Paket-Sicherheitslücken mit der Snyk-Integration für JSDelivr entdecken

8. Juni 2020
0 Min. LesezeitWir freuen uns, bekannt zu geben, dass das Security-Badge auf JSDelivr.com von uns bereitgestellt wird!
JSDelivr ist eines der führenden CDNs für Open-Source- und npm-Pakete. Die neue Integration von Snyk in JSDelivr zeigt auf der Suchseite ein Security-Badge für eine bestimmte Bibliothek an.
Wir bei Snyk sind fest davon überzeugt, dass Entwickler sorgfältig auswählen sollten, von welchen Paketen ihr Code abhängt, ohne dabei ihr Entwicklungstempo zu beeinträchtigen. Die Integration in JSDelivr unterstützt Entwickler dabei, von Anfang an schneller bessere und sicherere Software bereitzustellen.
Finden Sie bei der Suche auf der JSDelivr-Website sofort heraus, ob eine bestimmte Version eines Pakets ein Sicherheitsproblem aufweist. Die Snyk-Integration führt zur Seite der jeweiligen Sicherheitslücke auf der Snyk-Website und bietet einen besseren Überblick über die Probleme.
Wie funktioniert es?
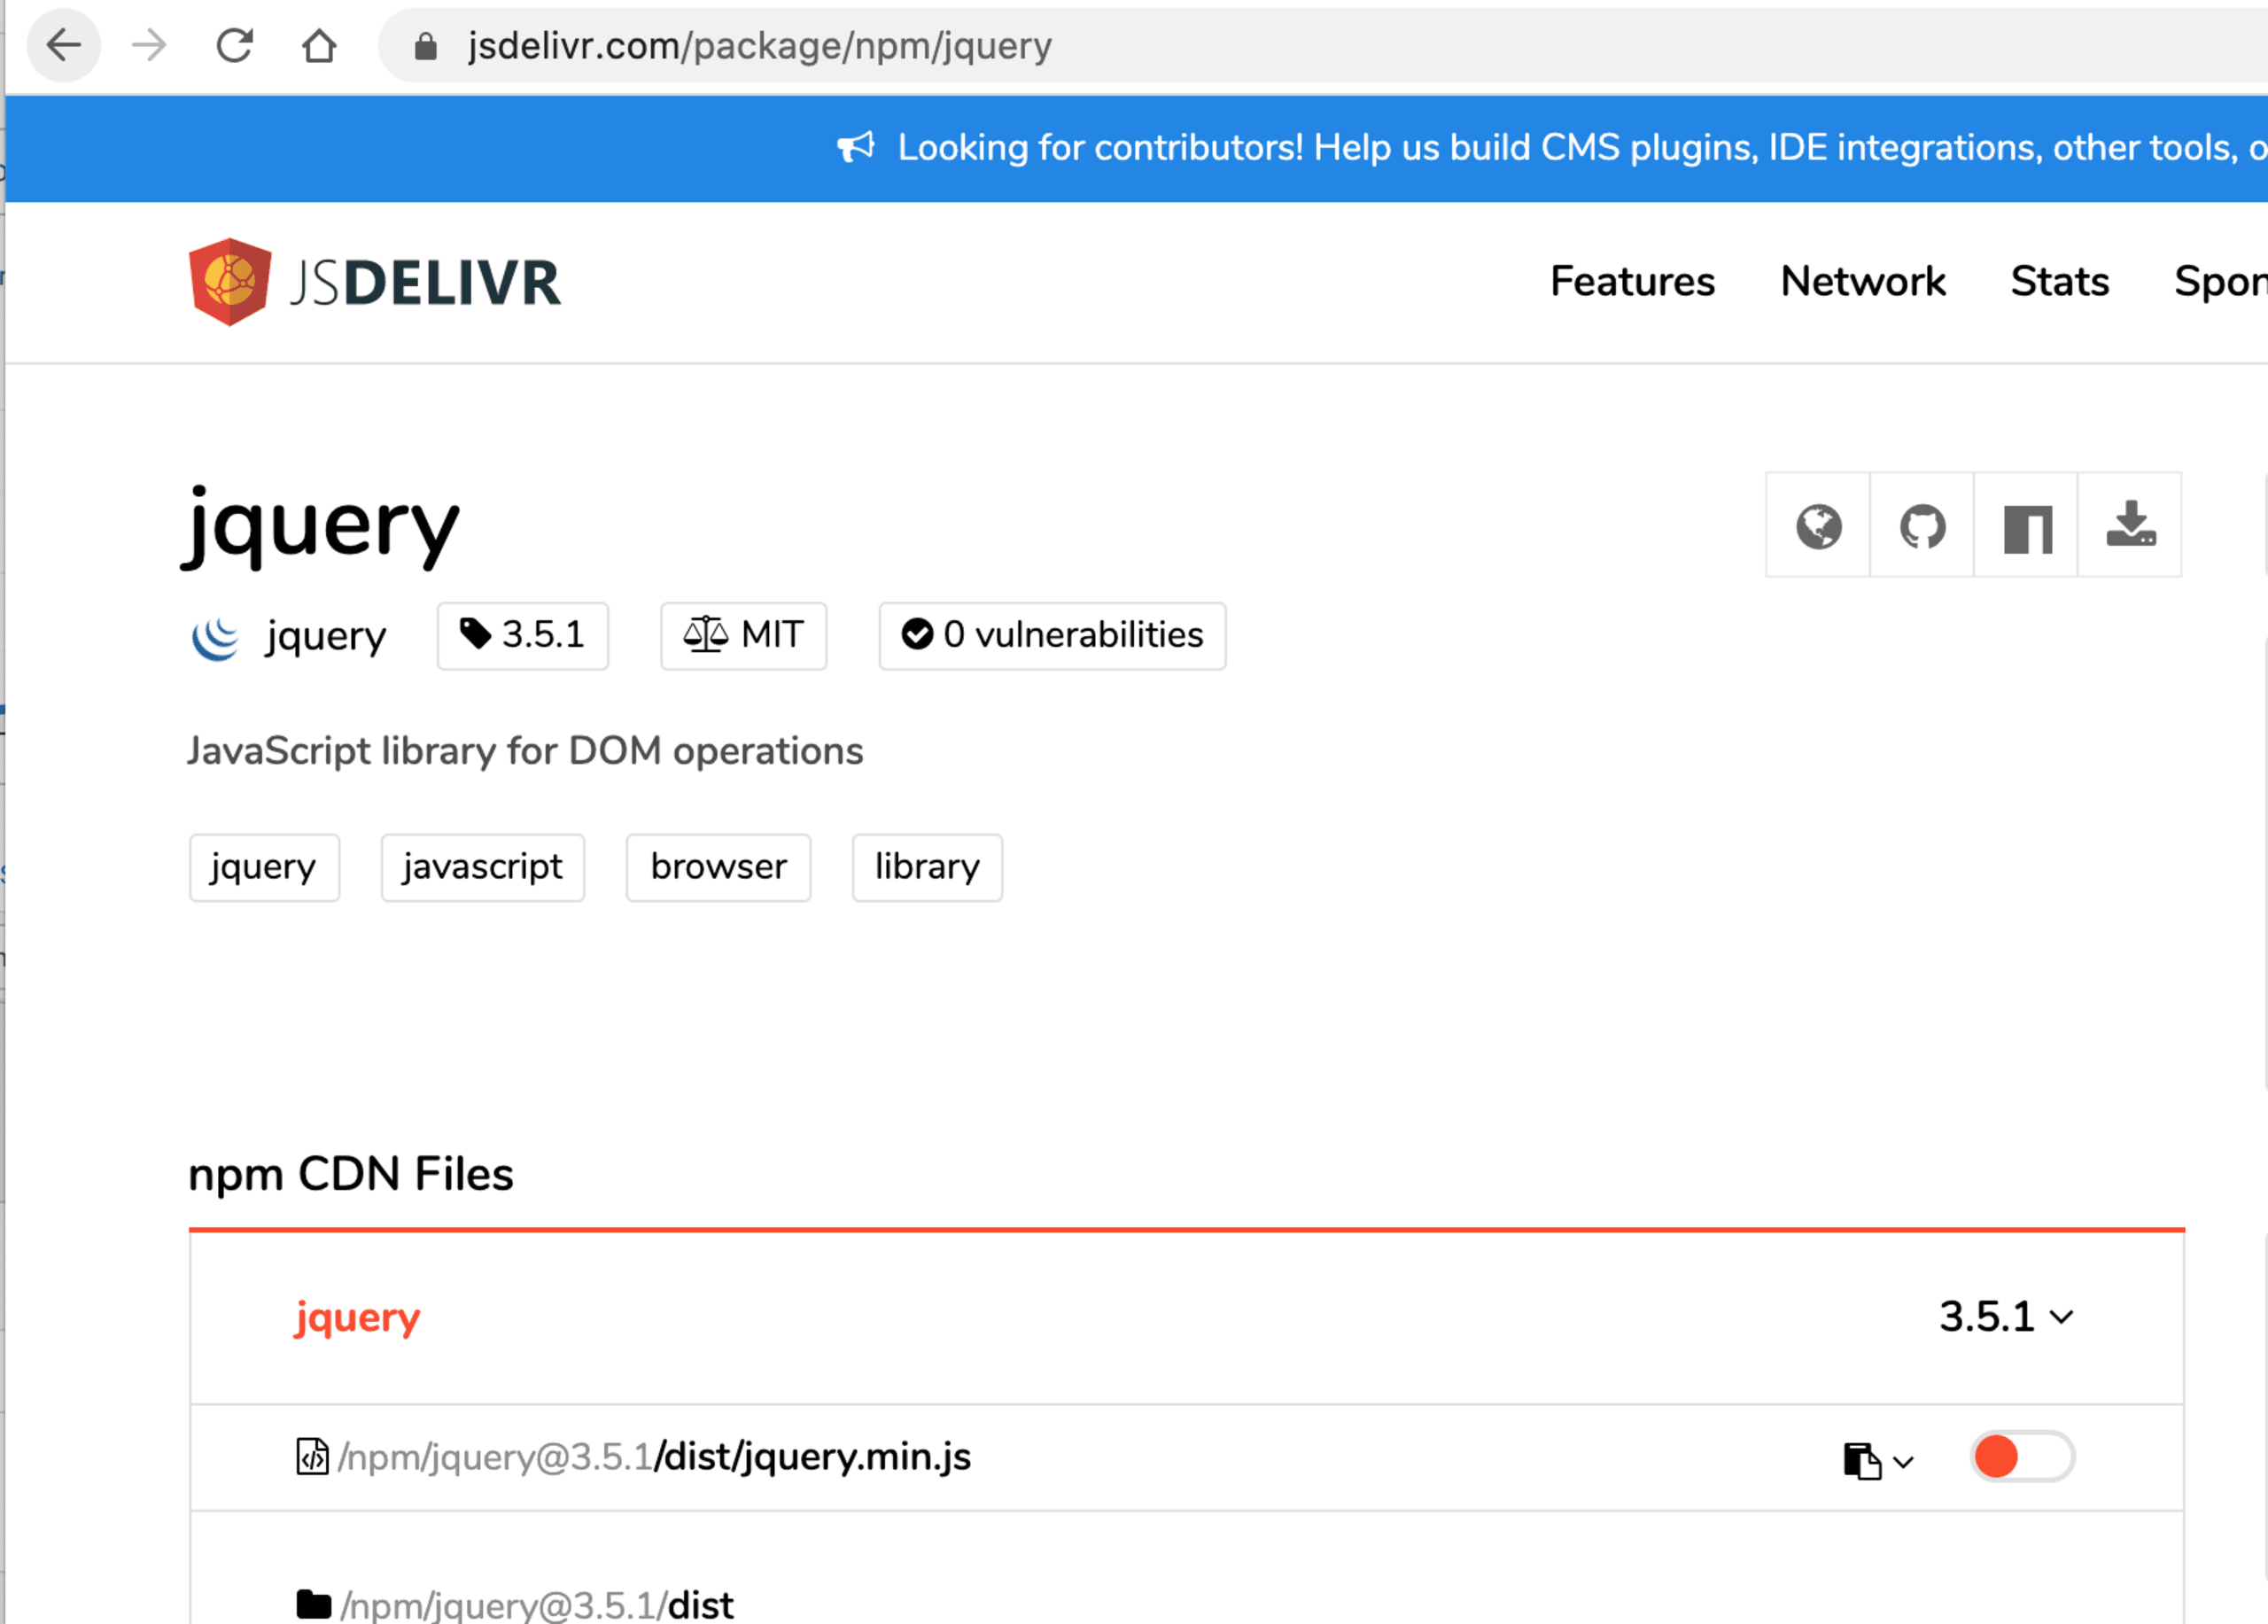
Bei der Suche nach npm-Paketen auf JSDelivr wird ein Security-Badge mit der Anzahl der Sicherheitslücken in diesem Paket angezeigt. Bei jQuery hat beispielsweise die aktuelle Version (zum Zeitpunkt der Veröffentlichung 3.5.1) keine bekannten Probleme.
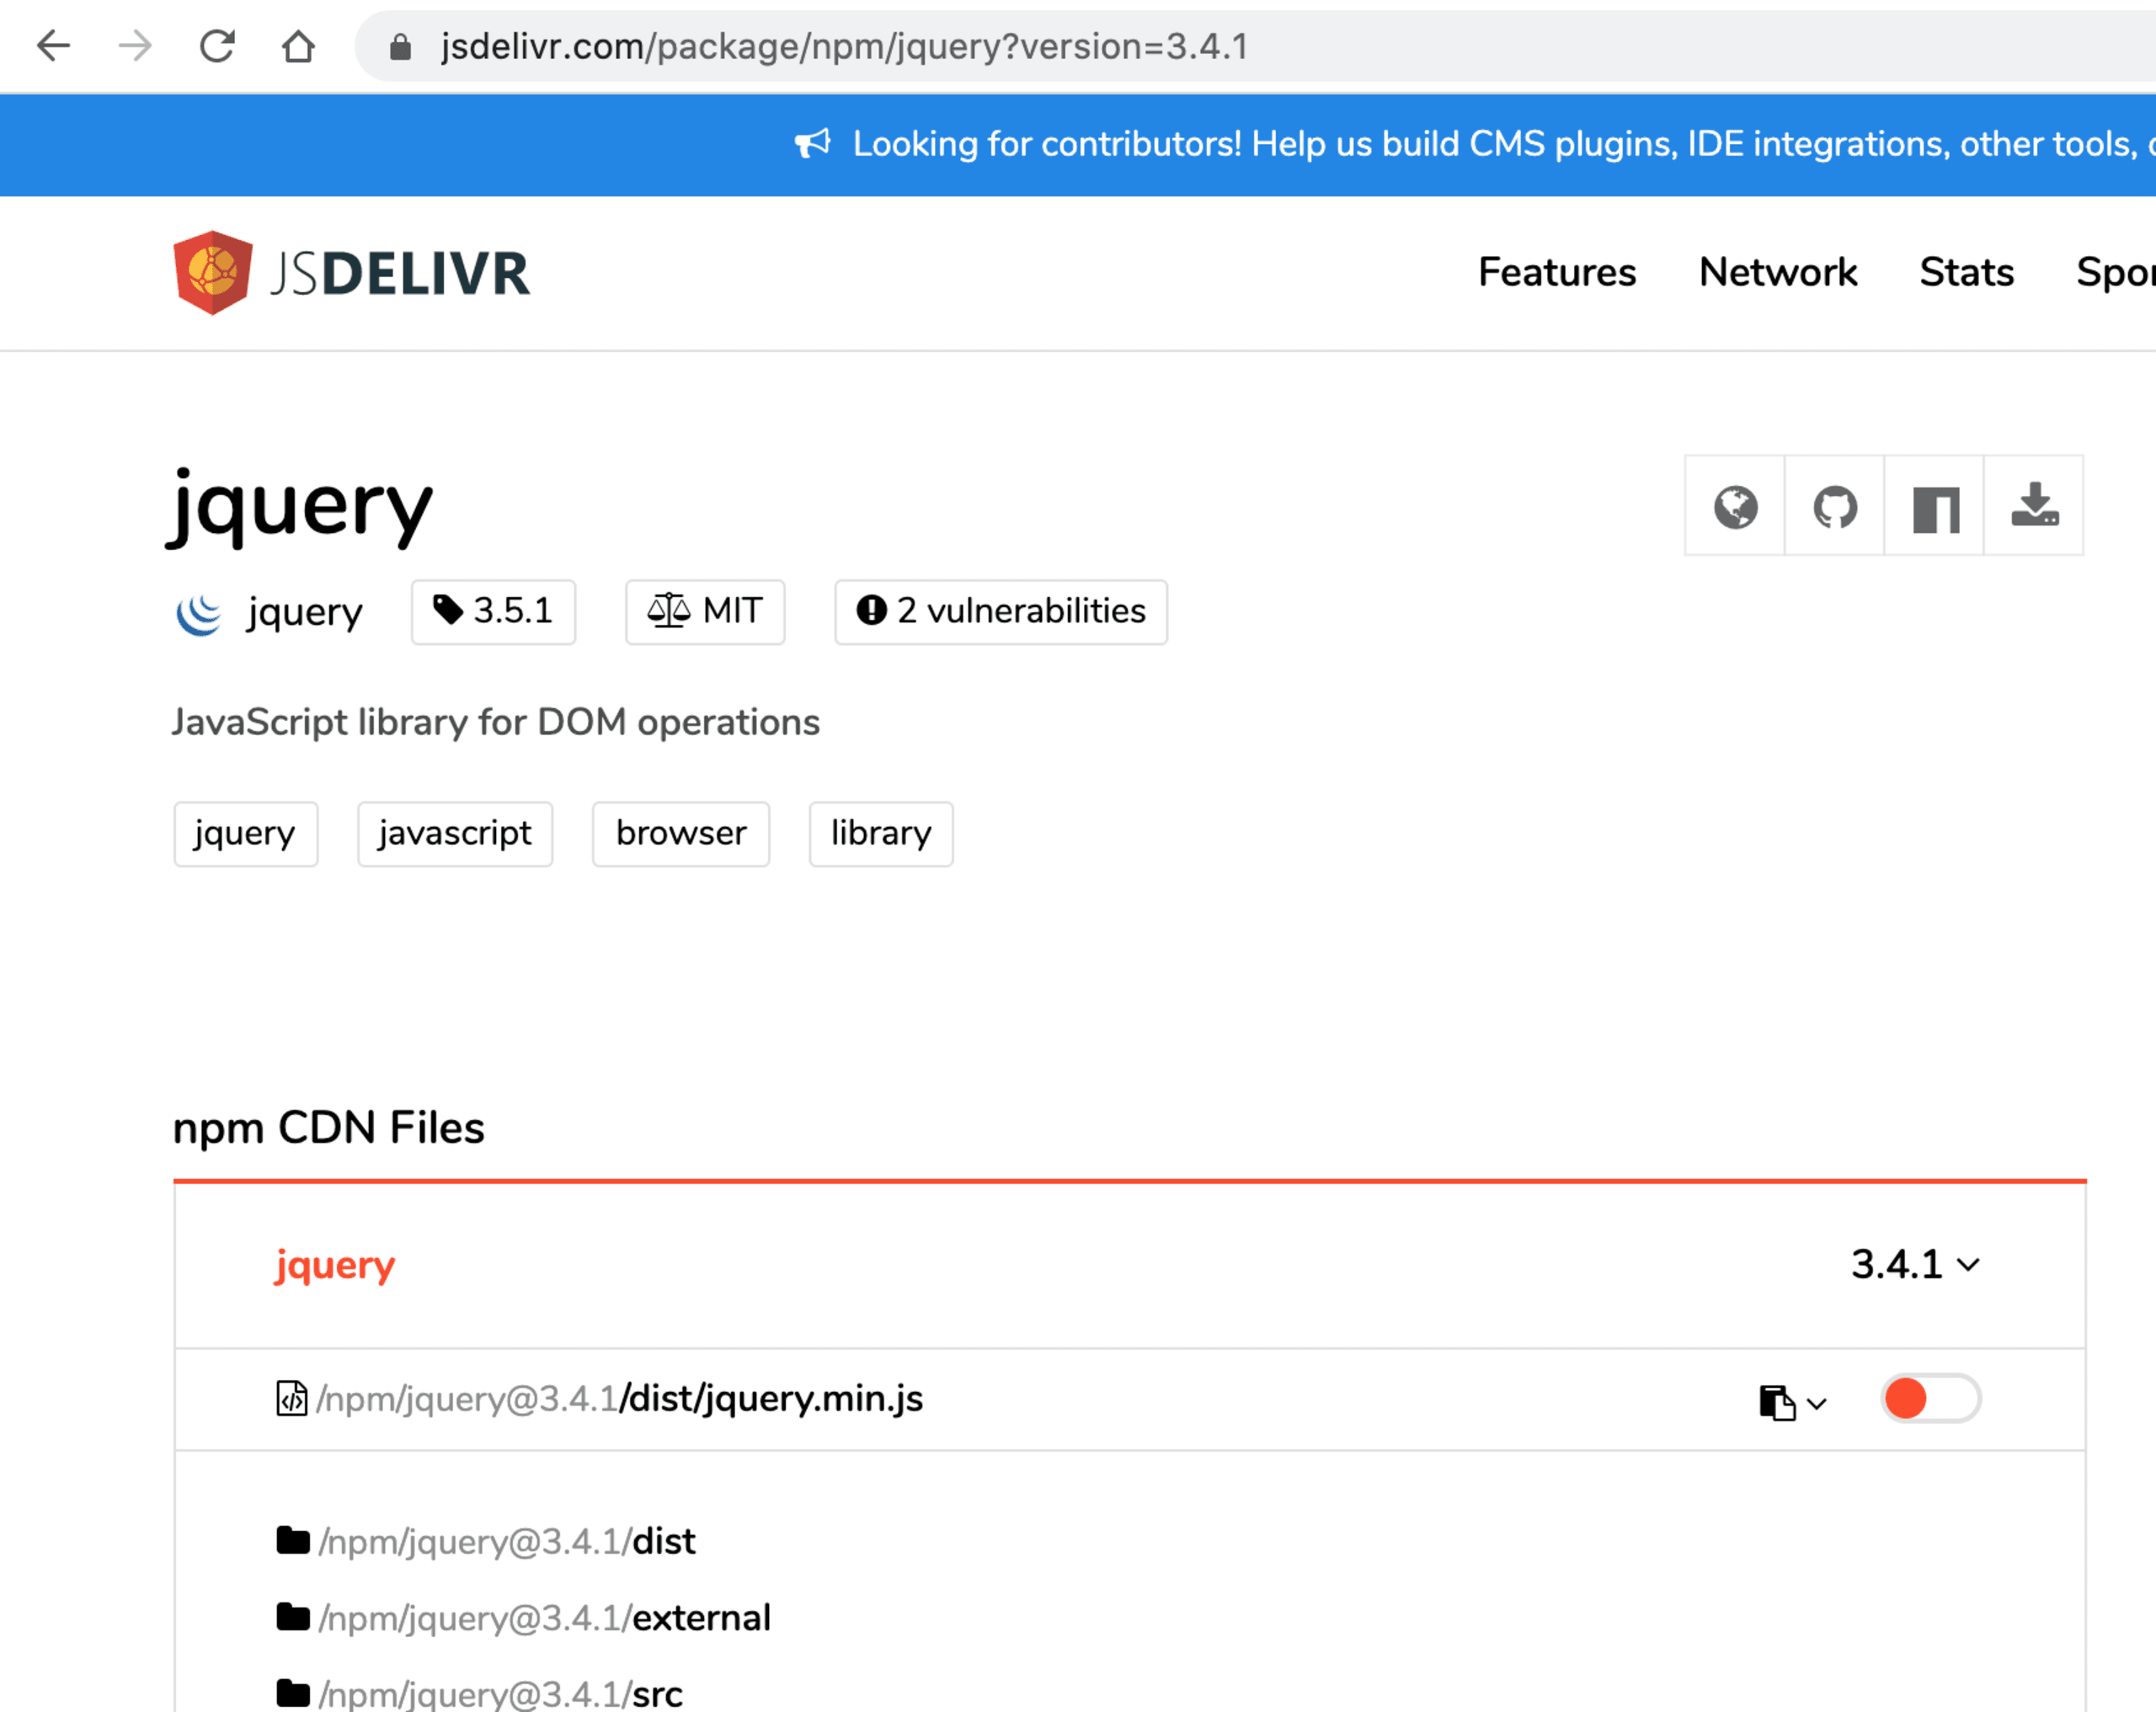
Wenn Sie die Version auf 3.4.1 ändern, sehen Sie sofort, wie sich das Badge auf „2 Sicherheitslücken“ ändert. Wenn Sie auf das Badge klicken, wird die Snyk-Seite zu Sicherheitslücken für genau diese Version der Bibliothek geöffnet. Dort finden Sie weitere Informationen zu den einzelnen Problemen.
Mit dieser Integration möchten wir unser Sicherheitswissen bereitstellen, damit Entwickler angemessen auf Sicherheitsprobleme reagieren können.
Denken Sie daran: Sie können jederzeit ein kostenloses Snyk-Konto erstellen, um Ihre Open-Source-Projekte mit unseren fundierten Sicherheitserkenntnissen zu schützen. Warum probieren Sie es nicht gleich aus?
Starten Sie mit Capture the Flag
Erfahren Sie in unserem virtuellen On-Demand-Workshop für Einsteiger, wie Sie Capture-the-Flag-Herausforderungen lösen.


