Best Practices für die Containerisierung von Python-Anwendungen mit Docker

Daniel Campos Olivares
11. November 2021
0 Min. LesezeitBei der Lektüre zahlreicher Blogs zu Python-Docker-Containern ist uns aufgefallen, dass die meisten Beiträge Beispiele für die Containerisierung von Python-Anwendungen unabhängig vom verwendeten Framework (Django, Flask, Falcon usw.) zeigen. Zum Beispiel könnte Ihnen Folgendes begegnen:
Mit diesem Dockerfile können wir eine Python-Flask-Anwendung erstellen und ausführen:
Zwei einfache Schritte und schon funktioniert alles, oder?
Dieses Beispiel ist zwar einfach und eignet sich gut für Demos und Einführungen, lässt jedoch viele wichtige Aspekte außer Acht. Deshalb gehen wir in diesem Beitrag auf diese Herausforderungen ein und stellen sechs Best Practices für die Containerisierung von Python-Anwendungen mit Docker vor. Wir zeigen, warum Sie Folgendes tun sollten:
Verwenden Sie für containerisierte Python-Anwendungen explizite und deterministische Docker-Basis-Image-Tags.
Trennen Sie Abhängigkeiten vom Quellcode.
Verwenden Sie Python WSGI in der Produktionsumgebung.
Führen Sie Container mit möglichst geringen Berechtigungen aus (und niemals als Root).
Behandeln Sie fehlerhafte Zustände Ihrer Anwendung.
Finden und beheben Sie Sicherheitslücken in Ihrem Python-Docker-Anwendungs-Image.
1. Verwenden Sie für containerisierte Python-Anwendungen explizite und deterministische Docker-Basis-Image-Tags
Es mag logisch erscheinen, python als Basis-Image für unsere Dockerisierte Python-Anwendung zu verwenden. Dabei bleibt jedoch die Frage offen, welche Python-Version zum Einsatz kommt.
Zum Zeitpunkt der Veröffentlichung dieses Artikels verweist das oben erwähnte Basis-Image in der Dockerfile auf ein Basis-Image mit Python 3.10. Warum? Da wir kein spezifisches Tag angegeben haben, wurde standardmäßig die Version :latest dieses Basis-Images verwendet. Auf der offiziellen Image-Seite auf Docker Hub sehen wir, dass es sich dabei um 3.10 handelt.
Da wir kontrollieren möchten, welche Python-Versionen wir containerisieren, sollten wir die Versionsangabe immer in der Dockerfile festlegen.
Wenn ich also Python Version 3.10 verwenden möchte, muss ich einfach das Tag
:3.10zu meiner Dockerfile hinzufügen, oder?
Nun ja … nicht ganz.
Das Docker-Basis-Image-Tag :3.10 steht für ein vollständiges Betriebssystem, auf dem Python 3.10 installiert ist. Es enthält zahlreiche Bibliotheken, die Sie wahrscheinlich nie verwenden werden. Die große Menge an enthaltener Software hat zudem einen Nebeneffekt: Sie vergrößert aufgrund der Sicherheitslücken in diesen Bibliotheken Ihre Angriffsfläche.
Ein großes Python-Docker-Image ist schwieriger zu warten und die Versionen all dieser Bibliotheken auf dem neuesten Stand zu halten.
Wenn wir ein Python-Basis-Image mit dem Snyk Advisor-Tool untersuchen, sehen wir, dass das Docker-Basis-Image python:3.10 12 Probleme mit hohem, 27 mit mittlerem und 132 mit niedrigem Schweregrad aufweist. Das Python-Docker-Image bringt also standardmäßig mindestens 171 Sicherheitslücken mit – und wir haben noch gar nichts hinzugefügt!
Da wir außerdem ein vollständiges Betriebssystem einführen, ist das Basis-Image für unseren Python-Anwendungsserver ziemlich groß. Das führt zu langsameren Builds und benötigt mehr Speicherplatz. Bei der Auswahl eines Basis-Images gibt es einige Regeln, doch zwei davon sind besonders wichtig.
Best Practices für die Auswahl eines Python-Docker-Images
Wählen Sie das kleinste Basis-Image, das alle Ihre Anforderungen erfüllt, und bauen Sie darauf auf. Kleinere Images enthalten weniger Sicherheitslücken, verbrauchen weniger Ressourcen und kommen mit weniger unnötigen Paketen aus.
Die Verwendung eines benannten Tags allein garantiert nicht, dass Sie immer dasselbe Basis-Image verwenden. Das lässt sich nur mit dem Image-Digest sicherstellen.
Mit diesem Wissen werfen wir noch einmal einen Blick auf Snyk Advisor und prüfen, welche alternativen Tags empfohlen werden. Das Tool bietet einen hervorragenden Überblick über die Sicherheitslücken und die Größe der Basis-Images und hilft uns so bei der Entscheidung.
Da wir Python 3.10 in unserer Anwendung verwenden möchten, suchen wir nach genau diesem Tag.
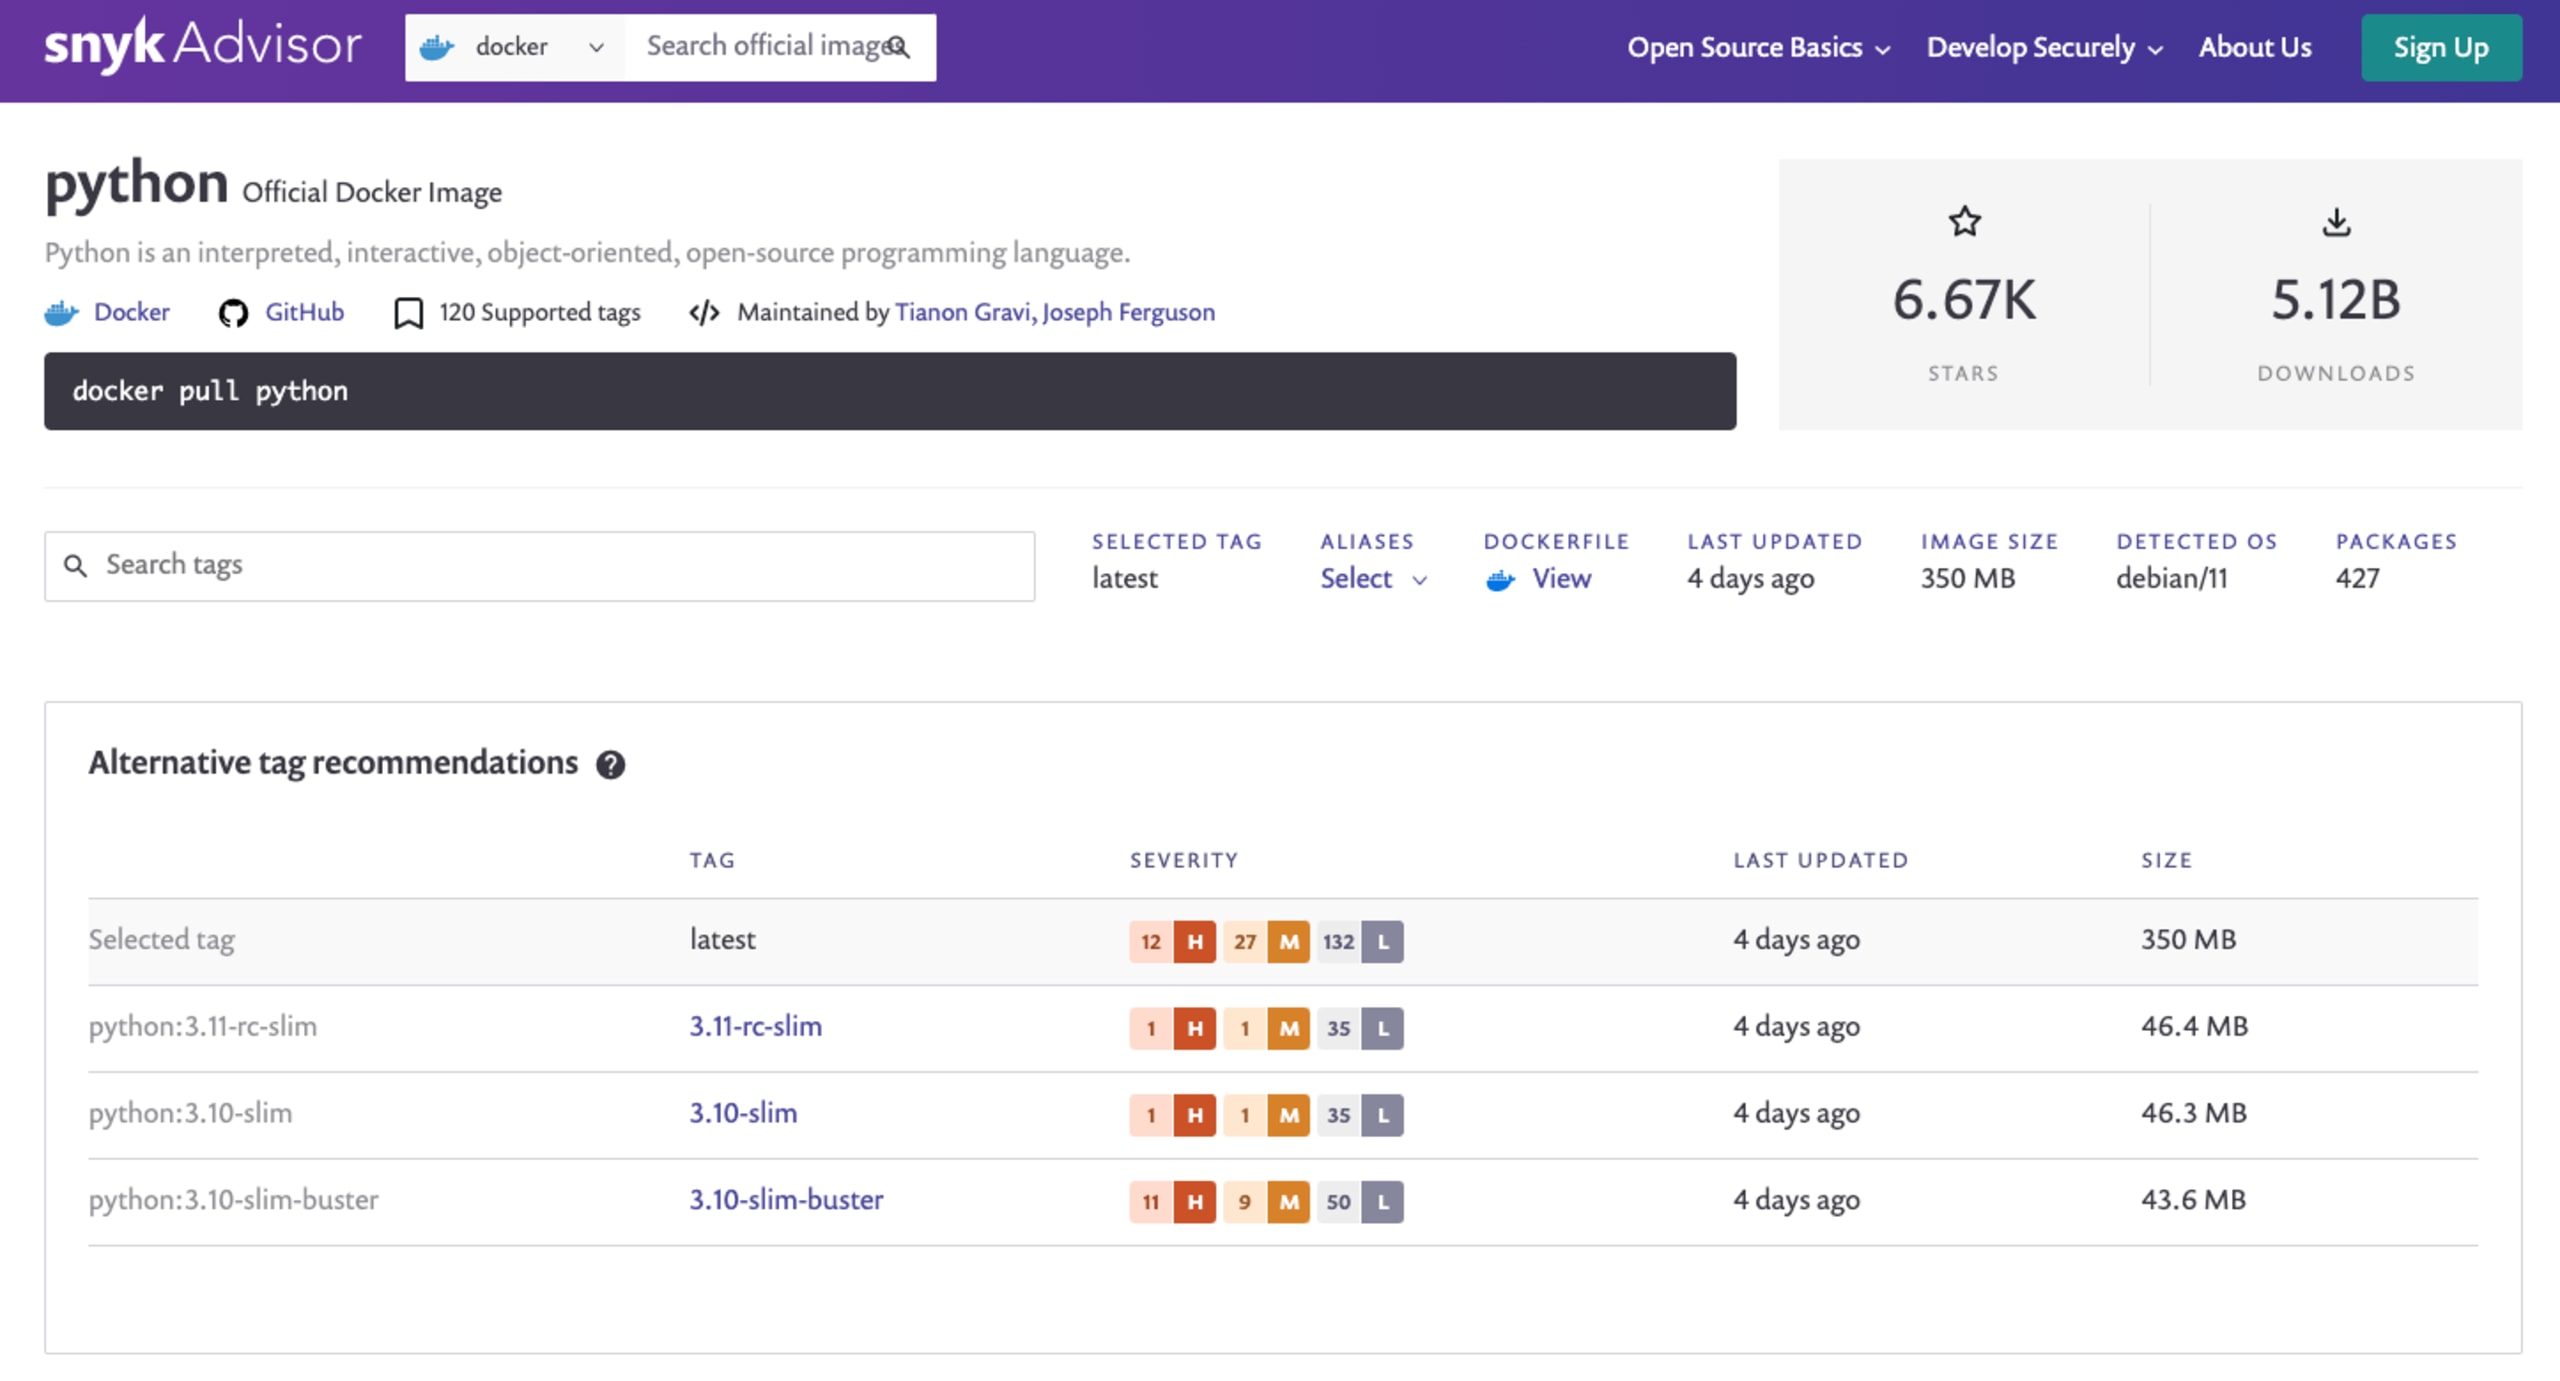
Abgesehen von den bereits erwähnten Sicherheitslücken sehen wir, dass dieses Image etwa 350 MB groß ist, auf Debian 11 basiert und 427 installierte Pakete enthält. Für unsere kleine Python-Anwendung wäre dieses Image unserer Einschätzung nach etwas zu umfangreich.
Andererseits gibt es auch das Docker-Basis-Image für Python mit dem Tag :3.10-slim. Es weist 1 Problem mit hohem, 1 mit mittlerem und 35 mit niedrigem Schweregrad auf. Das Docker-Basis-Image ist 46,2 MB groß, basiert ebenfalls auf Debian 11 und enthält 106 installierte Pakete. Wenn wir dieses Docker-Basis-Image statt des Standard-Images für unseren Python-Anwendungsserver auswählen, verringern wir die Anzahl der Sicherheitslücken, den Speicherplatzbedarf und die Zahl der installierten Bibliotheken. Gleichzeitig erfüllt es unsere Anforderungen an die Python-Anwendungsversion :3.10.
Das war’s also! Ich füge einfach das Tag :3.10-slim hinzu und kann loslegen!
Fast! Die erste Regel haben wir erfüllt – wir haben ein kleines Docker-Basis-Image gewählt, das unseren Anforderungen entspricht. Doch das zweite Thema müssen wir noch angehen: Wir müssen sicherstellen, dass wir bei jedem Build unseres Python-Anwendungsservers exakt dasselbe Docker-Basis-Image verwenden.
Dafür gibt es mehrere Möglichkeiten:
Den Docker-Basis-Image-Digest von Docker Hub abrufen.
Das Docker-Image mit
docker pull python:3.10-slimauf unseren Computer herunterladen. Dadurch wird der Digest des Docker-Images angezeigt:
Wenn das Python-Docker-Image bereits auf unserem Computer vorhanden ist, können wir den Digest des aktuell auf der Festplatte gespeicherten Images mit dem Befehl docker images --digests | grep python abrufen:
Sobald wir den Digest des Basis-Images haben, können wir ihn einfach zur oben genannten Dockerfile hinzufügen:
Dockerfile
So ist sichergestellt, dass beim erneuten Erstellen des Docker-Images für diese Python-Anwendung jedes Mal dasselbe zugrunde liegende Betriebssystem mit denselben Bibliotheksversionen verwendet wird. Dadurch wird der Build deterministisch.
2. Trennen Sie Abhängigkeiten vom Quellcode
Diese zweite Best Practice verhindert einen der häufigsten Fehler bei Docker-Images für Projekte mit Abhängigkeiten. Zunächst ein Beispiel für eine schlechte Vorgehensweise:
Alles aus unserem Projektordner in den Image-Kontext kopieren.
Die Abhängigkeiten installieren.
Die Anwendung ausführen.
Das funktioniert zwar, aber es gibt einiges zu verbessern. Wenn Sie ein Projekt lokal entwickeln, installieren Sie die Abhängigkeiten doch auch nur, wenn sie sich ändern, oder? Zwingen Sie Ihr Docker-Image also nicht dazu, sie bei jeder noch so kleinen Codeänderung erneut herunterzuladen und zu installieren.
Bei dieser Best Practice geht es darum, die Ebenen eines Docker-Images zu optimieren. Wenn wir beim Docker-Build das Caching nutzen möchten, sollten wir beim Schreiben einer Dockerfile immer eines beachten: Die Ebenen sollten danach geordnet sein, wie wahrscheinlich es ist, dass sie sich ändern.
Werfen wir einen Blick auf die Dockerfile, die wir bisher verwendet haben. Bei jedem Build dieses Python-Anwendungs-Images prüft Docker die verschiedenen Ebenen und fragt: Hat sich etwas geändert, oder kann ich einfach das verwenden, was ich bereits erstellt habe?
In der aktuellen Fassung der Dockerfile führt jede Änderung in unserem Projektordner dazu, dass die Anweisung COPY erneut ausgeführt wird – und in der Folge auch alle weiteren Build-Ebenen. Das ergibt wenig Sinn und lässt viel Raum für Optimierungen und eine Beschleunigung.
Verbessern wir das mit der folgenden Dockerfile:
Mit dieser neuen Dockerfile überspringt Docker beim nächsten Prüfen, ob Ebenen wiederverwendet werden können, direkt zur Anweisung COPY, sofern sich die Datei requirements.txt nicht geändert hat. Das dauert nur wenige Sekunden. Diese kleine Änderung beschleunigt den Build-Prozess erheblich – Sie müssen nicht mehr minutenlang zwischen Builds warten, wenn Sie etwas am Code ändern.
Wichtig ist, dass möglicherweise nicht alle Ihre Abhängigkeiten als wheels gepackt sind. In diesem Fall muss ein Compiler in Ihrem Image installiert werden.
Aber Sie haben doch gesagt, wir sollen für die Ausführung der Anwendung ein möglichst kleines Image verwenden!
Das stimmt. Deshalb zeigen wir Ihnen jetzt eine weitere großartige Docker-Funktion: Multi-Stage-Builds.
Multi-Stage-Builds
Bei einem Multi-Stage-Build verwenden wir ein Docker-Image mit zusätzlichen Tools, um die benötigten Abhängigkeiten zu kompilieren. Anschließend kopieren wir nur die erforderlichen Artefakte in das tatsächlich verwendete Python-Docker-Image.
Ein Beispiel für Anwendungen auf Basis von Node.js:
Hinweis: Dies ist ein kurzes Beispiel, das lediglich die Möglichkeiten von Multi-Stage-Builds veranschaulicht. Wenn Sie mehr über Best Practices für die Containerisierung von Node.js-Anwendungen erfahren möchten, lesen Sie diesen Artikel von Liran Tal (kommt Ihnen der Name bekannt vor …?) und Yoni Goldberg.
Multi-Stage-Builds für Node.js lassen sich recht einfach handhaben, da sich der Ordner node_modules im selben Ordner wie das eigentliche Projekt befindet. Bei Python-Anwendungen ist das jedoch nicht der Fall.
Wenn wir einfach pip install ausführen, werden zahlreiche Dateien an unterschiedlichen Speicherorten installiert, sodass ein Multi-Stage-Build nicht möglich ist. Dafür gibt es zwei mögliche Lösungen:
pip install --userverwendenEin
virtualenvverwenden
pip install --user könnte eine gute Option sein, da alle Pakete im Verzeichnis ~/.local installiert werden und sich deshalb problemlos von einer Phase in die nächste kopieren lassen. Dadurch entsteht jedoch ein anderes Problem: Sie würden alle Abhängigkeiten auf Systemebene aus dem Image, das wir zum Kompilieren der Abhängigkeiten verwendet haben, zum endgültigen Docker-Basis-Image hinzufügen. Das möchten wir vermeiden (denken Sie an die Best Practice, ein möglichst kleines Docker-Basis-Image zu verwenden).
Nachdem die erste Option wegfällt, sehen wir uns die zweite an: die Verwendung eines virtualenv. Dann würde die Dockerfile wie folgt aussehen.
Nun haben wir alle benötigten Abhängigkeiten, aber keine zusätzlichen Pakete, die zum Kompilieren erforderlich sind.
Bekannte Probleme mit Multi-Stage-Builds für containerisierte Python-Anwendungen
Derzeit gibt es ein bekanntes Problem: vorherige Phasen werden nicht im Cache gespeichert. Am einfachsten lässt es sich lösen, indem Sie BuildKit verwenden und das Argument BUILDKIT_INLINE_CACHE=1 zum Build-Prozess hinzufügen.
Beim ersten Mal erstellen wir das Image ganz normal. Für nachfolgende Builds verwenden wir dann den folgenden Befehl:
Sie benötigen die Umgebungsvariable DOCKER_BUILDKIT=1, damit Docker weiß, dass BuildKit für den Build-Prozess verwendet werden soll. Sie können es auch aktivieren, indem Sie die folgenden Einstellungen zur Konfigurationsdatei der Docker-Software unter /etc/docker/daemon.json hinzufügen (dann wird die Umgebungsvariable nicht benötigt):
3. Verwenden Sie Python WSGI in der Produktionsumgebung
Python-Anwendungen, die für den Produktionseinsatz bestimmt sind und in denen der Debug-Modus aktiviert bleibt, sind ein absolutes No-Go – und ein Sicherheitsvorfall ist vorprogrammiert. Leider ist das ein häufiger Fehler, den wir in zahlreichen Blogartikeln über containerisierte Python-Flask-Anwendungen und andere Python-Anwendungs-Frameworks auf Basis von WSGI beobachtet haben.
Der Debugger ermöglicht es, beliebigen Python-Code im Browser auszuführen. Das stellt ein enormes Sicherheitsrisiko dar. Dieses Risiko lässt sich zwar bis zu einem gewissen Grad mindern, bleibt aber immer eine Schwachstelle. Zur Erinnerung – der Sicherheit zuliebe: Führen Sie in einer Produktionsumgebung niemals Entwicklungsserver oder einen Debugger aus! Das gilt auch für Ihre containerisierten Python-Anwendungen.
Wir verstehen, dass es einfacher ist, Ihre Python-Flask-Anwendungen im Debug-Modus bereitzustellen, als einen WSGI-Server und den Webserver oder Proxy einzurichten. Doch einfacher ist es nur so lange, bis Sie erklären müssen, warum Ihre Anwendung gehackt wurde.
Wie lässt sich das also beheben? Entscheiden Sie zunächst, welche WSGI-Server-Implementierung Sie verwenden möchten. Für Python-Anwendungen kommen vor allem diese vier verbreiteten Optionen infrage:
Green Unicorn (Gunicorn) – Ein Pre-Fork-Worker-Modell, das auf dem Unicorn-Projekt aus Ruby basiert.
uWSGI – Eine vielseitige, leistungsstarke und ressourcenschonende WSGI-Server-Implementierung.
mod_wsgi — Ein Apache-Modul, das jede Python-Webanwendung hosten kann, die die Python-WSGI-Spezifikation unterstützt.
CherryPy — Ein Python-Framework für HTTP, das objektorientiert ist und zugleich als WSGI-Server fungiert.
In diesem Artikel verwenden wir Gunicorn als Beispiel. Lesen Sie aber gern die Dokumentation und Informationen zu allen Optionen, damit Sie die für Ihre Anforderungen am besten geeignete auswählen können. In diesem Beitrag befassen wir uns nicht mit der Konfiguration, da diese vollständig vom jeweiligen Anwendungsfall abhängt.
Für die Containerisierung müssen wir lediglich:
die Abhängigkeit
gunicorninrequirements.txtaufnehmenden Einstiegspunkt des Python-Anwendungscontainers ändern (verwenden Sie dazu die Anweisung
CMD):
Nachdem wir die Python-Anwendung auf Grundlage dieser neuen Dockerfile neu erstellt haben, können wir sie ausführen und testen, ob die Flask-Anwendung bereit ist, Anfragen zu verarbeiten:
Hinweis: Für produktionsreife Deployments empfehlen wir, den von Gunicorn freigegebenen Port nicht direkt an den Host zu binden. Richten Sie stattdessen einen Reverse-Proxy-Server im selben Netzwerk ein, der alle HTTP-Anfragen verarbeitet und statische Dateien ausliefert.
4. Containerisierte Python-Anwendungen mit möglichst wenigen Berechtigungen ausführen (und niemals als root)
Das Prinzip der minimalen Berechtigungen ist eine bewährte Sicherheitsmaßnahme, die bis in die Anfangszeit von Unix zurückreicht – und wir sollten es stets befolgen, wenn wir unsere containerisierten Python-Anwendungen ausführen.
Das offizielle Docker-Image python enthält standardmäßig keinen privilegierten Benutzer. Daher müssen wir einen erstellen, damit der Prozess mit einem Benutzer mit minimalen Berechtigungen ausgeführt werden kann.
Dazu fügen wir die folgenden groupadd-Befehle in die Dockerfile des finalen Images ein (die zweite Phase des mehrstufigen Builds), in der der Prozess gunicorn ausgeführt wird:
Das Problem ist jedoch, dass nach den vorherigen Änderungen der Benutzer python den Systemprozess besitzt, den Docker ausführt ... Was ist mit den Dateiberechtigungen der kopierten Dateien oder des Verzeichnisses WORKDIR? Standardmäßig erstellt der Docker-Compiler das Verzeichnis WORKDIR, falls es noch nicht vorhanden ist. Als Eigentümer wird dabei jedoch der Systembenutzer root festgelegt. Jeder Vorgang, bei dem in dieses Verzeichnis geschrieben wird, kann daher zu einem schwerwiegenden Fehler in unserer Anwendung führen. Auch die kopierten Dateien gehören standardmäßig root, wenn wir ihr Verhalten nicht ändern – selbst wenn wir den Benutzer bereits geändert haben.
So beheben wir das:
Mit den aktualisierten COPY-Anweisungen oben vermeiden wir unerwartete Probleme mit den Dateiberechtigungen im Verzeichnis WORKDIR und stellen sicher, dass alle Dateien demselben Benutzer gehören, unter dem der Prozess ausgeführt wird.
5. Fehlerhafte Zustände Ihrer containerisierten Python-Anwendung behandeln
Beim Deployment einer Anwendung sollten Sie mögliche unbehandelte Ereignisse oder Probleme berücksichtigen, die dazu führen können, dass Ihre Anwendung in einen fehlerhaften Zustand gerät: 1) Sie funktioniert nicht mehr, aber 2) der Prozess wird nicht beendet. In diesem Fall wird Ihr Container nicht benachrichtigt, und Ihr Python-Anwendungsserver läuft weiter, ohne noch auf HTTP-Anfragen zu reagieren.
Um das zu vermeiden, sollten Sie einen Health-Check-Endpunkt implementieren. Für die Zustandsprüfung Ihrer containerisierten Python-Anwendung empfehlen wir stets, einen HTTP-Endpunkt für monitoring oder health einzurichten. So stellen Sie sicher, dass die Anwendung weiterhin Nutzeranfragen erfolgreich verarbeiten kann. Bei einigen Python-Webframeworks wie Flask ist das ganz einfach (siehe Beispiel unten). In Kombination mit der Docker-Anweisung HEALTHCHECK können Sie den Zustand Ihrer Anwendung zuverlässig überwachen.
Das folgende Snippet einer Python-Flask-Anwendung fügt einen HTTP-Endpunkt /health hinzu:
„Sobald Sie diesen Endpunkt in Ihrer Anwendung eingerichtet haben, müssen Sie nur noch die Anweisung HEALTHCHECK in Ihre Dockerfile aufnehmen:
Wenn Sie auf Kubernetes deployen, sollten Sie wissen, dass Dockerfile-Anweisungen für HEALTHCHECK ignoriert werden. Stattdessen benötigen Sie in Ihrer YAML-Datei eine entsprechende Kubernetes-Liveness-, Readiness- und Startup-Probe.
So setzen Sie die obige Anweisung HEALTHCHECK für Kubernetes-Deployments um:
Beachten Sie, dass diese Konfiguration im Abschnitt container spec der Pod- oder Deployment-YAML-Datei stehen muss. Mit einer Neustartrichtlinie von always oder unless_stopped wird unser Python-Anwendungscontainer immer neu gestartet, wenn er in einen fehlerhaften Zustand gerät.
6. Sicherheitslücken in Ihrem Python-Docker-Anwendungsimage finden und beheben
Wir haben bereits festgestellt, dass größere Docker-Basisimages einige Probleme mit sich bringen, etwa einen umfangreichen Software-Stack, den wir warten und mit Sicherheitsupdates auf dem neuesten Stand halten müssen.
Wir haben auch untersucht, wie Sie mit Snyk Advisor die Größe und die Kennzahlen zu Schwachstellen verschiedener Basisimages ermitteln können. Doch Advisor ist nur die Spitze des Eisbergs. Snyk ist eine kostenlose Sicherheitsplattform für Entwickler. Damit können Sie alles testen – von Ihrem eigenen Python-Code über Ihre Python-Abhängigkeiten (zum Beispiel in requirements.txt) und das Python-Container-Image, in dem Ihre Anwendung ausgeführt wird, bis hin zu den Terraform- oder Kubernetes-Konfigurationen, mit denen alles orchestriert wird.
Das Beste an Snyk: Für gefundene Schwachstellen erhalten Sie empfohlene Korrekturen. Statt Ihnen nur zu zeigen, welche Sicherheitslücken bestehen, erstellt Snyk automatisch einen Pull Request mit Korrekturen oder gibt Hinweise zur Behebung. Und das alles direkt in Ihren bestehenden Tools (IDE, CLI, Docker usw.) und Workflows (Git, CI/CD usw.).
Beispiel: Unsere containerisierte Python-App mit Snyk scannen
Sehen wir uns an, wie das mit der Snyk CLI funktioniert, wenn wir das Python-Docker-Image python:3.8 verwenden, um diese Beispielanwendung mit Python Flask zu erstellen.
Wenn Sie die Snyk CLI installieren, können Sie damit Ihre Python-Projektabhängigkeiten, Ihren Python-Code und mehr scannen. Installieren wir also zunächst die Snyk CLI. Wenn Sie eine Node.js-Umgebung verwenden, können Sie dazu den Paketmanager npm wie folgt nutzen:
Wenn Sie macOS oder Linux verwenden und Homebrew eingerichtet haben, können Sie die CLI auch wie folgt installieren:
Weitere Installationsmethoden finden Sie in unserer Anleitung zur Installation der Snyk CLI.
Als Nächstes müssen wir uns über die CLI authentifizieren, um ein gültiges API-Token für die Abfrage der Schwachstellendatenbank zu erhalten:
Anschließend können wir mit dem Basisimage python:3.8 ein lokales Docker-Image der Python-Anwendung erstellen:
Scannen wir es jetzt mit Snyk, indem wir Folgendes ausführen:
Die Ausgabe zeigt die folgenden Ergebnisse (hier bewusst gekürzt, da sie sehr umfangreich ist):
Damit haben wir 427 Abhängigkeiten in Form von Open-Source-Bibliotheken, die zum Betriebssysteminhalt von Python 3.8 gehören. Sie verursachen insgesamt 171 Sicherheitslücken in dieser Python-Flask-Anwendung, weil wir das Basisimage python:3.8 ausgewählt haben.
An diesem Punkt fragen Sie sich vielleicht: „Wie behebe ich das?“ Zum Glück empfiehlt Snyk andere Basisimages, auf die Sie aktualisieren oder zu denen Sie wechseln können, um die Angriffsfläche zu verringern.
Hier sehen Sie einen anschaulichen Screenshot mit den Empfehlungen für Basisimages:

Jetzt können wir eine fundierte, datengestützte Entscheidung treffen, um unsere Python-Anwendung abzusichern. Wenn wir eines der von Snyk empfohlenen alternativen Docker-Images auswählen, können wir die Angriffsfläche der in unserer Anwendung gebündelten Software erheblich verringern.
Um die Sicherheit Ihrer Anwendung noch besser im Griff zu haben, verbinden Sie Ihre Repositorys mit der Snyk-Benutzeroberfläche, um Ihren Quellcode und Ihre Dockerfile zu importieren. So können Sie diese Schwachstellen nicht nur finden, sondern auch kontinuierlich auf neue Sicherheitsprobleme überwachen. Hier sehen Sie denselben Bericht zum Docker-Basisimage in der Snyk-Benutzeroberfläche:

Was ist besser, als Sicherheitslücken zu überwachen und zu finden? Sie zu beheben! :-)
Wenn Sie Ihre Git-Repositorys mit Snyk verbinden, können wir auch automatisch Pull Requests in Ihrem Repository erstellen, um Upgrades für Docker-Basisimages vorzuschlagen – wie hier zu sehen:

Wenn Sie das interessiert, lesen Sie diesen Folgebeitrag zur Automatisierung der Container-Sicherheit mit Pull Requests für Dockerfiles.
Wie werden Python-Anwendungen containerisiert?
Docker ist eine Software-Virtualisierungstechnologie, mit der sich wiederverwendbare, plattformübergreifende und schnell bereitstellbare Software in Form containerisierter Python-Anwendungen erstellen lässt, die auf Python-Docker-Images basieren. Diese Anwendungen werden mithilfe von Infrastructure as Code in einer Datei namens Dockerfile definiert.
Führen Sie zum Erstellen und Verwenden einer containerisierten Python-Anwendung Folgendes aus:
docker build -t flask-application . docker run -p 8080:5000 flask-application
Sicherheitsempfehlungen für Python-Entwickler
Mit diesen Best Practices können Sie Ihre containerisierten Python-Apps besser erstellen, verwalten und absichern. Wenn Ihnen diese Best Practices gefallen und Ihnen Anwendungssicherheit sowie der Einsatz für mehr Sicherheit am Herzen liegen, empfehlen wir Ihnen die folgenden weiterführenden Ressourcen:
Daniel Bermans hervorragende Anleitung zum Einstieg in die sichere Python-Entwicklung mit Snyk
Brian Vermeers Geheimnisse der Snyk-CLI mit einem praktischen Spickzettel
Diese umfassenden Best Practices für Node.js-Docker-Basisimages von Liran Tal und Yoni Golberg
Und schließlich für Ihre Java-Kollegen: Docker für Java-Entwickler: 5 Dinge, die Sie wissen müssen, damit Ihre Sicherheit nicht scheitert von Brian Vermeer.
Frank Fischers Spickzettel zu Best Practices für Python-Sicherheit
Ein umfassender, aufschlussreicher Bericht zu häufigen Sicherheitsproblemen in Python-Projekten
Container-Sicherheit mit Fokus auf Entwickler
Snyk findet und behebt automatisch Schwachstellen in Container-Images und Kubernetes-Workloads.