Container-Sicherheit mit Dockerfile-Pull-Requests automatisieren

Danielle Inbar
16. März 2021
0 Min. LesezeitDie Integration mit Ihren Quellcode-Managern und das Erstellen von Pull-Requests zur Behebung von Problemen sind seit mehreren Jahren ein wichtiger Bestandteil des Erfolgs von Snyk bei der Unterstützung unserer Kunden bei der Behebung von Problemen mit Anwendungsabhängigkeiten. Jetzt möchten wir Ihnen auf ähnliche Weise dabei helfen, die Sicherheit Ihrer Container zu verbessern. Wir freuen uns, Ihnen mitteilen zu können, dass wir Snyk Container erweitern: Sie können jetzt Probleme in Ihrer Dockerfile automatisch beheben lassen, damit Ihr Basis-Image stets auf dem neuesten Stand bleibt.

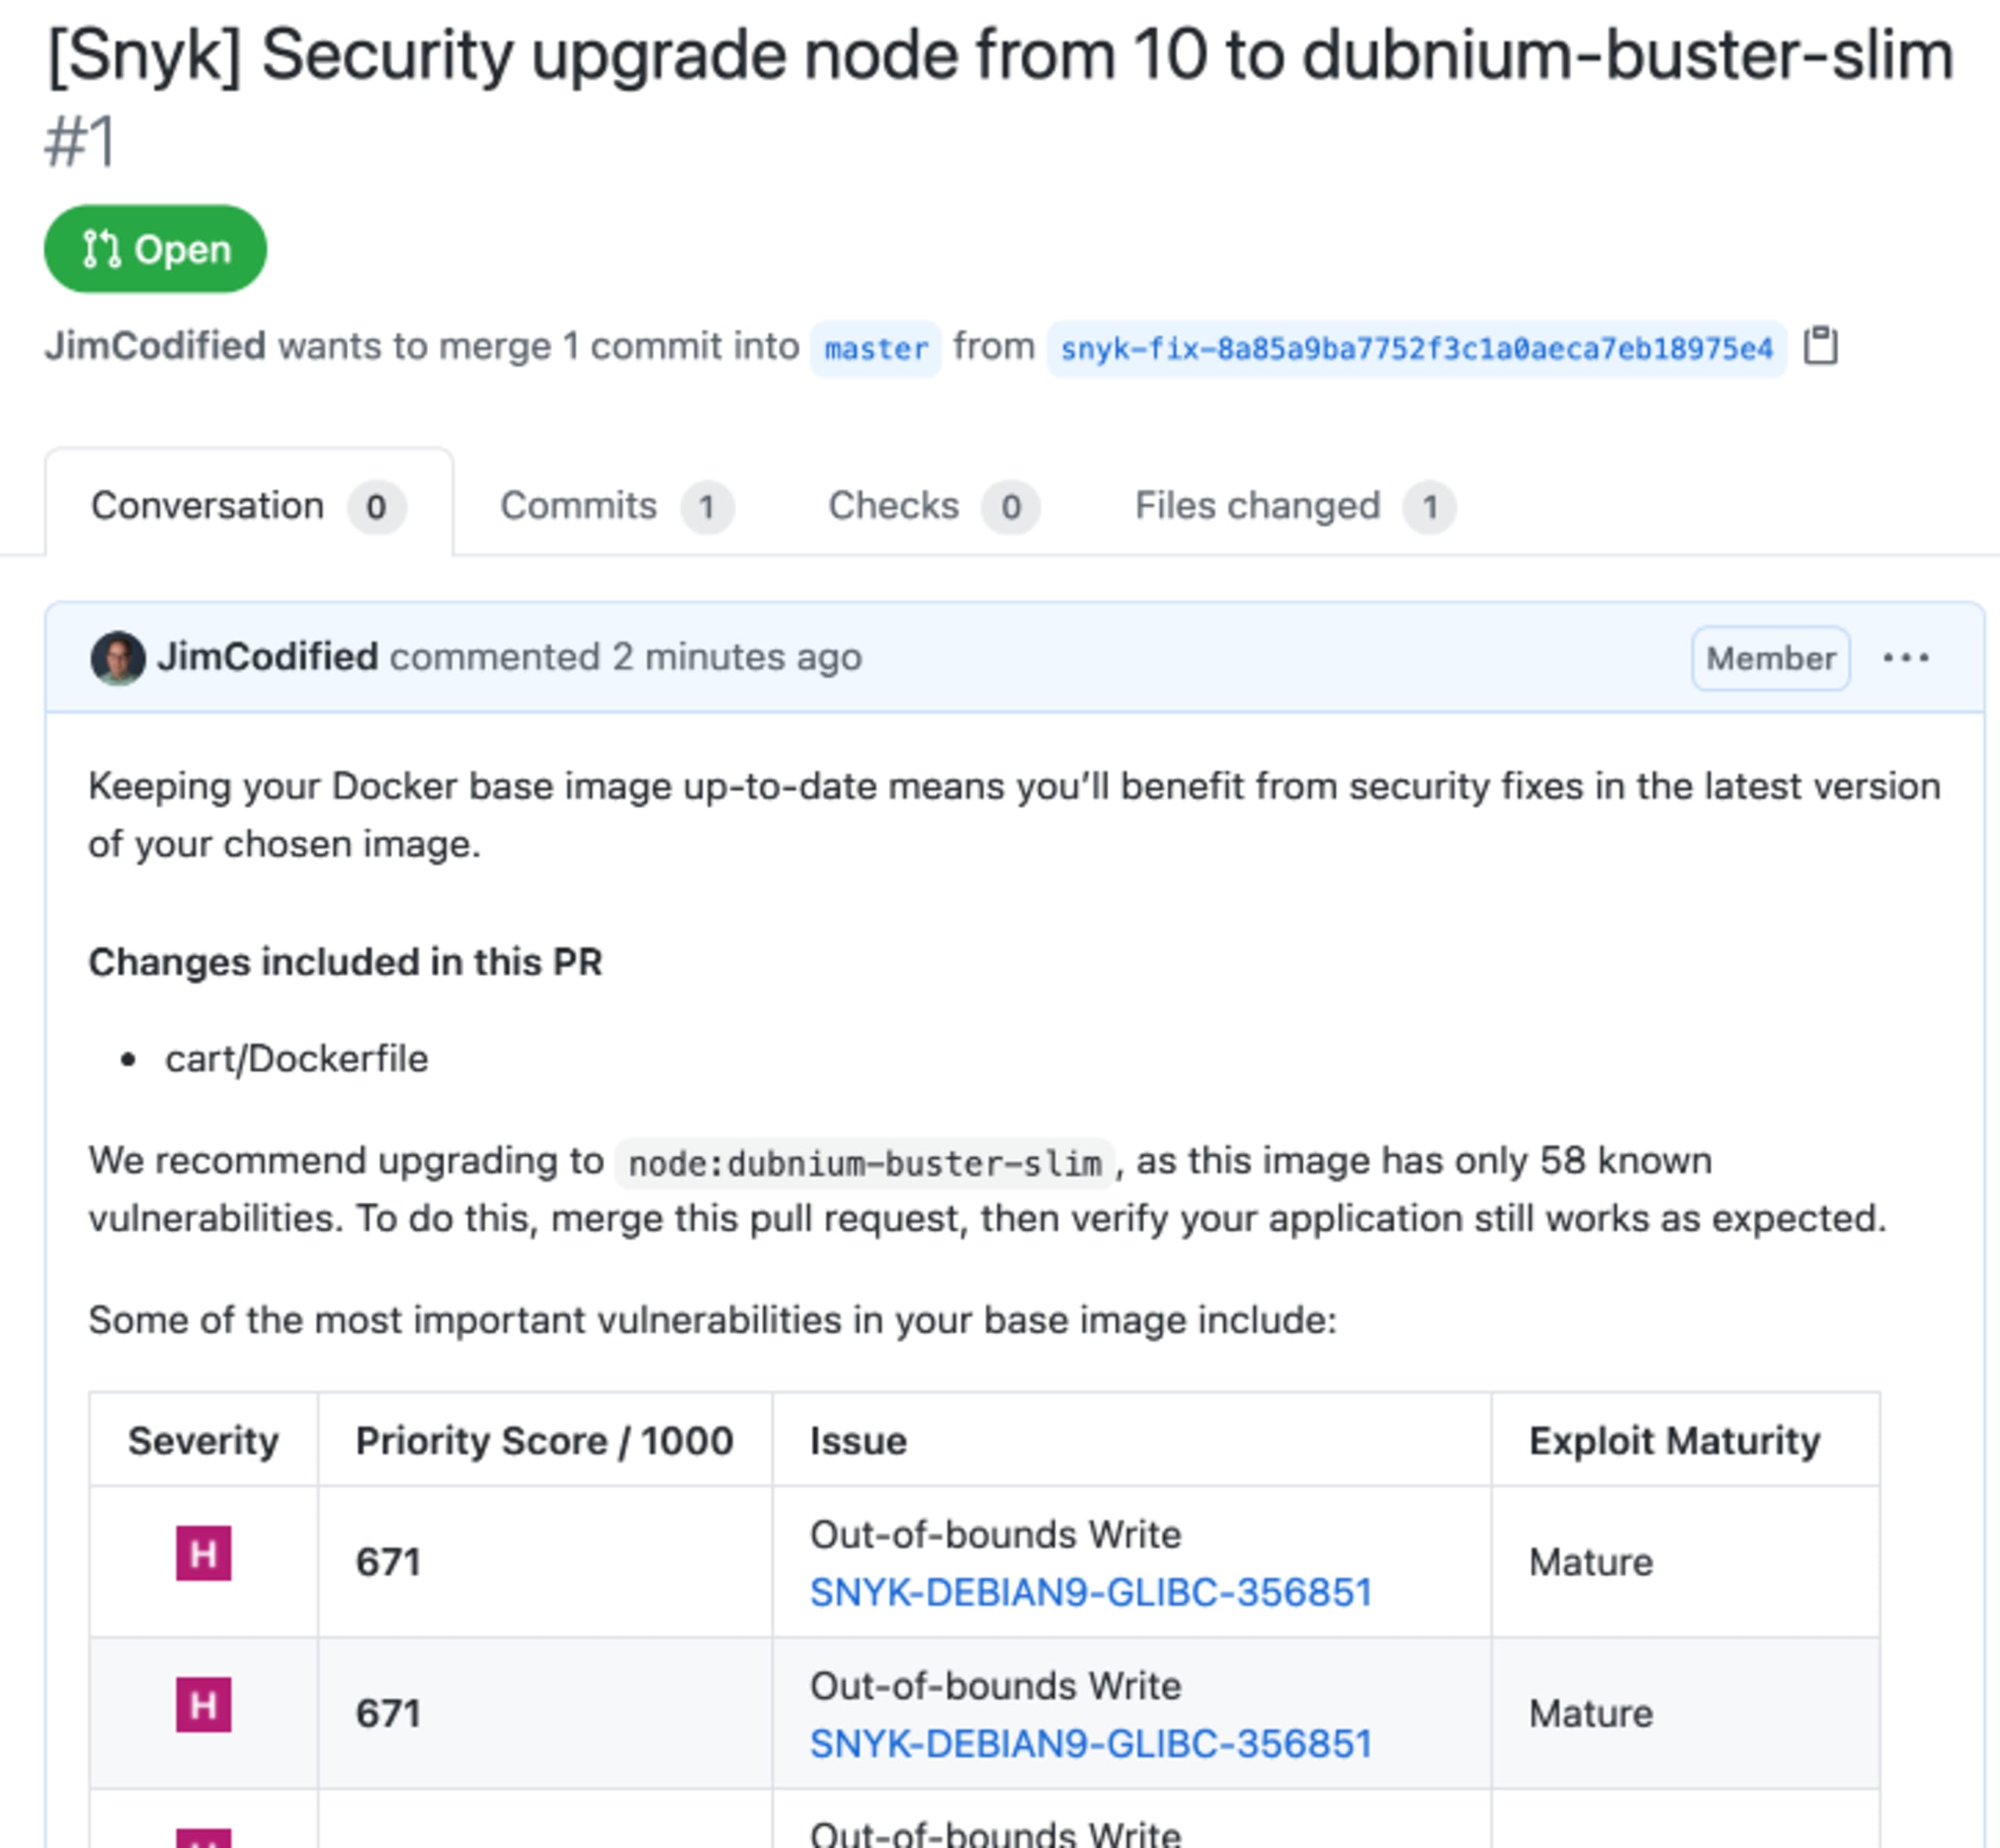
Wir haben kürzlich begonnen, Dockerfiles bei Snyk stärker in den Fokus zu rücken: Wir erkennen sie automatisch in Git-Repositories, machen Schwachstellen in ihren Basis-Images sichtbar und empfehlen Ihnen Basis-Images, auf die Sie upgraden können, um die Anzahl der Sicherheitsprobleme zu verringern. Jetzt möchten wir noch einen Schritt weitergehen und die Behebung für Sie übernehmen. Ab heute können Sie mit Snyk automatisch oder manuell Pull-Requests erstellen lassen, die die erforderliche Änderung an Ihrer Dockerfile enthalten, damit ein alternatives, weniger anfälliges Basis-Image verwendet wird. Diese Automatisierung unterstützt Ihr Team zusätzlich dabei, eine große Anzahl von Container-Schwachstellen zu bewältigen: Sie weist nicht nur frühzeitig auf Probleme in Containern hin, sondern macht deren Behebung auch einfach und schnell.
Automatisierte Sicherheitskorrekturen auf Code-Ebene für Container
Bislang hat Snyk Empfehlungen für Basis-Images bereitgestellt, die Sie übernehmen konnten. Im folgenden Beispiel verwenden wir node:10.4.0 als Basis-Image. Snyk Container zeigt, dass es 956 Schwachstellen enthält, darunter 453 mit hohem Schweregrad (zum Zeitpunkt der Veröffentlichung dieses Beitrags). Auf Grundlage der von unseren Sicherheitsteams erfassten Daten würden wir für dieses Image ein anderes Basis-Image empfehlen, um das Sicherheitsrisiko zu senken. Eine der Alternativen in diesem Beispiel ist ein Minor-Upgrade auf node:10.23.2, das nur 64 Schwachstellen mit hohem Schweregrad aufweist.
Mit den neuen Korrektur-PRs können Sie bei Bedarf auch andere Upgrade-Optionen auswählen. Außerdem lassen sich Korrektur-PRs für Minor-Upgrades automatisch erstellen.
Der neue Prozess erkennt Ihre Dockerfile und empfiehlt Ihnen anhand der folgenden Logik Basis-Images:
Minor-Upgrade – das sicherste und beste Upgrade, bei dem sich die Framework-Versionen (in unserem Beispiel Node) nicht grundlegend ändern
Major-Upgrades – eine Option für ein Upgrade auf eine höhere Hauptversion, mit der mehr Schwachstellen behoben werden. Aufgrund der Änderung der Hauptversion besteht jedoch ein potenziell höheres Risiko von Inkompatibilitäten mit der Anwendung.
Alternative Upgrades – geeignete alternative Images, mit denen Sie Ihr aktuelles Basis-Image ersetzen können. Dabei handelt es sich in der Regel um schlankere Basis-Images, die Schwachstellen noch stärker reduzieren. Aufgrund ihres schlanken Umfangs können jedoch zusätzliche Schritte erforderlich sein, um sie zu verwenden.
Automatisierte Pull-Requests werden nur für die neueste Basis-Image-Version eines Minor-Upgrades erstellt, damit Sie sie prüfen und mergen können. Wenn Sie einen Pull-Request manuell erstellen möchten, können Sie ein beliebiges alternatives Basis-Image aus den oben genannten Empfehlungen auswählen.

Verfügbarkeit
Diese Funktionen für Korrektur-PRs sind ab sofort für alle Snyk Container-Nutzer in allen Tarifen verfügbar, auch für kostenlose Konten.
Snyk Container bietet Empfehlungen für Basis-Images und automatische Pull-Requests für Docker Official Images. Diese kuratierte Auswahl an Docker-Repositories auf Docker Hub umfasst essenzielle Basis-Images, die den Ausgangspunkt für die Mehrheit der Container-Nutzer bilden. Sie deckt zahlreiche beliebte Programmiersprachen-Laufzeitumgebungen, Datenspeicher und weitere Dienste ab. Im Rahmen des Docker-Official-Images-Programms finanziert Docker ein eigenes Team, das für die Prüfung und Veröffentlichung sämtlicher Inhalte der offiziellen Images verantwortlich ist. Dieses Team stellt sicher, dass Sicherheitsupdates zeitnah angewendet werden. Das ist besonders wichtig, da die Official Images zu den beliebtesten Images auf Docker Hub gehören.
Wir planen, die Unterstützung über Docker Official Images hinaus auszuweiten, und freuen uns über Ihr Feedback dazu, welche weiteren Quellen für Upstream-Images wir abdecken sollten und wie Sie Ihre eigenen benutzerdefinierten internen Images kuratieren, falls das Teil Ihres Prozesses ist. Die neue Funktion ist über die Snyk-Weboberfläche und die API verfügbar und lässt sich einfach konfigurieren. Snyk unterstützt alle Git-basierten Repository-Manager, darunter:
GitHub
GitLab
Bitbucket Server
Bitbucket Cloud
GitHub Enterprise Server
Weitere Informationen finden Sie in unserer Dokumentation.
Teilen Sie uns Ihre Meinung mit
Sie können sich also zurücklehnen und Snyk die Sicherheitsprobleme Ihrer Container beheben lassen. Dabei hilft Snyk Ihnen, Ihre Dockerfiles mit einem aktuellen Basis-Image zu pflegen. Alles, was Sie noch tun müssen: mergen und sicher bleiben!
Wir freuen uns auf Ihr Feedback, damit wir Ihr Nutzungserlebnis weiter verbessern können. Teilen Sie uns mit, wenn Sie Feedback oder konkrete Anwendungsfälle haben, die Ihrer Meinung nach berücksichtigt werden sollten.
Container-Sicherheit mit Fokus auf Entwickler
Snyk findet und behebt automatisch Schwachstellen in Container-Images und Kubernetes-Workloads.


