Schwachstellen in Dockerfiles direkt aus Git erkennen

Danielle Inbar

12. November 2020
0 Min. LesezeitWir freuen uns, die neueste Erweiterung von Snyk Container anzukündigen: Dockerfiles direkt in Git-Repositories erkennen und so Shift-Left-Security noch besser unterstützen.
Mit dieser neuen Funktion können Sie Ihr Dockerfile jetzt einfach und frühzeitig scannen lassen – noch bevor Sie ein Image erstellen. So lässt sich Security nach links verlagern und Sie können Schwachstellen im Basis-Image erkennen und das passende Basis-Image für den Start Ihres Projekts auswählen.
Angesichts der enormen Zunahme der Container-Nutzung in den vergangenen Jahren ist auch die Bedeutung der Container-Sicherheit gestiegen. Damit alle auf dem gleichen Stand sind, hier ein paar Hintergrundinformationen: Docker kann Images automatisch erstellen, indem es die Anweisungen in einem Dockerfile ausliest. Ein Dockerfile ist ein Textdokument mit einer Reihe von Befehlen, die zum Einrichten des Images benötigt werden. Das Image kann anschließend als Container ausgeführt werden.
Dockerfiles sind leistungsstark: Sie sind einfach und unkompliziert und funktionieren überall, ohne besondere Voraussetzungen. Da Dockerfiles einfache Textdateien sind, findet man sie scheinbar überall. Sie lassen sich leicht teilen – einer der Gründe, warum Docker für Entwickler so nützlich ist. Wenn Sie jedoch auf einem veralteten oder mit Schwachstellen behafteten Basis-Image aufbauen, kann es später schwierig werden, diese Probleme zu beheben, wenn Änderungen Ihre Anwendung beeinträchtigen könnten.
Werfen Sie einen Blick in Ihr Dockerfile
Die automatische Erkennung von Dockerfiles in Ihrem Quellcode-Repository passt zu unserem Ziel, Container-Sicherheit für Entwickler einfacher zu machen, und macht das Dockerfile in Snyk zu einem vollwertigen Bestandteil. Bisher konnten Sie ein Dockerfile manuell an ein mit Snyk gescanntes Image anhängen. Dafür mussten Sie jedoch zuerst das Image erstellen und anschließend rückwirkend das Dockerfile anhängen und auf Sicherheitsprobleme prüfen. Jetzt können wir diese beiden Schritte voneinander trennen und Ihnen schon in einer früheren Phase Einblicke in Ihre Dockerfiles ermöglichen.
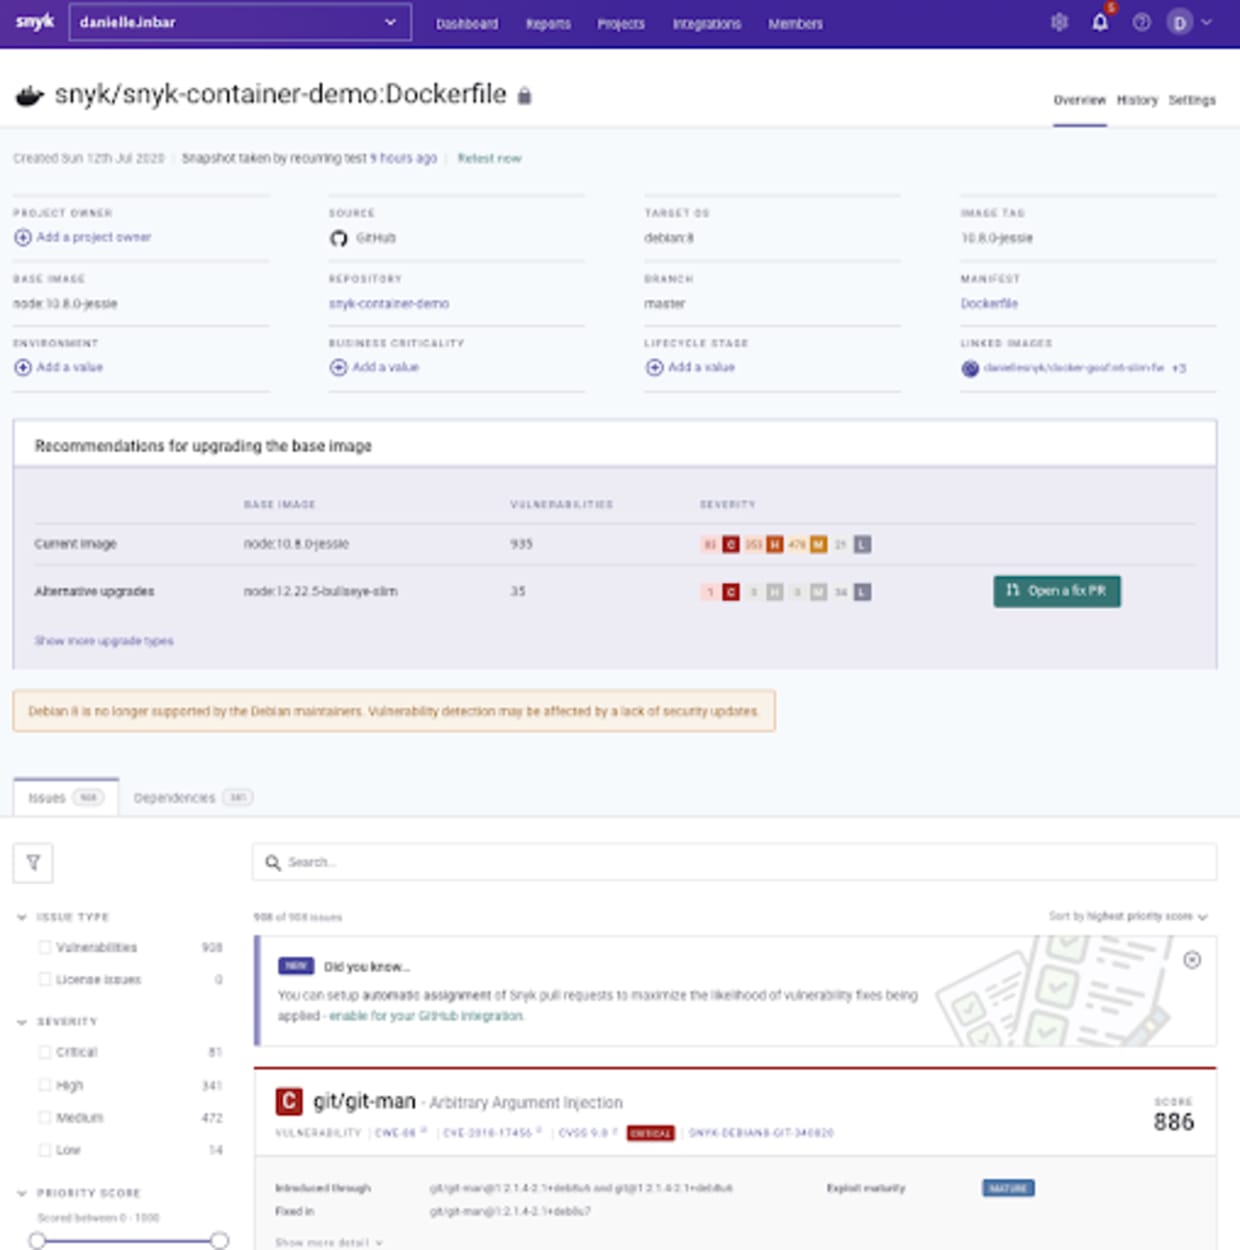
Mit der neuen Funktion müssen Sie lediglich Ihre Git-Repositories in Snyk importieren. Wir erkennen Dockerfiles automatisch und bieten Ihnen so einen besseren Überblick über Sicherheitsprobleme in Ihrem Basis-Image. Im folgenden Bild sehen Sie die Ergebnisse eines Scans für ein Dockerfile, das aus einem GitHub-Repository importiert wurde. Anhand des Dockerfiles können wir das übergeordnete Image node:10.8.0-jessie ermitteln und Details zum Inhalt sowie zu den Schwachstellen in diesem Basis-Image bereitstellen – einschließlich relevanter Informationen wie der Reifegrad des Exploits.
Halten Sie Ihr Basis-Image ganz einfach aktuell
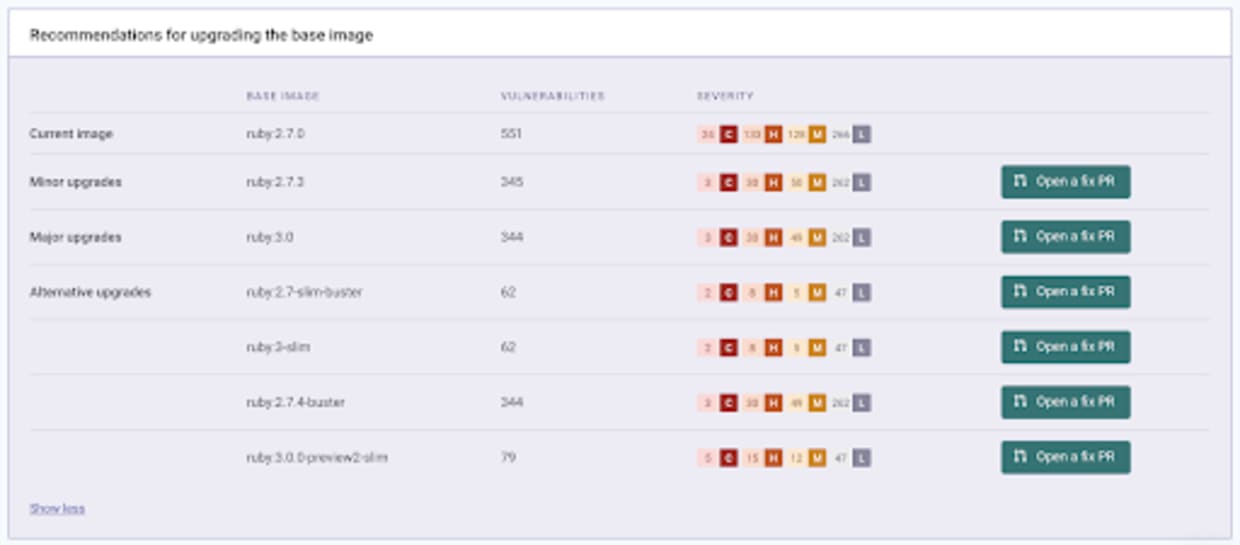
Wir wissen, dass es nicht einfach ist, Ihre Basis-Images aktuell zu halten. Aber keine Sorge – wir haben es gerade deutlich einfacher gemacht. Sobald ein Dockerfile erkannt wird, sehen wir uns das darin verwendete Basis-Image an. Neben den Schwachstellen prüfen wir auch, ob es andere, weniger anfällige Basis-Images gibt, die Ihren Anforderungen entsprechen. Diese Alternativen empfehlen wir Ihnen, damit Sie das Risiko durch Schwachstellen senken und Ihr Basis-Image aktuell halten können – wie im folgenden Beispiel:
Dockerfile und Image verknüpfen
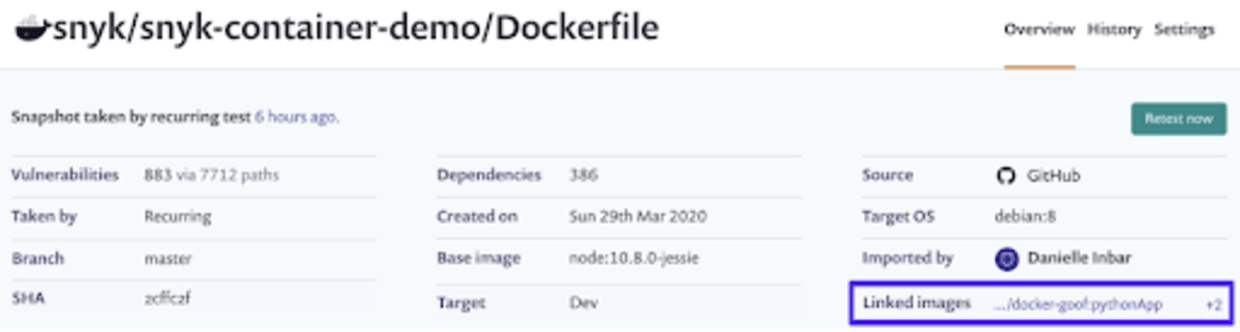
Die neue Funktion umfasst verschiedene einzigartige Features, mit denen Sie die Auswirkungen von Dockerfile-Problemen in Ihren Projekten nachvollziehen können. Ein wichtiges Feature ist die Möglichkeit, ein Dockerfile mit allen daraus erstellten Container-Images zu verknüpfen. So können Sie die Auswirkungen auf die Sicherheit Ihrer laufenden Anwendungen einschätzen und herausfinden, welche Images sich besser absichern lassen, wenn Sie Ihr Dockerfile-Basis-Image aktualisieren möchten. Außerdem hilft Ihnen die Verknüpfung dabei, die Beziehungen zwischen Ihren Images und den zu ihrer Erstellung verwendeten Befehlen übersichtlich zu strukturieren. Die Verbindung zwischen einem Dockerfile und den daraus erstellten Images aufrechtzuerhalten, war für Benutzer lange eine Herausforderung. Dieses neue Feature löst das Problem und verbessert die Container-Hygiene.
Zum Abschluss
Wie Sie inzwischen sicher bemerkt haben, lassen sich mit Snyk Container Dockerfiles ganz einfach scannen und auf Probleme prüfen. Darüber hinaus können Sie sofort davon profitieren: Prüfen Sie unsere Empfehlungen für Basis-Images und beheben Sie Probleme damit, noch bevor Sie Images erstellen. Die neue Funktion ist ab sofort in Snyk verfügbar und wird von allen unseren Git-Integrationen unterstützt – unabhängig davon, ob sie lokal oder in der Cloud gehostet werden:
Azure-Repositories
GitHub
GitLab
Bitbucket Server
Bitbucket Cloud
GitHub Enterprise Server
Weitere Informationen finden Sie in unserer Dokumentation.
Teilen Sie uns Ihre Meinung mit
Wir arbeiten kontinuierlich daran, Snyk in all seinen Integrationen zu verbessern, und freuen uns über regelmäßiges Feedback. Teilen Sie uns bitte Ihre Meinung mit und sagen Sie uns, was Sie sich als Nächstes wünschen.
Container-Sicherheit mit Fokus auf Entwickler
Snyk findet und behebt automatisch Schwachstellen in Container-Images und Kubernetes-Workloads.


