Best Practices für den Einsatz von KI im SDLC
Frank Fischer
19. Juli 2023
0 Min. LesezeitKI ist dank der jüngsten Schlagzeilen rund um ChatGPT, das KI-Modell für große Sprachmodelle (LLM) mit einer einfachen Benutzeroberfläche, zu einem viel diskutierten Thema geworden. Seitdem herrscht im KI-Bereich reges Treiben: Zahlreiche große Akteure liefern sich ein Wettrennen um immer größere, leistungsfähigere und vielseitigere Modelle. Unternehmen wie Microsoft, NVIDIA, Google und Meta sowie Open-Source-Projekte haben eine Reihe neuer Modelle veröffentlicht.
Ein geleaktes Google-Dokument erweckt sogar den Eindruck, dass diese Modelle schon bald überall verfügbar und für alle zugänglich sein werden.
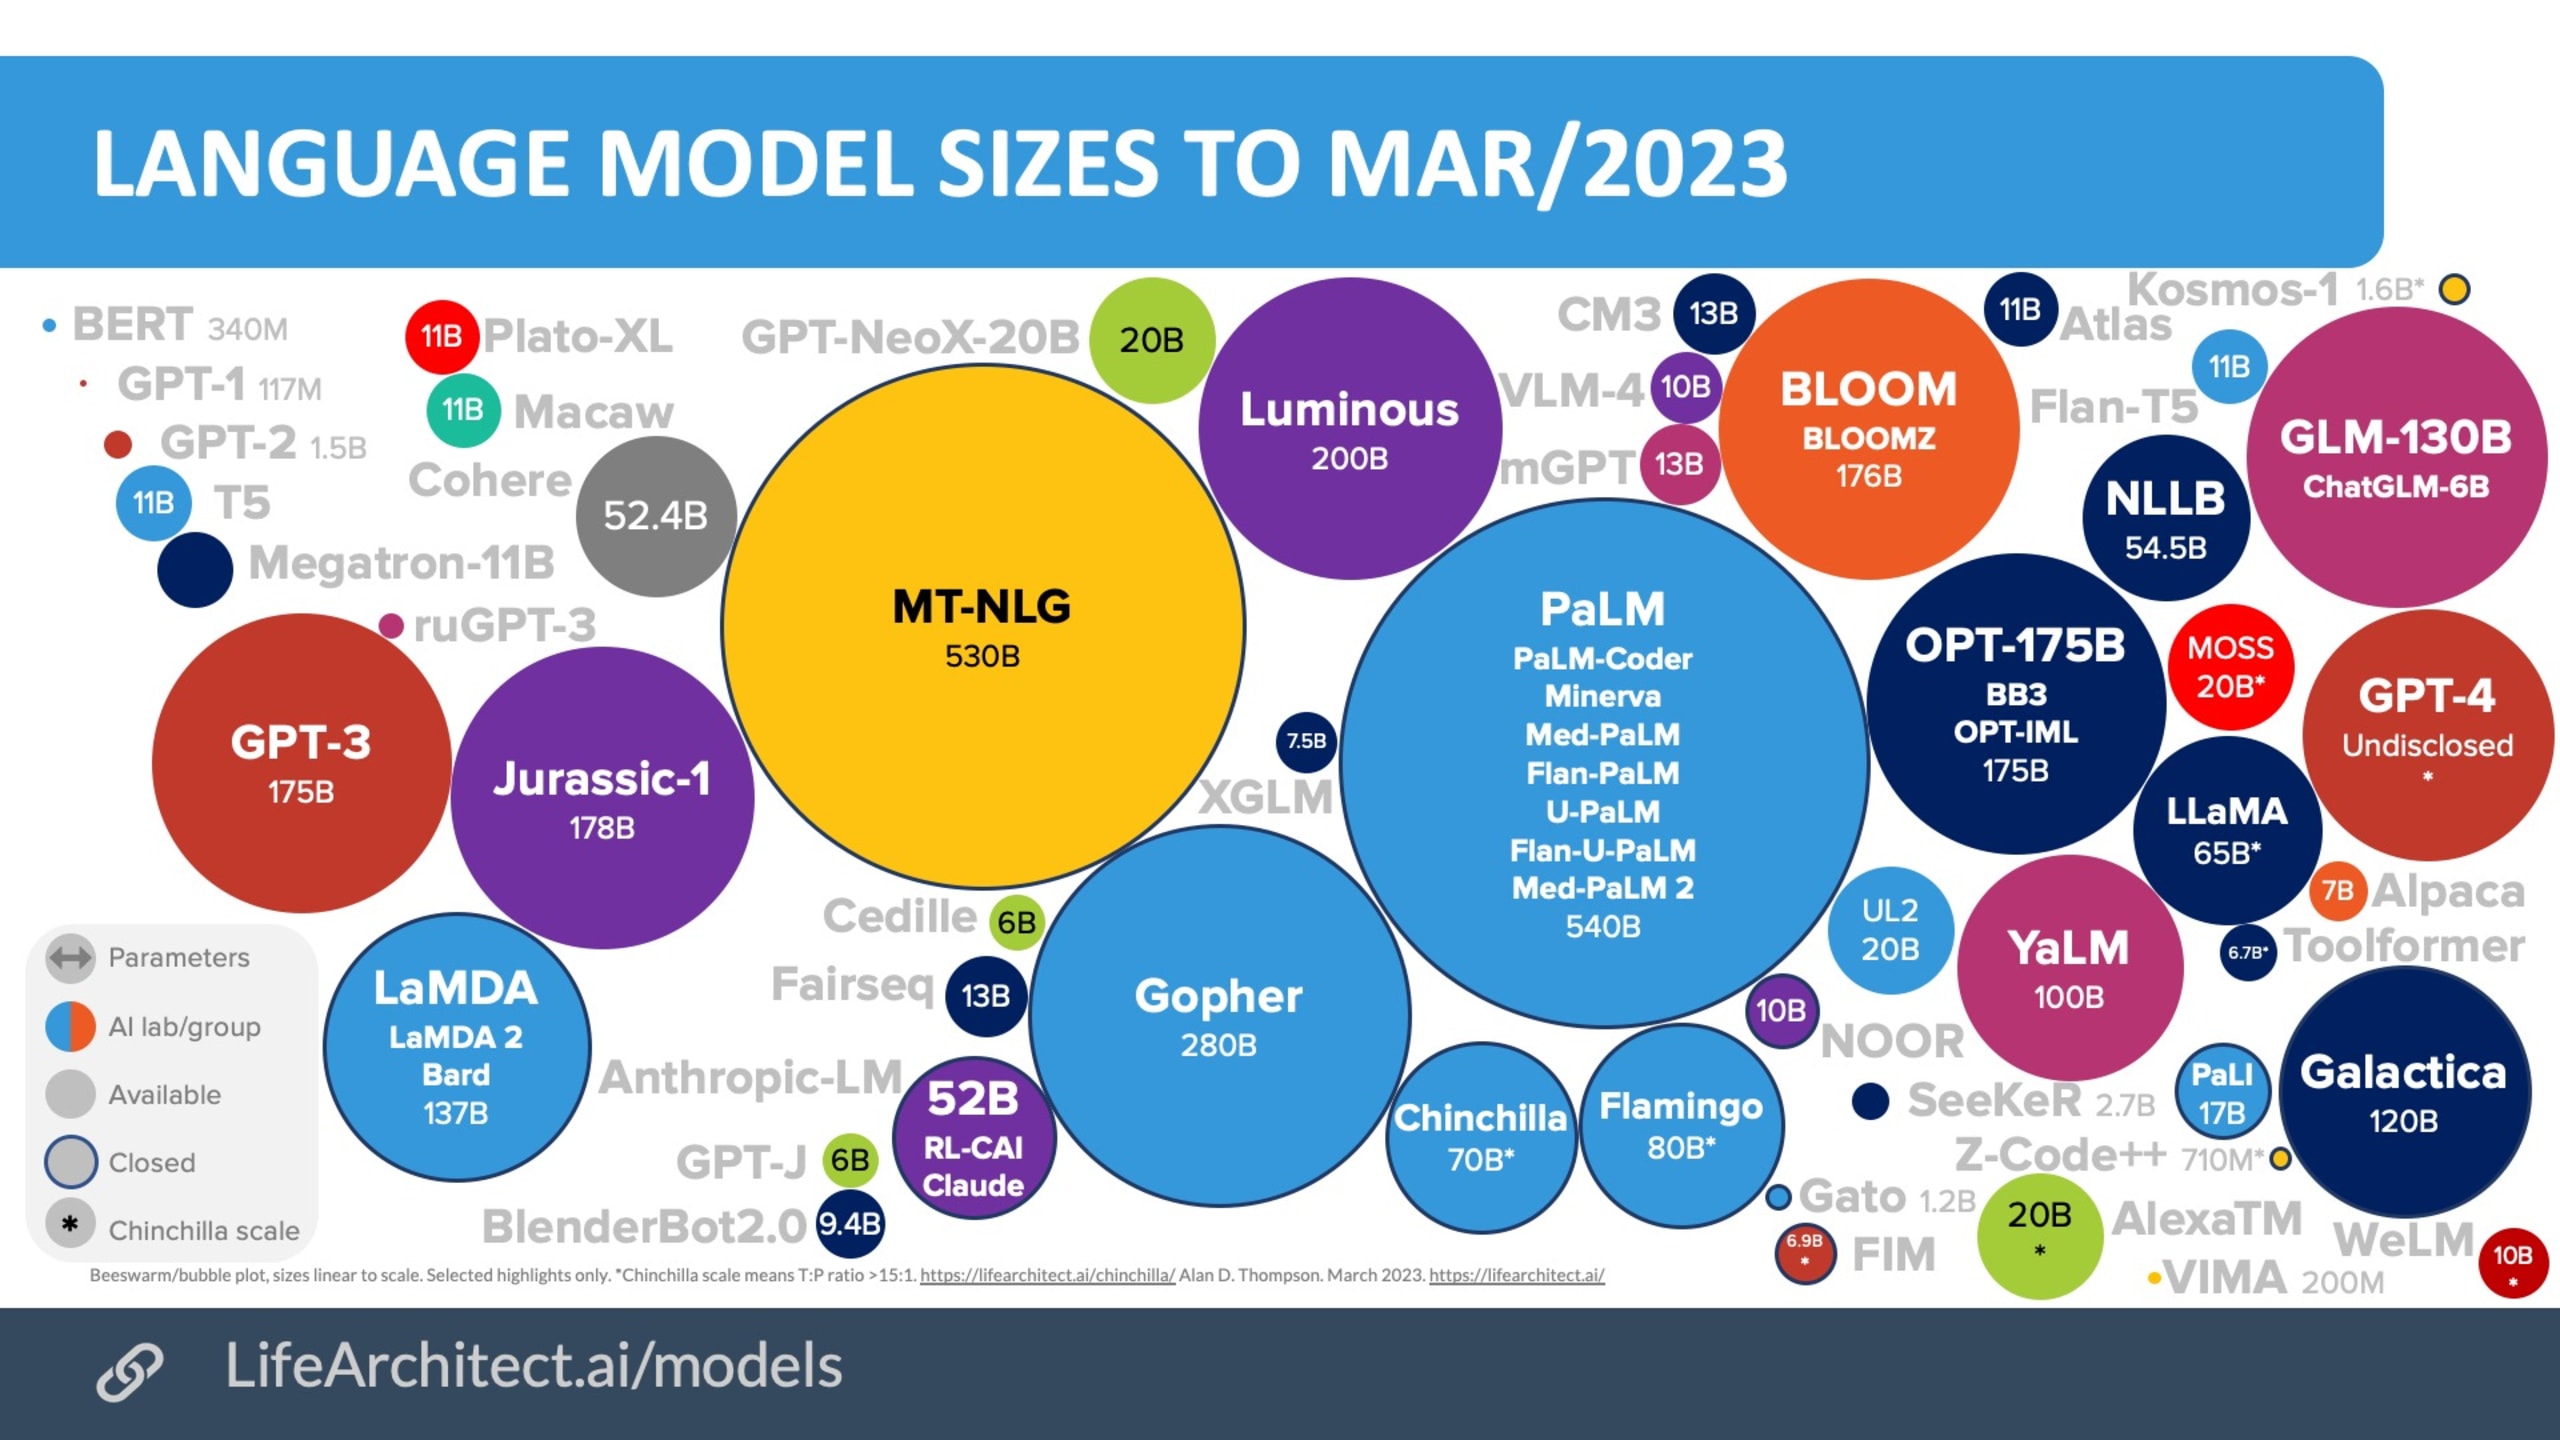
Quelle: Dr. Alan D. Thompson, LifeArchitect.ai (Mai 2023), https://s10251.pcdn.co/wp-content/uploads/2023/03/2023-Alan-D-Thompson-AI-Bubbles-Rev-7b.png
Als jemand, der sich seit vielen Jahren intensiv mit KI beschäftigt, freue ich mich sehr über das öffentliche Interesse! Viele Nachrichten finde ich allerdings auch, nun ja, etwas beunruhigend. KI ist eine beeindruckende Technologie. Doch nachdem Studierende beim Einreichen von KI-verfassten Arbeiten erwischt wurden und sogar ein Anwalt in einem Schriftsatz vor Gericht halluzinierte Fälle zitierte, ist es wichtig, dass wir alle erkennen: KI ist kein Allheilmittel, sondern ein Werkzeug. Und Werkzeuge können versagen – selbst hochentwickelte, auf modernster Technologie basierende.
In diesem Beitrag sehen wir uns an, wie KI den Softwareentwicklungslebenszyklus (SDLC) verbessern kann und welche Fallstricke entstehen, wenn Sie KI unbedacht in Ihre bestehenden Prozesse integrieren.
KI und Softwareentwicklung: Licht und Schatten
KI in Ihre Produkte zu integrieren, kann sie von der Konkurrenz abheben (selbst wenn es nur um zusätzliche Spielereien geht). Der Einsatz von KI im SDLC – also bei Entwicklung, Monitoring, Management und mehr – kann Ihnen jedoch einen entscheidenden Wettbewerbsvorteil verschaffen. Hier sind einige Beispiele:
Effizienz: KI-gestützte Tools können große Mengen an Code oder Protokolldateien in kurzer Zeit verarbeiten.
Mehr Sicherheit und Qualität im Code: Mit den richtigen Tools kann KI Probleme erkennen und sofort mögliche Code-Fixes vorschlagen.
Mehr Innovation im Code: Code-Vorschläge können neue Ideen und alternative Lösungswege einbringen.
Schnellere Prozesse: KI kann Prozesse beschleunigen, indem sie die für Entscheidungen nötigen Informationen aufbereitet und beispielsweise Code-Snippets bereitstellt, die Teams direkt umsetzen können.
Geringere kognitive Belastung: KI kann Menschen helfen, unbekannte Situationen schneller zu verstehen und so den Arbeitsaufwand zu verringern.
Doch neue Produktivitätstools bringen auch neue Risiken und Herausforderungen mit sich:
Datenlecks: Wenn Sie vertrauliche Informationen in ein Tool eingeben, das Anfragen zum weiteren Training von Modellen verwendet, können diese versehentlich offengelegt werden.
Verlust von Fähigkeiten: Ihre Belegschaft kann Fähigkeiten einbüßen, wenn sie sich zu stark darauf verlässt, dass KI korrekte Antworten oder Erkenntnisse liefert.
Halluzinationen: KI-Modelle wie LLMs leiden unter sogenannten „Halluzinationen“. Dabei erzeugen die Modelle äußerst überzeugende, aber schlichtweg falsche Argumentationen.
Schlechte Vorschläge: Wenn eine KI mit schlechtem Code trainiert wurde, schlägt sie auf Grundlage ihrer Trainingsdaten schlechte Fixes vor.
Code von unqualifizierten Personen: KI ermöglicht es Personen mit wenig oder gar keiner Programmiererfahrung, Code zu erstellen. Es ist davon auszugehen, dass die Menge an Quellcode in den kommenden Jahren deutlich zunehmen wird. Als CISO, Engineering-Leitung oder Personalverantwortliche müssen Sie darauf vorbereitet sein.
Verstöße gegen Lizenzbedingungen: Die Lizenzierung der Trainingsdaten wird derzeit intensiv diskutiert. Im schlimmsten Fall wäre Code, der von Modellen mit Copyleft-Lizenzen erzeugt wird, ebenfalls Copyleft-lizenziert – Ihre Anwendung würde dadurch plötzlich zu Open Source.
Angreifer: Dieses Risiko betrifft zwar nicht nur den SDLC, doch KI wird zweifellos auch von Angreifern eingesetzt werden. Es gibt komplexere Szenarien wie Data Poisoning – etwa wenn ein Intrusion-Detection-System mit einem bestimmten Muster „trainiert“ wird und dieses später nicht als bösartig erkennt. Solche Fälle sind bislang jedoch selten. Realistischerweise ist davon auszugehen, dass die erforderlichen Fachkenntnisse für die Entwicklung und Durchführung qualitativ besserer Angriffe deutlich gesunken sind. Daher werden wir wahrscheinlich häufigere und ausgefeiltere Angriffe erleben.
Neue Tools einzuführen ist spannend – und manchmal auch überwältigend. Damit Sie KI einfacher in Ihren SDLC integrieren können, haben wir einen Spickzettel mit acht Best Practices erstellt, der Ihnen Orientierung gibt.
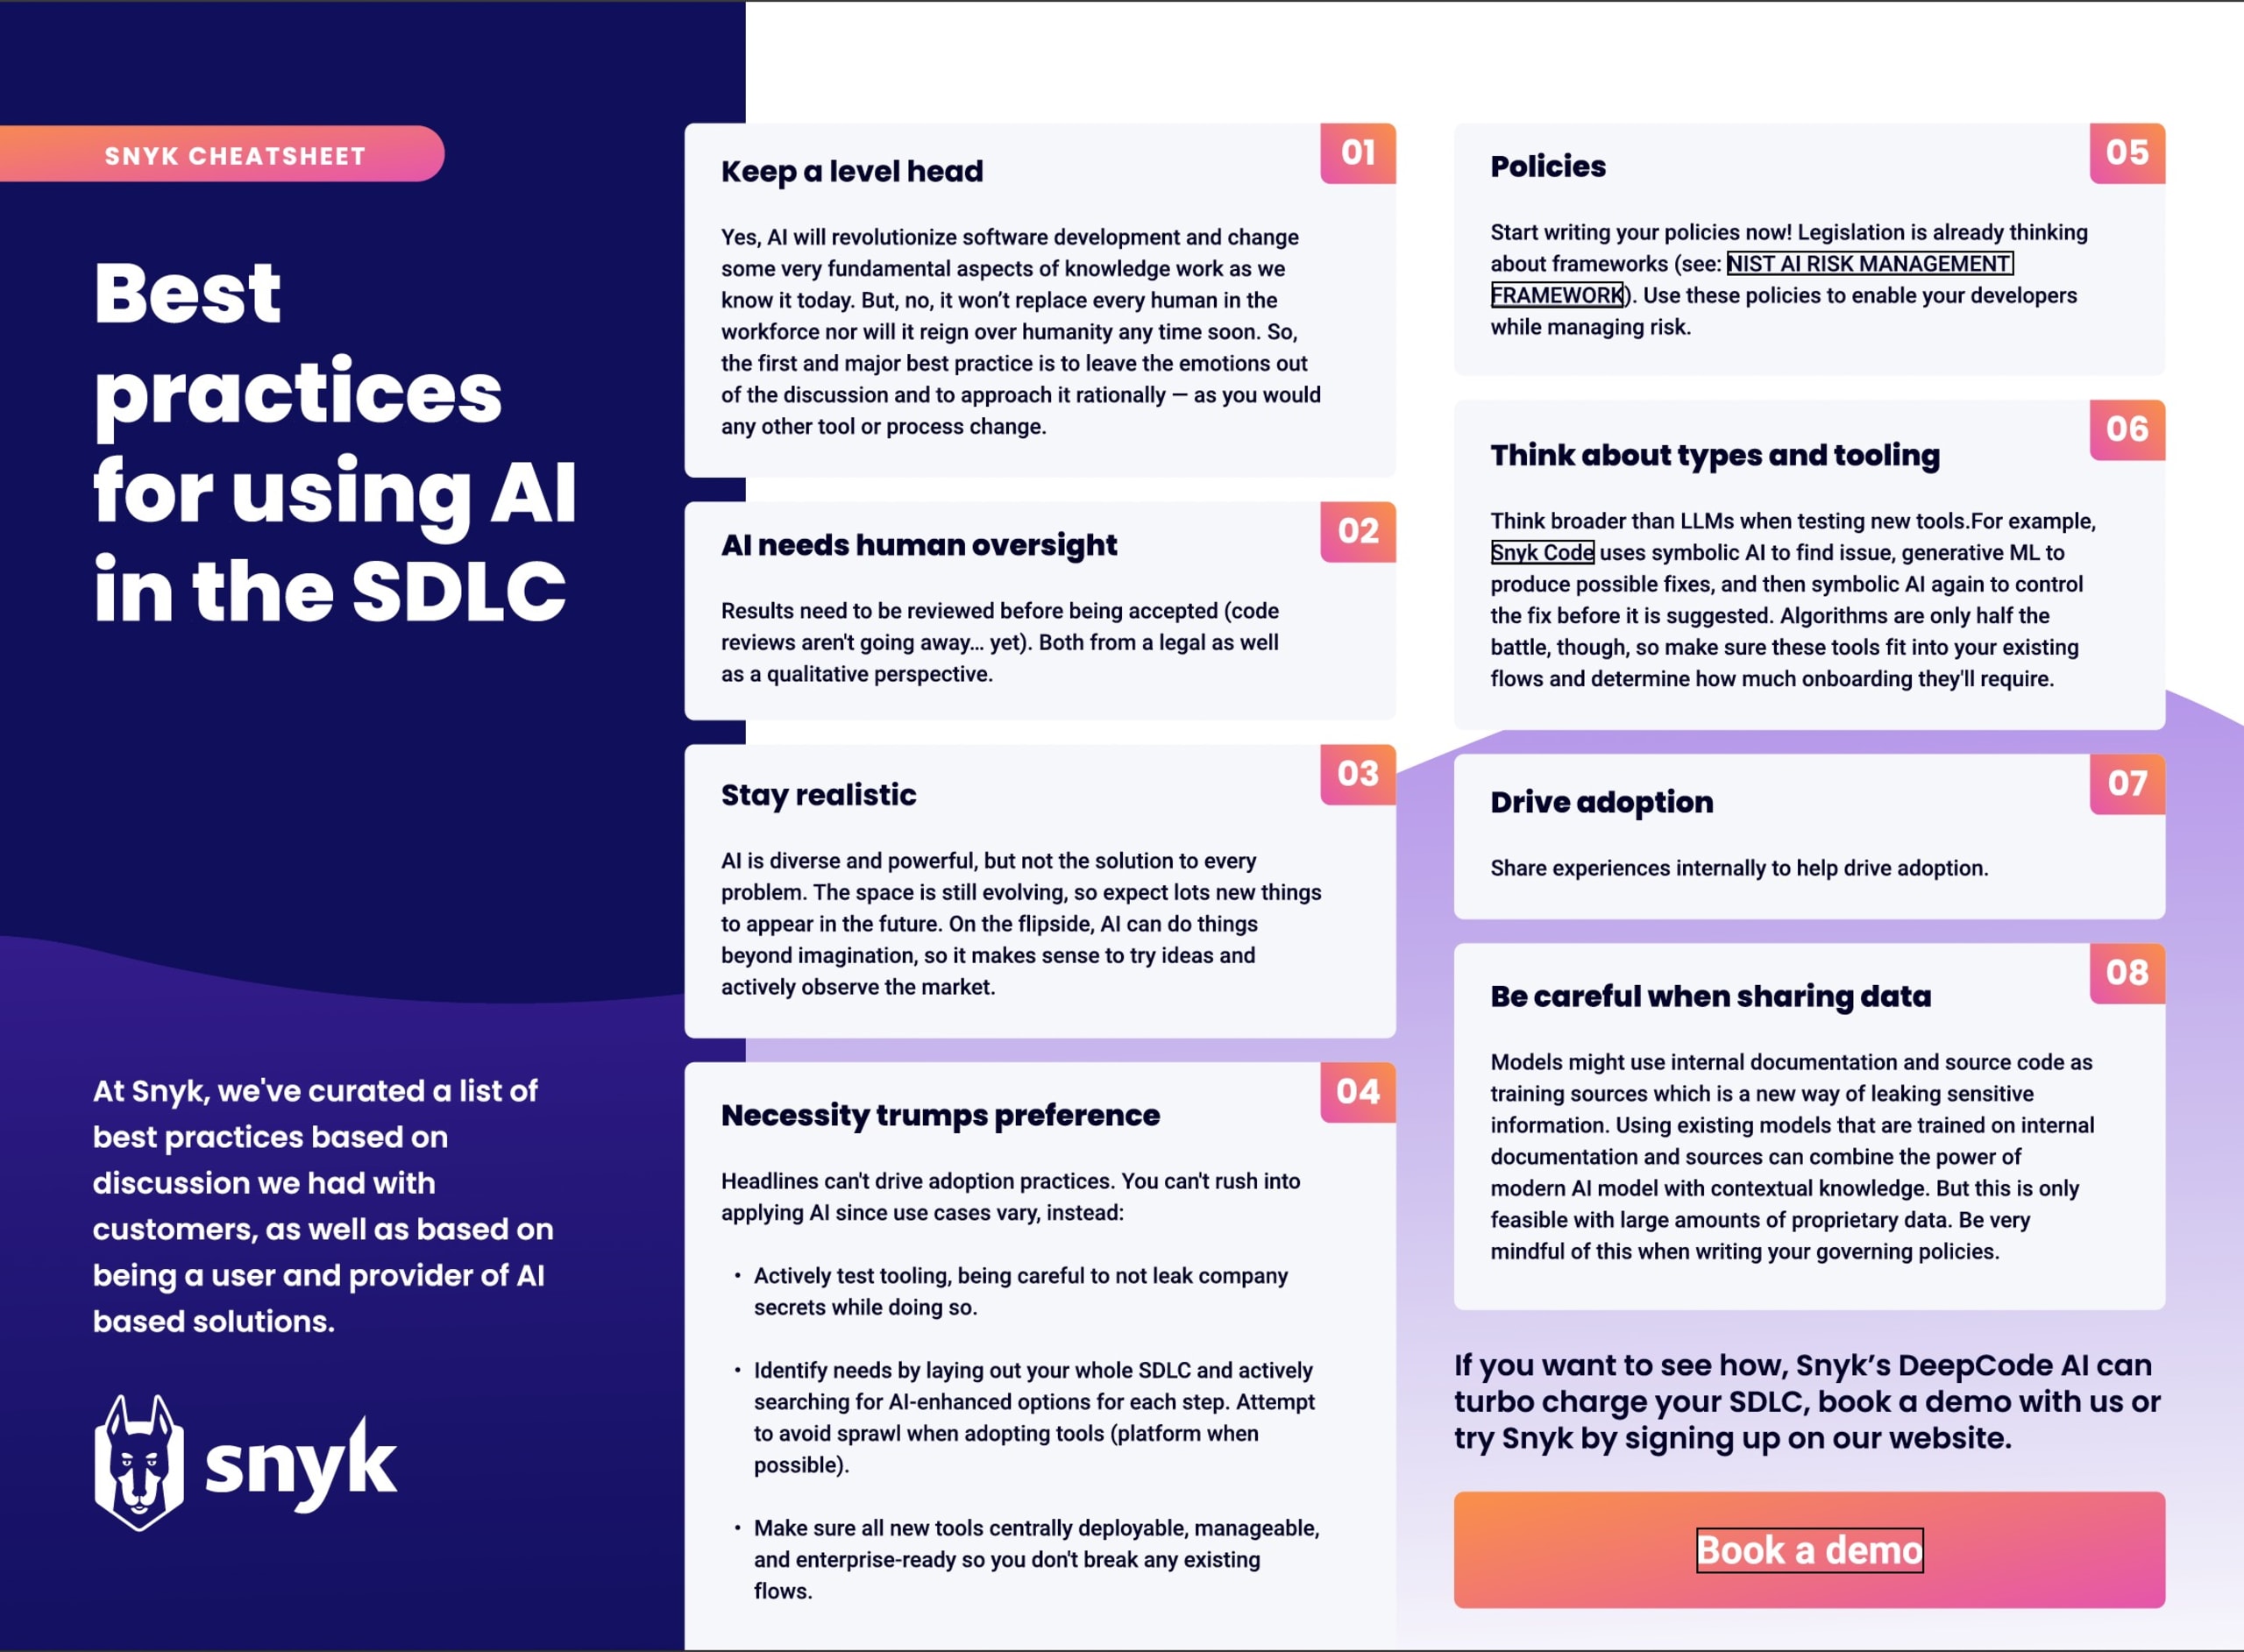
Laden Sie den Spickzettel noch heute herunter. Erfahren Sie mehr und starten Sie Ihre kostenlose Testversion oder buchen Sie eine Demo mit einer Sicherheitsexpertin oder einem Sicherheitsexperten von Snyk, um zu erfahren, wie DeepCode AI Ihren SDLC auf ein neues Niveau heben kann.
Übernehmen Sie die Kontrolle über AI-Security mit Snyk
Erfahren Sie, wie Snyk den von AI generierten Code Ihrer Entwicklungsteams absichert und Ihren Security-Teams zugleich vollständige Transparenz und Kontrolle bietet.