Neue Snyk AppRisk-Integration mit Orca Security angekündigt

11. September 2024
0 Min. LesezeitWir freuen uns, eine neue Snyk AppRisk-Integration mit Orca Security anzukündigen, die das Beste aus zwei Welten vereint: die bei Entwicklern beliebte und von Sicherheitsteams geschätzte Anwendungssicherheit von Snyk und die führende Cloud-Sicherheit von Orca.
Diese Integration ist eine wichtige Neuigkeit für Unternehmen, die DevSecOps etablieren und die Zusammenarbeit zwischen Entwicklungs- und Sicherheitsteams verbessern möchten. Durch die Kombination der Entwickler-Sicherheitsplattform von Snyk mit der leistungsstarken Cloud-Sicherheit und Transparenz von Orca können Teams gemeinsam die größten Geschäftsrisiken effektiv erkennen, priorisieren und mindern – für schnellere und sicherere Entwicklungszyklen.
Sehen wir uns an, warum diese Integration wichtig ist, wie sie funktioniert und wie Sie sie noch heute nutzen können.
Der Mehrwert von Developer-first-AST in Kombination mit Runtime-Transparenz
Da Anwendungen immer komplexer werden und sich die Entwicklung durch DevOps, Cloud und KI beschleunigt, wird es zunehmend schwieriger, tatsächliche Geschäftsrisiken zu erkennen und entsprechende Maßnahmen zu priorisieren. Das kann zu einer Fehlverteilung von Ressourcen und übermäßig strengen Sicherheitsmaßnahmen führen, die Entwickler frustrieren und den Fortschritt behindern. Ein gemeinsames, umfassenderes Verständnis der Anwendungsrisiken ist entscheidend, um die Zusammenarbeit zwischen Sicherheit und Entwicklung zu fördern – ein Grundpfeiler jedes modernen Anwendungssicherheitsprogramms.
Snyk AppRisk, unsere Developer-first-Lösung für Application Security Posture Management (ASPM), begegnet dieser Herausforderung mit einem ganzheitlichen Überblick über Anwendungen. Durch die Kombination umfassender Anwendungskontexte mit einer konsolidierten Übersicht über Schwachstellen ermöglicht Snyk AppRisk Teams eine genauere Risikobewertung. Entscheidend ist dabei das Verständnis dafür, wie die Anwendung in der Produktion ausgeführt wird. So lassen sich Schwachstellen nach ihrem tatsächlichen statt ihrem vermeintlichen Geschäftsrisiko priorisieren. Mit der heute angekündigten neuen Integration können Snyk- und Orca-Kunden diesen Runtime-Kontext nutzen, um zwischen Schwachstellen und Anwendungsressourcen zu unterscheiden, die tatsächlich in einer Runtime-Umgebung bereitgestellt sind, und solchen, bei denen das nicht der Fall ist.
Es ist entscheidend, diesen umfassenden Anwendungskontext zu nutzen, um Entwickler frühzeitig und während des gesamten Entwicklungszyklus mit klaren Prioritäten und konkreten Hinweisen zur Behebung anzuleiten. Das ist nicht möglich, wenn Entwickler Sicherheits-Tools verwenden müssen, die zu langsam, ungenau oder schwer zu integrieren sind. Solche Tools erfüllen vielleicht Compliance- oder regulatorische Anforderungen, ermöglichen es Entwicklern jedoch nicht, Schwachstellen proaktiv zu verhindern und zu beheben. Die Kombination benutzerfreundlicher Sicherheitstools von Snyk mit einem ganzheitlichen Verständnis der Anwendung liefert Entwicklern den nötigen Kontext, um sowohl die Risiken einzelner Schwachstellen als auch ihre Priorität aus Sicht des Sicherheitsteams vollständig zu verstehen. Das vereinfacht die Behebung und verbessert die Zusammenarbeit zwischen den beiden Teams.
Einrichtung der Snyk AppRisk- und Orca-Integration
Die Integration von Snyk und Orca ist auf eine nahtlose und benutzerfreundliche Einrichtung ausgelegt. Öffnen Sie dazu in Snyk AppRisk die Seite „Integrations“ und wählen Sie Orca Security aus (nur für Snyk AppRisk Pro-Kunden verfügbar). Geben Sie die erforderlichen Informationen ein. Wie unten zu sehen ist, benötigen Sie ein Orca-API-Token:
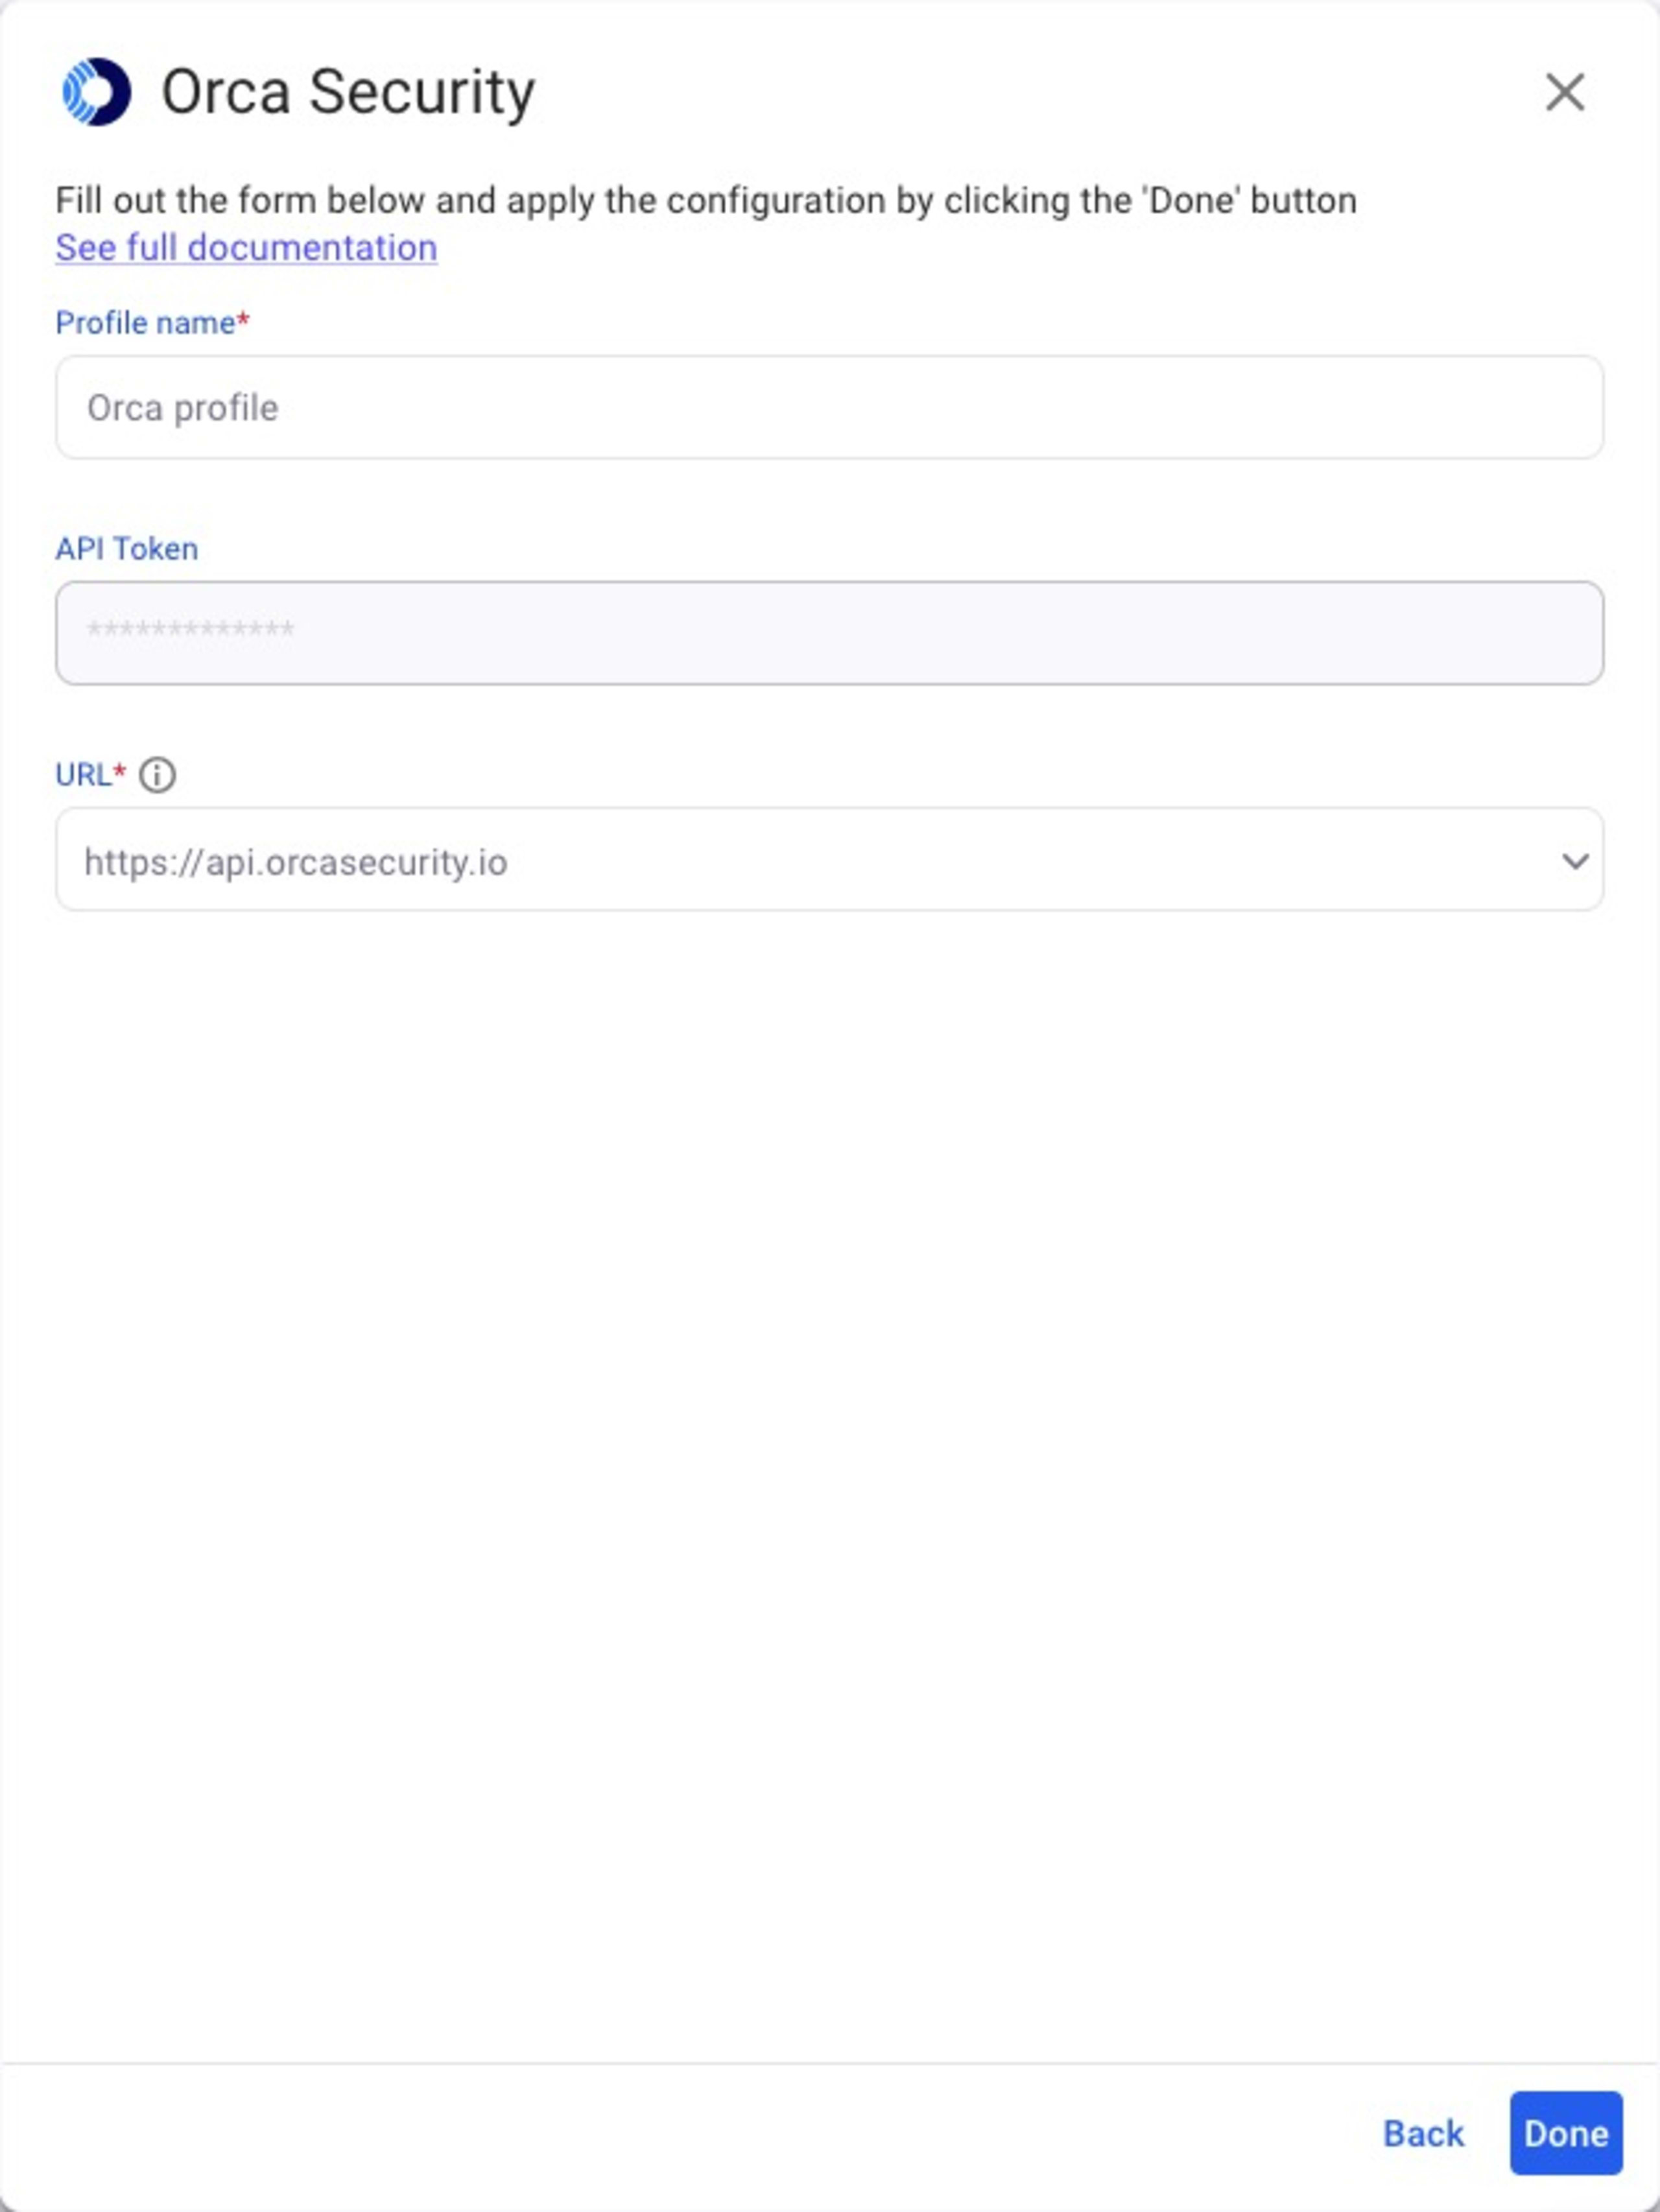
Nach der Einrichtung der Integration können Snyk- und Orca-Kunden das Beste aus beiden Plattformen nutzen, um Anwendungsrisiken besser im Blick zu behalten und Workflows zur Priorisierung und Behebung zu optimieren.
Orcas Runtime-Kontext in Snyk AppRisk nutzen
Für Nutzer von Snyk AppRisk Pro verbessert Orcas Runtime-Kontext zwei zentrale Workflows im Risikomanagement: die Abdeckungsverwaltung und die Priorisierung.
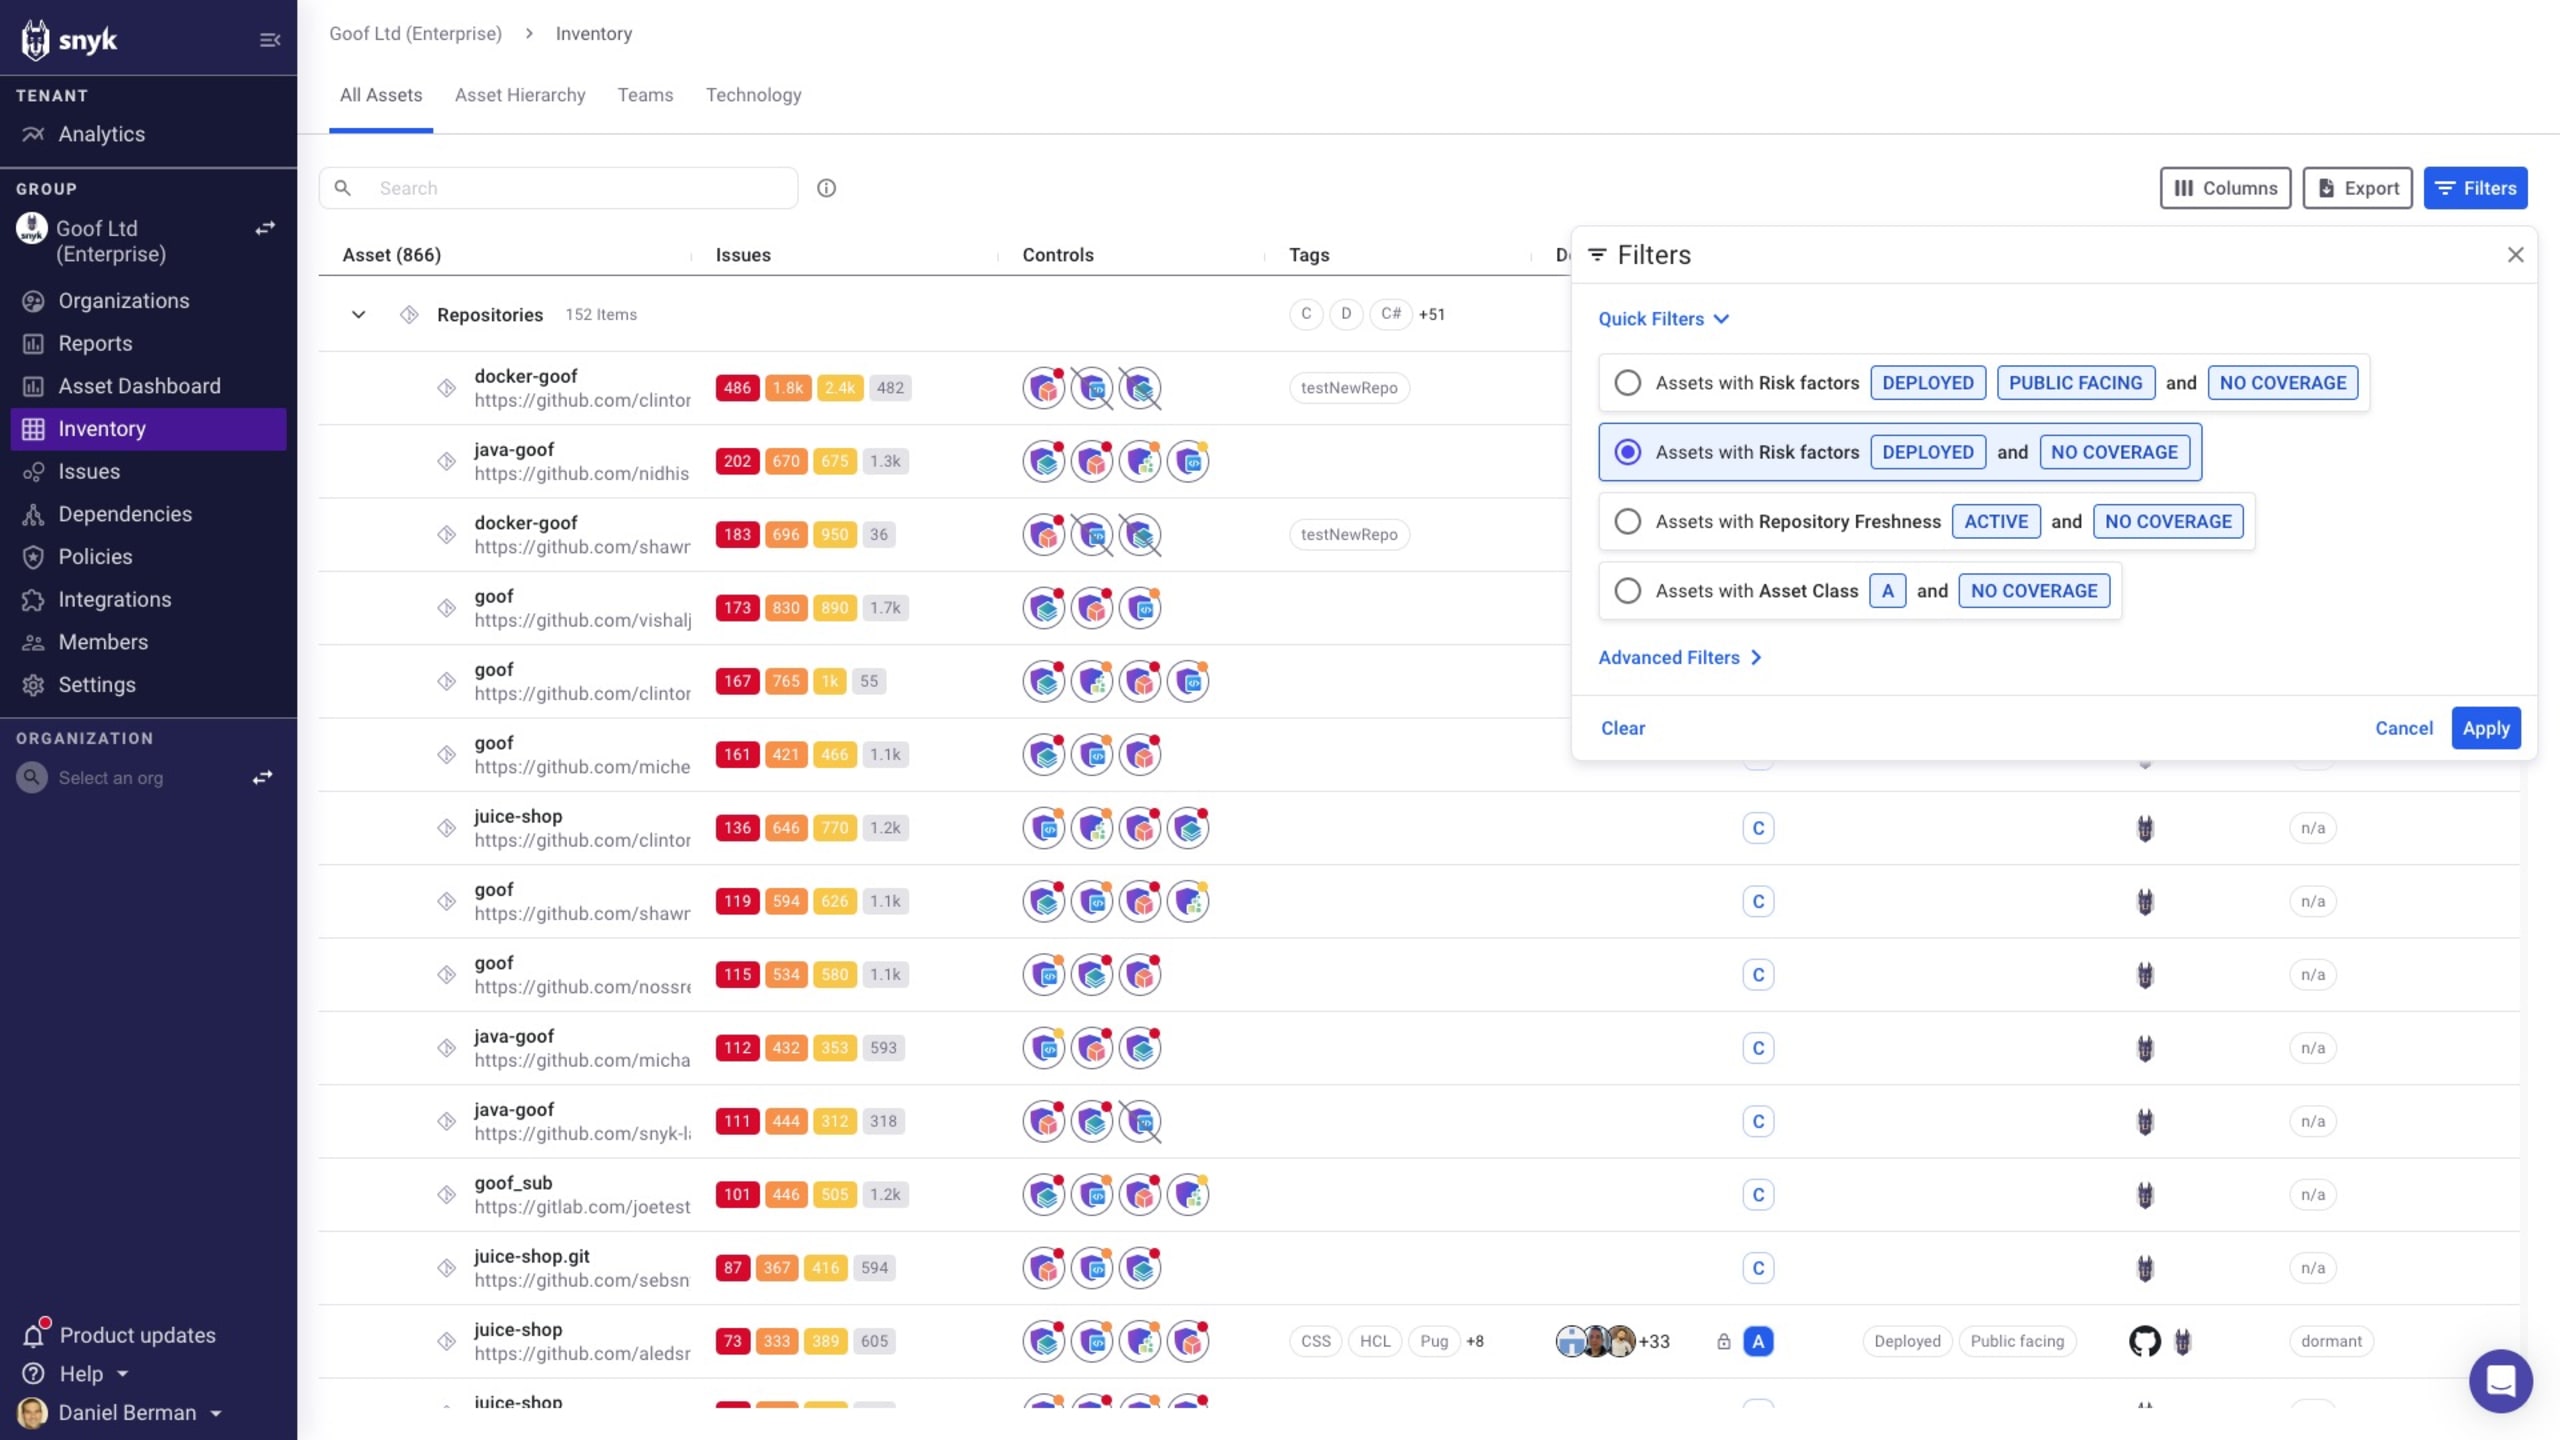
Mit den Funktionen zur Ermittlung von Ressourcen in Snyk AppRisk erhalten Nutzer einen Überblick über die verschiedenen Anwendungsressourcen, die durch Snyks AST-Tools geschützt werden – oder geschützt werden sollten. Dazu gehören Code-Repositories, Pakete und natürlich Container-Images.
Die neue Orca-Integration ergänzt das Ressourceninventar um Informationen zu laufenden Workloads. Nutzer können so das Ressourceninventar und Runtime-Daten verwenden, um schnell Container zu erkennen, die in einer Runtime-Umgebung bereitgestellt, aber nicht wie erforderlich durch Snyks AST-Tools geschützt sind.
Auf der Seite „Issues“ können Sie Orcas Runtime-Kontext für eine bessere Priorisierung nutzen. Verwenden Sie dazu den Funnel und die Filter, um schnell die Schwachstellen zu finden, die laut Orca und Snyk einem bereitgestellten Container zugeordnet sind und somit ein höheres Risiko darstellen.
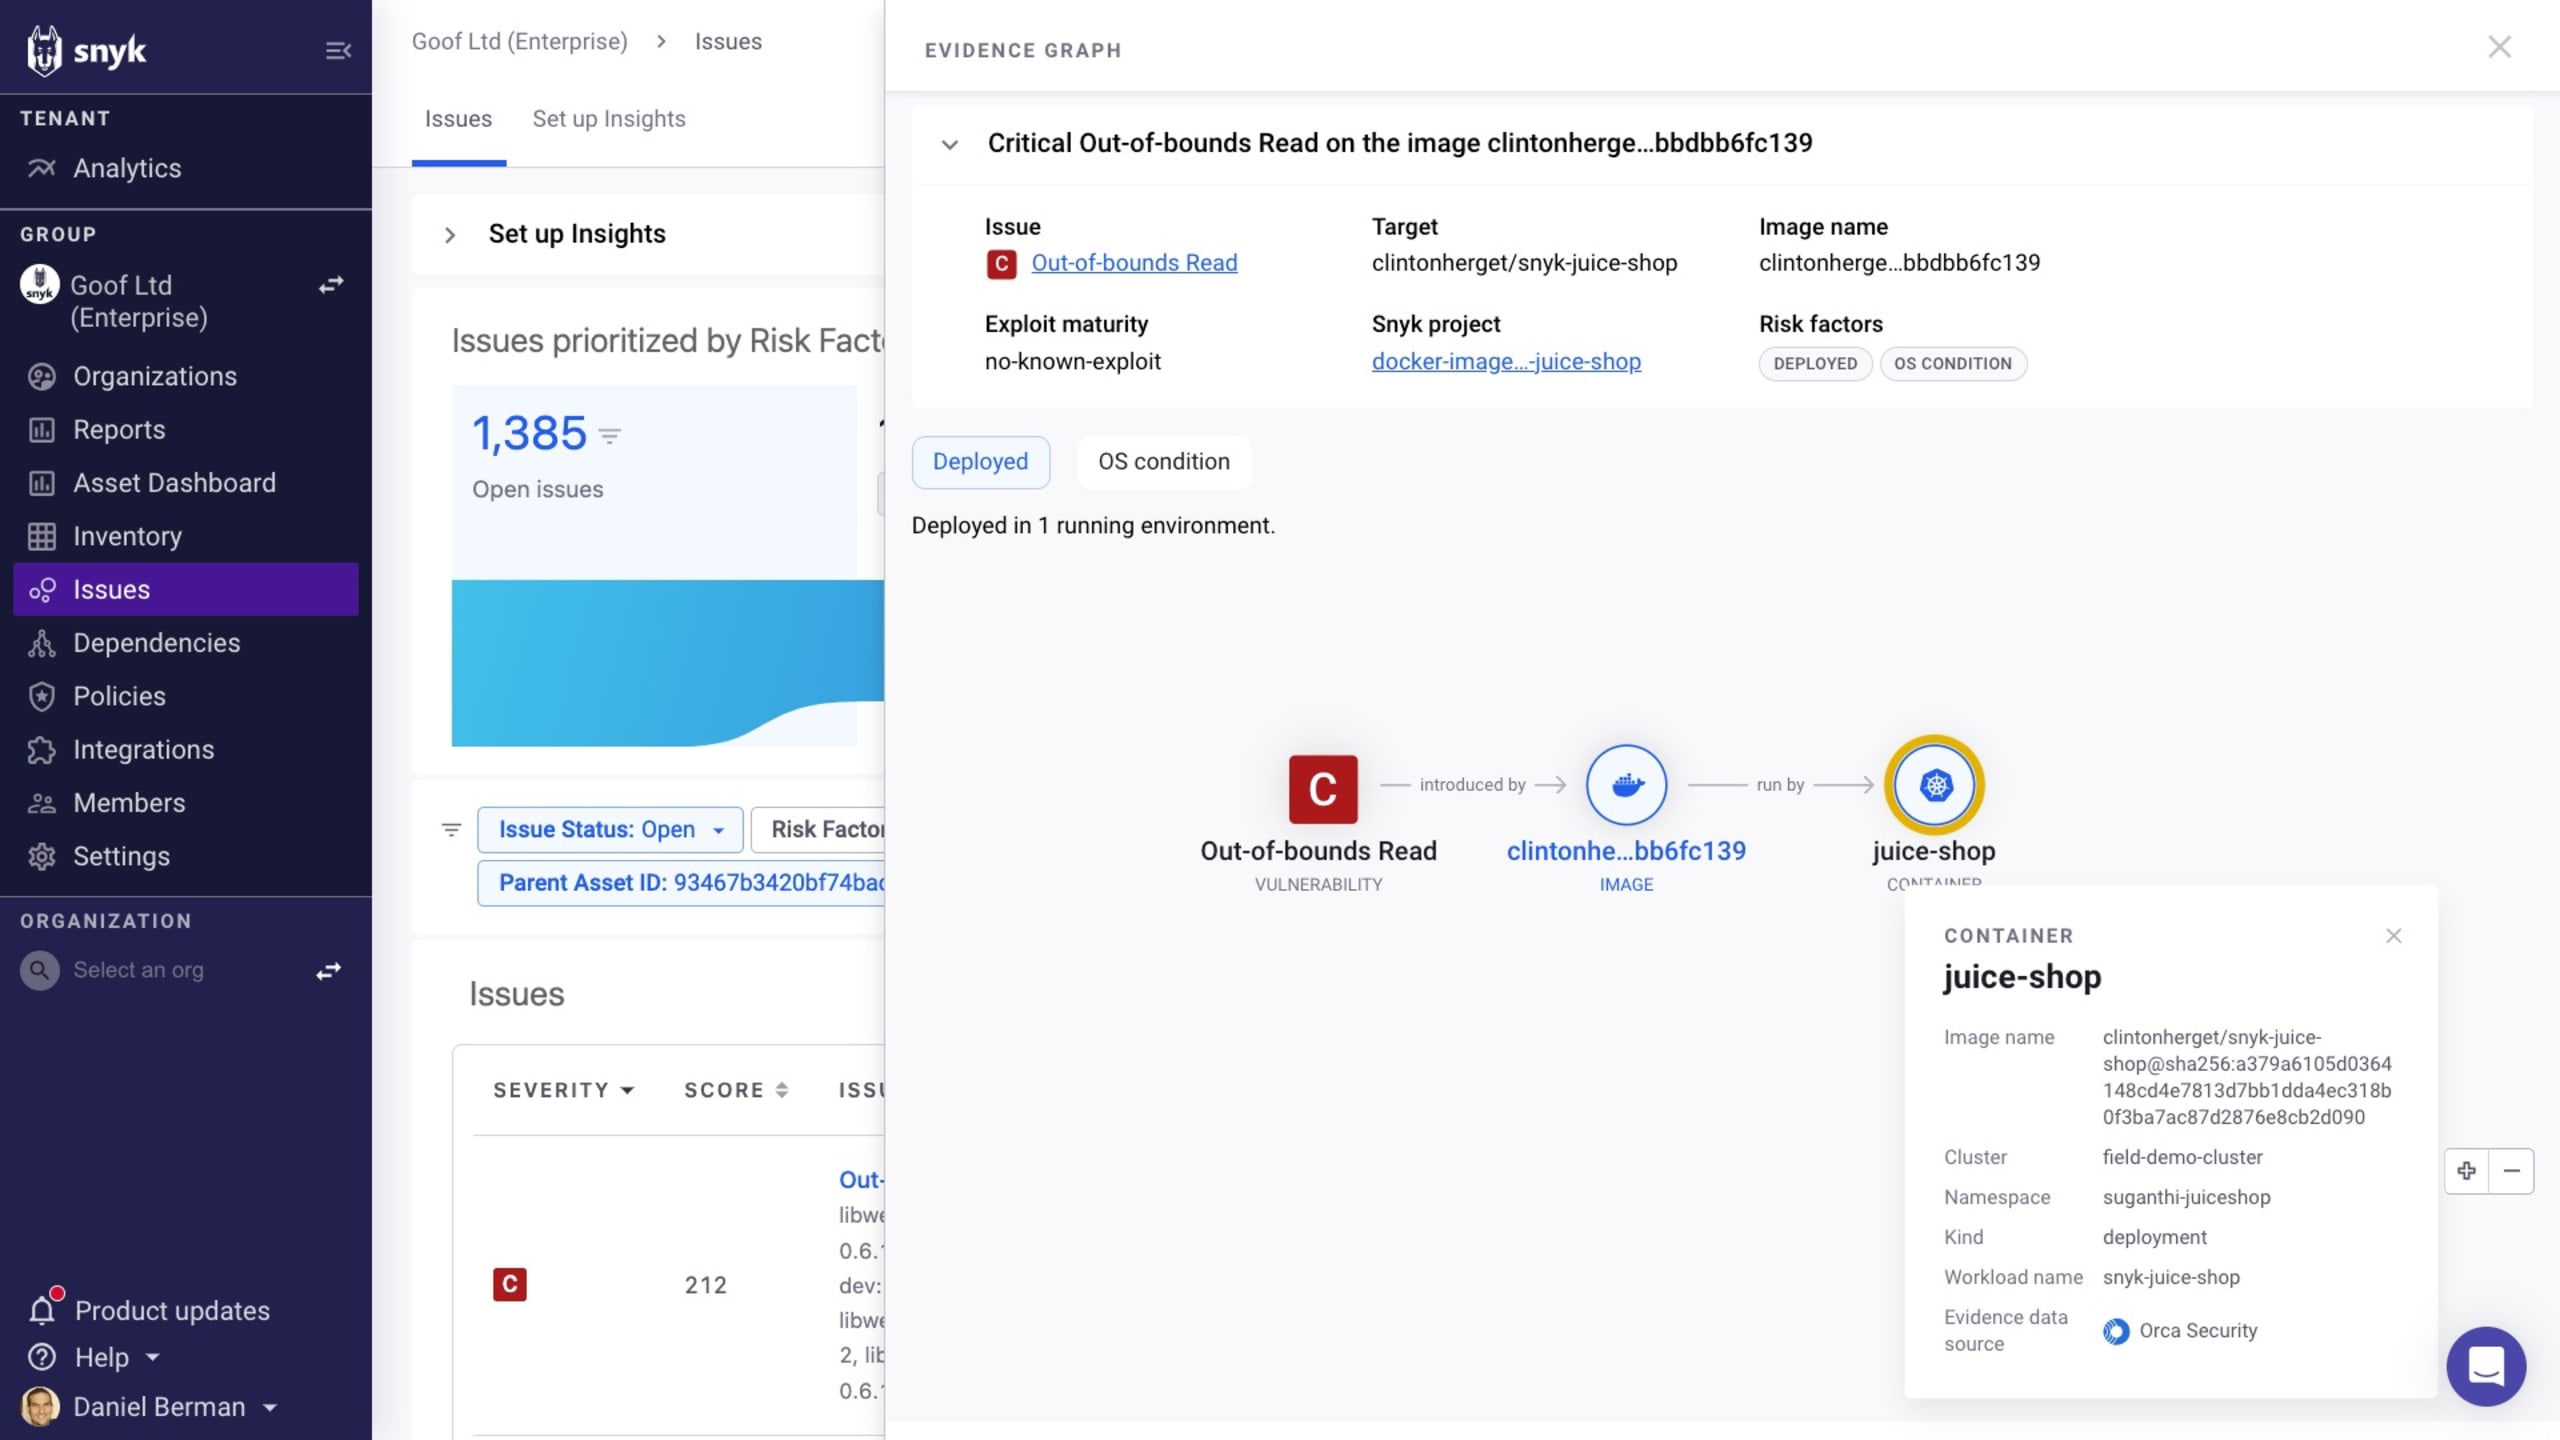
Nach der Eingrenzung lässt sich das Issue zur Behebung an die Entwicklungsteams weitergeben – mit dem nötigen Kontext, um die Priorität zu bestimmen, die Ursache zu finden und eine schnelle Lösung umzusetzen.
Snyks AST-Ergebnisse in Orca nutzen
Die Plattform von Orca Security bietet Kunden beispiellose Transparenz über Cloud-Risiken. Dazu zählen Fehlkonfigurationen der Infrastruktur, Schwachstellen in Workloads und Anwendungen, API-Risiken, offengelegte Daten und mehr. Darüber hinaus können mit Orca Risiken aus Cloud-Umgebungen bis zu ihrem Ursprungscode in Git-Repositories zurückverfolgt werden. So können Entwicklungs- und Sicherheitsteams die Ursache von Schwachstellen oder Fehlkonfigurationen schnell nachvollziehen und Risiken wirksam mindern.
Eine weitere Integration zwischen Orca Security und Snyk verknüpft laufende Container und die damit verbundenen Risiken direkt mit den relevanten Snyk-Projekten in der Orca-Plattform. So können Nutzer einen Container in einer Runtime-Umgebung anzeigen und das Risiko bis zu Snyk zurückverfolgen.
DevSecOps mit Snyk voranbringen
Meistern Sie die Komplexität von Anwendungen und KI-Halluzinationen und fördern Sie die Zusammenarbeit zwischen Entwicklungs- und Sicherheitsteams – mit Erkenntnissen von Snyk und Accenture.


