5 Möglichkeiten, wie Snyk Sie dabei unterstützt, Schwachstellen zu priorisieren und zu beheben

Josefa Riveros
18. Februar 2020
0 Min. LesezeitUnser Team hat kürzlich die Darstellung und Bedienung unserer Berichte verbessert. So können Sie noch einfacher aussagekräftige Berichte zur Anwendungssicherheit für Ihr Unternehmen erstellen.
Sie möchten Ordnung ins Chaos bringen?
Stellen Sie sich vor, Sie ziehen gerade in ein neues Haus und haben Möbel zum Selbstaufbau gekauft – wie schwer kann das schon sein? Als Sie die Kartons öffnen, erwartet Sie eine Unmenge an Schrauben, Unterlegscheiben und merkwürdigen Kunststoffteilen. „Gehört das zum Möbelstück oder ist es nur Teil der Verpackung?“, fragen Sie sich. Plötzlich fühlen Sie sich angesichts des Durcheinanders vor Ihnen überfordert. Dann fällt Ihnen ein: So kompliziert muss es gar nicht sein. Es gibt eine Aufbauanleitung! Nach etwas Mühe (und ein paar Fehlern) lehnen Sie sich zufrieden zurück und sind stolz auf das Geschaffte.
Viele unserer Kunden kennen dieses Gefühl, wenn es darum geht, Schwachstellen in ihren Projekten zu beheben. Leider gibt es in diesem Fall keine Anleitung, denn jedes Team hat eigene Prioritäten. Sie haben zahlreiche Tests durchgeführt und nun liegt ein ganzer Berg an Schwachstellen vor Ihnen. „Stellt diese Schwachstelle tatsächlich ein Risiko dar, oder können wir uns später darum kümmern?“, fragen Sie sich. Und schon ist das Gefühl der Überforderung wieder da.
Wo sollen Sie überhaupt anfangen?! Wie können Sie diese Schwachstellen priorisieren, damit Ihre Teams Fortschritte erzielen und am Ende genauso stolz sagen können: „Geschafft!“?
Wir haben festgestellt, dass unsere Kunden mit unseren Berichten sehr kreativ umgehen: Sie verwandeln den Berg an Schwachstellen in etwas Überschaubares, auf das sie stolz sein können. Im Rahmen der Produktentwicklung haben wir sie daher gefragt, wie sie Berichte nutzen, und viel darüber gelernt, was für sie funktioniert.
Wir möchten einige dieser Ideen mit Ihnen teilen. Denn auch wenn es keine allgemeingültige Anleitung gibt, haben sich doch einige bewährte Methoden herauskristallisiert, mit denen Sie Schwachstellen in Ihrem Unternehmen besser priorisieren und ihre Anzahl reduzieren können.
Eine priorisierte Liste für Ihre Entwickler erstellen
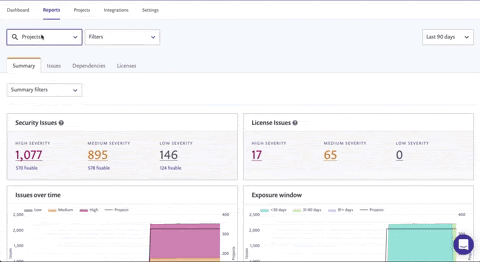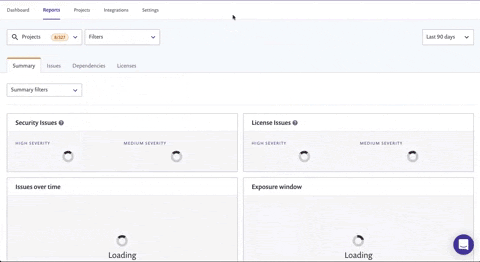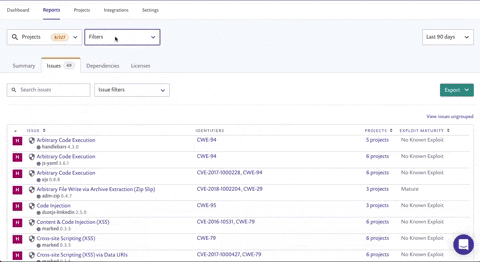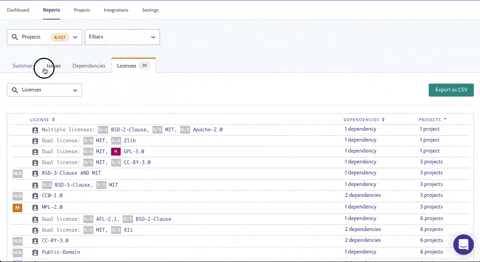
Im November haben wir Daten zur Exploit-Reife aus den Projektergebnissen veröffentlicht. Sie sind bei unseren Kunden schnell sehr beliebt geworden. Jetzt können Sie im Tab „Issues“ des Bereichs „Reports“ auch nach Exploit-Reife filtern, um gezielt Schwachstellen in Ihren Projekten zu finden, für die Exploits in freier Wildbahn verfügbar sind (also „ausgereifte“ Exploits, wie wir sie nennen). Sicherheitslücken mit bekannten Exploits gelten als deutlich riskanter und sollten zuerst behoben werden.
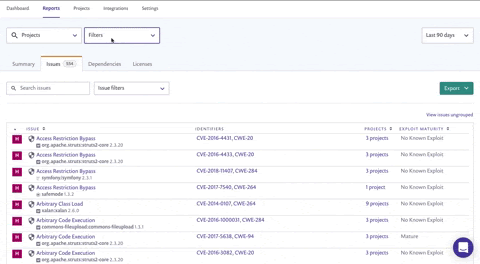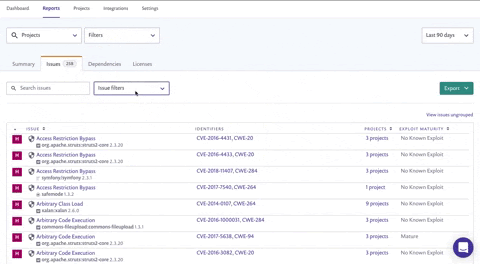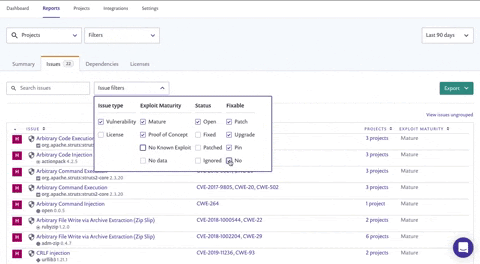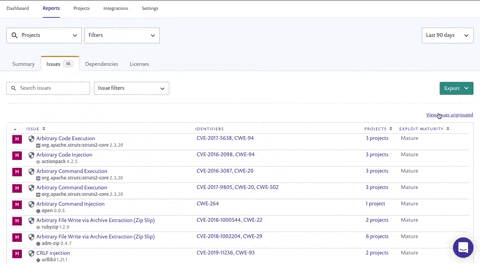
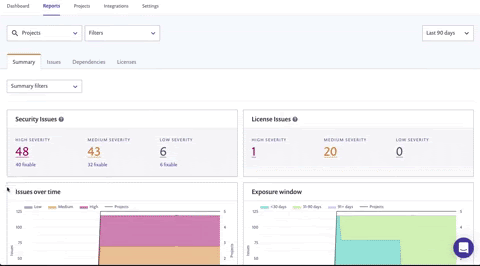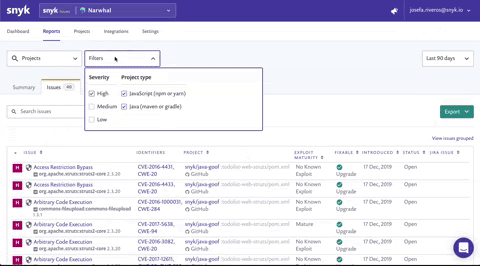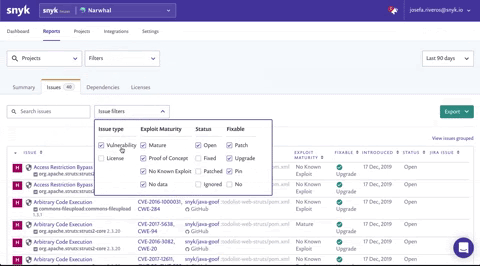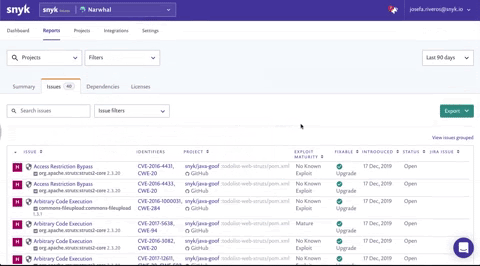
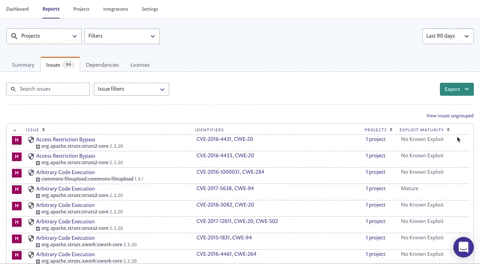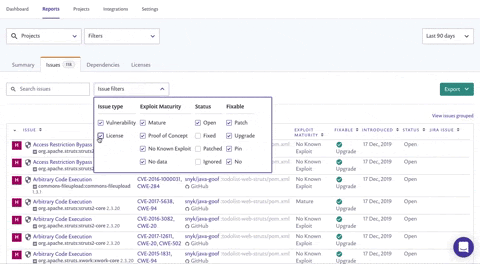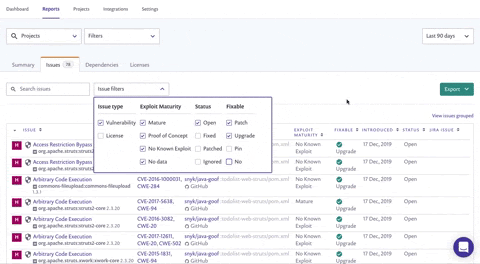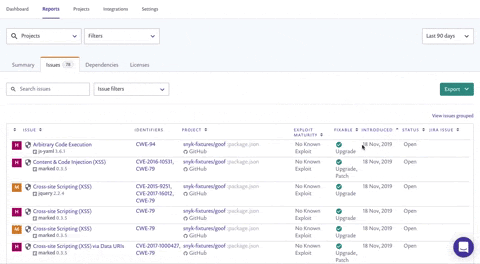
In der Filterliste für Issues können Sie jetzt nach folgenden Kriterien filtern:
Issue-Typ – wählen Sie „Vulnerabilities“, um sich auf die Sicherheit zu konzentrieren
Exploit-Reife – wählen Sie „Mature“, um sich auf die größten Risiken in Ihrem Projekt zu konzentrieren
Status – wählen Sie „Open“, um sich auf noch nicht behobene Schwachstellen zu konzentrieren
Behebbarkeit – filtern Sie nach Schwachstellen, die sich mit den Optionen „Patch“ und „Upgrade“ beheben lassen
Wir empfehlen, den Umfang weiter einzugrenzen, um noch konkretere Erkenntnisse zu erhalten: Filtern Sie in der übergeordneten Filterliste nach „High Severity“ und in den Issue-Filtern nach „Fixable“. So können Sie und Ihr Team sich auf die risikoreichsten Schwachstellen konzentrieren, die Ihre Entwickler relativ einfach beheben können. Wenn Sie nach hohem Schweregrad und „Upgrade“ oder „Patch“ filtern, erhalten Sie eine Liste aller Projekte mit behebbaren Schwachstellen, die einen hohen Schweregrad haben und sich schnell und wirkungsvoll beheben lassen. Teilen Sie diese Liste mit Ihrem Team, damit es weiß, welche Schwachstellen zuerst behoben werden sollten.
Sortieren, um schnell zu handeln
Auch nach dem Filtern kann die Liste noch abschreckend wirken. Keine Sorge! Sie können den Fokus und die Prioritäten weiter schärfen: Rufen Sie die gruppierte Issues-Ansicht auf und sortieren Sie nach „Betroffene Projekte“, um zu sehen, welche behebbaren Schwachstellen in Ihrem Unternehmen am häufigsten vorkommen. So können Sie sich auf die Behebung der Issues konzentrieren, die die größte Wirkung erzielen.
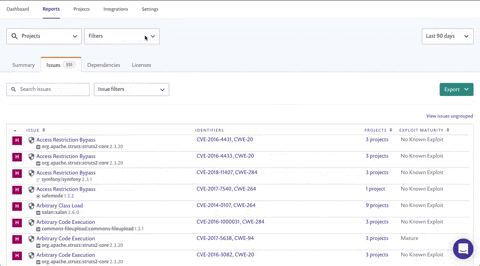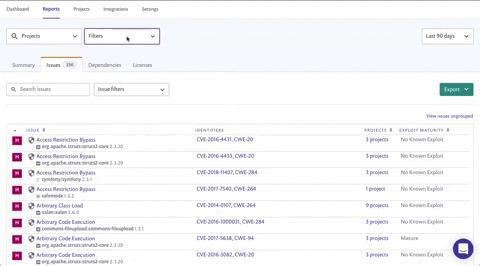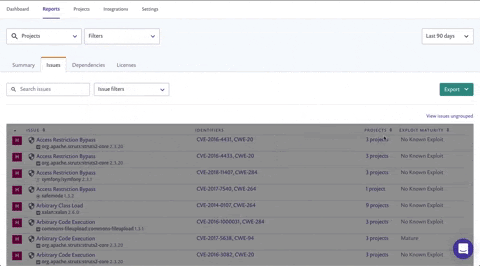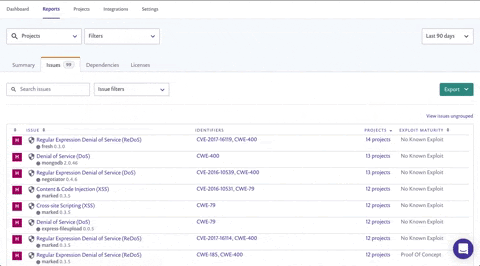
Sie können diese Liste auch direkt im Tab „Summary“ aufrufen. Klicken Sie dazu auf den Text unterhalb der Anzahl der Issues mit hohem Schweregrad. Dadurch wird der Tab „Issues“ bereits gefiltert geöffnet. Anschließend müssen Sie nur noch die Spalte „Projects“ sortieren.
Wenn Sie die Issues mit hohem Schweregrad behoben haben, nehmen Sie sich die mit mittlerem Schweregrad vor!
Gefährliche Schwachstellen gezielt angehen und Datenpannen vermeiden
Wenn die nächste event-stream- oder Remote-Code-Execution-Schwachstelle bekannt wird, zählt jede Minute ohne Behebung. Eine Liste aller betroffenen Projekte zusammenzustellen, kann jedoch eine echte Herausforderung sein.
Suchen Sie im Feld „Search issues“ im Tab „Issues“ nach einer bestimmten CVE (CVE-2018-11776), CWE (CWE-20) oder einem Issue-Typ (zum Beispiel „struts“), um zu sehen, wie viele Projekte betroffen sind. Klicken Sie auf Issues ungruppiert anzeigen, um die Issues nach einzelnen Projekten aufzuschlüsseln und herauszufinden, welche Teams Sie kontaktieren sollten.
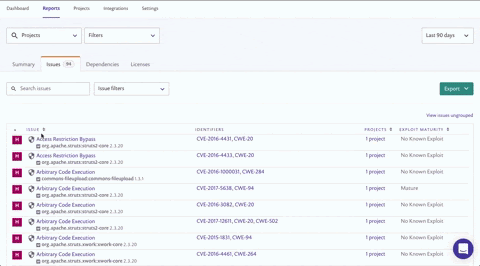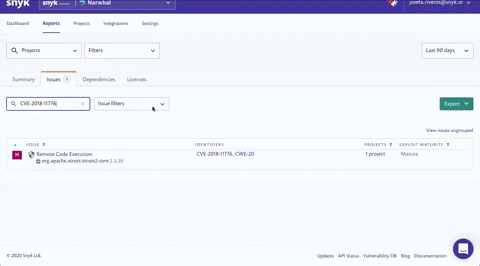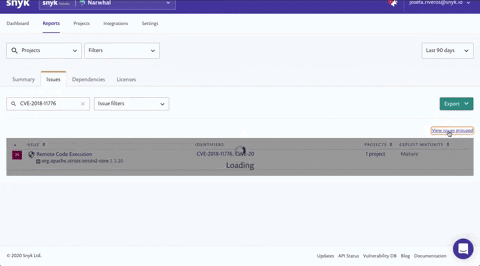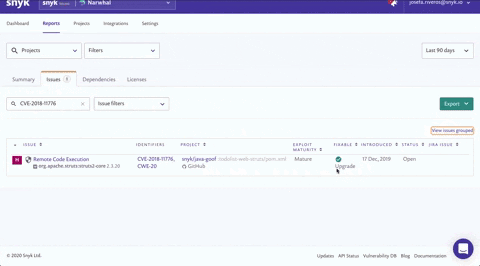
Kunden haben diese Methode erfolgreich zur Priorisierung eingesetzt, um sich auf eine bestimmte Schwachstelle zu konzentrieren. Wir haben erfahren, dass sie damit nicht nur bei dringenden Datenpannen arbeiten – sie nehmen sich im Rahmen ihrer Routine häufig auch gezielt bestimmte Schwachstellen vor.
Sie könnten Ihr Team beispielsweise bitten, alle Arbitrary-Code-Injection-Schwachstellen in Ihrem Unternehmen zu beheben. Sobald diese behoben sind, kann das Team den Erfolg feiern und sich der nächsten Schwachstelle widmen.
Schwachstellen rechtzeitig beheben
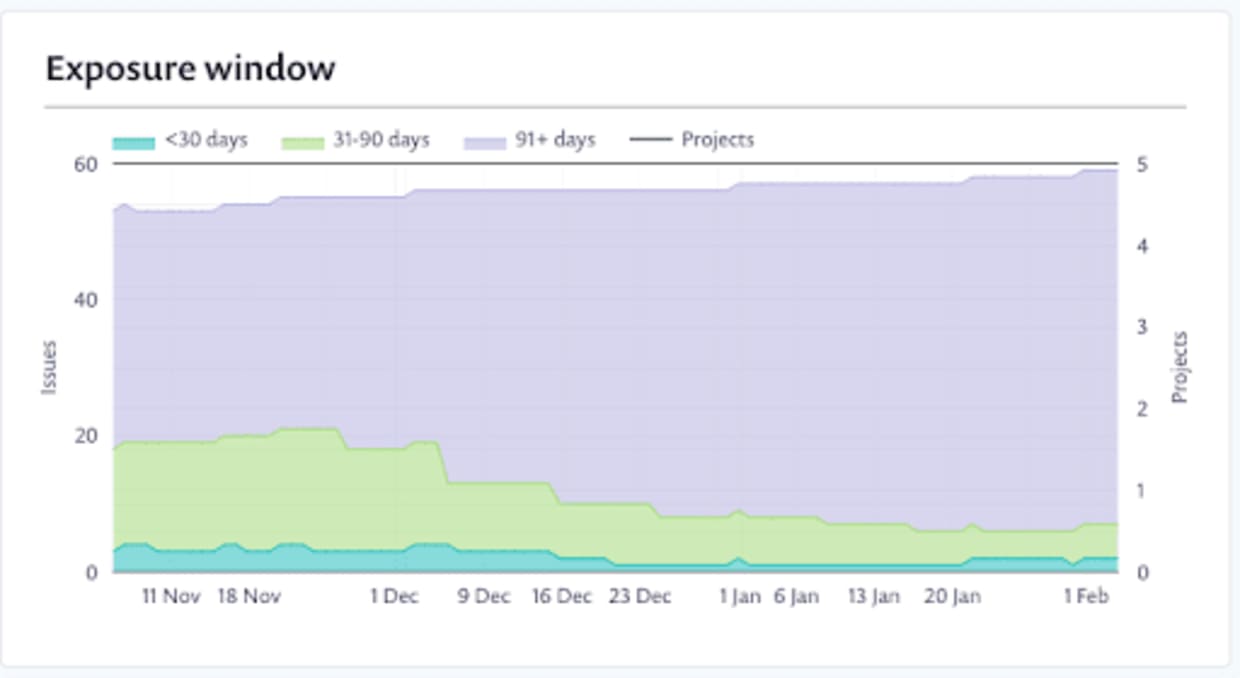
Im Idealfall wären in Ihrem Unternehmen nie länger als 30 Tage Schwachstellen offen. Doch wir wissen, dass das nicht immer der Fall ist: Schwachstellen können sich schnell ansammeln, und ehe Sie sich versehen, sind manche davon schon 90, 180 oder sogar 365 Tage offen!
Im Tab „Summary“ sehen Sie auf einen Blick im Diagramm „Exposure window“, wie lange die Schwachstellen in Ihrem Unternehmen bereits offen sind.
Öffnen Sie den Tab „Issues“, klicken Sie dort auf ungegruppte Issues und sehen Sie sich die Erstellungsdaten der Schwachstellen in Ihrem Unternehmen an. Sie können diese Spalte auch aufsteigend sortieren, um herauszufinden, welche Issues in Ihrem Bestand am ältesten sind. Mit zusätzlichen Filtern wie dem Status „Open“, der Behebbarkeit per Upgrade und Patch sowie dem Issue-Typ „Vulnerability“ finden Sie die behebbaren Schwachstellen in Ihrem Unternehmen, die schon am längsten bestehen. So können Ihre Entwicklungsteams zuerst die ältesten Issues beseitigen.
Während Ihr Team diese Issues bearbeitet, werden Sie auch Veränderungen im Diagramm „Exposure window“ sehen!
Ihre wichtigsten Projekte zuerst angehen
Wenn Sie sich ganz gezielt auf eine bestimmte Gruppe von Projekten konzentrieren möchten, die für eine geschäftskritische Anwendung Ihres Teams wichtig sind, wählen Sie die entsprechenden Projekte im Dropdown-Menü „Projects“ sowie beliebige Optionen aus der Filterliste aus. Damit können Sie durch die verschiedenen Tabs im gesamten Reporting-Bereich navigieren. So können Sie bestimmte Schwachstellen gezielt priorisieren oder sich eingehend mit dem Zustand der Abhängigkeiten (zum Beispiel mit veralteten Paketen) und der Lizenzanalyse dieser Projektgruppe beschäftigen.
Mehr als nur Filter
Das ist nur eine kleine Auswahl der Berichte, die Sie direkt auf unserer Plattform erstellen können. Sie können Informationen aus dem Tab „Issues“ jederzeit als PDF exportieren und direkt mit Kollegen teilen. Alternativ können Sie Daten aus allen Reporting-Tabs als CSV-Datei oder über die API exportieren, um sie mit Ihren eigenen Reporting-Tools anzureichern und zu integrieren sowie noch komplexere Berichte zu erstellen.
Erste Schritte
Berichte sind in den Plänen Snyk Standard, Pro und Enterprise verfügbar. Legen Sie einfach los. Wir freuen uns auf Ihre Tipps und Tricks!
Viel Erfolg beim Filtern und bleiben Sie sicher!
Starten Sie mit Capture the Flag
Erfahren Sie in unserem virtuellen On-Demand-Workshop für Einsteiger, wie Sie Capture-the-Flag-Herausforderungen lösen.