Rückblick auf Q1 2020 – JVM-Ökosystembericht, DevSecOps-Einblicke und mehr


28. Dezember 2020
0 Min. LesezeitWillkommen zum ersten von vier Beiträgen, in denen wir auf die Highlights zurückblicken, die wir 2020 im Snyk Blog veröffentlicht haben. In jedem der vier Blogbeiträge stellen wir die drei wichtigsten Highlights aus einem Quartal 2020 sowie einige ehrenvolle Erwähnungen vor. Sich auf nur drei zu beschränken, ist schwer, oder? 2020 war für uns alle schon schwierig genug – da müssen wir uns nicht auch noch unnötige Regeln auferlegen! Lehnen Sie sich also zurück, holen Sie sich ein kühles oder warmes Getränk und schwelgen Sie mit uns in schönen Erinnerungen.
Januar 2020: Snyk sichert sich 150 Mio. US-Dollar, um Security mit Entwicklerfokus voranzutreiben
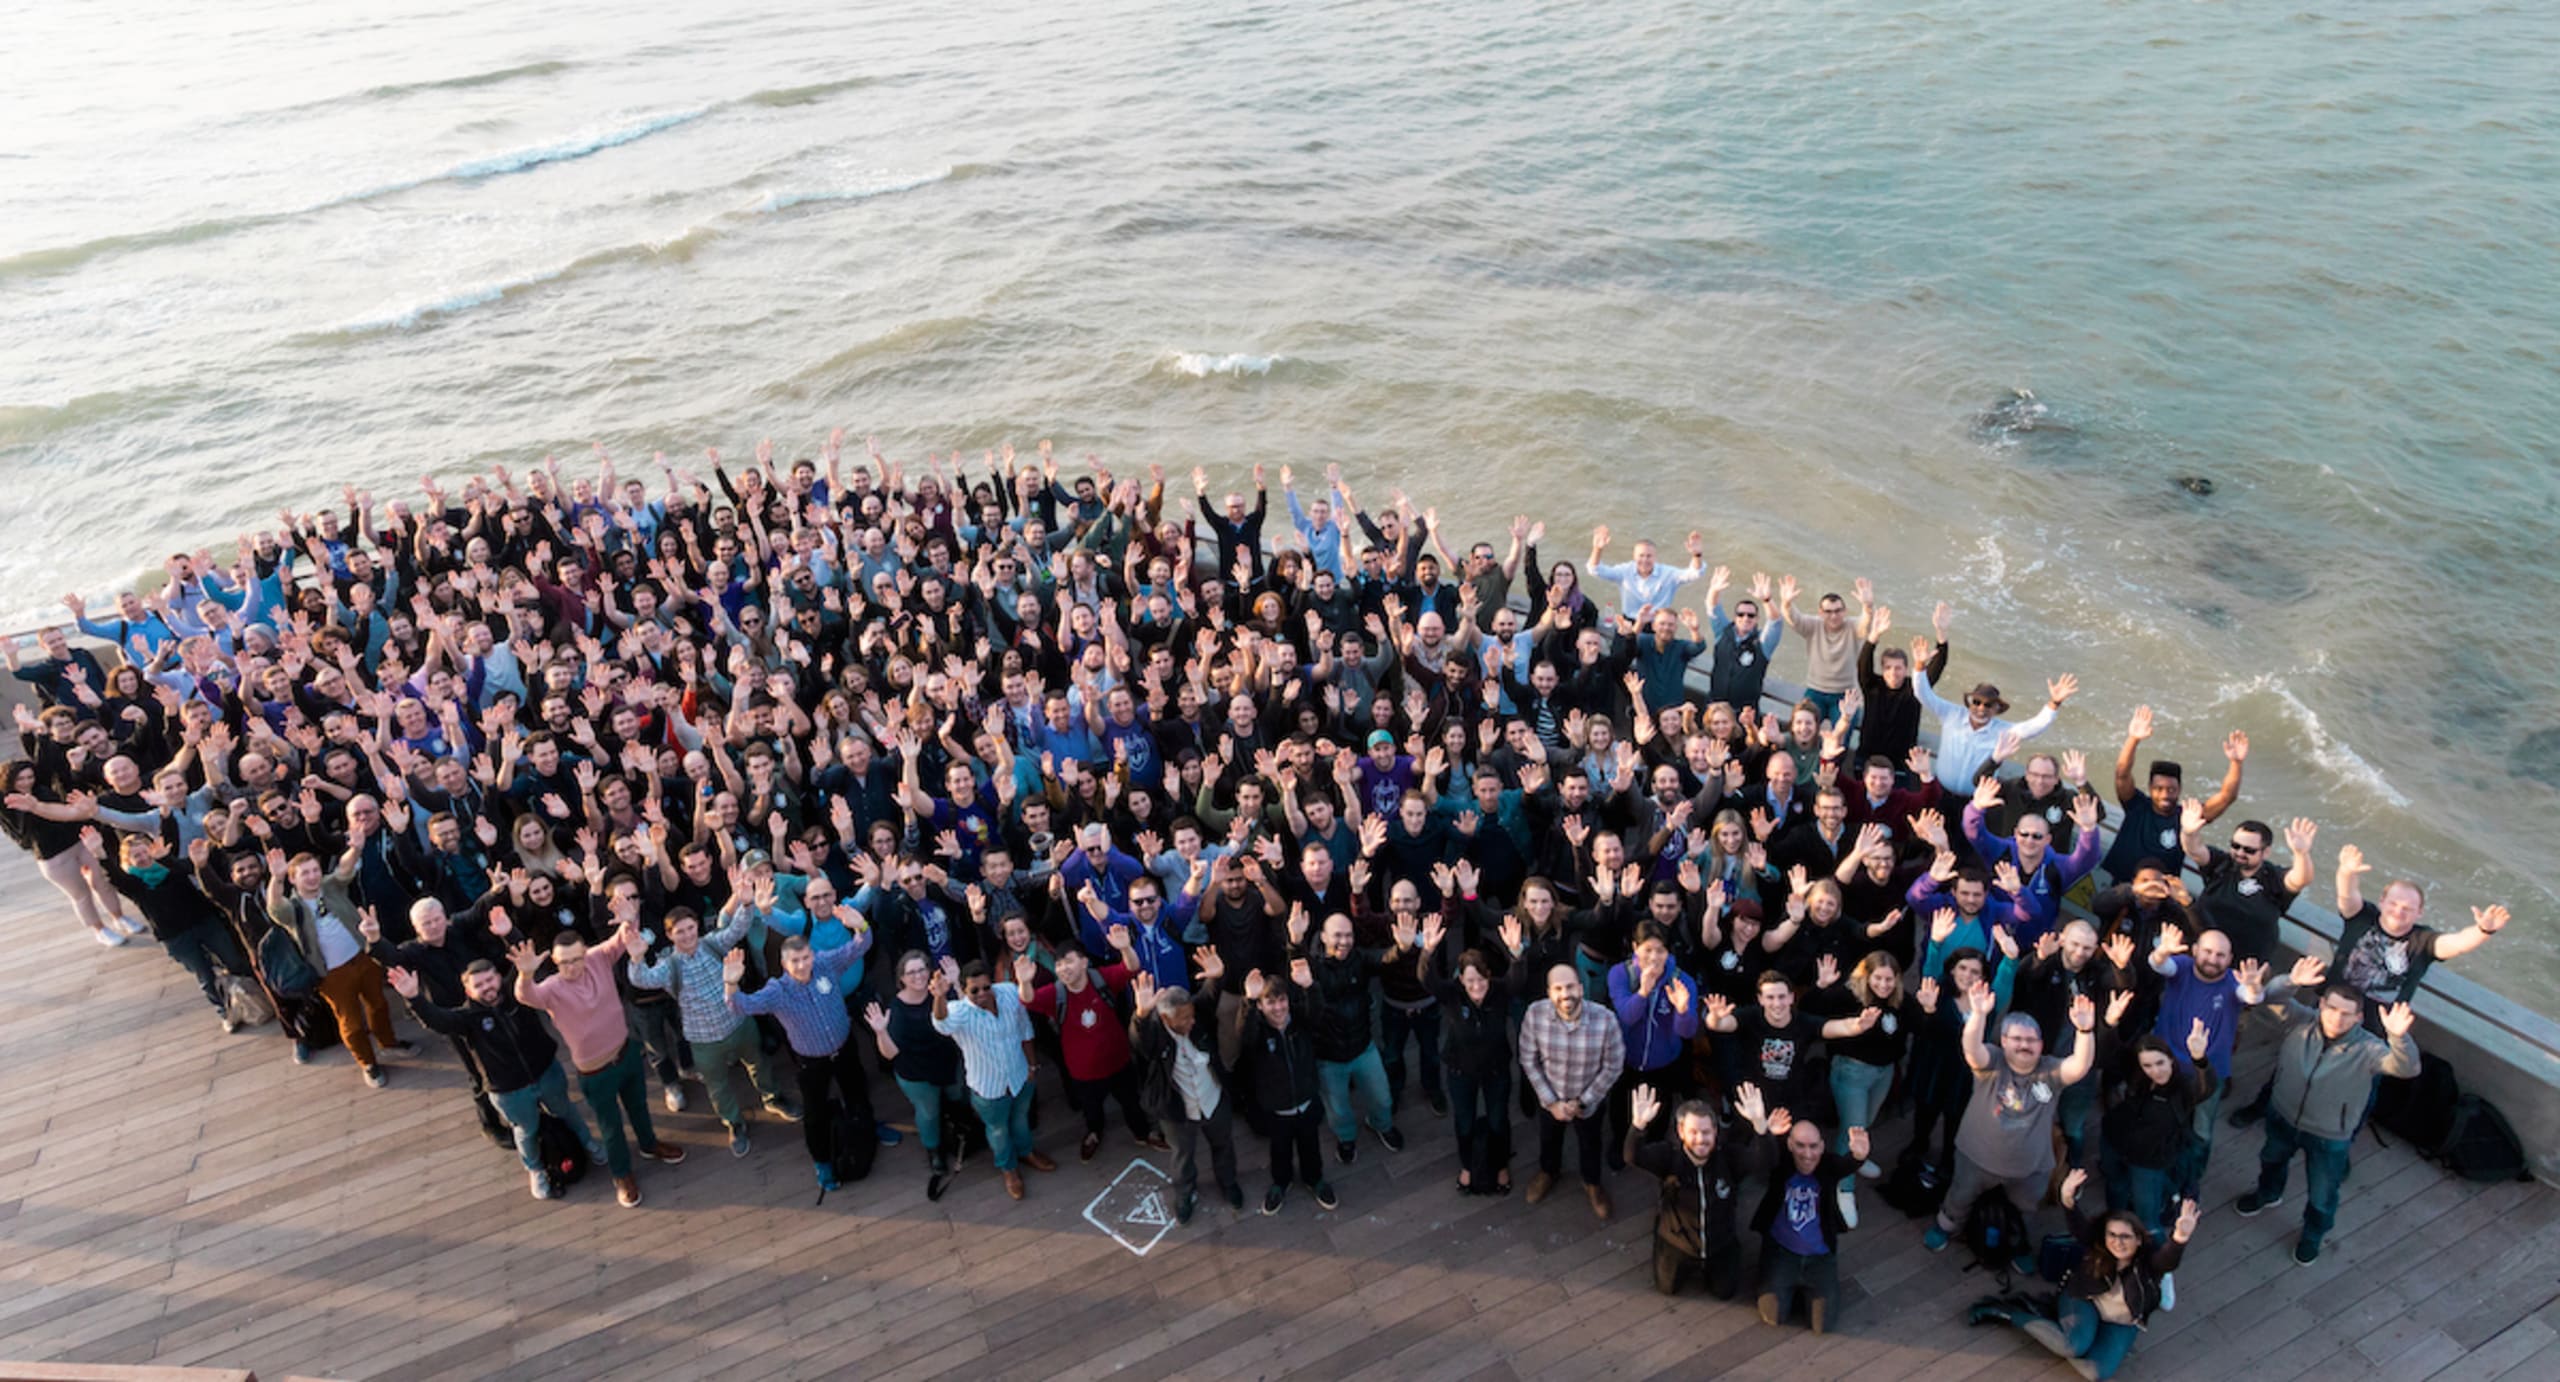
Im Januar, kurz nach unserem unternehmensweiten All-Hands in Tel Aviv (siehe Bild unten), gab Peter McKay, CEO von Snyk, bekannt, dass wir 150 Millionen US-Dollar an Finanzierung erhalten hatten, um unsere Vision einer neuen Herangehensweise an Application Security voranzutreiben.
Bei dieser neuen Herangehensweise wird umfassender betrachtet, woraus eine moderne cloud-native Anwendung besteht. Früher waren das lediglich individuell entwickelter Anwendungscode und Drittanbieterbibliotheken, die auf einer Plattform bereitgestellt wurden. Heute pflegen Entwicklerinnen und Entwickler neben ihrem Anwendungscode auch Container-Images und Infrastructure-as-Code-Konfigurationen. Dieser umfassendere Blick auf Anwendungen erfordert eine vollständige Tooling-Plattform, mit der Entwicklerinnen und Entwickler ihre Sicherheitsanforderungen erfüllen können. Ich weiß noch, wie begeistert ich war, als ich hörte, dass wir diese Vision schneller verwirklichen würden. Heute bin ich stolz, Teil dieser Realität zu sein!
Januar 2020: DevSecOps Insights 2020
Im selben Monat veröffentlichte Liran Tal, Director of Developer Advocacy bei Snyk, eine Studie zum Stand von DevSecOps. Darin stellt Liran einige Erkenntnisse aus dem Bericht Puppet 2019 State of DevOps vor. Zwei Ergebnisse daraus fand ich besonders interessant und möchte sie hervorheben. Die erste, einigermaßen erwartbare Statistik: Ein Drittel der Entwicklerinnen und Entwickler (31 %) erfasste seine direkten Abhängigkeiten nicht. Als Branche werden wir wohl nie an den Punkt gelangen, an dem das alle tun – wirklich überraschend ist das also nicht. Rechnet man jedoch die 38 % hinzu, die nur direkte Abhängigkeiten erfassen, wird deutlich, dass die große Mehrheit der Entwicklerinnen und Entwickler den Großteil ihrer Abhängigkeitsbäume nicht testet. Das ist ziemlich beunruhigend. Na gut, es ist 2020, also nicht ganz so beunruhigend – aber ideal ist es trotzdem nicht.
Die zweite Statistik, die ich hervorheben möchte, ist ebenso frustrierend wie ernüchternd: Jede zweite Entwicklerin und jeder zweite Entwickler (48 %) sieht Security als erhebliches Hindernis für die schnelle Bereitstellung von Software. Was bedeutet das? Warum ist Security immer noch ein solcher Bremsklotz? Traditionelle Sicherheitstests – etwa Audits oder regelmäßig durchgeführte, langwierige Tests mit umfangreichen Berichten – verursachen häufig unnötige Verzögerungen, wie wir sie nur zu gut kennen. In der heutigen, neuen Welt mit Tools, die sich in vorhandene Entwickler-Tools und DevOps-Pipelines integrieren, sollten Sicherheitstests wie funktionale QA-Tests behandelt werden. Beim Programmieren, beim Einreichen von PRs oder in CI-Pipelines zu testen, ist weit verbreitet und geht schnell. Gehören Sie zu den 48 % der Entwicklerinnen und Entwickler, die sicher entwickeln möchten, ohne ihre Delivery-Pipeline auszubremsen? Dann probieren Sie Snyk kostenlos aus und werden Sie Teil der zufriedenen 52 %!
Februar 2020: JVM Ecosystem Report 2020
Im Februar veröffentlichten wir unseren jährlichen JVM-Ökosystembericht. Er liefert zahlreiche Einblicke in die jüngsten Veränderungen im Java-Umfeld. Der Bericht basiert auf Daten von mehr als 2.000 Umfrageteilnehmenden und zeigt, dass im Vorjahr 36 % der Entwicklerinnen und Entwickler vom Oracle JDK zu einer alternativen OpenJDK-Distribution gewechselt waren. Das ist bemerkenswert und dürfte eine Reaktion auf die Lizenzänderungen sein, die Oracle für sein Oracle JDK vorgenommen hat. Inzwischen bieten Communitys wie Adopt OpenJDK und Unternehmen wie Amazon mit ihrer Corretto-Distribution Alternativen an.
Das JDK welchen Java-Anbieters verwenden Sie derzeit in der Produktion für Ihre Hauptanwendung?

Enttäuschende, aber leider erwartbare 64 % der Entwicklerinnen und Entwickler gaben an, dass Java 8 weiterhin die von ihnen am häufigsten verwendete JDK-Version ist. Fairerweise muss man sagen: Es ist eine großartige Java-Version, die viele der besten jüngeren Java-Funktionen mitgebracht hat, darunter Streams und Lambdas – zwei besonders beliebte Beispiele. Auch wenn wir alle stabile Releases mit vielen nützlichen Funktionen schätzen, ist es wichtig, zumindest mit den neuesten LTS-Versionen Schritt zu halten.
Eine erfreuliche Überraschung ist der anhaltende Erfolg von Kotlin. Die Umfrageergebnisse zeigen, dass die von JetBrains entwickelte JVM-Sprache Scala und Clojure überholt hat und nun die zweitbeliebteste Sprache auf der JVM ist.
Einige weitere Beiträge haben es nicht ganz auf die Liste geschafft, verdienen aber eine ehrenvolle Erwähnung: der Ghostcat-Angriff, von dem zum Zeitpunkt der Veröffentlichung alle Tomcat-Versionen betroffen waren, eine Sicherheitslücke, durch die die persönlichen Daten aller 6,5 Millionen israelischen Wählerinnen und Wähler offengelegt wurden, sowie zwei großartige Spickzettel zu Django und Angular.
Vielen Dank fürs Lesen! Im nächsten Beitrag werfen wir einen Blick auf die Artikel, die wir im zweiten Quartal 2020 veröffentlicht haben.