190.000 Nutzer von Sicherheitsverletzung bei Docker Hub betroffen. Was nun?

29. April 2019
0 Min. LesezeitAm Donnerstag, dem 25. April 2019, informierte Docker Hub per E-Mail über eine Sicherheitsverletzung: Unbefugte hatten auf eine Datenbank zugegriffen, wodurch schätzungsweise 190.000 Nutzer betroffen waren. Docker Hub hat außerdem eine FAQ für Nutzer zu diesem Vorfall veröffentlicht: https://success.docker.com/article/docker-hub-user-notification
Vollständige E-Mail an DockerHub-Nutzer. Unbedingt Ihre GitHub-Sicherheitsprotokolle auf verdächtige Aktivitäten überprüfen. pic.twitter.com/MtsIDyW8jM
— Kenn White (@kennwhite) 27. April 2019
In unserem kürzlich veröffentlichten Bericht Docker-Sicherheit nach links verschieben haben wir die Sicherheitsrisiken von Docker-Images beleuchtet, die bekannte Schwachstellen enthalten. Dabei stellten wir fest, dass die beiden beliebtesten Docker-Basis-Images jeweils mehr als 500 Schwachstellen aufweisen.
Wenn Sie Docker-Images verwenden, können Sie diese kostenlos mit Snyk testen – direkt über Docker Hub oder bequem über die Befehlszeile. Prüfen Sie Ihre Docker-Images kostenlos auf Schwachstellen und erhalten Sie Empfehlungen zur Behebung für Ihre Projekte und Basis-Images.
Welche personenbezogenen Daten sind von der Sicherheitsverletzung betroffen?
Die folgenden vertraulichen Informationen könnten dem Angreifer möglicherweise offengelegt worden sein:
Docker-Hub-Benutzernamen
Docker Hub-Passwörter in gehashter Form. Wir wissen jedoch nicht, wie sie gehasht wurden, und können nur hoffen, dass zum Schutz der Daten für jedes Passwort ein sicheres kryptografisches Hash-Verfahren eingesetzt wurde.
GitHub- und BitBucket-Tokens
Welche Maßnahmen hat Docker Hub zu Ihrem Schutz ergriffen?
Docker Hub hat möglicherweise Ihre Kontodaten zurückgesetzt, wenn festgestellt wurde, dass Ihr Konto von der Datenpanne betroffen war.
Um mögliche Schäden durch die Integration Ihrer Repository-Pipeline mit Docker Hub mithilfe von Tokens einzudämmen, hat Docker Hub außerdem alle betroffenen Tokens für automatische Builds zurückgesetzt.
Was könnte passieren?
Entwickler integrieren ihre CI/CD-Pipeline häufig mithilfe von Tokens mit Docker Hub, um automatische Image-Builds auszulösen und im Rahmen des CI/CD-Workflows neue Images direkt im Docker Hub-Repository zu veröffentlichen. Gelingt es Angreifern, das gehashte Passwort eines Kontos zu knacken oder mit den erbeuteten Tokens auf Projekte zuzugreifen und Änderungen an den erstellten Docker-Images vorzunehmen, könnten sie diese Images kompromittieren. Erhielten sie außerdem Zugriff auf Basis-Images, auf denen viele Docker-Images aufbauen, könnten sie potenziell eine große Nutzergruppe gefährden.
Derzeit liegen uns keine Hinweise darauf vor, dass ein solcher Supply-Chain-Angriff Docker-Images erfolgreich kompromittiert hat. Docker Hub hat außerdem mitgeteilt, dass keines der offiziellen Docker-Images betroffen ist.
Was sollte ich tun, um meinen Code zu schützen?
1. Setzen Sie Ihr Kontopasswort zurück
Wir empfehlen Ihnen, Ihr Docker Hub-Passwort zurückzusetzen, damit Angreifer nicht auf Ihr Konto zugreifen können. Rufen Sie https://cloud.docker.com/settings auf und ändern Sie Ihr Passwort:
2. Setzen Sie Ihre Konto-Tokens zurück
Sie sollten Ihre Konto-Tokens in folgenden Fällen zurücksetzen:
Wenn Sie Ihre GitHub-Tokens mit Docker Hub geteilt haben, sollten Sie Ihre GitHub-Repositories überprüfen und sicherstellen, dass keine unbefugten Personen nicht autorisierte Commits vorgenommen haben.
In den GitHub-Sicherheitsprotokollen unter https://github.com/settings/security können Sie die Einträge überprüfen und feststellen, ob unbefugte Aktionen durchgeführt wurden.
Auch wenn Sie Docker Hub schreibgeschützte GitHub-Tokens bereitgestellt haben, können diese Tokens weiterhin zum Lesen vertraulicher Daten in privaten Repositories verwendet werden. Wir empfehlen Ihnen, alle vorhandenen Tokens zu widerrufen und durch neue zu ersetzen.
Wenn Sie Zugangsdaten in Ihrem Quellcode speichern – als Klartext oder verschlüsselt –, setzen Sie diese zurück, damit über Ihre GitHub-Tokens keine vertraulichen Daten offengelegt werden können.
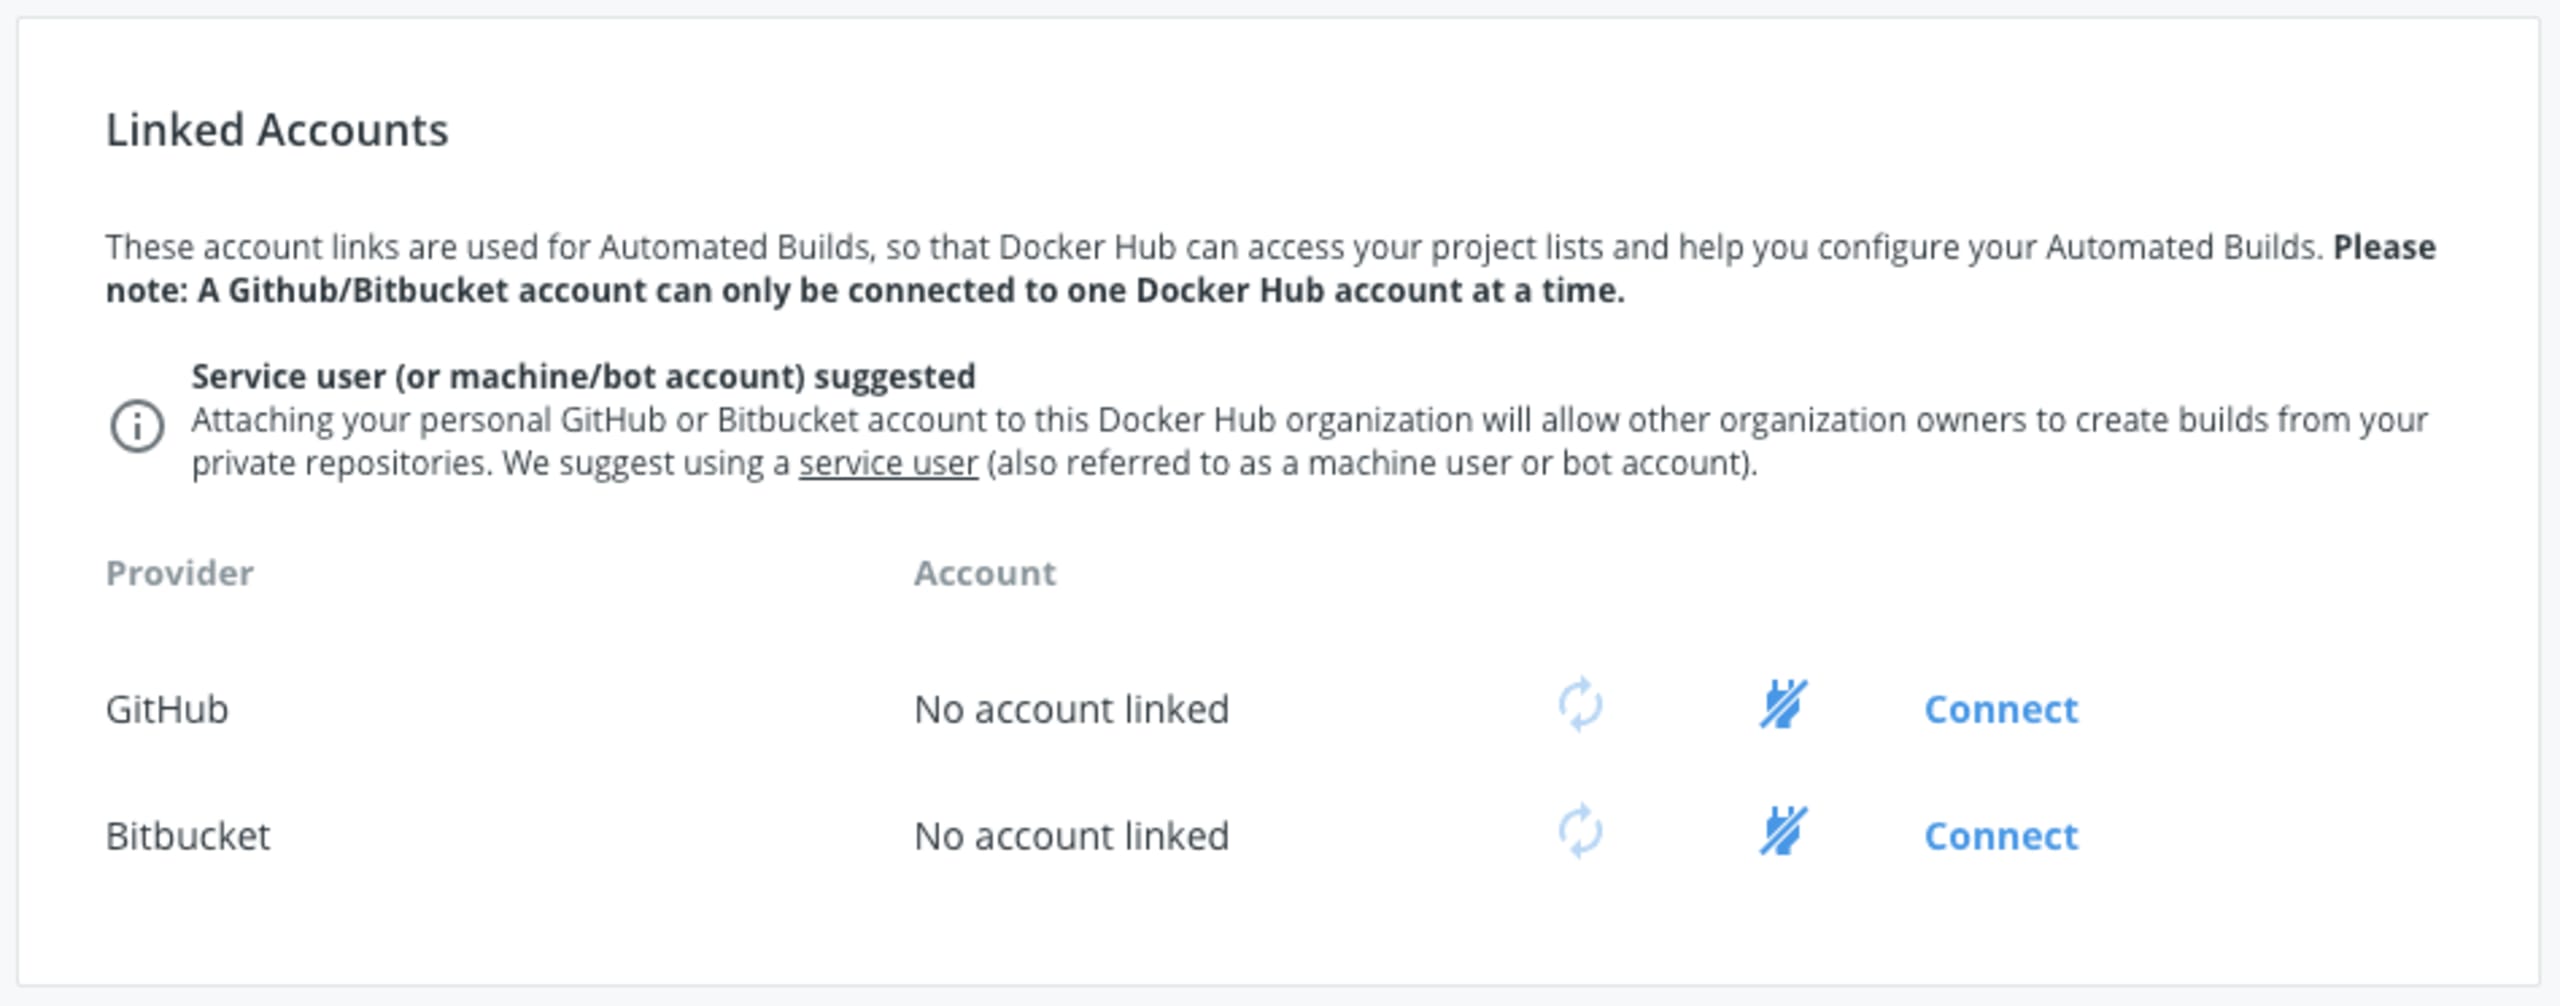
Rufen Sie https://cloud.docker.com/settings auf und verbinden Sie Ihre Quellcodeverwaltungssysteme im unten gezeigten Bereich „Linked Accounts“ erneut:
Sorgen Sie für die Sicherheit Ihrer Docker-Images
Die Lösung von Snyk für das Management von Container-Schwachstellen liefert Einblicke und proaktive Empfehlungen zur Behebung öffentlich bekannter Sicherheitslücken in Drittanbieter-Bibliotheken, die in Ihren Docker-Images verwendet werden.
Durch die Integration mit Quellcode-Repositories und Registries wie Amazon Elastic Container Registry scannt Snyk Ihre Docker-Images regelmäßig und erkennt Sicherheitslücken in Dockerfiles und Basis-Images frühzeitig im Entwicklungsprozess – sobald sie entstehen.
Container-Sicherheit mit Fokus auf Entwickler
Snyk findet und behebt automatisch Schwachstellen in Container-Images und Kubernetes-Workloads.