Docker-Sicherheit nach links verlagern

William Henry
17. April 2019
0 Min. LesezeitWillkommen beim Bericht zur Docker-Sicherheit: Docker-Sicherheit nach links verlagern.
Dieser Bericht besteht aus mehreren Beiträgen:
Docker-Sicherheit nach links verlagern
Die beiden beliebtesten Docker-Basis-Images haben jeweils mehr als 500 Schwachstellen
80 % der Entwickler kümmern sich nicht um die Docker-Sicherheit
Oder laden Sie unseren liebevoll gestalteten PDF-Bericht herunter, der all diese Informationen und noch mehr an einem Ort vereint:
Docker-Sicherheit nach links verlagern – Bericht herunterladen
Schwachstellen in Docker sind weit verbreitet
Die 10 offiziellen Docker-Images mit jeweils mehr als 10 Millionen Downloads weisen alle mindestens 30 Schwachstellen auf.
50 % der 10 beliebtesten kostenlosen, zertifizierten Docker-Images weisen bekannte Schwachstellen auf.
Für die Docker-Sicherheit gibt es keine klare Zuständigkeit
68 % sind der Meinung, dass Entwickler für die Sicherheit von Containern verantwortlich sein sollten, gefolgt vom Betrieb (39 %).
80 % der Entwickler geben an, ihre Docker-Images während der Entwicklung nicht zu testen.
50 % der Entwickler scannen ihre Docker-Images überhaupt nicht auf Schwachstellen.
Einfache Maßnahmen können die Sicherheit deutlich verbessern
Bei 20 % der Docker-Images mit Schwachstellen hätte ein einfacher Neuaufbau des Images das Problem beheben können.
Bei 44 % der Docker-Images waren bekannte Schwachstellen vorhanden, obwohl neuere und sicherere Basis-Images verfügbar waren.
45 % der Entwickler erfahren nie von neu entdeckten Schwachstellen in ihren produktiven Containern.
So können Sie die Sicherheit verbessern:
Wählen Sie das richtige Docker-Basis-Image
Verwenden Sie ein möglichst kleines Basis-Image: Packen Sie nichts ein, was Sie nicht benötigen!
Proaktive Empfehlungen zur Behebung: Tools wie Snyk schlagen Image-Upgrades und Alternativen mit möglichst wenigen Schwachstellen vor, aus denen Sie wählen können.
Nutzen Sie mehrstufige Builds und erstellen Sie häufig neue Images!
Bei mehrstufigen Builds werden nur die tatsächlich benötigten Artefakte kopiert. So lassen sich unnötige Schwachstellen in Ihren Images vermeiden.
Erstellen Sie Ihre Docker-Images als Teil Ihrer Entwicklungspipeline regelmäßig neu.
Scannen Sie Ihre Docker-Images regelmäßig
Scannen Sie Ihre Docker-Images im Rahmen Ihres Entwicklungs-Workflows und in Ihren CI/CD-Pipelines.
Proaktive Empfehlungen zur Behebung: Tools wie Snyk zeigen genau, welche Image-Layer Schwachstellen verursachen, und geben Empfehlungen zu ihrer Behebung.
Überwachen Sie Ihre Docker-Container in der Produktionsumgebung, indem Sie Ihr Basis-Image und Ihre Pakete automatisch scannen.
Einführung in diesen Bericht
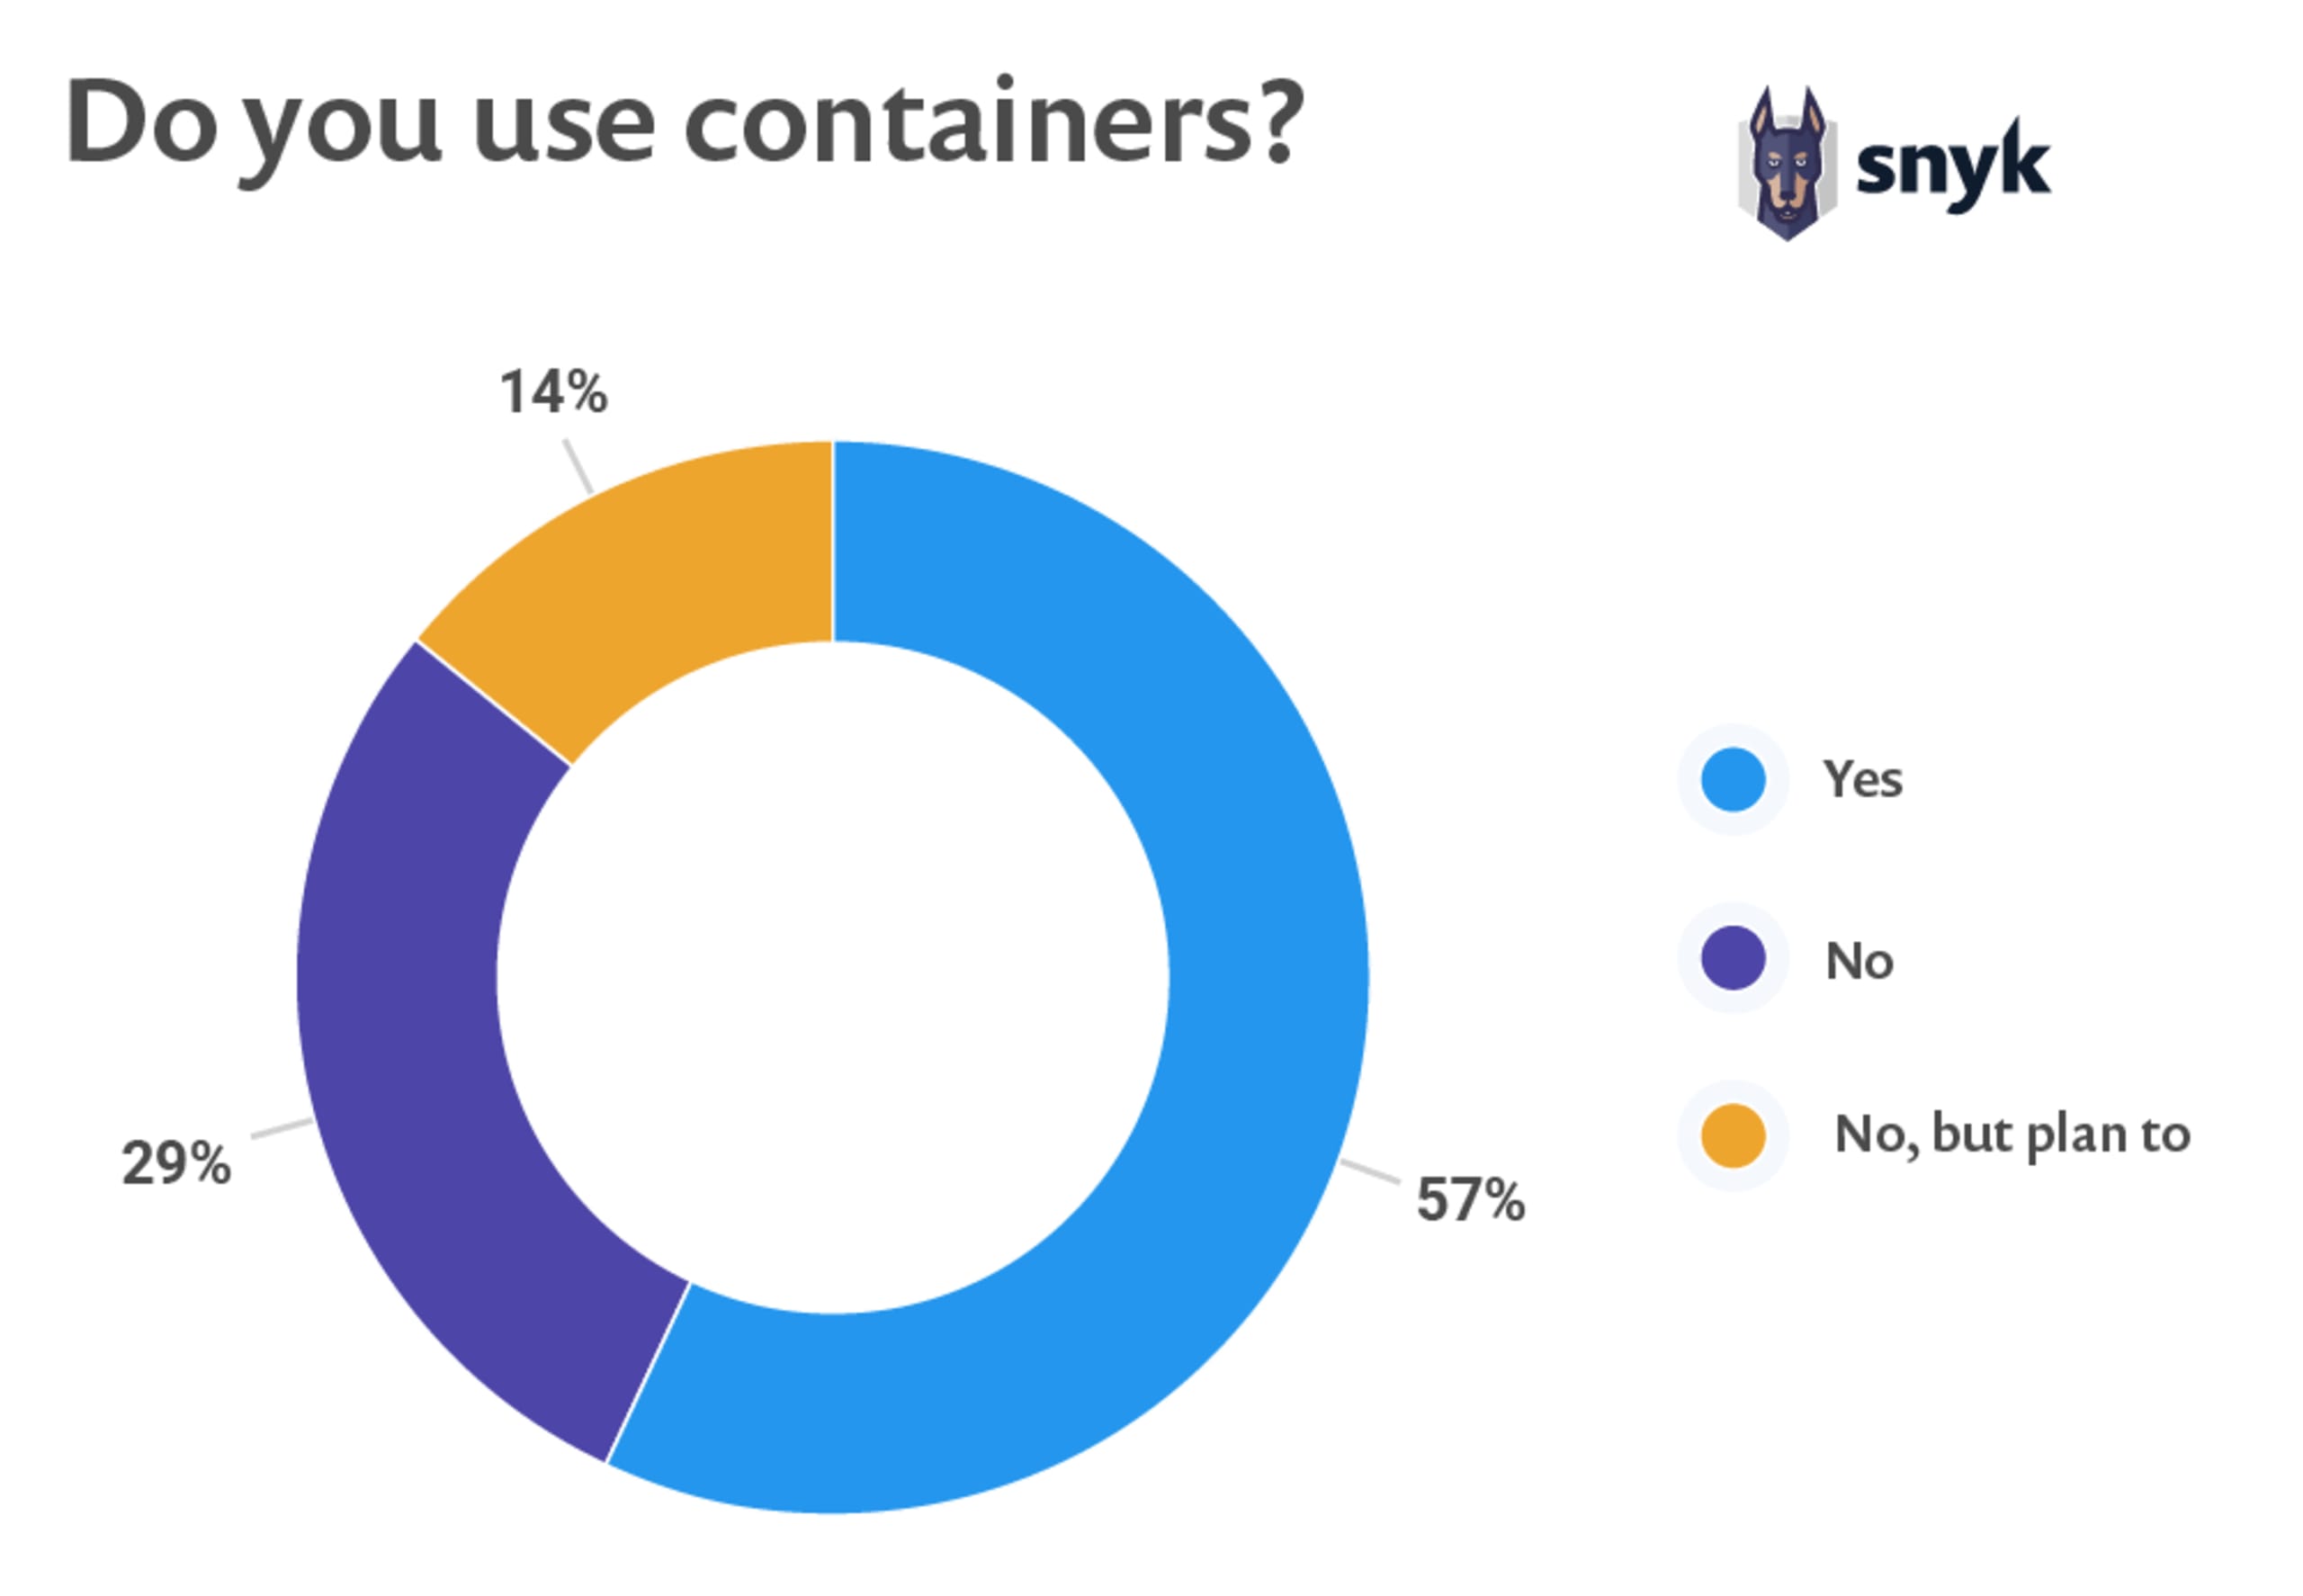
Docker wurde in diesem Jahr sechs Jahre alt. In diesen sechs Jahren hat sich Docker – und der Einsatz von Containern im Allgemeinen – enorm verbreitet. Derzeit geben 57 % der Entwickler an, Container bei ihrer täglichen Arbeit zu nutzen (siehe Grafik weiter unten in diesem Abschnitt). Dank Container-Technologien können Entwickler innovative Lösungen einfacher erstellen. Viele dieser Open-Source-Lösungen sind kostenlos verfügbar. Heute stellen sogar große Softwareanbieter vorgefertigte Images in öffentlichen Registries wie Docker Hub bereit, sodass Entwickler diese herunterladen und verwenden können.
2015 setzten sich Docker, Red Hat, CoreOS, IBM, Google und eine breite Koalition von Branchenführern für gemeinsame Standards für Software-Container ein und gründeten die Open Container Initiative (OCI). Ziel der Initiative war es, eine Open-Source-Community mit technischem Schwerpunkt zu etablieren. Darüber hinaus soll sie eine herstellerneutrale, offene Spezifikation und portable Laufzeitumgebung für containerbasierte Lösungen entwickeln.
Seit der Veröffentlichung der OCI-Standards wurden viele weitere Technologien für Builds und Laufzeitumgebungen entwickelt. Wenn in diesem Artikel also von „Docker-Containern“ und „Docker-Images“ die Rede ist, sollten Sie bedenken, dass es viele Technologien gibt, die den Standards der OCI (Open Container Initiative) entsprechen. Zum Zeitpunkt der Veröffentlichung dieses Artikels ist Docker nach wie vor mit großem Abstand das beliebteste OCI-Build-Tool und die am weitesten verbreitete Laufzeitumgebung. Die Dominanz von Kubernetes und die Nutzung von CRI-O beginnen, diese Landschaft zu verändern.
Je mehr Unternehmen Docker-Container erstellen, verbreiten und nutzen, desto größer wird das Risiko von Sicherheitslücken. Docker-Images basieren größtenteils auf anderen Images. Eine Schwachstelle in einem Image ist daher auch in allen Images vorhanden, die darauf aufbauen. Die weite Verbreitung von Docker hat ihren Preis: Eine einzelne Schwachstelle kann sich weit verbreiten und erhebliche Auswirkungen haben.
Wir haben uns die Rohdaten aus unserem Bericht zur Lage der Open-Source-Sicherheit genauer angesehen, um die Docker-Landschaft und die damit verbundenen Sicherheitsrisiken und Best Practices besser zu verstehen. In diesem Bericht befassen wir uns mit häufigen Sicherheitsproblemen bei Docker-Containern und Docker-Images sowie mit Maßnahmen, mit denen Sie die Sicherheit verbessern können.
Die Docker-Landschaft
Docker wird heute häufig verwendet, und Docker Hub ist die erste Anlaufstelle, wenn Sie ein Docker-Image benötigen. Docker Hub ist die weltweit größte Bibliothek und Community für Container-Images. Zum Zeitpunkt der Veröffentlichung dieses Blogbeitrags standen auf Docker Hub bereits mehr als 2 Millionen (2.085.422) Images zum sofortigen Herunterladen und Verwenden bereit. Diese Zahl wächst täglich.
Jeder kann Images auf Docker Hub veröffentlichen, doch Docker Hub kennzeichnet bestimmte Images als vertrauenswürdiger als andere. Docker bietet zwar eine offizielle Anerkennung und sogar Zertifizierungen für einige Mitwirkende und ihre Images an, doch auch diese Images enthalten Schwachstellen, die verwaltet werden sollten.
Derzeit finden sich auf Docker Hub:
223 Images verifizierter Herausgeber. Diese Produkte werden direkt von einem kommerziellen Unternehmen veröffentlicht und gepflegt.
151 offizielle Images zur Verwendung. Offizielle Images sind eine kuratierte Auswahl von Docker-Open-Source- und „Drop-in“-Lösungs-Repositories.
40 Docker-Images, die von Docker zertifiziert wurden. Sie müssen Best Practices entsprechen und bestimmte grundlegende Tests bestehen.
Jedes der 10 beliebtesten offiziellen Docker-Images mit mehr als 10 Millionen Downloads weist mindestens 30 Schwachstellen auf.
Die Hälfte der 10 beliebtesten kostenlosen, von Docker zertifizierten Images weist bekannte Schwachstellen auf. Bei einem der untersuchten Images fanden wir fast 160 bekannte Schwachstellen.
Der Einsatz von Container-Technologie für Anwendungen nimmt bemerkenswert schnell zu und soll laut 451 Research im Jahr 2020 um weitere 40 % wachsen.