Secure at Inception: Die neue Notwendigkeit für KI-gestützte Entwicklung
Artikel von

0 Min. Lesezeit
Die Art und Weise, wie wir Software entwickeln, hat sich grundlegend verändert. KI-Code-Assistenten sind keine Neuheit mehr, sondern der neue Standard. Sie sorgen für einen revolutionären Produktivitätsschub und fördern Innovationen. Das ist kein Zukunftstrend, sondern bereits heute Realität. Da rund die Hälfte der Entwicklungsteams inzwischen generative KI-Tools einsetzt und fast 70 % der Engineering-Führungskräfte berichten, dass sie weniger Zeit für Engineering-Aufgaben aufwenden, ist das Zeitalter der KI-gestützten Entwicklung angebrochen.
Diese Beschleunigung hat jedoch versteckte Kosten: eine Sicherheitsherausforderung an zwei Fronten, für die herkömmliche Tools nicht ausgelegt sind. Die erste Front ist die neue, rasant wachsende Bedrohung durch unsicheren, KI-generierten Code. Studien zufolge ist fast die Hälfte des gesamten KI-generierten Codes unsicher. Dadurch entsteht in einem bisher ungekannten Tempo eine riesige neue Angriffsfläche. Verstärkt wird dieses Risiko durch das neue Paradigma des „Vibe-Coding“, den wachsenden Anteil von Entwicklerinnen und Entwicklern ohne klassischen Hintergrund und die Tatsache, dass KI-Modelle häufig mit fehlerhaften öffentlichen Daten trainiert werden. Zu dieser neuen Herausforderung kommt die zweite Front hinzu: der massive, bereits bestehende Sicherheitsrückstand bei von Menschen geschriebenem Code, der Teams weiterhin ausbremst.
Herkömmliche Sicherheitstools haben an beiden Fronten zu kämpfen. Für den neuen KI-Workflow sind sie zu langsam und ihnen fehlt die nötige Intelligenz, um die bestehenden Sicherheitsrückstände effizient abzubauen. So geraten Unternehmen in die Zwickmühle: Innovationen ausbremsen oder ein inakzeptables Risiko eingehen.
Warum das alte „Shift-Left“-Modell nicht mehr ausreicht
Jahrelang lautete die Antwort auf Herausforderungen in der Anwendungssicherheit: „Shift Left“ – Schwachstellen früher im Entwicklungszyklus finden. Dieses Prinzip ist nach wie vor wichtig. Doch die herkömmliche Umsetzung, bei der Schwachstellen in IDEs, in Pull Requests oder in CI/CD-Pipelines erkannt werden sollen, kann mit dem Tempo der KI-gestützten Entwicklung einfach nicht mithalten.
Bis ein herkömmlicher Scan ausgeführt wird, hat ein Entwickler möglicherweise bereits Dutzende KI-Vorschläge übernommen. Die Behebung wird dann zu einer störenden und kostspieligen Aufgabe. Für Entwicklerinnen und Entwickler, die KI wegen ihrer Geschwindigkeit nutzen, ist diese Reibung inakzeptabel. Außerdem sind diese Tools von Grund auf reaktiv: Sie finden Probleme, nachdem der Code geschrieben wurde. Ihnen fehlt die proaktive Anleitung, die nötig ist, um die KI von Anfang an zur Erstellung sicheren Codes zu bewegen.
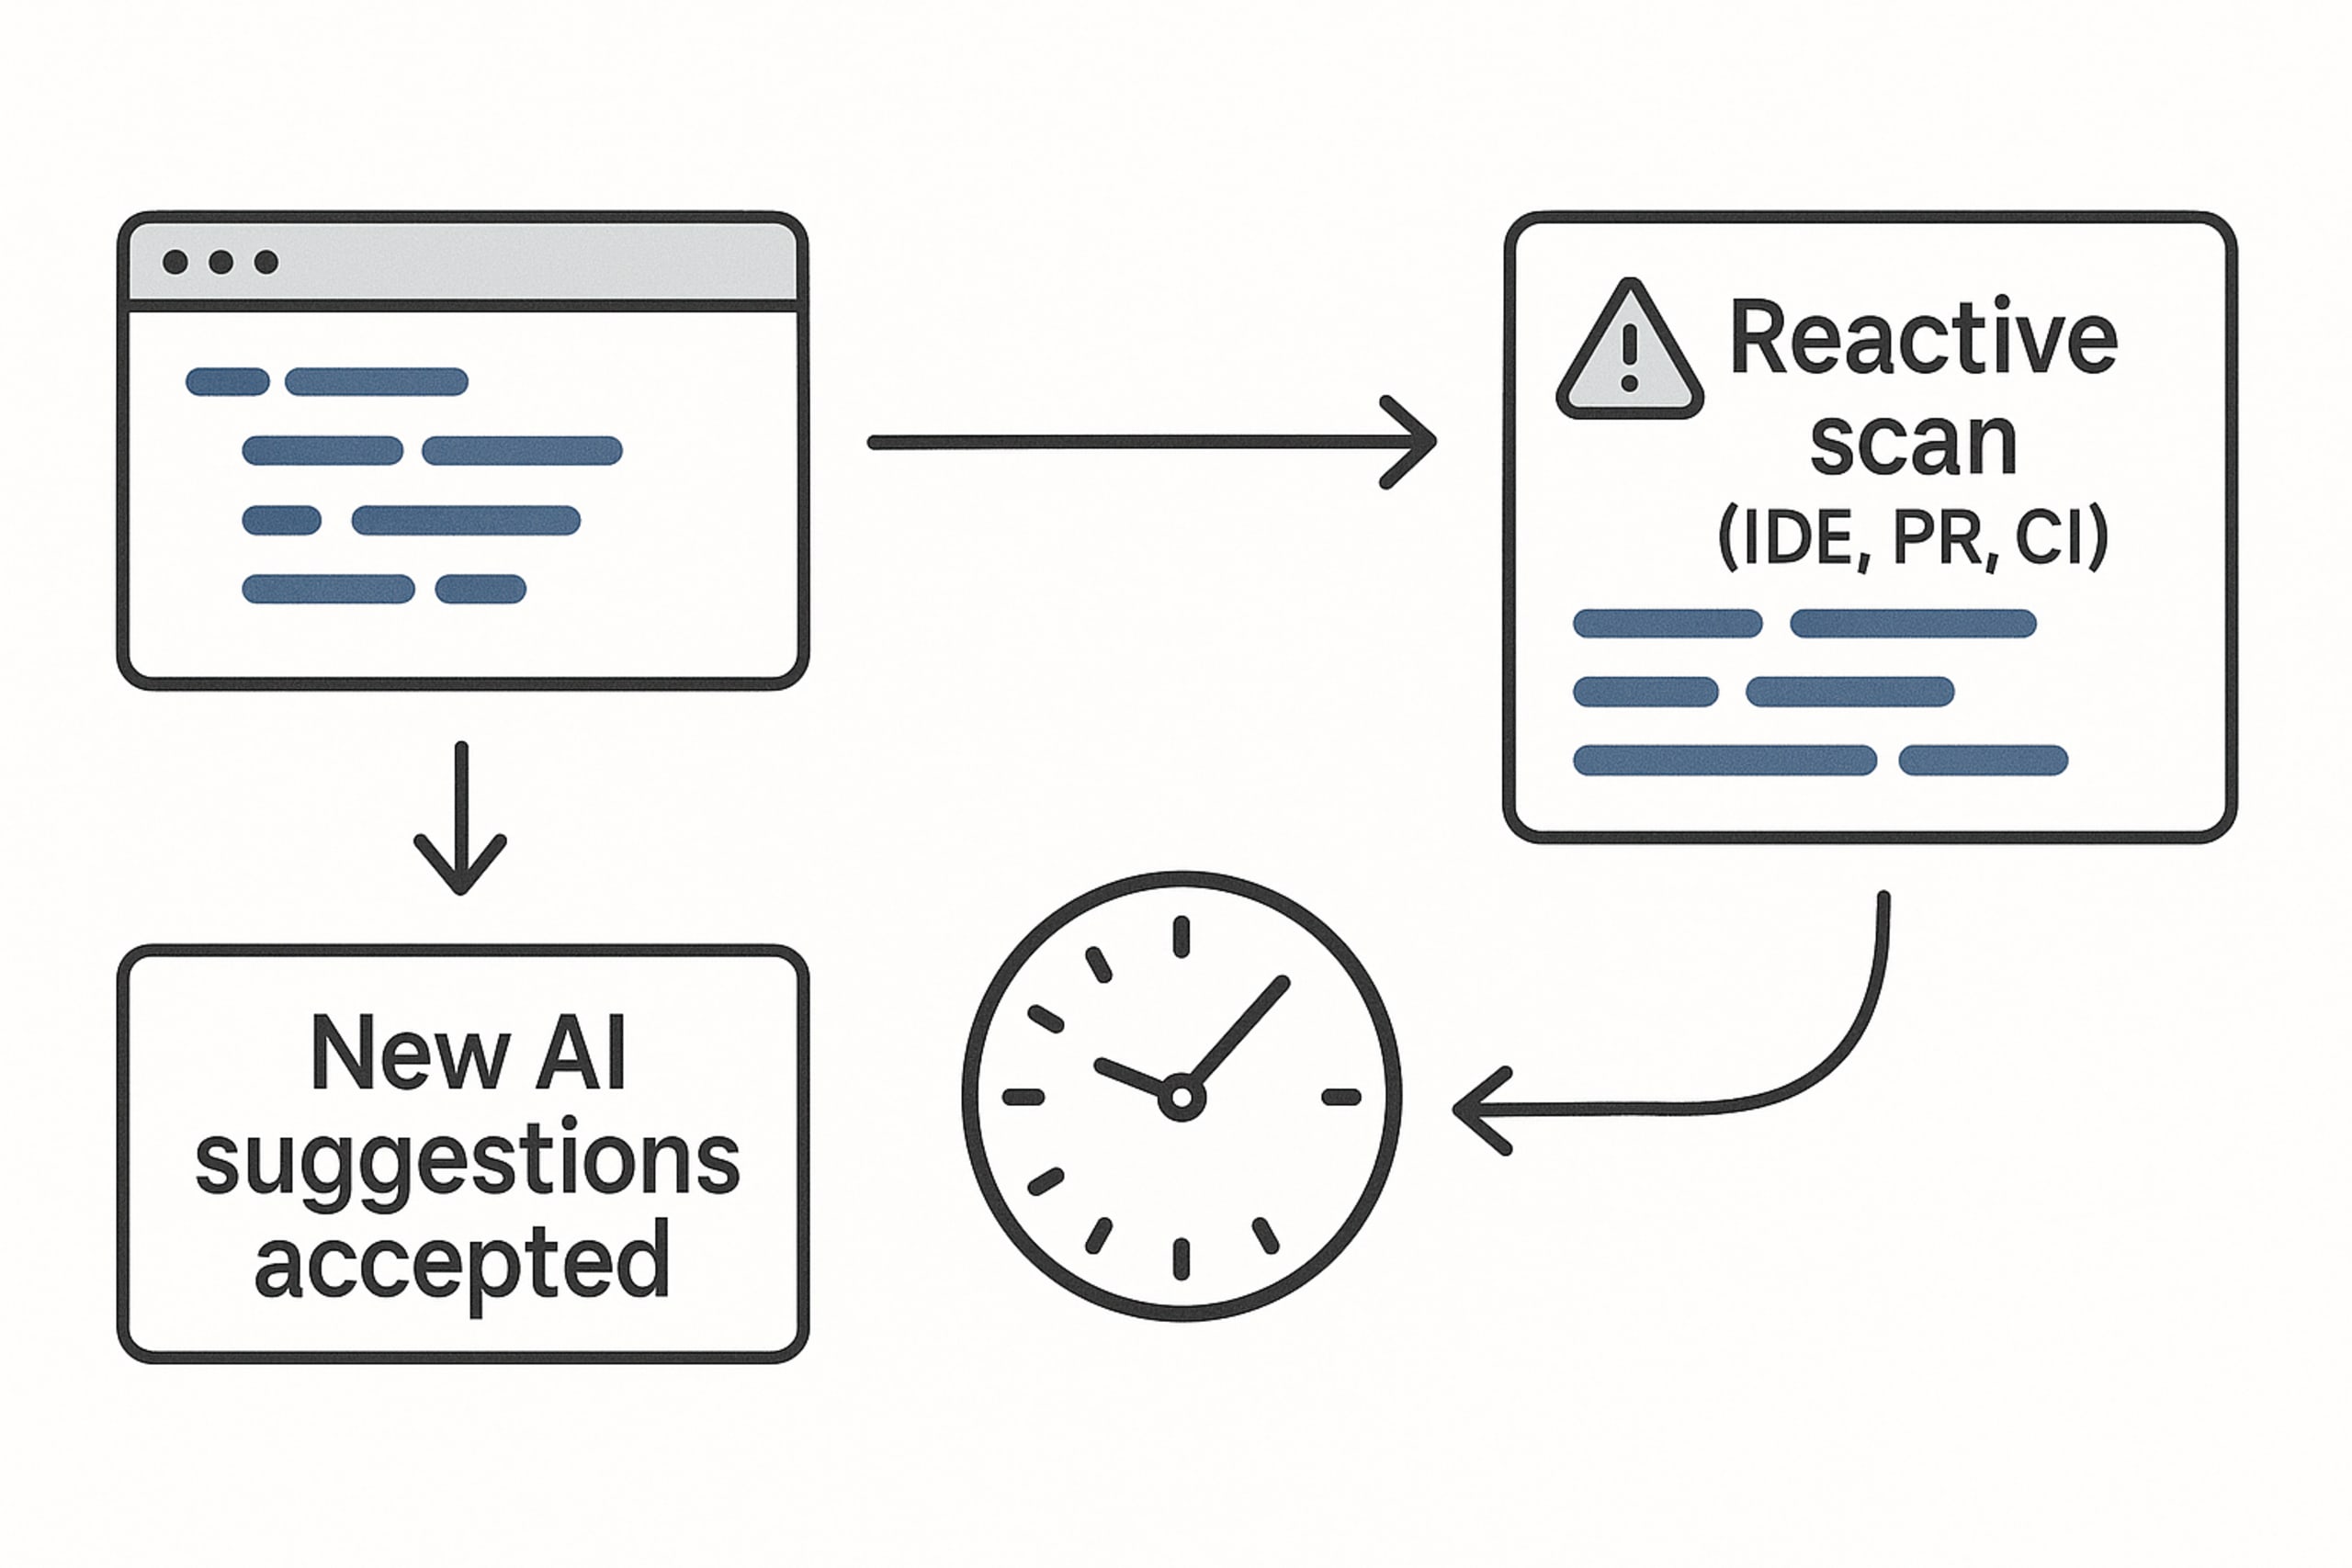
Daher müssen wir uns dringend zu einem neuen Paradigma weiterentwickeln.
Die Lösung: ein neues Paradigma – „Secure at Inception“
Die Lösung besteht nicht darin, Innovationen auszubremsen, sondern Sicherheit direkt in den KI-nativen Workflow einzubetten. Das ist das Prinzip von „Secure at Inception“: ein neuer Ansatz, der über reaktive Scans hinausgeht und den KI-Coding-Agent proaktiv dazu anleitet, bereits auf die erste Eingabe hin sicheren Code zu generieren. So wird Sicherheit zu einem unsichtbaren, automatischen Teil des Entwicklungsprozesses.
Snyk Studio ist das einzige Security-Produkt, das Entwicklerinnen und Entwickler in den Mittelpunkt stellt und für diese neue Realität entwickelt wurde. Mit einer einzigen, einheitlichen Lösung gehen wir beide Seiten der Herausforderung rund um Entwicklungssicherheit an.
Um die neue Herausforderung durch KI-generierten Code anzugehen, hilft Snyk Studio Ihnen, „Secure at Inception“ umzusetzen, indem unsere führenden Sicherheits-Engines direkt in den KI-Assistenten der Entwicklerinnen und Entwickler eingebettet werden. Wir scannen nicht einfach den von der KI geschriebenen Code, sondern integrieren Sicherheits-Scans und -Behebungen direkt in den agentischen Workflow Ihres Coding-Assistenten, damit Sie Code von der allerersten Eingabe an absichern können.

Um die bestehenden Sicherheitsrückstände abzubauen, bietet Snyk Studio „Intelligent Remediation“: Mithilfe von KI lassen sich Rückstände in einem bisher unvorstellbaren Umfang und Tempo beseitigen. So können sich Ihre Entwicklerinnen und Entwickler auf die Zukunft konzentrieren.
KI-gestützte Entwicklung in der Praxis absichern
Probleme in eigenem Code verhindern
Stellen Sie sich vor, ein Entwickler eines Healthtech-Unternehmens arbeitet an einer Funktion zum Anzeigen von Patientenakten. Er wendet sich an seinen KI-Code-Assistenten und gibt folgende Eingabe ein: „Erstelle einen API-Endpunkt, der anhand der ID einen Patientendatensatz aus der Datenbank abruft.“
Die KI konzentriert sich ganz auf die Funktionalität und generiert sofort eine schlanke, effiziente Funktion, die eine recordId aus der URL übernimmt und den zugehörigen Datensatz abruft. Diese erste Codeversion enthält jedoch eine kritische Insecure-Direct-Object-Reference-Schwachstelle (IDOR), da nie geprüft wird, ob der angemeldete Benutzer berechtigt ist, diesen bestimmten Datensatz einzusehen.
Ein herkömmlicher Sicherheits-Scanner sollte dieses Problem erkennen, idealerweise in einer IDE oder im Pull Request. Dazu muss der Entwickler jedoch einen SAST-Scan ausführen – und das ist nur allzu oft zu langsam und störend.
Mit dem „Secure at Inception“-Ansatz von Snyk Studio läuft der Prozess jedoch anders ab. Im KI-Code-Assistenten ist eine Regel fest hinterlegt: „Führe für jeden neu generierten Code sofort einen Snyk Code-Scan aus. Wenn Probleme gefunden werden, versuche, sie anhand der Ergebnisse zu beheben, und führe anschließend einen erneuten Scan zur Überprüfung aus.“
Der KI-Assistent hält sich an diese Regel und beendet seine Arbeit nicht nach dem ersten Entwurf. Stattdessen führt er sofort Snyk Code für die gerade erstellte Funktion aus. Die Snyk-Engine erkennt die IDOR-Schwachstelle sofort und liefert den nötigen Kontext. Anhand dieses Ergebnisses generiert der KI-Assistent anschließend selbstständig die erforderliche Korrektur und ergänzt die entscheidende Logik, mit der überprüft wird, ob die ownerId des Datensatzes mit der userId der authentifizierten Sitzung übereinstimmt. Danach scannt er den Code erneut, und Snyk bestätigt, dass die Schwachstelle behoben ist.
Der Entwickler erhält bereits mit der ersten Eingabe den fertigen, sicheren und validierten Code. Das ist die Stärke einer prozessgesteuerten Leitplanke: Sicherheit wird automatisch und unsichtbar in den Entwicklungsprozess selbst integriert.
Schwachstellen in Open-Source-Code vermeiden
Proaktive Prävention ist bei Open-Source-Abhängigkeiten, die KI-Assistenten häufig vorschlagen, sogar noch wichtiger. Das Risiko beschränkt sich nicht auf versehentliche Schwachstellen in älteren Paketversionen. Wie jüngste, viel beachtete Supply-Chain-Angriffe gezeigt haben, wächst die Gefahr, dass bösartiger Code gezielt in beliebte Pakete eingeschleust wird.
Ein KI-Assistent, der mit umfangreichen öffentlichen Daten trainiert wurde, kann diese manipulierten Abhängigkeiten unwissentlich empfehlen und so aktive Bedrohungen direkt in Ihre Codebasis einbringen.
Stellen Sie sich vor, ein zweiter Entwickler bittet seinen KI-Assistenten: „Erstelle mit Express einen neuen API-Endpunkt für einen Checkout-Prozess.“
Die KI könnte einen vollständig funktionsfähigen Endpunkt generieren, der das Open-Source-Paket qs@6.5.1 zum Parsen von Benutzereingaben verwendet. Diese Version der qs-Bibliothek enthält jedoch eine bekannte schwerwiegende Prototype-Pollution- Schwachstelle. Dadurch könnte ein Angreifer das Verhalten der Anwendung verändern und möglicherweise den Server zum Absturz bringen.
Auch hier könnte ein herkömmlicher Sicherheits-Scanner diese Schwachstelle in der IDE oder später bei einer PR-Prüfung erkennen. Der Entwickler muss dafür jedoch seine Arbeit unterbrechen, den Kontext wechseln und eine sichere Alternative finden.
Mit „Secure at Inception“ läuft der Workflow anders ab. Das Sicherheitsteam hat Snyk so konfiguriert, dass neu eingeführte oder geänderte anfällige Abhängigkeitsversionen erkannt und behoben werden. Gibt der Entwickler nun dieselbe Eingabe ein, weiß die KI dank der Sicherheitsinformationen von Snyk, dass sie die unsichere Paketversion im fertigen Code vermeiden muss. Sie generiert denselben funktionsfähigen API-Endpunkt, verwendet dafür aber die aktuelle, gepatchte Version der qs-Bibliothek.
Keine Warnung, keine Reibung, kein Kontextwechsel. Das ist die Stärke proaktiver Prävention: Sicherheit wird zum unsichtbaren Wegbereiter statt zur störenden Hürde.
Rückstände abbauen
Der Ansatz „Secure at Inception“ ist entscheidend, um neue Schwachstellen zu verhindern. Doch was ist mit den massiven Sicherheitsrückständen, die viele Unternehmen bereits mit sich tragen?
Bei Labelbox, einer Datenfabrik für generative KI, stand der einzelne Security Engineer Aaron Bacchi vor einem zwei Jahre alten Rückstand an schwerwiegenden SAST-Problemen. Da sich das Entwicklungsteam auf die Bereitstellung neuer Funktionen konzentrierte, stellte dieser Rückstand eine anhaltende Gefahr dar, für deren Behebung schlicht die Kapazitäten fehlten.
Aaron kombinierte seinen KI-Code-Assistenten Cursor mit Snyk Studio und entwickelte so einen KI-gestützten Workflow zur Behebung. Mithilfe des KI-Assistenten, der durch den Sicherheitskontext von Snyk angeleitet wurde, validierte und testete er die Schwachstellen in seinem Rückstand und generierte Korrekturen.
Das Ergebnis war transformativ: Innerhalb weniger Wochen beseitigte er den gesamten zwei Jahre alten Rückstand an schwerwiegenden SAST-Problemen. Damit reduzierte er nicht nur ein enormes Risiko, sondern konnte sich auch auf strategisch wichtigere Sicherheitsinitiativen konzentrieren – ohne dem Kern-Engineering-Team Zeit abzuverlangen. Wie Aaron es ausdrückte: „Das war transformativ. Zum ersten Mal bin ich zuversichtlich, dass ich den Rückstand auf null bringen kann.“
Von KI-Risiken zu sicherer Innovation
Das Zeitalter der KI-gestützten Entwicklung ist angebrochen. Um erfolgreich zu sein, müssen Unternehmen über spontane Sicherheitsmaßnahmen hinausgehen und ein skalierbares, steuerbares und standardmäßig sicheres Programm etablieren. Die alten Modelle reaktiver Scans im Nachhinein reichen für das Tempo und den Umfang der KI nicht mehr aus.
Mit der Methode „Secure at Inception“ können Sie neue, KI-generierte Schwachstellen proaktiv verhindern. Und mit „Intelligent Remediation“ bauen Sie bestehende Sicherheitsrückstände effizient ab. Snyk Studio bietet die umfassende, entwicklerorientierte Lösung für beides. So können Sie sich zuversichtlich auf die Zukunft der Softwareentwicklung einlassen und das Versprechen der Geschwindigkeit von KI-gestützter Entwicklung sicher in die Realität umsetzen.
Starten Sie mit Secure at Inception – mit nur wenigen Klicks!
Innovieren Sie sicher mit KI.
Erfahren Sie mehr darüber, wie Snyk Studio Sie dabei unterstützt, Ihren KI-gestützten Entwicklungsworkflow abzusichern.