Lassen Sie KI anfälligen Code erkennen und beheben: Claude Desktop und Snyk MCP Server
Artikel von

0 Min. Lesezeit
Die Integration von KI-Assistenten in Ihren Entwicklungsworkflow kann Ihren Umgang mit Sicherheit grundlegend verändern. Claude Desktop bietet dank der Unterstützung des Model Context Protocol (MCP) eine native Schnittstelle, über die sich externe Tools und Datenquellen anbinden lassen. Ein solches Toolkit ist der offizielle MCP Server von Snyk, der Sicherheits-Scans auf Enterprise-Niveau direkt in Ihre Unterhaltungen mit Claude einbindet.
Beachten Sie, dass sich Claude Desktop von Claude Code unterscheidet. Die Einrichtung mit dem offiziellen Snyk-MCP-Server läuft jedoch sehr ähnlich ab.
Einrichtung des offiziellen Snyk MCP Servers
Der Snyk MCP Server ist ab Version 1.1298.0 der Snyk CLI verfügbar. Diese offizielle Implementierung von Snyk integriert die umfassenden Sicherheits-Scan-Funktionen in MCP-fähige Umgebungen. Außerdem gibt es einige Open-Source-Implementierungen des Snyk MCP Servers, die Snyk-API-Schlüssel nutzen:
Wenn Sie einen API-Schlüssel benötigen, können Sie ein kostenloses Konto auf snyk.io erstellen. Für den Moment verwenden wir jedoch einfach den offiziellen Snyk MCP Server.
Voraussetzungen
Bevor Sie den Snyk MCP Server mit Claude Desktop einrichten, benötigen Sie:
Snyk-Konto: Erstellen Sie ein kostenloses Konto auf snyk.io
Claude Desktop: Herunterladen und installieren unter claude.ai/download
Installationsschritte
Wie in der Dokumentation erläutert, können Sie die Snyk CLI installieren, indem Sie den npm-Paketinstallationsbefehl ausführen:
Melden Sie sich nach der Installation bei Snyk an:
Daraufhin wird Ihr Browser geöffnet, um die Authentifizierung abzuschließen.
Claude Desktop konfigurieren
Um den Snyk-MCP-Server mit Claude Desktop zu verbinden, müssen Sie die Datei claude_desktop_config.json bearbeiten.
Unter macOS unter
~/Library/Application Support/Claude/claude_desktop_config.json,Unter Windows unter
%APPDATA%\Claude\claude_desktop_config.jsonUnter Ubuntu unter
/home/(your-username)/.config/Claude/claude_desktop_config.json
Fügen Sie die folgende Konfiguration zu Ihrer Datei claude_desktop_config.json hinzu:
Hinweise zur Konfiguration:
Die Umgebungsvariable
SNYK_CFG_ORGist optional, wird aber empfohlen, um eine Standardorganisation festzulegenSie können CLI-Umgebungsvariablen für den MCP Server entweder in der Konfigurationsdatei des MCP Servers oder direkt auf Ihrem System festlegen
Wenn Sie keine Organisations-ID angeben, verwendet Snyk die Standardorganisation aus Ihren Kontoeinstellungen
Speichern Sie die Konfigurationsdatei und starten Sie Claude Desktop neu, damit die Änderungen wirksam werden.
Verfügbare Snyk MCP-Tools
Zum Zeitpunkt der Erstellung dieses Artikels bietet der Snyk MCP Server bereits 11 Sicherheitsscan-Tools, mit denen Claude Ihren Code schützen kann:
Tool | Beschreibung | Anwendungsfall |
|---|---|---|
snyk_aibom | Erstellt eine KI-Stückliste (AIBOM) für Python-Projekte im JSON-Format CycloneDX v1.6 | Wenn Sie KI-Komponenten in einem Python-Projekt für Compliance- oder Sicherheitsanalysen erfassen müssen |
snyk_auth | Authentifiziert den Benutzer bei Snyk | Wenn ein Snyk-Tool meldet, dass eine Authentifizierung erforderlich ist |
snyk_auth_status | Prüft den aktuellen Snyk-Authentifizierungsstatus | Um zu prüfen, ob die CLI authentifiziert ist und welcher Benutzer- bzw. Organisationskontext gilt |
snyk_code_scan | Führt statische Anwendungssicherheitstests (SAST) für den Quellcode durch | Während der lokalen Entwicklung für sofortiges Feedback oder nach dem Generieren neuen Codes |
snyk_container_scan | Scannt Container-Images auf Schwachstellen in Betriebssystempaketen und Abhängigkeiten | Nach dem Erstellen von Images oder vor der Bereitstellung in CI/CD-Pipelines |
snyk_iac_scan | Analysiert Infrastructure-as-Code-Dateien auf fehlerhafte Sicherheitskonfigurationen | Beim Schreiben von IaC oder in CI/CD-Pipelines, um unsichere Cloud-Bereitstellungen zu verhindern |
snyk_logout | Meldet Sie vom aktuellen Snyk-Konto ab | Beim Wechseln zwischen Konten oder um einen sauberen Authentifizierungsstatus sicherzustellen |
snyk_sbom_scan | Analysiert vorhandene SBOM-Dateien auf Schwachstellen | Nach dem Erstellen einer SBOM oder zur Bewertung von Drittanbieter-Software |
snyk_sca_scan | Analysiert Projekte auf Open-Source-Schwachstellen und Lizenzprobleme | Während der lokalen Entwicklung und vor dem Committen von Änderungen |
snyk_trust | Vertraut einem Ordner, damit Snyk ihn scannen kann | Vor dem Scannen von Verzeichnissen, für die eine ausdrückliche Freigabe erforderlich ist |
snyk_version | Zeigt die installierte Version der Snyk CLI an | Für Kompatibilitätsprüfungen oder zum Melden von Problemen |
Mit Claude Desktop Schwachstellen beheben
Für diese Demonstration habe ich das Repository pyGoat von OWASP-Projektleiter adeyosemanputra geklont. Dieses Projekt enthält absichtlich gut dokumentierte Schwachstellen (zu Lernzwecken).
Ihre Codebasis scannen
Wenn der Snyk MCP Server eingerichtet ist, können Sie Claude einfach bitten, Ihr Projekt zu scannen:
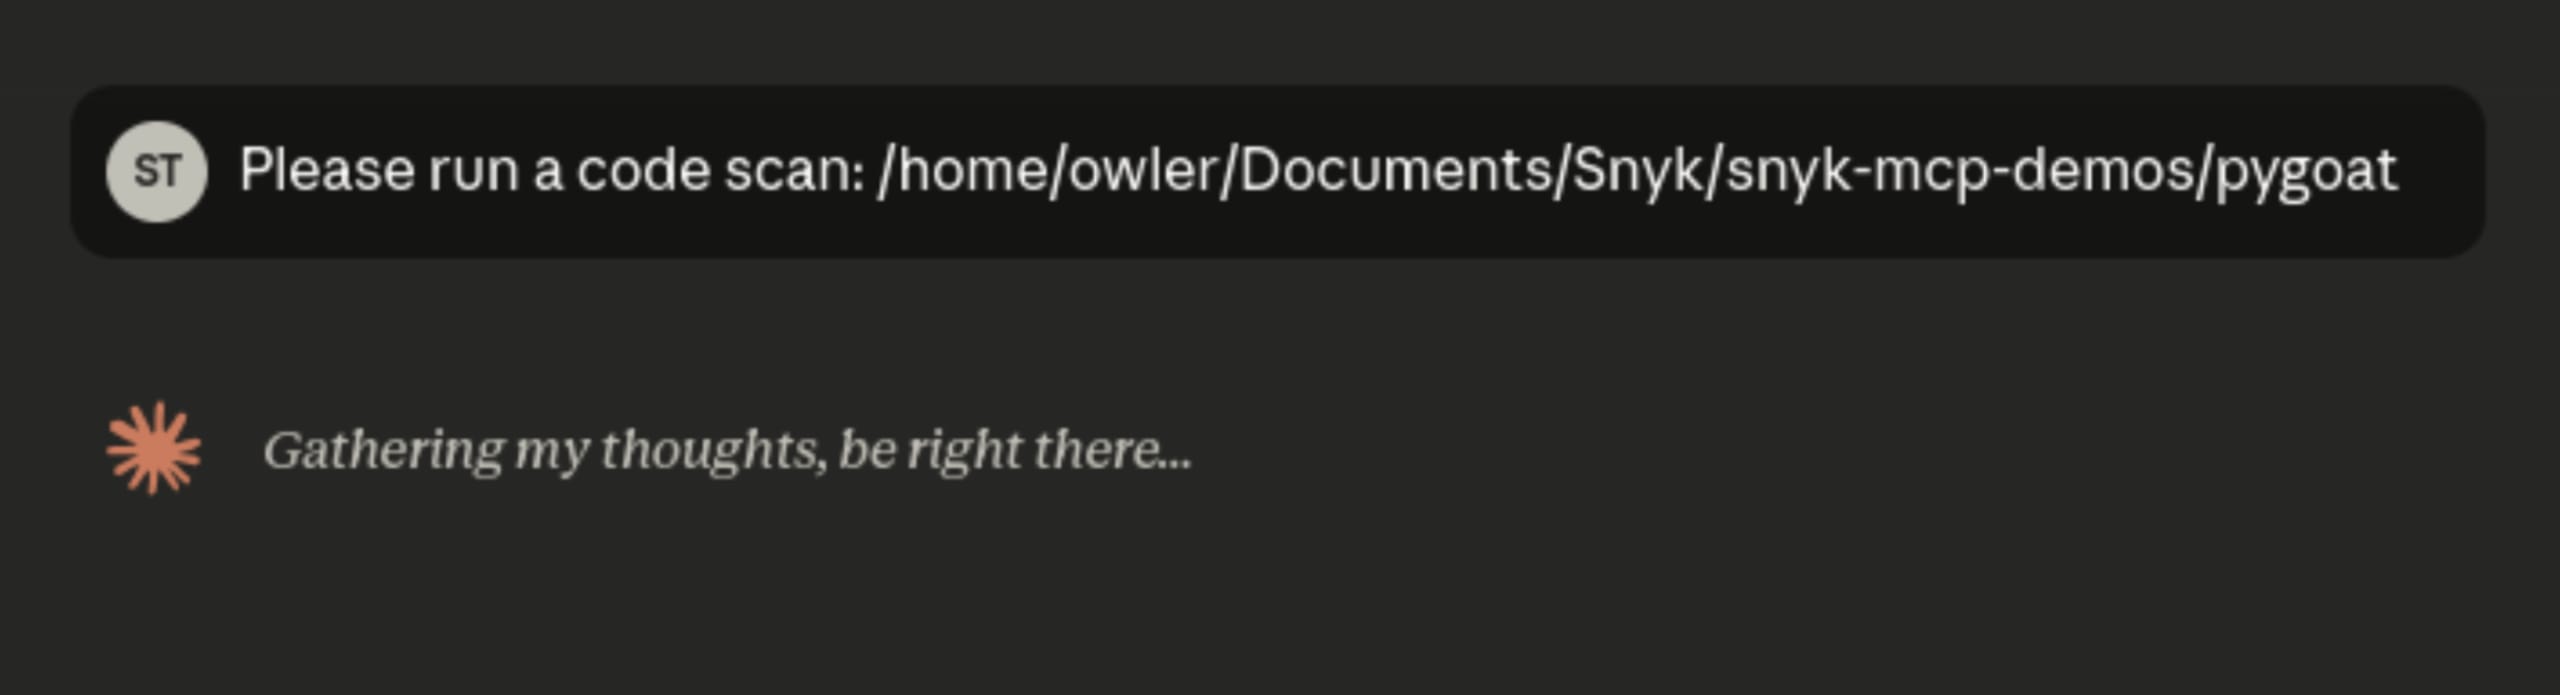
Claude verwendet das Tool snyk_auth_status, um die Authentifizierung zu überprüfen. Anschließend führt es ein Tool aus, mit dem Sie den Scanpfad als vertrauenswürdig freigeben können.

Anschließend führt Claude snyk_code_scan für Ihr Projektverzeichnis aus. Die Ergebnisse enthalten:
Gesamtzahl der gefundenen Probleme
Aufschlüsselung nach Schweregrad (hoch, mittel, niedrig)
Details zu einzelnen Schwachstellen mit Dateipfaden und Zeilennummern
Beschreibungen der einzelnen Sicherheitsprobleme
Der Scan des Repositorys pyGoat ergab 102 Code-Probleme:
16 Schwachstellen mit hohem Schweregrad
44 Schwachstellen mit mittlerem Schweregrad
42 Schwachstellen mit niedrigem Schweregrad

Zu den wichtigsten Problemen mit hohem Schweregrad gehörten SQL-Injection, Code-Injection, Command-Injection, Path-Traversal, XML-External-Entity-Injection (XXE), Deserialisierungs-Schwachstellen und fest codierte Geheimnisse.
KI zur Behebung von Schwachstellen
Besonders leistungsfähig ist Claude, wenn Sie es bitten, bestimmte Schwachstellen zu beheben. Zum Beispiel eine SQL-Injection-Schwachstelle mit hohem Schweregrad:
Können Sie diese Schwachstelle beheben und anschließend erneut scannen, um zu bestätigen, dass sie behoben ist?
Claude wird:
Den anfälligen Code untersuchen und mit dem Tool filesystem MCP
read_fileden Kontext erfassenDie Ursache ermitteln (in diesem Fall werden ungeprüfte Benutzereingaben direkt an SQL-Abfragen angehängt)
Die Schwachstelle beheben, indem parametrisierte Abfragen verwendet werden:

Die Behebung überprüfen, indem ein weiterer Snyk-Scan ausgeführt wird. Dabei wird bestätigt, dass die Anzahl der Probleme von 102 auf 101 gesunken ist und die betreffende SQL-Injection nicht mehr in den Ergebnissen auftaucht (das heißt, es sind keine neuen Schwachstellen hinzugekommen und die zuvor erkannte Schwachstelle wurde beseitigt).
Ist das das neue DevSecOps-Paradigma?
Diese Integration zeigt, wie sich Sicherheit in moderne, KI-native Entwicklungsworkflows einbinden lässt. Statt ein separates Thema zu sein, das oft erst verspätet berücksichtigt wird, werden Erkennung und Behebung von Schwachstellen zu einem selbstverständlichen Teil des Entwicklungsprozesses.
Durch die Kombination der dialogbasierten Schnittstelle von Claude Desktop mit dem Snyk MCP Server lassen sich Sicherheitsprobleme über einfache natürlichsprachliche Schnittstellen bearbeiten:
Erkannt durch umfassende Scans
Verstanden mithilfe KI-gestützter Analysen
Behoben durch kontextbezogene Patches
Überprüft durch automatisierte erneute Scans
All das geschieht in derselben Oberfläche, in der Entwickler bereits arbeiten. So wechseln sie seltener den Kontext, und die Feedbackschleife zwischen dem Erkennen und Beheben von Sicherheitsproblemen wird beschleunigt.
Was kann der offizielle MCP Server von Snyk noch?
Mit der zunehmenden Verbreitung von MCP und der Entwicklung weiterer MCP-Server für Sicherheitstools können wir uns standardisierte KI-Assistenten vorstellen, die Schwachstellen nicht nur beheben, sondern auch:
Sicherheitstests erstellen, um Regressionen zu verhindern
Dokumentation aktualisieren, damit sie die Sicherheitskorrekturen widerspiegelt
Tickets für die manuelle Prüfung komplexer Probleme erstellen
Sicherheitsschulungen anbieten, indem sie Schwachstellen und deren Behebung erläutern

Dank des modularen MCP-Protokolls können sich diese Funktionen unabhängig voneinander weiterentwickeln und bleiben zugleich interoperabel mit Tools anderer Server. Ich habe hier über einige weitere Open-Source-MCP-Server mit Schwerpunkt auf Cybersicherheit geschrieben, die online verfügbar sind!
KI-Assistenten eignen sich hervorragend für routinemäßige, gut verstandene Korrekturen. So können sich Menschen auf neue Sicherheitsherausforderungen konzentrieren, die kreatives Problemlösen erfordern.
Nutzungslimits von Snyk mit dem Secure Developer Program umgehen
Wenn Sie Ihre Projekte aktiv entwickeln und absichern, werden Sie schnell feststellen, dass der kostenlose Tarif von Snyk monatliche Testlimits hat: 400 Tests für Open-Source-Scans, 100 Tests für Code-Analysen, 300 Tests für Infrastructure as Code und 100 Tests für Container-Scans. Für Entwickler, die an mehreren Projekten arbeiten oder Sicherheitskorrekturen häufig iterieren, können diese Limits zum Engpass werden – insbesondere, wenn Sie den oben gezeigten Ablauf aus Scannen, Beheben und erneutem Scannen umsetzen möchten.
Doch es gibt gute Nachrichten: Wenn Sie Open-Source-Projekte entwickeln, können Sie diese Einschränkungen vollständig umgehen.
Über Snyk's Secure Developer Program erhalten Open-Source-Maintainer vollwertige Snyk Enterprise-Lizenzen ohne Nutzungslimits. Das bedeutet unbegrenzte Scans mit allen Snyk-Produkten – Sie müssen sich keine Sorgen mehr machen, Ihr monatliches Limit mitten bei der Absicherung Ihrer Codebasis zu erreichen.
Das erhalten Sie als Mitglied des Secure Developer Program:
Unbegrenzte Sicherheitsscans auf Enterprise-Niveau für alle Ihre Open-Source-Projekte
Uneingeschränkter Zugriff auf alle Snyk-Funktionen
Ein professionelles Snyk-Sicherheitssiegel für Ihre README-Datei
Community-Support über den Discord-Server von Snyk
Persönliche Unterstützung bei der Einrichtung von Snyk in Ihren CI/CD-Pipelines
Da Open-Source-Projekte für die berufliche Entwicklung immer wichtiger werden – Recruiter prüfen regelmäßig GitHub-Profile, um Kandidaten einzuschätzen –, zeigt ein umfassendes Sicherheits-Toolset, dass Sie produktionsreifen Code nach branchenüblichen Best Practices schreiben.
Die Bewerbung ist unkompliziert. Im Gegenzug dafür, dass Sie in Ihrer README-Datei auf Snyk verlinken und Snyk Ihr Projektlogo anzeigen darf, erhalten Sie dieselbe Enterprise-Sicherheitsplattform, mit der Fortune-500-Unternehmen ihren Code schützen.
Möchten Sie Ihre Projekte ohne Limits absichern? Bewerben Sie sich für das Secure Developer Program und erstellen Sie ein Portfolio, das sowohl Ihre Entwicklungskompetenzen als auch Ihr Know-how im Bereich Sicherheit zeigt.
Das Secure Developer Program von Snyk
Open Source treibt uns an, Open Source sicher zu halten
Erhalten Sie kostenlosen Zugang zu Snyk für Ihre Open-Source-Projekte.