Artikel

Bleiben Sie mit Sicherheitseinblicken und Best Practices von den führenden Expertinnen und Experten bei Snyk auf dem Laufenden.

Anzeige 1 - 20 von 379 artikel
feature snyk appsec blue

Zwischen Ihnen und den Daten: Schutz vor Man-in-the-Middle-Angriffen

Erfahren Sie, wie Man-in-the-Middle-Angriffe (MITM) funktionieren, wie Sie sie erkennen und Abfangrisiken in Ihrem Code, Ihrer Infrastruktur und Ihren Apps verhindern.

blog feature fast sast

5 Vorteile der gemeinsamen Nutzung von SAST und DAST

Erfahren Sie, warum die Kombination von SAST und DAST für umfassende Anwendungssicherheit entscheidend ist – von der frühen Codeanalyse bis zur Validierung zur Laufzeit. Durch die Integration beider Methoden können Teams Fehlalarme reduzieren, Behebungskosten senken und Sicherheit in CI/CD-Pipelines automatisieren. Erfahren Sie, wie Sie die Lücke zwischen Entwicklung und Sicherheit schließen, um schneller und sicherer zu entwickeln.
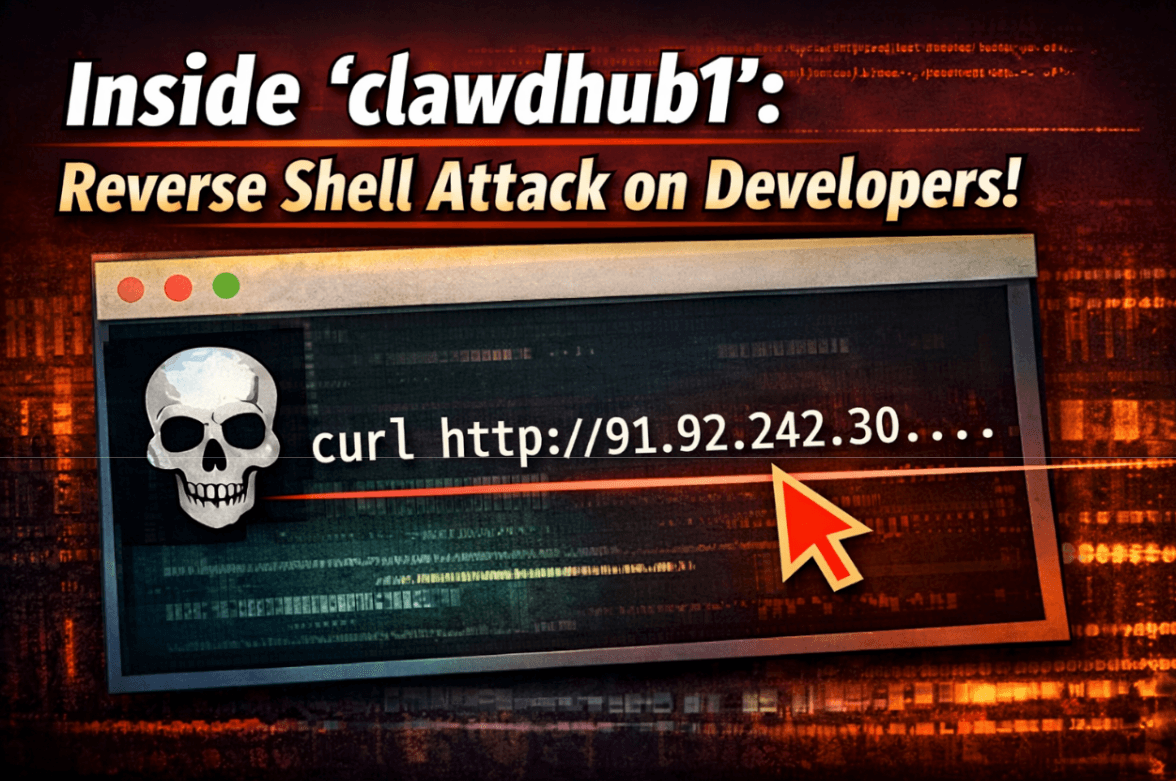
malware code repository

Die „clawdhub“-Malwarekampagne: KI-Agenten-Skills schleusen Reverse Shells in den OpenClaw-Marktplatz ein

Snyk-Sicherheitsforscher haben die bösartige clawdhub-Kampagne aufgedeckt, die mit trojanisierten Skills den ClawHub-KI-Marktplatz ins Visier nimmt und Reverse Shells einschleust. Dieser ausgeklügelte Angriff nutzt Social Engineering und verschleierte Skripte, um über KI-Agentenfunktionen Windows- und macOS-Systeme zu kompromittieren. Erfahren Sie, wie Sie diese Bedrohungen erkennen und Ihre KI-Supply-Chain vor den sich weiterentwickelnden Risiken agentischer Workflows schützen.
blog feature parlay announcement

5 Tipps für agentisches Programmieren mit Gemini CLI

Entdecken Sie sicheres agentisches Programmieren mit Gemini CLI. Lernen Sie fünf Tipps kennen: GEMINI.md für den Projektkontext nutzen, Snyk für Sicherheitsscans integrieren und mit benutzerdefinierten Befehlen Arbeitsabläufe automatisieren.

Vul DB launch Header

Sicherer Softwareentwicklungslebenszyklus (SSDLC)

Erfahren Sie mehr über den sicheren Softwareentwicklungslebenszyklus (SSDLC) und darüber, wie Sie Sicherheit in jede Phase des SDLC integrieren, um die Integrität Ihrer Software zu stärken und sie vor Schwachstellen zu schützen.

Corona blog feature

SOC-2-Audits verstehen: Checkliste und Ablauf

Ein SOC-2-Audit kann Ihrem Unternehmen einen Wettbewerbsvorteil verschaffen. Doch was umfasst ein solches Audit? Hier finden Sie eine Checkliste mit vier Schritten.

Sicherheit für die Software-Lieferkette

Alles über Sicherheit in der Software-Lieferkette, ihre Bedeutung und darüber, wie Sie sie mit den Tools von Snyk durchgängig gewährleisten.

prioritize the security backlog

Digitale Gesundheit erschließen: Asset-Erkennung im Healthtech meistern

Erfahren Sie, welche zentrale Rolle die Asset-Erkennung beim Schutz des Healthtech-Sektors spielt und wie sie für starke Sicherheit und Compliance sorgt.

blog feature pypi spoof

10 MCP-Server für Unternehmer, die KI nutzen

Entdecken Sie zehn MCP-Server, die speziell auf unternehmerische Aufgaben zugeschnitten sind – von E-Commerce und Zahlungen bis hin zu Projektmanagement und Kundenkommunikation.

Prevent code injection vulnerabilities with Snyk

SQL-Injection entschlüsselt: Strategien für sichere Webanwendungen

Erfahren Sie, wie SQL-Injection funktioniert, welche Auswirkungen sie hat und mit welchen wirksamen Strategien Sie Ihre Webanwendungen vor dieser Bedrohung schützen.

feature snyk platform learn using snyk with CI CD

Moderne Technologieumgebungen erfordern moderne Anwendungssicherheitstests

Herkömmliche Sicherheitstest-Tools schützen moderne Anwendungen nicht zuverlässig. Erfahren Sie, woran Sie eine moderne, entwicklerorientierte DAST-Lösung erkennen, die für die komplexen CI/CD-Pipelines und APIs von heute entwickelt wurde.

Sichere und zuverlässige KI-Interaktionen mit LLM-Guardrails gewährleisten

Erfahren Sie, was LLM-Guardrails sind, warum sie wichtig sind und wie Sie sie wirksam implementieren, um sichere und vertrauenswürdige KI-Interaktionen zu gewährleisten.

Proxmox VE CVE Tricking the API into giving you the keys

AWS AI-Sicherheit: KI-spezifische Risiken erkennen, verhindern und mindern

Erfahren Sie, wie Sie KI-Workloads auf AWS schützen, indem Sie Modellrisiken, Datenlecks und Prompt-Injection erkennen, angehen und mindern und Compliance über den gesamten KI-Lebenszyklus hinweg gewährleisten.

5 Wege, wie Shadow AI Ihr Unternehmen bedroht

Entdecken Sie 5 Wege, wie Shadow AI die Daten, Compliance und Sicherheit Ihres Unternehmens bedroht. Erfahren Sie, wie Sie die Kontrolle übernehmen und Ihr Unternehmen vor verborgenen KI-Risiken schützen.

blog feature toolkit

Slopsquatting: Neue KI-Halluzinationsbedrohungen und Gegenmaßnahmen

Erfahren Sie, wie sich Slopsquatting zu einer ernst zu nehmenden Bedrohung durch KI-Halluzinationen entwickelt, und lernen Sie praktische Gegenmaßnahmen kennen, mit denen Sie Ihre Inhalte schützen und die Genauigkeit von KI mit Snyk sicherstellen.

illustration hero ai visual

Was wäre, wenn alle programmieren könnten?

KI befähigt Citizen Developer, Code zu schreiben – und stellt Unternehmen vor neue Herausforderungen in puncto Sicherheit und Schatten-IT. Erfahren Sie, wie Unternehmen das Programmieren für viele sicher ermöglichen können.

So fügen Sie einen neuen MCP-Server zu VS Code hinzu

Entdecken Sie das Potenzial von KI in VS Code! Erfahren Sie, wie Sie MCP-Server wie den von GitHub integrieren und GitHub Copilot mit benutzerdefinierten Tools erweitern. Diese Anleitung behandelt die Einrichtung, die Konfiguration mit .vscode/mcp.json und den Agent-Modus für optimierte Entwicklungsabläufe.
Corona blog feature

Die Entwicklung allgegenwärtiger KI in der Anwendungssicherheit: Risiken und Vorteile

Allgegenwärtige KI bedeutet einen grundlegenden Wandel: weg von zentralisierten, cloudabhängigen KI-Systemen. Welche Auswirkungen hat allgegenwärtige KI auf die Sicherheit von Entwicklern und Code?

israel data breach blog feature

Die Herausforderungen der GenAI-Einführung für moderne AppSec-Teams meistern

Mit der zunehmenden Einführung von GenAI stehen AppSec-Teams vor Herausforderungen. Erfahren Sie, welche Herausforderungen sie bewältigen müssen und wie sie Risiken mit Snyk begegnen können.

Einheitliche Sicherheit: Anwendungen mit SAST und DAST schützen

Erfahren Sie, wie die Kombination von SAST und DAST umfassende Anwendungssicherheit ermöglicht, Sichtbarkeitslücken schließt und Schutz vor Code- und Runtime-Schwachstellen bietet.