Como escolher uma ferramenta de segurança para seu código gerado por IA

9 de janeiro de 2024
0 minutos de leitura“Mais uma ferramenta de IA, não!” Sim, entendemos você. Ainda assim, a IA veio para ficar, e as ferramentas de programação com IA generativa, em particular, vêm causando dor de cabeça para líderes de segurança. Recentemente, explicamos o motivo no artigo Por que você precisa de uma solução de segurança para código gerado por IA.
Comprar uma nova ferramenta de segurança para proteger código gerado por IA generativa é uma decisão importante. Ela precisa atender tanto às necessidades da equipe de segurança quanto às dos desenvolvedores, além de contar com um roadmap que evite que fique obsoleta. Então, por onde começar para escolher a ferramenta certa e proteger seu código generativo com confiabilidade, mantendo os desenvolvedores satisfeitos, em meio à proliferação de ferramentas de IA?
Há oito anos, a Snyk oferece soluções de segurança que atuam o mais cedo possível no ciclo de desenvolvimento de software, antes de outras soluções de segurança disponíveis no mercado. Hoje, vamos compartilhar nossa experiência e apresentar os cinco principais fatores a considerar na hora de comprar uma ferramenta de segurança.
SEGURANÇA DE CÓDIGO COM IA
Guia de compra de segurança para código gerado por IA
Saiba como proteger seu código gerado por IA com o Guia de compra de segurança para código gerado por IA da Snyk.
1. Análise em tempo real no IDE
O foco de um desenvolvedor é criar. Uma boa ferramenta de segurança precisa permitir que ele faça exatamente isso, protegendo as aplicações com confiabilidade e sem interromper o fluxo de desenvolvimento. Isso é especialmente importante para a adoção bem-sucedida da ferramenta a longo prazo. Por isso, é fundamental que a ferramenta escolhida acompanhe a nova velocidade dos desenvolvedores, impulsionada pela IA, e não atrapalhe o trabalho deles.
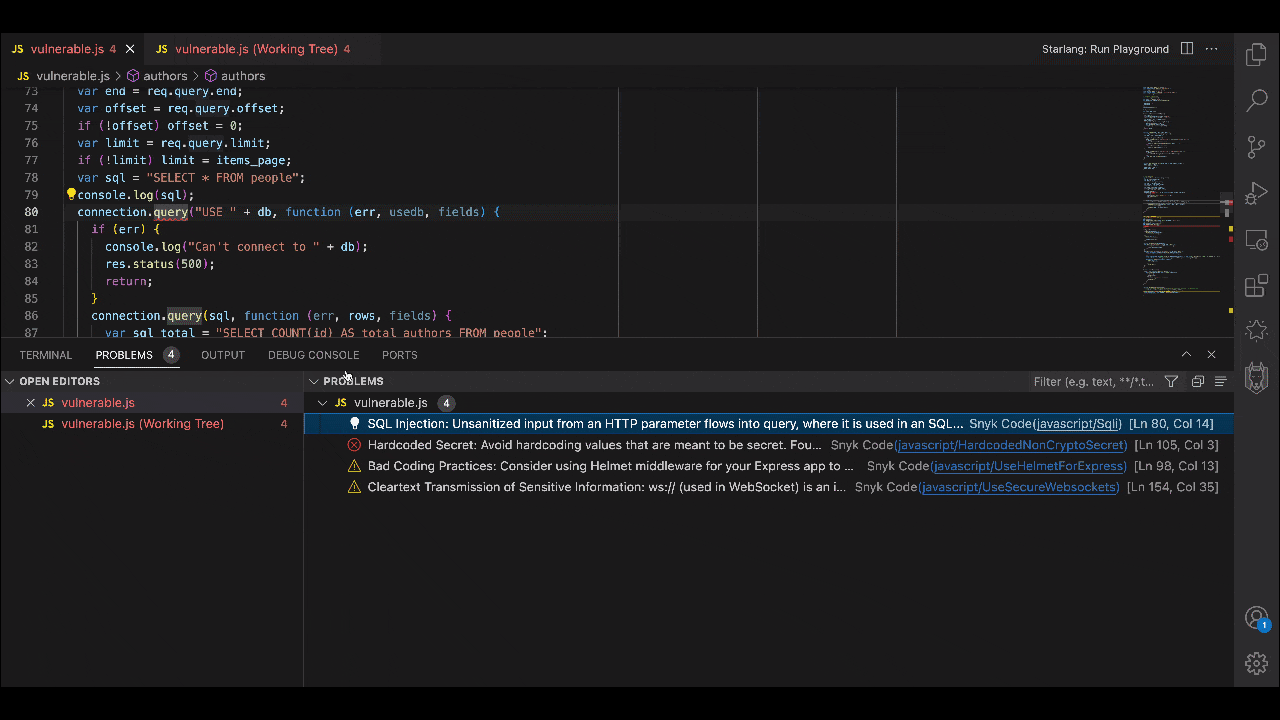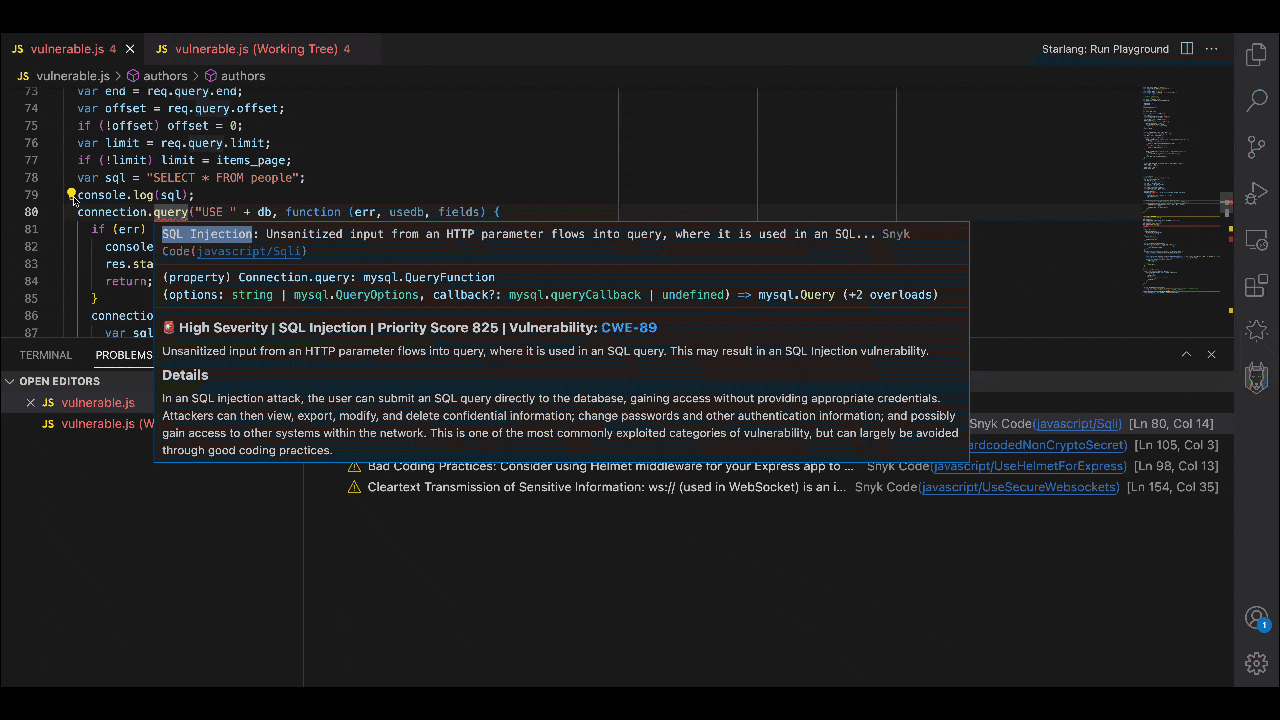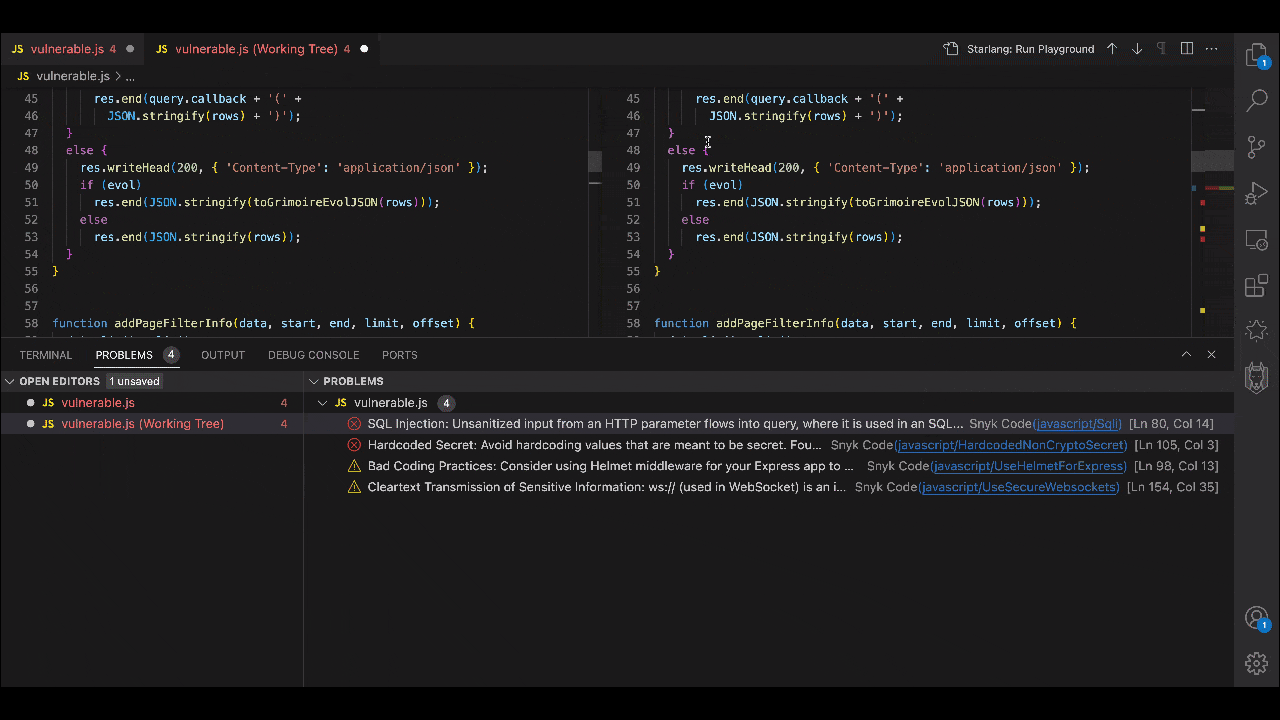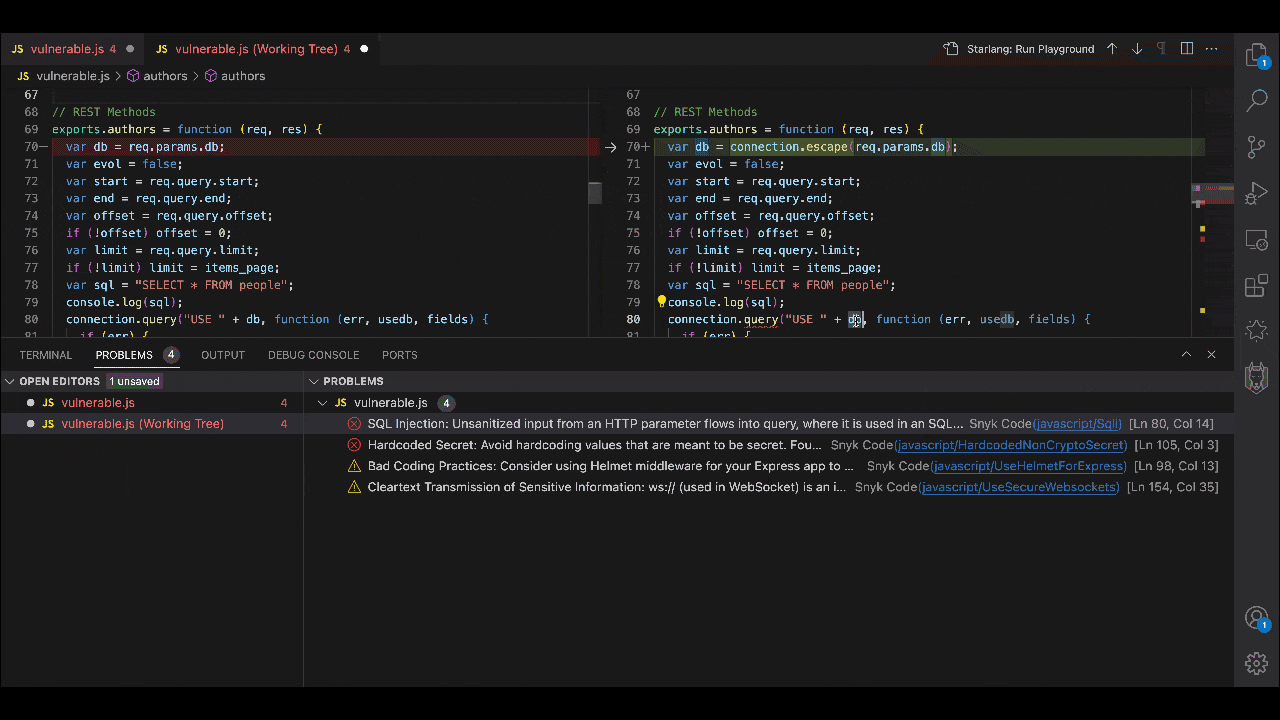
Nossa tecnologia proprietária DeepCode AI é o mecanismo que alimenta o Snyk Code. É essa tecnologia que torna a Snyk mais rápida: em segundos, não minutos ou horas, ela analisa o código e sugere correções em tempo real, examinando seu código-fonte de forma discreta no IDE, sem interromper o fluxo de trabalho habitual dos desenvolvedores.
Em vez de interromper os desenvolvedores e fazê-los esperar enquanto o código é testado fora do ambiente de trabalho, a Snyk acompanha o processo de programação e detecta erros assim que acontecem, oferecendo feedback em tempo real e orientações práticas. Além disso, a Snyk analisa código, em média, 2,4 vezes mais rápido do que outras soluções, acompanhando o ritmo dos geradores de código por IA.
2. Precisão e proteção contra alucinações de IA
Como explicamos em uma publicação recente no blog, a própria natureza da tecnologia faz com que toda IA generativa produza alucinações. Por isso, é útil contar com uma ferramenta de segurança criada especificamente para gerenciar riscos por uma equipe de especialistas em segurança. Quem entende de IA sabe que não se pode presumir que o conteúdo gerado por IA generativa seja seguro: ele precisa passar por verificações de segurança capazes de acompanhar a velocidade da tecnologia.
A Snyk entende essa limitação da IA generativa, mas também reconhece seus enormes benefícios. Por isso, com nossa sólida experiência em segurança, criamos uma abordagem robusta de gestão de riscos, aprimorada ao longo de anos de testes rigorosos em situações reais. A Snyk foi desenvolvida especificamente para proteger código, com diferentes níveis de verificação e um dos maiores e mais confiáveis bancos de dados de padrões de código vulnerável e correções, que cresce continuamente para acompanhar as práticas de programação mais recentes. Em nossa exclusiva DeepCode AI, desenvolvemos uma combinação de IA simbólica e generativa com diversos métodos de machine learning, aliando nossa tecnologia à supervisão humana.
A Snyk combina o lado da IA generativa, que cria correções de código, com o lado da IA simbólica, rigoroso e regulamentado, que oferece uma base de conhecimento de ponta e regras personalizadas para orientar e verificar tudo o que a IA generativa produz. Enquanto a DeepCode AI monitora centenas de milhares de repositórios de código aberto, especialistas em segurança trabalham com nossa IA para identificar rapidamente novos padrões inseguros e aprender com eles, aprimorando e mantendo nosso banco de dados e nossas regras. Assim, reduzimos os falsos positivos e ajudamos você a se antecipar às vulnerabilidades mais recentes — afinal, máquinas não pensam! Essa combinação de IA híbrida e inteligência humana garante alta precisão, sem alucinações, para empresas como Snowflake, Intuit e Neiman Marcus.
3. Análise abrangente entre arquivos
Muitas ferramentas e funcionalidades de segurança de IA analisam apenas blocos de código isolados, trechos ou arquivos individuais de código-fonte. Mas, como qualquer profissional de segurança sabe, isso não basta.
É importante analisar uma aplicação inteira e todos os seus arquivos de código-fonte. Afinal, uma aplicação é composta por muitos arquivos, que vão muito além do arquivo aberto e de suas dependências. O fluxo de dados pela aplicação e suas interações com o código-fonte mudam a cada novo trecho de código criado. Para entender como um novo bloco de código afeta a aplicação, uma ferramenta de segurança precisa compreender toda essa estrutura e suas funções para determinar se o código gerado por IA é seguro.
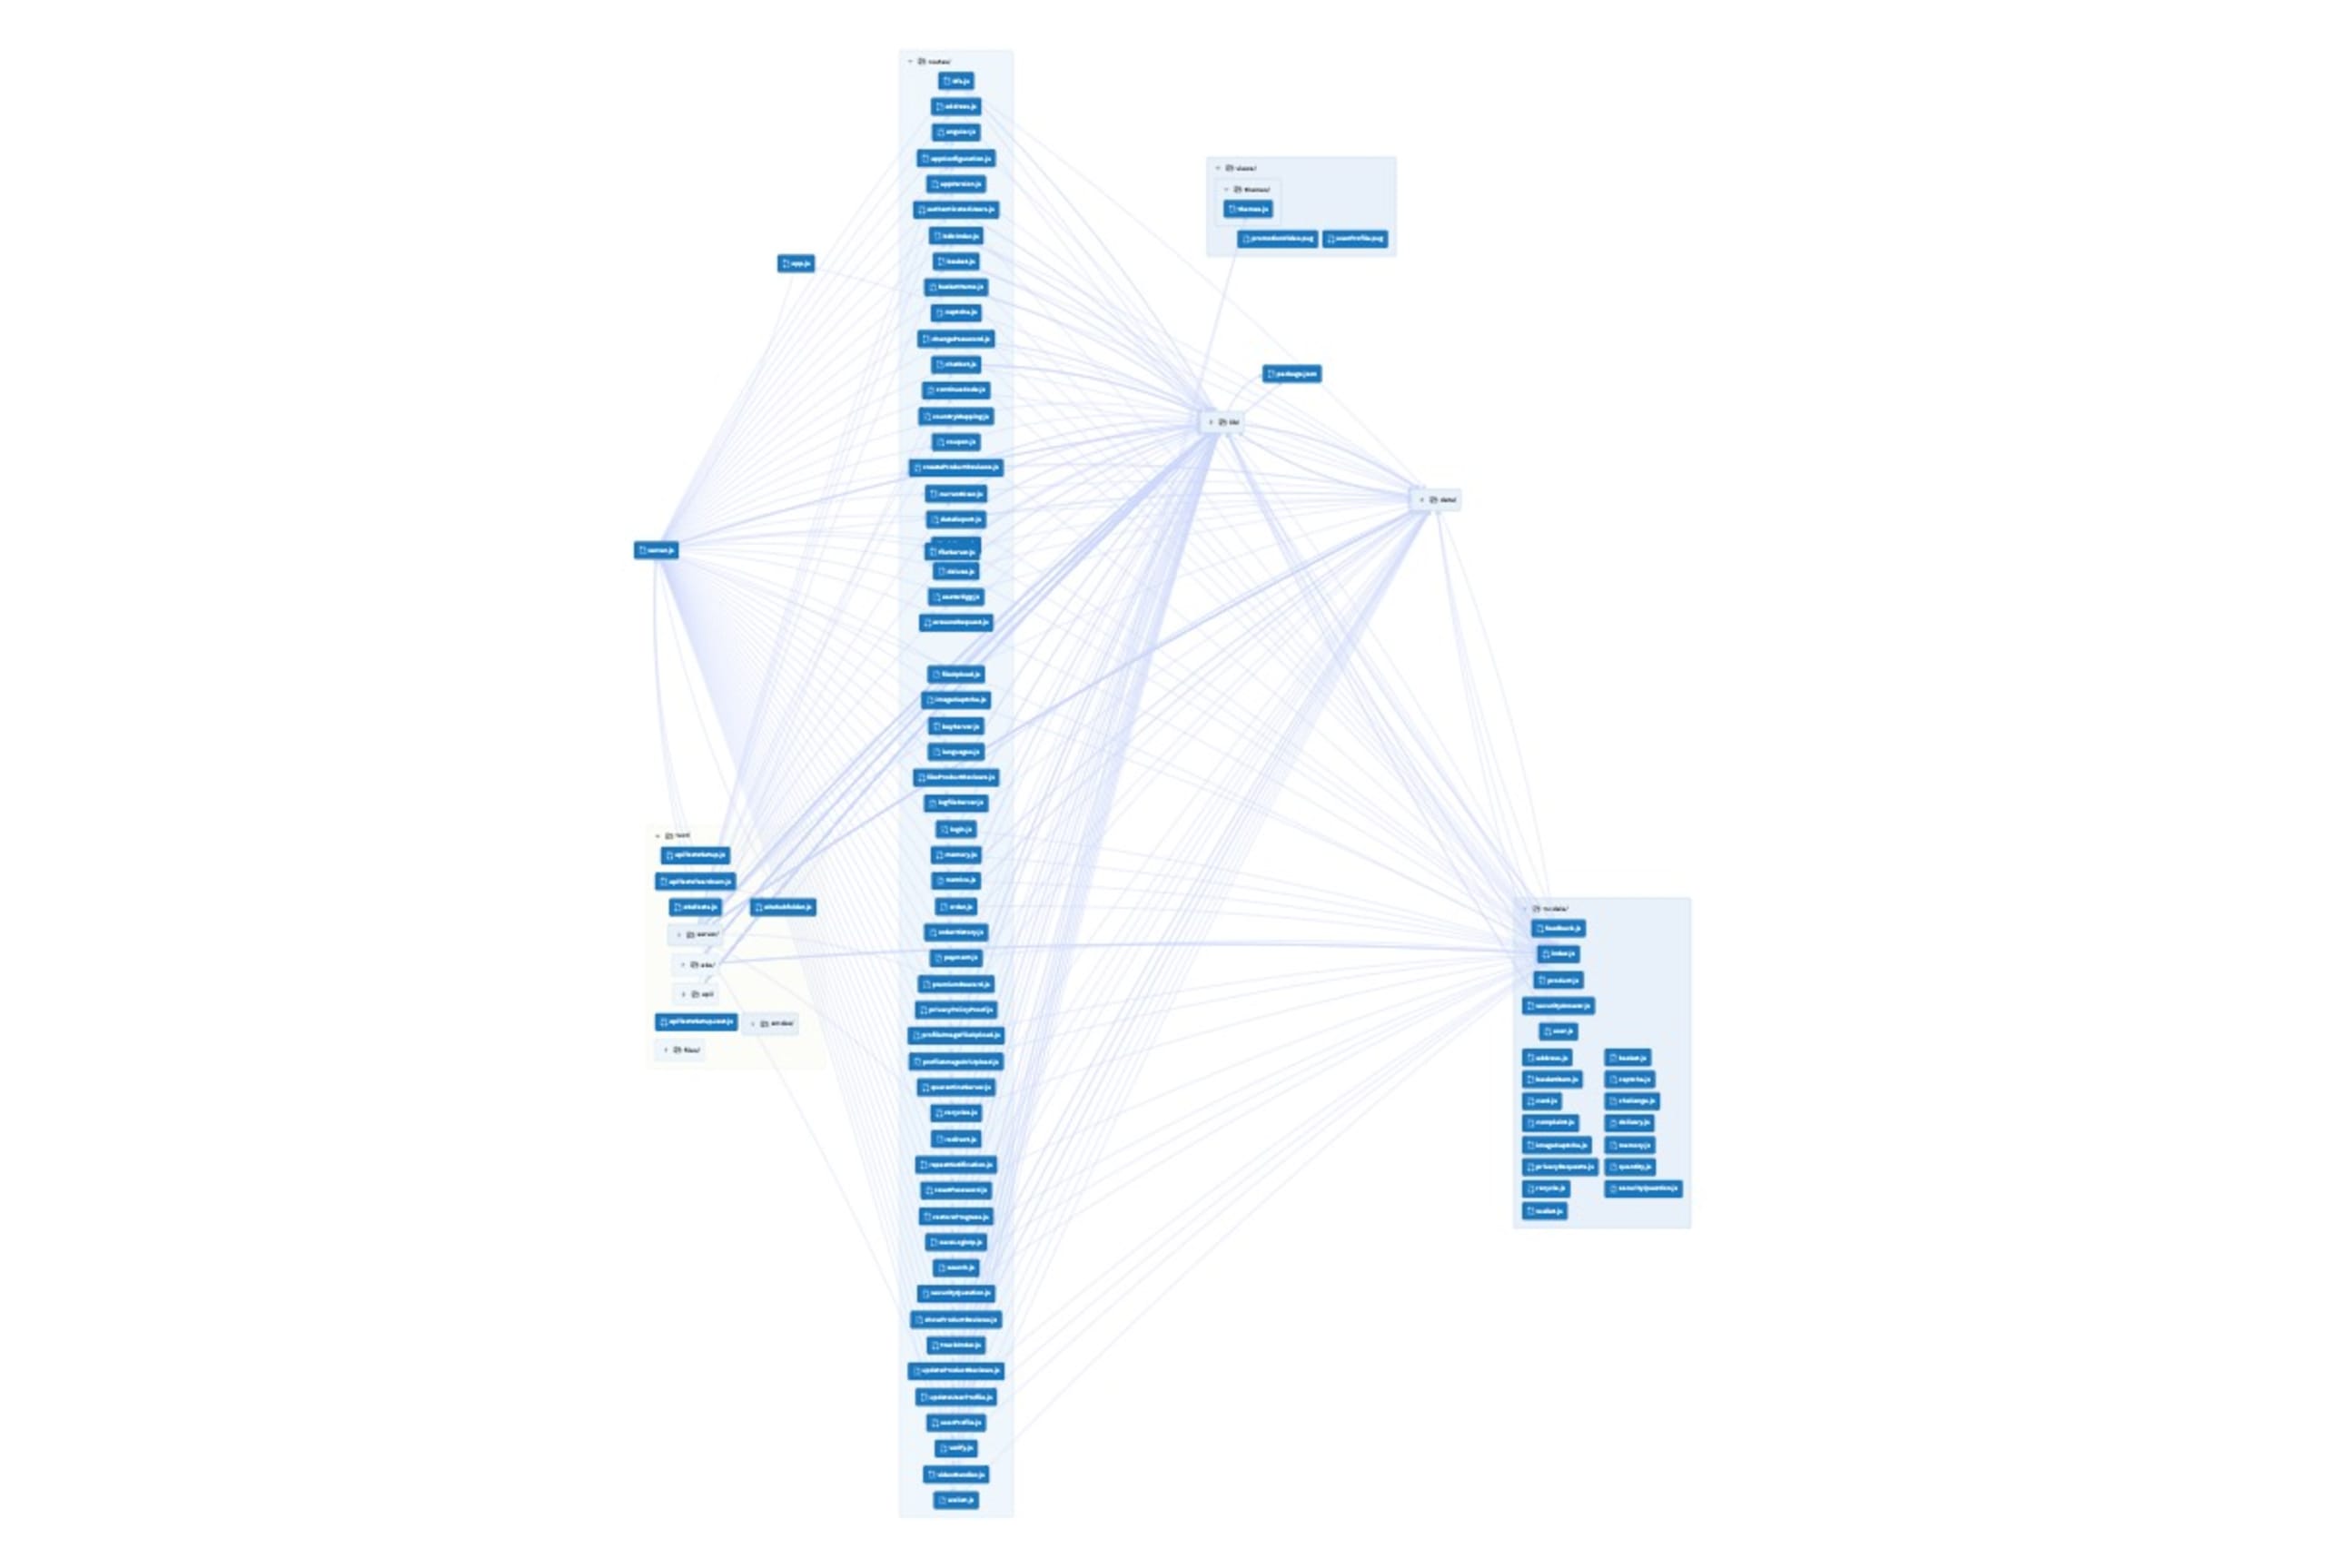
O código exibido no IDE pertence a uma aplicação. O diagrama acima, criado com o CodeSee, mostra toda a estrutura de código da aplicação no nível dos arquivos.
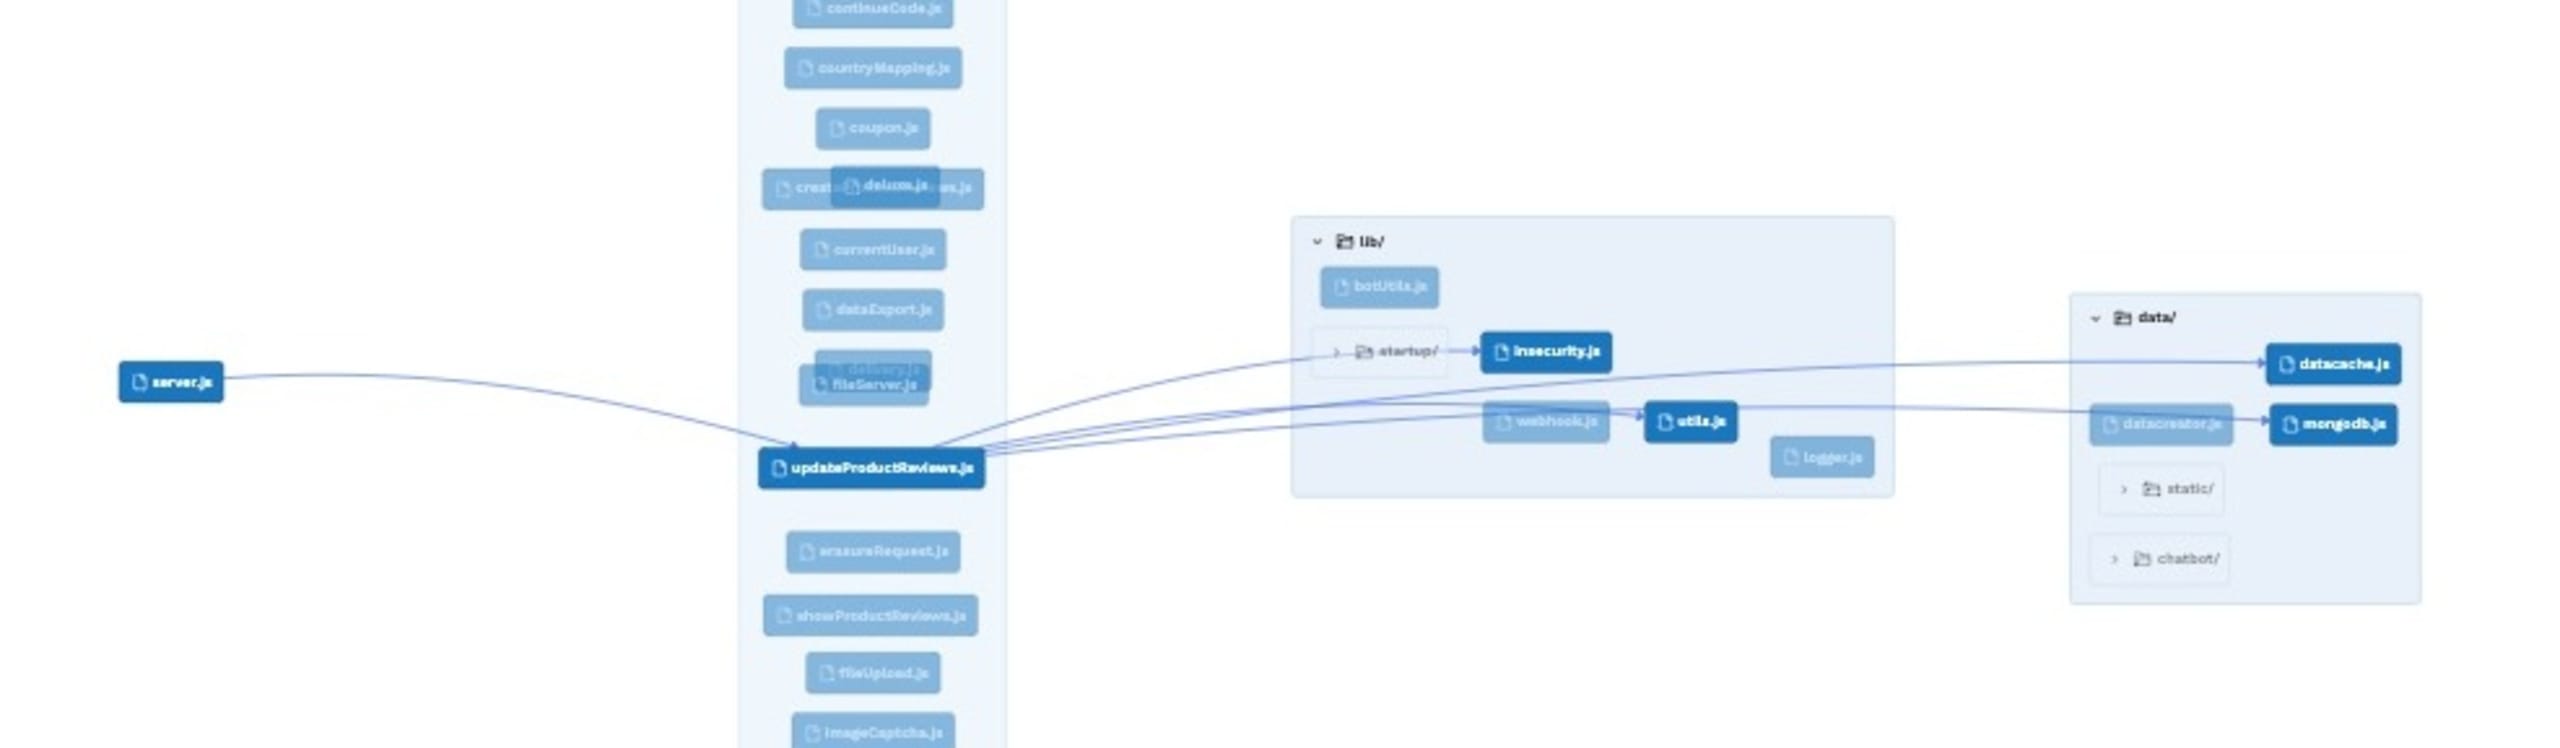
A maioria das ferramentas SAST não funciona no IDE porque esse processo é muito difícil de implementar. Quando funciona, costuma analisar apenas uma parte limitada da aplicação. No exemplo abaixo, o arquivo updateProductReviews está aberto para edição. A maioria dos scanners SAST baseados em IDE analisa somente esse arquivo, ou talvez os arquivos diretamente conectados a ele, deixando de fora mais de 90% da aplicação.
A Snyk se especializa em entender como as equipes de segurança e possíveis invasores pensam. Sabemos que as aplicações do mundo real são extensas e complexas, repletas de código legado e dependências variadas. A Snyk não analisa apenas trechos ou blocos de código isolados: analisamos a aplicação por completo sempre que um novo código é adicionado, entendendo como cada bloco interage com todo o restante e acompanhando o fluxo de dados por toda a aplicação.
Em especial, a análise entre arquivos da Snyk revela as interações entre um trecho de código e todos os arquivos com os quais ele se conecta na aplicação. Assim, filtra o ruído e destaca as ameaças relevantes. Isso permite que a Snyk ofereça resultados mais precisos e úteis, explicando seu raciocínio com transparência para que os desenvolvedores entendam o problema e como corrigi-lo. Em resumo, a Snyk prioriza os riscos, minimiza resultados falsos e gera as correções adequadas — avaliadas para garantir que não criem novas vulnerabilidades — para ajudar você e seus desenvolvedores a trabalhar com mais eficiência e facilidade.
4. Relatórios automatizados na própria plataforma
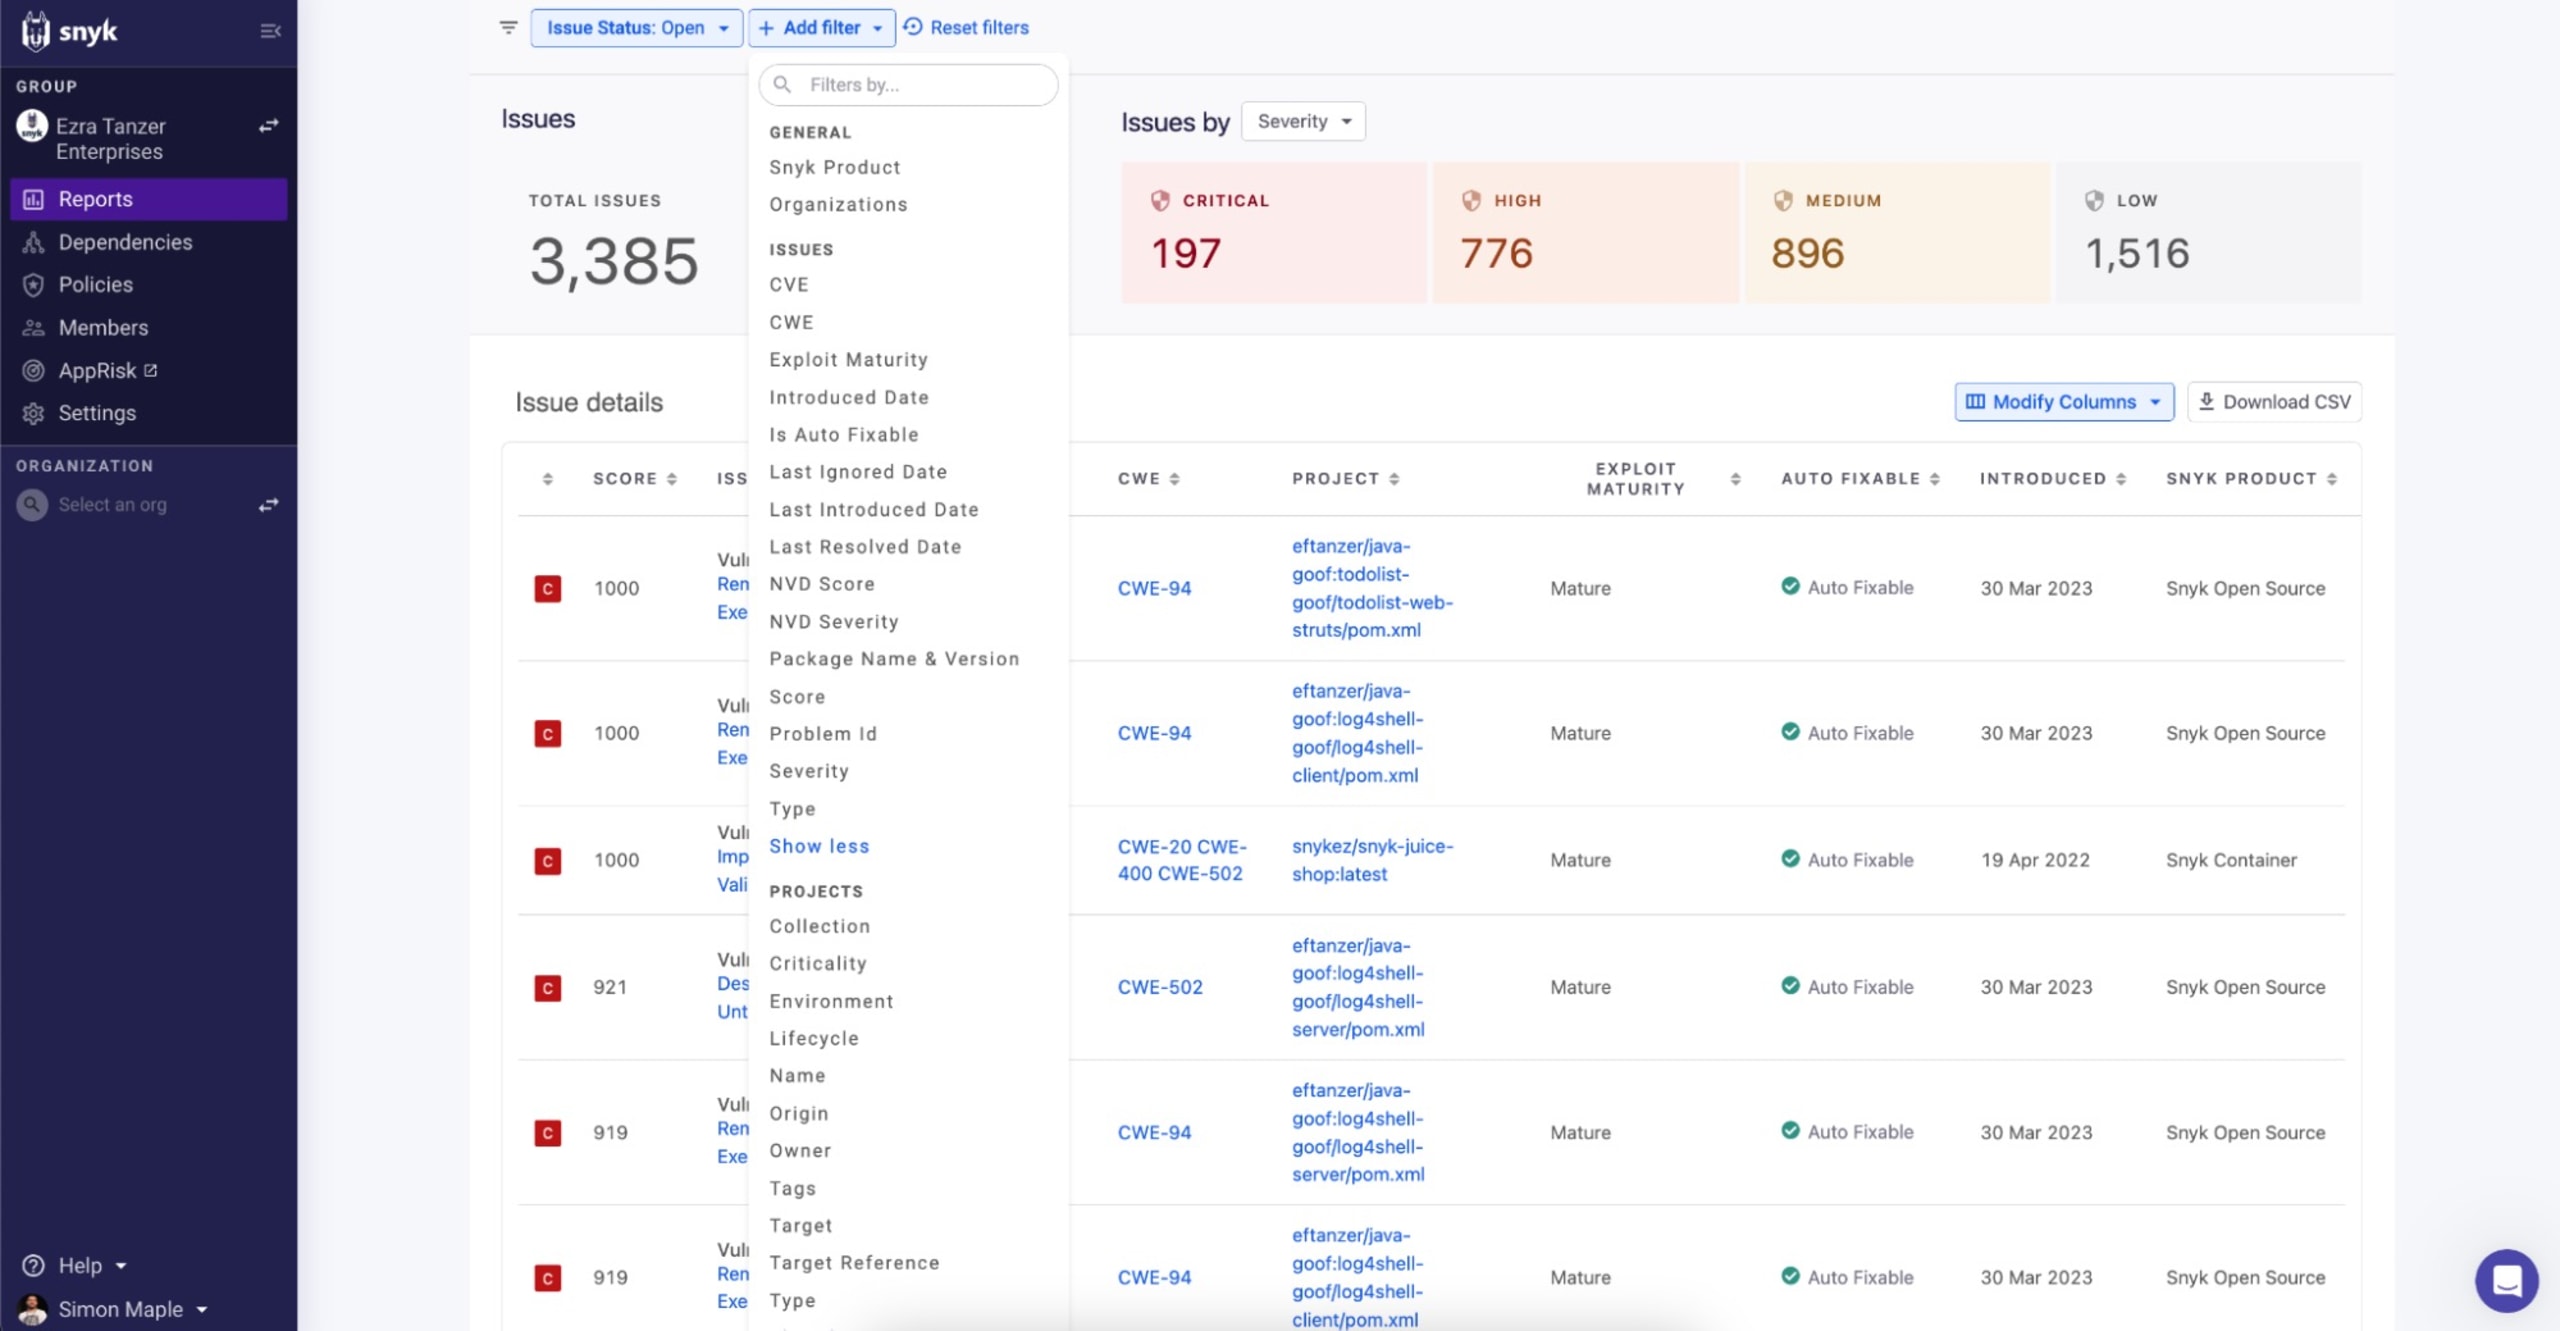
Todos os líderes de segurança precisam lidar com requisitos de auditoria e conformidade, e gerar relatórios pode ser trabalhoso. Por isso, você precisa de uma ferramenta de segurança prática, que priorize riscos e apresente um panorama centralizado dos riscos identificados na plataforma. Afinal, para tomar decisões estratégicas relevantes, acompanhar seu progresso ou avaliar o risco geral, você precisa ter visibilidade das vulnerabilidades e tendências de segurança em toda a organização — sem precisar reunir dados fragmentados por conta própria.
A funcionalidade de relatórios da Snyk é nativa e, por isso, otimizada para oferecer uma visão completa dos seus dados de segurança. Ela também centraliza informações de todas as visualizações e equipes, permitindo priorizar com mais precisão por meio de filtros como maturidade da exploração, possibilidade de correção e Risk Score, que considera fatores como alcançabilidade, criticidade do projeto e projetos de produção versus desenvolvimento. Essas opções simplificam a conformidade com relatórios automatizados e personalizados, tudo na própria plataforma para uma experiência integrada.
5. Independência e capacidade de acompanhar suas necessidades
Neste cenário de IA em rápida transformação, talvez os assistentes de programação com IA que você usa hoje não sejam os mesmos que vai querer usar daqui a um ano. Por isso, faz sentido manter suas opções em aberto e escolher uma ferramenta de segurança que não obrigue você a usar um assistente de programação com IA específico.
Entendemos isso. Por isso, a Snyk não se limita a uma única ferramenta de programação com IA: podemos nos integrar às ferramentas de IA que seus desenvolvedores preferem, hoje ou no futuro.
E um último ponto fundamental para boas práticas e governança: é recomendável garantir que a empresa que gera seu código não seja afiliada à empresa que o protege. Do contrário, você elimina um conjunto essencial de controles e contrapesos. A Snyk atua exclusivamente com segurança, por isso é independente das ferramentas de programação com IA e totalmente focada em ajudar você a gerenciar riscos.
Líder da Gartner em testes de segurança de aplicações
Segurança é fundamental — e, por isso, especialistas levam anos para se capacitar. Sua importância também se reflete no dever de cuidado dos líderes de segurança: medidas legais punitivas podem ser aplicadas a eles após incidentes graves. Por isso, você precisa escolher sua ferramenta de segurança com critério, em vez de optar pela alternativa mais conveniente ou barata.
A plataforma da Snyk reúne anos de experiência em segurança, pesquisa acadêmica e aprimoramento de tecnologias e métodos. Criamos, com muita intenção, uma ferramenta que equilibra as necessidades de segurança e as dos desenvolvedores.
“Como líder de segurança, minha principal responsabilidade é garantir que todo o código que criamos, seja gerado por IA ou escrito por pessoas, seja seguro desde a concepção. Com a análise estática por IA do Snyk Code e sua inovação mais recente, o DeepCode AI Fix, que oferece correções testadas em termos de segurança e permite aplicá-las automaticamente no IDE, nossas equipes de desenvolvimento e segurança podem garantir que estamos entregando software com mais rapidez e segurança.”
-Steve Pugh, CISO da NYSE/ICE
Recentemente, a Snyk também foi reconhecida como “Líder” no Gartner Magic Quadrant de 2023 para testes de segurança de aplicações, como “Líder” no Forrester Wave de 2023 para análise de composição de software e como Customers’ Choice de 2022 no Gartner Peer Insights para testes de segurança de aplicações.
Baixe o Guia de compra da Snyk para segurança de código com IA generativa
Como ponto de partida para escolher controles de segurança para assistentes de programação com IA, sua ferramenta de segurança deve executar análises rapidamente e o mais cedo possível no ciclo de desenvolvimento — de preferência no código-fonte, dentro do IDE. Ela também deve combinar vários modelos de IA para gerar resultados mais precisos, realizar análises abrangentes considerando o contexto completo da aplicação, oferecer recursos nativos de relatórios otimizados para explorar seus dados de segurança e ser compatível com diferentes ferramentas, dando flexibilidade aos desenvolvedores para escolherem seu conjunto de recursos.
Mesmo com todo o ruído em torno da IA neste momento, definir um conjunto de características e fatores essenciais pode ajudar você a reduzir significativamente as opções de ferramentas de segurança para seu código gerado por IA.
Para saber mais sobre como escolher uma ferramenta de segurança para seu código gerado por IA, baixe nosso Guia de compra para segurança de código com IA generativa ou agende hoje uma demonstração com um especialista.