Use os relatórios da Snyk para tomar decisões de segurança baseadas em dados


9 de dezembro de 2022
0 minutos de leituraNota do editor: 6 de fevereiro de 2023
Tenha uma visão única da conformidade dos seus ambientes de nuvem com o novo relatório de problemas de conformidade na nuvem do Snyk Cloud.
No mês passado, anunciamos a versão beta aberta dos novos relatórios reformulados da Snyk. Desde então, ficamos impressionados com a criatividade dos nossos clientes ao usar esses novos recursos para responder a todos os tipos de perguntas sobre segurança.
Não estamos surpresos. Os novos relatórios foram criados para facilitar o acesso aos dados em toda a plataforma Snyk (incluindo o Snyk Code!) e oferecer aos clientes ferramentas flexíveis para analisar e organizar os dados como preferirem. Os novos recursos incluem opções para filtrar, classificar e compartilhar dados, relatórios integrados e, claro, dados de relatórios do Snyk Code.
A palavra “dados” é fundamental aqui. Ter acesso fácil a dados precisos — e poder explorá-los em profundidade — tornou-se essencial para administrar uma empresa. E com os dados de segurança não é diferente. Os dados de segurança da Snyk são fundamentais para entender, gerenciar e mitigar riscos com eficiência — e os novos recursos de geração de relatórios oferecem as ferramentas para acessá-los e analisá-los.
Então, o que você pode fazer com os dados e os recursos de geração de relatórios da Snyk?
Defina prioridades
Definir prioridades é provavelmente um dos usos mais importantes dos dados da Snyk. Todas as organizações enfrentam o mesmo desafio — descobrir como lidar com uma fila interminável de problemas com recursos limitados —, mas adotam estratégias diferentes. A abordagem mais comum é priorizar os riscos mais altos, geralmente criando relatórios sobre problemas classificados como críticos ou de alta severidade. Mas outras estratégias de gerenciamento de riscos consideram métricas diferentes, como o ROI ou o impacto nos negócios.
A boa notícia é que os dados da Snyk permitem adotar diversas estratégias, com a ajuda de um amplo conjunto de filtros — e novos filtros são adicionados continuamente.
Resolva primeiro os problemas mais simples
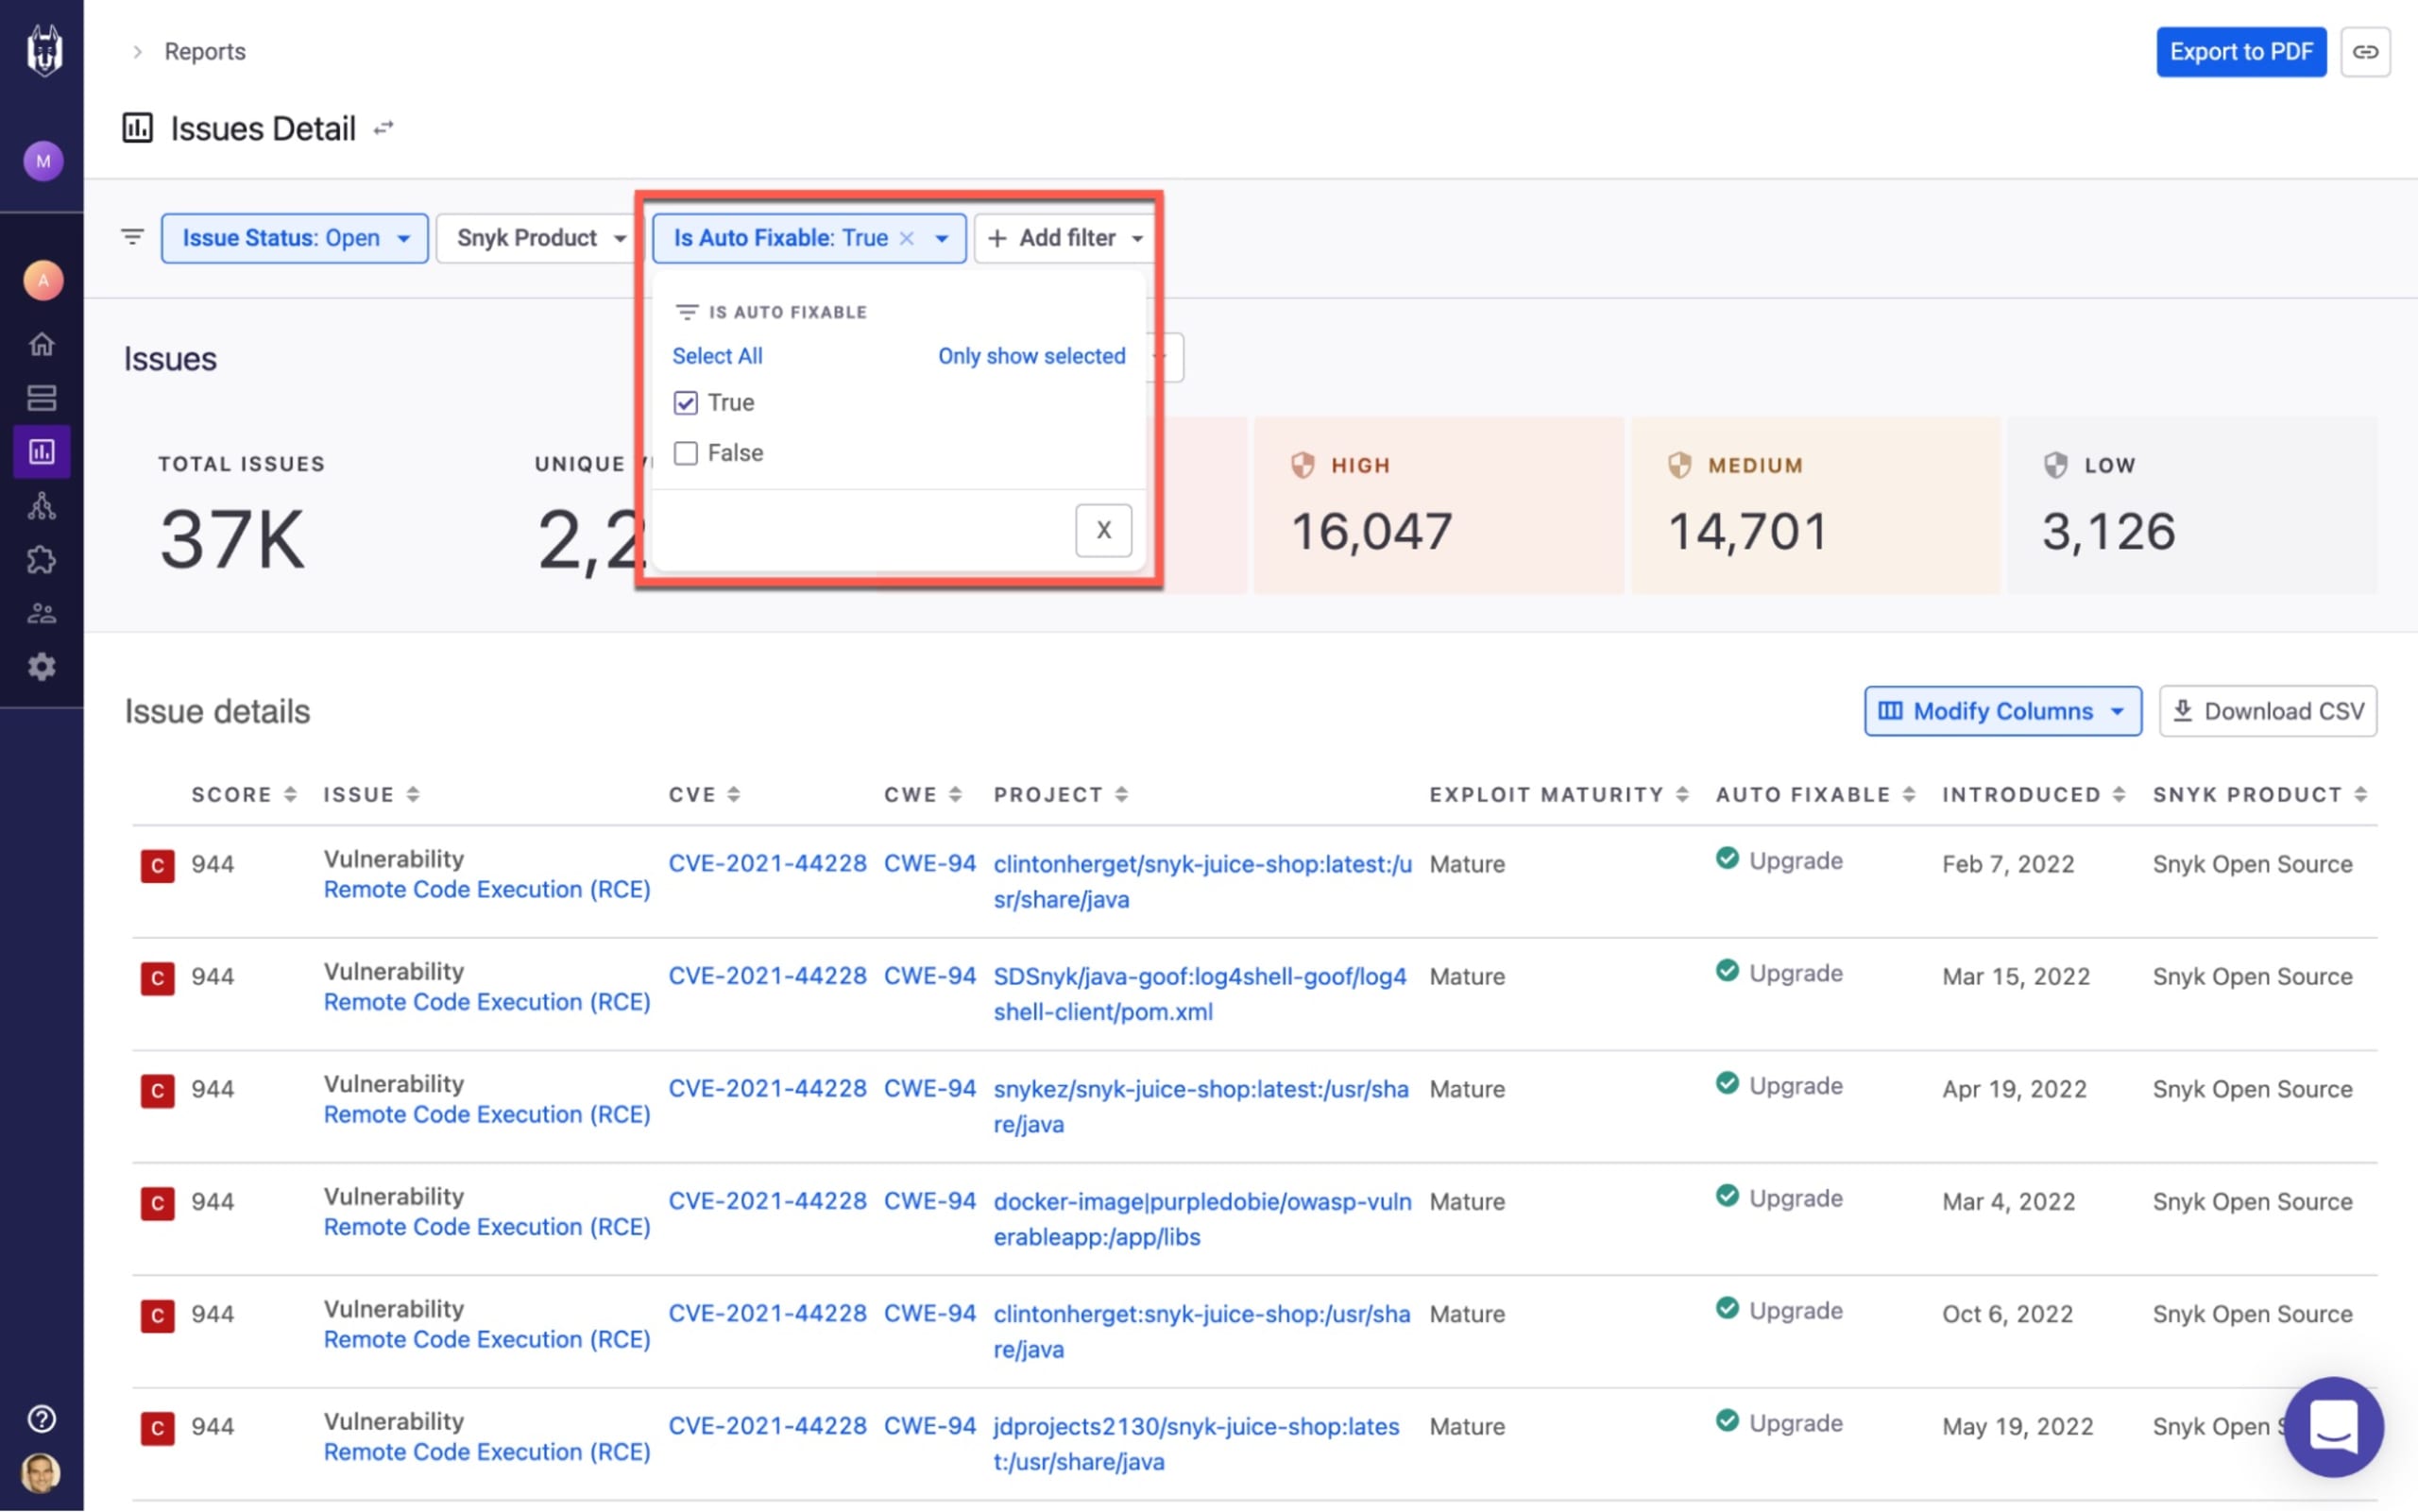
Algumas equipes de segurança são mais focadas em resultados e procuram as maneiras mais rápidas e simples de reduzir os riscos. Os clientes da Snyk podem filtrar rapidamente o relatório Issues Detail da Snyk para identificar vulnerabilidades críticas e, em seguida, gerar um PR de correção automática para resolvê-las. Esse é o caminho para começar pelos problemas mais simples.
Maximize o impacto nos negócios
Outra estratégia comum de priorização é concentrar esforços nos ativos mais importantes da organização — aplicações ou projetos específicos que são essenciais para os negócios. Por exemplo, corrigir uma vulnerabilidade em uma aplicação interna isolada provavelmente é menos urgente do que corrigir uma em uma aplicação de front-end voltada para os clientes, certo?
No relatório Issues Detail da Snyk, você pode filtrar problemas por vários atributos e tags de projeto para gerar relatórios por criticidade do projeto, etapa do ciclo de vida, aplicação ou unidade de negócios.

Use o Priority Score da Snyk
O Priority Score da Snyk combina fatores importantes que indicam a urgência de um problema específico: pontuação CVSS, nível de severidade, disponibilidade de uma correção, maturidade do exploit, se o problema está em alta e possibilidade de exploração (somente para projetos Java). Filtrar relatórios usando o Priority Score é útil quando não há uma estratégia de priorização definida e você quer se concentrar nos problemas de alto risco.

Mensure
Implementar um programa de segurança em uma organização já é uma tarefa desafiadora por si só. Acompanhar o progresso e avaliar se você está no caminho certo para alcançar o sucesso é igualmente difícil.
Antes de sair analisando o desempenho de uma equipe ou outra, entenda o que está mensurando. É fácil obter um número, mas como saber se o resultado é bom ou ruim? O primeiro passo é definir um conjunto de KPIs e SLAs claros. Com essas métricas estabelecidas, você pode começar a acompanhar e comparar os resultados.
Uma boa prática para definir SLAs é baseá-los em expectativas realistas. Por exemplo, defina um SLA que priorize a resolução de problemas críticos e de alta severidade. Avalie os recursos disponíveis e estabeleça um prazo razoável para a resolução. Converse com as diferentes equipes envolvidas no processo e use os relatórios da Snyk para estabelecer uma referência e embasar suas definições.
A seguir, veja alguns exemplos de métricas importantes que os relatórios da Snyk ajudam você a acompanhar e como usá-las para medir o sucesso.
Tempo médio para resolução (MTTR)
No gerenciamento de vulnerabilidades, tempo é essencial. Quanto mais rápido você responder a uma vulnerabilidade zero-day, menor será a exposição da sua organização. Por isso, uma das métricas consideradas um KPI é o tempo médio para resolução (MTTR), que representa o tempo médio entre a identificação inicial de um problema e sua resolução.
À medida que seu programa de segurança amadurece, você pode esperar que o MTTR diminua em toda a organização, como sinal de melhoria. Mas o valor exato que você deve buscar depende do nível de risco que sua organização considera aceitável.
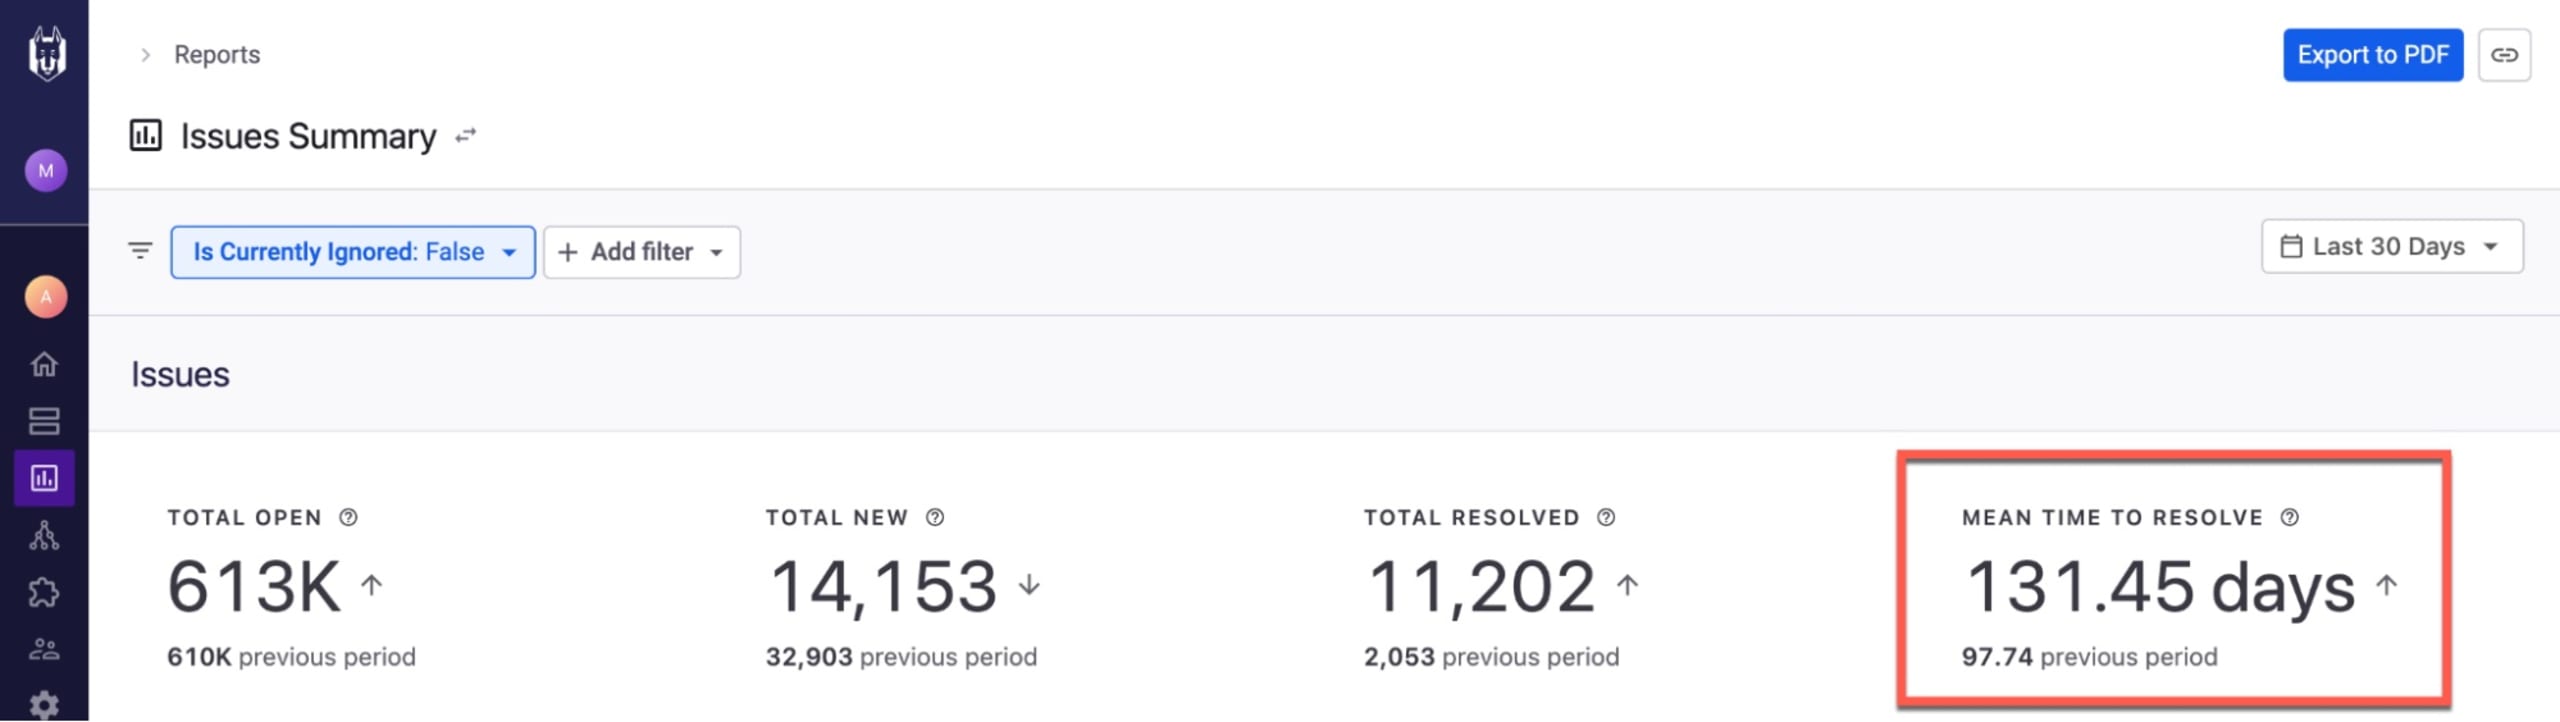
No relatório Issues Summary da Snyk, você pode acompanhar seu MTTR e identificar tendências ao longo do tempo. Por exemplo, a métrica Mean Time To Resolve, na parte superior do relatório, permite comparar facilmente outros intervalos de datas selecionados no seletor de período:
Problemas em aberto ao longo do tempo
Em geral, é provável que o número de problemas identificados pela Snyk continue aumentando. Isso é esperado, dada a natureza do negócio. À medida que sua organização cresce, mais projetos e aplicações são analisados, e o total de problemas de diferentes tipos também aumenta. Por isso, é normal ver picos ao começar a usar a Snyk ou ao analisar aplicações adicionais.
O número de problemas resolvidos também deve aumentar à medida que seu programa amadurece e mais equipes de desenvolvimento se envolvem nos esforços de correção.
A diferença entre esses dois pontos de dados em qualquer momento representa o número de problemas em aberto que ainda precisam ser resolvidos (nº de problemas identificados - nº de problemas corrigidos = nº de problemas em aberto).
Com o gráfico Issues Identified and Resolved no relatório Issues Summary da Snyk, você pode confirmar se essa é mesmo a tendência observada na sua organização.
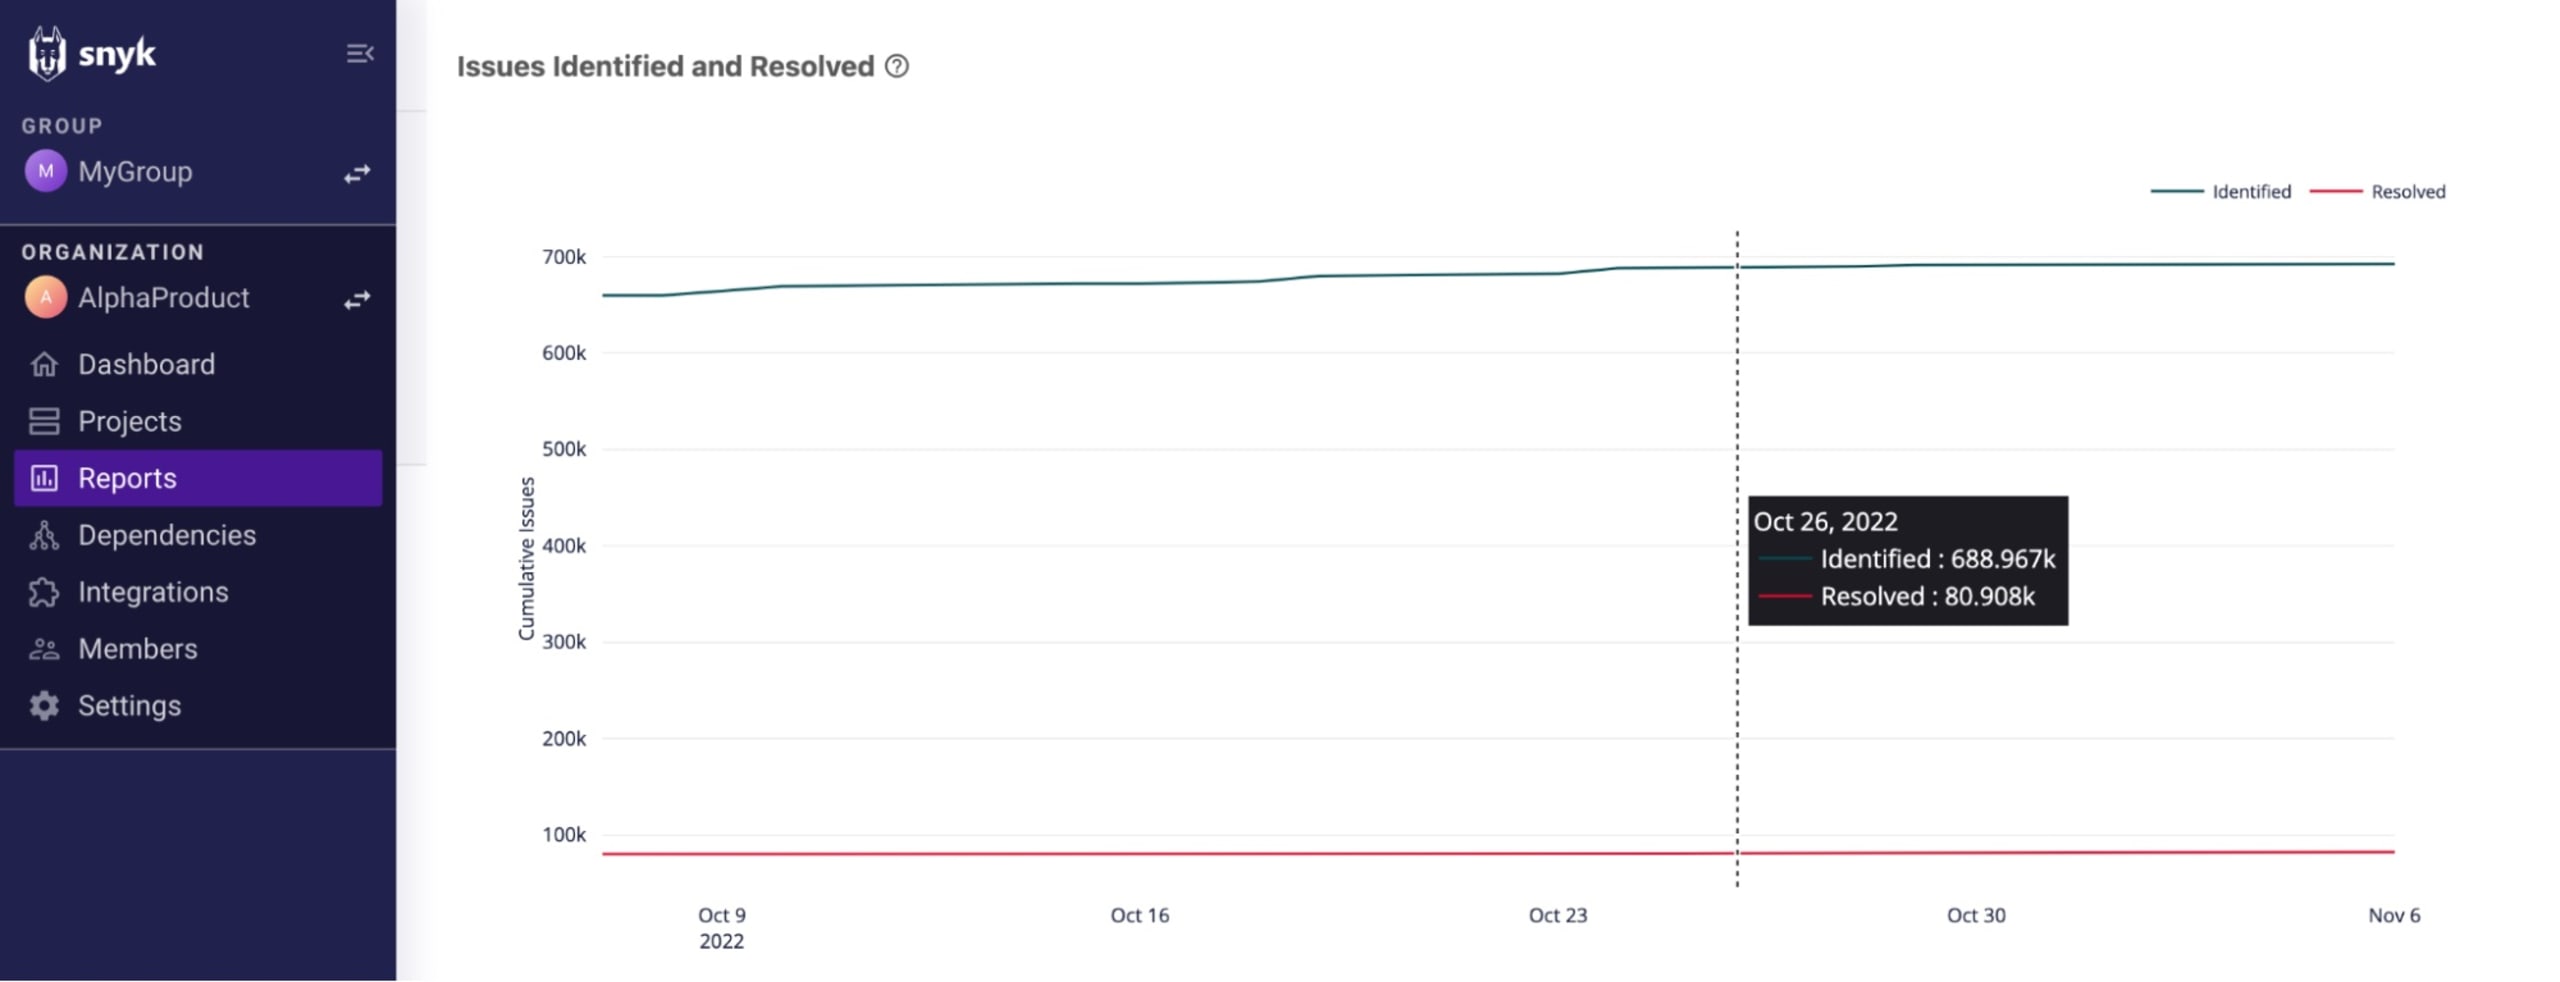
Use os filtros disponíveis para comparar diferentes períodos. Durante a integração inicial, por exemplo, você pode esperar uma diferença maior entre os dois pontos de dados do que alguns meses após a implementação. Também é possível comparar equipes e projetos usando filtros de tags e atributos de projeto.
Janelas de exposição e tempo para resolução
Os relatórios da Snyk oferecem diversas métricas para ajudar você a avaliar a postura geral de segurança ao longo do tempo e acompanhar o progresso do seu programa de segurança.
Primeiro, você pode acompanhar sua janela de exposição em qualquer momento.
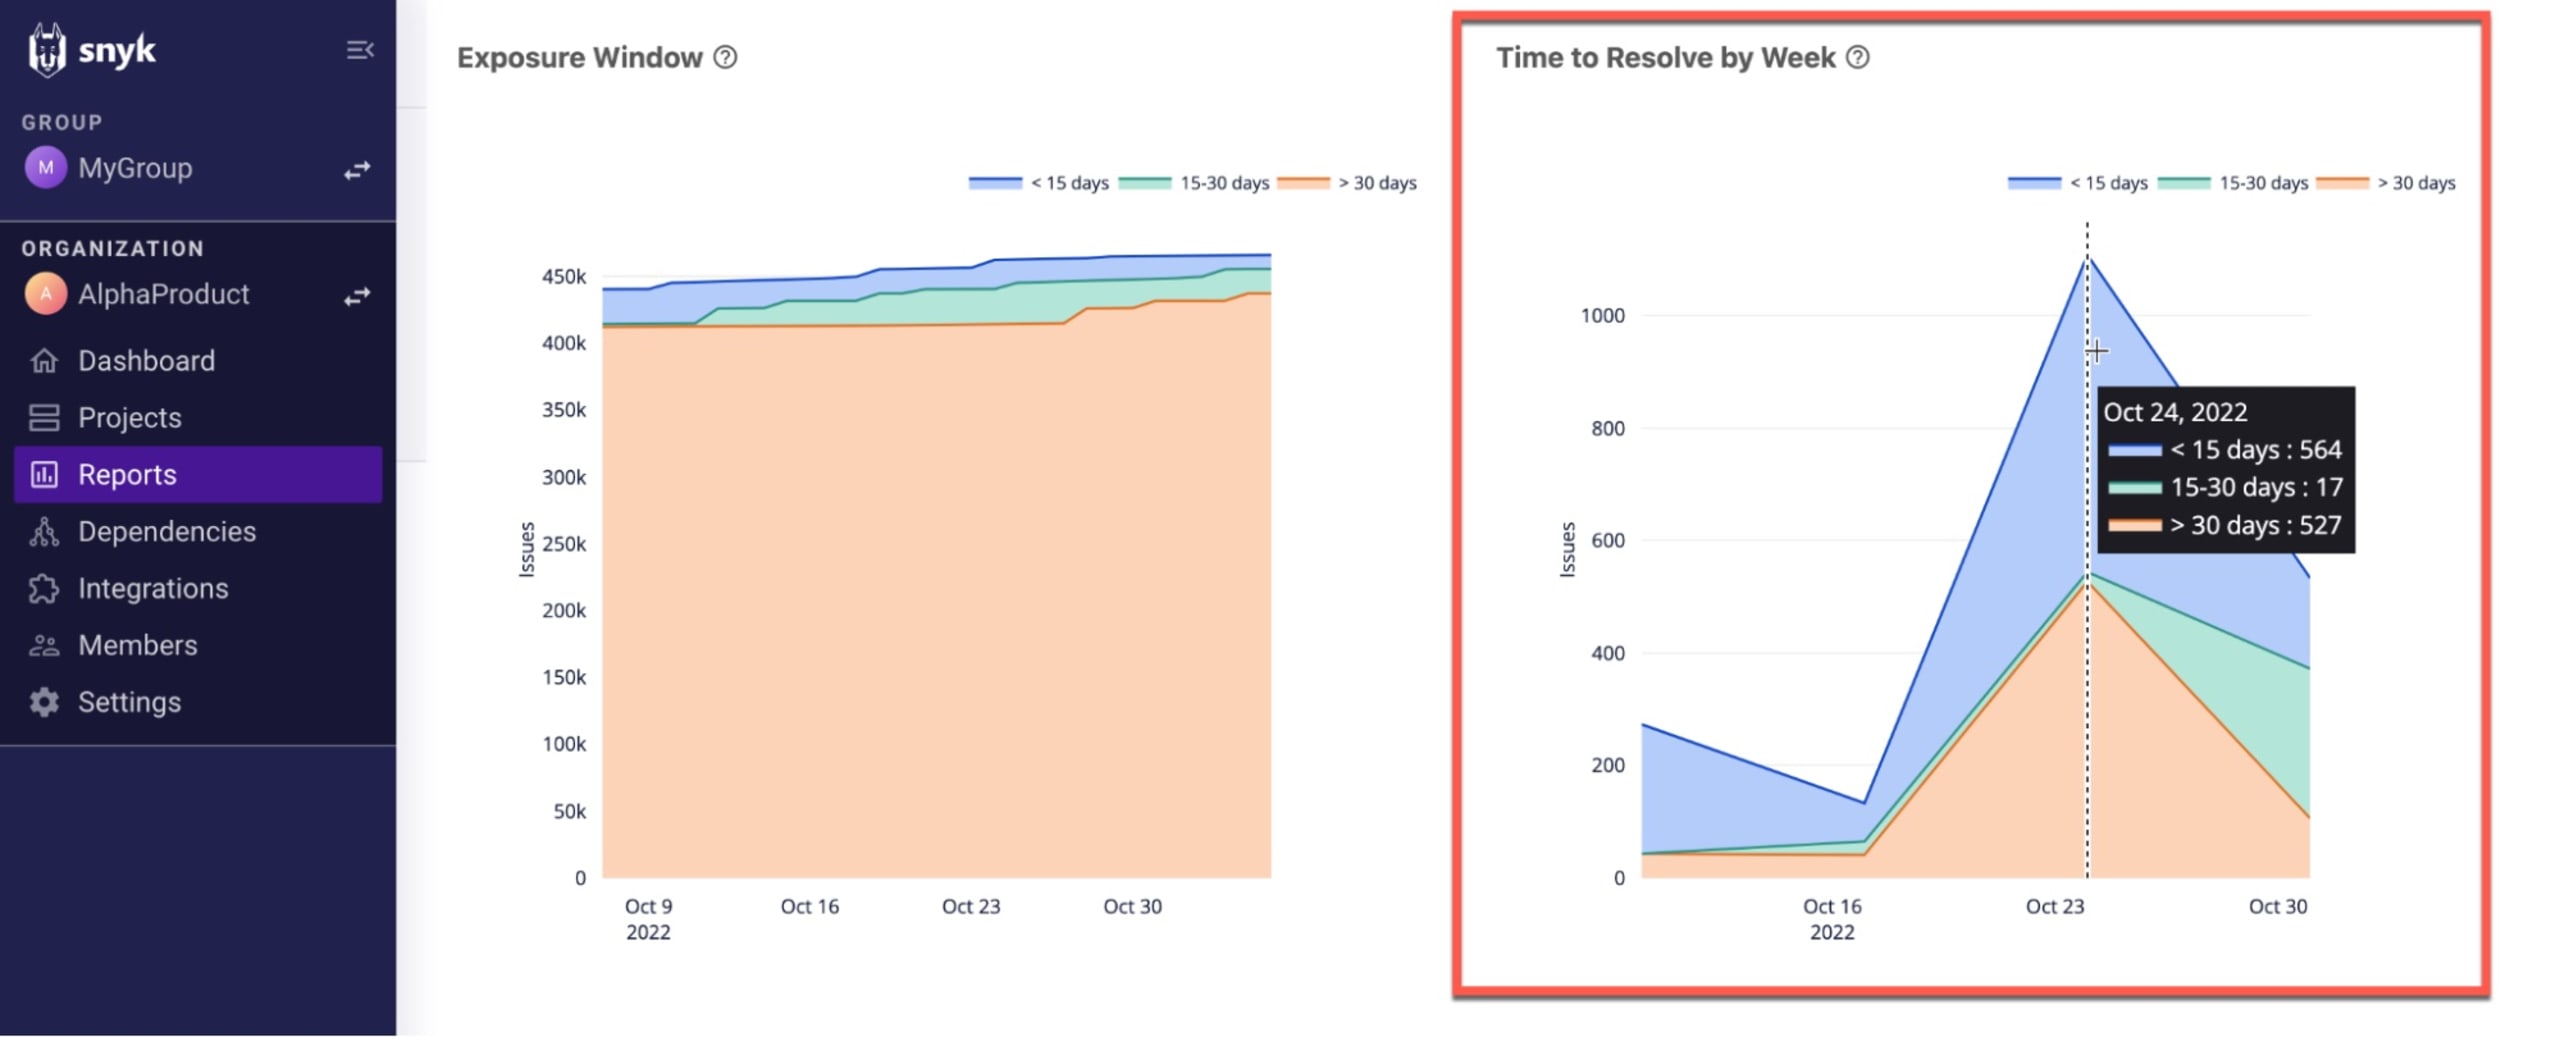
A Snyk define a janela de exposição como o período em que os problemas permanecem em aberto e calcula essa métrica em três faixas de tempo: < 15 dias, 15 - 30 dias e > 30 dias. No gráfico Exposure Window do relatório Issues Summary da Snyk, você deve observar um aumento no número de problemas na faixa azul, que corresponde aos problemas resolvidos em menos de 15 dias:
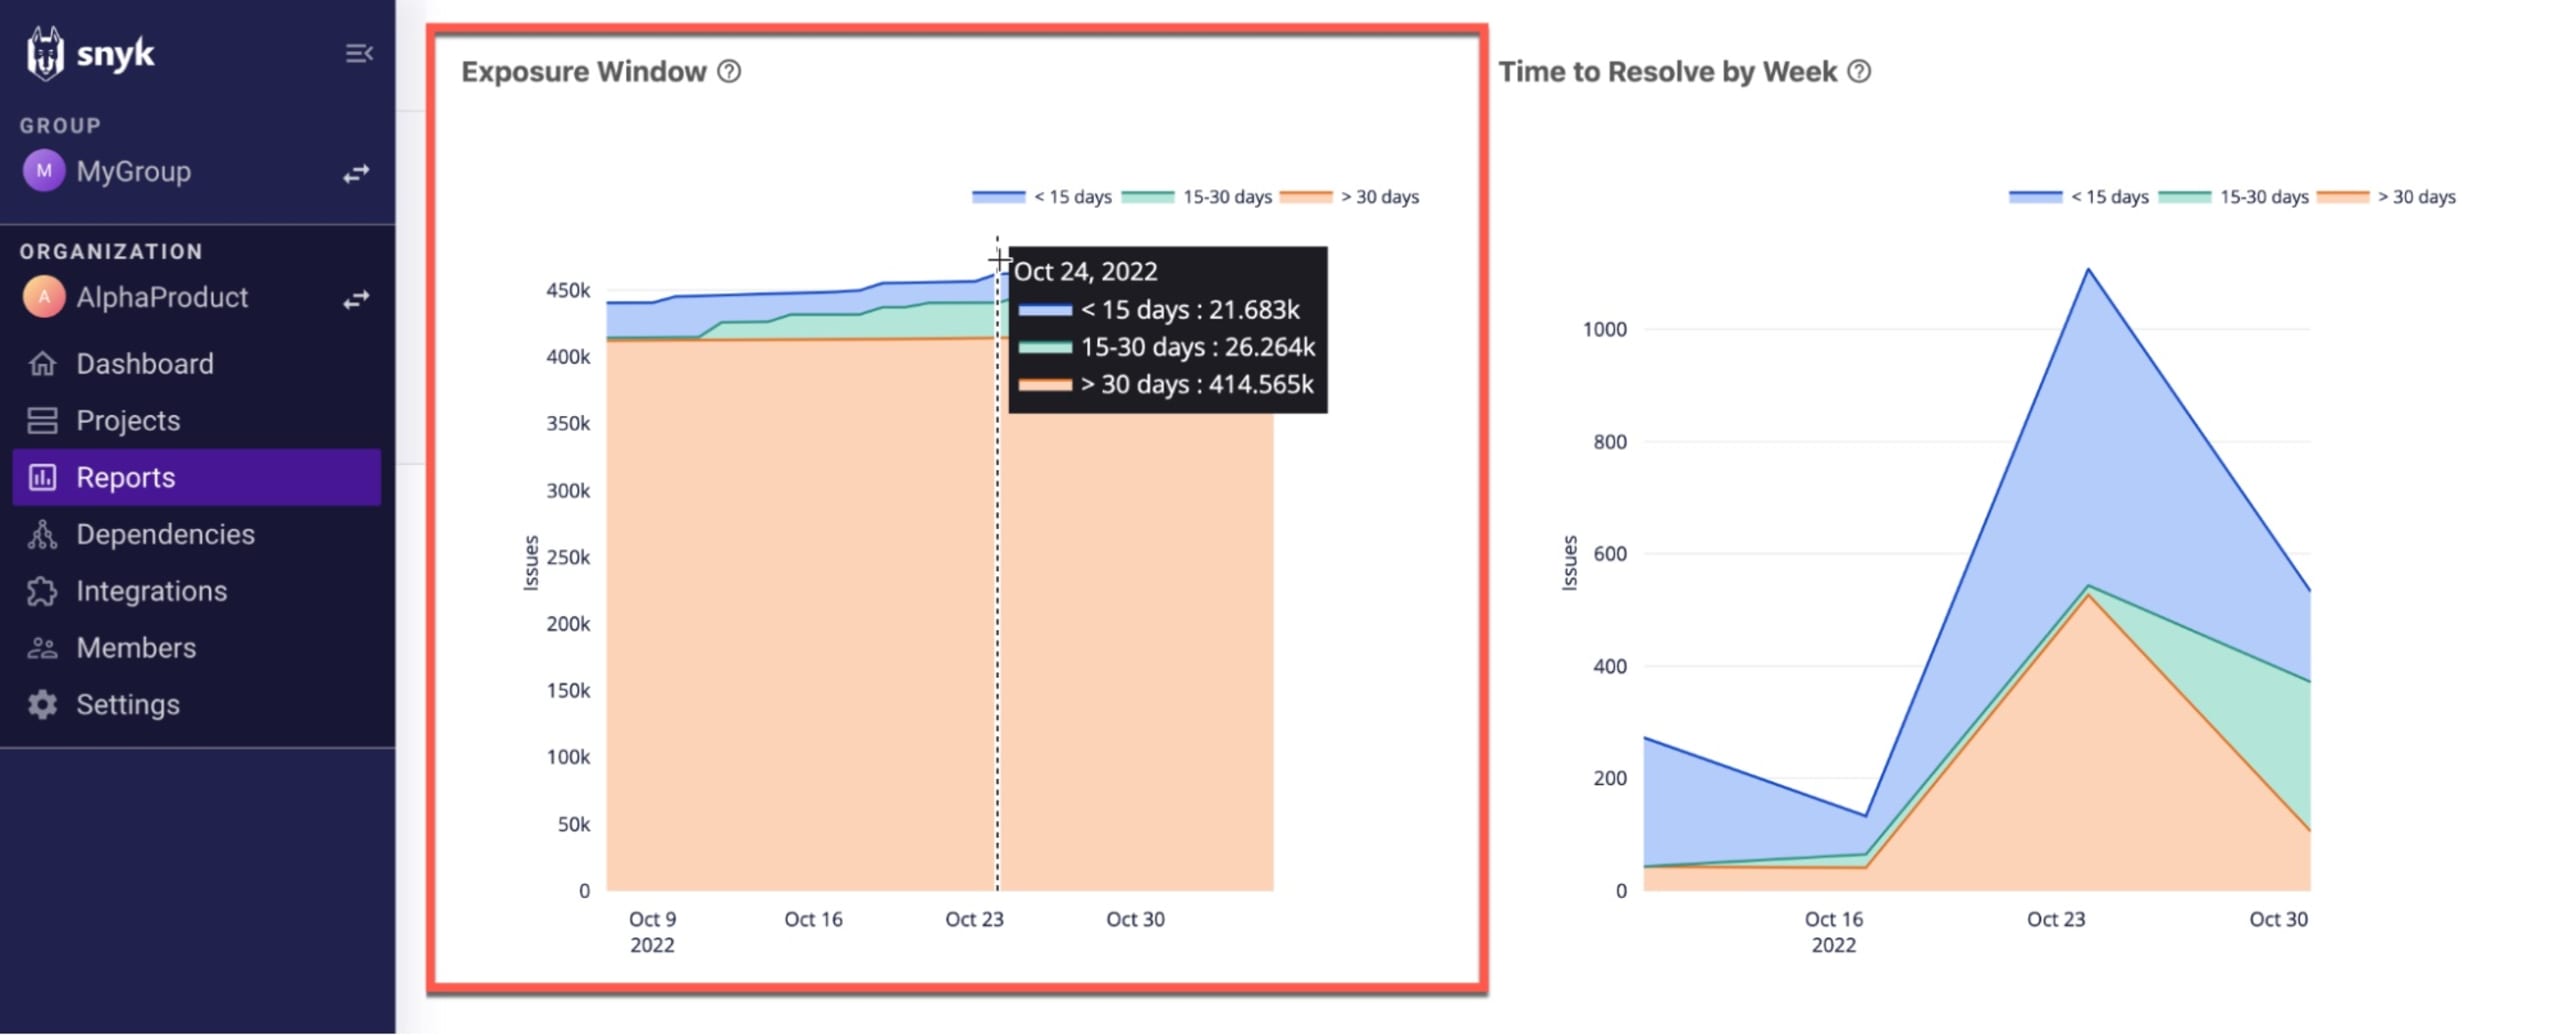
No gráfico Time to Resolve by Week, ao lado, você pode analisar com mais detalhes o desempenho das suas equipes ao longo do tempo. O gráfico mostra o número de problemas resolvidos por semana, usando faixas semelhantes: < 15 dias, 15-30 dias e > 30 dias. Na semana selecionada no exemplo abaixo, 564 problemas foram resolvidos em menos de 15 dias, 17 levaram de 15 a 30 dias e 527 levaram mais de 30 dias para serem resolvidos.
Demonstre conformidade
Comprovar a existência de um processo de avaliação de riscos de segurança e de um programa de gerenciamento de vulnerabilidades é um requisito comum para organizações que buscam atender a normas regulatórias ou de conformidade, como PCI DSS e ISO 27001.
Por exemplo, a Lei de Portabilidade e Responsabilidade de Seguros de Saúde (HIPAA) estabelece que:
[As entidades abrangidas devem] realizar uma avaliação precisa e completa dos possíveis riscos e vulnerabilidades à confidencialidade, integridade e disponibilidade das informações eletrônicas protegidas de saúde mantidas pela entidade abrangida.
Para isso, os relatórios de segurança ajudam você a compartilhar com seu auditor informações sobre sua exposição atual — e histórica — a riscos, ou a demonstrar o programa de testes de segurança e gerenciamento de vulnerabilidades que sua organização mantém.
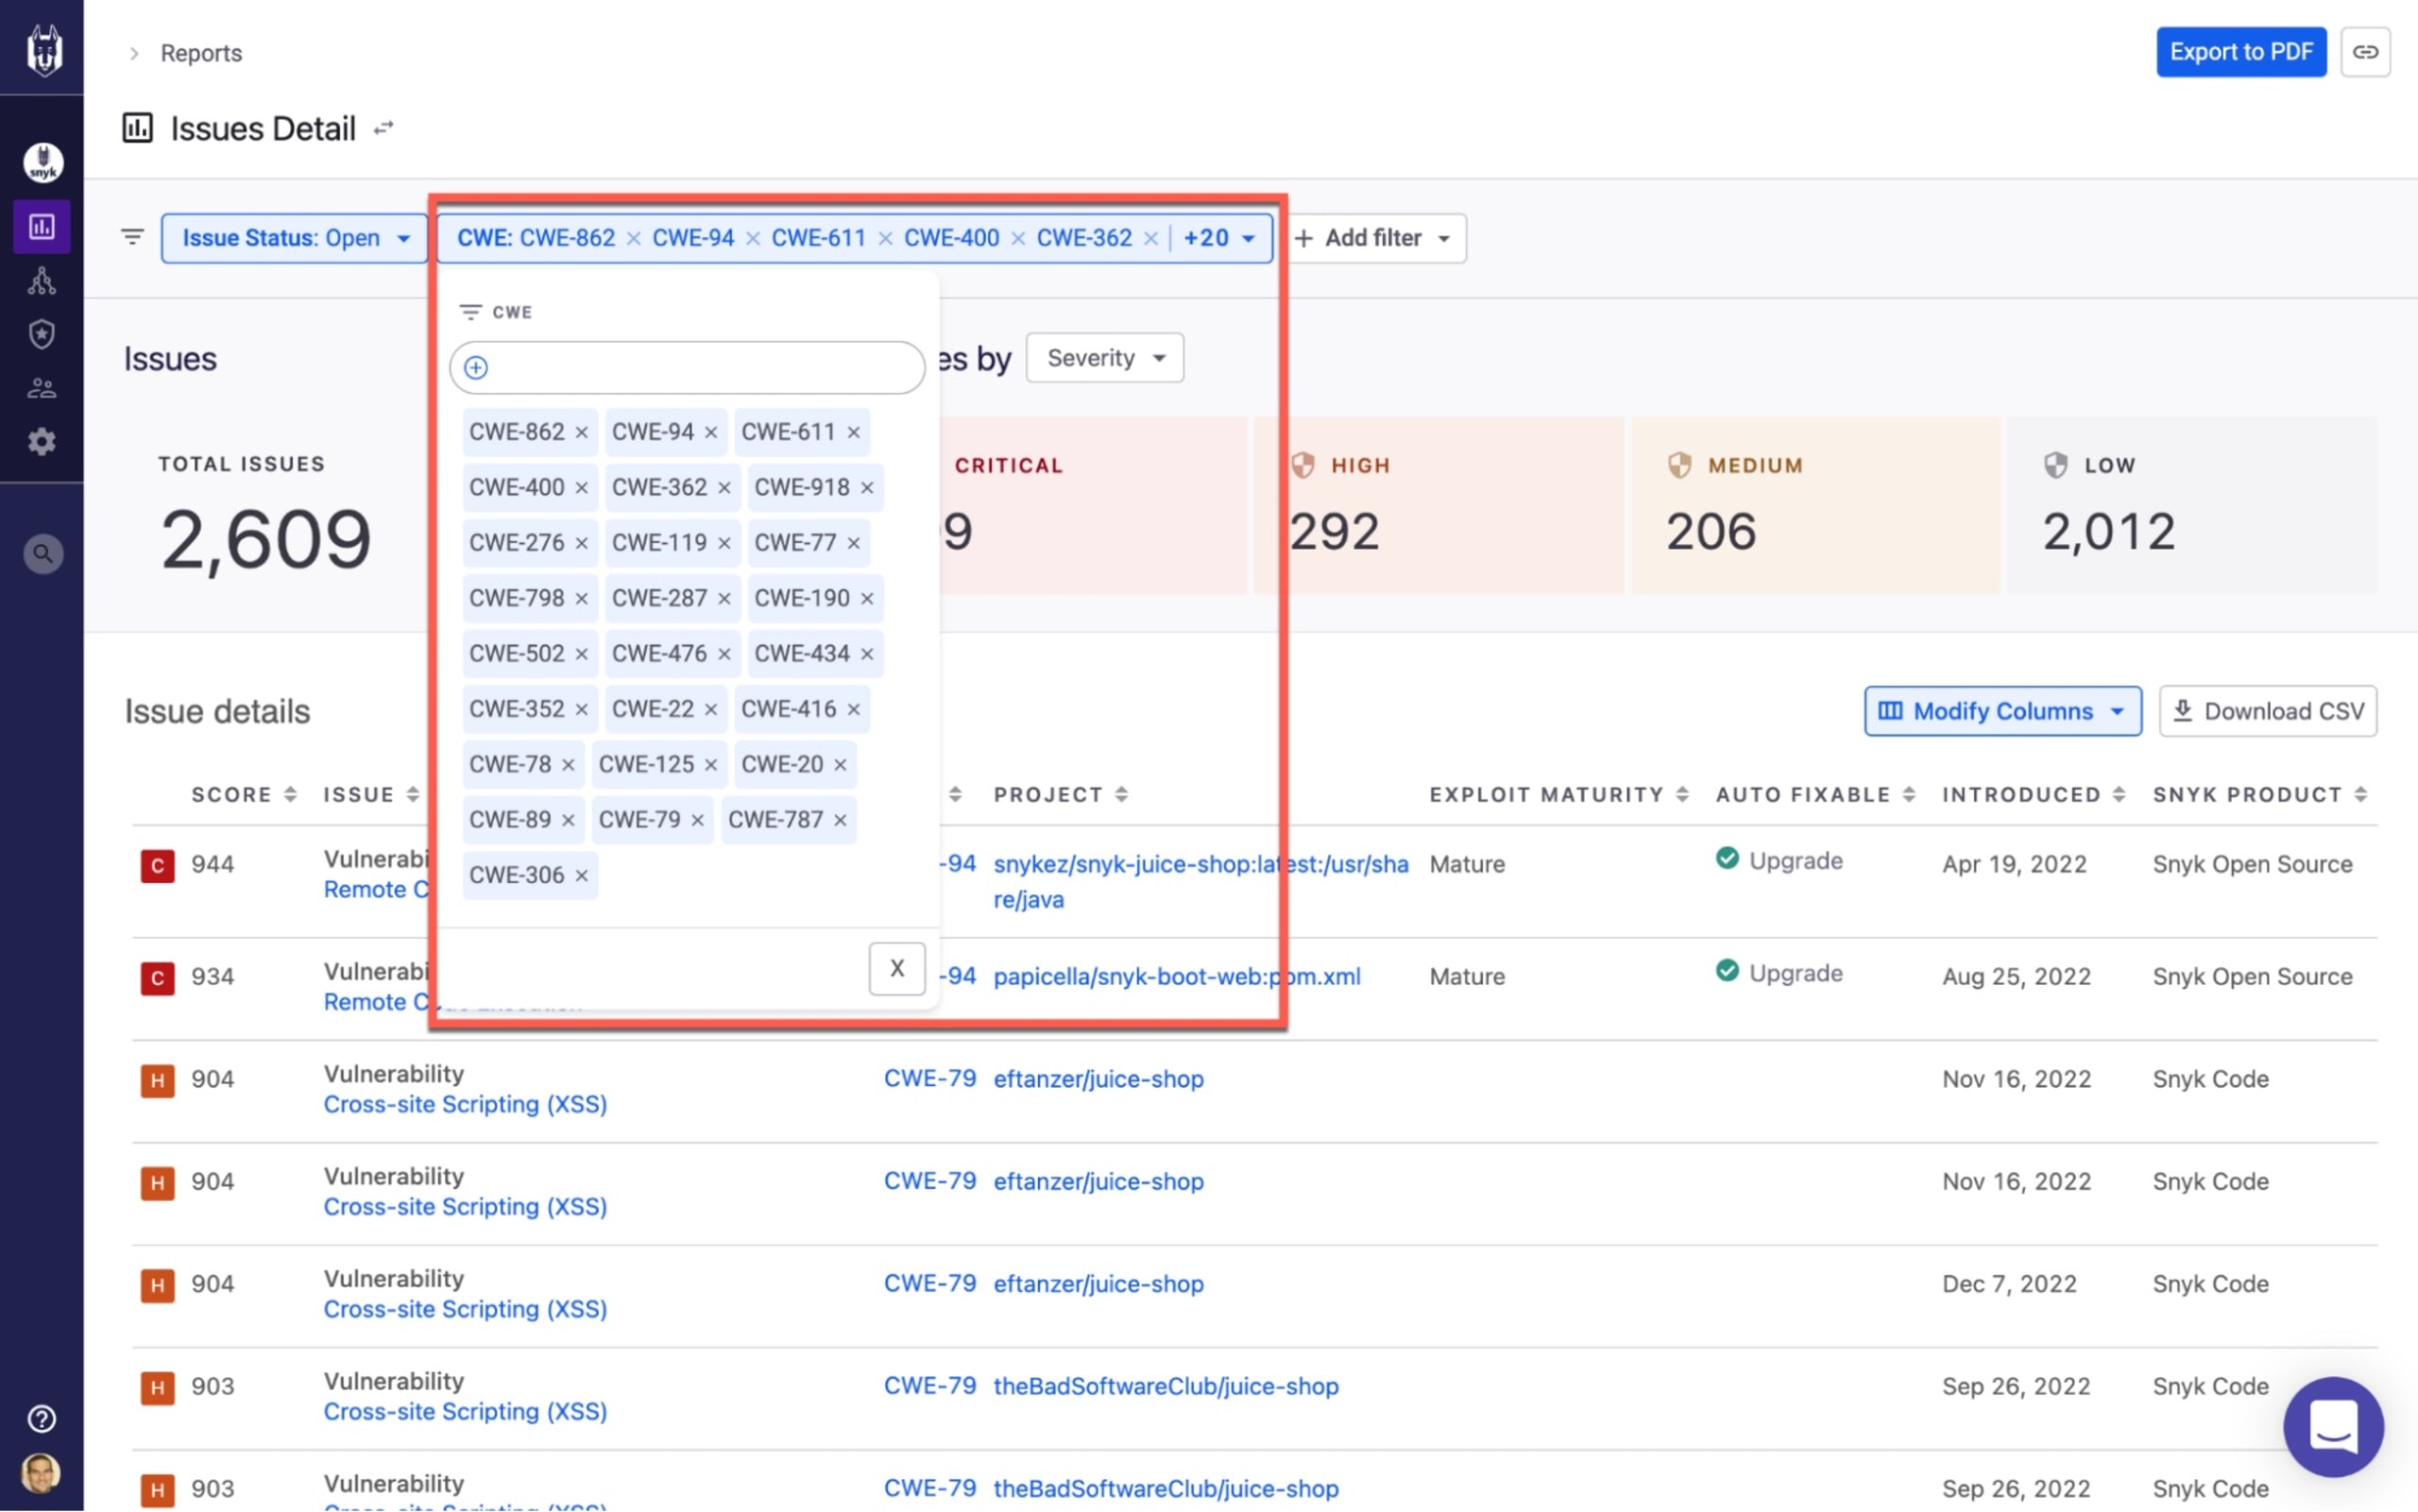
Por exemplo, com os novos filtros CWE e CVE do relatório Issue Details da Snyk, você pode demonstrar conformidade com frameworks frequentemente usados como referência por normas regulatórias, como OWASP Top 10 ou SANS Top 25:
Relatório Issues Details filtrado para corresponder ao SANS Top 25
Exporte e compartilhe relatórios
O acesso aos dados de segurança e a possibilidade de analisá-los aumentam sua visibilidade sobre os riscos. Mas, para usar esses dados e promover conversas mais produtivas na organização, você precisa conseguir compartilhá-los com facilidade.
Quais dados você compartilha, quando e com quem fica totalmente a seu critério, é claro. Mas veja alguns exemplos de como nossos clientes compartilham os dados da Snyk:
Desempenho — geralmente usado por equipes de segurança de aplicações ou de produtos, esse tipo de dado contém métricas de diferentes equipes de desenvolvimento ou projetos e é compartilhado mensalmente.
Resposta a incidentes — equipes de segurança de aplicações ou de produtos geram esses relatórios sob demanda e, depois, em uma programação definida, ao investigar vulnerabilidades zero-day em diferentes projetos.
Detalhamento de riscos — geralmente usado para informar os líderes de equipes de desenvolvimento, mensal ou trimestralmente, esse tipo de dado destaca as organizações ou os projetos que apresentam os maiores riscos.
Postura de segurança — esses dados são usados para compartilhar visões gerais com executivos da equipe de segurança ou outras partes interessadas do negócio (por exemplo, executivos de alto escalão e membros do conselho).
Esses são alguns exemplos de como apresentar os dados de segurança da Snyk para compartilhá-los com outras áreas da organização. Para aproveitar essas visualizações, você pode usar os relatórios integrados da Snyk (Issues Details, Vulnerability Details, Issues Summary) junto com as opções avançadas de filtragem.
Agora, veja como a Snyk ajuda você a compartilhar os dados.
Compartilhamento por URL
Os relatórios da Snyk facilitam o compartilhamento da mesma visualização entre equipes por meio de URLs permanentes. Ao explorar os dados usando as opções de filtragem disponíveis, os filtros são incluídos na URL, que pode ser copiada e compartilhada com outras pessoas na sua conta Snyk. O botão Copy URL, no canto superior direito, facilita ainda mais esse processo.
Exportação de dados
Você pode exportar dados da Snyk para arquivos CSV ou PDF a partir de diversos relatórios integrados. Basta explorar os dados até chegar ao nível de detalhamento desejado e clicar em Export to PDF ou Download CSV nos relatórios disponíveis.

E agora?
Definição de prioridades, relatórios entre equipes, acompanhamento do sucesso e conformidade são os usos mais comuns, mas há outras maneiras de aproveitar os dados de segurança da Snyk. Falaremos sobre elas no futuro. Enquanto isso, veja algumas dicas gerais para aproveitar ao máximo os novos relatórios da Snyk.
Capacitação. Antes de enviar seu primeiro relatório para a diretoria, familiarize-se com os relatórios da Snyk. A Snyk facilita a exploração por conta própria, mas também oferece recursos adicionais para ajudar você e sua equipe a aprender a usá-los: Documentação online, Treinamento no seu ritmo.
Defina objetivos. Como mencionamos, antes de avaliar sua postura de segurança e medir o progresso, você precisa entender quais são os parâmetros de comparação. Isso não é tão simples quanto parece, por isso recomendamos usar frameworks como OWASP Top 10 ou Top 10 da Snyk como referência.
Salve seus relatórios. Quando encontrar uma visualização dos dados de segurança da Snyk que seja útil, salve-a adicionando a URL aos favoritos para consultar mais tarde. No futuro, vamos facilitar ainda mais o salvamento de relatórios.
Os recursos descritos acima estão disponíveis em beta aberto para todos os clientes da Snyk que tenham o plano Snyk Business ou Snyk Enterprise. Para começar a usar esses recursos, basta ativá-los na página Snyk Preview da interface da Snyk (clique em Configurações e depois em Snyk Preview). O beta aberto vem após um beta fechado e um período de testes rigorosos. Se você encontrar algum problema, adoraríamos receber seu feedback!