
Proteja o código escrito por IA enquanto o agente o escreve
Evo Agentic Development Security (ADS) analisa e corrige o código durante a sessão com o agente, no Claude Code, Cursor, GitHub Copilot, Codex e muito mais.
O Wiz foi desenvolvido para a segurança na nuvem. O Snyk foi desenvolvido para desenvolvedores e corrige problemas no IDE, nas pull requests e nas sessões dos agentes de codificação.
“A Snyk nos ajudou a avançar significativamente na antecipação da segurança e na ampliação da adoção pelos desenvolvedores, integrando testes de segurança diretamente às IDEs e tornando as tarefas de segurança menos complicadas e demoradas.”


Matthieu Nunick
Security Engineering Manager, Mollie


“Todas as empresas estão avançando em direção à IA, e a segurança precisa acompanhar esse movimento. A Snyk está pronta para apoiar nossas iniciativas de IA, protegendo-nos enquanto adotamos e experimentamos com essa tecnologia. É exatamente esse tipo de parceira que queremos para esta próxima etapa.”
Leon Direito
CISO, Yalo
“O maior benefício do Snyk tem sido a facilidade de uso. Eu certamente recomendaria o Snyk, especialmente se você enfrenta dificuldades para gerenciar dependências.”
Chitra Dharmarajan
VP, Security & Privacy Engineering, Okta
“Queremos dar aos nossos desenvolvedores acesso a todos os metadados sobre as CVEs conhecidas… e a Snyk nos ajuda a adotar uma abordagem sistemática e metódica para avaliar o impacto das CVEs na nossa base de código.”
Ethan Willer
Senior Information Security Analyst, Seismic
“Em comparação com as ferramentas que usávamos antes, a análise do Snyk é 2 vezes mais rápida e muito mais integrada às ferramentas e aos processos da Komatsu.”
Eric Cheng
Digital Solutions Architect, Komatsu
Leia o estudo de caso da Komatsu
“Para inovar com segurança usando IA, as empresas precisam adotar a IA com critério e delegar a ela as tarefas que pode executar melhor. Acredito que a Snyk vai apoiar esse processo oferecendo modelos de IA de ponta e se mantendo na vanguarda da inovação em segurança.”
Ramon Borunda
Sr. Cloud Platform Engineer, Skechers, USA
| Recursos | Snyk | Veracode |
|---|---|---|
| Experiência voltada para desenvolvedores | ✔ A Snyk oferece insights acionáveis em tempo real e correções com um clique, incorporando a segurança desde o início do ciclo de vida do desenvolvimento de software (SDLC). Integra-se perfeitamente aos fluxos de trabalho de desenvolvimento com pull requests e fornece contexto adicional para agilizar as decisões. | ✘ Os ambientes de desenvolvimento integrados (IDEs) da Veracode exigem que os artefatos sejam empacotados e enviados ao scanner estático da empresa. Em seguida, os resultados das análises são exibidos diretamente no IDE. |
| Cobertura de contêineres | ✔ Snyk Container fornece recomendações práticas de correção e correções com um clique para fluxos de trabalho com imagens base comuns e selecionadas, em vez de apenas apresentar uma lista de vulnerabilidades. | ✘ A cobertura da Veracode para contêineres é limitada. |
| Análise em tempo real | ✔ A Snyk analisa seu código rapidamente enquanto você o escreve — com velocidades médias 2,4 vezes maiores que as de soluções semelhantes — e aumenta a adesão dos desenvolvedores às análises. | ✘ A Veracode exige que você compile todo o código antes de executar análises de segurança no contexto da aplicação completa. |
| IA avançada | ✔ DeepCode AI é um mecanismo híbrido de IA e aprendizado de máquina, especializado em segurança e treinado e atualizado por pesquisadores de segurança da Snyk. | ✘ A Veracode usa o Chat-GPT para sugerir correções de código, o que aumenta a probabilidade de alucinações por se tratar de uma ferramenta de uso geral. |
O sucesso da segurança de aplicações depende da adesão dos desenvolvedores. Sem ela, as ferramentas de AppSec se tornam painéis reativos para as equipes de segurança, em vez de prevenir problemas na origem.
A Snyk integra a segurança diretamente aos fluxos de trabalho dos desenvolvedores, permitindo desenvolver com mais rapidez e segurança. Com insights em tempo real e correções automatizadas com um clique, os desenvolvedores podem corrigir problemas enquanto programam, enquanto verificações de PR e contexto acionável impedem que novas vulnerabilidades cheguem à base de código. O resultado: desenvolvimento mais rápido, riscos reduzidos e uma prática de desenvolvimento segura e escalável.
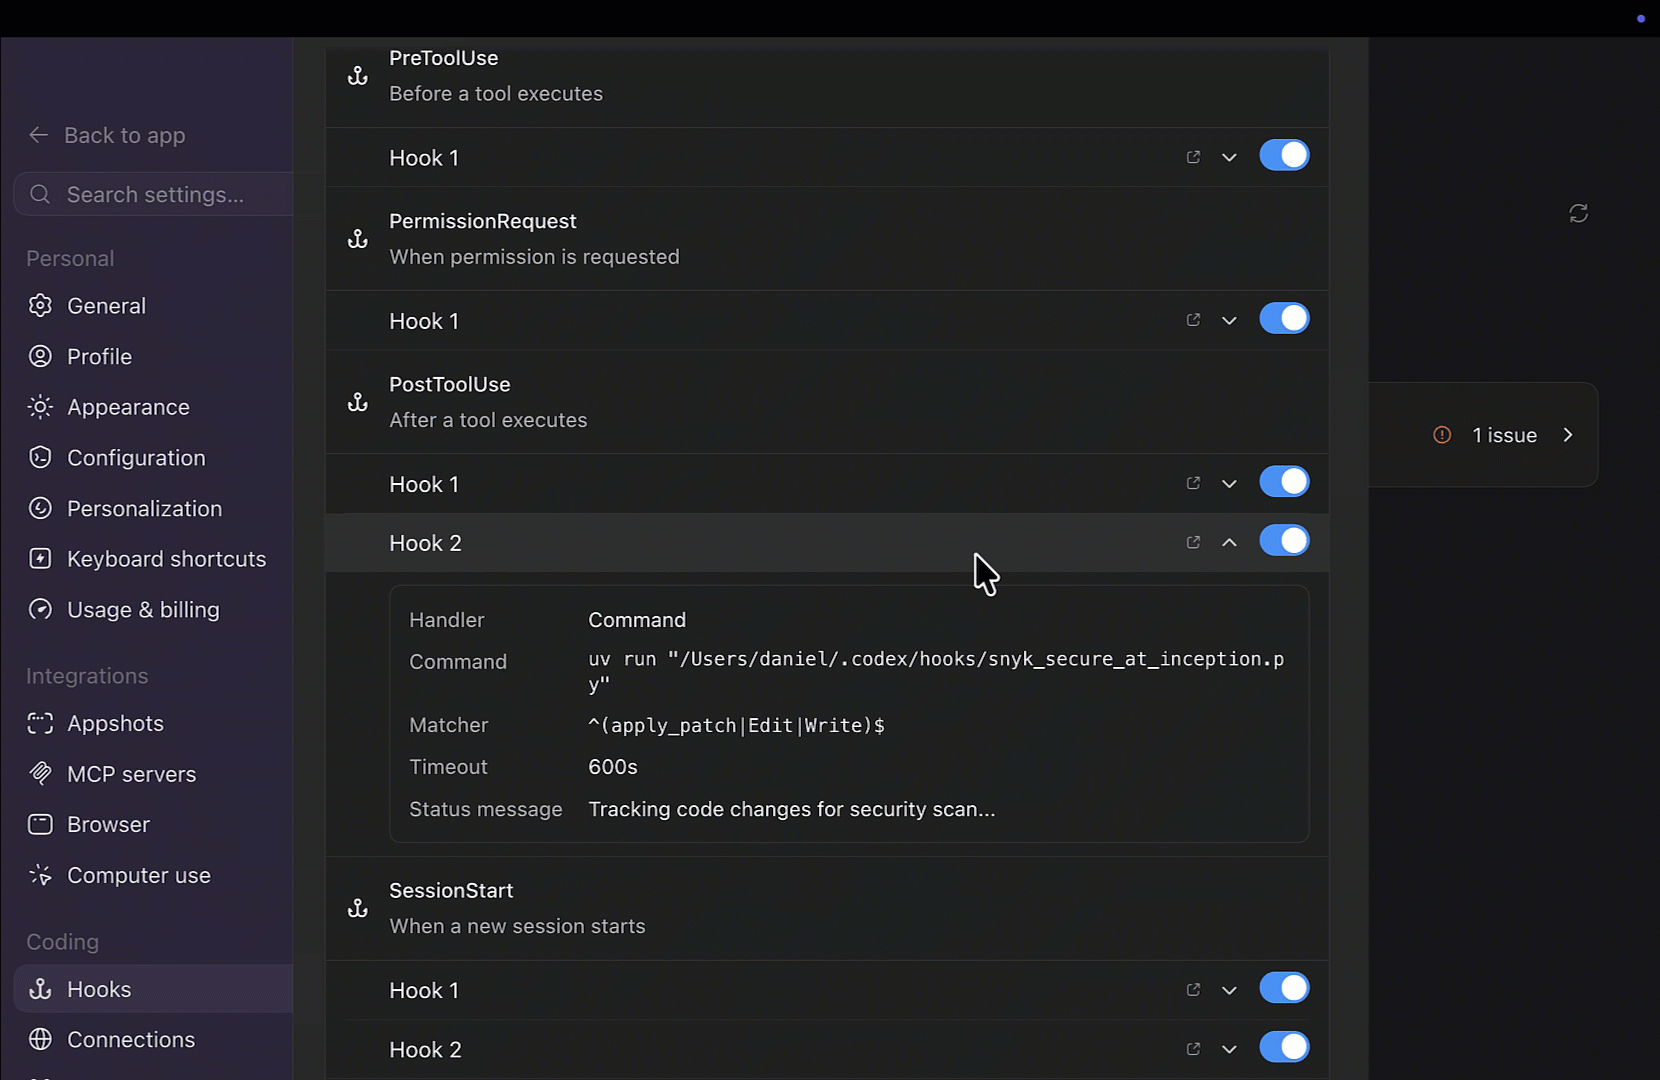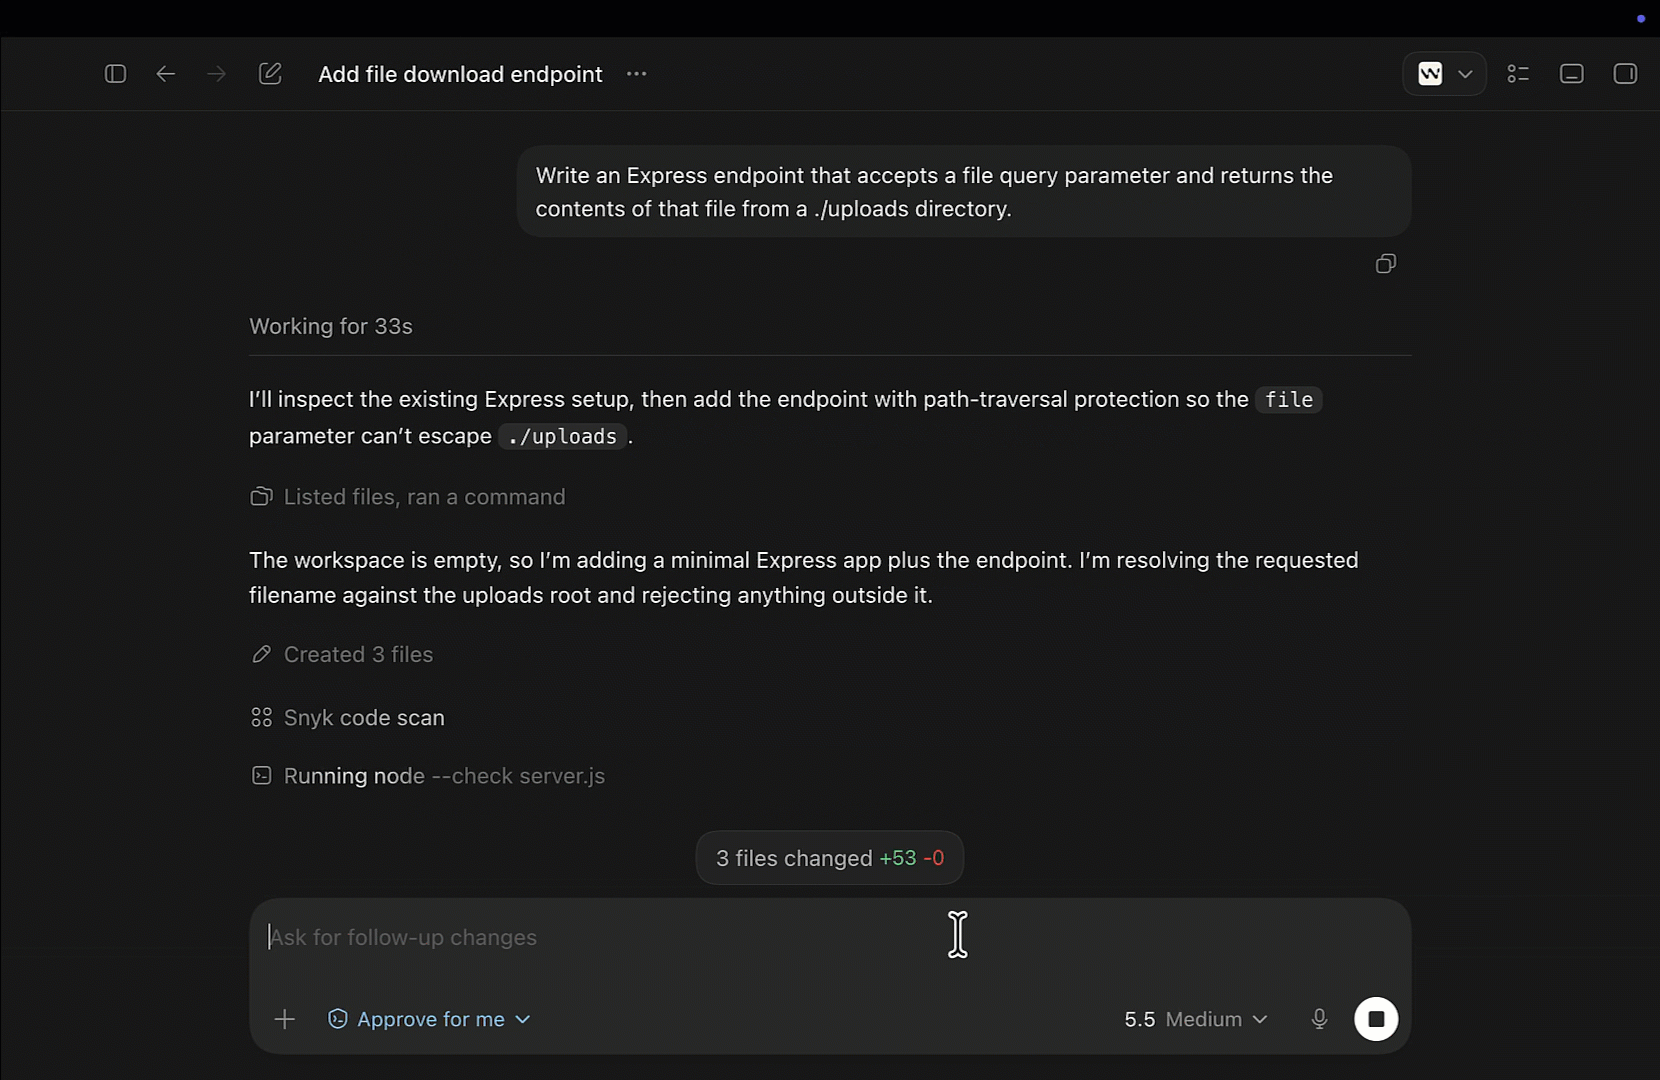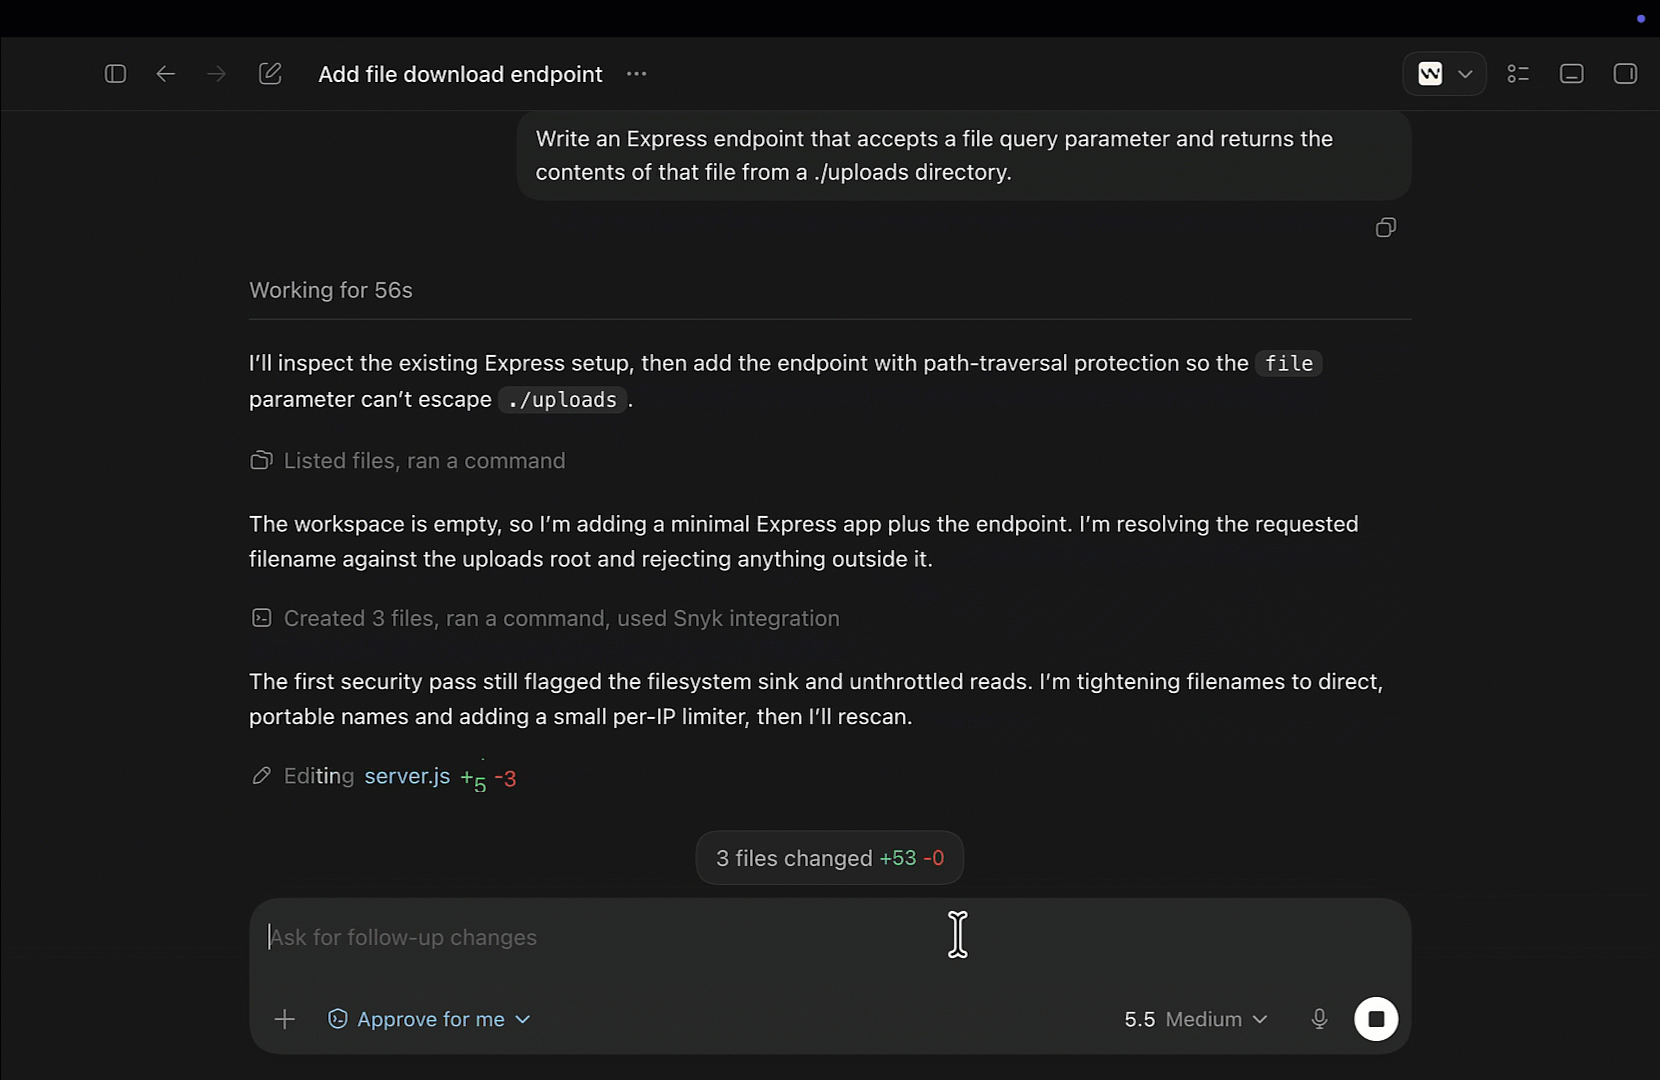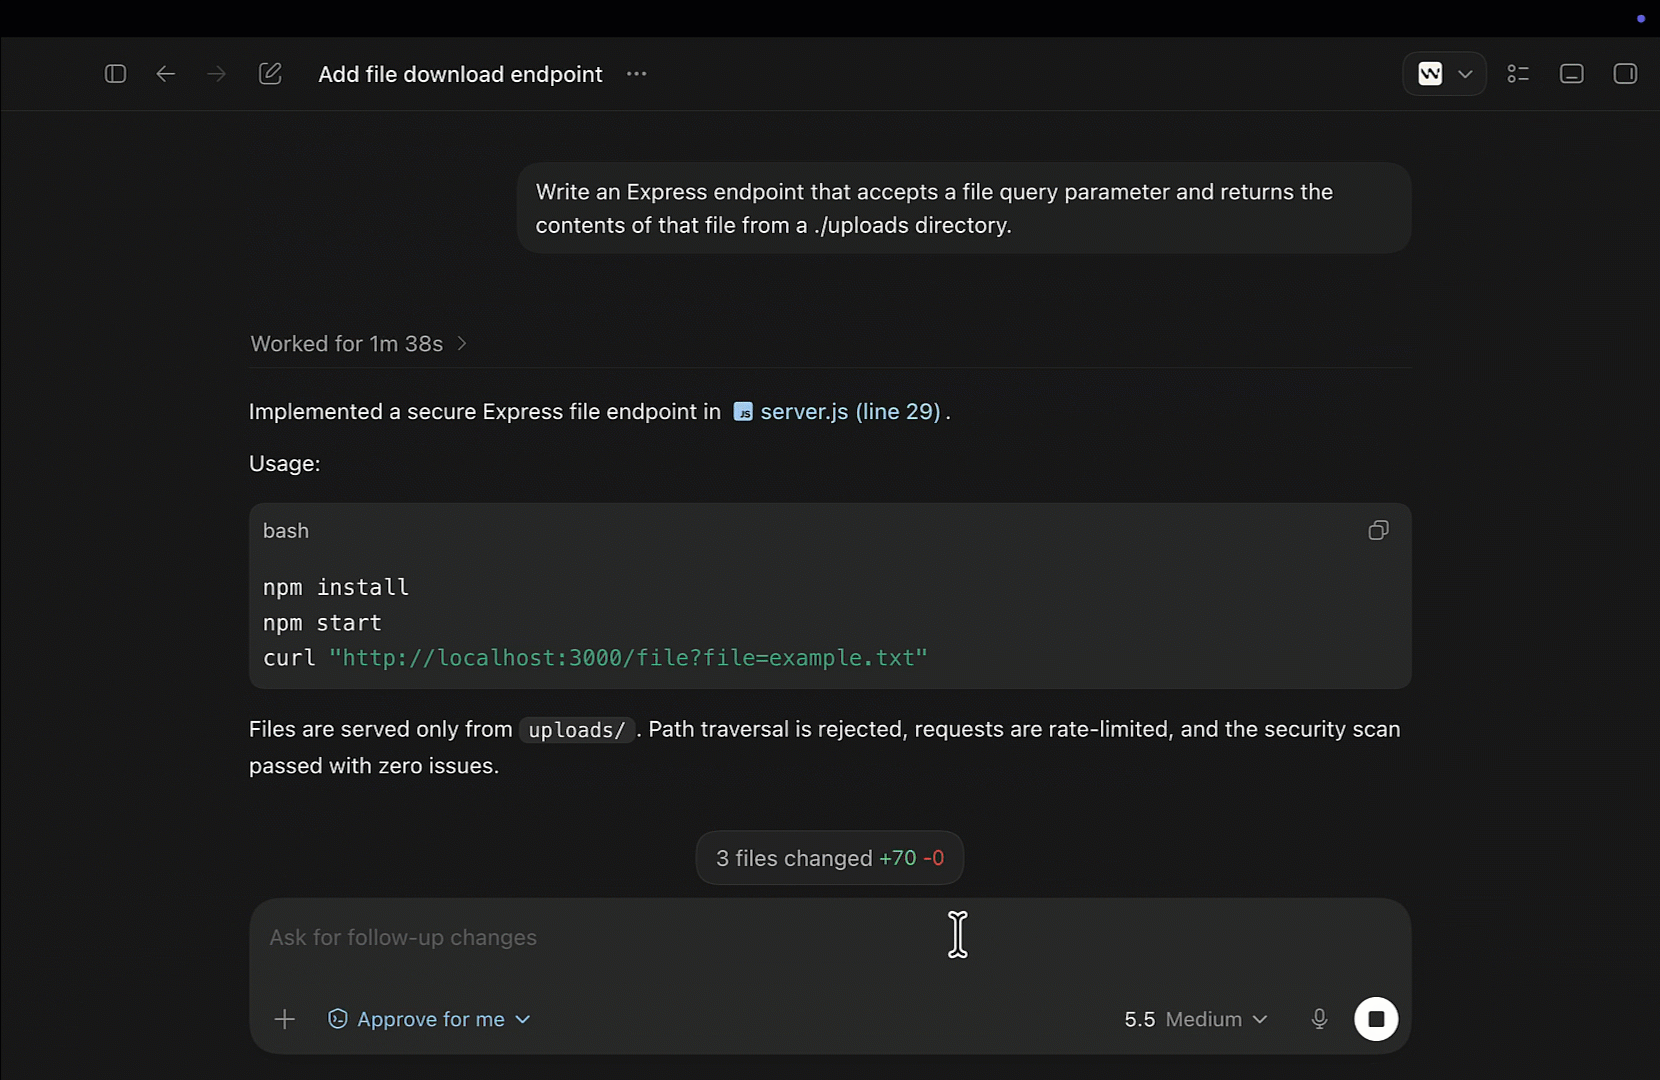
Evo Agentic Development Security (ADS) analisa e corrige o código durante a sessão com o agente, no Claude Code, Cursor, GitHub Copilot, Codex e muito mais.

Evo Agentic Development Security avalia servidores MCP, ferramentas e habilidades antes que os agentes os usem e bloqueia chamadas a servidores MCP não aprovados antes da execução da ferramenta.

Os achados e as correções com um clique aparecem no IDE, nas pull requests, na CLI e no CI/CD, onde os desenvolvedores já trabalham. A Wiz exibe os achados em um console de segurança e os encaminha aos desenvolvedores.
A Wiz é uma plataforma de segurança em nuvem, enquanto a Snyk é uma plataforma de segurança de aplicações criada para desenvolvedores. A Snyk apresenta vulnerabilidades e correções com um clique na IDE, no pull request, na CLI e no CI/CD, além de proteger o código enquanto agentes de IA o escrevem.
A Snyk oferece cobertura para SAST, SCA, contêineres, IaC e DAST com Snyk Code, Snyk Open Source, Snyk Container, Snyk IaC e Snyk API & Web.
As equipes migram da Wiz para a Snyk quando é preciso corrigir riscos no código nos fluxos de trabalho dos desenvolvedores, e não apenas identificá-los. A Snyk disponibiliza descobertas e correções com um clique na IDE, em pull requests, na CLI e no CI/CD, além de proteger o código enquanto agentes de codificação com IA o escrevem. Segundo o Forrester Wave, a Snyk é referência em segurança do desenvolvimento agentivo, que protege o código, as ferramentas e as ações de agentes de codificação com IA.
O Snyk Studio analisa e corrige o código escrito por IA durante a sessão do agente de programação, enquanto ele escreve, para que as correções sejam aplicadas antes do commit. Os plugins do Wiz Code analisam o código ao salvar o arquivo, antes do commit e antes do push. No fluxo documentado da Wiz, o desenvolvedor aplica as correções. O Evo Agentic Development Security também bloqueia chamadas MCP não aprovadas antes da execução da ferramenta.
ROI de 288% e VPL de US$ 15,5 milhões em três anos
com redução de 52% no tempo médio de correção. Estudo Forrester Total Economic Impact.