Conheça o Insights: ajude sua organização a focar nos principais riscos


7 de junho de 2023
0 minutos de leituraAs aplicações modernas são criadas e implantadas em ambientes cada vez mais complexos e dinâmicos. Avaliar e priorizar os problemas de segurança introduzidos por essas aplicações sem levar esse contexto em conta inevitavelmente faz com que os esforços de correção se concentrem nos problemas errados. Isso não só deixa riscos reais fora do radar, como também desperdiça o tempo valioso dos desenvolvedores, aumenta a frustração e abala a confiança deles na segurança.
É por isso que temos o prazer de anunciar o Insights, um recurso exclusivo que oferece às organizações inteligência de aplicações do código à nuvem. Com ele, as equipes de desenvolvimento e segurança podem gerenciar a postura de segurança das aplicações com mais eficiência, identificando, priorizando e corrigindo os problemas que representam maior risco! O Insights já está ajudando os primeiros usuários a reduzir drasticamente o excesso de alertas em seus backlogs e a focar nos principais riscos para os negócios!
“Entender onde concentrar nossos esforços de correção sempre foi um grande desafio. Com o Insights, a Snyk nos oferece o contexto necessário para limitar o foco a um pequeno número de vulnerabilidades e tornar a priorização muito mais eficiente.”
Alessandro Manno, líder técnico de engenharia de nuvem na facile.it
O Insights estará disponível em beta aberto a partir de 12 de julho.
Priorização de vulnerabilidades em silos
As organizações enfrentam milhares — ou até dezenas de milhares — de problemas de segurança em seus backlogs. Como é impossível, e geralmente desnecessário, corrigir todos os problemas e manter uma postura totalmente segura, as equipes de segurança precisam decidir repetidamente quais são mais urgentes e pedir aos desenvolvedores que os resolvam primeiro.
Hoje, esse processo acontece em silos.
Ferramentas de análise de composição de software (SCA) são usadas para encontrar, priorizar e corrigir vulnerabilidades de código aberto e contêineres; ferramentas de teste estático de segurança de aplicações (SAST) fazem o mesmo com problemas no código, e assim por diante. Embora os níveis de gravidade baseados em CVSS sejam um bom ponto de partida para priorizar problemas em cada categoria, eles oferecem apenas uma visão isolada, estática e teórica do risco real que cada problema representa.
Os riscos do software moderno exigem contexto
Hoje, porém, os problemas de segurança não existem em silos. Eles fazem parte da arquitetura altamente complexa e dinâmica das aplicações modernas, que inclui não apenas o código-fonte da aplicação, mas também contêineres e Kubernetes, os bancos de dados aos quais ela se conecta, o ambiente de nuvem em que é executada e muito mais.
Esses componentes e as relações complexas entre eles afetam diretamente o risco prático representado pelos problemas de segurança. Por exemplo, um problema do Log4j identificado em um contêiner implantado com acesso público à internet provavelmente representa mais risco do que o mesmo problema em um contêiner de homologação sem acesso direto à internet.
Sem o contexto da aplicação, priorizar os problemas com eficiência se torna uma tarefa impossível. Problemas que representam pouco ou nenhum risco para os negócios podem acabar recebendo prioridade indevidamente, acima de problemas que realmente representam um risco maior. Quando os riscos reais são ignorados e os desenvolvedores perdem tempo com problemas irrelevantes, a frustração aumenta e a confiança na segurança diminui.
É exatamente aí que o Insights entra em cena.
Entenda sua aplicação para priorizar com base nos riscos
O Insights foi desenvolvido para oferecer o contexto da aplicação necessário para entender melhor os riscos representados pelos problemas de segurança e tomar decisões de priorização mais rápidas e eficientes.
Para isso, agrega e correlaciona dados de toda a plataforma Snyk e cria uma visão 360° da aplicação, que inclui todos os componentes envolvidos na sua criação e o contexto de como ela é implantada em produção. Essa visão ajuda o Insights a avaliar melhor os riscos de cada problema de segurança, respondendo a perguntas como: o problema se aplica ou não ao seu ambiente? O código que o introduziu está implantado? E assim por diante.
Vamos ver mais de perto como o Insights fornece essas informações e como você pode usá-las.
Explore seus problemas de segurança
Depois de ativar o Insights, sua jornada começa em uma nova página do Insights, acessível pela navegação principal na interface do aplicativo Snyk.
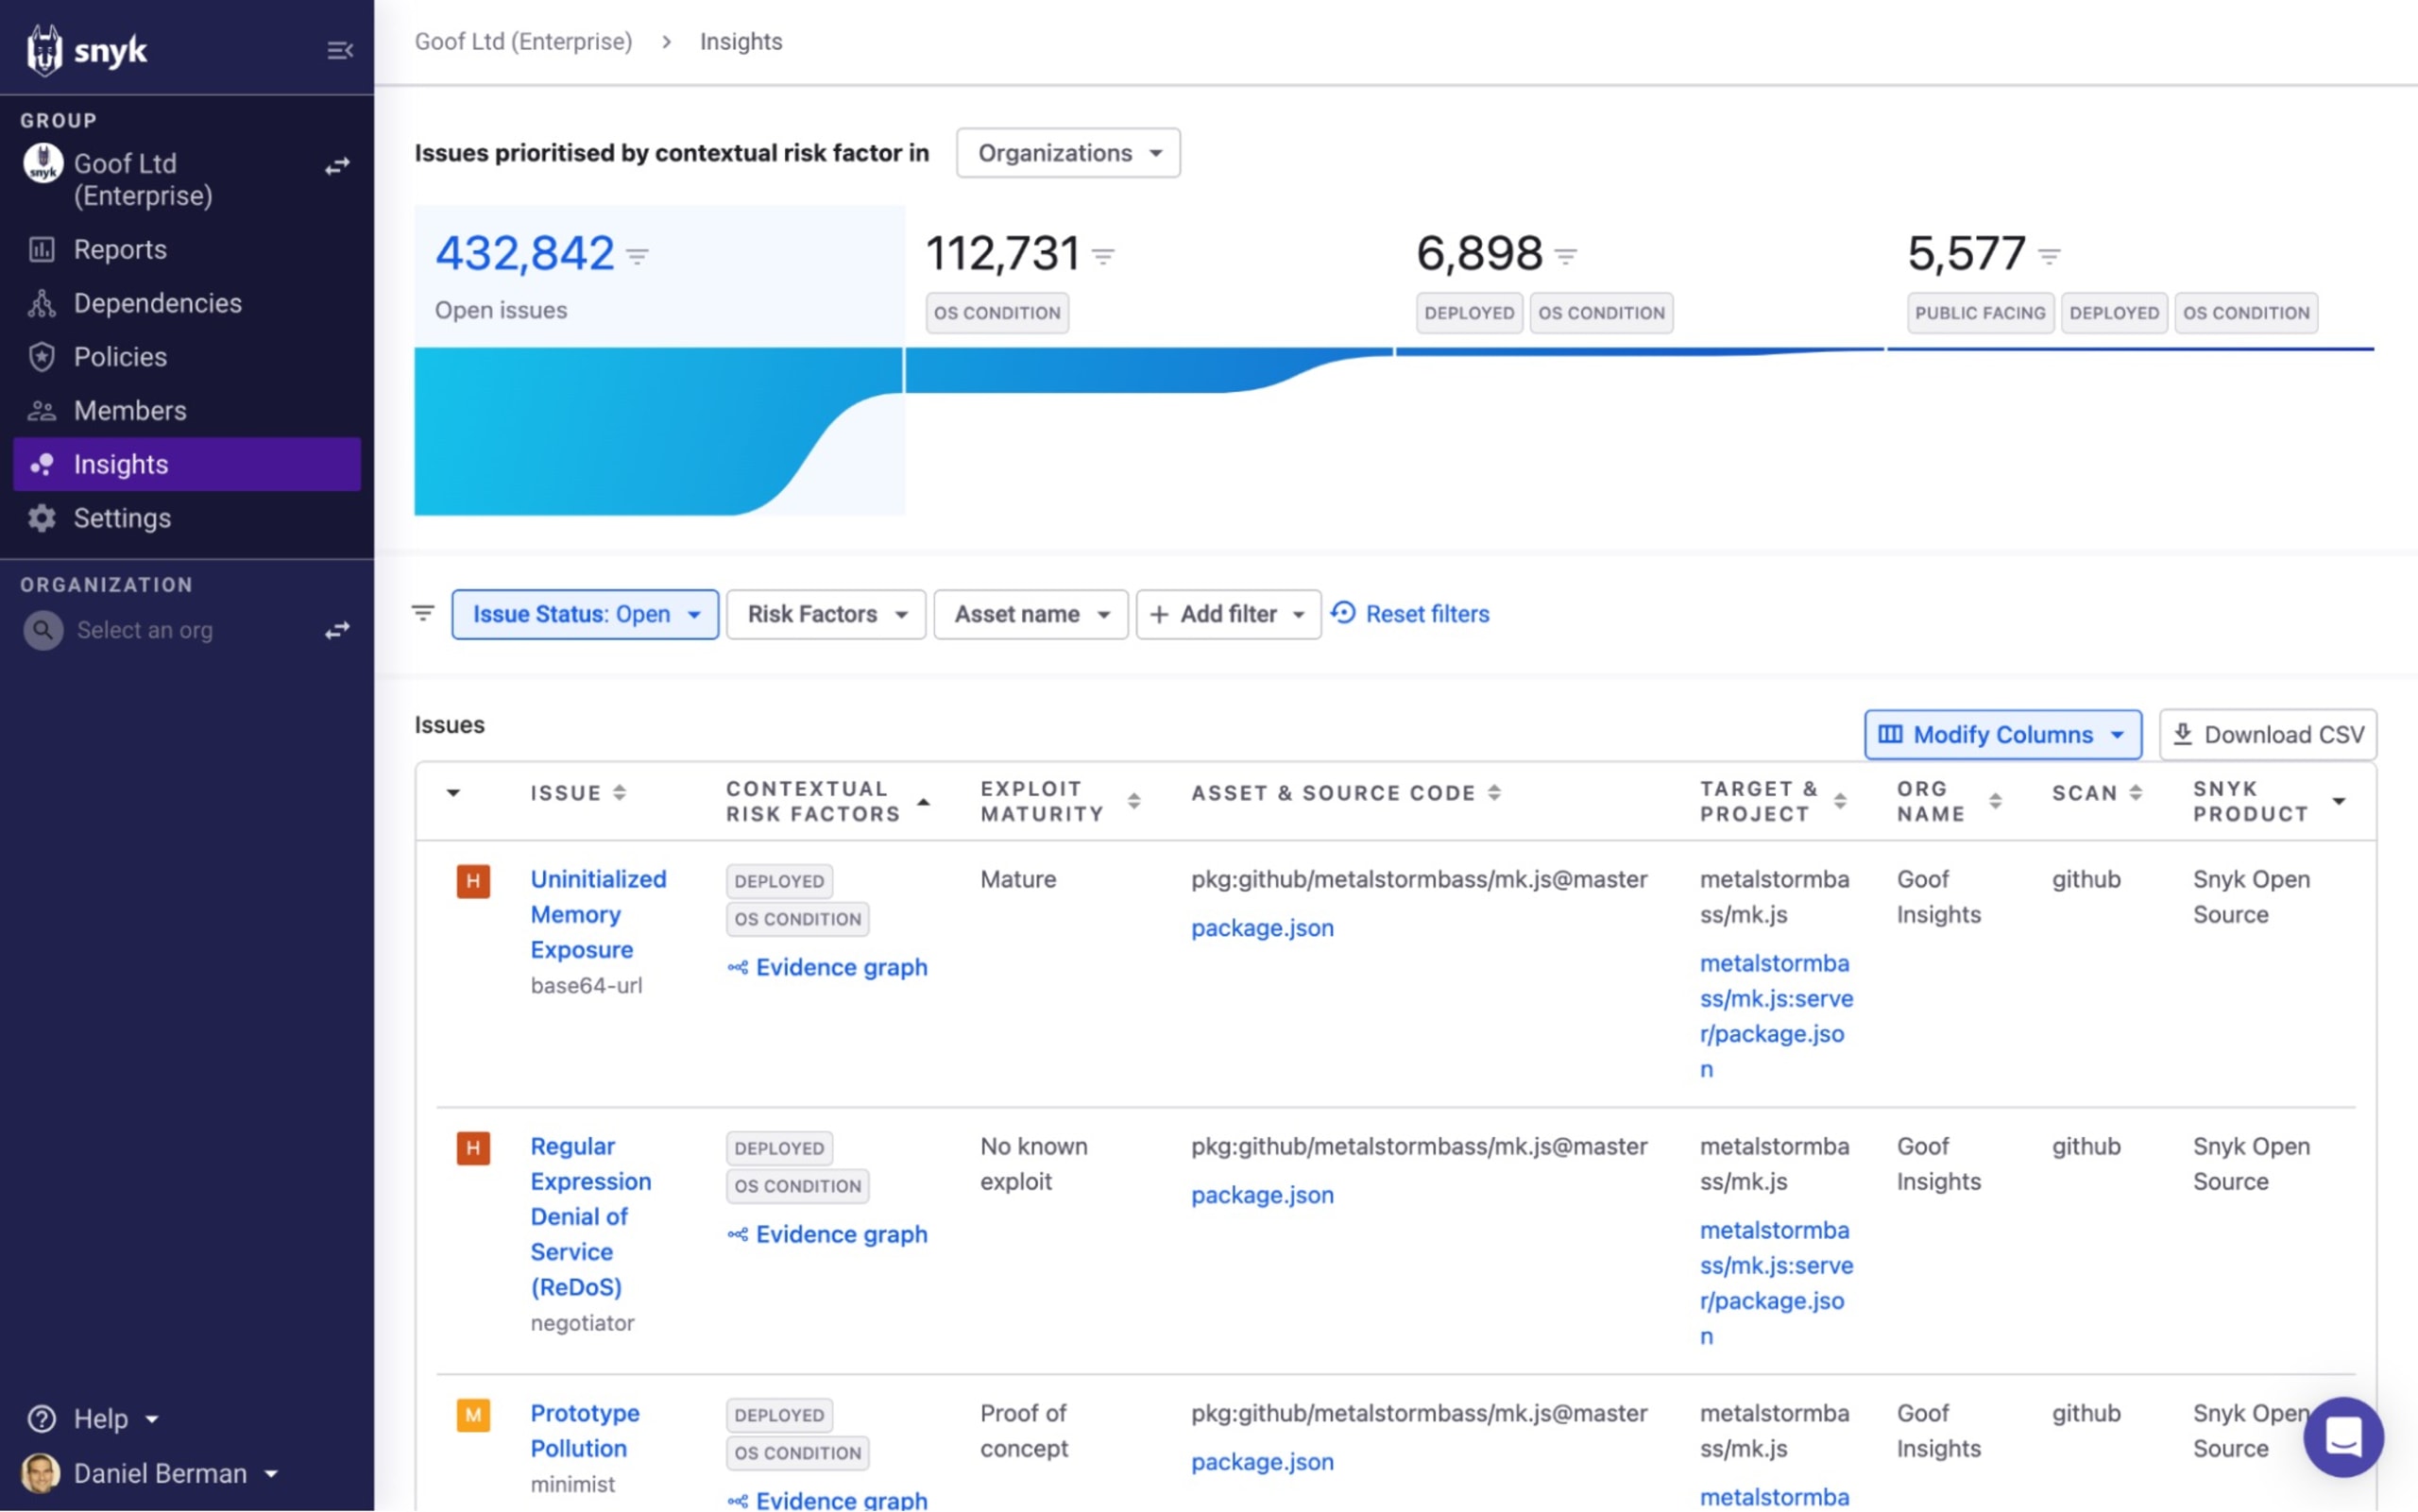
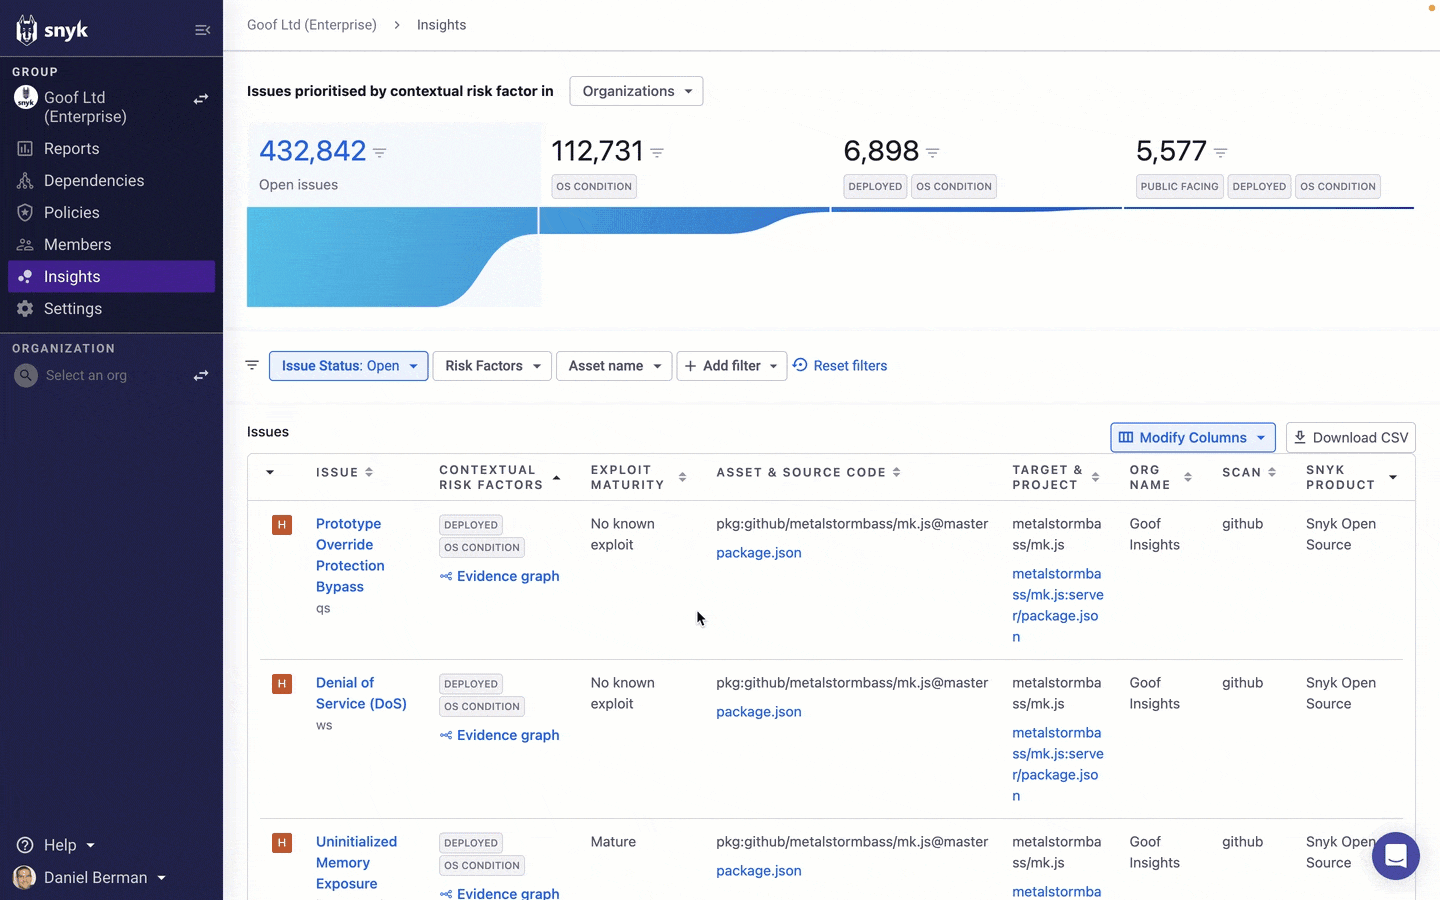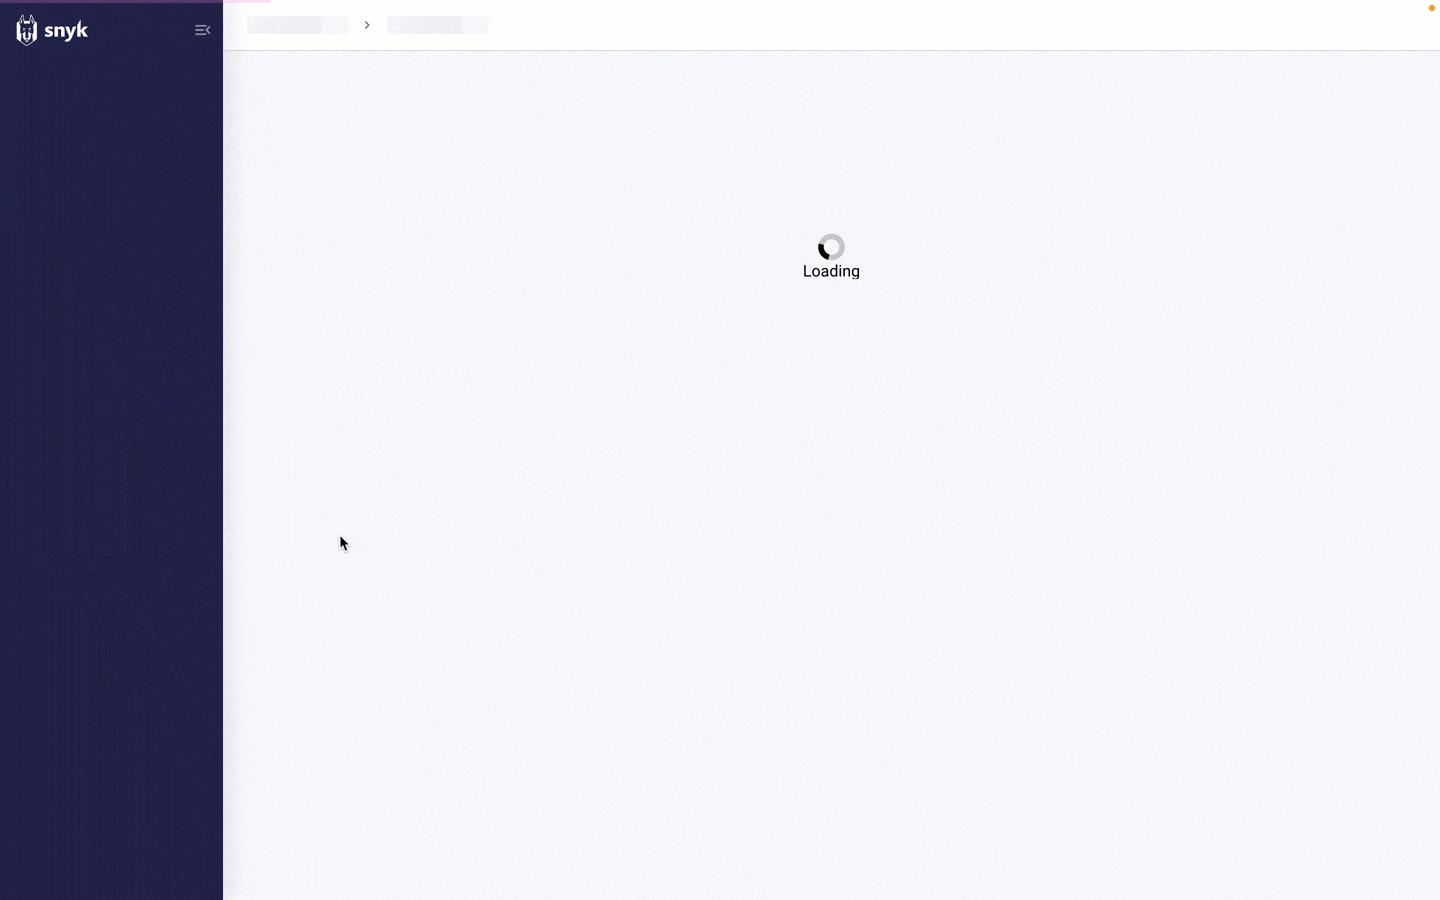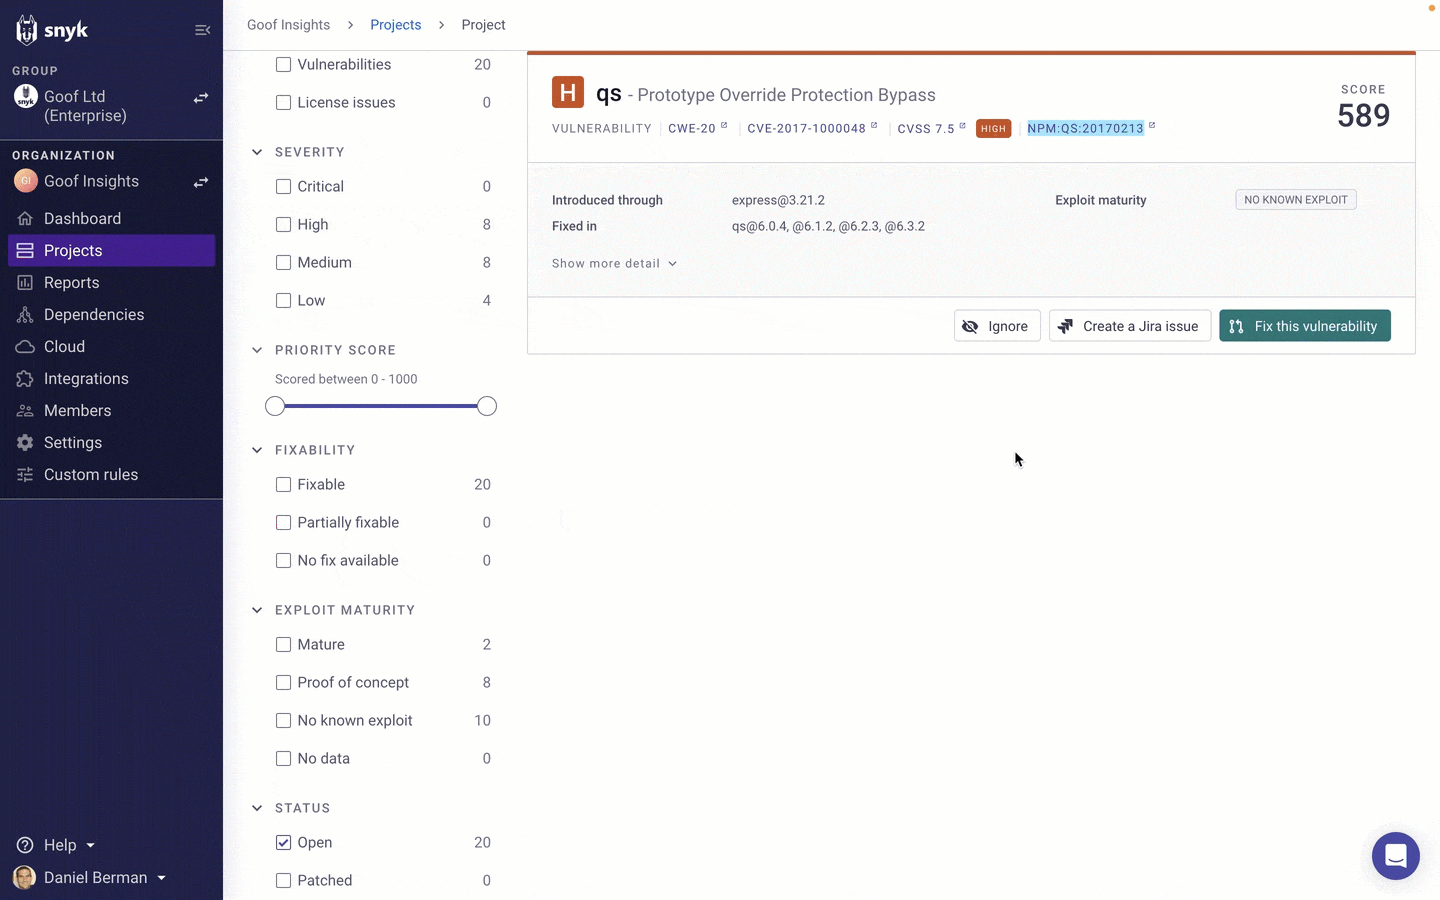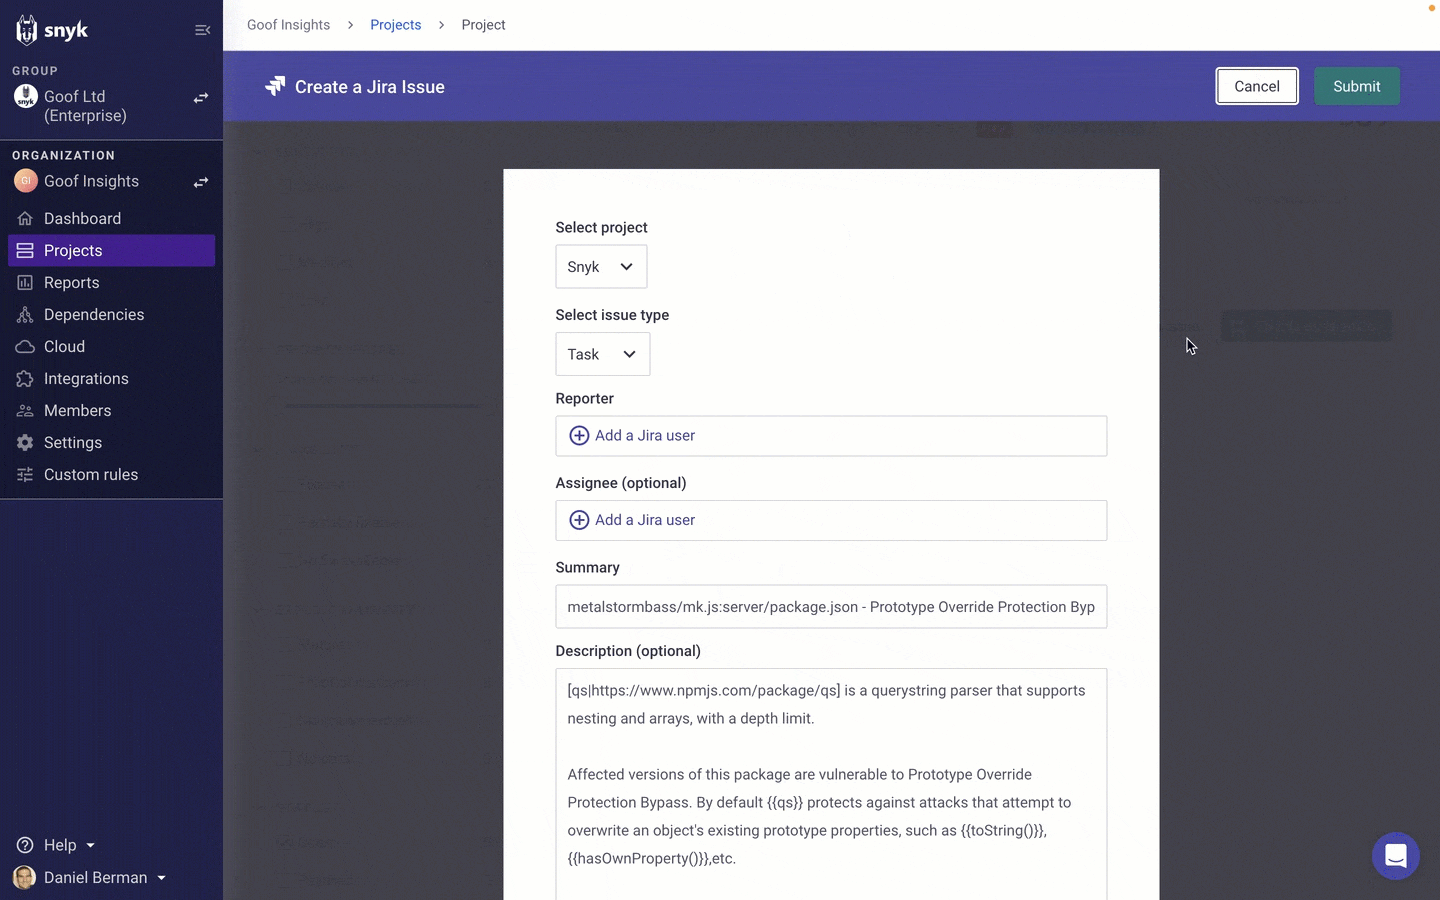
Na parte superior da página, uma visualização em funil apresenta um resumo rápido dos problemas, segmentados de acordo com os fatores de risco contextuais considerados pelo Insights. O funil tem quatro segmentos:
Problemas em aberto: todos os problemas em aberto identificados pela Snyk.
Condição do SO: todos os problemas em aberto identificados pela Snyk que afetam o sistema operacional.
Condição do SO e implantação: todos os problemas em aberto identificados pela Snyk que afetam o sistema operacional e estão associados a um contêiner implantado.
Condição do SO, implantação e exposição pública: todos os problemas em aberto identificados pela Snyk que afetam o sistema operacional, estão associados a um contêiner implantado e têm um caminho configurado até a internet.
Ao clicar em qualquer segmento do funil, a lista de problemas é filtrada automaticamente de acordo com os fatores de risco correspondentes.
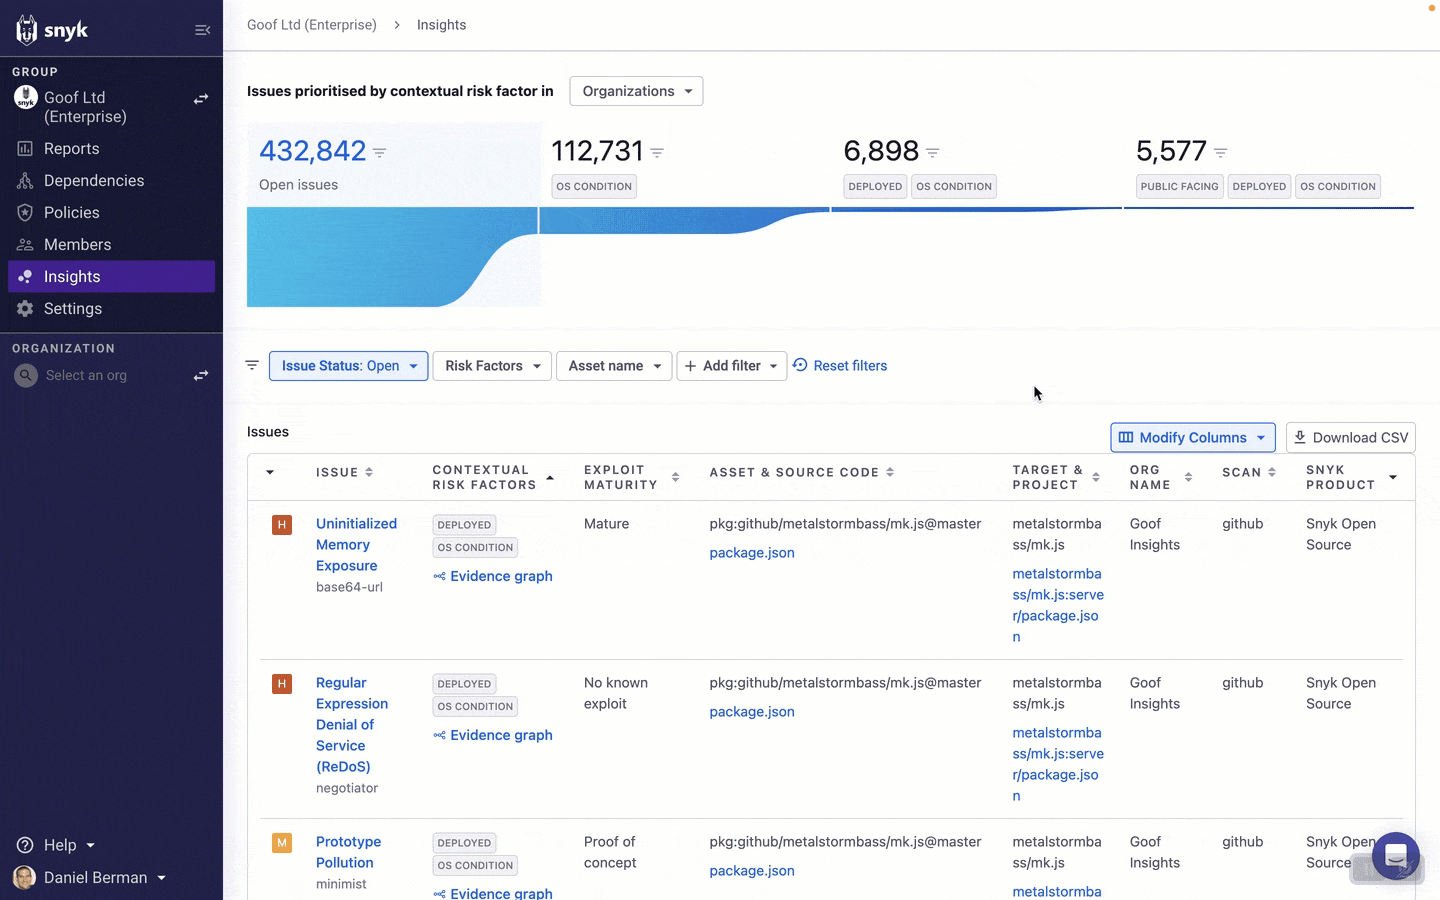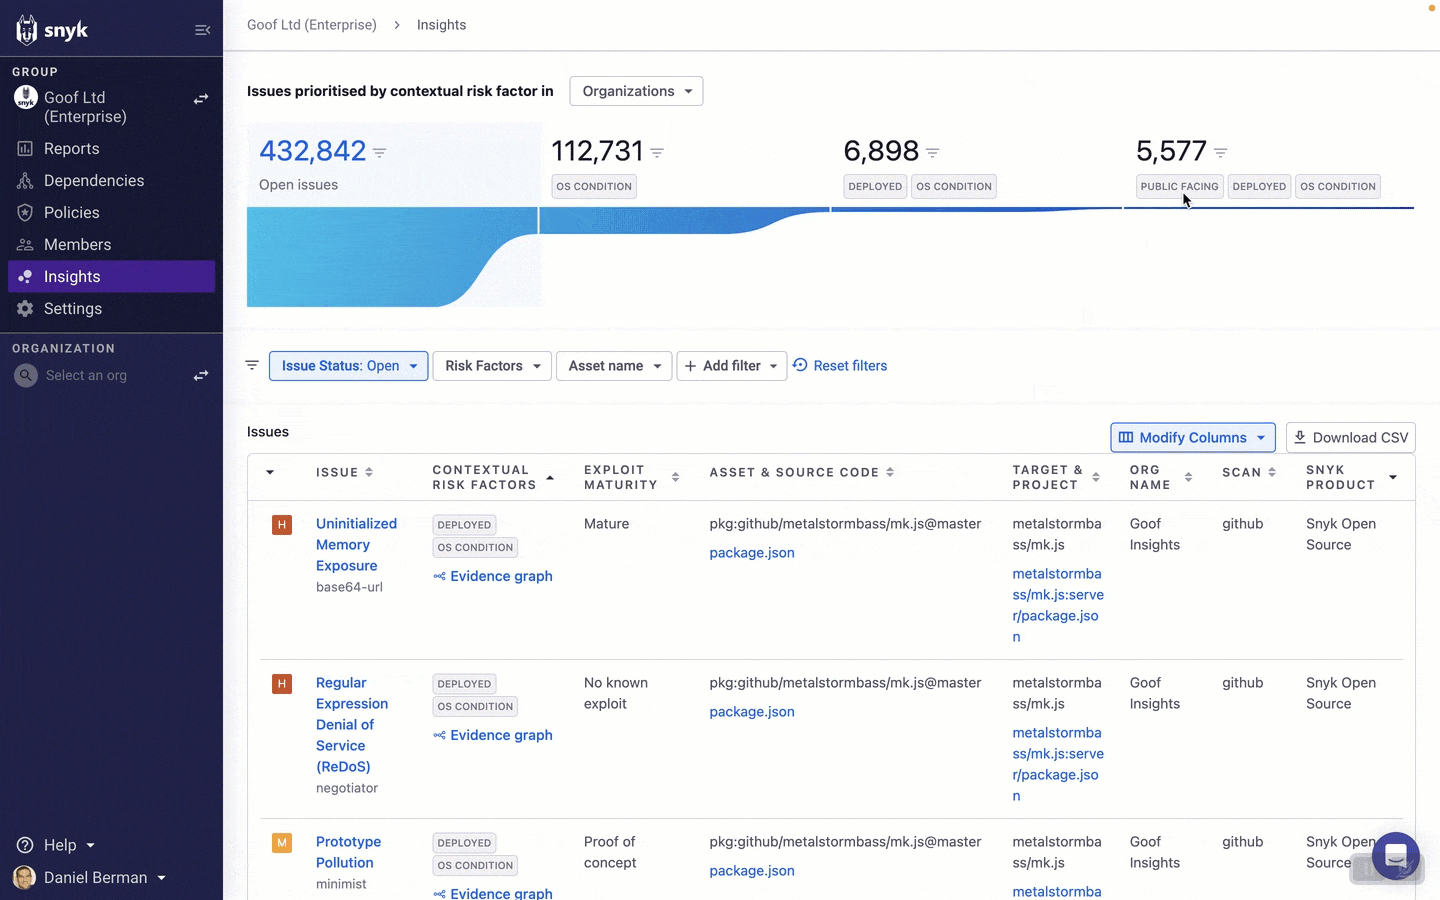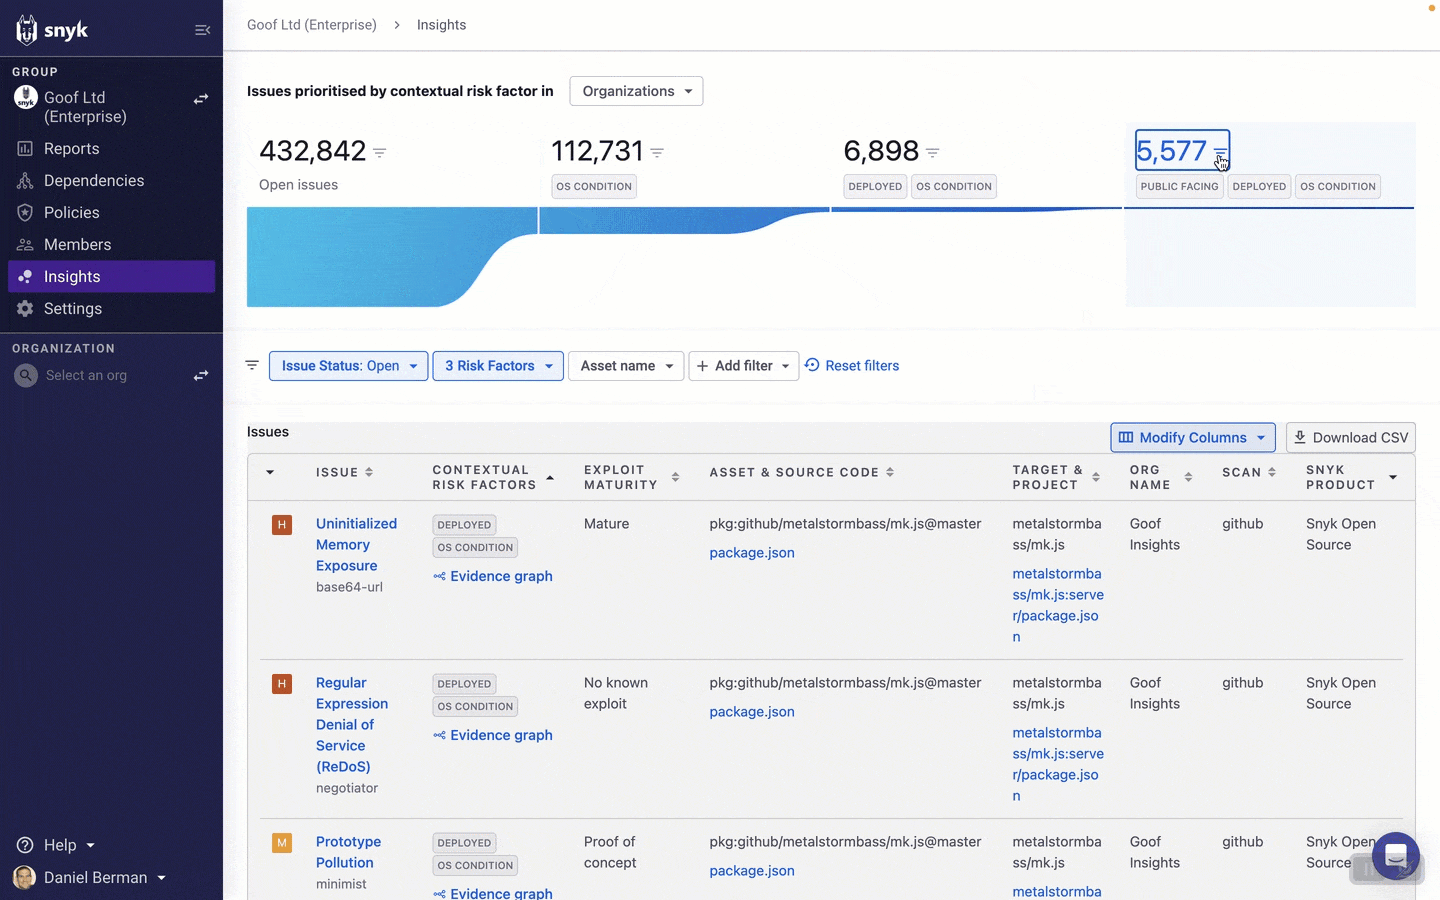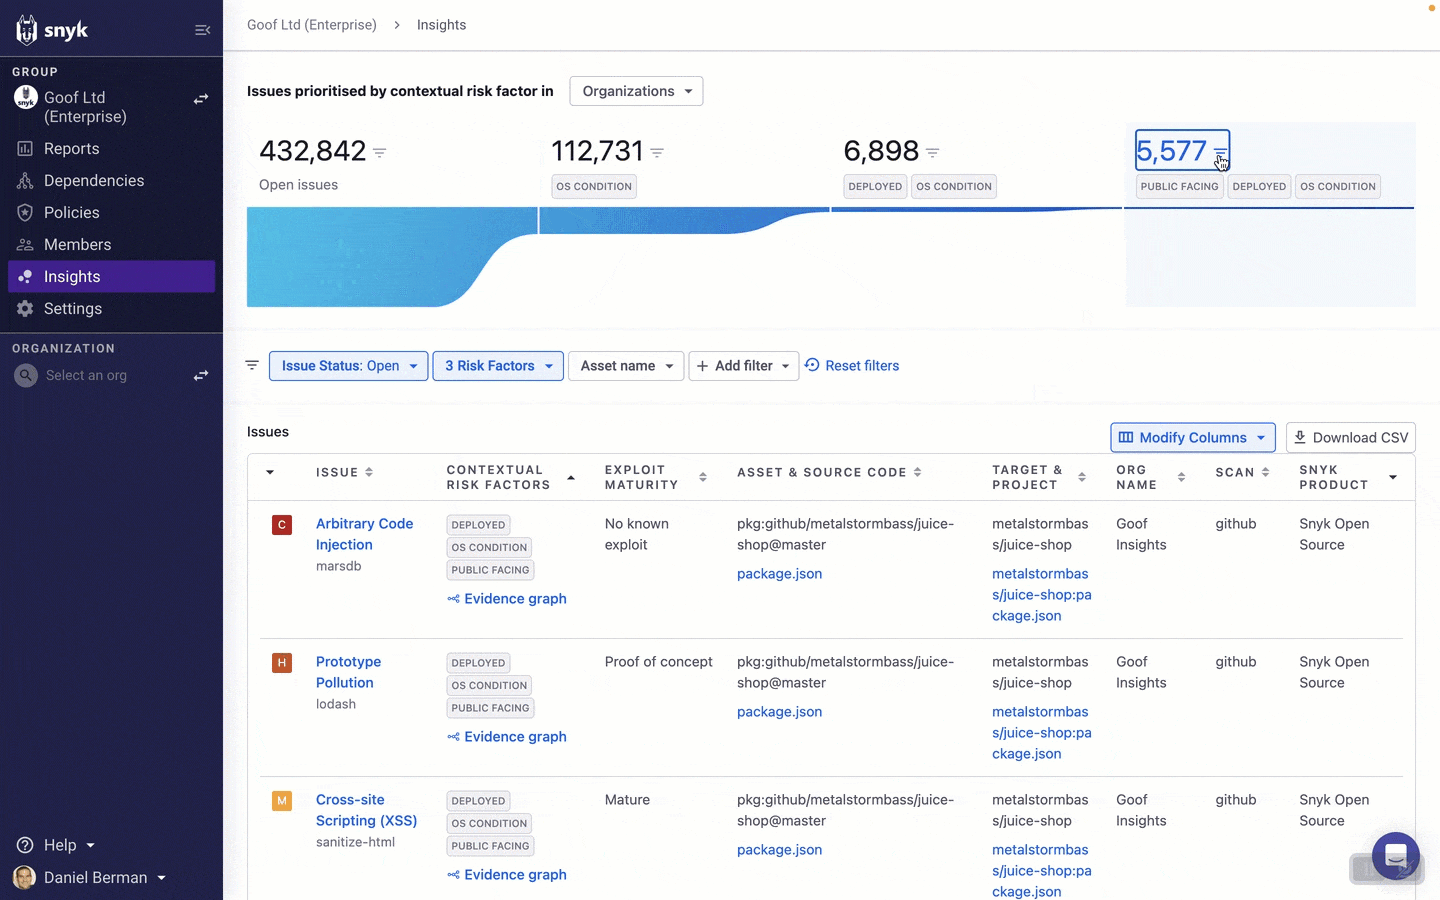
Depois, você pode continuar explorando os problemas usando a ampla lista de filtros disponível na página do Insights. Assim, será possível restringir ainda mais a lista de problemas e direcionar seus esforços de correção.
A maneira como você filtra a lista de problemas na página do Insights depende das suas práticas de gerenciamento de problemas, das políticas internas e das circunstâncias específicas. Confira alguns exemplos úteis.
Priorize seus ativos mais importantes
Com base no modelo que o Insights cria da sua aplicação, a Snyk entende melhor os diferentes ativos que a compõem. Ao filtrar por Nome do ativo, você pode restringir a lista de problemas aos relacionados a um ativo ou recurso específico. Por exemplo, se quiser direcionar os desenvolvedores a um serviço essencial para os negócios por lidar com informações confidenciais, selecione o contêiner correspondente no menu de filtros.
Priorize problemas de gravidade crítica e alta
Problemas de gravidade crítica e alta que afetam seu sistema operacional, estão implantados e expostos publicamente representam um alto nível de risco para sua organização. Por isso, restringir a busca a esses problemas usando os fatores de risco do Insights e o filtro de gravidade é uma ferramenta poderosa. Para problemas de código aberto, você pode restringir ainda mais o foco filtrando também pela existência de uma exploração conhecida e madura.
Priorize equipes específicas
Muitos clientes de grande porte da Snyk organizam diferentes unidades de negócios ou equipes de desenvolvimento de aplicações em Organizations separadas da Snyk, para gerenciar melhor a segurança em grande escala. Como o Insights está disponível no nível de grupo da Snyk, você pode filtrar facilmente por Organization usando o filtro acima da visualização em funil ou a barra de filtros acima da lista.
Depois de filtrar a lista de problemas, você pode compartilhar essa visualização com outras pessoas da sua organização clicando no botão Download CSV.
Entenda os riscos com contexto
Ao restringir a lista de problemas usando os fatores de risco identificados pelo Insights, você consegue destacar os que representam maior risco.
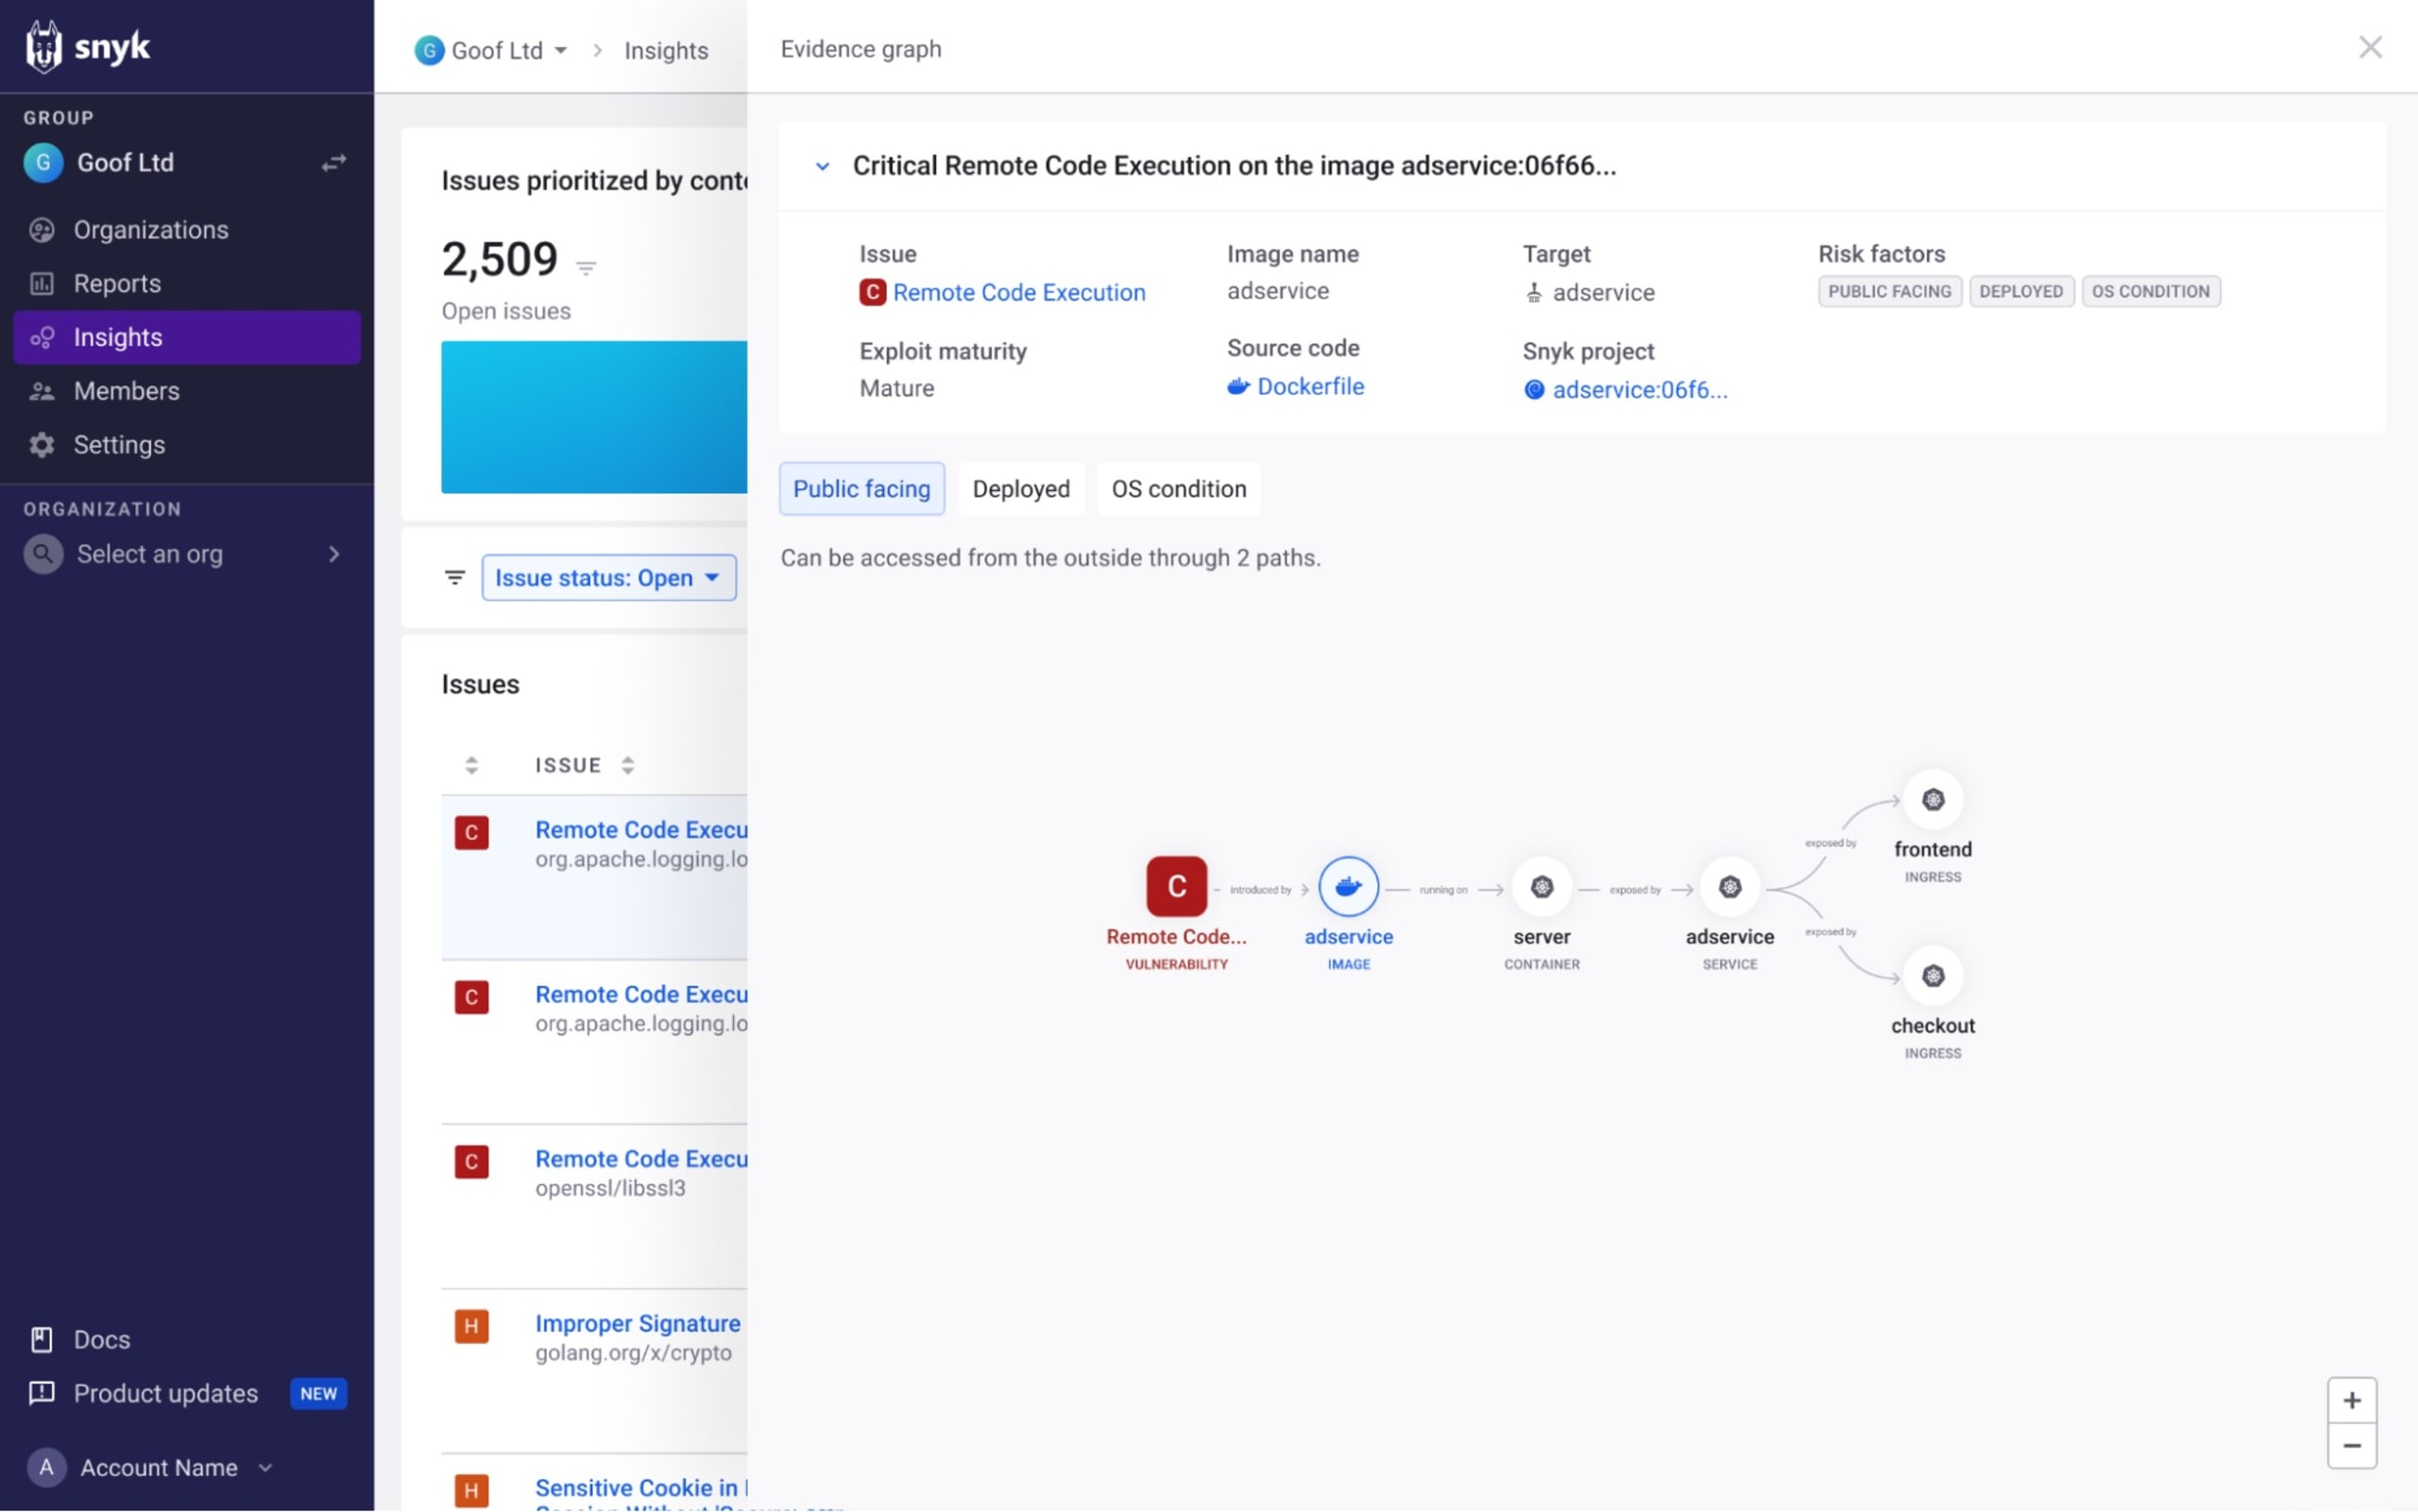
Para ajudar você a entender melhor esses problemas e como a configuração da aplicação aumenta a probabilidade de exploração, o Insights oferece um gráfico de evidências que mostra os diferentes ativos que compõem sua aplicação e como eles se relacionam com o problema em questão.
Na coluna Fatores de risco contextuais, clique no link Gráfico de evidências:
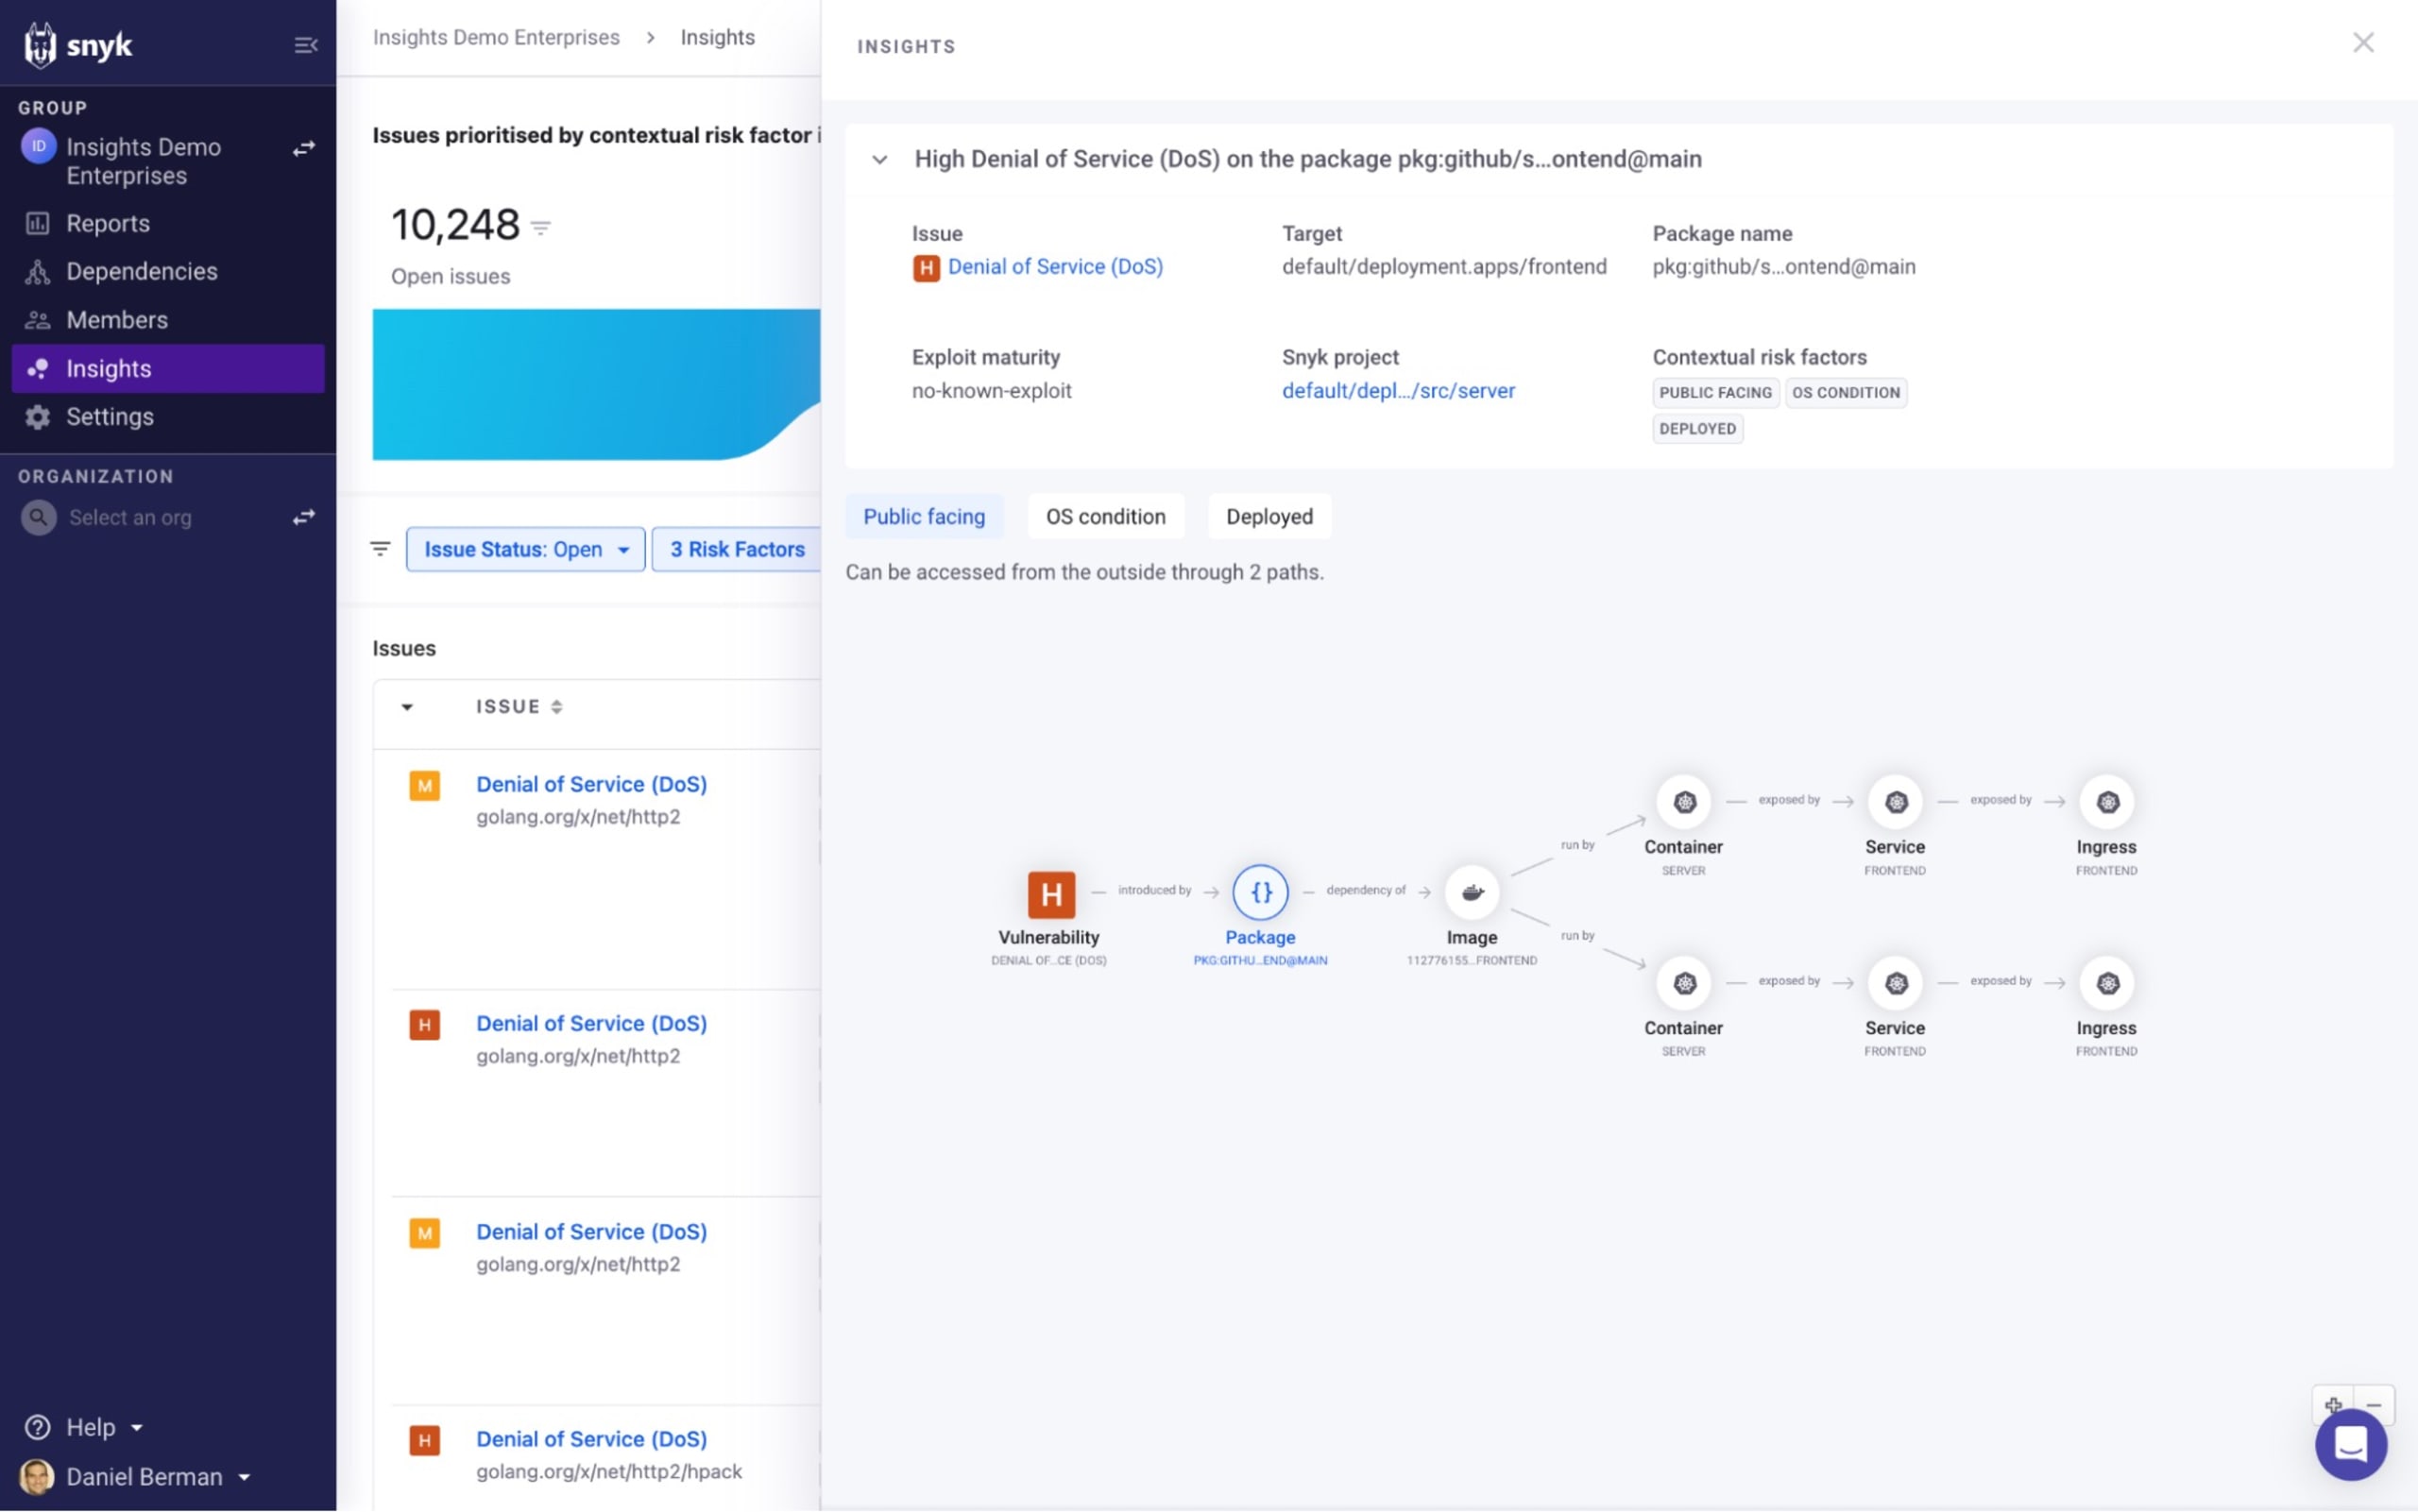
No exemplo acima, o Insights identificou uma vulnerabilidade de gravidade alta em um pacote de código-fonte associado a dois contêineres implantados, cada um com um caminho de entrada configurado para a internet. Assim, podemos entender como a configuração da aplicação aumenta a probabilidade de exploração desse problema.
O gráfico é interativo: você pode aumentar ou diminuir o zoom e arrastar os elementos para reorganizá-los. Ao selecioná-los, você verá mais informações. Neste caso, podemos ver que um dos contêineres está sendo executado em um cluster Kubernetes de desenvolvimento, enquanto o outro está no nosso ambiente de produção.
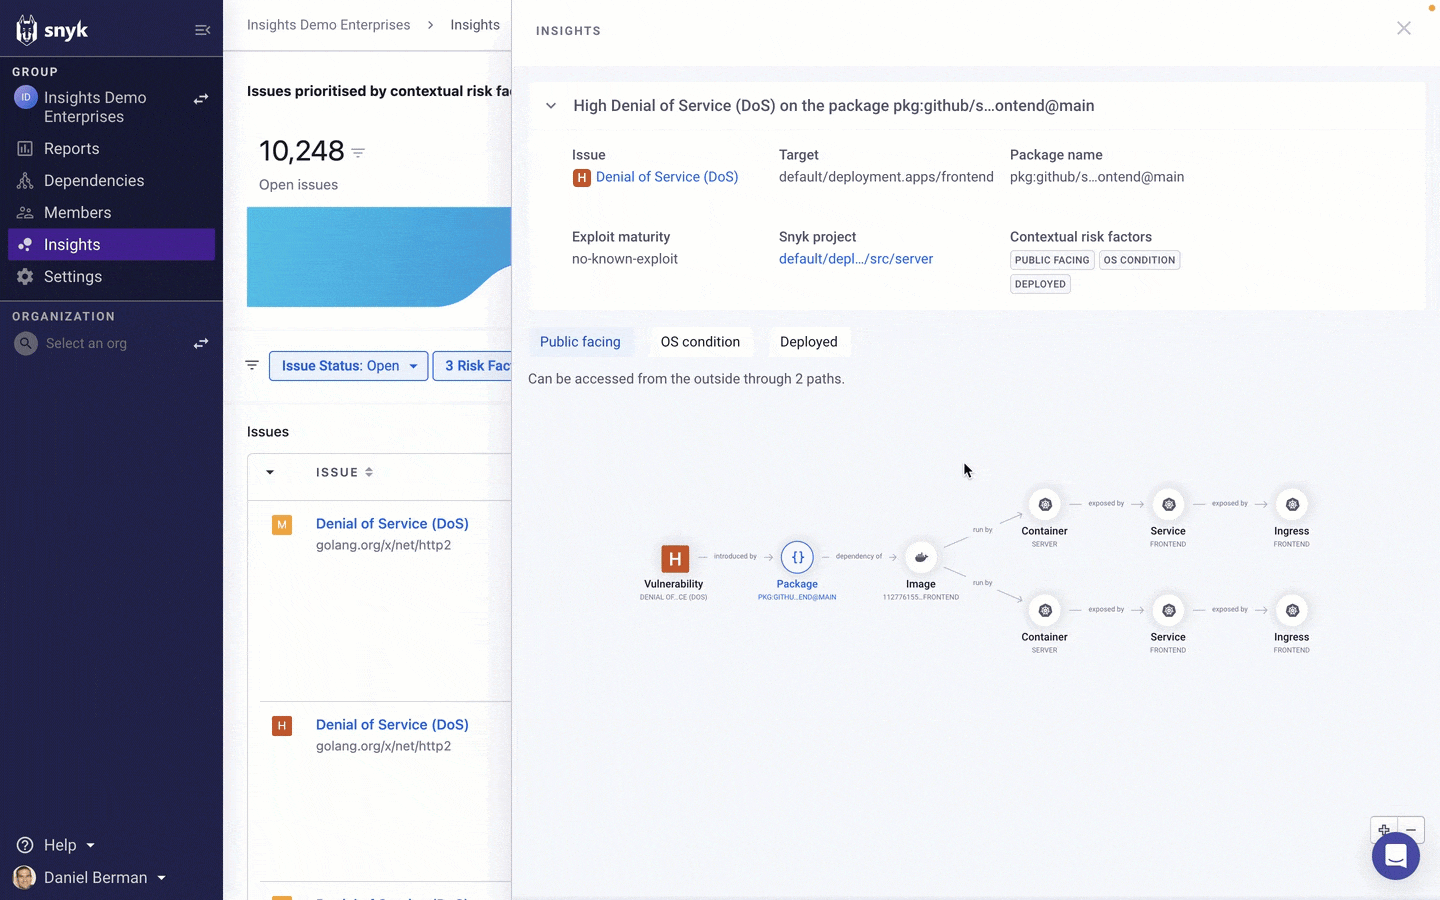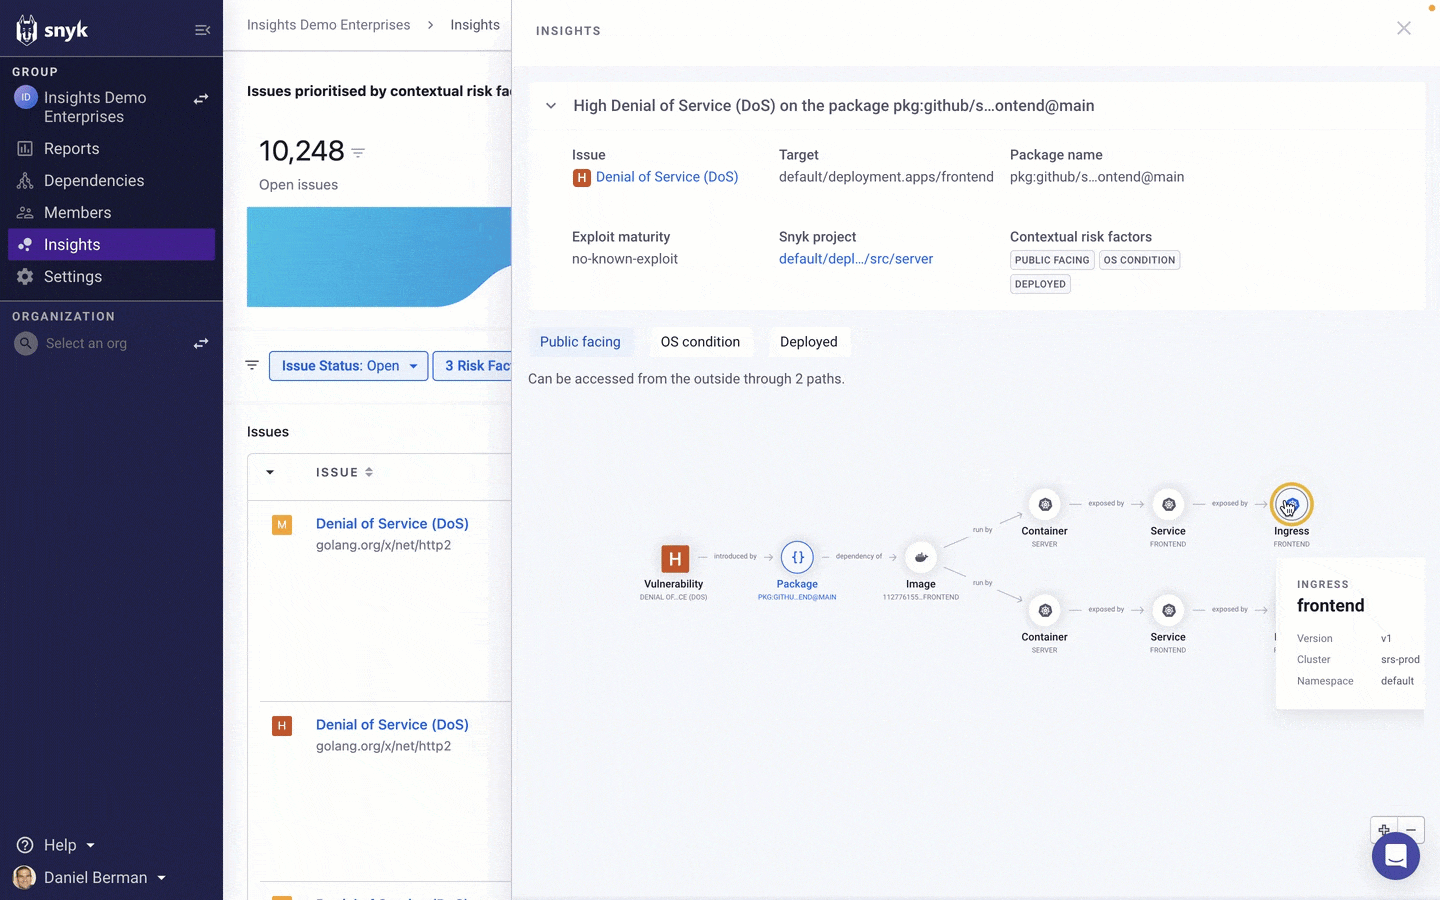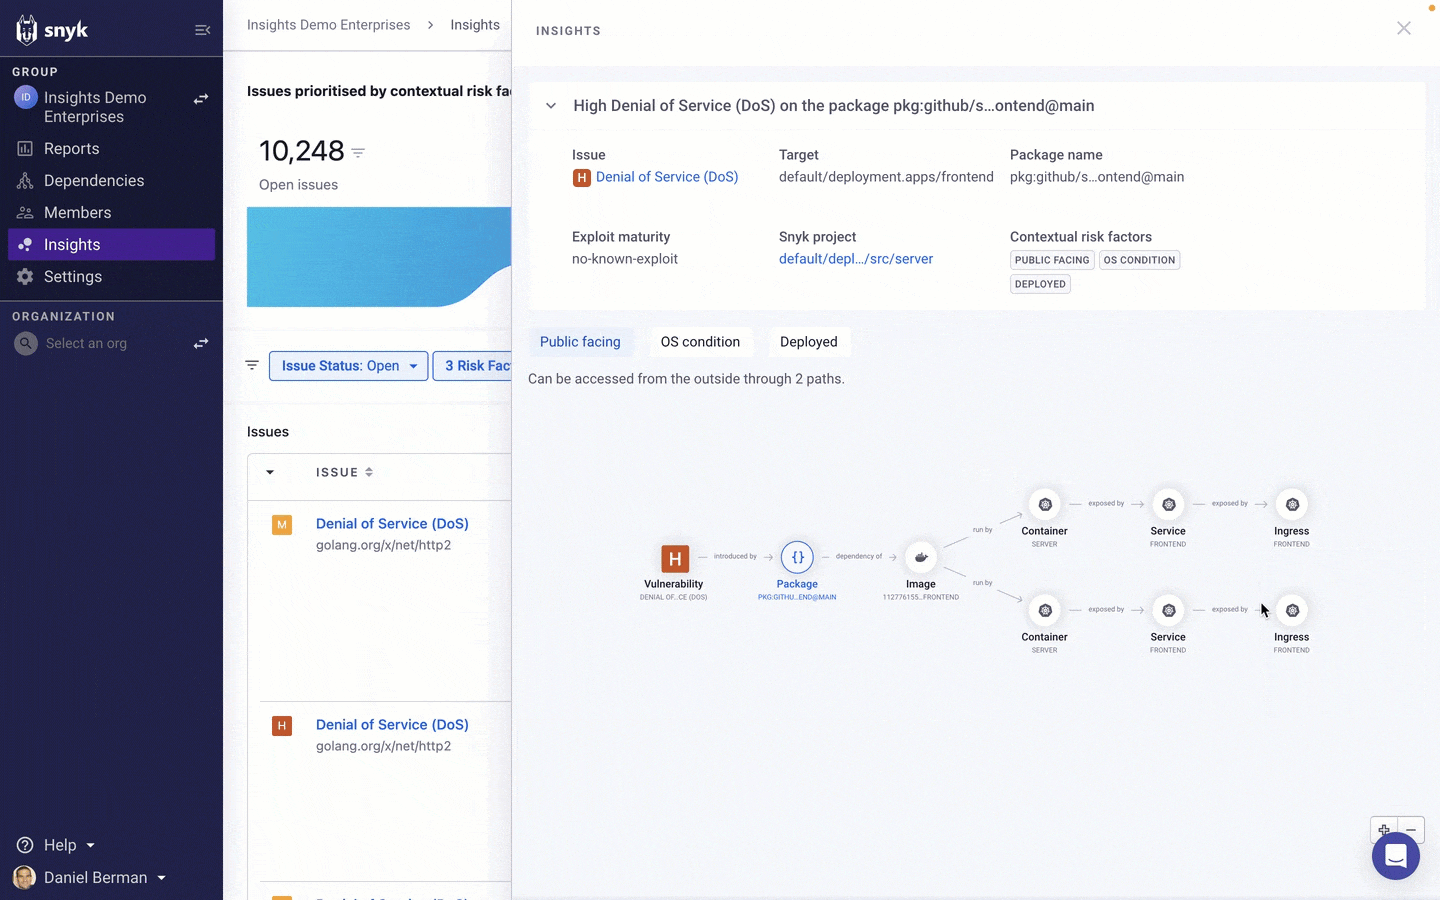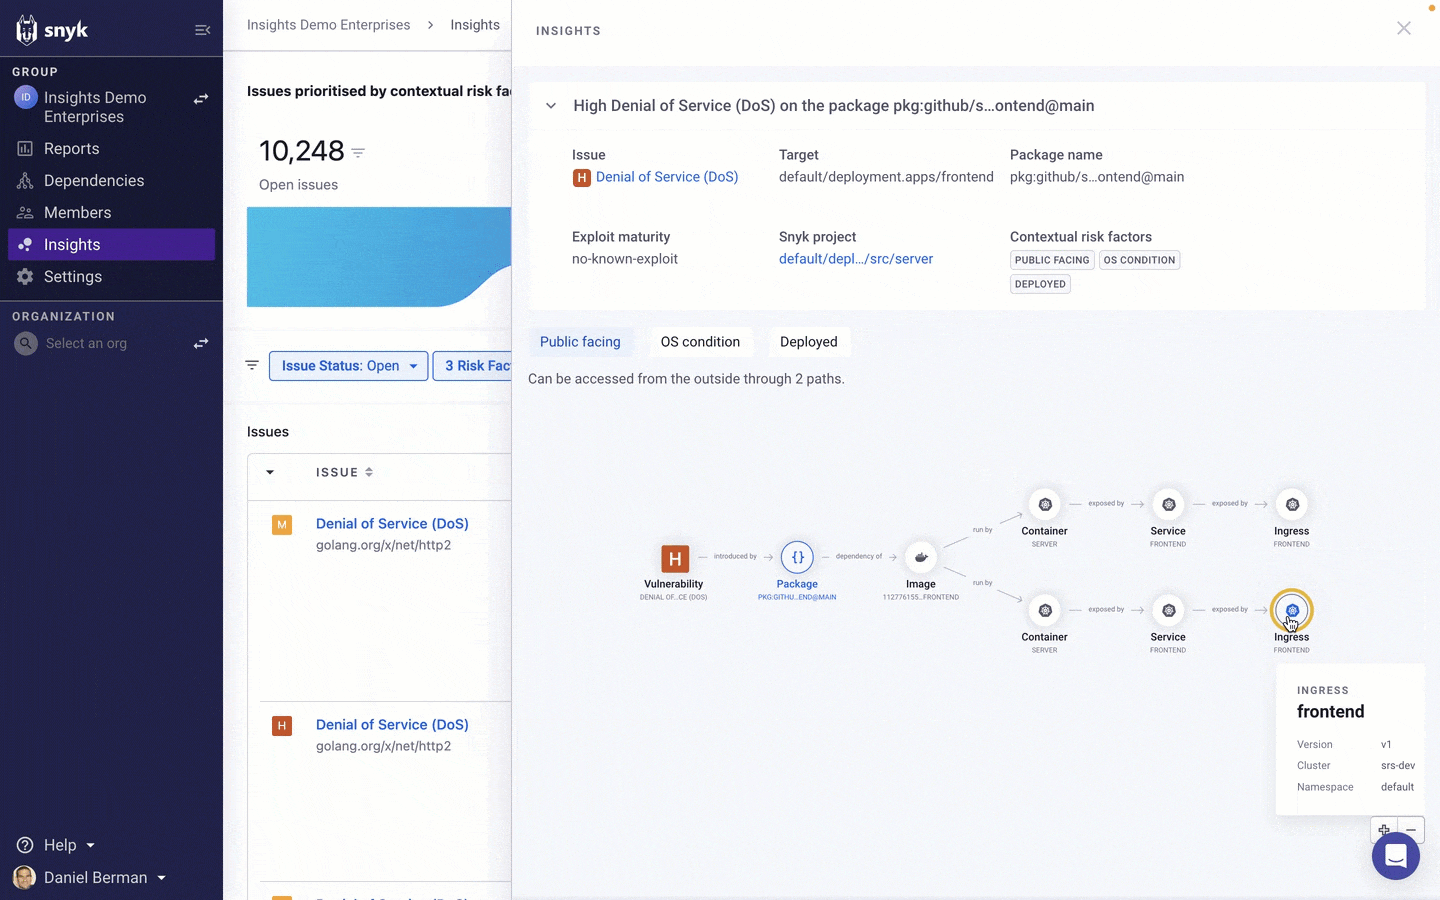
O Insights também fornece um link para o código-fonte, ajudando você a descobrir rapidamente quem é responsável pelo código que introduziu o problema e como corrigi-lo.
Todo esse contexto é uma ferramenta poderosa para explicar à equipe de desenvolvimento a importância de corrigir o problema: ele mostra o risco, como o problema foi introduzido e, acima de tudo, onde e por quem a correção deve ser aplicada.
Depois de entender o risco, o próximo passo é decidir como resolver o problema. Ao clicar nele na lista de problemas, você abre a página Projects, onde pode criar um ticket no Jira, abrir uma solicitação pull de correção ou até ignorá-lo, caso o contexto fornecido pelo Insights indique que o problema não representa risco suficiente para exigir uma ação imediata.
Rumo a uma maneira mais simples de gerenciar a segurança das aplicações
Embora a entrega contínua e as tecnologias nativas da nuvem permitam que as organizações distribuam software mais rapidamente e mantenham sua vantagem competitiva, elas também tornam cada vez mais difícil gerenciar a postura de segurança das aplicações.
Com CI/CD, os desenvolvedores introduzem código novo com frequência e velocidade cada vez maiores. As aplicações são mais complexas do que nunca, compostas por uma lista crescente de componentes com relações complexas entre si. Da mesma forma, o número de problemas de segurança nos backlogs continua aumentando, reduzindo a visibilidade das equipes de segurança e frustrando os desenvolvedores.
Para superar esses desafios, um programa de segurança precisa se basear em uma compreensão automatizada, contínua e holística das aplicações modernas. Isso inclui não apenas os problemas de segurança introduzidos pela aplicação, mas também os diversos ativos que a compõem e os processos de desenvolvimento envolvidos na escrita, compilação e implantação. Com essa compreensão, as equipes de desenvolvimento podem tomar melhores decisões de design seguro desde o início e ao longo de todo o desenvolvimento, enquanto as equipes de segurança conseguem identificar e priorizar melhor os principais riscos para a organização.
O Insights busca oferecer a você essa compreensão. Confira a gravação sob demanda do SnykLaunch para saber todos os detalhes.
O Insights estará disponível em beta aberto para clientes do plano Enterprise a partir de 12 de julho. Se você tiver interesse em testar o Insights, entre em contato com seu representante de conta da Snyk para confirmar os requisitos e, em seguida, inscreva-se no beta.