Análise estática de segurança de aplicações (SAST)
Vantagens, desvantagens, implementação e como escolher as melhores ferramentas SAST
Escrito por

0 minutos de leitura
Principais conclusões: por que SAST é importante
A maioria das vulnerabilidades tem origem no código-fonte.
SAST dá suporte a estruturas de conformidade como PCI DSS, HIPAA e ISO 27001, que exigem práticas de desenvolvimento seguro.
SAST permite que as equipes incorporem a segurança diretamente ao ciclo de vida de desenvolvimento de software (SDLC), em vez de tratá-la como algo secundário.
Para escolher a ferramenta certa de análise estática de segurança de aplicações (SAST), é preciso equilibrar cobertura, precisão e fluxo de trabalho dos desenvolvedores.
As ferramentas modernas de SAST nativas de IA, como o Snyk, usam machine learning e grandes modelos de linguagem para detectar vulnerabilidades complexas que muitas vezes passam despercebidas por scanners baseados em regras.
A análise estática de segurança de aplicações (SAST), também conhecida como análise estática de código ou teste de caixa branca, é uma das formas mais eficazes de identificar vulnerabilidades no início do ciclo de vida de desenvolvimento de software. Todos os anos, códigos inseguros contribuem para milhares de violações de dados
— mas, ao analisar o código-fonte antes da implantação, as equipes podem encontrar falhas antes que elas se tornem incidentes de segurança dispendiosos.
O que é o teste estático de segurança de aplicações (SAST)?
O teste de segurança de aplicações estático (SAST), uma modalidade de análise estática de código, analisa o código-fonte para identificar vulnerabilidades que podem deixar as aplicações expostas a ataques maliciosos. O SAST usa técnicas de varredura de vulnerabilidades que se concentram no código-fonte e no bytecode para detectar problemas de segurança, como ataques de injeção ou problemas de gerenciamento de memória. A análise é feita antes que o código possa ser executado, por isso é conhecida como teste de caixa branca. Com ferramentas de SAST, suas aplicações ficam mais protegidas contra possíveis ameaças à segurança.
Por que SAST é importante para a segurança de aplicações?
Todo desenvolvedor quer manter o código-fonte seguro sem precisar pensar demais nisso. Mas, muitas vezes, os desenvolvedores não têm a experiência em segurança necessária para evitar padrões de programação inseguros, saber como usar APIs seguras ou identificar problemas entre arquivos que envolvem partes de uma aplicação desenvolvidas por equipes diferentes.
SAST analisa o código-fonte em busca de vulnerabilidades de segurança para você. Ao integrar SAST desde o início ao pipeline de integração contínua (CI) ou ao ambiente de desenvolvimento integrado (IDE) por meio de um plugin, a ferramenta verifica o código em tempo real enquanto você programa e impede que problemas de segurança entrem na base de código.
Ao contrário dos testes dinâmicos (DAST), que identificam problemas em uma aplicação em execução, SAST encontra falhas durante o desenvolvimento — permitindo que os desenvolvedores as corrijam mais cedo, quando a correção é mais rápida e menos dispendiosa.
7 etapas de uma análise de segurança de aplicações
As sete etapas de uma análise SAST são:

7 etapas do teste estático de segurança de aplicações (SAST)
Continue programando e integrando a segurança ao processo de desenvolvimento para evitar a introdução de vulnerabilidades em códigos futuros. Incorporar a segurança a cada etapa inclui: revisões de código, práticas de merge, políticas de branching, diretrizes de programação segura e controles de conformidade. Monitore também novas ameaças, conjuntos de regras em evolução e atualizações das ferramentas. Lembre-se de analisar continuamente não apenas o código novo, mas também o código legado refatorado.
Analise seu código enquanto ele é escrito, com análise estática em tempo real ou quase real (IDE, hooks de pre-commit ou pipelines de CI iniciais). Isso inclui verificar sintaxe, violações de estilo, uso inseguro de APIs e padrões de programação conhecidos por serem arriscados (por exemplo, entradas não sanitizadas, segredos gravados diretamente no código e criptografia fraca).
Priorize e faça a triagem com base na gravidade e no impacto das vulnerabilidades encontradas. Depois que os problemas forem detectados, classifique-os por gravidade (por exemplo, CVSS ou pontuação interna), possibilidade de exploração, impacto na aplicação e nos negócios, superfície de ataque exposta, possibilidade de serem alcançados, entre outros fatores. A triagem também envolve filtrar falsos positivos e ruídos para concentrar os esforços nos riscos relevantes.
Entenda a natureza das vulnerabilidades encontradas analisando os dados da verificação e avaliando o nível de risco associado. Investigue cada problema identificado para compreender a causa raiz, o fluxo de dados, o fluxo de controle e as interações entre dependências. Determine o risco real que a vulnerabilidade representa no ambiente de implantação.
Aprenda com os resultados da análise para evitar vulnerabilidades semelhantes no futuro. Isso inclui: incorporar padrões de programação segura, capacitar desenvolvedores, atualizar listas de verificação para revisão de código e aprimorar as regras de análise. Implemente políticas para reduzir a recorrência de erros comuns. Considere também fazer revisões seguras entre pares, oficinas de programação ou treinamentos sobre novas classes de vulnerabilidade.
Corrija as vulnerabilidades encontradas na análise aplicando patches ao código ou adotando outras medidas de correção. A correção pode envolver modificar o código, remover ou substituir bibliotecas vulneráveis, alterar configurações (por exemplo, validação de entrada e codificação de saída) ou até reprojetar módulos. Para alguns problemas, medidas de mitigação são suficientes; para outros, é preciso corrigi-los por completo. Teste as correções cuidadosamente para garantir que não afetem a funcionalidade nem introduzam novos problemas.
Faça uma nova análise para verificar se a correção funcionou. Depois de corrigir o problema, execute uma nova análise SAST — na área alterada (incremental) ou em toda a base de código (baseline) — para garantir que as vulnerabilidades foram resolvidas e que não surgiram efeitos colaterais indesejados nem novos problemas. Valide se o caminho de ataque foi eliminado.
7 etapas de SAST — principais aspectos técnicos e práticas recomendadas
Etapa | Principais desafios | Práticas recomendadas |
|---|---|---|
Análise | As ferramentas precisam oferecer suporte a código parcialmente escrito ou com erros de sintaxe (por exemplo, no contexto de um IDE). Oferecer suporte a várias linguagens, frameworks modernos, código gerado, macros de código etc. Evitar um número excessivo de falsos positivos no início do processo de desenvolvimento. | Integre SAST aos IDEs, hooks de pre-commit e pull requests para detectar problemas desde o início. |
Priorização e triagem com base na gravidade e no impacto | Para determinar o impacto nos negócios, é preciso entender a sensibilidade dos ativos, a exposição (APIs públicas, entradas de usuários) e o contexto de implantação. Risco de fadiga de alertas quando aparecem muitos problemas de baixa gravidade ou baixo impacto. | Defina critérios de triagem que combinem gravidade, possibilidade de exploração, exposição e contexto dos negócios. Automatize a pré-triagem (filtrando categorias irrelevantes ou de baixo impacto). Use tags e metadados (CWE, possibilidade de exploração, ambiente, criticidade do componente). Defina SLAs para corrigir ou escalonar problemas de acordo com a gravidade. |
Revisão e avaliação de riscos | Muitas vezes, as ferramentas identificam problemas sem informações sobre o contexto de execução, como possibilidade de exploração, sanitização e controles de arquitetura. A causa raiz ou o fluxo de dados pode atravessar vários módulos ou usar bibliotecas de terceiros, o que dificulta a compreensão. Algumas vulnerabilidades são teóricas, a menos que determinadas condições de execução sejam atendidas; identificá-las não é simples. | Use grafos de chamadas e análises de fluxo de controle e de dados para validar caminhos de exploração. Relacione os resultados a modelos de ameaças ou diagramas de arquitetura. Verifique se as vulnerabilidades estão em bibliotecas externas ou no código personalizado e confirme se há correções ou patches para a versão da biblioteca. Use a análise de alcançabilidade para filtrar caminhos inativos ou inalcançáveis. |
Aprendizado e prevenção de vulnerabilidades | Os desenvolvedores podem não conhecer práticas de programação segura ou vulnerabilidades específicas de frameworks. É difícil garantir o cumprimento das práticas quando elas não fazem parte da cultura de desenvolvimento. | Mantenha padrões e diretrizes internas de programação segura e atualize-os à medida que novos problemas forem identificados. Ofereça treinamento aos desenvolvedores e faça revisões seguras de código entre pares. Atualize ou crie regras e padrões de detecção personalizados com base em problemas recorrentes. |
Correção | Alguns problemas exigem mudanças na arquitetura, atualização de dependências ou substituição de APIs inseguras. Garanta que os patches ou as alterações cubram todos os caminhos de código afetados. Equilibre a rapidez da correção com a necessidade de ser minucioso, especialmente sob pressão. | Defina responsáveis por cada correção e garanta a colaboração entre as equipes de segurança e desenvolvimento. Escreva testes automatizados ou de integração para a funcionalidade corrigida (incluindo casos de teste para o caminho da vulnerabilidade). No caso das dependências, acompanhe as correções upstream e teste cuidadosamente após as atualizações. |
Nova análise para verificar as correções | Garanta que a configuração da análise (regras, versões, escopo) seja consistente para validar as correções corretamente. Detecte efeitos colaterais indesejados ou regressões introduzidas durante a correção. Variações na ferramenta: diferentes versões ou alterações nas regras podem afetar os resultados da análise. | Automatize novas análises (CI/CD, merges de pull requests) após a integração da correção. Faça análises baseline completas periodicamente, não apenas análises incrementais. Mantenha o controle de versões das regras de análise e das configurações das ferramentas. Use métricas de cobertura de testes ou de caminhos de código para garantir que o caminho corrigido seja exercitado. |
Programação contínua e integração da segurança / prevenção | Para evitar novas vulnerabilidades, é preciso integrar a segurança a todos os fluxos de trabalho de desenvolvimento (revisões de código, políticas de branching etc.). Garanta que as ferramentas de segurança, as regras e os modelos de ameaças sejam atualizados à medida que as linguagens e os frameworks evoluem. Gerencie a dívida técnica e o código legado que não foi desenvolvido com práticas sólidas de segurança. Mantenha a produtividade dos desenvolvedores sem sobrecarregá-los com demandas de segurança. | Estratégia de shift left: integre SAST desde o início e com frequência (IDE, CI, PR). Tenha “security champions” nas equipes de desenvolvimento para ajudar a manter práticas seguras. Use métricas ao longo do tempo — densidade de vulnerabilidades, MTTR, tendência de falsos positivos etc. — para medir o progresso. Inclua modelagem de ameaças periódica, auditorias e atualizações das ferramentas e dos padrões de programação segura. Mantenha os conjuntos de regras e os modelos de detecção atualizados, inclusive para dependências de terceiros e frameworks. |
Checklist de práticas recomendadas para implementar SAST
Defina e documente funções e responsabilidades
Comece a analisar desde o início e com frequência (shift left)
Integre SAST ao IDE ou aos hooks de pre-commit para que os desenvolvedores recebam feedback enquanto programam
Execute análises automáticas em pull requests e branches de funcionalidades
Agende análises baseline completas periodicamente (por exemplo, todas as noites ou semanalmente)
Ajuste os conjuntos de regras e as configurações
Personalize os conjuntos de regras para sua linguagem, framework ou arquitetura
Defina claramente os limites de gravidade (crítica, alta, média etc.) para que as políticas possam bloquear problemas críticos e altos
Priorize e faça a triagem dos resultados de forma inteligente
Use métricas como possibilidade de exploração, impacto nos negócios, exposição e acessibilidade dos caminhos de código
Mantenha um processo ou critérios de triagem para categorizar os problemas de forma consistente
Atribua responsáveis pelos resultados e defina SLAs para correção (por exemplo, problemas críticos devem ser corrigidos em até X dias)
Integre SAST aos pipelines de CI/CD com gates de qualidade
Adicione SAST às etapas de build e às pull requests para impedir o merge ou a implantação de código com determinadas vulnerabilidades
Implemente análises incrementais ou diferenciais do código alterado para agilizar a análise e o ciclo de feedback
Configure a ferramenta de CI/CD para sinalizar problemas ou interromper builds quando a gravidade for crítica ou os limites forem ultrapassados
Ofereça feedback útil e orientações para correção
Inclua nos relatórios caminhos de arquivos, números de linha, contexto, possibilidade de exploração e correções sugeridas
Integre o feedback aos ambientes de trabalho dos desenvolvedores
Mantenha documentação ou uma base de conhecimento interna sobre padrões comuns de vulnerabilidade e medidas de mitigação
Gerencie falsos positivos e a manutenção das ferramentas
Revise falsos positivos e falsos negativos regularmente
Mantenha a ferramenta SAST e seu banco de regras ou mecanismo de detecção atualizados para cobrir os vetores de ataque mais recentes
Garanta que a ferramenta ofereça suporte a todas as linguagens, frameworks e sistemas de build usados pela sua organização
Monitore, avalie e aprimore continuamente
Defina e acompanhe KPIs: tempo para corrigir, densidade de vulnerabilidades, taxa de falsos positivos e tendências por nível de gravidade
Faça auditorias periódicas da cobertura das análises e da eficácia das regras
Use os dados das análises para orientar treinamentos de desenvolvedores e atualizar padrões de programação
Alinhe SAST à conformidade, aos modelos de ameaças e ao contexto de risco
Relacione os resultados de SAST aos modelos de risco e perfis de ameaças específicos do seu domínio ou ambiente de aplicação
Garanta que os resultados das análises possam ser usados para fins de conformidade (por exemplo, relatórios, comprovações e rastreabilidade)
Considere estruturas regulatórias e órgãos normativos (por exemplo, OWASP, CWE, NIST SSDF) ao selecionar regras e definir políticas
Otimize o desempenho e a experiência dos desenvolvedores
Use análises incrementais para agilizar o feedback em PRs e commits
Quando apropriado, exclua códigos irrelevantes (por exemplo, código gerado, arquivos de teste e bibliotecas de fornecedores ou de terceiros que sejam estáveis ou já corrigidas)
Equilibre profundidade e velocidade (por exemplo, feedback mais rápido nas etapas iniciais e análises mais aprofundadas em builds agendados ou de release)
5 vantagens da análise estática de segurança de aplicações
O SAST oferece diversos benefícios ao ciclo de vida de desenvolvimento de software (SDLC), como melhorar a qualidade do código e reduzir o custo e o esforço gerais para garantir a segurança de aplicações.
Confira cinco benefícios da implementação do SAST:
Analisa o código nas etapas iniciais do desenvolvimento: a maioria das ferramentas SAST trabalha apenas com o código-fonte e verifica se ele segue as práticas recomendadas. Isso significa que o SAST pode ser usado enquanto você escreve o código. Plugins de IDE para ferramentas SAST são comuns e identificam problemas antes que qualquer coisa entre no controle de versão. Isso é especialmente importante ao usar ferramentas de programação com IA, que, por sua própria natureza, podem introduzir erros e alucinações no código em uma velocidade nunca vista.
Indica onde está o código problemático e explica o problema identificado: o SAST mostra a localização exata de cada vulnerabilidade e explica o fluxo de dados. Assim, fica fácil entender e corrigir cada uma delas.
Dispensa casos de teste: algumas ferramentas de AppSec, como o teste dinâmico de segurança de aplicações (DAST), exigem que você decida o que testar. Já as ferramentas SAST simplesmente aplicam todas as regras à sua base de código.
Essas regras podem ser implementadas manualmente por quem cria a ferramenta SAST ou pela comunidade. Muitas se baseiam em diversos projetos e anos de experiência em programação, por isso quem desenvolve as regras precisa conhecer diferentes áreas. Com elas, você pode identificar vulnerabilidades cuja existência nem imaginava.Dispensa a execução da aplicação: o SAST analisa o código-fonte antes da execução da aplicação. Por isso, as análises SAST são muito mais rápidas do que as de outras ferramentas de teste de aplicações.
É fácil de automatizar: os arquivos de código-fonte podem ser analisados automaticamente em qualquer etapa do SDLC. Assim, o SAST pode funcionar como uma barreira de segurança em qualquer momento.
3 limitações do SAST (e como superá-las)
Apesar dos benefícios, o teste estático de segurança de aplicações também tem limitações, como a incapacidade de detectar certas vulnerabilidades. Outras limitações importantes do SAST incluem:
Falsos positivos e falsos negativos: as ferramentas SAST interpretam o código-fonte e precisam adotar certas premissas. Isso pode levá-las a identificar problemas que não existem, chamados falsos positivos — ou seja, detecções incorretas. Ferramentas SAST antigas podem apresentar uma taxa de falsos positivos de 50% a 80%, dificultando a identificação de resultados relevantes em meio ao ruído e colocando em dúvida o retorno sobre o investimento em SAST. Por isso, é importante usar uma ferramenta SAST moderna, mais precisa, com resultados simplificados e priorizados e recursos personalizáveis.
Falta de contexto: entradas de usuários sem sanitização representam um grande risco de segurança e devem ser corrigidas sempre que chegam a um componente de software. Muitas vezes, a entrada não sanitizada no front-end é corrigida no back-end, mitigando o risco. Isso acontece porque o código do front-end e do back-end nem sempre está no mesmo repositório. Assim, a ferramenta SAST não detecta a sanitização e pode pedir ao desenvolvedor que corrija um problema inexistente.
Dependência de linguagem: o SAST depende muito do código. Há muitas ferramentas SAST para linguagens de programação populares, como Java e C#, mas pouquíssimas para linguagens mais específicas, como ReScript e Nim.
SAST em comparação com outras ferramentas de AppSec
SAST em comparação com outras ferramentas de AppSec
Há diversas ferramentas de segurança de aplicações disponíveis. Por isso, é fundamental entender as diferenças entre o SAST e outras ferramentas de teste de segurança de aplicações para definir quais são mais adequadas à sua organização. A combinação certa de ferramentas de AppSec pode ajudar sua organização a identificar falhas no código desde o início, validar vulnerabilidades em tempo de execução mais adiante e combinar diferentes recursos para criar uma postura de segurança resiliente.
Comparação | Principais diferenças | Casos de uso ideais |
|---|---|---|
SAST vs. DAST | Ponto de análise: o SAST analisa o código-fonte ou bytecode (caixa-branca), enquanto o DAST testa uma aplicação em execução (caixa-preta). Etapa do SDLC: o SAST é usado no início do desenvolvimento; o DAST, mais adiante (em homologação ou produção). Visibilidade/cobertura: o SAST examina a lógica interna e os fluxos de controle e de dados; o DAST observa o comportamento em tempo de execução, problemas de configuração e superfícies expostas. | Ambientes com CI/CD maduro, nos quais a detecção antecipada é importante; requisitos regulatórios ou de conformidade; grandes bases de código em que as práticas de programação são essenciais (cenários em que o SAST se destaca). Use o DAST em ambientes de homologação, pré-produção ou produção para identificar problemas de execução e implantação; em aplicações voltadas para o público externo; e para validar a segurança do comportamento em tempo de execução. A combinação dos dois oferece uma cobertura em camadas. |
SAST vs. IAST | Instrumentação: o IAST é incorporado ao ambiente de execução da aplicação (agentes/sensores) e combina informações estáticas e dinâmicas; o SAST é totalmente estático. Contexto de execução: o IAST tem visibilidade dos caminhos de execução e dos fluxos de dados durante solicitações e testes reais; o SAST não. Equilíbrio entre cobertura e velocidade: o SAST pode analisar toda a base de código, incluindo caminhos não executados, mas pode ser mais lento e gerar mais ruído; o IAST é mais rápido em alguns contextos, mas só analisa o que é exercitado. | Ideal para ambientes de teste ou pré-produção com testes funcionais e de integração; indicado quando você precisa de resultados mais precisos e contextualizados, com menos alertas falsos. Use o IAST em equipes com boa cobertura de testes. Use o SAST desde o início (na IDE e antes do commit) para obter uma cobertura geral e, em seguida, complemente com o IAST. |
SAST vs. SCA | Escopo: o SAST analisa seu próprio código e identifica falhas no código; a análise de composição de software (SCA) analisa componentes, dependências e códigos de terceiros e de código aberto em busca de vulnerabilidades conhecidas e problemas de licença. Tipo de vulnerabilidade: a SCA identifica vulnerabilidades já registradas em bancos de dados de vulnerabilidades de componentes (CVE etc.) e riscos de licenciamento; o SAST procura vulnerabilidades novas em código personalizado. Visibilidade das dependências: a SCA costuma incluir dependências transitivas; o SAST pode não detectar vulnerabilidades em bibliotecas, a menos que elas estejam incluídas na análise ou que o código da biblioteca esteja visível. | A SCA é essencial em ambientes com uso intenso de dependências de terceiros ou de código aberto, quando é necessário cumprir requisitos de licenciamento e gerenciar riscos da cadeia de suprimentos. O SAST é fundamental nas etapas iniciais do desenvolvimento, para identificar falhas de lógica e proteger o código personalizado. Use os dois juntos: SAST + SCA para cobrir tanto o código personalizado quanto as vulnerabilidades de terceiros. |
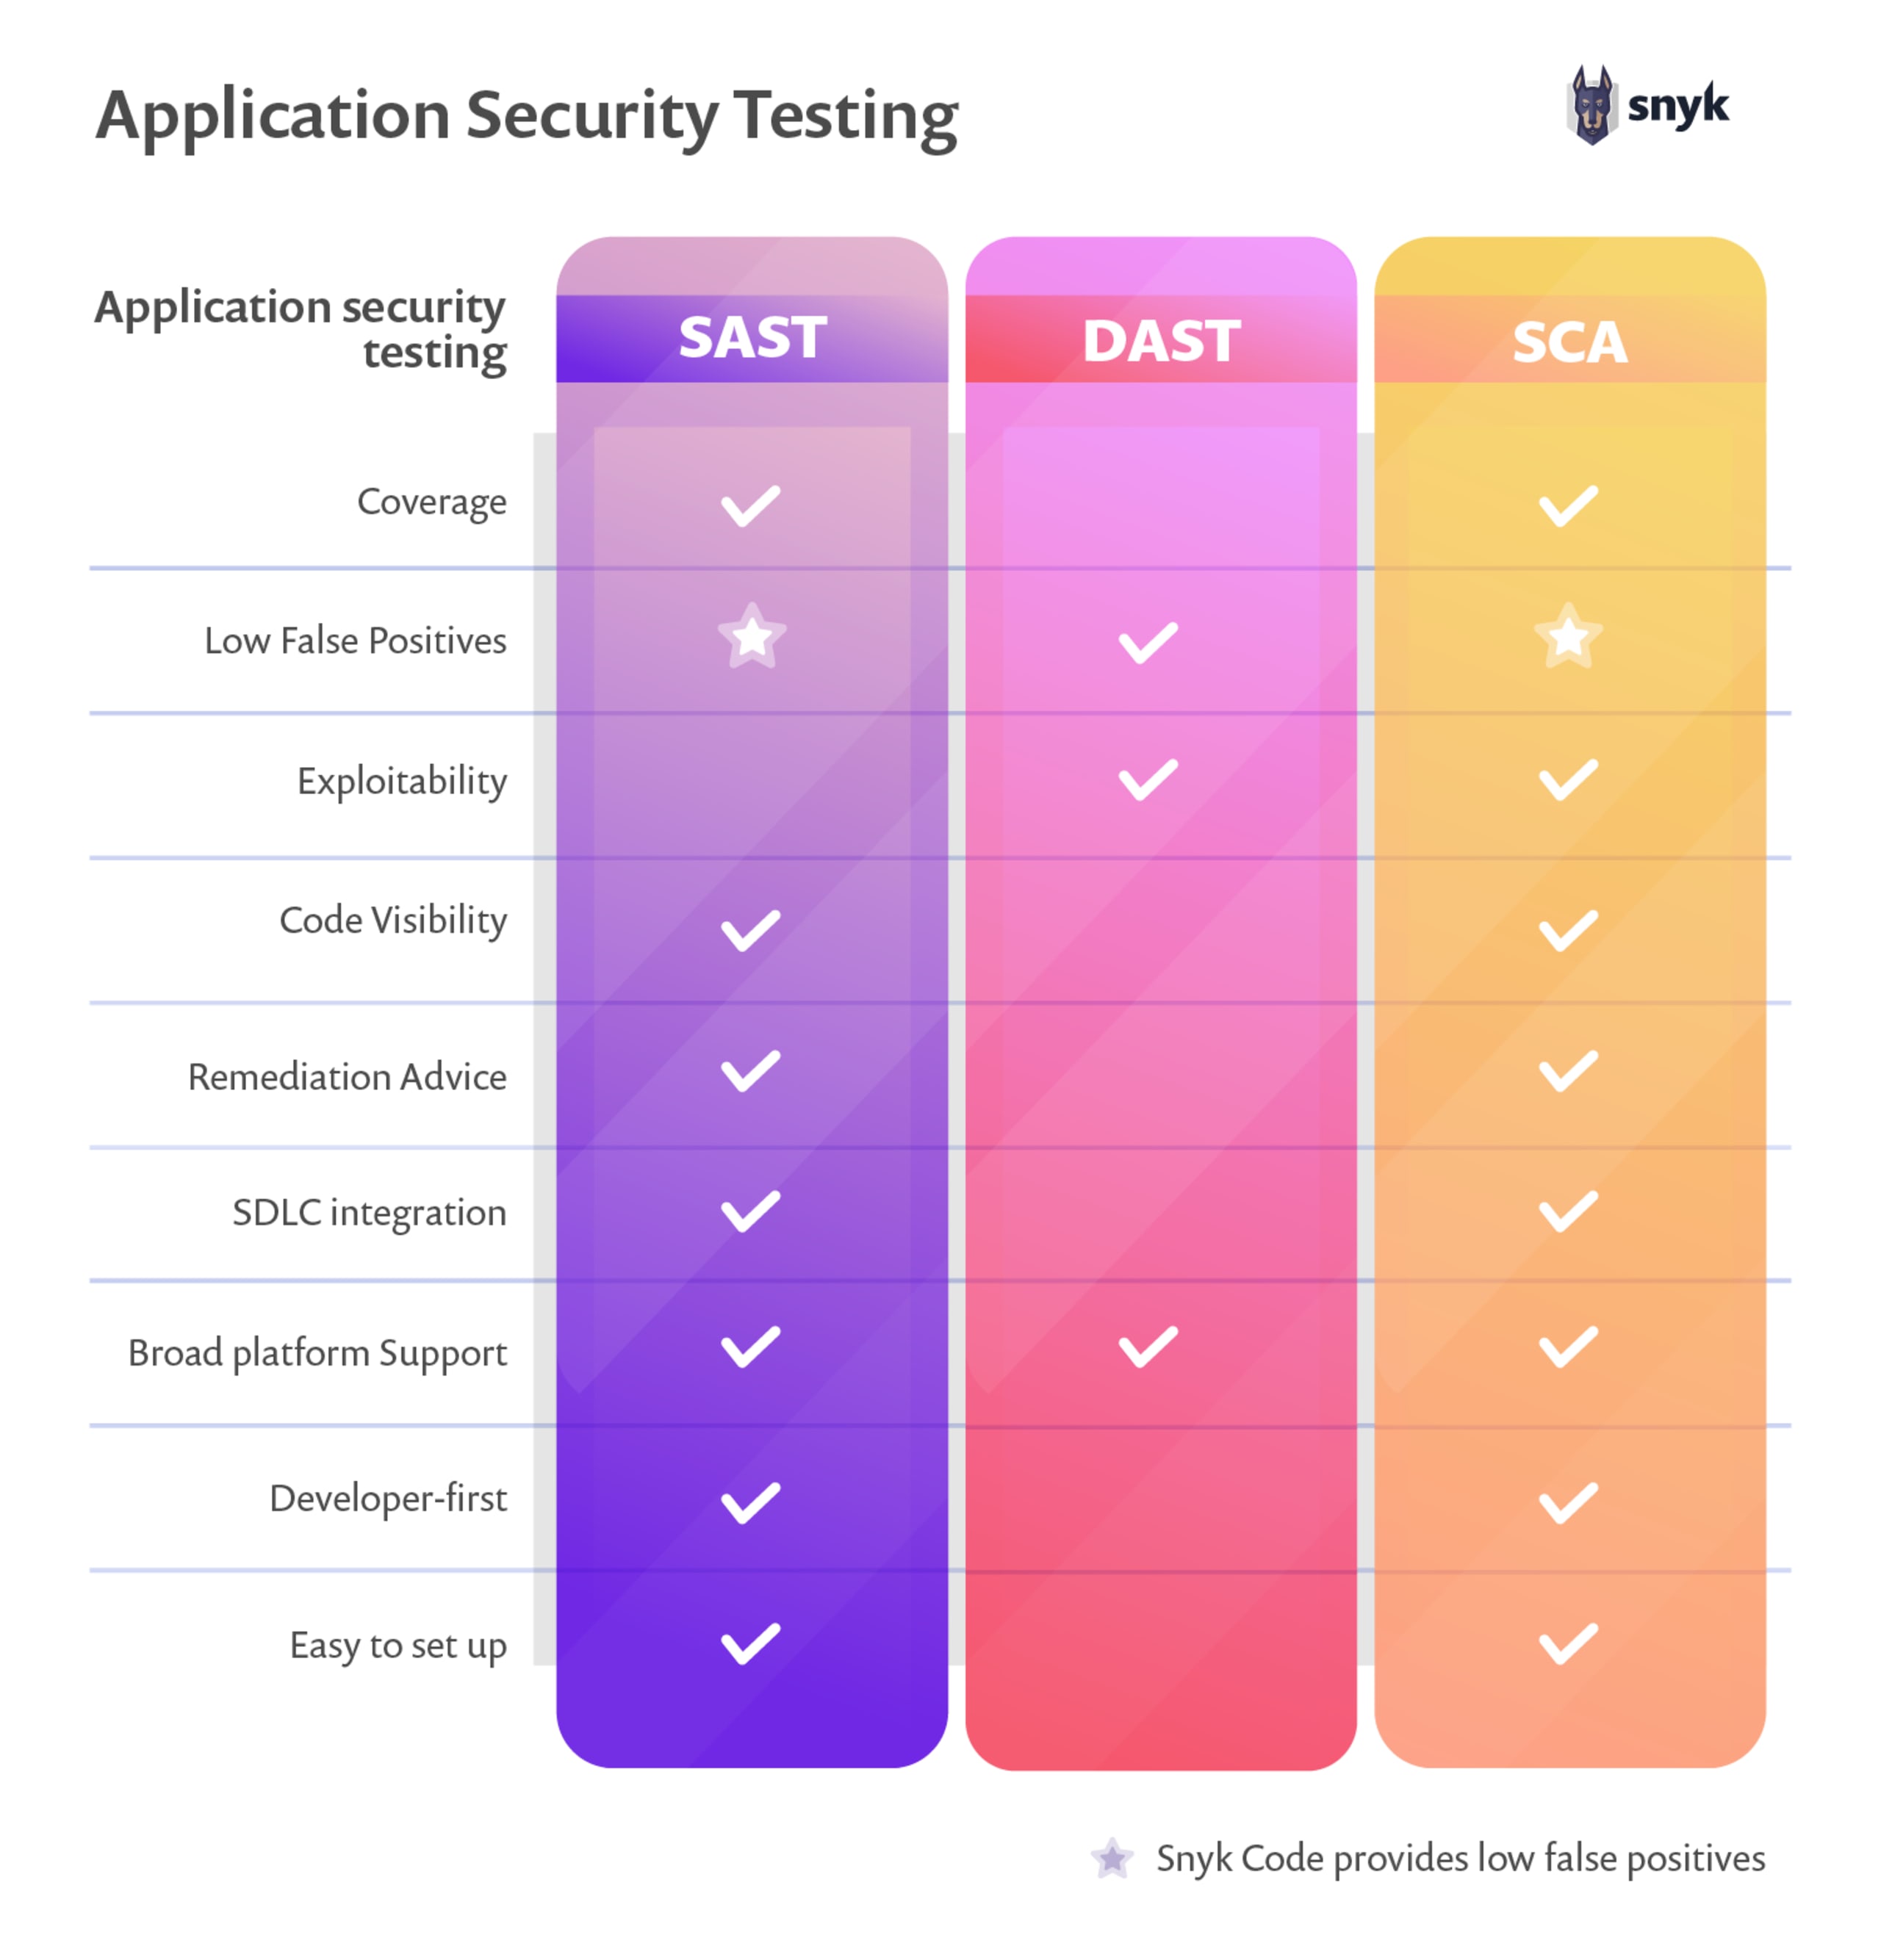
SAST vs. DAST vs. SCA
SAST vs. DAST
Se o SAST é um teste de caixa-branca, o DAST é um método de teste de caixa-preta. O DAST testa aplicações em tempo de execução e é usado mais adiante no pipeline de CI. É uma boa forma de evitar regressões e, ao contrário do SAST, não depende da linguagem de programação.
O fuzzing é um método de DAST que submete uma aplicação a condições extremas para provocar comportamentos inesperados, falhas ou vazamentos de recursos. Isso ajuda os desenvolvedores a entender melhor o comportamento e as vulnerabilidades da aplicação.
Saiba mais sobre SAST vs. DAST, as diferenças entre eles e como combinar os dois para obter os melhores resultados.
SAST vs. IAST
O teste interativo de segurança de aplicações (IAST) é uma abordagem mais recente para testar a segurança de aplicações, que oferece feedback em tempo real sobre possíveis vulnerabilidades.
O IAST é considerado muito preciso porque combina elementos do SAST e do DAST e oferece visibilidade do código e do ambiente de execução da aplicação.
A natureza interativa do IAST também facilita a correção das vulnerabilidades: os desenvolvedores recebem detalhes específicos sobre o problema e podem resolvê-lo diretamente em seu fluxo de trabalho.
SAST vs. SCA
A análise de composição de software (SCA) se concentra nas dependências de código de terceiros da aplicação. Ela revela mais detalhes sobre os componentes de código aberto do que o SAST, como informações de licenciamento e histórico de versões, o que torna a SCA mais adequada para proteger dependências de terceiros.
A SCA é muito eficaz em aplicações que usam muitas bibliotecas de código aberto. Como é comum usar várias dessas bibliotecas durante o desenvolvimento, a SCA está se tornando cada vez mais importante. No entanto, esse método também depende da linguagem de programação.
Saiba mais sobre SAST vs. SCA e como combinar os dois para lançar software seguro.
SAST e outras ferramentas de AppSec
SAST, DAST, SCA e IAST são tipos essenciais de teste de segurança de aplicações, cada um oferecendo uma perspectiva diferente sobre a postura de segurança ao longo do ciclo de desenvolvimento.
Essas ferramentas se complementam. Por isso, usar todas em conjunto oferece uma avaliação abrangente da segurança da sua aplicação.
Como as ferramentas SAST funcionam e como escolher uma?
O SAST é uma técnica para avaliar o código-fonte sem executá-lo. Ela examina a estrutura e a sintaxe do programa para identificar possíveis problemas e erros, como falhas de programação, vulnerabilidades de segurança e gargalos de desempenho. O processo inclui analisar o código-fonte, criar uma árvore sintática abstrata e aplicar várias técnicas de análise para detectar problemas. Ao fornecer feedback antecipado sobre possíveis problemas no código, o SAST ajuda a melhorar a qualidade do software e reduzir o risco de erros e vulnerabilidades de segurança.

5 tipos de análise SAST
Quais vulnerabilidades as ferramentas SAST podem identificar?
As ferramentas SAST detectam vários incidentes de segurança e vulnerabilidades no código-fonte, incluindo:
Problemas no fluxo de dados
Erros semânticos
Configurações incorretas
Problemas no fluxo de controle
Falhas estruturais
Problemas de memória
Como usar o SAST para automatizar os testes de segurança na nuvem?
O SAST pode automatizar os testes de segurança na nuvem ao se integrar diretamente aos pipelines de CI/CD, garantindo a detecção e a correção de vulnerabilidades antes da implantação. Ao analisar continuamente o código-fonte em busca de falhas de segurança, o SAST ajuda a manter a conformidade com as práticas recomendadas de segurança na nuvem e evita configurações incorretas que poderiam expor ambientes de nuvem a ameaças. Com uma automação simples para desenvolvedores, ferramentas SAST modernas como o Snyk Code permitem análises em tempo real e correções rápidas, reduzindo o risco de problemas de segurança atrasarem o desenvolvimento.
Como encontrar a ferramenta SAST ideal para proteger o ciclo de vida de desenvolvimento de software (SDLC)
O SAST é uma parte essencial da proteção do ciclo de vida de desenvolvimento de software. Por isso, é importante escolher uma ferramenta com recursos como:
Recursos pensados para desenvolvedores, como análises em tempo real e correções automáticas em diferentes ambientes, além de uma interface fácil de usar e entender, inclusive para quem não trabalha com segurança.
Capacidade de análise rápida para evitar atrasar o processo de desenvolvimento.
Recursos de geração de relatórios que ajudam as equipes a priorizar os problemas de alta e máxima criticidade que precisam corrigir.
Recursos de correção automática (ou “autocorreção”), para que os desenvolvedores apliquem correções precisas para as vulnerabilidades com um clique, com a confiança de que elas não criarão novos problemas de segurança no código.
Baixas taxas de falsos positivos, que reduzem o tempo e o esforço que os desenvolvedores precisam dedicar à análise e à verificação manual dos resultados.
Integração simples e rápida ao pipeline de CI/CD existente.
Com esse tipo de recurso em uma ferramenta SAST, as organizações podem desenvolver software com a segurança em mente, reduzindo o risco de vulnerabilidades e aumentando a segurança geral das aplicações.
SAST com foco no desenvolvedor, com a Snyk
Como as ferramentas SAST identificam problemas de segurança logo no início do desenvolvimento, mesmo em ambientes com prazos apertados, os desenvolvedores não precisam se preocupar o tempo todo em seguir as práticas recomendadas de segurança enquanto programam. No entanto, quanto mais tarde no ciclo de vida de desenvolvimento de software você executar o SAST, mais trabalho será necessário para colocá-lo em funcionamento.
As ferramentas tradicionais de SAST geram muitos falsos positivos, que os desenvolvedores precisam filtrar. E, se o sistema for escrito em uma linguagem de programação de nicho, talvez nem exista uma ferramenta de SAST para ajudar a resolver os problemas de segurança. As ferramentas modernas de SAST nativo em IA e voltadas para desenvolvedores resolvem esses problemas com eficiência e tornam o processo mais simples. Com essas ferramentas modernas, que detectam e corrigem problemas de segurança em tempo real, os desenvolvedores também podem programar com confiança usando ferramentas de codificação com IA, sabendo que os problemas serão identificados assim que surgirem, sem atrasar o desenvolvimento. Por isso, as ferramentas de SAST modernas são indispensáveis no conjunto de recursos de todo desenvolvedor e organização que levam a segurança a sério.
Snyk Code é uma solução moderna de SAST voltada para desenvolvedores, que oferece análise em tempo real até 50 vezes mais rápida que as ferramentas tradicionais e correções automáticas que resolvem problemas em apenas 12 segundos, em média, tudo no próprio ambiente de trabalho do desenvolvedor. Essa velocidade vem acompanhada de precisão de ponta e de uma base de conhecimento avançada, alimentada por IA com participação humana. Simplifique a segurança de aplicações com IA e comece a usar o Snyk Code gratuitamente hoje mesmo.
Proteja seu código com inteligência de ponta
Conheça toda a gama de recursos de análise estática (SAST) do Snyk Code em apenas 30 minutos.