Artigos

Fique por dentro de insights de segurança e das melhores práticas compartilhadas pelos especialistas da Snyk.

Mostrando 141 - 160 de 379 artigos
feature ctf challenge

Desenvolvendo habilidades de segurança transferíveis com CTFs

prioritize the security backlog

Além da previsibilidade: como proteger a IA generativa não determinística no cenário cibernético atual

Descubra como proteger sistemas de IA generativa não determinística em um cenário de ameaças cibernéticas em constante evolução. Conheça os principais riscos, as implicações no mundo real e as estratégias de especialistas para implementar IA com resiliência.

Guia de ferramentas de conformidade na nuvem

Ao escolher uma ferramenta de conformidade na nuvem, considere recursos como política como código e relatórios históricos para manter e verificar sua conformidade.

Hacking ético: programa de divulgação de vulnerabilidades (VDP) vs. bug bounty (BB)

Como um programa de bug bounty (BB) se compara a outros programas de divulgação de vulnerabilidades (VDP)? Saiba como empresas usam VDPs para ajudar a proteger suas aplicações.

snyk code blog

Entenda a automação de segurança

Saiba mais sobre automação de segurança, uma necessidade prática para qualquer operação de software bem-sucedida. Identifique ameaças cibernéticas e priorize ações de correção.

Cultura DevSecOps

A mídia e o marketing online estão repletos de termos como metodologia DevSecOps, modelo DevSecOps ou técnicas DevSecOps. No entanto, para ter sucesso, as organizações precisam entender que DevSecOps é, antes de tudo, uma cultura. A cultura DevSecOps busca unir as funções de Desenvolvimento, Segurança e Operações, que normalmente trabalham isoladas, em um modelo colaborativo de responsabilidade compartilhada. O objetivo é eliminar a cultura de apontar culpados e se esquivar das responsabilidades. Em vez disso, busca promover empatia e objetivos comuns entre as diferentes disciplinas da organização.

feature snyk iac green

Gestão da postura de segurança na nuvem: explicação

Quando muitas empresas migram para a nuvem, presumem que o provedor — seja Amazon Web Services (AWS), Google Cloud, Microsoft Azure ou qualquer outro — é totalmente responsável pela segurança na nuvem.

Guia essencial sobre listas de materiais de IA (AIBOMs)

Este guia é tudo o que você precisa saber sobre listas de materiais de IA (AIBOMs). Aprenda a criar um inventário do seu modelo de IA.

Criando um resumo de notícias de segurança com um agente de IA do CrewAI

Aprenda a criar um agente de IA usando o framework CrewAI para selecionar e resumir vulnerabilidades críticas de segurança do Snyk Vulnerability Database. Automatize seu feed de notícias de segurança e fique por dentro de tudo sem esforço.
O que é segurança de nível empresarial?

Ao adotar uma abordagem de nível empresarial, as empresas podem garantir a segurança de ponta a ponta durante toda a jornada de desenvolvimento de software.

Hacking ético: como relatar suas descobertas

Hackers éticos precisam compartilhar as informações que descobrem em relatórios detalhados. Conheça os diferentes tipos de relatório e saiba como elaborá-los.

Gestão de vulnerabilidades baseada em risco (RBVM): o que é e como implementar

A gestão de vulnerabilidades baseada em risco (RBVM) é uma prática relativamente nova de segurança de aplicações que ajuda as organizações a entender os riscos em seu contexto e priorizar as correções mais críticas.

blog feature fast sast

Como proteger seus fluxos de trabalho do GitHub Actions com o Snyk e reforçar a segurança do JavaScript

O Snyk oferece um fluxo de trabalho personalizado e pré-configurado do Snyk GitHub Actions que você pode adicionar à sua CI, sem precisar gerenciar as verificações de vulnerabilidades diretamente pela CLI do Snyk.
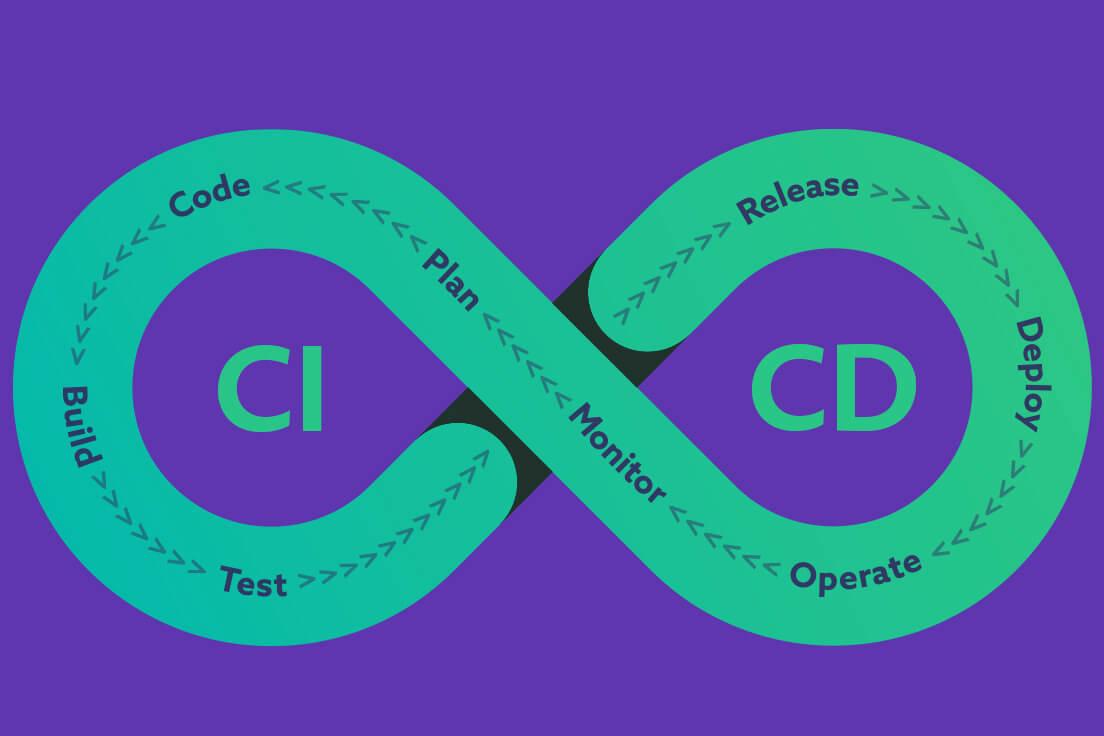
O que é CI/CD? Pipelines e ferramentas de CI/CD explicados

Saiba mais sobre integração contínua e entrega contínua (CI/CD), pipelines e frameworks de CI/CD. Entenda como o CI/CD é a base do DevSecOps.

Entenda as equipes de desenvolvimento

Para incentivar desenvolvedores a adotar ferramentas e práticas de segurança, é preciso ter empatia e entender suas equipes de desenvolvimento.

Automação da segurança na nuvem

Organizações que estão adotando a computação em nuvem apontam segurança e conformidade entre os três principais obstáculos: 35% dos profissionais de cibersegurança disseram que a segurança é o maior deles, enquanto 31% citaram a conformidade (Statista).

blog feature multithreading

Guia de análise de composição de software: 5 principais desafios da SCA

O código por trás de muitos — na verdade, da maioria — dos aplicativos atuais inclui componentes de código aberto.

Ciclo de vida do desenvolvimento de software (SDLC): fases e metodologias

Saiba mais sobre as fases e metodologias do SDLC (ciclo de vida do desenvolvimento de software), que definem todo o processo de desenvolvimento de software, passo a passo.

feature ctf challenge

Tipos de desafios de CTF

A evolução dos CTFs foi uma jornada dinâmica: de desafios simples baseados em texto a eventos complexos e multifacetados que testam uma ampla variedade de habilidades em cibersegurança.

feature ctf challenge

Ferramentas para CTF

CTFs (Capture the Flag) são competições em que os participantes tentam resolver vários desafios de cibersegurança, como explorar vulnerabilidades, fazer engenharia reversa, realizar perícia digital e decifrar criptografia para recuperar uma “flag”. Para ajudar a resolver esses desafios, há inúmeras ferramentas de CTF disponíveis. Em geral, os participantes montam um conjunto de ferramentas que atende às diferentes categorias de CTF.