Cheatsheet
Anzeige 457 - 480 von 755 ressourcen
Infographic
Open-Source-Sicherheit im Jahr 2024
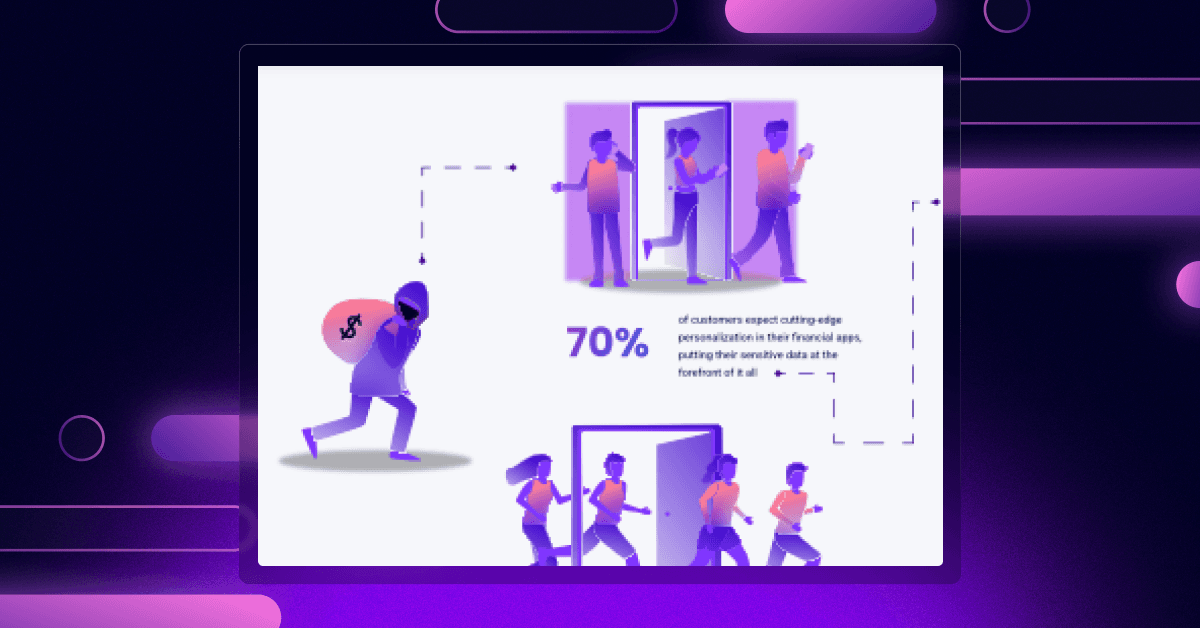
Infographic
Schützen Sie Ihre FinServ-Anwendung vor modernen Bedrohungen – Infografik
Vielen Dank, dass Sie sich unsere Infografik zur Sicherung Ihrer FinServ-Anwendungen ansehen! Erfahren Sie mehr und laden Sie unser E-Book „AppSec in FinServ optimieren“ herunter.
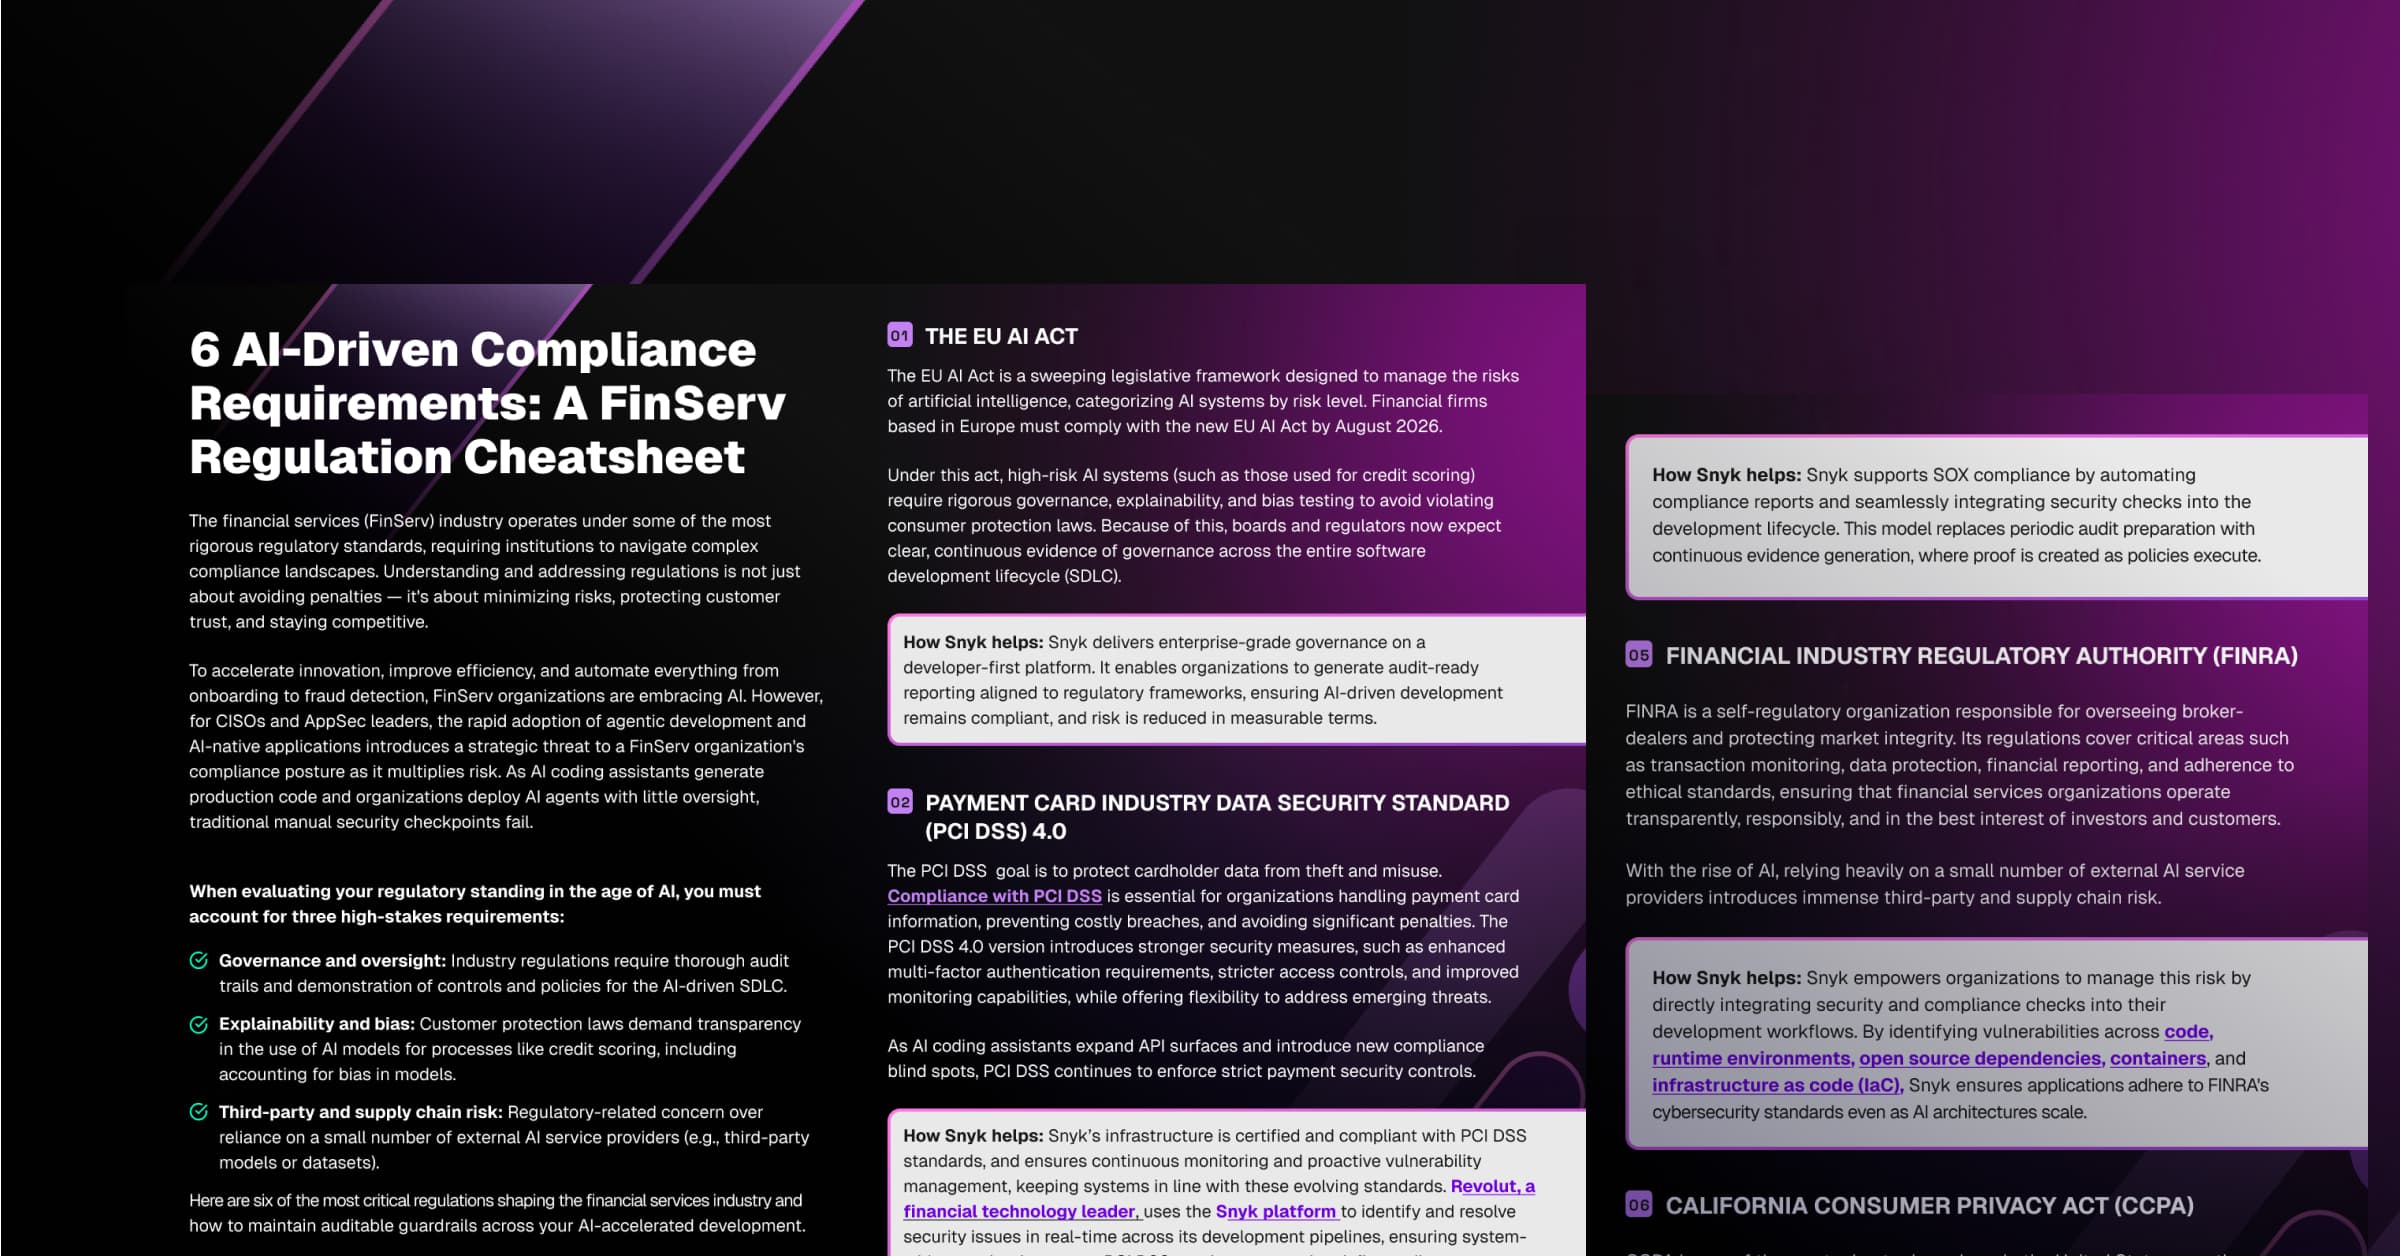
Cheat Sheet
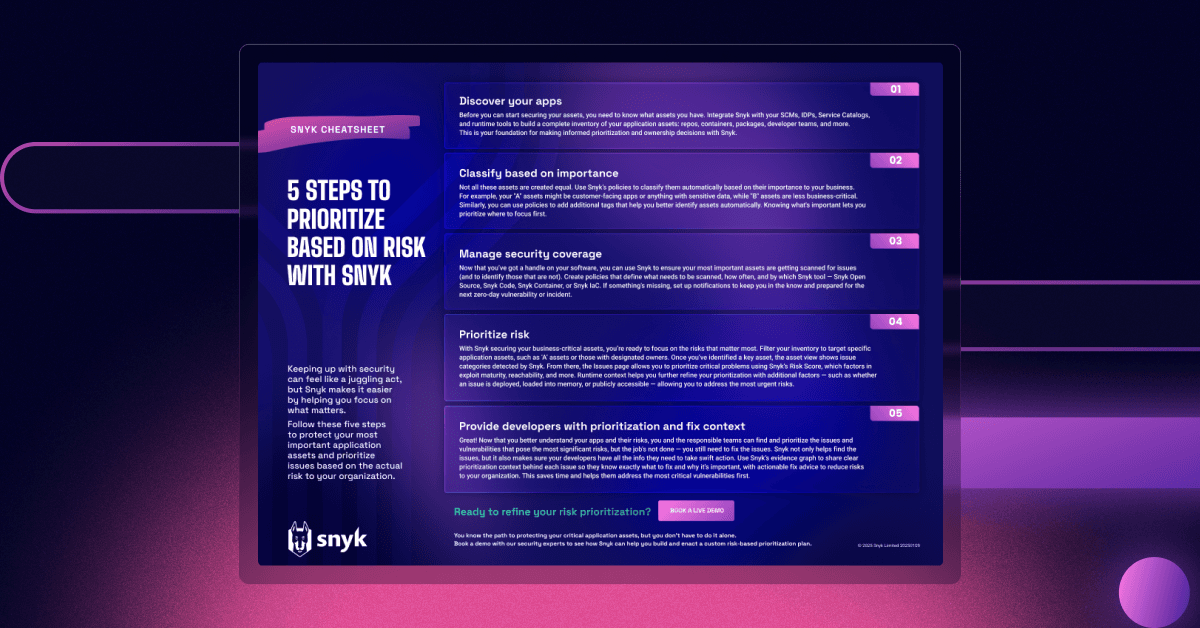
5 Steps to Prioritize Based on Risk with Snyk - Risk-Based Prioritization Cheat Sheet
Bei der Sicherheit den Überblick zu behalten, kann sich wie ein Drahtseilakt anfühlen. Snyk macht es Ihnen leichter, sich auf das Wesentliche zu konzentrieren. Befolgen Sie diese fünf Schritte, um Ihre wichtigsten Anwendungsressourcen zu schützen und Probleme anhand des tatsächlichen Risikos für Ihr Unternehmen zu priorisieren.
Article
Kann Machine Learning Path-Traversal-Schwachstellen in Go finden? Snyk Code schon!
Erfahren Sie, wie die Machine-Learning-gestützten Sicherheitstools von Snyk Path-Traversal-Schwachstellen in Golang-Code aufspüren. Lernen Sie, Ihre Go-Anwendungen zu schützen, und stellen Sie sich der Herausforderung, Schwachstellen wie ein Profi zu erkennen und auszunutzen!
Article
Server-Side Template Injection in Golang verstehen
SSTI kann den Weg für zunehmende Sicherheitsrisiken wie File-Inclusion, Cross-Site-Scripting (XSS) oder sogar Code-Injection-Angriffe ebnen.
Article
SQL-Injection in Golang anhand eines Beispiels
Erfahren Sie, wie Sie SQL-Injection in Golang-Anwendungen verhindern: mit Prepared Statements, parametrisierten Abfragen und Tools wie Snyk zur Erkennung von Sicherheitslücken.
Article
Die Bedeutung von Code-Qualität
Code-Qualität ist entscheidend für die Entwicklung hochwertiger, sicherer Anwendungen. Erfahren Sie mehr über Code-Qualität, sichere Entwicklung und den Code-Checker von Snyk.
Article
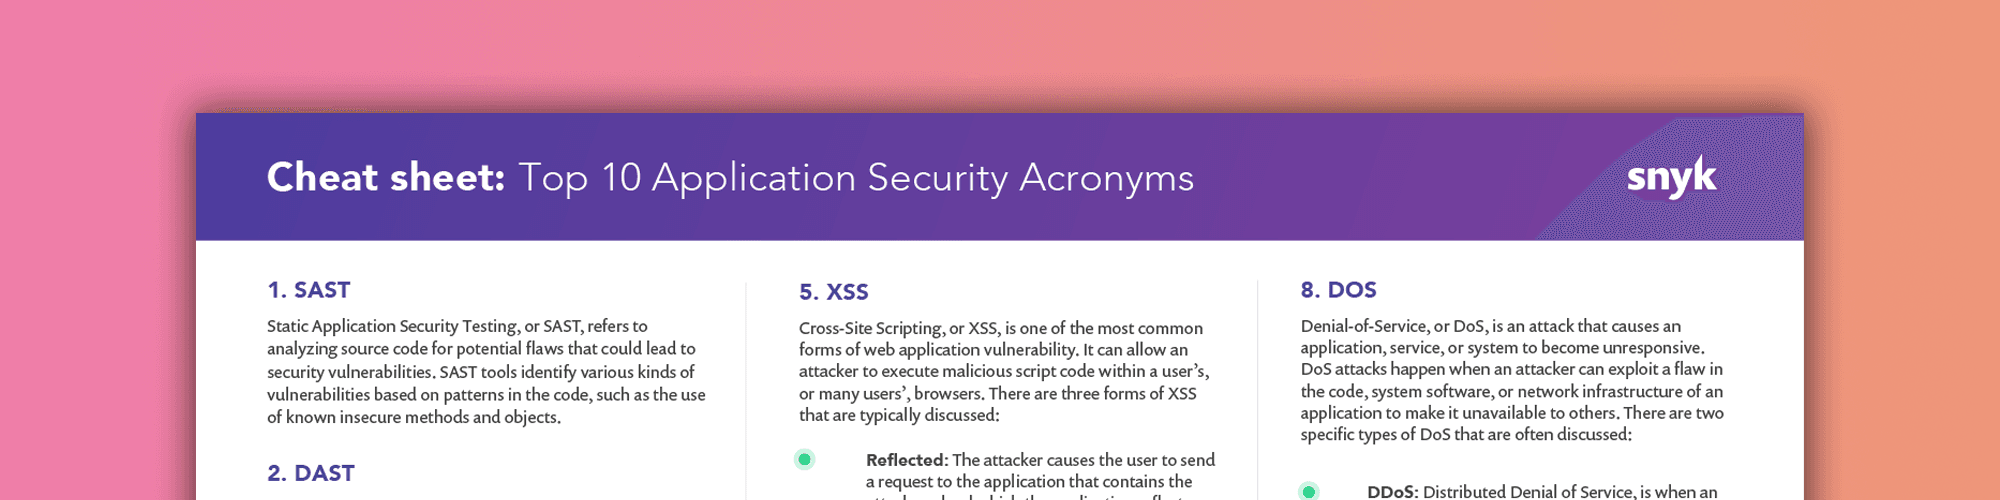
Die 10 wichtigsten Application-Security-Abkürzungen
Hier erfahren Sie alles über AppSec-Abkürzungen, die Sie kennen müssen, um die Ergebnisse eines kürzlich durchgeführten Penetrationstests oder einer statischen Codeanalyse problemlos besprechen zu können.
Article
Ein detaillierter Einblick in Cyber-Bedrohungsinformationen
Während Unternehmen zunehmend Cloud-native-Technologien einsetzen, machen sich fast 60 % mehr Sorgen um ihre Sicherheitslage.

Article
Docker-Sicherheit – Herausforderungen und Best Practices
Docker-Sicherheit schützt Container, Anwendungen, Host-Systeme und alles Weitere im Zusammenhang mit Docker. Erfahren Sie mehr in unserem ausführlichen Leitfaden.
Article
AWS-Sicherheit: Der umfassende Leitfaden zur Cloud-Sicherheit von Amazon
Was ist AWS-Sicherheit? Wie sicher ist AWS? Entdecken Sie die wichtigsten Tipps von Snyk, mit denen Sie Ihre AWS-Deployments absichern und den Überblick über Ihre AWS-Ressourcen in Entwicklung und Produktion behalten.
Article
Die 10 wichtigsten Best Practices für Node.js-Sicherheit
Lesen Sie mehr über fünf wichtige Sicherheitsrisiken für Node.js und die zehn wichtigsten Best Practices, mit denen Sie ihnen begegnen und Ihre Anwendungen während der Entwicklung schützen können.
Article
Java-Sicherheit erklärt
Erfahren Sie mehr über die Grundlagen der Cybersicherheit im Java-Sicherheitsökosystem, darunter Kryptografie, Anwendungsauthentifizierung und vieles mehr.
Article
Threat-Intelligence-Lifecycle | Phasen und Best Practices erklärt
Erfahren Sie mehr über die verschiedenen Phasen des Threat-Intelligence-Lifecycles und die Best Practices für jede Phase.
Article
Was ist Technical Due Diligence (TDD)?
Technical Due Diligence ist eine eingehende Analyse des technischen Zustands eines Unternehmens, einschließlich seiner Produkte, Infrastruktur und mehr.
Article
Alles, was Sie für den Einstieg in Container-Sicherheit wissen müssen
Erfahren Sie mehr über die Grundlagen der Container-Sicherheit in verschiedenen Ökosystemen und darüber, wie Sie Ihre Container vom Build bis zur Laufzeit absichern. Lernen Sie wichtige Begriffe kennen und erhalten Sie Antworten auf Ihre Fragen.
Article
Drei Schritte zur Sicherheit von Container-Images
Folgen Sie unserem praktischen Leitfaden zur Container-Sicherheit, den wir gemeinsam mit Docker entwickelt haben. 3 wesentliche Schritte für den sicheren Betrieb Ihrer Container.

Article
Webanwendungssicherheit erklärt: Risiken und neun Best Practices
Entwickler müssen sich unbedingt mit der Sicherheit von Webanwendungen auskennen, damit sie Web-Apps schon während der Entwicklung schützen und so die Sicherheitsteams entlasten können.
Article
Was ist Container-Orchestrierung?
Orchestrierung bezeichnet die Automatisierung von Container-Bereitstellung, -Betrieb und -Lebenszyklusverwaltung. Dieser Ansatz automatisiert, wie wir Speicher für laufende Container bereitstellen, Container deployen, skalieren, überwachen und ersetzen sowie verwalten.
Article
Leitfaden zur Kubernetes-Überwachung
Erfahren Sie alles, was Sie über die Kubernetes-Überwachung wissen müssen: Tools, Best Practices, wichtige Messwerte, die Sie verfolgen sollten, und mehr.
Article
Grundlagen des Black-Box-Tests
Black-Box-Tests sind eine Softwaretestmethode, bei der keine Kenntnisse über den Aufbau einer Anwendung erforderlich sind, um einen Angreifer zu simulieren.