Snyk & HashiCorp

Sichern Sie Ihre Infrastruktur schon früh in der Entwicklung

Die Integration von Snyk in HashiCorps Terraform Cloud ermöglicht es Nutzerinnen und Nutzern, Sicherheitsfehlkonfigurationen in ihrer Cloud-Infrastruktur im Rahmen ihres SDLC zu finden und zu beheben, bevor sie die Produktion erreichen.

Fehlkonfigurationen beseitigen. Richtlinien durchsetzen. Compliance automatisieren.

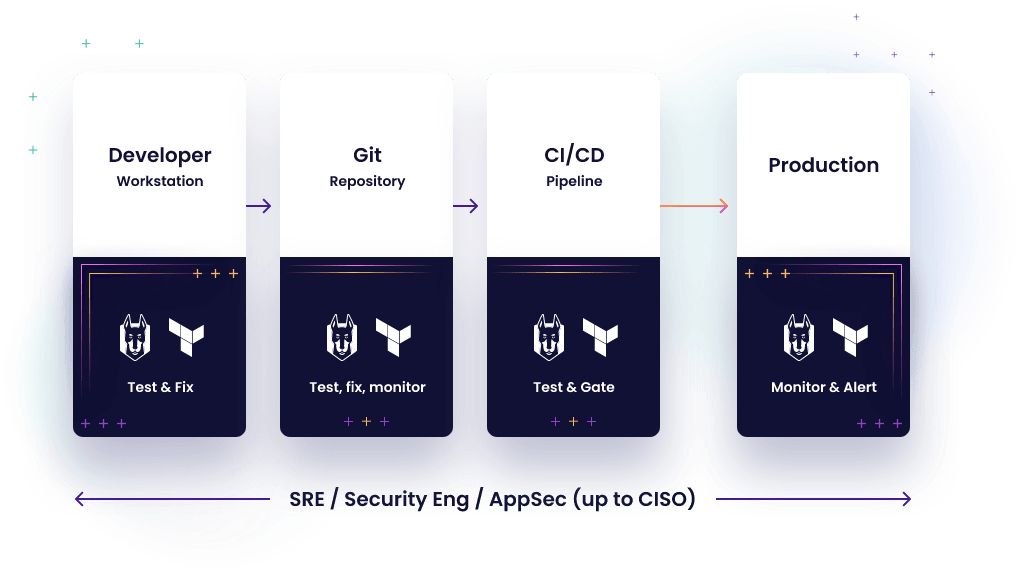
Mit Snyk und HashiCorp können Sie Sicherheit in den Terraform-Cloud-Lebenszyklus integrieren und automatisieren, um Risiken zu reduzieren, ohne Sie auszubremsen.

Sichern Sie die von Entwicklern verantwortete Infrastruktur

Geben Sie Entwicklern die Verantwortung für den Zeitplan der Pipeline-Entwicklung. Erhalten Sie schnelles Feedback zu Sicherheitsproblemen, um Fehlkonfigurationen vor der Implementierung schnell zu erkennen und zu beheben.

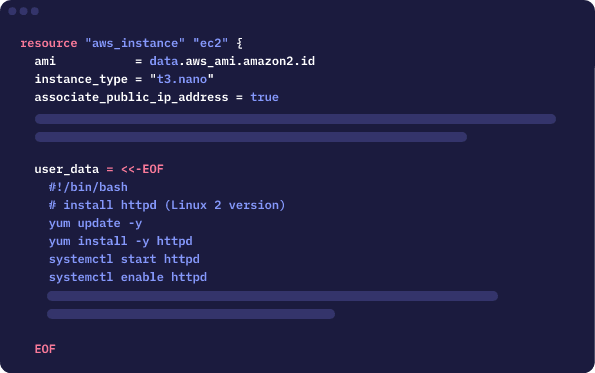
Illustration einer Terraform-Konfiguration mit einer AWS-EC2-Instance-Ressource und User-Data-Befehlen zur Installation und zum Start von httpd.

IaC-Konfigurationen früh im Terraform-Lebenszyklus absichern

Snyk lässt sich zwischen den Phasen plan und apply in Terraform Cloud und Terraform Enterprise integrieren. So können Sie Terraform-Cloud-Konfigurationsvorlagen beim Schreiben testen – und erneut, wenn sie Ihre CI/CD-Pipelines durchlaufen.
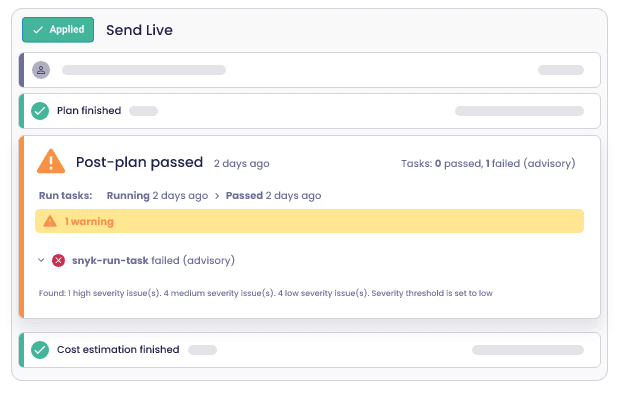
HashiCorp-Oberfläche mit Planstatus: ein angewendeter Plan, eine abgeschlossene Kostenschätzung und eine Warnung zu Hinweisen nach der Planung

Sorgen Sie für eine korrekte Konfiguration Ihrer Pläne

Beginnen Sie mit dem Scannen bereits in Ihrer IDE, um sofortiges Feedback zu erhalten, und in Ihrer CLI für interaktives Feedback. Vergleichen Sie Konfigurationen mit mehr als 400 Snyk-Sicherheitsrichtlinien, um Probleme für AWS, Azure, GCP und Kubernetes schnell zu finden und zu beheben.

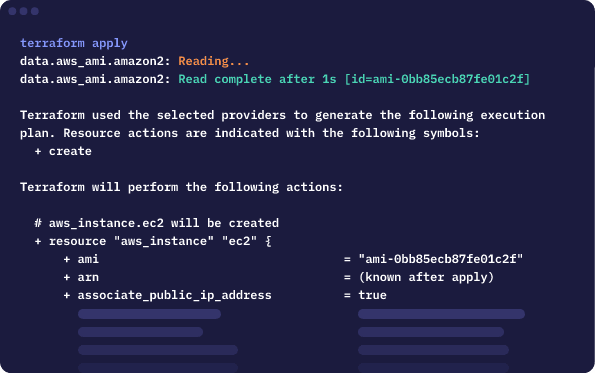
Terminalausgabe von Terraform apply: Eine AWS-EC2-Instanz ist zur Erstellung mit einer öffentlichen IP-Adresse vorgesehen.

Erfüllen Sie die Anforderungen Ihres Sicherheitsteams von Anfang an

Konfigurationskorrekturen und Sicherheitsempfehlungen erhalten Sie bereits in der Terraform-Planungsphase, damit Probleme erkannt werden, bevor Sie Code zur Überprüfung einreichen.

Fehlkonfigurationen verhindern

Snyk integriert sich zwischen den Phasen plan und apply und beschleunigt Korrekturen, bevor die Phase apply beginnt.

Entwicklern Inhalte und Geschwindigkeit bieten

Konfigurationsprobleme werden direkt im Code hervorgehoben, sodass Entwickler nicht raten müssen und Korrekturen schneller umsetzen können.

Umsetzbare Korrekturen und Governance

Setzen Sie Snyk-Sicherheitsrichtlinien und benutzerdefinierte Richtlinien durch und erkennen Sie, ob vorgeschlagene Änderungen neue Sicherheitslücken einführen.

Weitere Ressourcen

feature hashicorp snyk
Blog

Collaboration-Partner des Jahres 2022: Snyk

Diese Woche wurde Snyk auf der HashiConf 2022 als HashiCorp-Partner des Jahres für Collaboration Technology ausgezeichnet.

feature synk iac terraform magenta
Cheat Sheet

5 Best Practices für sichere Terraform-Konfigurationen

Optimieren Sie Ihre IaC-Sicherheit und Policy as Code mit Snyk und HashiCorp.