Die zwei beliebtesten Docker-Basis-Images weisen jeweils über 500 Schwachstellen auf

William Henry
17. April 2019
0 Min. LesezeitWillkommen beim Docker-Sicherheitsbericht „Docker-Sicherheit nach links verlagern“. Dieser Bericht ist in mehrere Beiträge unterteilt:
Die zwei beliebtesten Docker-Basis-Images weisen jeweils über 500 Schwachstellen auf
Ergreifen Sie Maßnahmen, um die Sicherheit Ihrer Docker-Images zu verbessern
Oder laden Sie unseren liebevoll von Hand erstellten PDF-Bericht herunter, der all diese Informationen und noch mehr an einem Ort enthält.
Bekannte Schwachstellen in Docker-Images
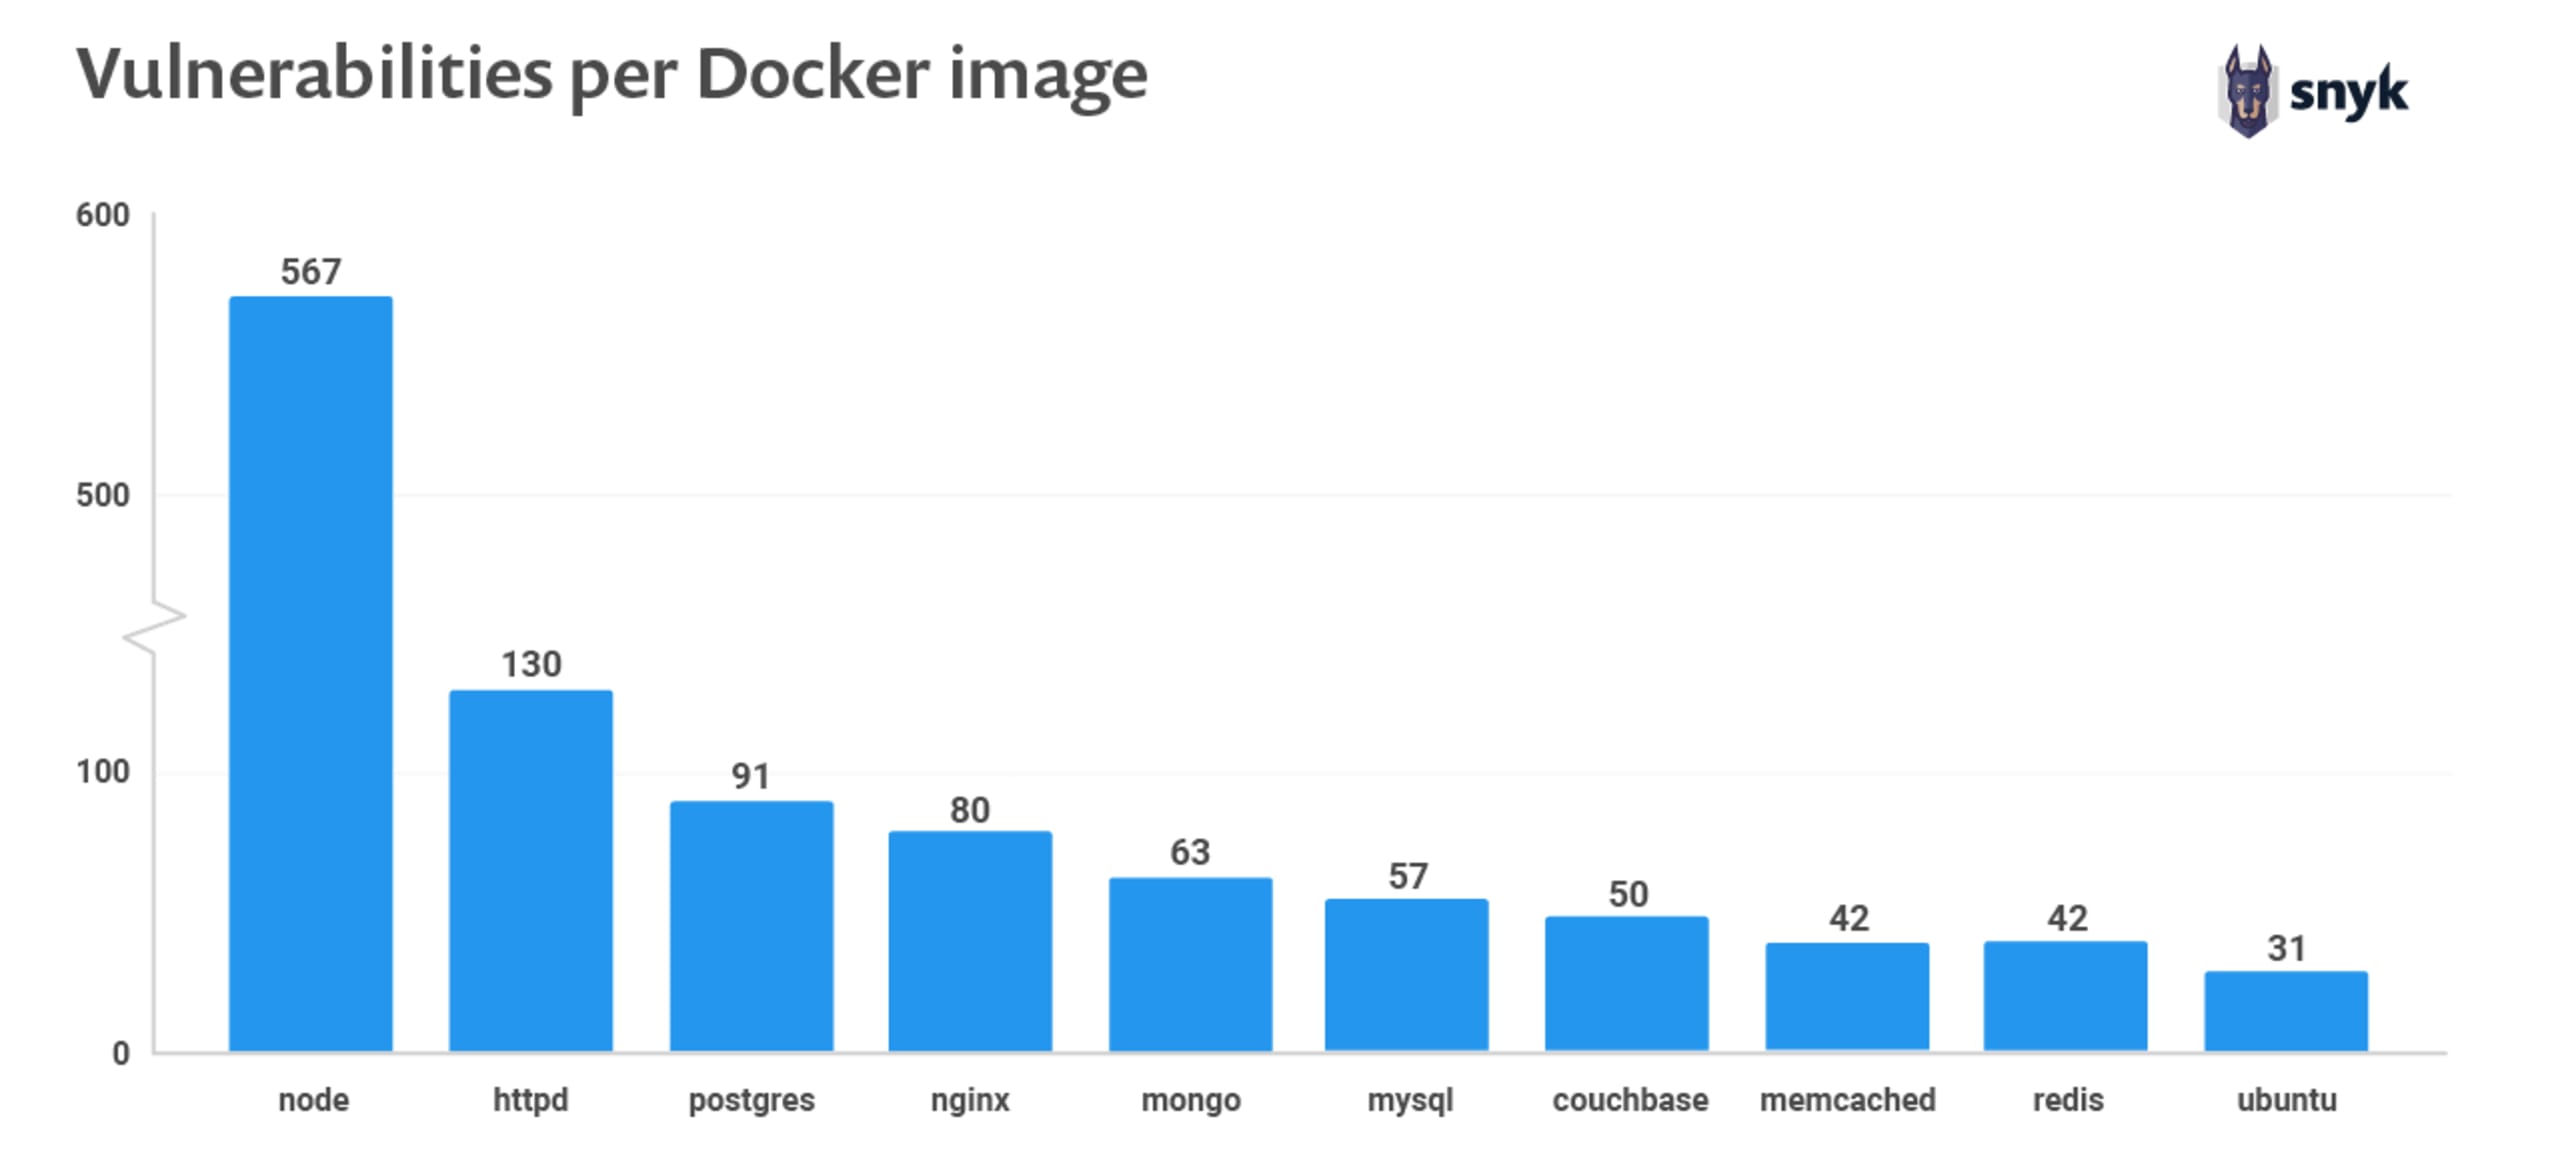
Docker Hub ist die wichtigste Quelle für öffentlich verfügbare Docker-Images. Docker empfiehlt zwar, als bewährte Sicherheitsmaßnahme offizielle Images oder Docker-zertifizierte Images zu verwenden, doch zeigt sich, dass jedes der zehn beliebtesten Docker-Images Schwachstellen enthält. Bei all diesen Images handelt es sich um offizielle Images.
Daher haben wir zehn der beliebtesten Images mit den kürzlich veröffentlichten Funktionen zur Verwaltung von Container-Schwachstellen von Snyk gescannt.
Bei jedem gescannten Docker-Image konnten wir verwundbare Versionen von Systembibliotheken finden. Der letzte Scan vom 11. März 2019 zeigt, dass das offizielle Node.js-Image 567 verwundbare Systembibliotheken enthält. Die übrigen neun Images weisen jeweils mindestens 31 öffentlich bekannte Schwachstellen auf.
Schwachstellen in Basis-Images
Die meisten Schwachstellen befinden sich in der Betriebssystemebene (OS). Bei den im vorherigen Abschnitt beschriebenen Images handelt es sich um Images, die auf einem Basis-Image aufbauen. Die Wahl eines geeigneten Basis-Images ist daher entscheidend, um die Anzahl der Schwachstellen zu verringern.
Das Node-Image basiert auf einem der buildpack-deps-Images. Die Docker buildpack-deps sind eine Sammlung gängiger Build-Abhängigkeiten, die zur Installation verschiedener Module verwendet werden und häufig als Basis-Image für die Erstellung anderer Images dienen.
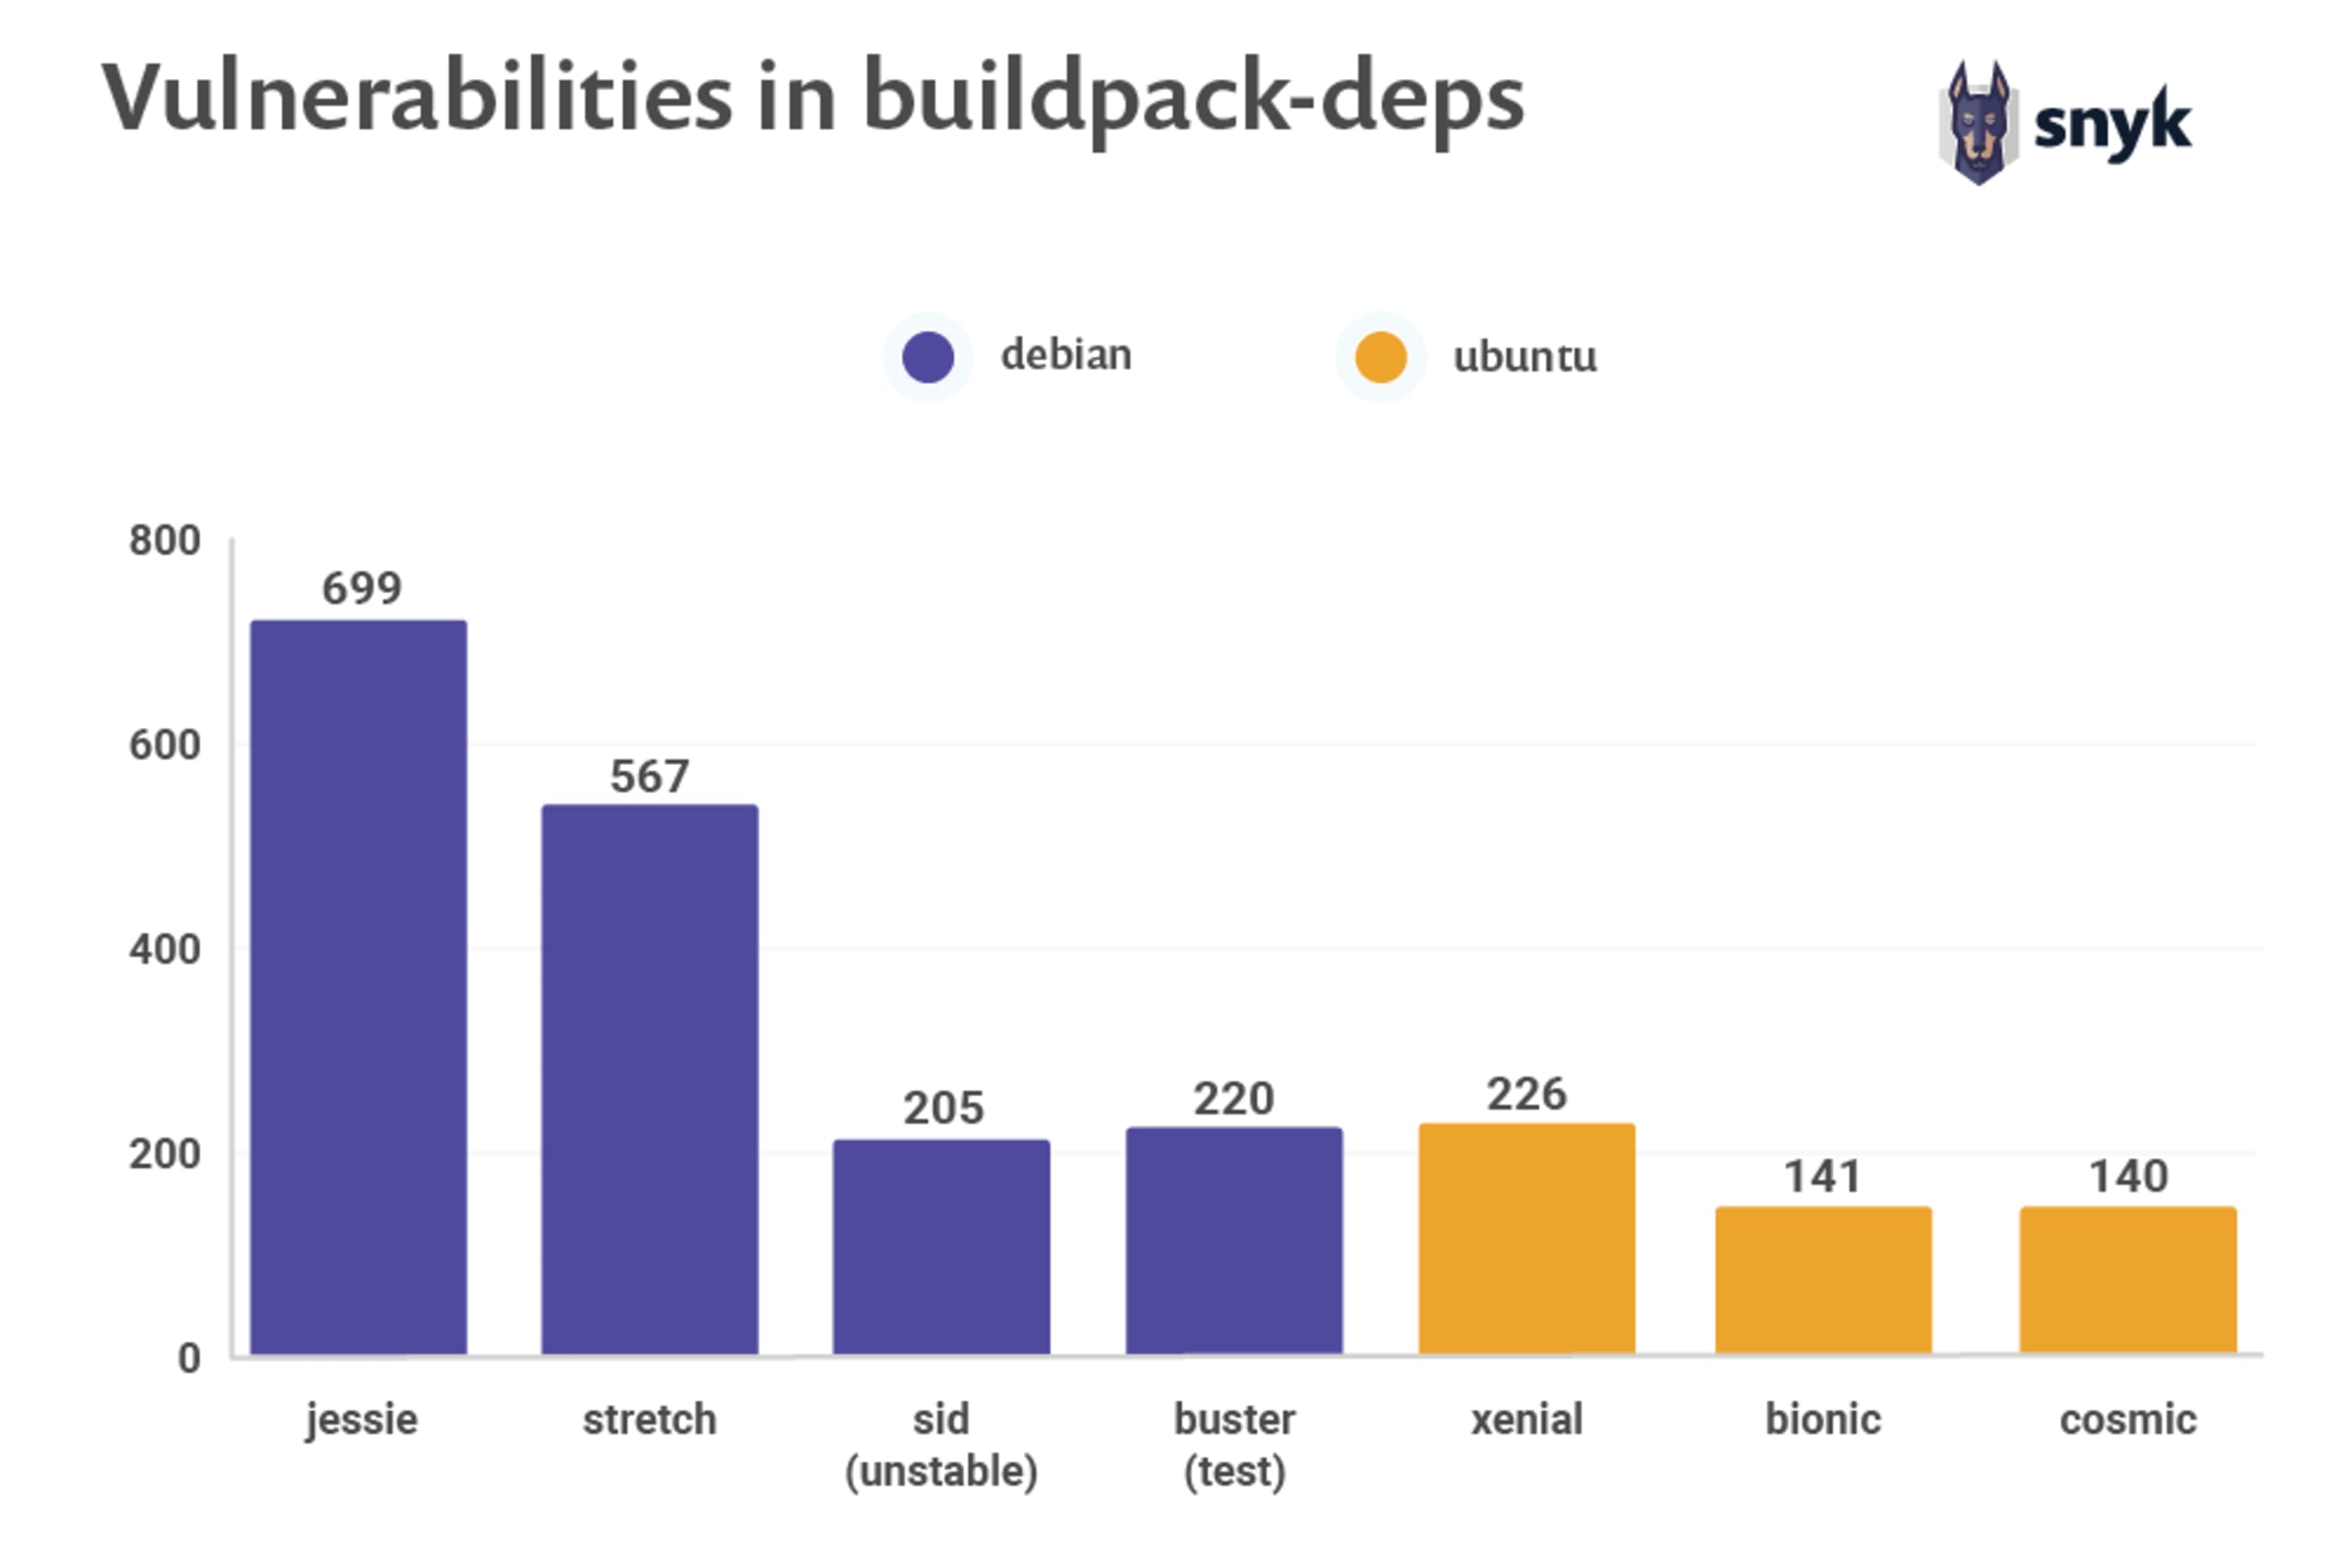
Die Standardversion von buildpack-deps ist derzeit stretch. Sie bezieht sich auf die Linux-Distribution (Distro), auf der das Image basiert. Diese Stretch-Version weist 567 Schwachstellen auf – genau so viele wie das aktuelle Node-Image, das dieses buildpack-deps-Image als Basis verwendet. Auffällig ist, dass die drei auf Ubuntu-Images (xenial, biomic und cosmic) basierenden Buildpacks weniger Schwachstellen aufweisen als die Debian-basierten Buildpacks. Das deutet darauf hin, dass Ubuntu-basierte Images aus Sicherheitssicht derzeit die bessere Wahl sind.
Lesen Sie weiter:
Die zwei beliebtesten Docker-Basis-Images weisen jeweils über 500 Schwachstellen auf
Ergreifen Sie Maßnahmen, um die Sicherheit Ihrer Docker-Images zu verbessern


