Kubernetes-Sicherheit in Amazon Web Services optimieren


27. Februar 2020
0 Min. LesezeitDie Integration mit Amazon Web Services Elastic Container Registry (ECR) zählt zu unseren beliebtesten Anwendungsfällen für Snyk Container. Deshalb freuen wir uns, Ihnen mitteilen zu können, dass Sie das Scannen auf Sicherheitslücken mit Snyk Container jetzt einfacher in Ihre Amazon Elastic Kubernetes Service (EKS)- und ECR-Dienste integrieren können.
Wenn neue Workloads in EKS gestartet werden, ist es wichtig zu wissen, woher die zugrunde liegenden Container stammen und ob sie sicher sind. Snyk Container erkennt Workloads, sobald sie in EKS erstellt oder geändert werden, und stellt dann eine Verbindung zu Registries wie ECR her, um das Container-Image auf Sicherheitslücken zu scannen und Empfehlungen zur Behebung erkannter Probleme bereitzustellen. Im Rahmen unserer EKS-Integration weisen wir Sie als Entwickler außerdem auf potenzielle Konfigurationsprobleme im Workload hin, durch die Ihre Anwendung leichter angegriffen werden könnte.
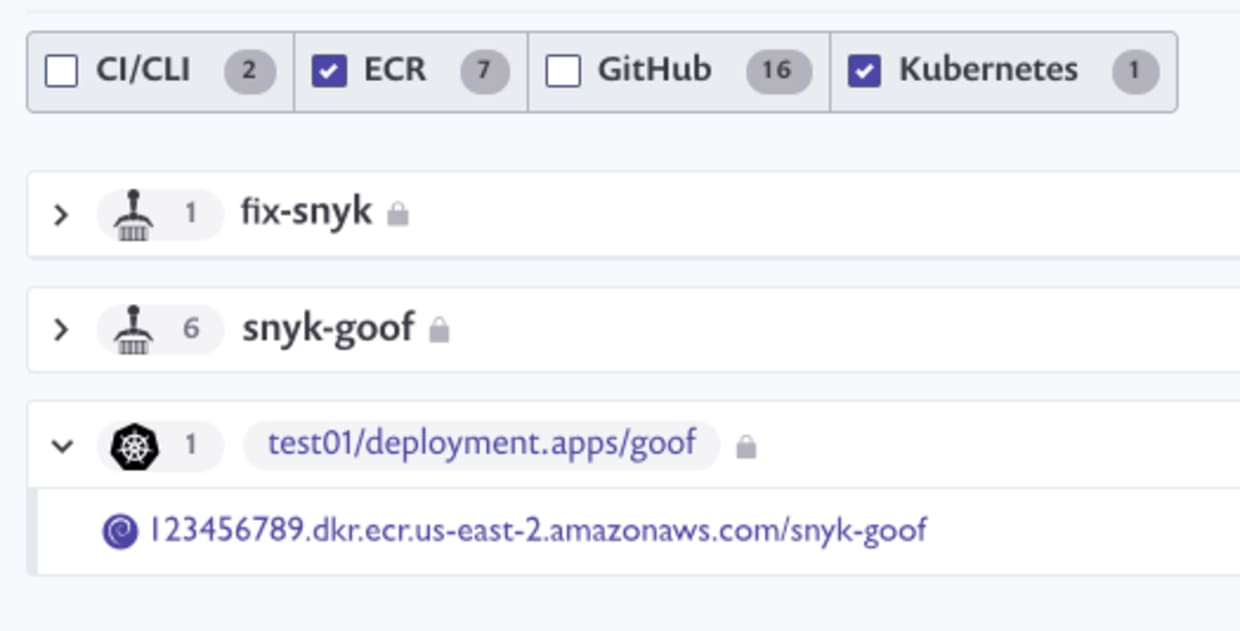
Laufende Workloads in Ihren EKS-Clustern mit nativen AWS-Diensten erkennen und schützen
Bei modernen Anwendungen ändern sich Workloads so schnell, dass es schwierig ist, alle Workloads in Kubernetes-Clustern im Blick zu behalten – insbesondere, weil sie bei jedem Start ein neues Container-Image abrufen können. Snyk Container lässt sich in EKS und ECR integrieren, um Workloads beim Start in EKS zu erkennen. Anschließend stellt es eine Verbindung zu ECR (oder anderen Registries) her, um das Quell-Container-Image zu finden und auf Sicherheitslücken zu scannen. Wir verwenden die Eigenschaft image des Containers im Pod, um das Quell-Image zu finden und die Verbindung herzustellen. Für EKS und ECR nutzen wir AWS IAM, um die Verbindung zu authentifizieren.
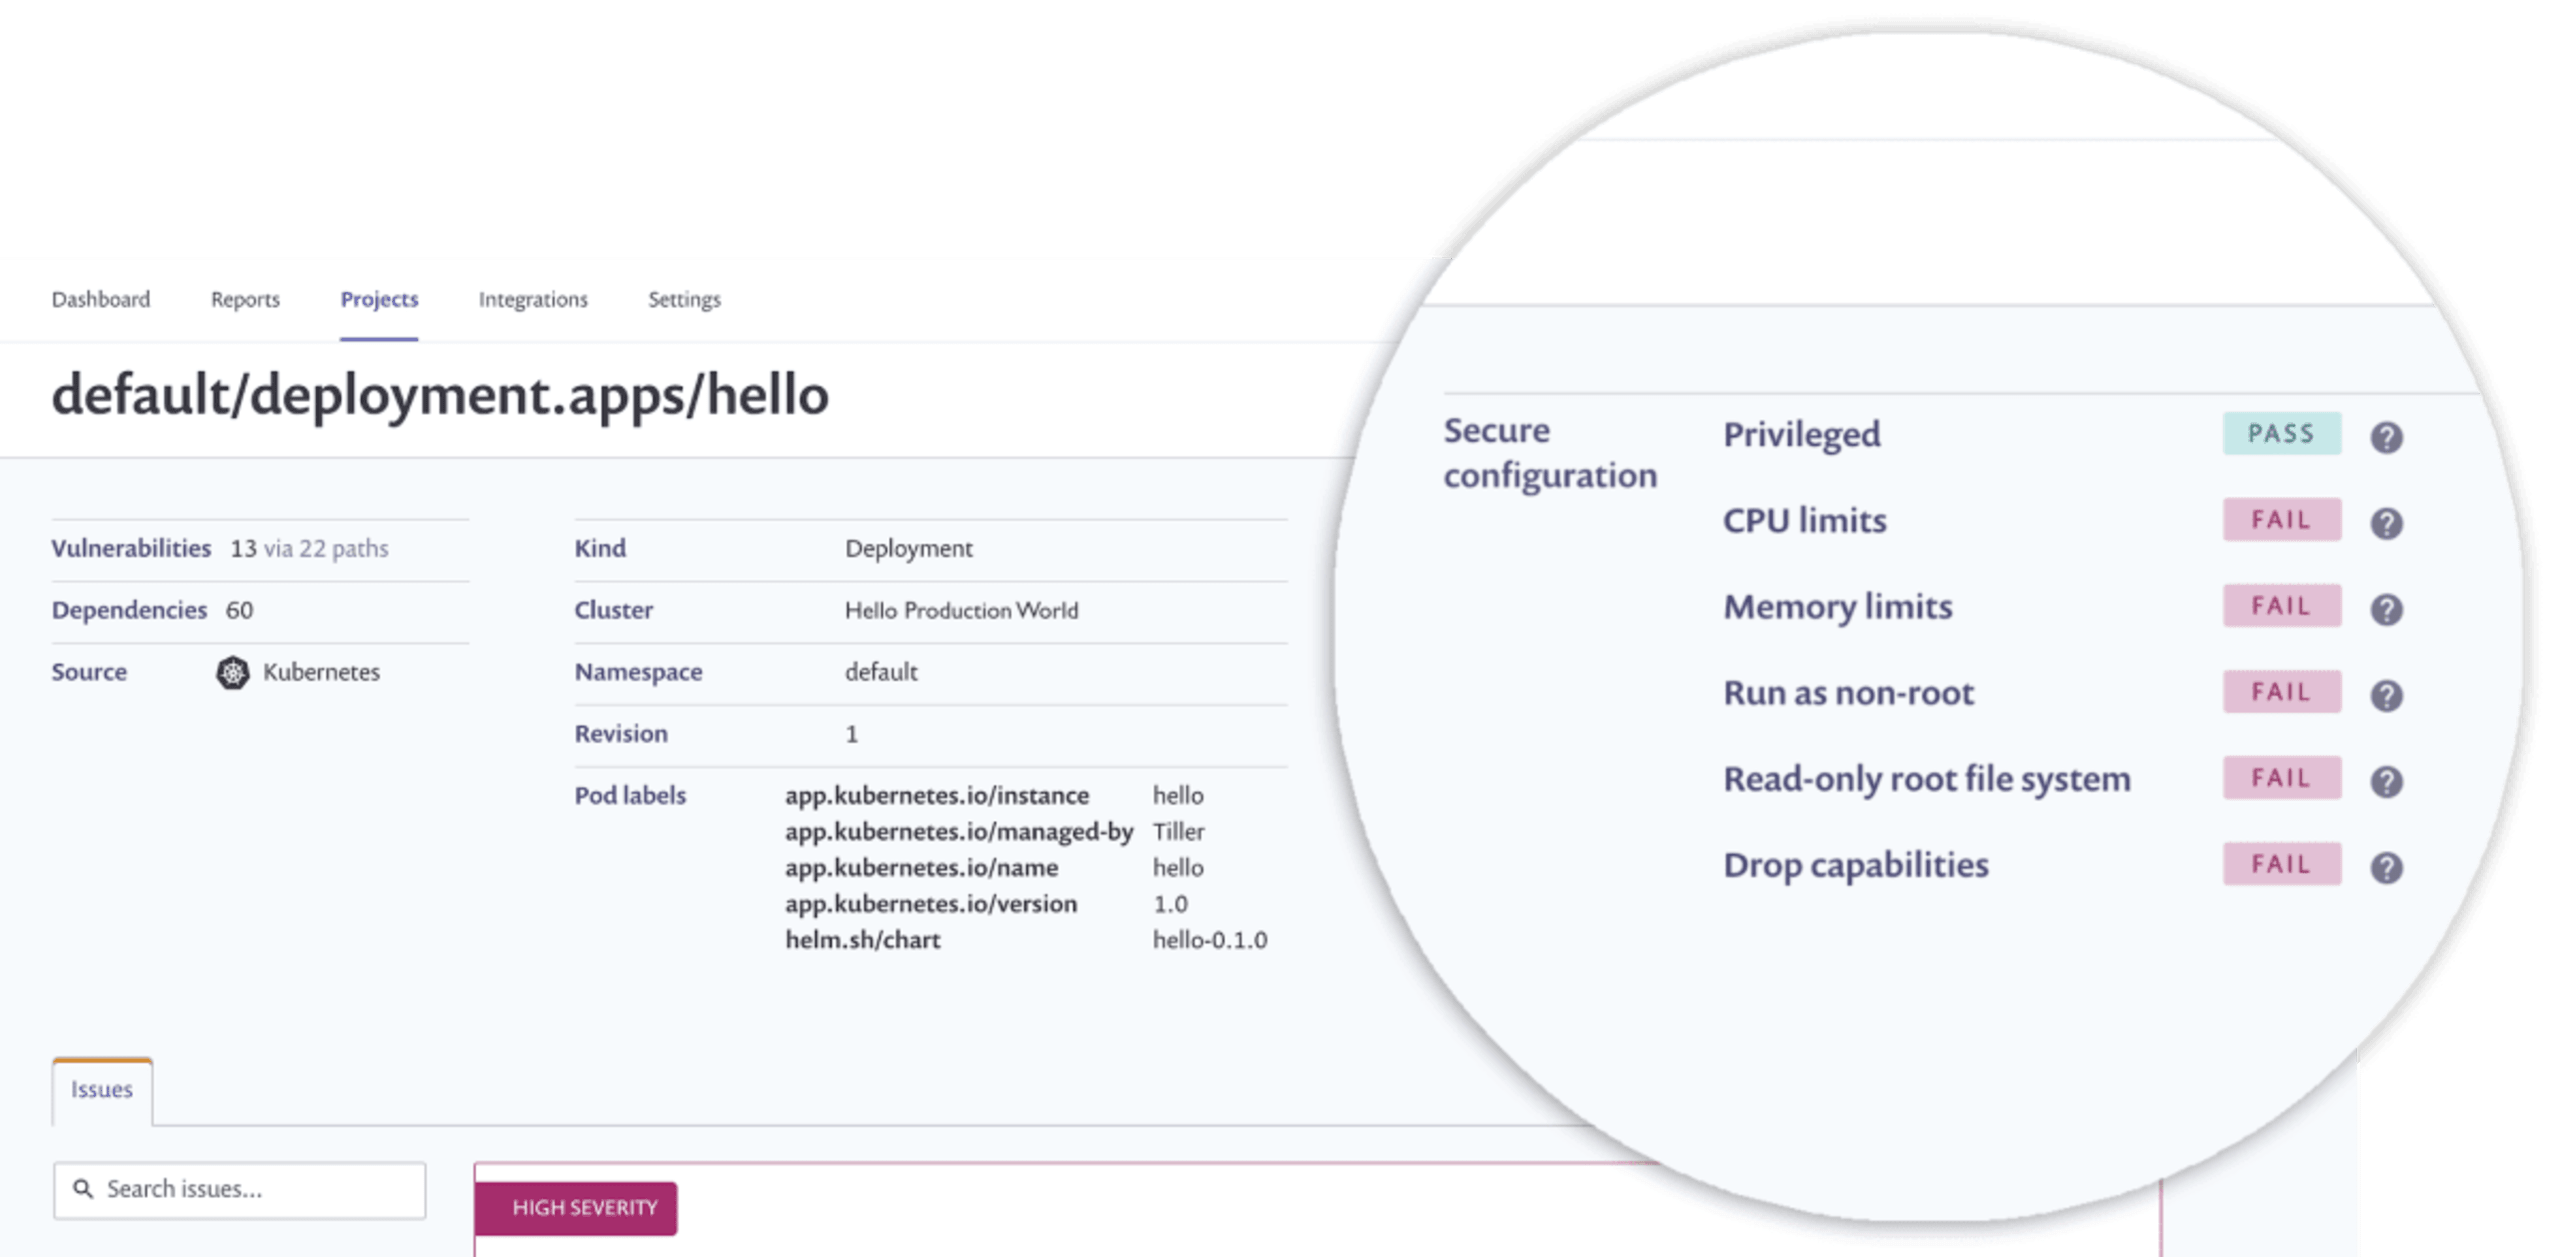
Der Snyk Kubernetes-Controller bietet Ihnen zusätzlich zur Analyse von Sicherheitslücken in Container-Images mehr Einblick in Ihren Kubernetes-Cluster. Wir können auch die Workload-Konfiguration analysieren, damit Sie Korrekturen besser priorisieren können. Im folgenden Beispiel fehlen der Deployment-Konfiguration CPU- und Speicherlimits sowie Einschränkungen für die Ausführung als Root und das Schreiben in das Root-Dateisystem. Außerdem wurden keine Systemfunktionen entfernt, wie das Badge „FAIL“ zeigt. Wenn ein Workload mit unsicheren Konfigurationen ausgeführt wird und schwerwiegende Sicherheitslücken aufweist, setzen Sie sich einem größeren Risiko aus: Angreifer haben dann sowohl einen Zugangspunkt als auch ein erhöhtes Potenzial, Schaden anzurichten.
Container-Images mit gezielten Empfehlungen optimieren
Snyk Container hilft Entwicklern, Sicherheitslücken schnell zu beheben, indem es gezielte Empfehlungen für Upgrades des Basis-Images bereitstellt. Das Basis-Image ist häufig eine der Hauptursachen für Sicherheitslücken in Containern. Beliebte Basis-Images sind möglichst einfach gehalten, damit Sie schnell eine Vielzahl von Projekten starten können. Das bedeutet jedoch, dass sie möglicherweise unnötige Betriebssystem-Tools und Pakete enthalten. Die meisten Container-Scanner liefern eine lange Liste von Sicherheitslücken, ohne Entwicklern zu zeigen, aus welcher Image-Ebene diese stammen oder Empfehlungen für ein Upgrade des Basis-Images zu geben.
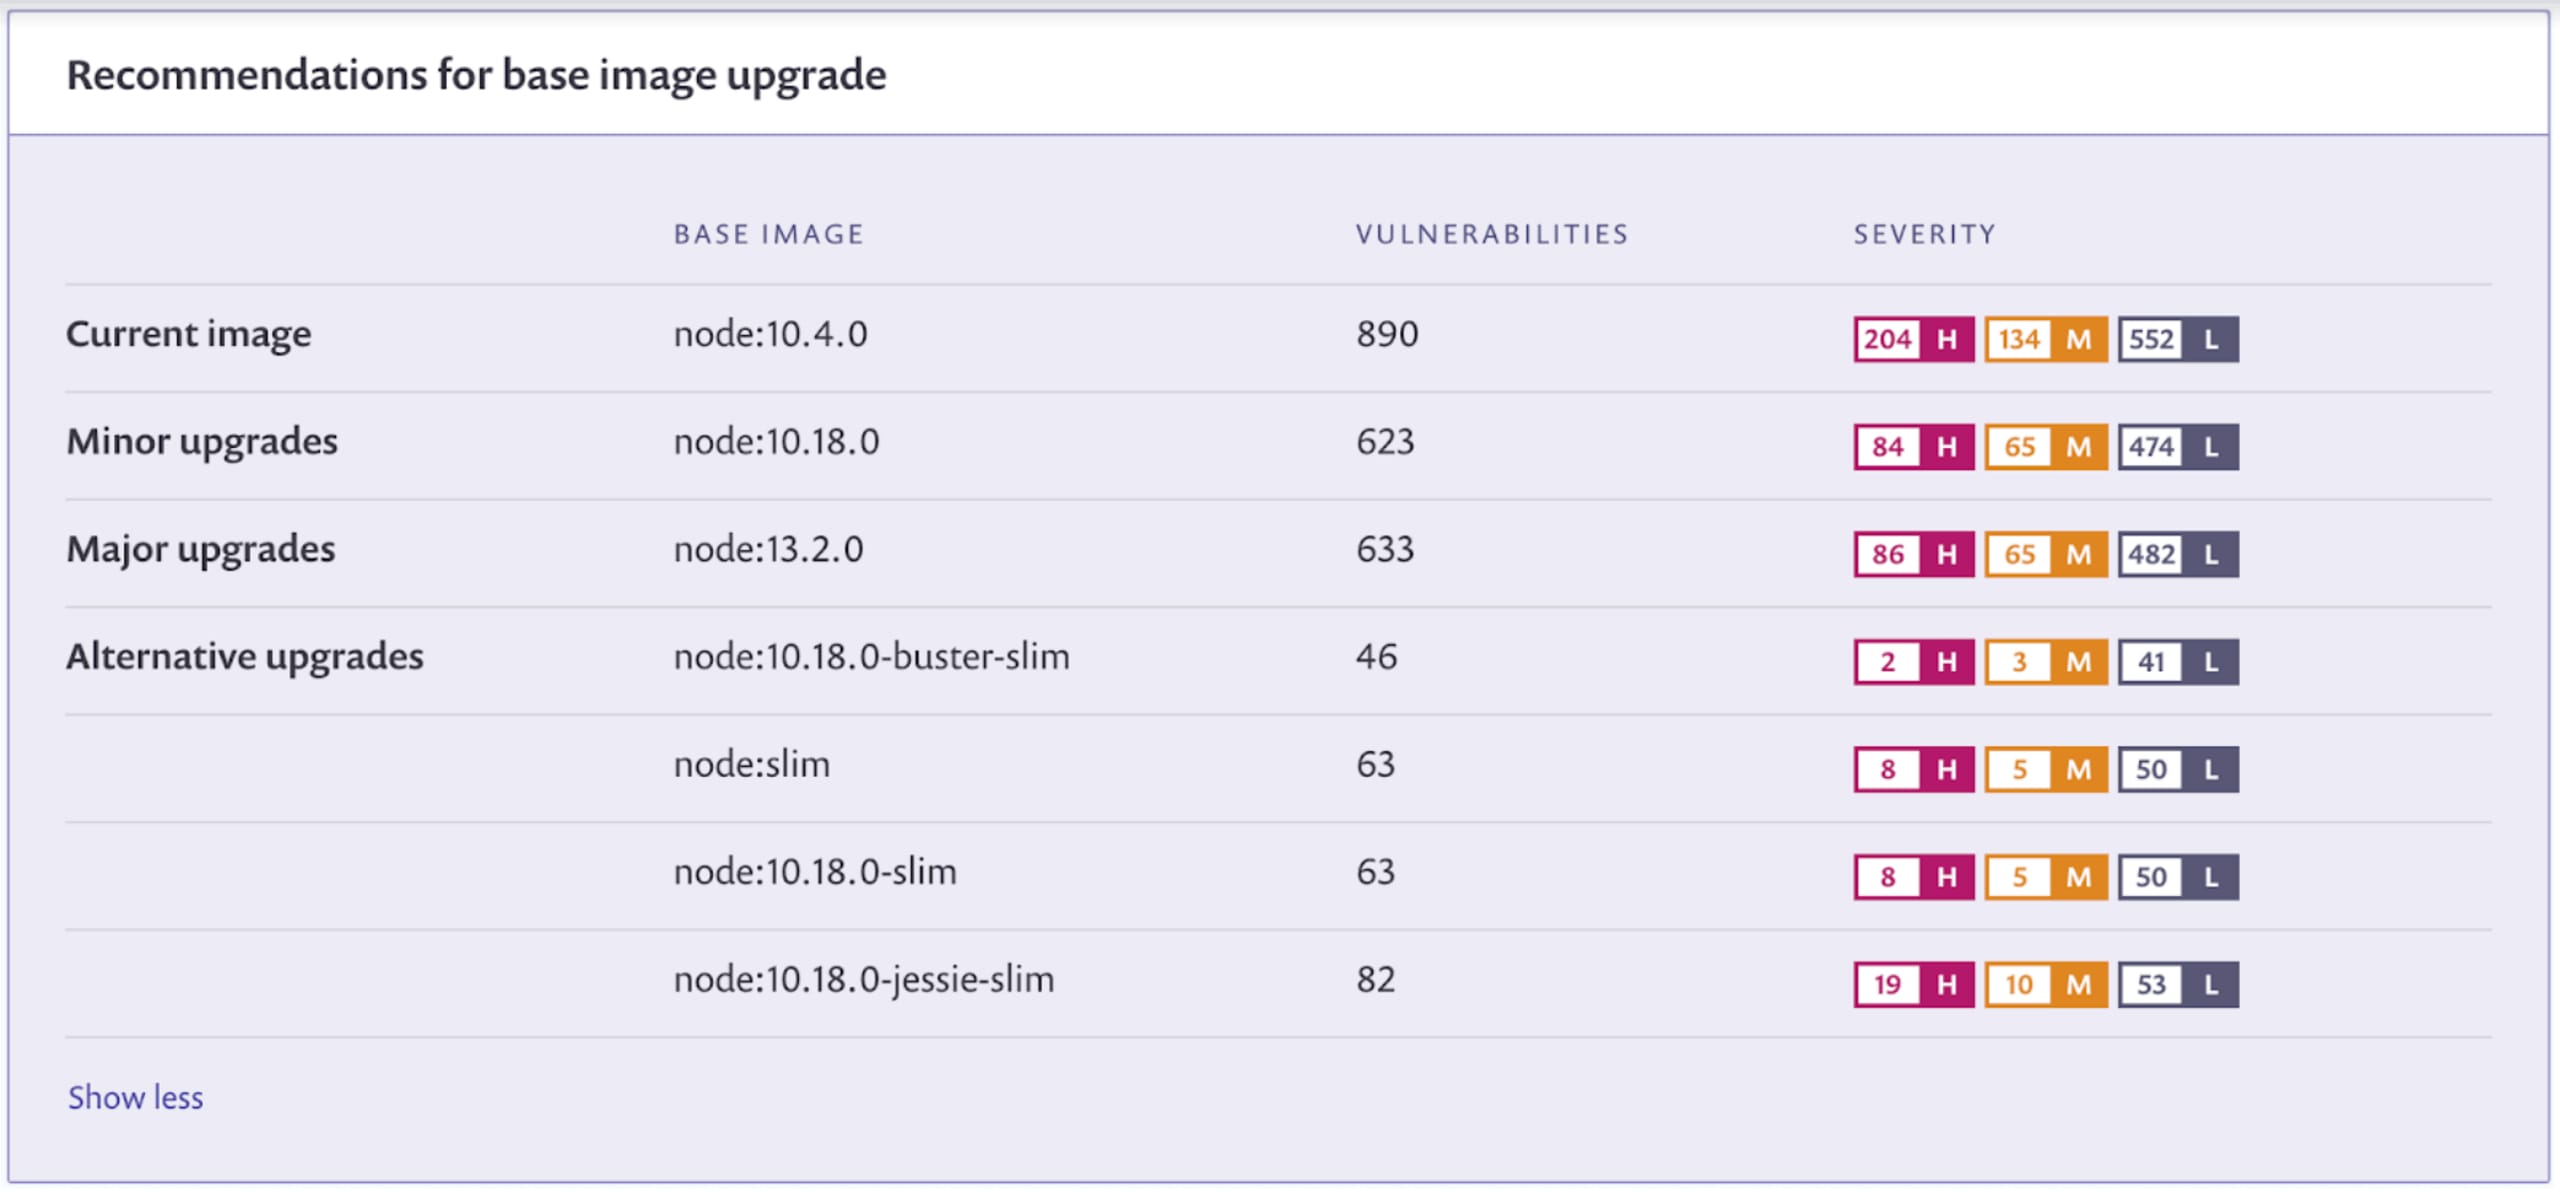
Snyk bietet nicht nur eine der umfassendsten verfügbaren Datenbanken für Sicherheitslücken in Containern und Open-Source-Abhängigkeiten. Für Container geben wir auch Empfehlungen zur Auswahl von Basis-Images mit weniger Sicherheitslücken. Im folgenden Beispiel sehen Sie das aktuelle Image und eine Empfehlung für ein Minor-Upgrade, das nur minimale Änderungen mit sich bringt und zugleich die Anzahl der Sicherheitslücken reduziert. Zusätzlich bieten wir Empfehlungen für Major-Upgrades und alternative Upgrades. Diese umfassen größere Änderungen und erfordern möglicherweise mehr Tests, um die Kompatibilität mit Ihrer Anwendung sicherzustellen, können die Anzahl der Sicherheitslücken jedoch deutlich verringern.
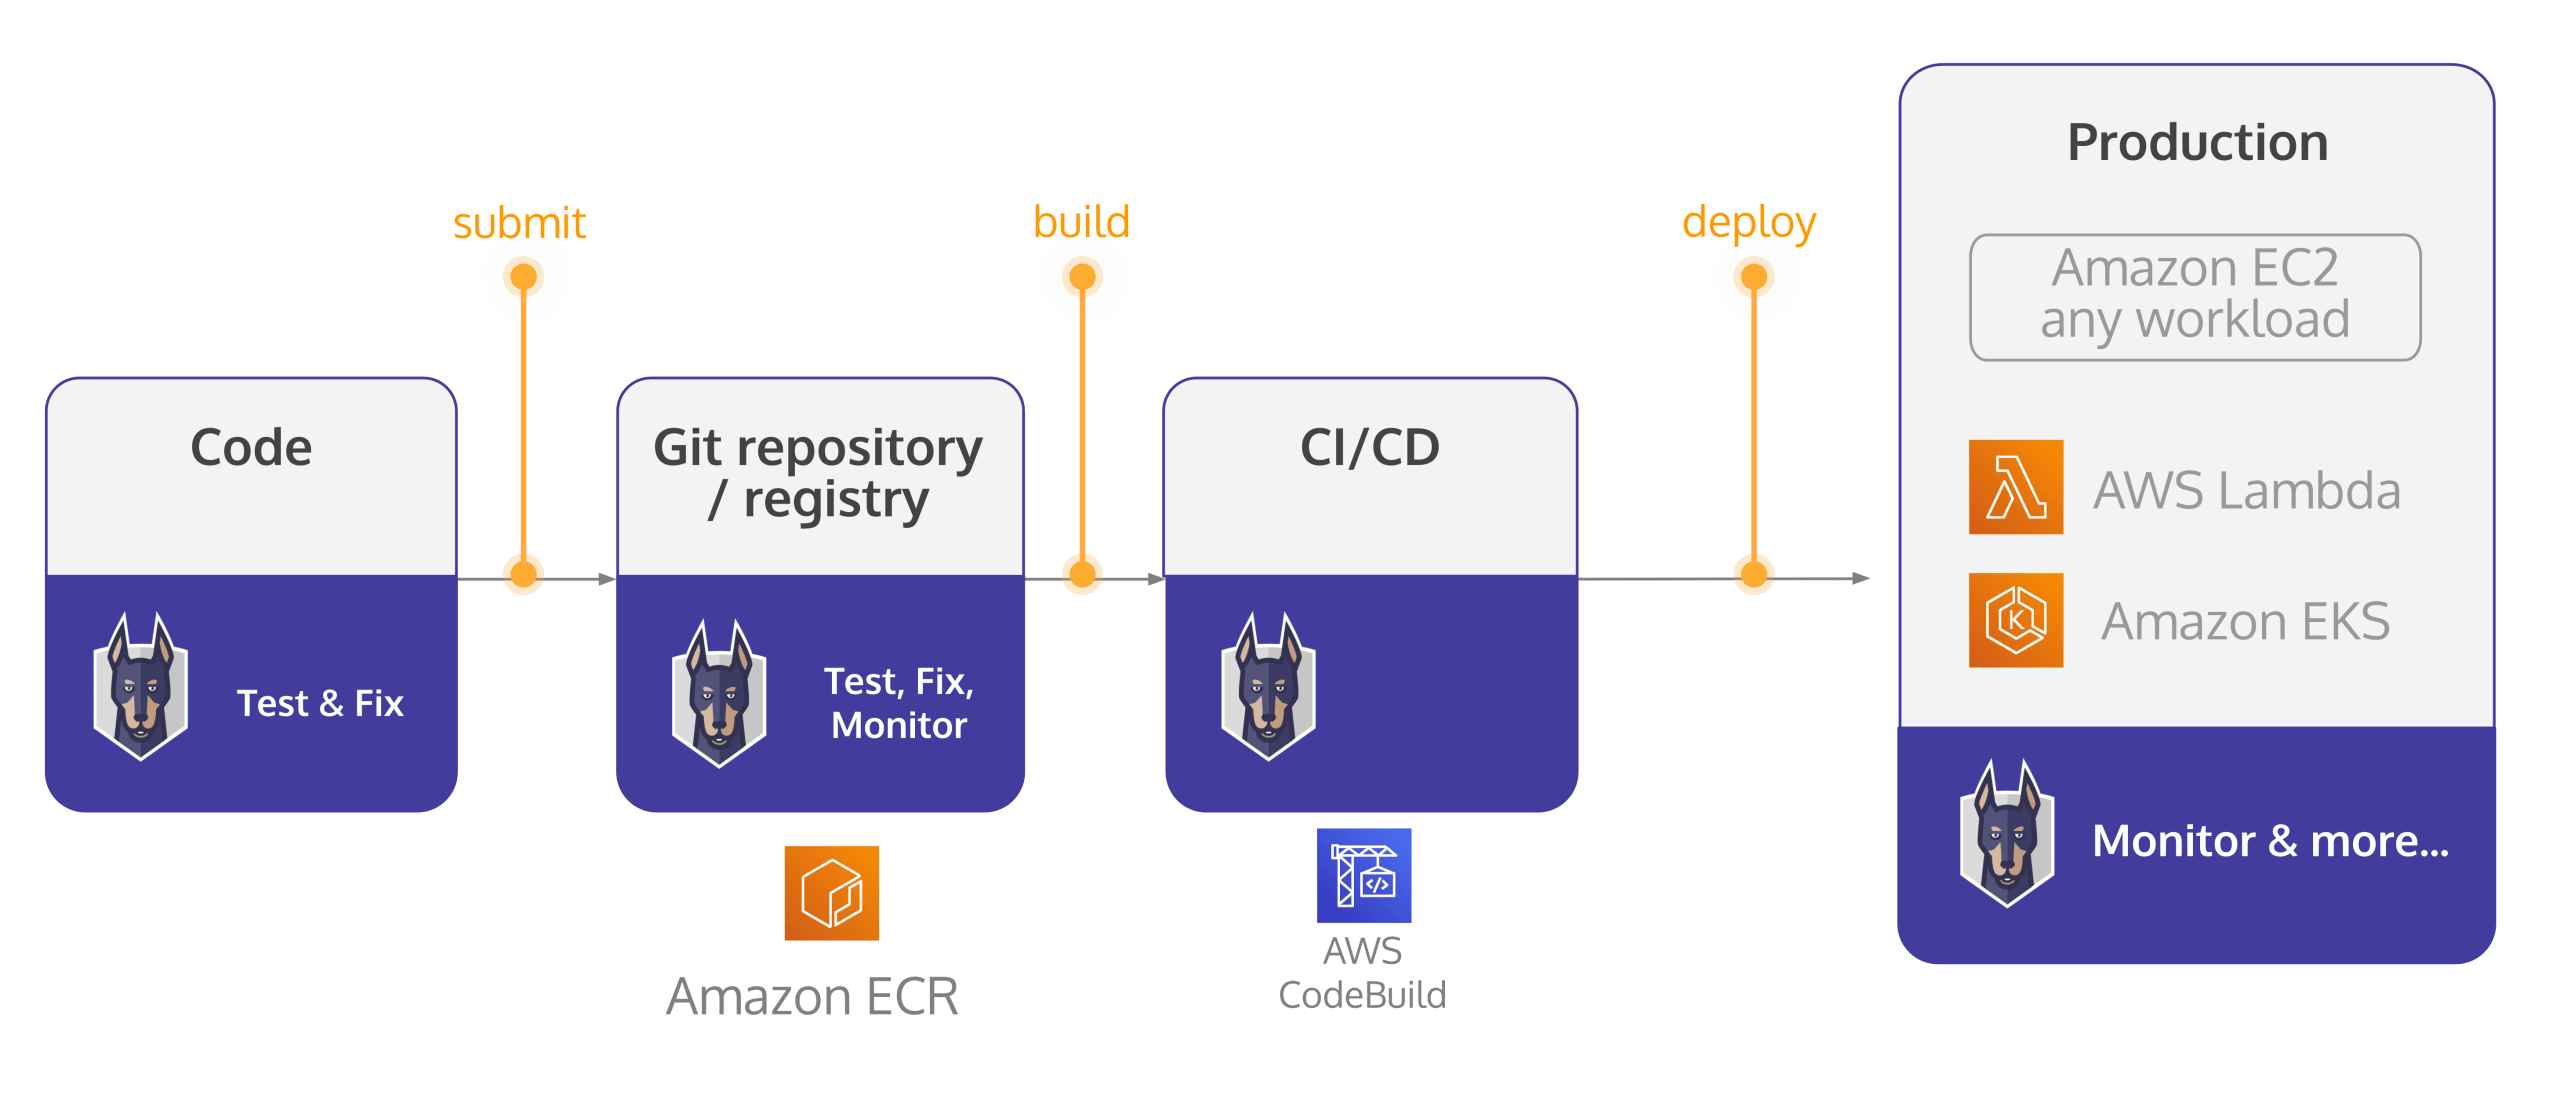
Snyk und AWS: Container-Sicherheit und Open-Source-Sicherheit während des gesamten Entwicklungszyklus
Containerisierte Workloads beim Start in EKS zu erkennen, ist nicht unbedingt die einzige Möglichkeit, Sicherheitslücken in Anwendungspipelines auf AWS zu erkennen. Snyk lässt sich in CI-Tools wie AWS CodeBuild integrieren, um Sicherheitslücken sowohl in Container-Builds als auch in Open-Source-Abhängigkeiten aufzuspüren. Außerdem können wir uns direkt in Registries wie ECR, Docker Hub und andere integrieren, um Images zu scannen, die Sie bereits dort gespeichert haben.
Für Entwickler hilft es, Sicherheitslücken frühzeitig zu finden, damit Entwicklung und Releases weiterhin zügig vorangehen. Für Sicherheitsteams bedeutet eine frühzeitige Erkennung, dass weniger Probleme in der Produktion „virtuell gepatcht“ oder durch Ausnahmeregelungen behandelt werden müssen. Mit Snyk unterstützen wir Sie dabei, all das zu erreichen, ohne Ihren gewohnten Entwicklungsworkflow zu beeinträchtigen.
Erste Schritte
Der Einstieg mit Snyk und AWS ist ganz einfach. Sie können sich für ein kostenloses Snyk-Konto registrieren und mit dem Scannen von Containern in ECR und anderen Registries beginnen. Weitere Informationen zu unseren AWS-Integrationen für Snyk Container finden Sie in unserer Dokumentation. Wenn Sie Ihre Open-Source-Abhängigkeiten scannen möchten, ist das ebenfalls Teil des kostenlosen Snyk-Angebots.
Wenn Sie dieses Jahr an der KubeCon EU teilnehmen, kommen Sie doch bei uns vorbei! Sie finden uns an Stand S34.
Snyk-Mitarbeiter nehmen an drei verschiedenen Breakout-Sessions teil:
Patrick Debois, Director of DevOps Relations, hilft Ihnen am 30. März beim Cloud Native Security Day mit der Frage „Wie sicher sind Ihr Build und Ihr Server?“
Hayley Denbraver aus dem Developer-Relations-Team spricht am 1. April über ihre Forschung zu Sicherheitslücken in öffentlichen Helm-Charts. Die Session trägt den Titel „Uncharted Territories: Discovering Vulnerabilities in Public Helm Charts“.
Außerdem haben wir ein Panel zum Thema „Kubernetes and Cloud Native Security: A State of the Union“ zusammengestellt. Es findet am 1. April statt und umfasst folgende Teilnehmer:
Gareth Rushgrove, Snyk Product Manager und CNCF Ambassador
Kirsten Newcomer, Principal Product Manager bei Red Hat
Scott Coulton, Microsoft Cloud Developer Advocate, Docker Captain und CNCF Ambassador
Phil Estes, Distinguished Engineer und CTO, Container Architecture Strategy bei IBM sowie Vorsitzender des OCI Technical Oversight Board
Rags Srinivas, Developer Relations bei Snyk
Bleiben Sie sicher!
Sichern Sie Ihre Infrastruktur an der Quelle
Snyk automatisiert die IaC-Sicherheit und Compliance in Workflows und erkennt abweichende sowie fehlende Ressourcen.