Sichern Sie Ihre Software-Supply-Chain mit der neuen Snyk Vulnerability Intelligence for SBOM-ServiceNow-Integration
Sarah Conway
7. November 2023
0 Min. LesezeitUnabhängig davon, ob Ihre Anwendungen intern entwickelt oder eingekauft werden: Sie können zahlreichen Schwachstellen ausgesetzt sein – insbesondere durch Open-Source-Komponenten, die in heutiger Software weit verbreitet sind. Eine aktuelle Umfrage ergab, dass bei 60 % der Opfer von Datenschutzverletzungen eine bekannte, aber nicht behobene Schwachstelle ausgenutzt wurde. Eine wirksame Prävention und ein effektives Risikomanagement setzen voraus, dass Sie das Schwachstellenrisikoprofil jeder Komponente Ihrer Software-Supply-Chain kennen.
Viele Unternehmen setzen auf eine Software-Stückliste (SBOM), um die Bestandteile ihrer Anwendungen nachzuverfolgen. Der tatsächliche Nutzen von SBOMs zeigt sich jedoch erst, wenn Sie wissen, wann eine dieser Komponenten Ihr Unternehmen aufgrund einer Schwachstelle gefährdet.
Die neue Snyk Vulnerability Intelligence for SBOM-Integration macht Ihre SBOMs in ServiceNow Vulnerability Response sichtbar und ermöglicht so eine präzisere Einschätzung der Risiken in der unternehmensweiten Supply-Chain. Snyk bietet die erste und einzige Software-Composition-Analysis-Integration (SCA) für ServiceNow. Wir freuen uns, unsere Partnerschaft mit dieser neuen Zusammenarbeit fortzusetzen.
Verschaffen Sie sich einen vollständigen Überblick über die Risiken Ihrer Softwarekomponenten
Die Snyk Vulnerability Intelligence for SBOM-App ergänzt in ServiceNow gespeicherte SBOMs um die Schwachstelleninformationen zu Snyk-Paketen und ermöglicht so eine präzisere Einschätzung der Risiken in der unternehmensweiten Software-Supply-Chain. Anhand der Paket-URLs in den SBOMs wird ermittelt, ob Komponenten Schwachstellen aufweisen. Ein zentrales Dashboard zeigt Risiken in Infrastruktur, Cloud, Containern und Anwendungen. Snyk ordnet den Schweregrad von Schwachstellen in den Kontext Ihrer Anwendungen und Softwarepakete ein. Außerdem liefert Snyk hilfreiche Informationen zur Behebung von Schwachstellen einzelner Komponenten sowie Links, mit denen Entwickler-, AppSec- und SecOps-Teams den gesamten Umfang der Schwachstelle nachvollziehen können.
Die Empfehlungen von Snyk machen die Behebung von Schwachstellen schnell und einfach, während ServiceNow-Workflows sicherstellen, dass keine Korrekturmaßnahme übersehen wird. Auf Grundlage Ihrer geschäftlichen Anforderungen lassen sich Regeln erstellen, die in ServiceNow Vulnerability Response automatisch Application Vulnerable Items (AVITs) generieren, sobald Snyk neue Schwachstellen in Ihren SBOMs entdeckt. Mit diesen Einträgen können Sie Verantwortlichen Behebungsaufgaben zuweisen, den Fortschritt verfolgen und Stakeholder informieren.
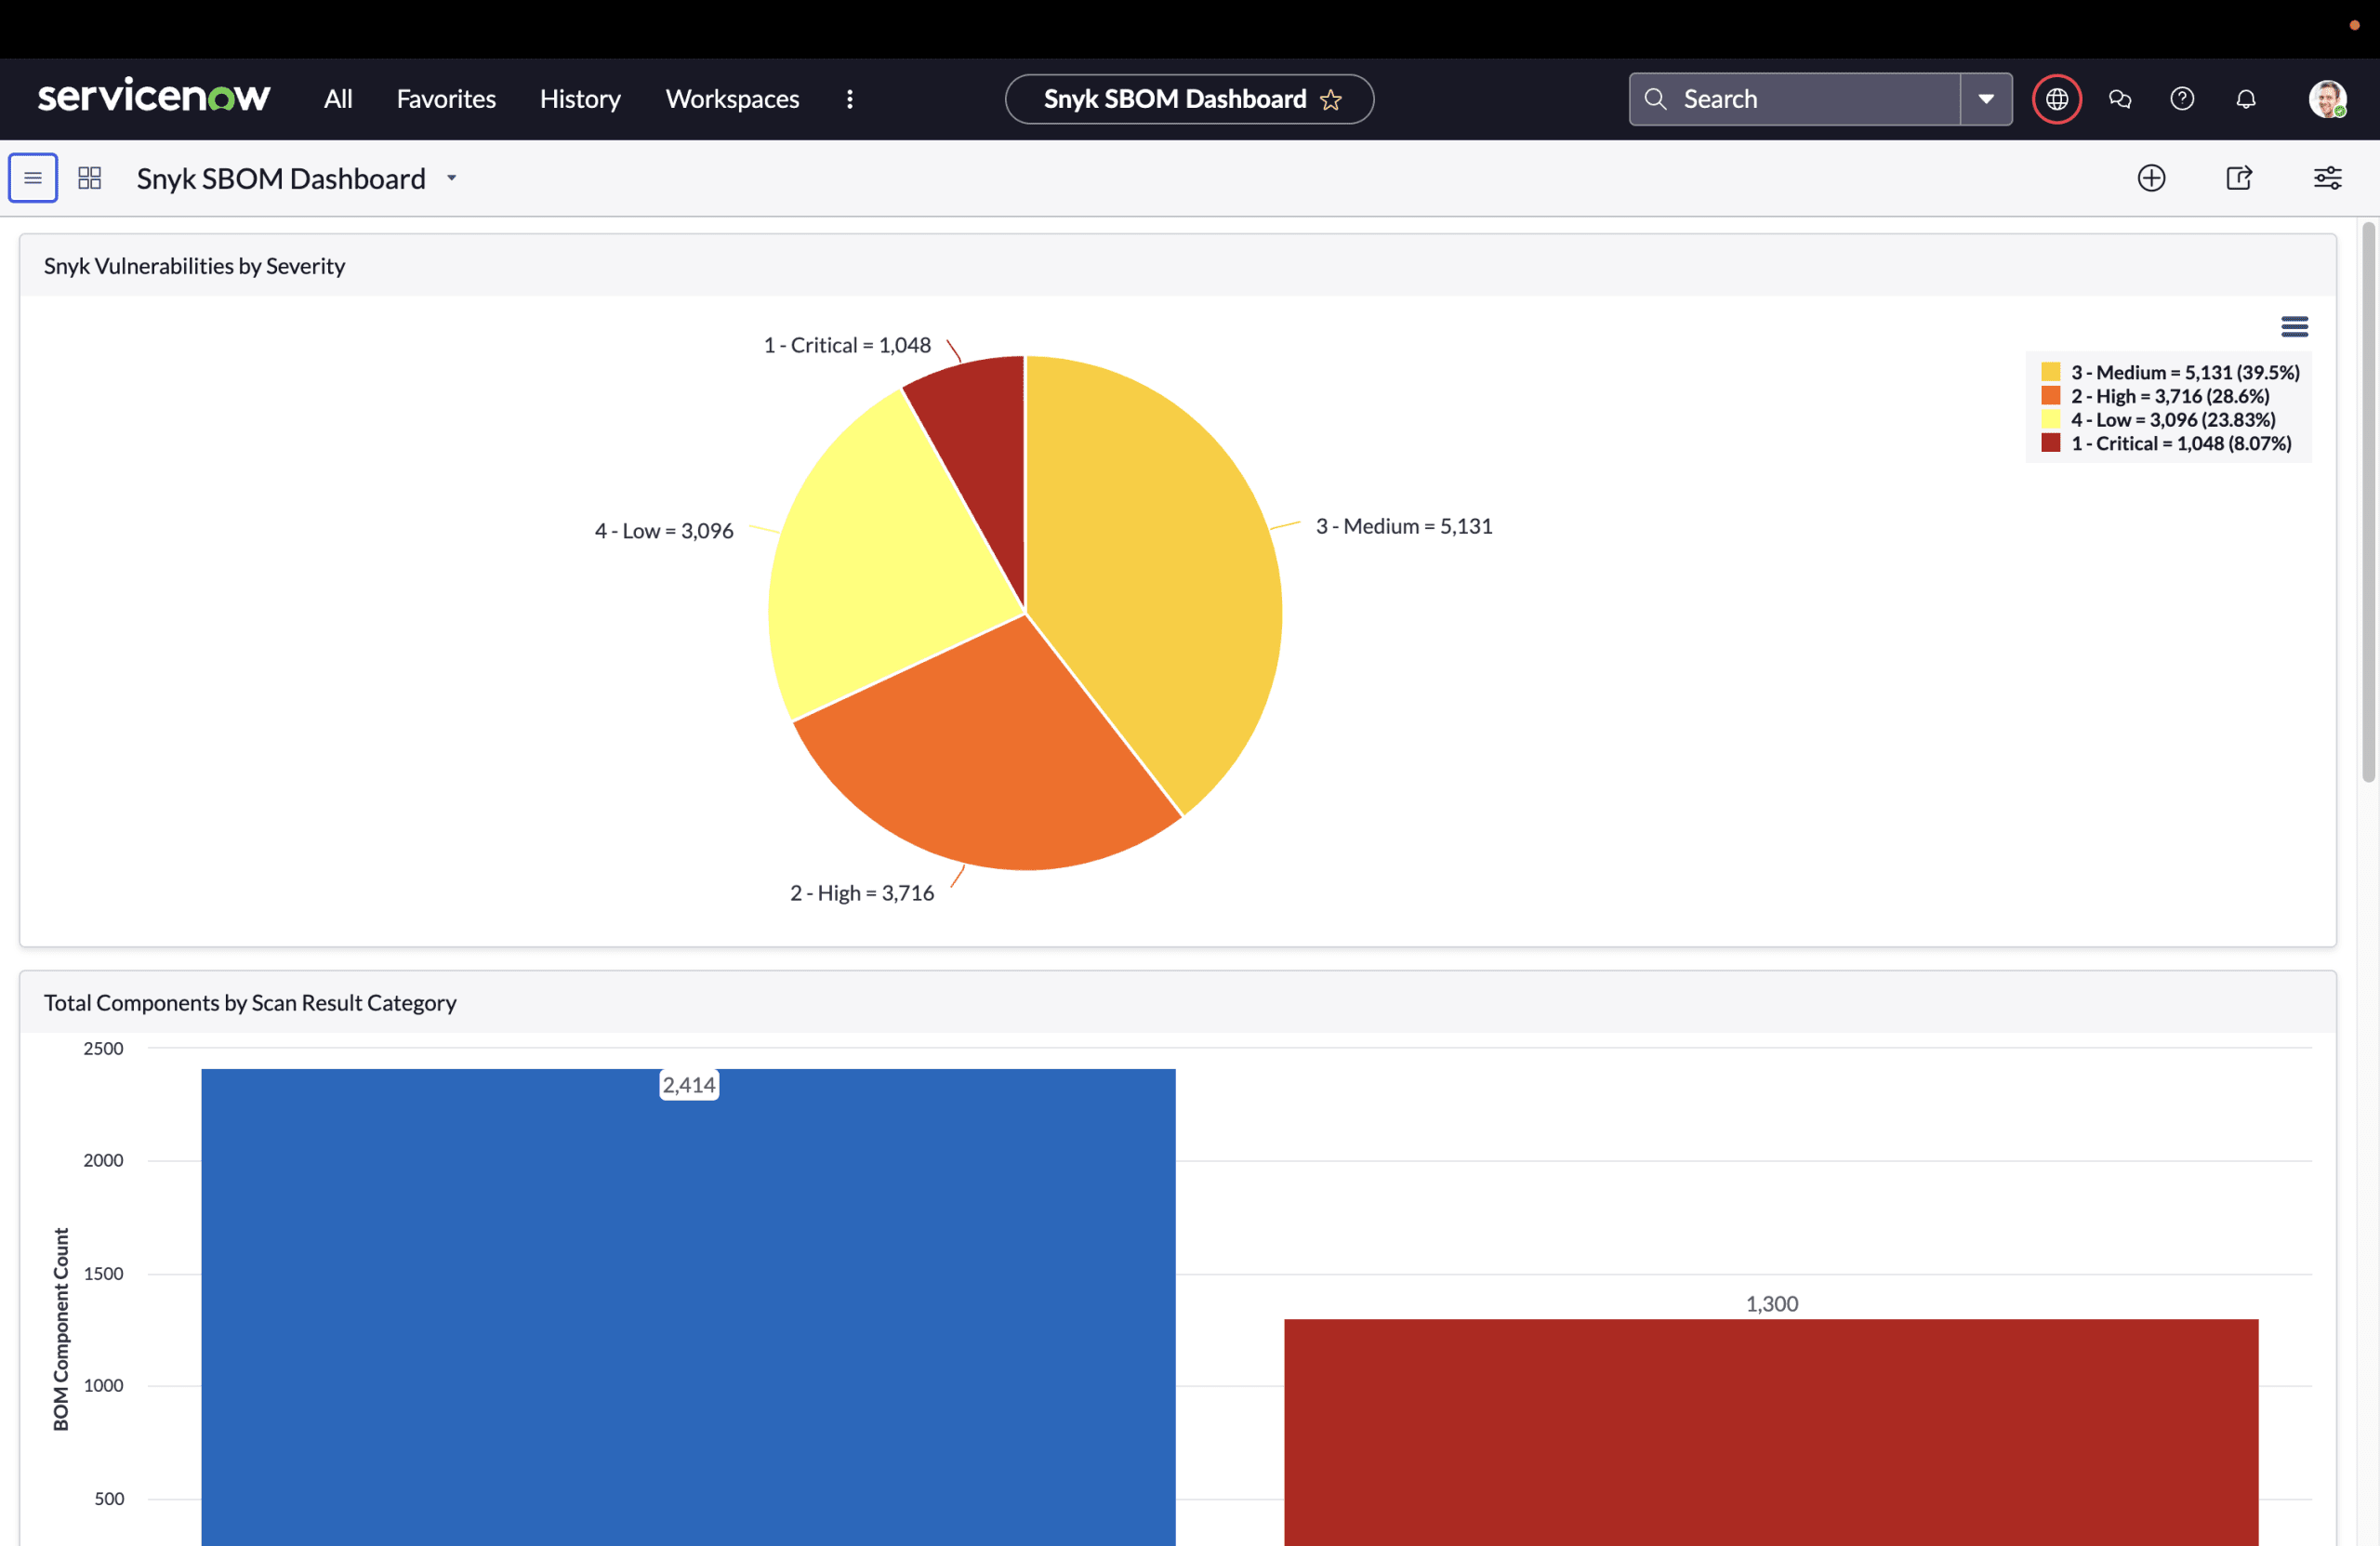
Wenn Sie Snyk-Daten in die Dashboards des ServiceNow SBOM Workspace aufnehmen, können Sie SBOM-Risiken ganz einfach in den Behebungs-Workflows von ServiceNow nachverfolgen und beseitigen. Für weniger technisch versierte Nutzer bieten die visuellen Darstellungen einen wirkungsvollen und übersichtlichen Einblick in die SBOM.
Schützen Sie Ihr Unternehmen vor den neuesten Sicherheitsbedrohungen
Die neue Snyk-SBOM-Integration kann auch eine wichtige Rolle dabei spielen, Risiken durch neu entdeckte Zero-Day-Schwachstellen zu verwalten. Wird beispielsweise eine neue Zero-Day-Schwachstelle bekannt – wie die jüngsten schwerwiegenden Schwachstellen in http2 oder curl –, können Sie Ihre SBOMs in ServiceNow schnell durchsuchen, um betroffene Anwendungen und Komponenten sowie empfohlene Maßnahmen zur Behebung zu ermitteln. Um Risiken durch Schwachstellen zu beseitigen, können Sie anschließend auf vertraute ServiceNow Vulnerability Response-Workflows zurückgreifen, statt einen neuen Prozess einzuführen.
Zu den weiteren Vorteilen von Snyk Vulnerability Intelligence for SBOM gehören die Möglichkeit, SBOMs von Drittanbietern für eingekaufte Anwendungen vor deren Bereitstellung in Ihrer Umgebung auf Schwachstellen zu prüfen und Nachweise für GRC-Anforderungen bereitzustellen.
So legen Sie los
Möchten Sie Ihre gesamte Software-Supply-Chain schützen? Laden Sie die Snyk Vulnerability Intelligence for ServiceNow-Integration im ServiceNow Store herunter.