Snyk erweitert ServiceNow um umfassende Einblicke in Schwachstellen in Open-Source-Software
Sarah Conway
24. Januar 2023
0 Min. LesezeitWir freuen uns, eine neue Partnerschaft bekannt zu geben, durch die Snyk Sicherheitseinblicke in ServiceNow-Workflows einfließen. Die einzigartige Integration von Snyk Open Source und ServiceNow Application Vulnerability Response bietet Application-Security-Teams Einblick in Schwachstellen in Open-Source-Abhängigkeiten und damit einen vollständigen Überblick über die Sicherheitslage der Anwendungen eines Unternehmens.
Angesichts weitreichender Software-Lieferkettenangriffe wie Log4Shell und SolarWinds sowie der Bedrohung durch Ransomware müssen Unternehmen ihre Fähigkeit stärken, Risiken in geschäftlichen Anwendungen und Services zu beseitigen. Da 70 bis 90 Prozent moderner Softwareanwendungen Open-Source-Software enthalten, nehmen Angreifer weiterhin Open-Source-Artefakte und DevOps-Pipelines ins Visier, die Software-Lieferketten gefährden.
Die Snyk-Integration ist die erste Software-Composition-Analysis-Integration (SCA) für ServiceNow. Sie löst dieses Problem mit einer zentralen Übersicht aller Open-Source-Schwachstellen eines Unternehmens – von der Entwicklung bis zur Produktion. Das ermöglicht eine schnellere Behebung, bessere Zusammenarbeit und ein geringeres Risiko.
Warum wir eine Partnerschaft mit ServiceNow eingehen
Zuallererst haben uns Dutzende Snyk-Kunden gesagt, dass sie die Daten von Snyk, denen sie bereits vertrauen und die sie schätzen, in ServiceNow nutzen möchten.
Angesichts aufsehenerregender Software-Lieferkettenangriffe wie Log4Shell, die erheblichen Schaden anrichten, braucht es mehr Transparenz und eine bessere Nachverfolgung von Anwendungsschwachstellen, um Risiken wirksam zu steuern und sicherzustellen, dass nichts übersehen wird. Wenn nur das Entwicklungsteam Schwachstellen in Open-Source-Software sieht, kann das Sicherheitsteam unvorbereitet getroffen werden.
Wir haben diese Integration entwickelt, um diese Lücke zu schließen. Jetzt können sowohl Entwickler als auch Sicherheitsteams Anwendungsschwachstellen, die im gesamten SDLC gefunden werden, effizient nachverfolgen. Eine zentrale Übersicht über Schweregrad, Häufigkeit und Umfang ermöglicht eine bessere Abstimmung mit den Entwicklungsteams und schützt vor potenziellen Sicherheitsverletzungen in der Software.
Zu den wichtigsten Vorteilen gehören:
ServiceNow-Tickets aus Snyk-Problemen automatisch erstellen und synchronisieren
Schwachstellen automatisch priorisieren und zuweisen
Das Risiko von Schwachstellen berechnen und ihre Priorität mithilfe der Risikobewertungen von ServiceNow und der branchenführenden Informationen von Snyk festlegen
So funktioniert die Integration
Laden Sie die Snyk Security for Application Vulnerability Response-App aus dem ServiceNow Store herunter und geben Sie in Ihrer ServiceNow-Instanz einfach „Snyk“ ein, um die neu installierte Snyk-Integration aufzurufen. Legen Sie fest, wie oft Schwachstellen-Scanergebnisse aus Snyk Open Source abgerufen werden sollen, und konfigurieren Sie, welche Scandaten importiert werden sollen. Sie können nach Organisationen, Projekten, Schweregrad, Programmiersprache, Exploit-Reife sowie minimalen und maximalen Prioritätswerten filtern.
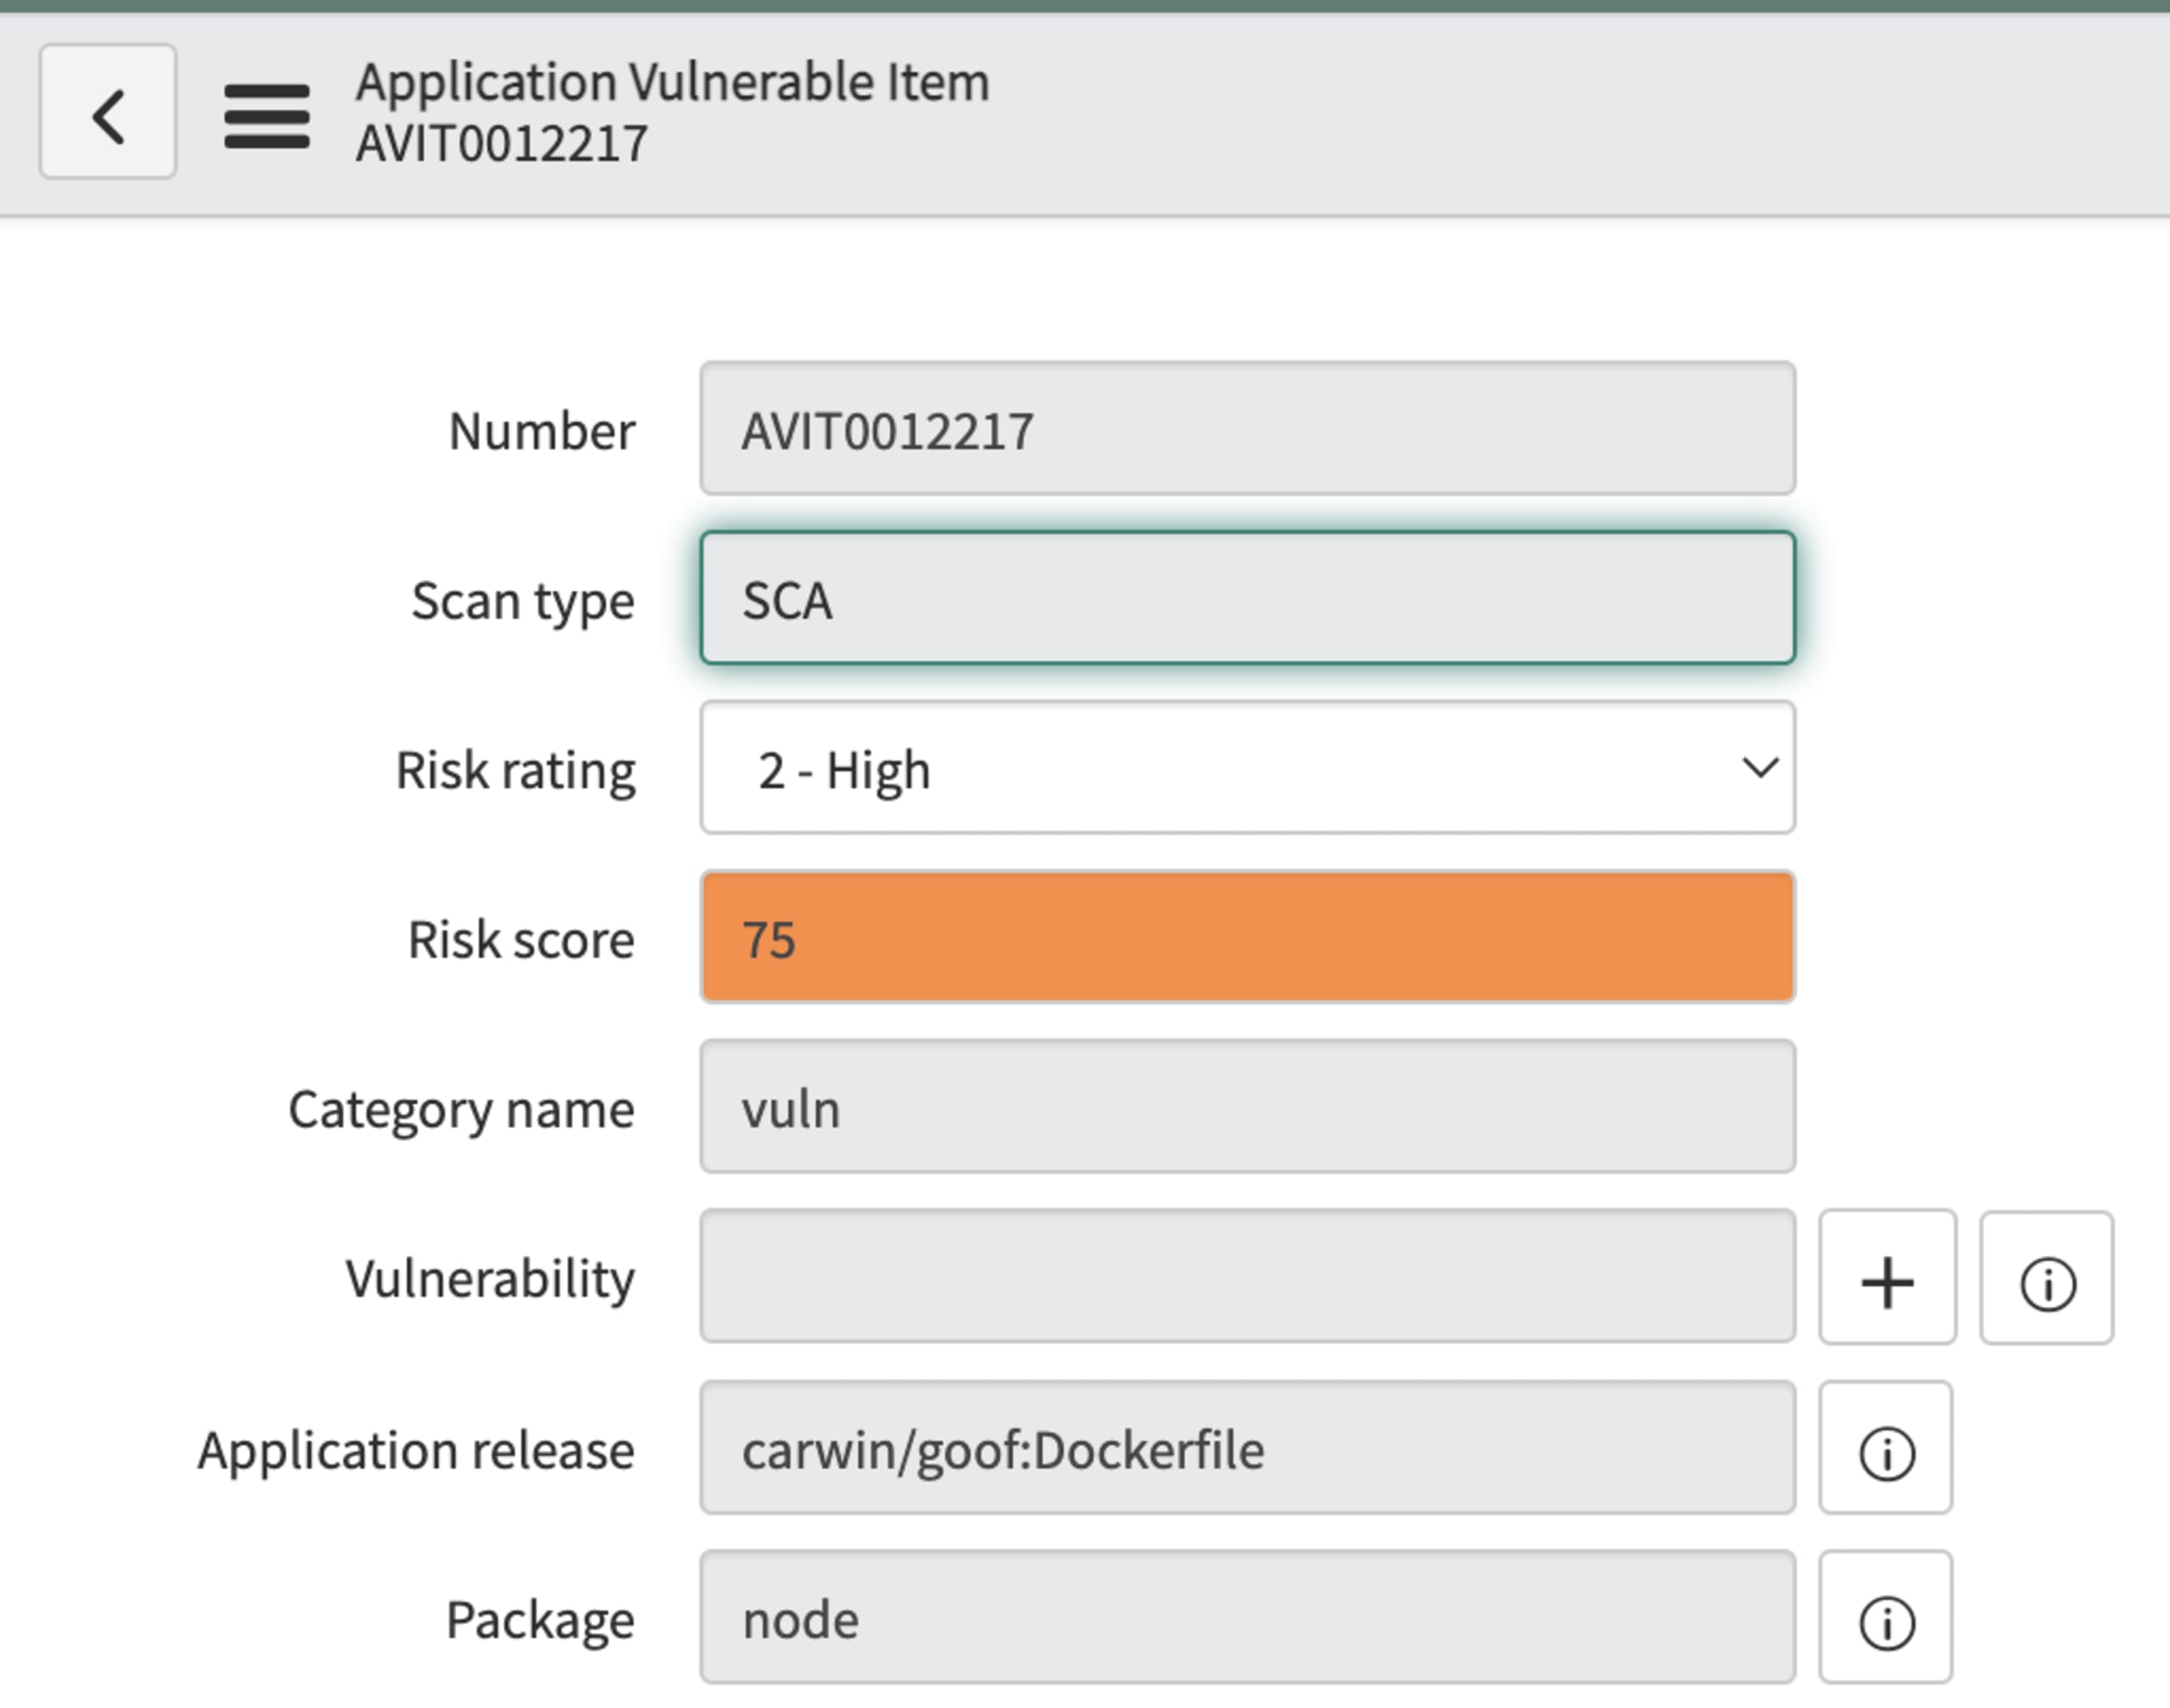
Snyk Open Source analysiert Softwarekonfigurationen und überwacht Ihre Projekte und bereitgestellten Code kontinuierlich auf Schwachstellen. Alle gefundenen Probleme, die den bei der Installation festgelegten Importkriterien entsprechen, werden regelmäßig als Application Vulnerable Items (AVITs) in ServiceNow Application Vulnerability Response übernommen. Die AVITs werden mithilfe eines benutzerdefinierten Snyk-Schwachstellenrechners automatisch priorisiert, der Schweregrad und Auswirkungen auf geschäftskritische Anwendungen berücksichtigt. ServiceNow-Workflows können die AVITs außerdem automatisch den passenden Gruppen zur Behebung zuweisen.
Snyk Open Source beschleunigt die Behebung, indem es die passenden Maßnahmen aufzeigt. Sobald die Schwachstelle behoben ist, können Entwickler das AVIT in ServiceNow als gelöst markieren.
Schwachstellen lassen sich in ServiceNow-Dashboards nachverfolgen. So sehen Sie den aktuellen Status, Zuständigkeiten, Fälligkeitstermine und Risiken an einem zentralen Ort. Die Daten können auch mit anderen Teams, etwa Governance, Risk and Compliance, geteilt werden, um die Zusammenarbeit und Transparenz im gesamten Unternehmen zu fördern.
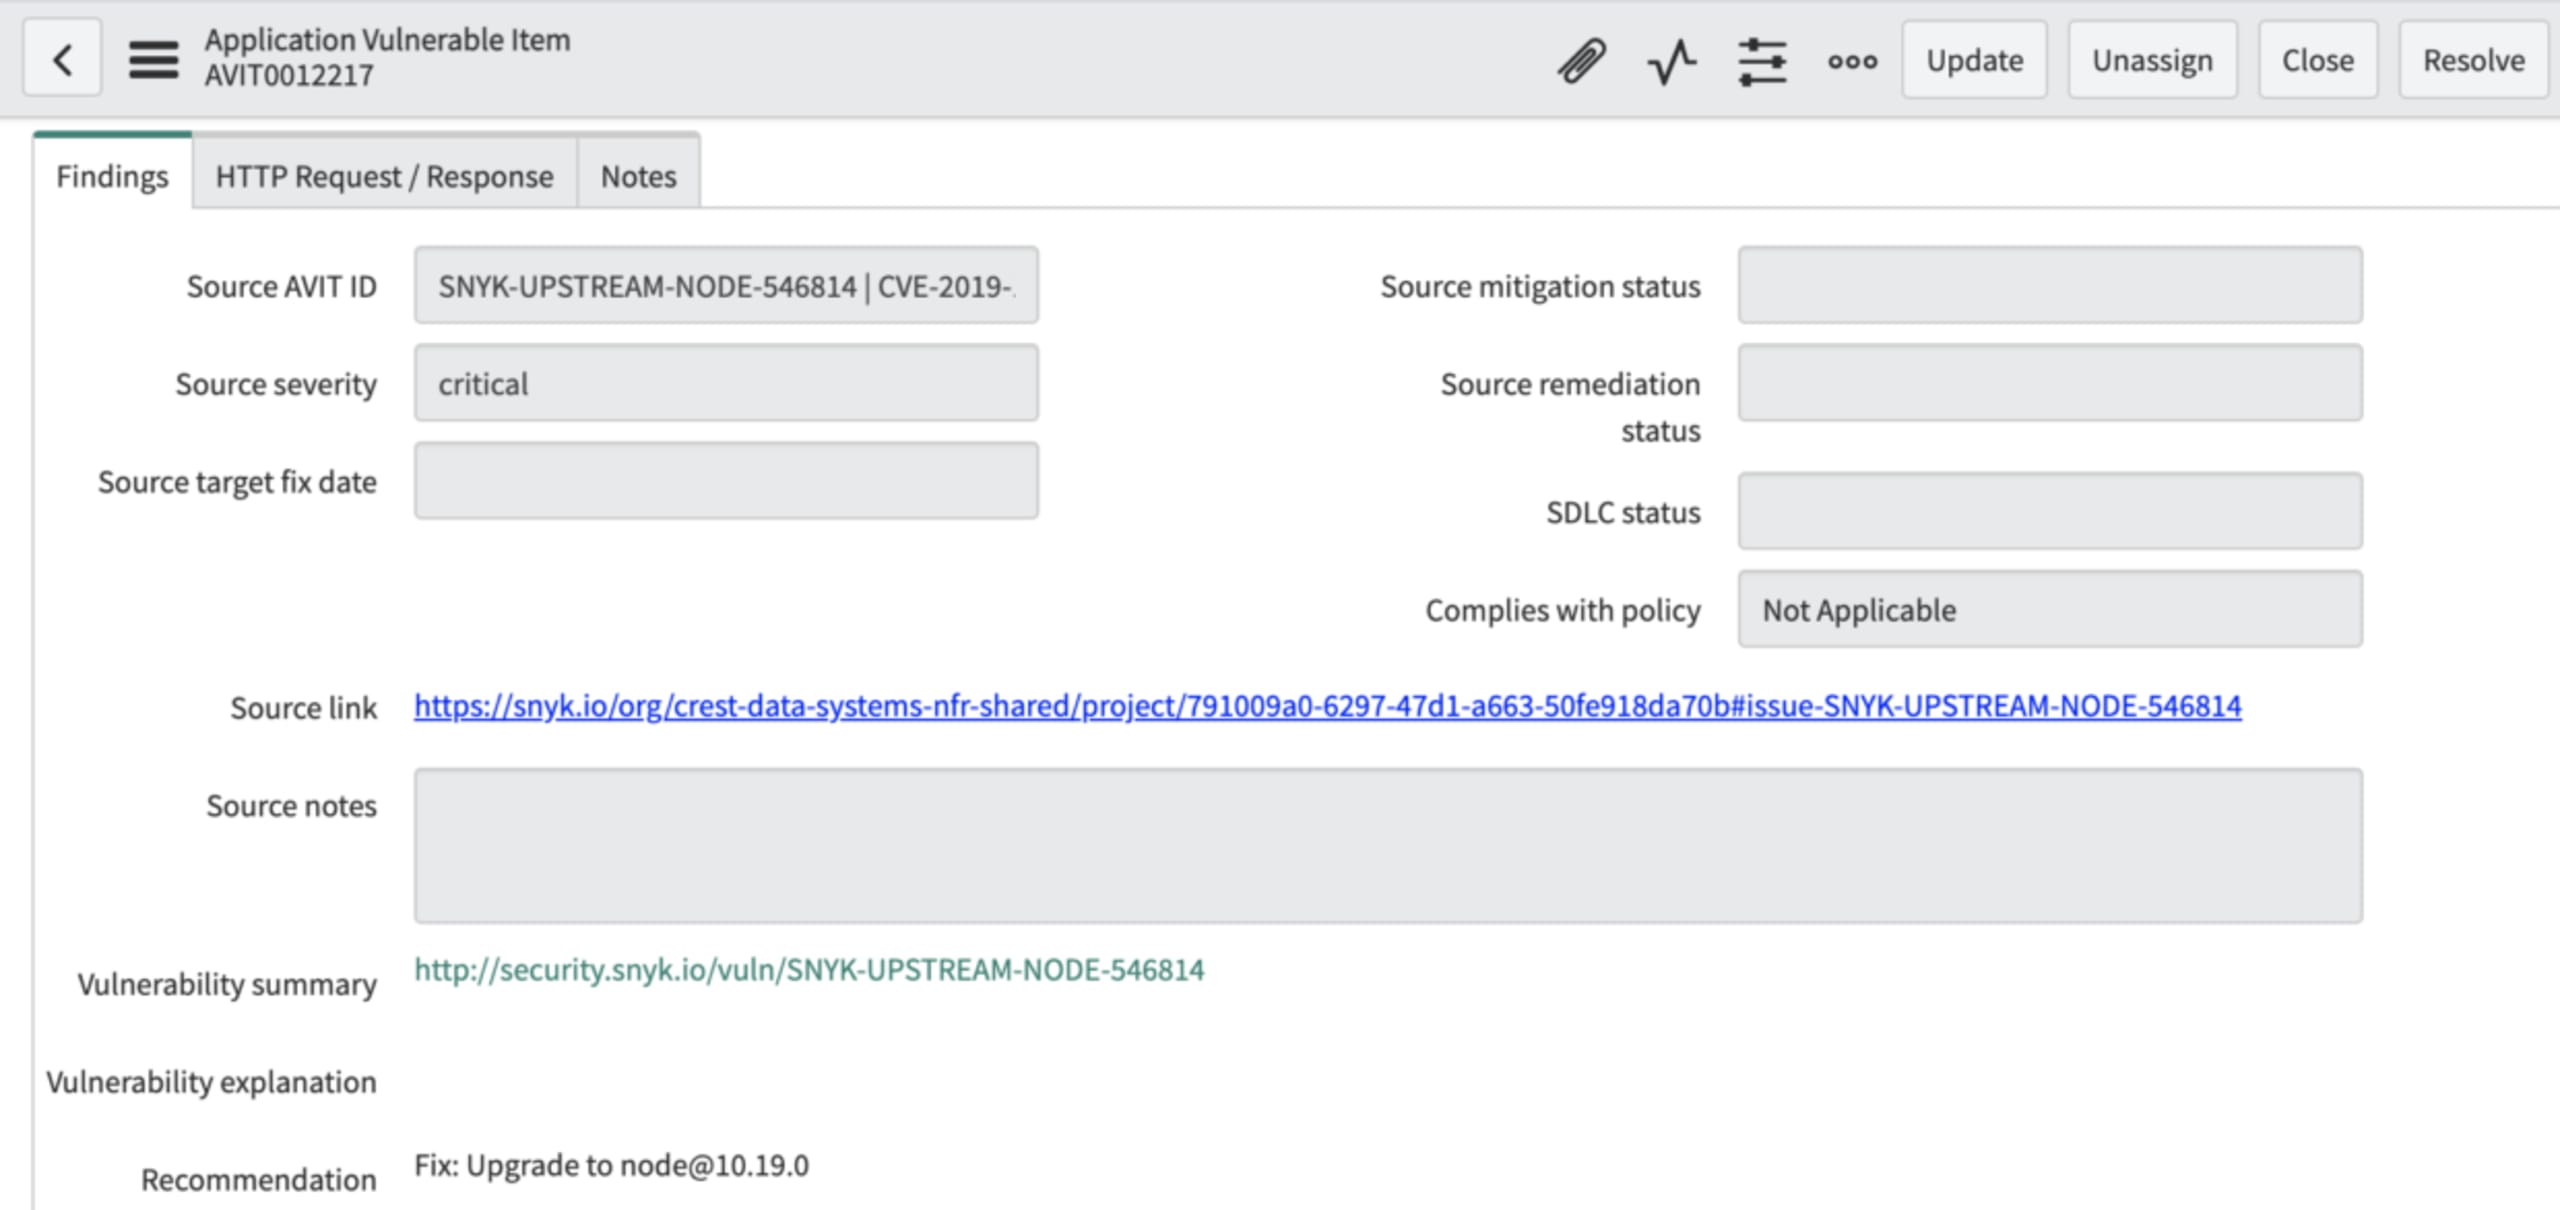
Schwachstelleninformationen aus der Snyk Security for Application Vulnerability Response-App – einschließlich Empfehlungen zur Behebung.
Verfügbarkeit und erste Schritte
Laden Sie die Snyk-App herunter aus dem ServiceNow Store.
Wenn Sie mehr darüber erfahren möchten, wie Sie Anwendungsschwachstellen mit Snyk und ServiceNow verwalten können, sehen Sie sich unser kurzes Video zu den Vorteilen der gemeinsamen Nutzung an. Entdecken Sie hier alle Integrationen von Snyk.
Starten Sie mit Capture-the-Flag
Erfahren Sie in unserem virtuellen On-Demand-Workshop für Einsteiger, wie Sie Capture-the-Flag-Challenges lösen.