Snyk Advisor gestaltet Package Intelligence in der Snyk Security Database neu


2. Februar 2026
0 Min. LesezeitDie Auswahl sicherer und gut gepflegter Open-Source-Abhängigkeiten sollte nicht erfordern, zwischen Tools hin und her zu wechseln oder Informationen aus verschiedenen Quellen zusammenzutragen. Entwickler und AppSec-Teams benötigen Signale zum Zustand von Packages genau dort, wo sie bereits Sicherheitsentscheidungen treffen.
Deshalb integrieren wir die Daten von Snyk Advisor in security.snyk.io.
Seit dem Start im Jahr 2020 unterstützt Snyk Advisor Teams dabei, fundiertere Entscheidungen zu den Open-Source-Packages zu treffen, auf die sie sich verlassen. Dazu bietet das Tool Einblicke in Popularität, Wartung, Sicherheit und Zustand der Community. Mit der Zeit wurde klar, dass diese Signale am wertvollsten sind, wenn sie direkt in den übergreifenden Sicherheits-Workflow eingebunden sind – zusammen mit Schwachstellendaten, Informationen zum Ökosystem und Supply-Chain-Risiken. Diese Änderung markiert die nächste Entwicklungsstufe von Snyk Advisor: Package Intelligence auf einer einzigen, vertrauenswürdigen Plattform zusammenzuführen.
Warum wir Snyk Advisor in security.snyk.io integrieren
Snyk Advisor startete als eigenständige Lösung, die für die Untersuchung von Signalen zum Zustand von Packages optimiert war. Mit dem Wachstum der Sicherheitsdaten, Ökosysteme und Workflows von Snyk führte die getrennte Bereitstellung von Package Intelligence zu Reibungsverlusten:
Teams mussten zwischen Websites wechseln, um den Zustand von Packages und Schwachstellen zu verstehen.
Schwachstellendaten waren auf mehrere Stellen verteilt, anstatt aus einer einzigen, konsistenten Informationsquelle zu stammen. Dadurch war es schwieriger, sich ein vollständiges Bild zu machen.
Die Lösung spiegelte nicht mehr wider, wie Entwickler und AppSec-Teams heute über die gesamte Software-Supply-Chain hinweg arbeiten.
Vergleich der bisherigen und der neuen Lösung:
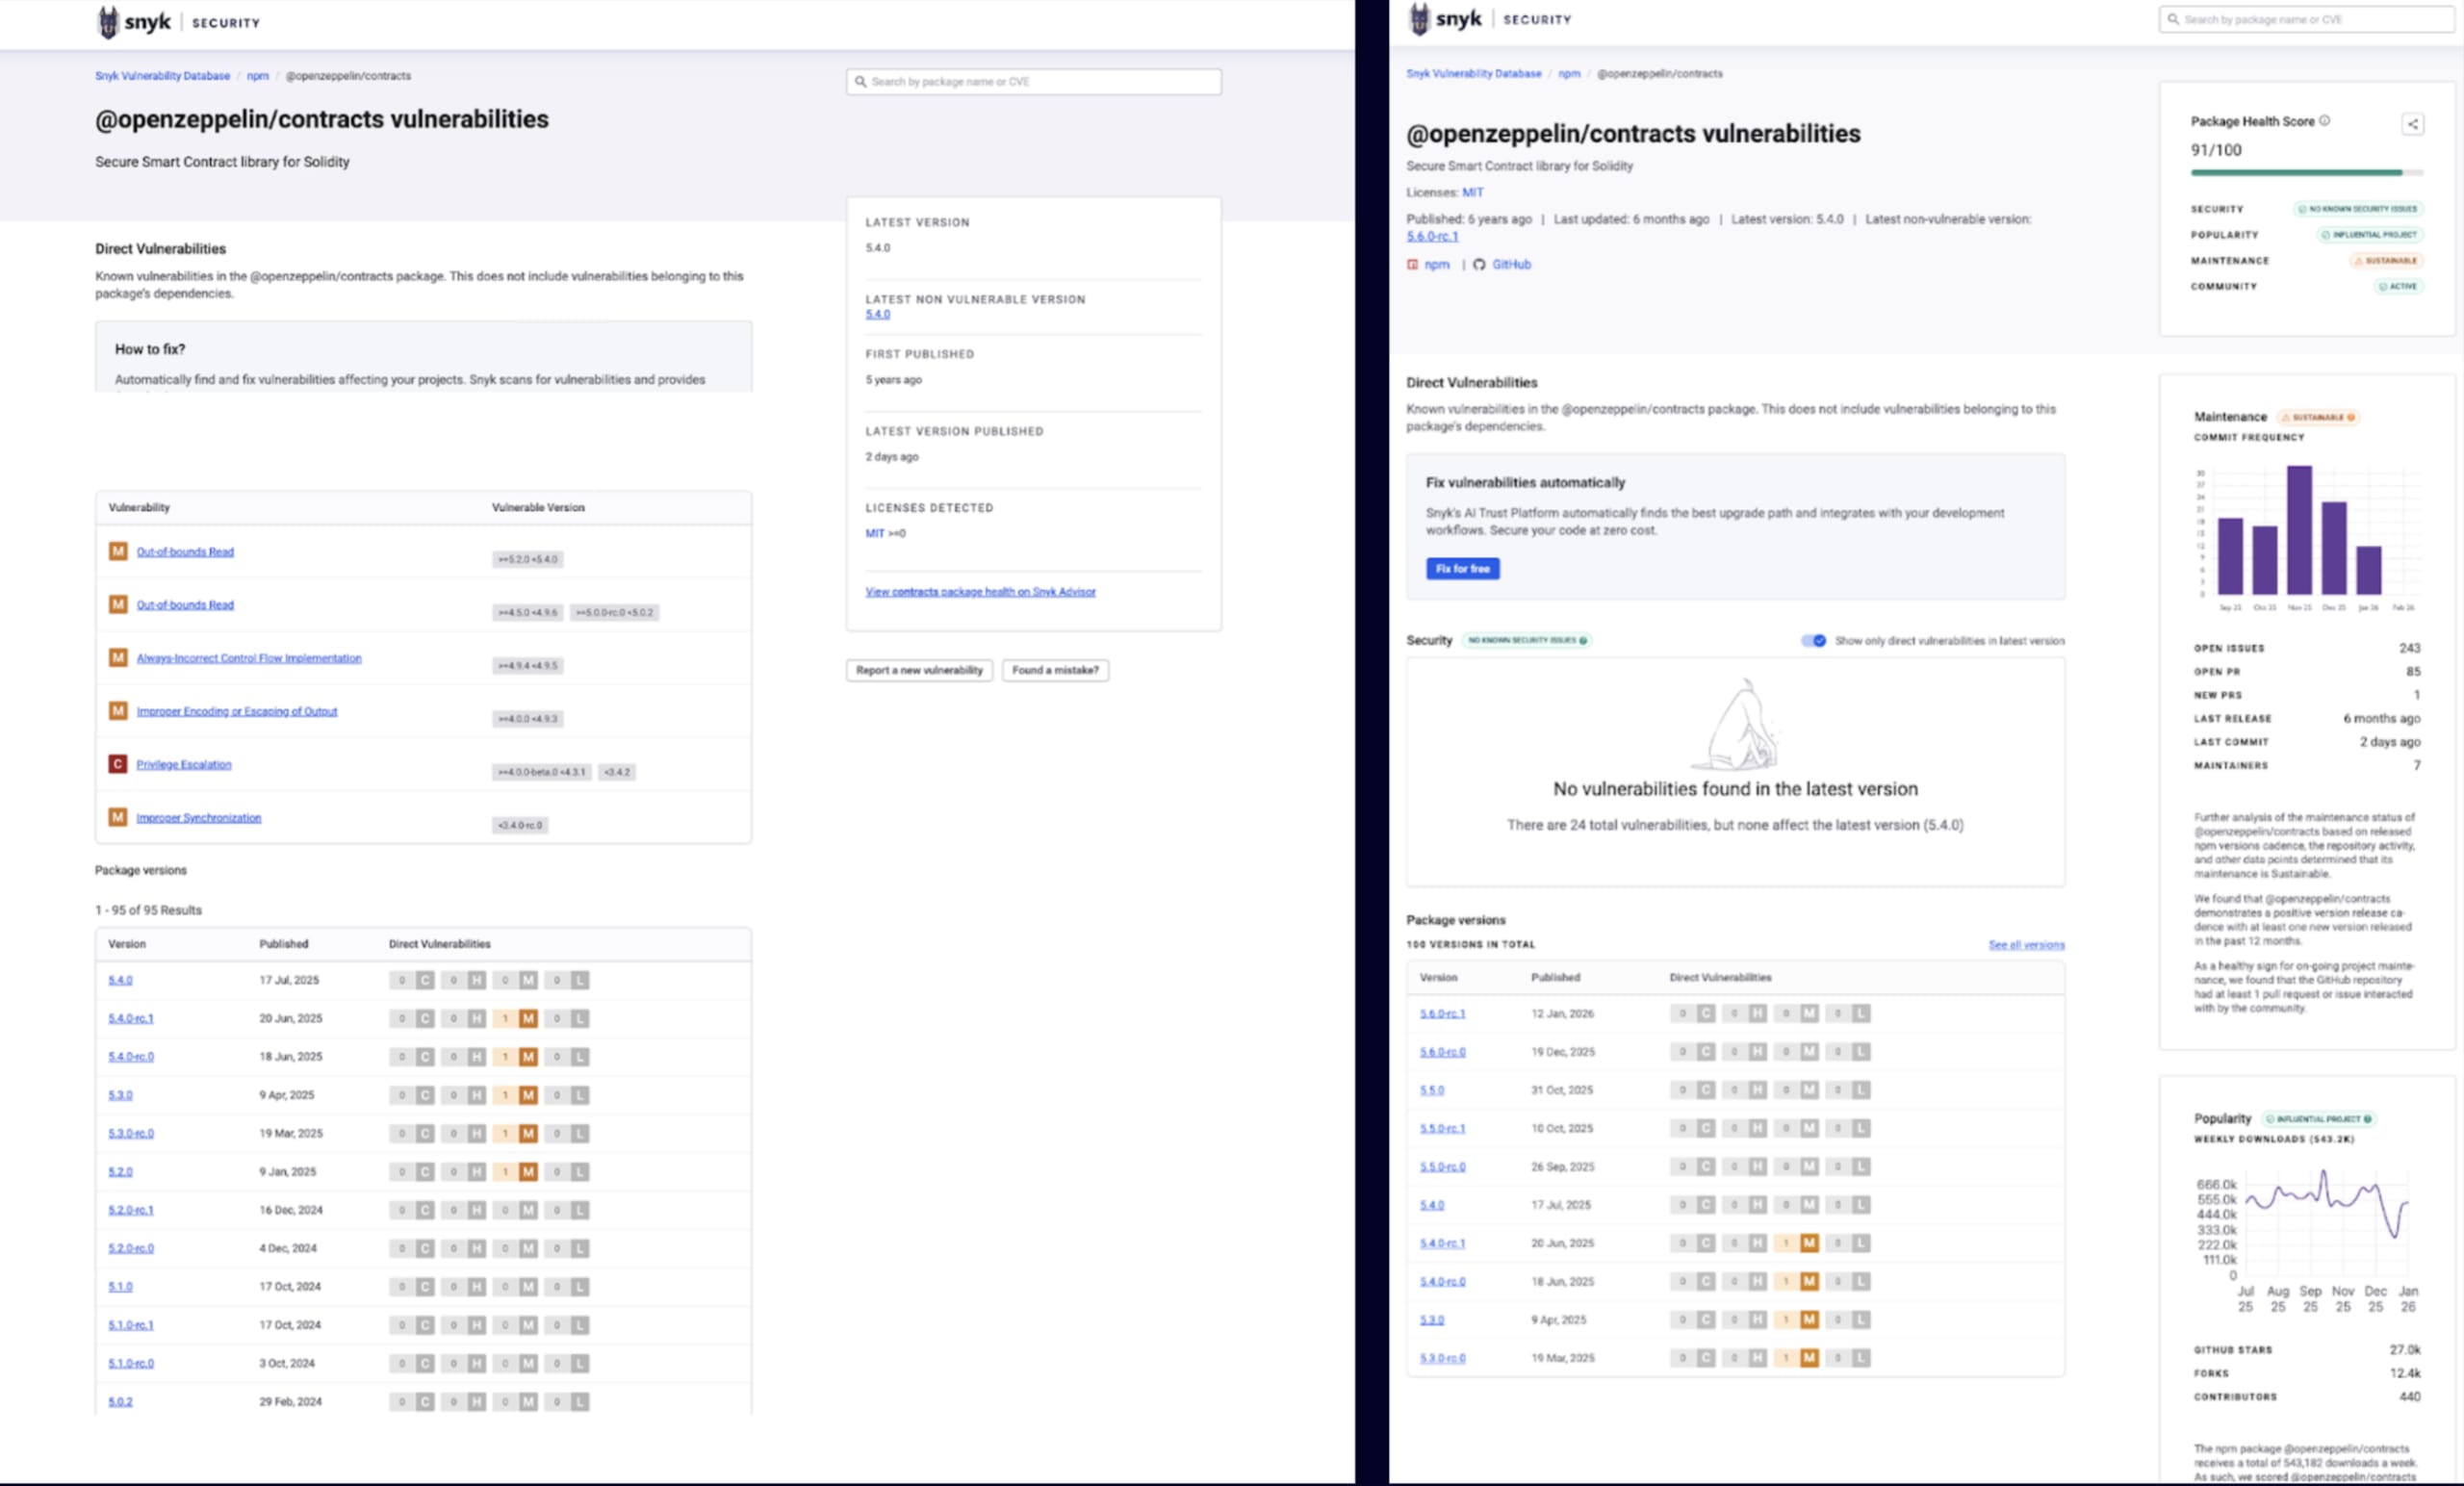
Indem wir die Daten von Snyk Advisor in security.snyk.io integrieren, bringen wir Package Intelligence dorthin, wo Sicherheitsentscheidungen bereits getroffen werden.
Was Entwickler und AppSec-Teams dadurch gewinnen
Diese Migration bietet mehr Mehrwert bei weniger Reibungsverlusten.
Ein einheitliches Erlebnis
Signale zum Zustand von Packages stehen jetzt zusammen mit Schwachstellendaten, Versionsinformationen und Einblicken in Ökosysteme zur Verfügung – alles an einem Ort. So können Teams Packages im vollständigen Kontext bewerten, ohne Daten aus mehreren Quellen zusammenführen zu müssen.
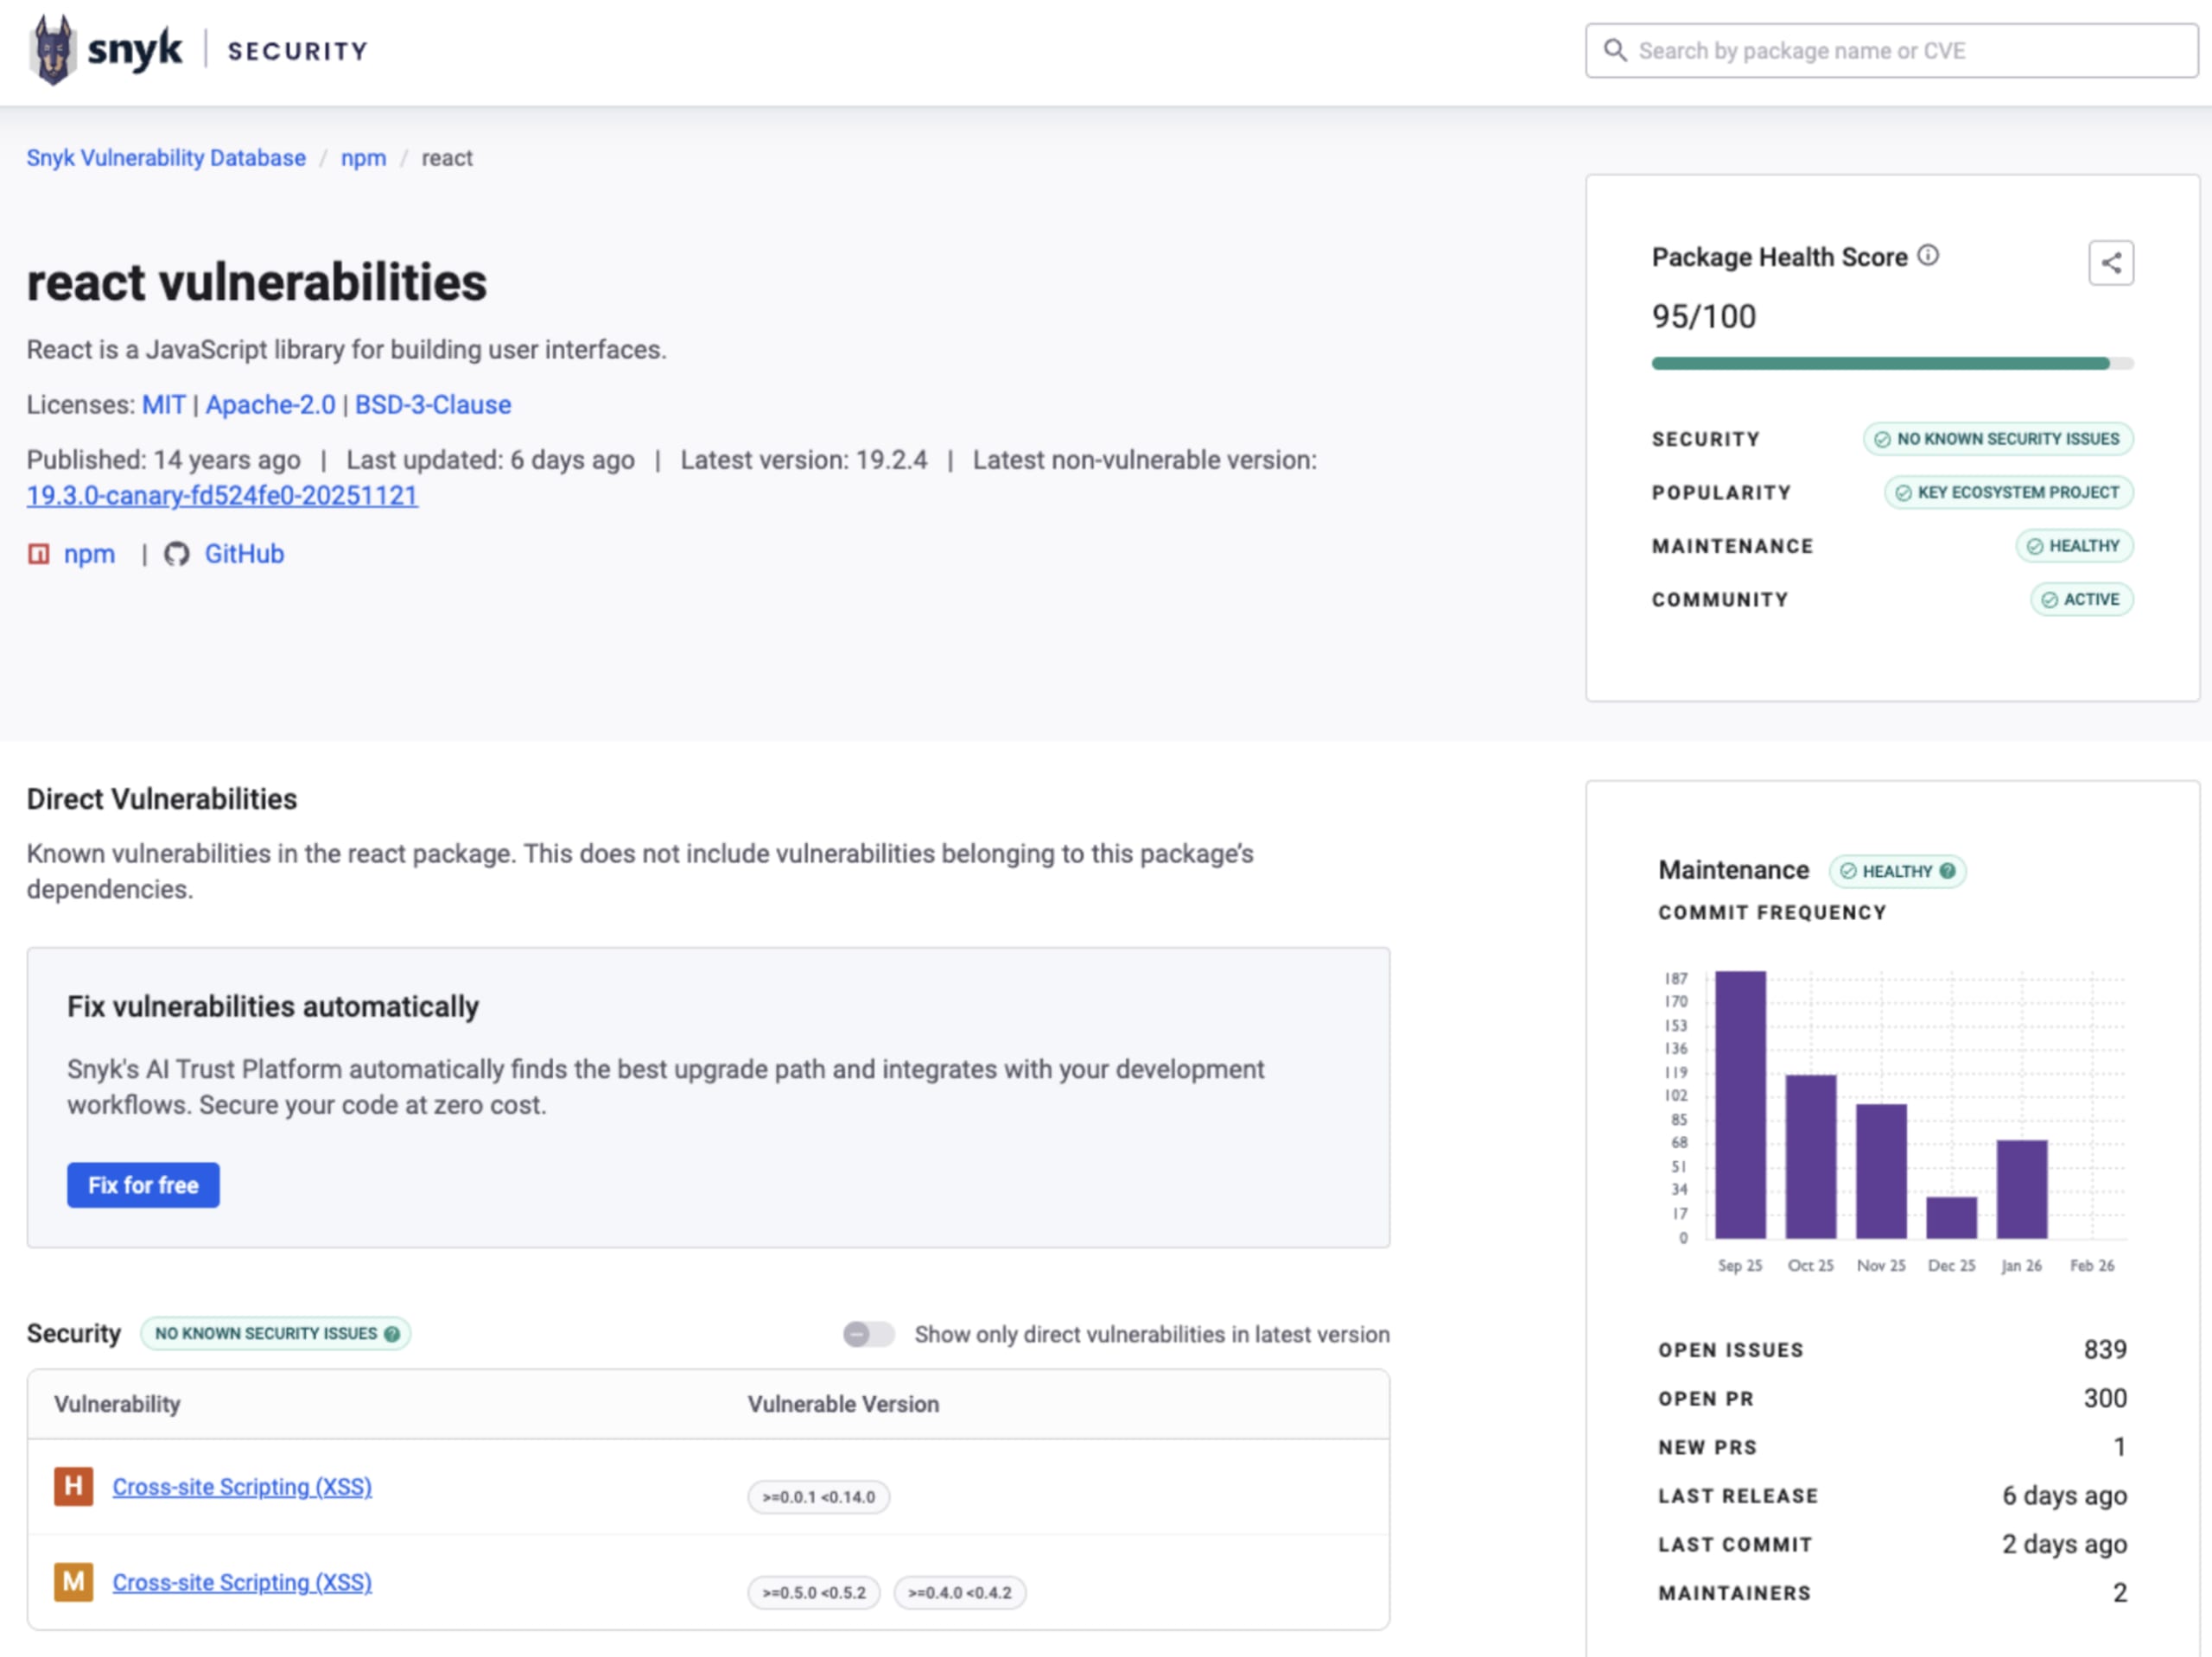
Bessere Workflows
Entwickler können Packages bewerten, ohne zwischen verschiedenen Kontexten wechseln zu müssen. AppSec-Teams erhalten einen klareren und umfassenderen Überblick über Risiken bei Abhängigkeiten, Versionen und Ökosystemen. So lässt sich leichter priorisieren, was wirklich wichtig ist.
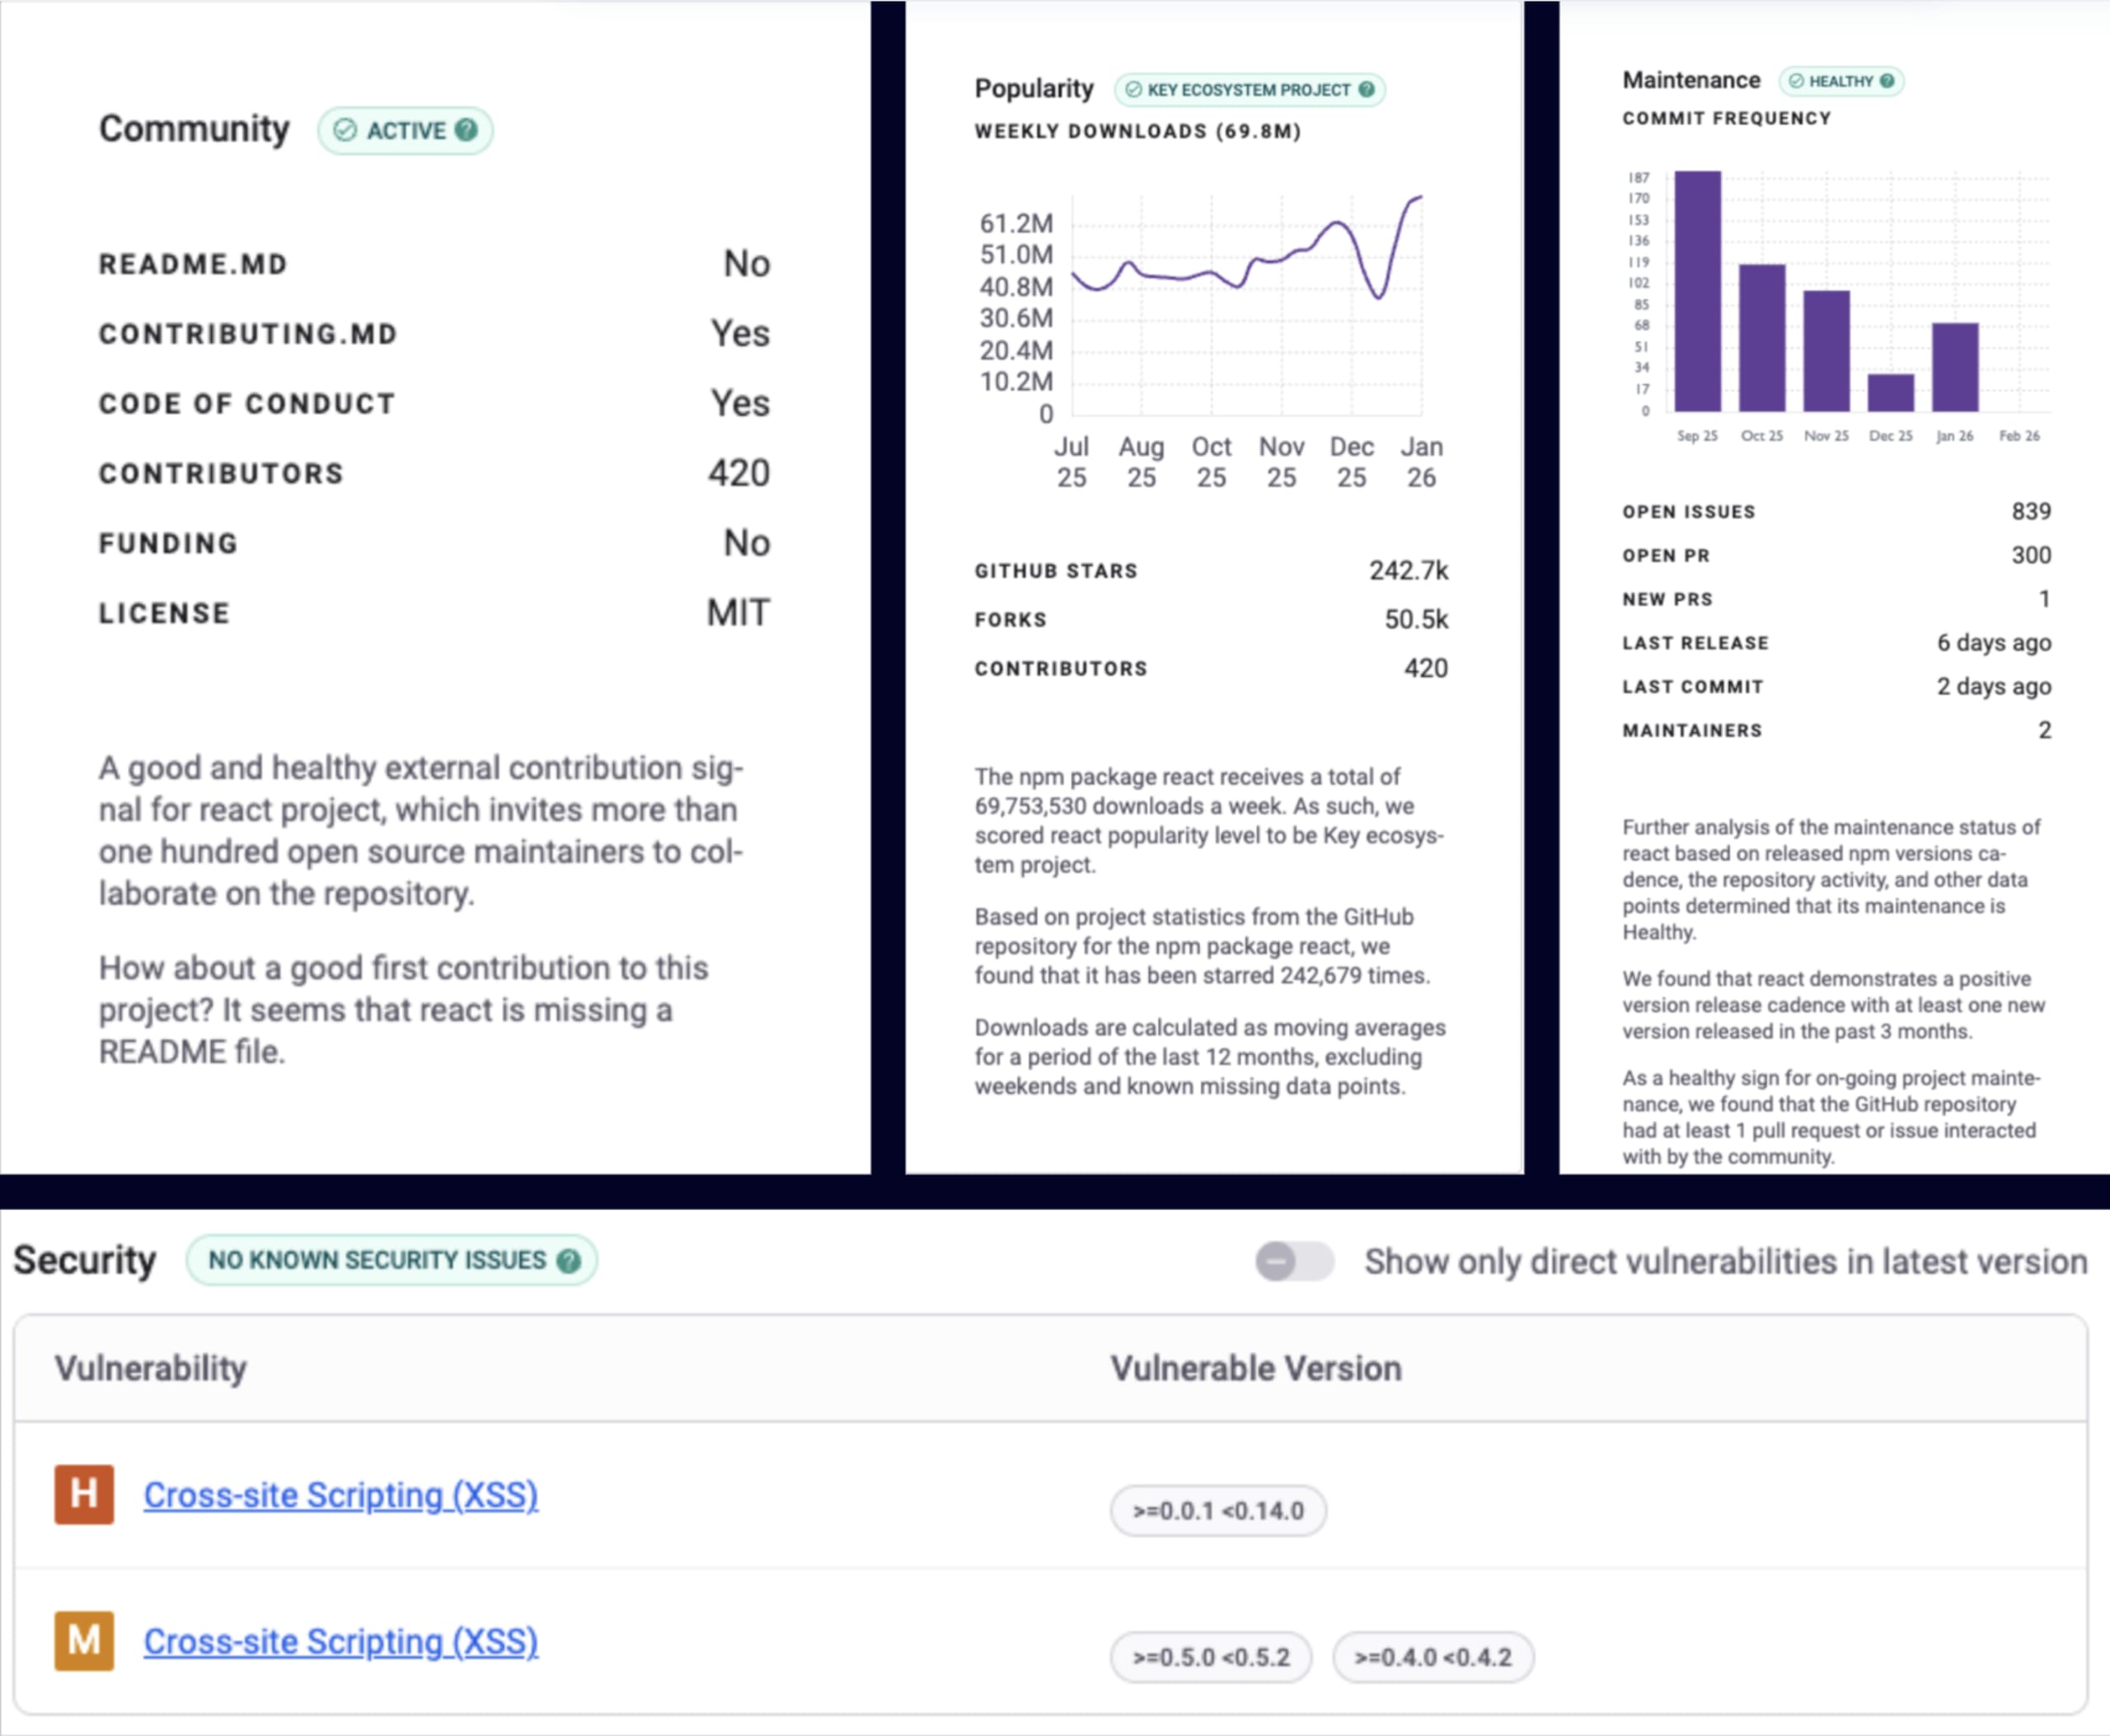
Konsistente, verlässliche Daten
Dieselben Advisor-Kennzahlen – Popularität, Wartung, Sicherheit und Community – bilden jetzt direkt die Grundlage für Package-Seiten auf security.snyk.io und gelten für die zuvor von Snyk Advisor unterstützten Ökosysteme (npm, PyPI und Go). Das gewährleistet Konsistenz über die Produkte und Angebote von Snyk hinweg.
Eine Grundlage für die Zukunft
Der Wechsel zu einer einzigen Plattform ermöglicht es uns, schneller Weiterentwicklungen vorzunehmen, die Unterstützung für Ökosysteme auszubauen und die Darstellung von Einblicken zum Zustand von Packages in den Snyk-Workflows kontinuierlich zu verbessern.
Was sich ändert
Im Rahmen dieser Umstellung:
Package-Seiten auf security.snyk.io enthalten jetzt Einblicke von Snyk Advisor.
Über die Suche lassen sich Packages auch dann finden, wenn keine Schwachstellen vorliegen.
Besucher von snyk.io/advisor werden zu den entsprechenden Seiten auf security.snyk.io weitergeleitet.
Die eigenständige Snyk-Advisor-Website wird eingestellt. Die Daten und ihr Mehrwert bleiben jedoch erhalten, entwickeln sich weiter und werden enger in die Snyk-Plattform integriert.
Was Sie erwartet
Diese Änderung soll nahtlos verlaufen. Bestehende Advisor-URLs werden automatisch weitergeleitet; Sie müssen nichts unternehmen. Einblicke zum Zustand von Packages sind derzeit für npm, PyPI und Go verfügbar. Im Rahmen der umfassenderen Supply-Chain-Sicherheitsstrategie von Snyk werden wir Package Intelligence kontinuierlich verbessern und die Unterstützung für weitere Ökosysteme ausbauen.
Entdecken Sie die aktualisierte Lösung auf security.snyk.io: Suchen Sie nach einem beliebigen Package, um Zustand, Sicherheit und Ökosystemkontext an einem Ort einzusehen.
Treten Sie bei Fetch the Flag 2026 an!
Stellen Sie Ihr Können unter Beweis, lösen Sie die Herausforderungen und erobern Sie die Bestenliste. Seien Sie vom 12. Februar, 12:00 Uhr ET, bis zum 13. Februar, 12:00 Uhr ET beim ultimativen CTF-Event dabei.