Sicher programmieren mit dem neuen JetBrains-IDE-Plugin von Snyk

7. April 2021
0 Min. LesezeitWir freuen uns, unser neues Plugin für JetBrains-IDEs vorzustellen. Es hilft Entwicklern, Sicherheitsprobleme direkt beim Programmieren leichter zu finden und zu beheben!
Mit dem neuen kostenlosen JetBrains-IDE-Plugin von Snyk können Entwickler, die IntelliJ IDEA, WebStorm und PyCharm verwenden, bekannte Schwachstellen in ihren Open-Source-Abhängigkeiten sowie Sicherheitsprobleme und Fehler im eigenen Code ganz einfach finden und beheben. Mit dem Plugin können Entwickler die Sicherheit ihrer gesamten Codebasis im Blick behalten, während sie Anwendungen entwickeln – ohne ihren Workflow zu unterbrechen. So können sie letztlich schneller sicheren Code bereitstellen.
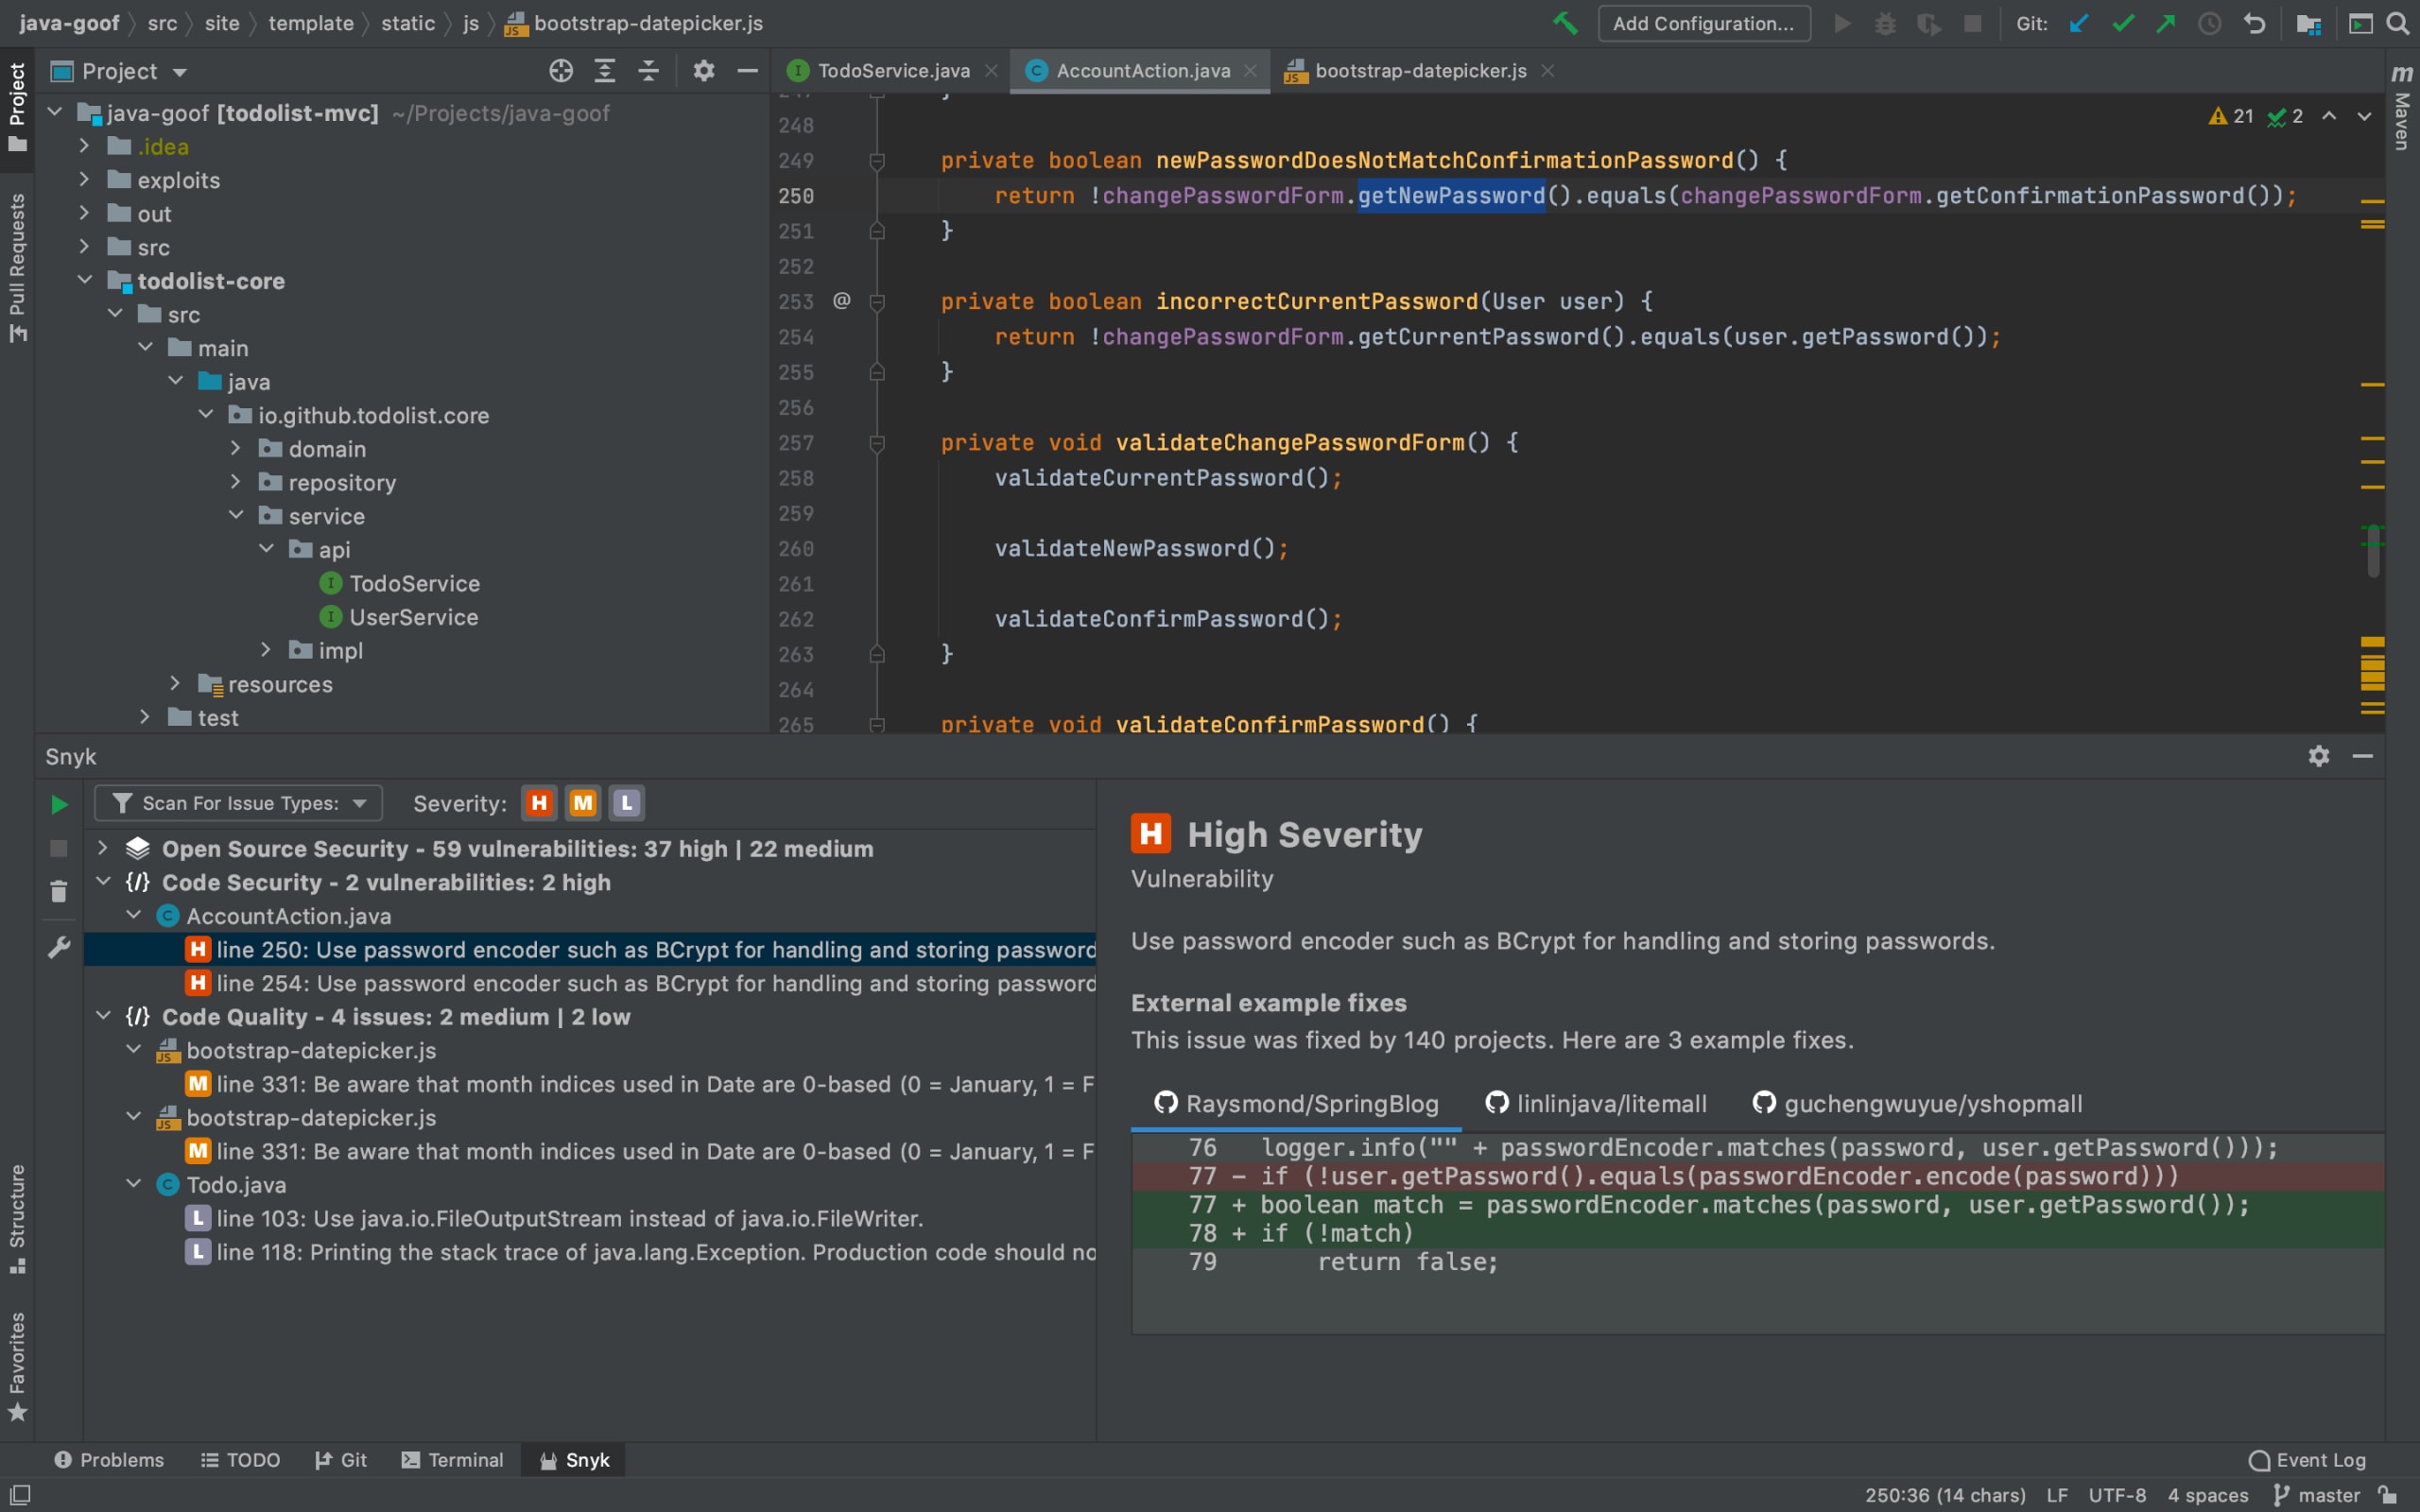
Diese neue kombinierte Funktion wird derzeit nur in IntelliJ IDEA, WebStorm und PyCharm unterstützt. Das Plugin lässt sich jedoch in jeder JetBrains-IDE verwenden, um Open-Source-Abhängigkeiten auf Schwachstellen zu prüfen.
Dazu gehören:
Android Studio
AppCode
GoLand
PhpStorm
Rider
RubyMine
Geschwindigkeit + Sicherheit = kein Widerspruch
Entwickler stehen unter ständigem Druck, Code schneller bereitzustellen. Gleichzeitig wird von ihnen erwartet, dass dieser Code frei von Sicherheitsproblemen und Fehlern ist. Diese beiden Anforderungen – ein hohes Entwicklungstempo und sicherer Code – gingen oft auf Kosten der jeweils anderen. Einerseits birgt es Risiken, Code ungeprüft und ohne Sicherheitstests in die Produktion zu überführen. Andererseits können Sicherheitsprüfungen die Entwicklung verlangsamen, wenn sie erst spät im Entwicklungsprozess stattfinden. Werden Tests während des Builds oder später durchgeführt, müssen Entwickler zum Code zurückkehren, das Problem identifizieren und beheben, die Änderung integrieren und testen und den Build-Prozess erneut starten.
DevSecOps und der Ansatz, Entwicklern mehr Verantwortung für Sicherheit zu übertragen, finden bei Entwicklungs- und Sicherheitsteams zunehmend Verbreitung. So lässt sich sicherer Code bereitstellen, ohne Abstriche beim Tempo zu machen. Damit Entwickler mehr Verantwortung für die Sicherheit übernehmen können, müssen sie Sicherheit so früh wie möglich im Softwareentwicklungszyklus und auf möglichst einfache Weise in ihren Entwicklungsworkflow integrieren können.
Genau dafür wurde das neue JetBrains-Plugin von Snyk entwickelt. Das neue IDE-Plugin macht verschiedene Arten von Sicherheitsproblemen in einer Anwendung sichtbar. Es ist schnell, präzise und einfach zu bedienen und ermöglicht Entwicklern, Sicherheits- und Qualitätsprüfungen direkt in ihrer IDE ab den ersten Zeilen Code durchzuführen.
Sehen wir uns das genauer an.
Ein Plugin für alles!
Ein Plugin für Schwachstellen in den Open-Source-Abhängigkeiten eines Projekts und ein weiteres für Sicherheitsprobleme und Fehler im eigenen Code der Entwickler zu verwenden, führt zu ständigem Kontextwechsel und kostet Entwicklungszeit.
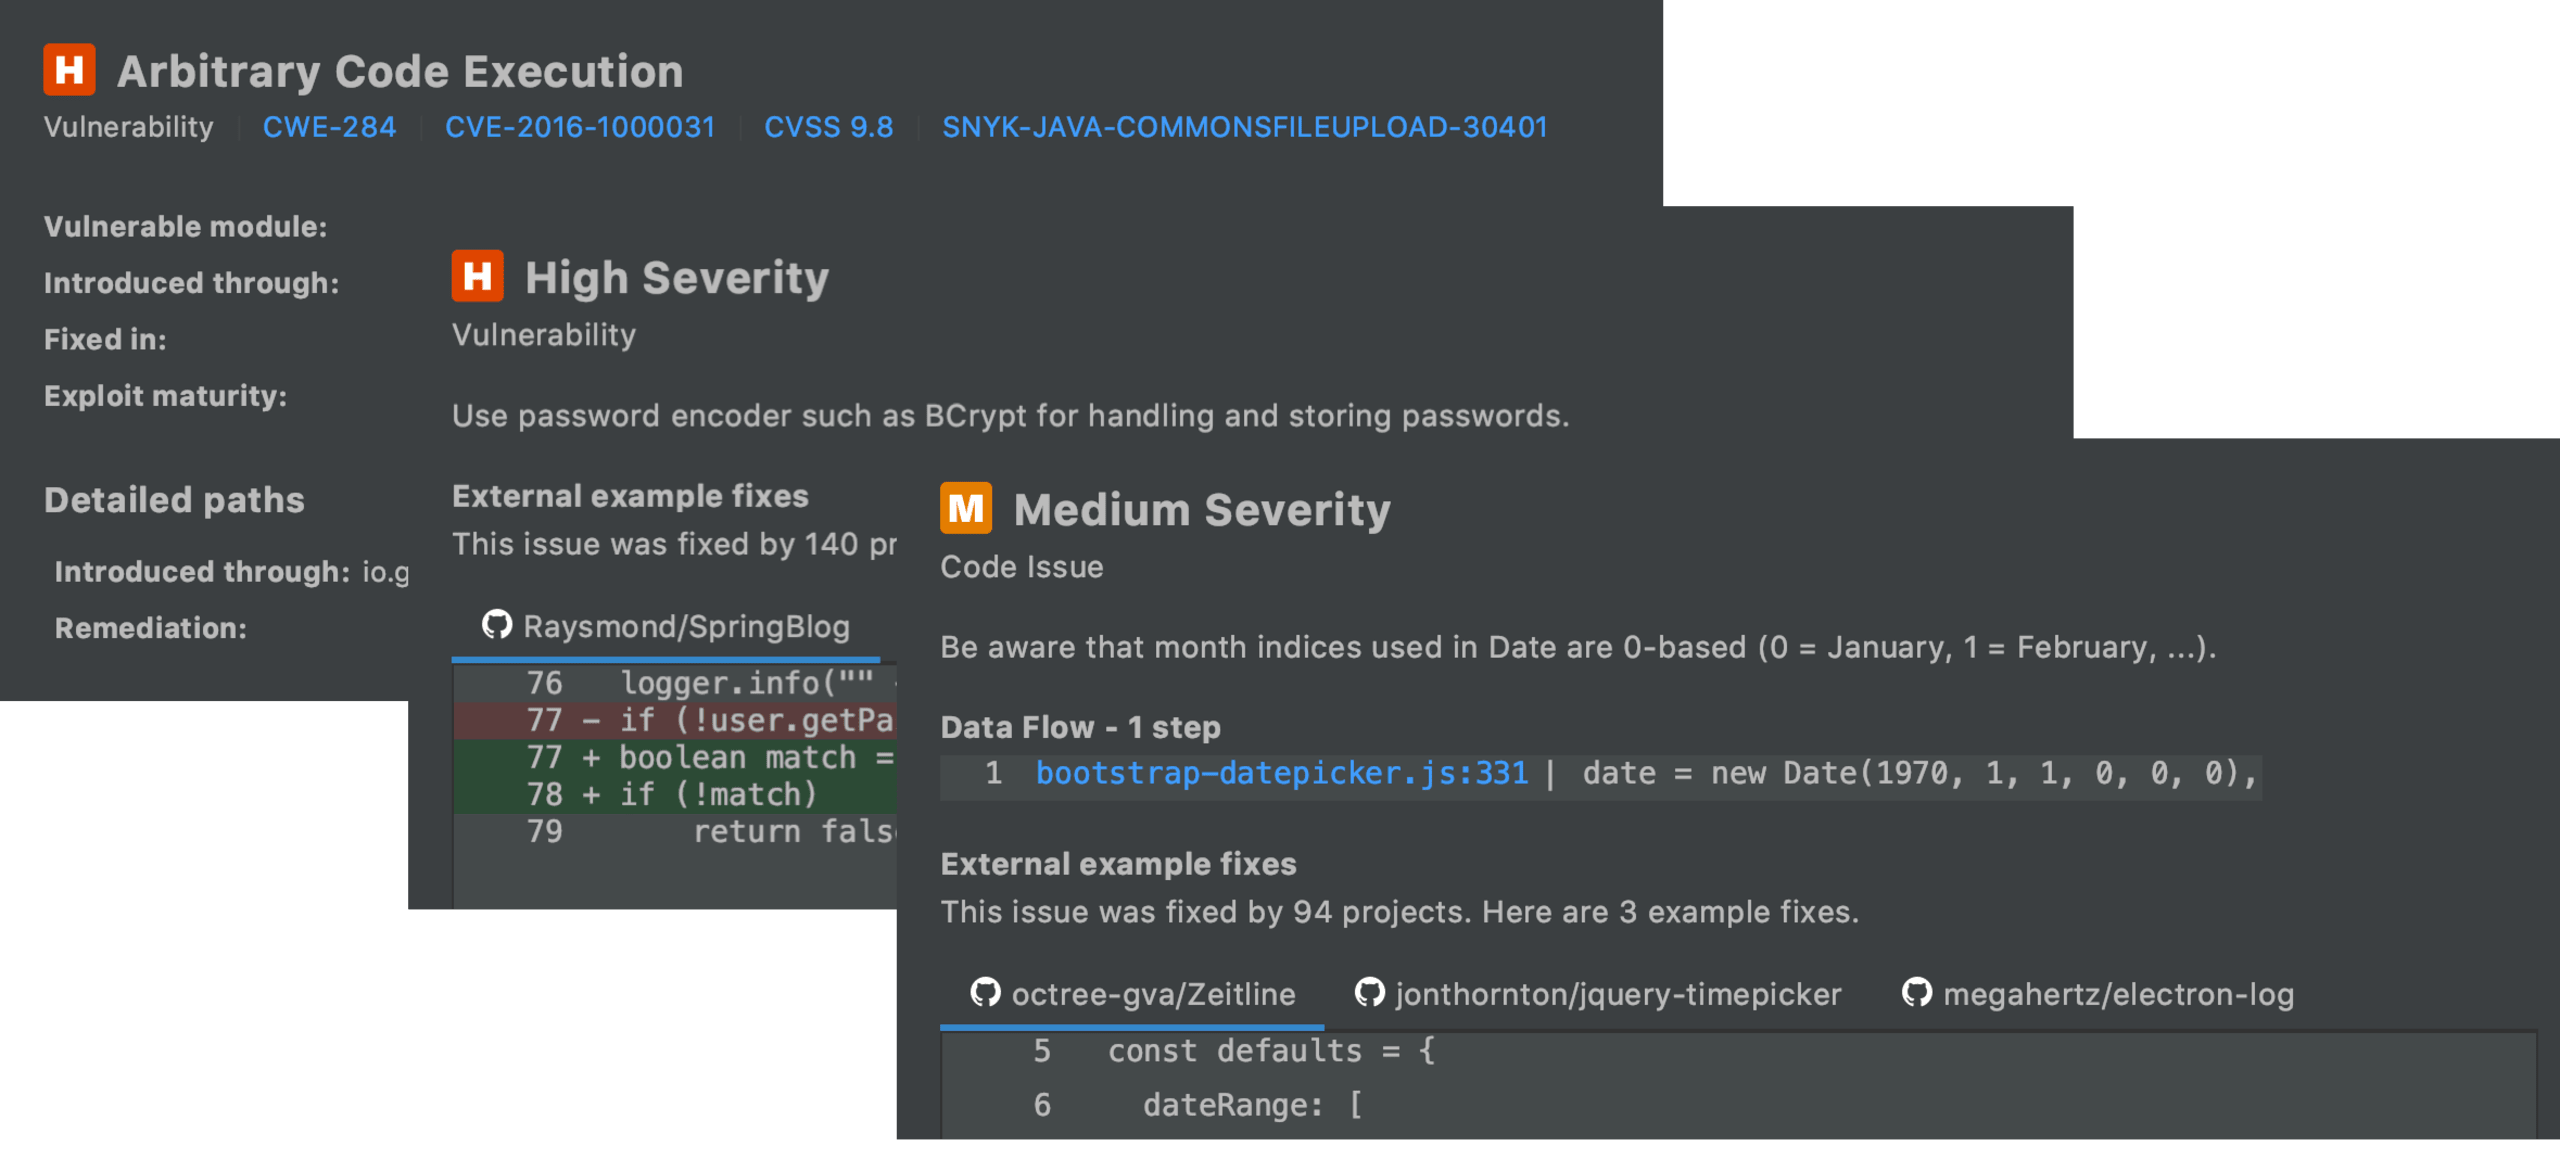
Das neue JetBrains-Plugin von Snyk beseitigt dieses Problem und vereint Software-CompositionAnalysis (SCA) und statische Analyse (SAST). So erhalten Entwickler mit IntelliJ IDEA, WebStorm und PyCharm eine konsolidierte Übersicht über alle Sicherheits- und Qualitätsprobleme in ihrem Code.
Schnell, präzise und kostenlos
Das neue JetBrains-Plugin von Snyk wurde so entwickelt, dass es sich mit möglichst wenig Aufwand in den Entwicklungsworkflow einfügt. Entwickler können ihren Code analysieren und innerhalb weniger Sekunden Ergebnisse sehen.
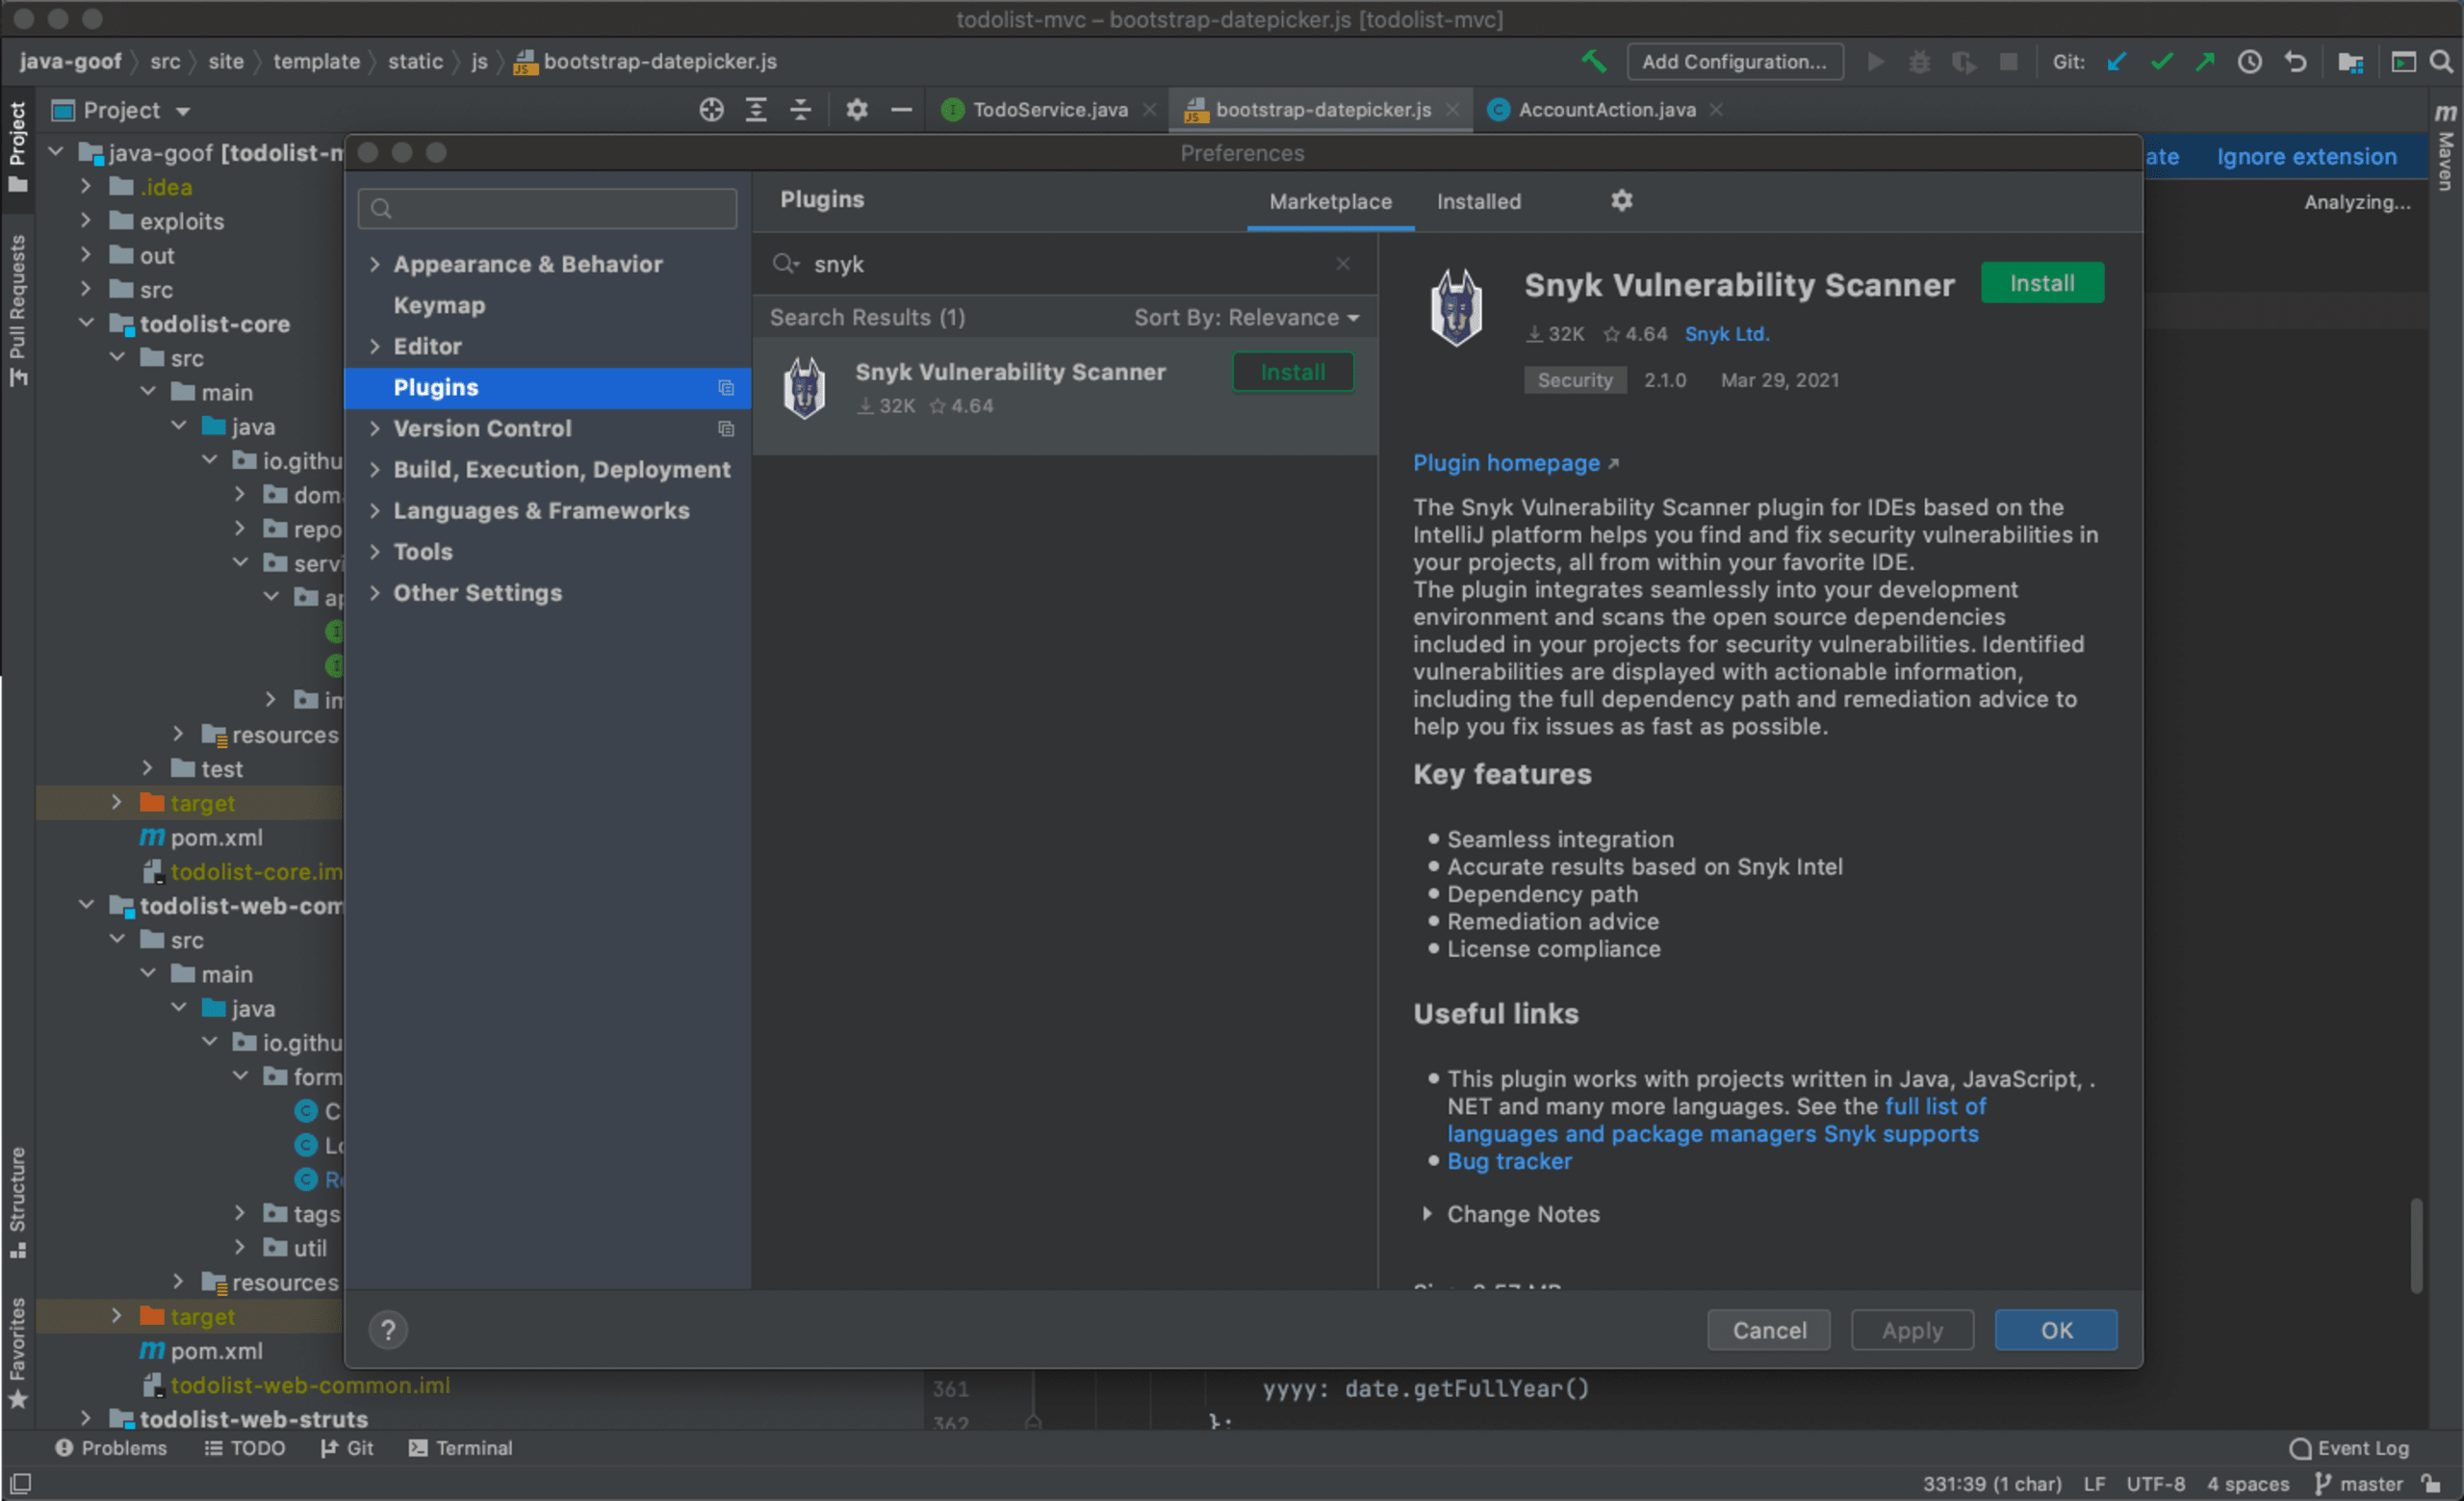
Das Plugin lässt sich ganz einfach einrichten und wie jedes andere JetBrains-Plugin direkt in Ihrer IDE oder über den JetBrains Marketplace herunterladen und installieren.
Nach der Installation lassen sich die verschiedenen Sicherheitsscans des Plugins ganz einfach starten. Die Ergebnisse werden direkt in der IDE angezeigt. Die KI-Engine des IDE-Plugins sorgt dafür, dass die Scans schnell ausgeführt werden und präzise Ergebnisse liefern – für extrem kurze Feedbackschleifen.
Die Sicherheitsscans des Plugins nutzen die Schwachstellendatenbank von Snyk – die umfassendste Schwachstellendatenbank auf dem Markt. Die Ergebnisse enthalten zahlreiche Informationen, mit denen Entwickler schnell Maßnahmen ergreifen können.
Übrigens: Das Plugin ist völlig kostenlos!Alle Snyk-Nutzer, die JetBrains IntelliJ, WebStorm oder PyCharm verwenden, können das Plugin herunterladen und ihren Code auf Probleme scannen – auch Nutzer der kostenlosen Version.
Erste Schritte für sicheres Programmieren
Wie legen Sie los? Ganz einfach. Richten Sie das Plugin in Ihrer JetBrains-IDE in drei einfachen Schritten ein: installieren, verbinden und scannen!
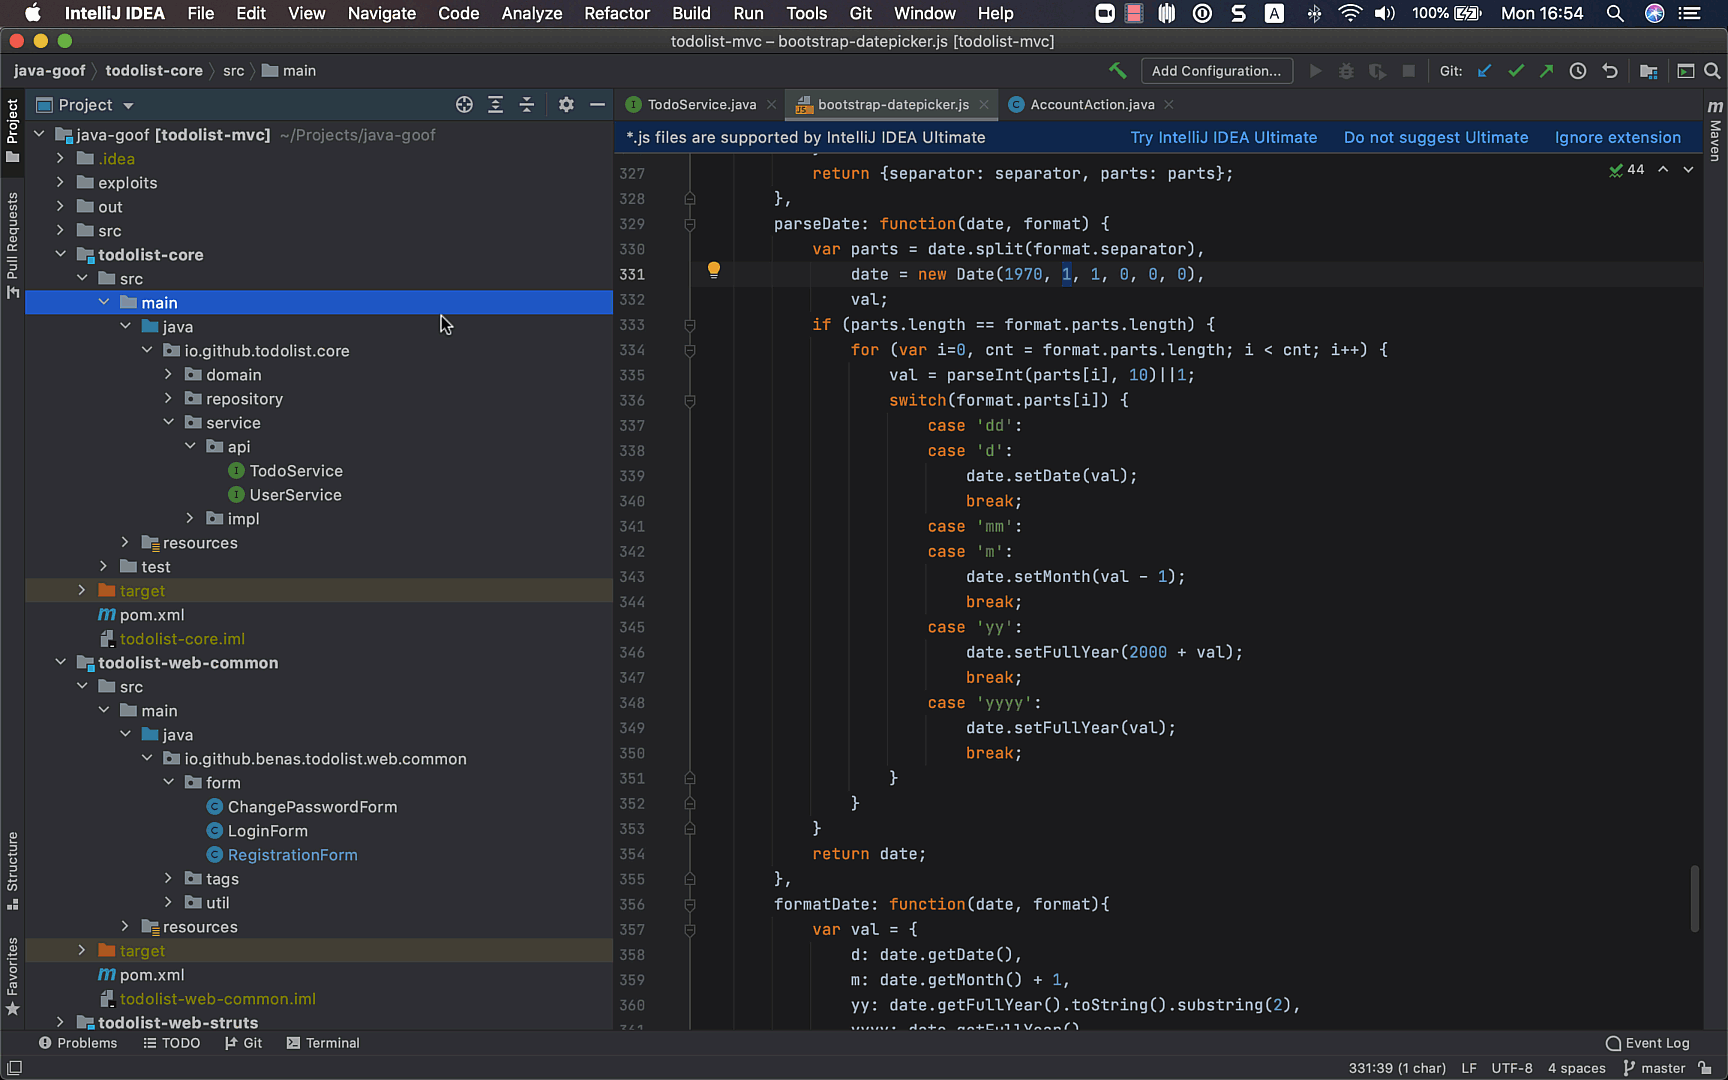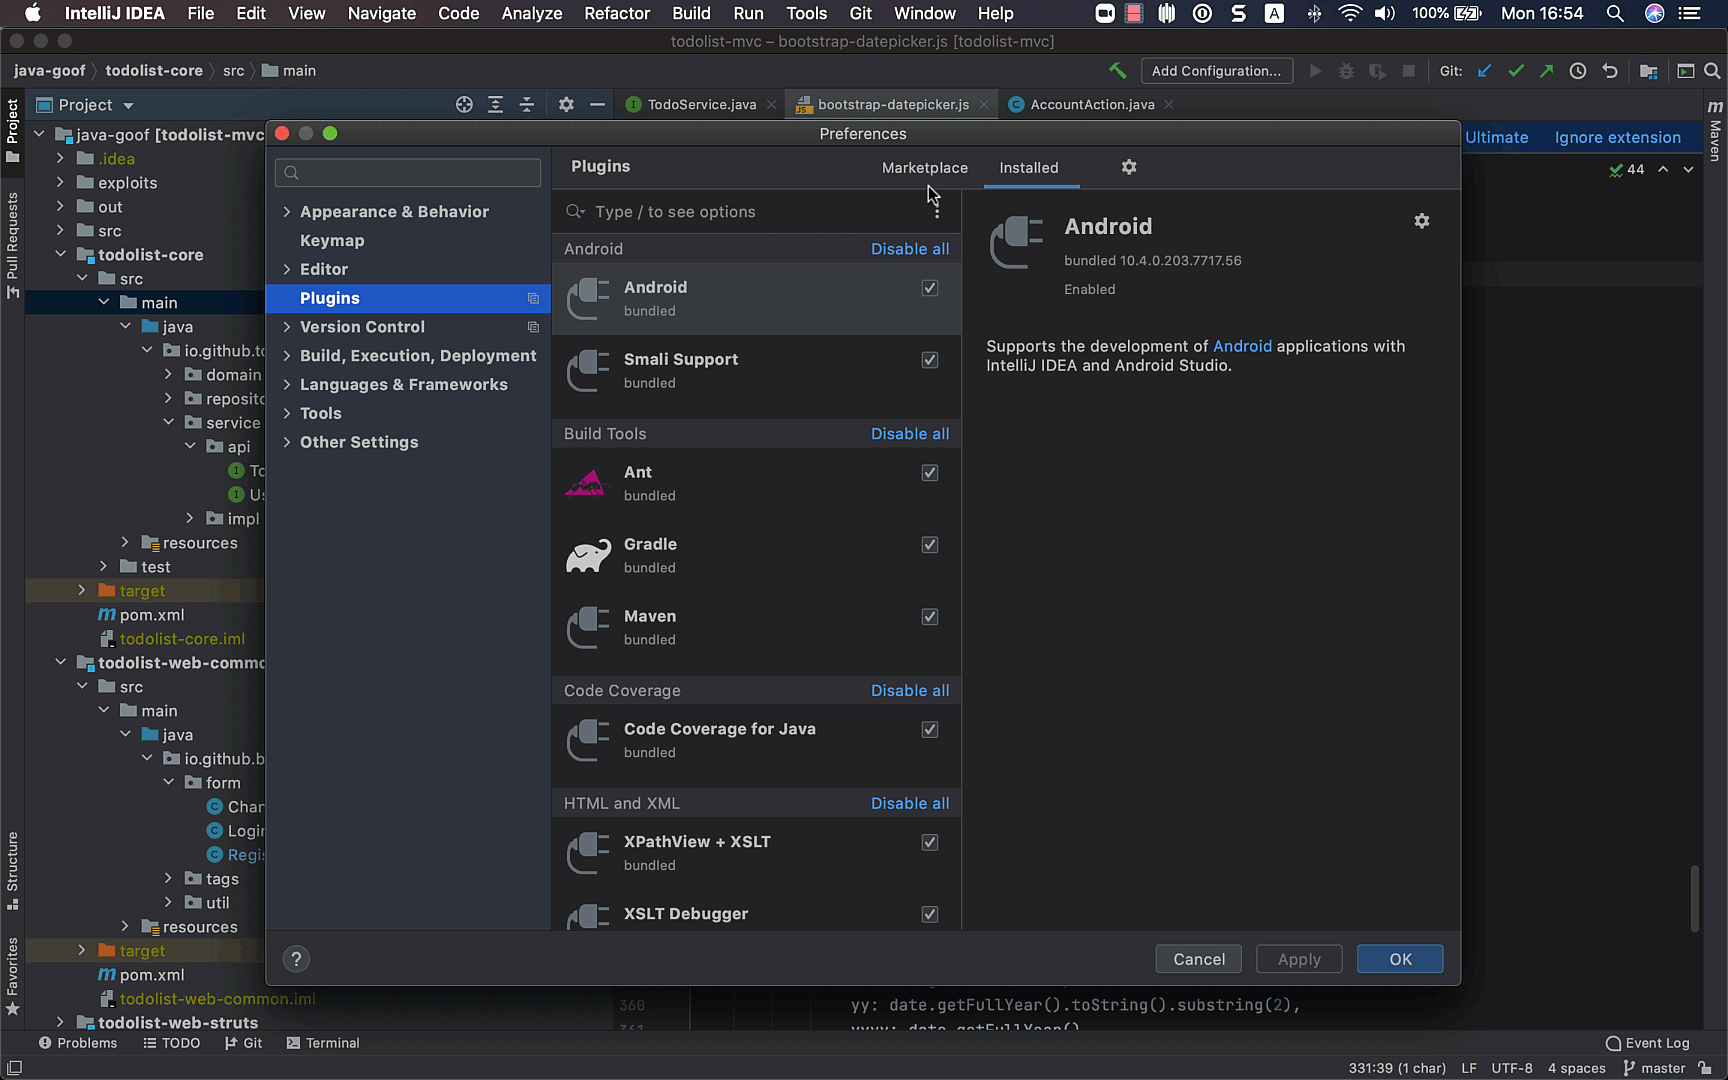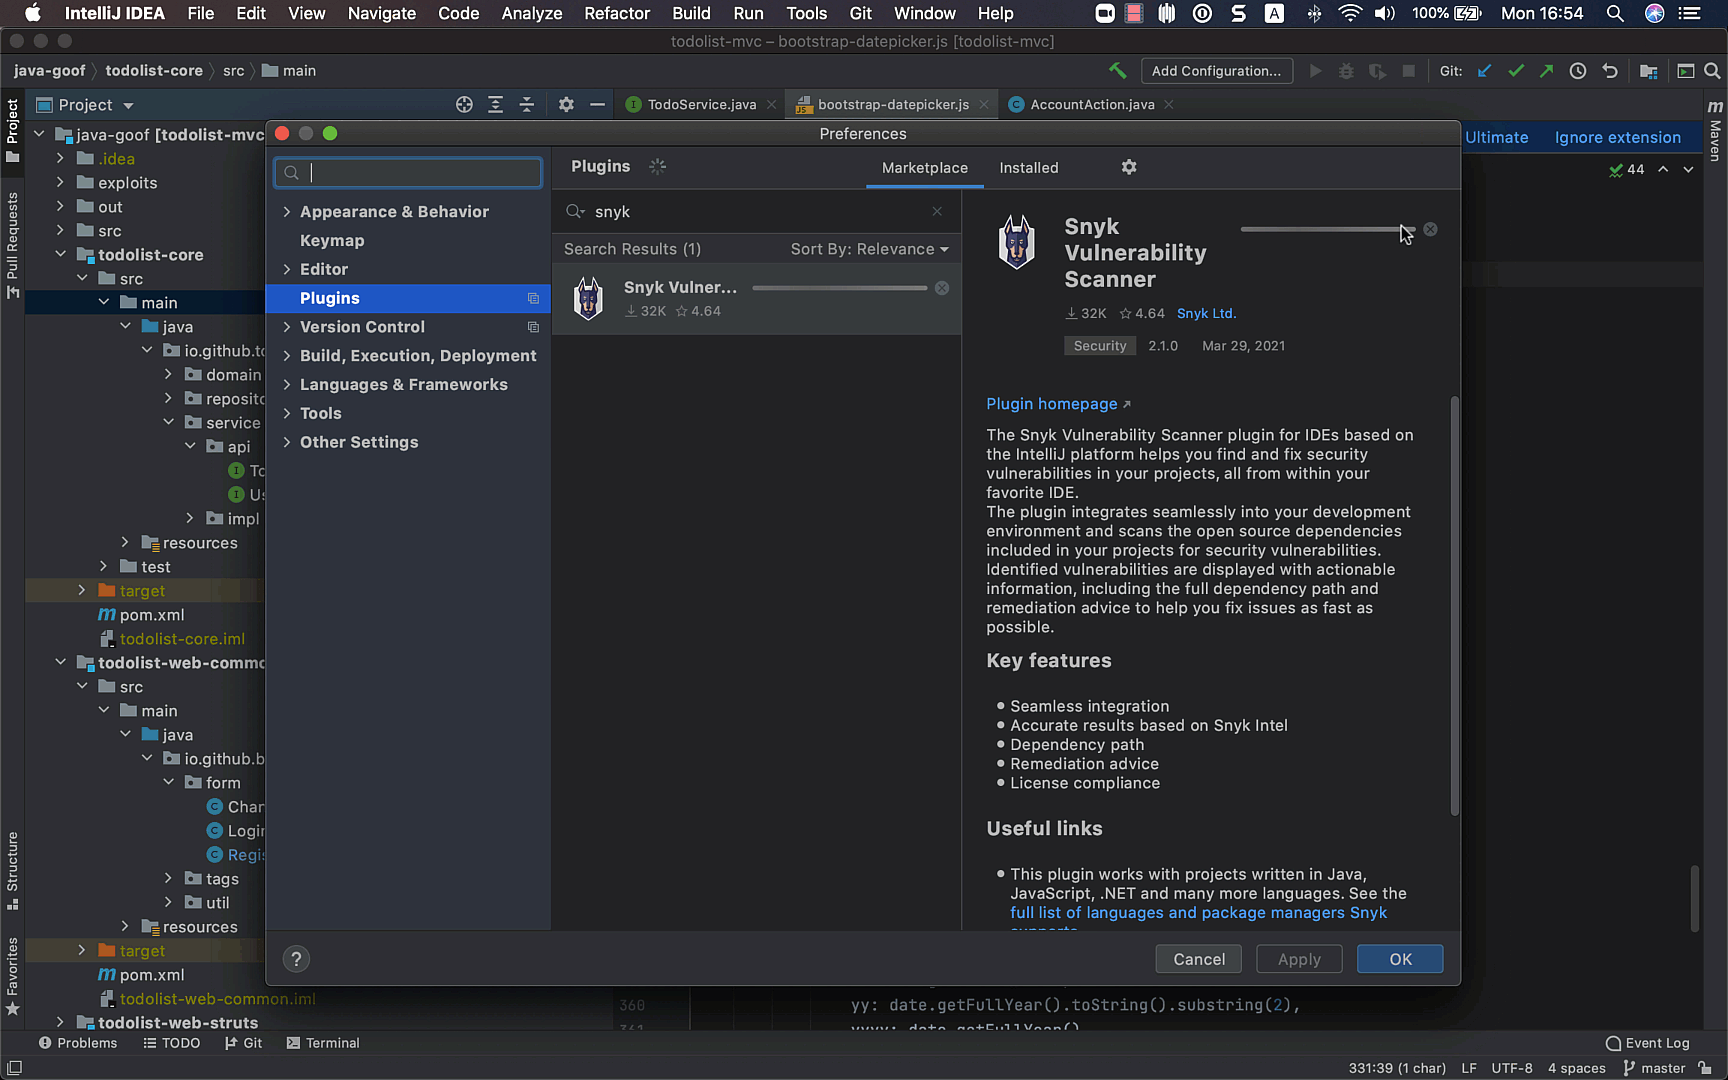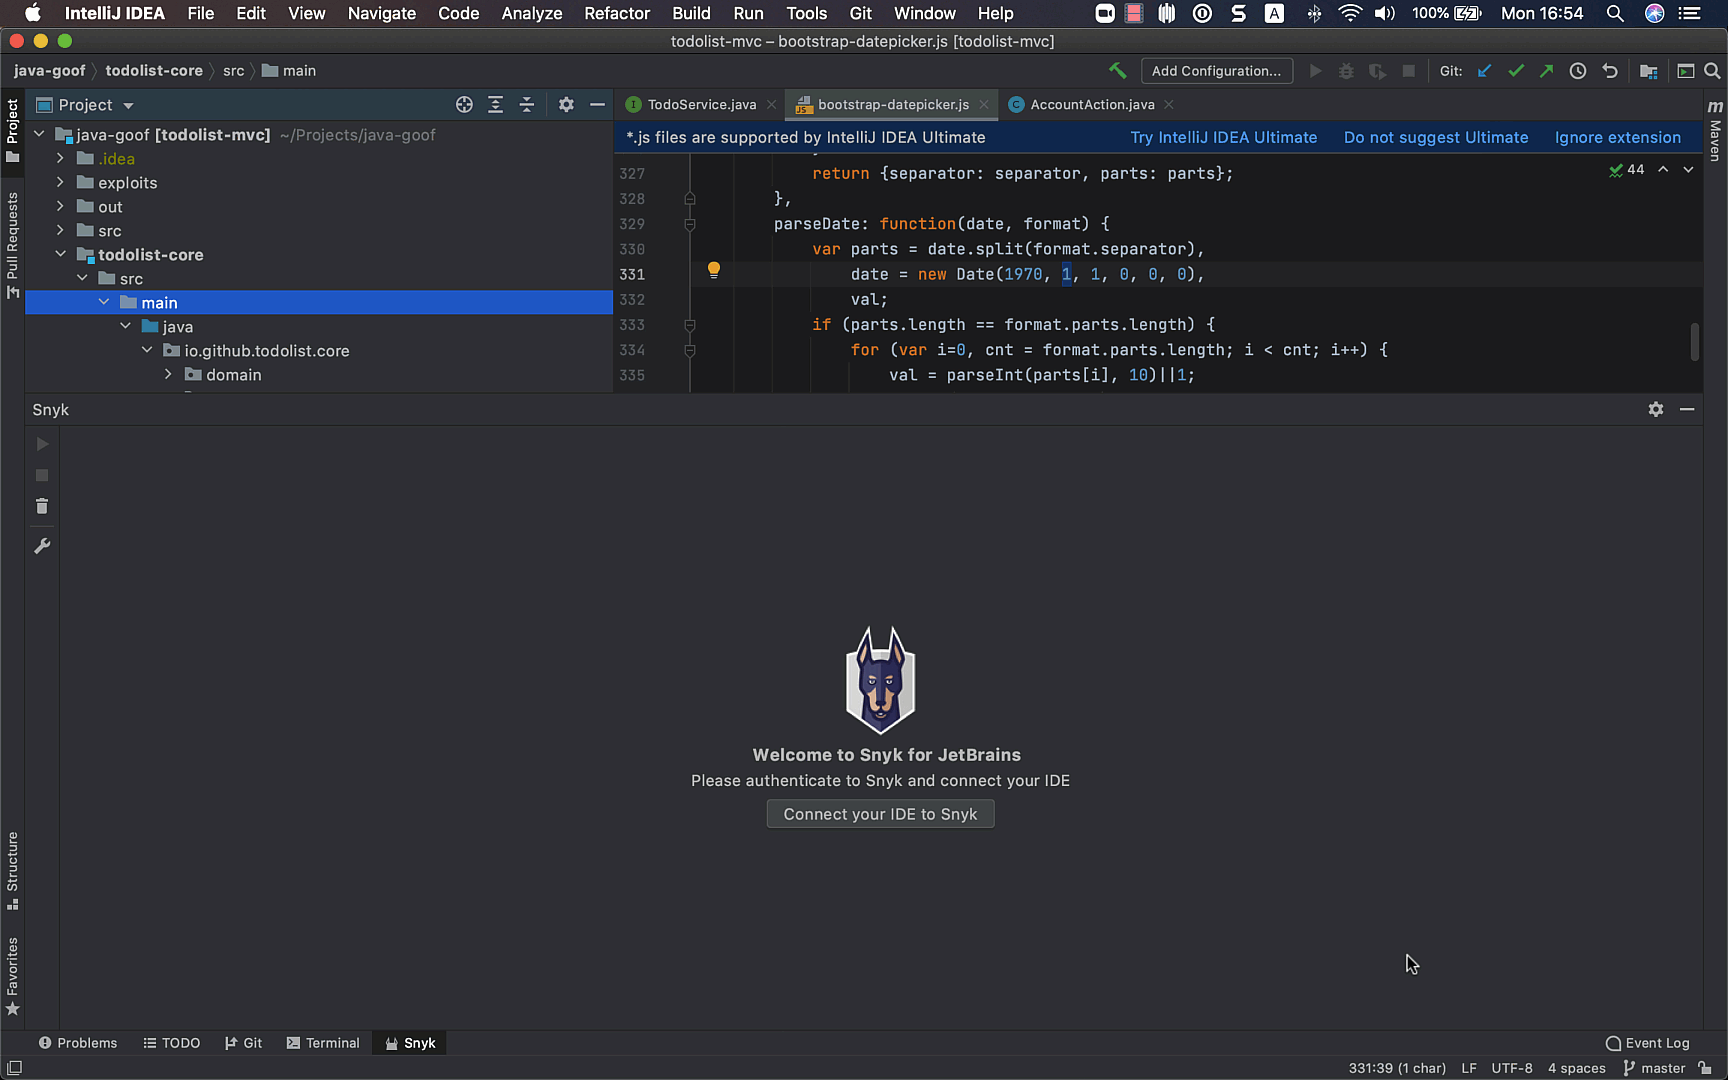
Öffnen Sie zunächst in Ihrer IDE Preferences > Plugins (derzeit werden nur IntelliJ und WebStorm unterstützt), suchen Sie im JetBrains Marketplace nach Snyk und klicken Sie auf OK, um das Plugin herunterzuladen und zu installieren.
Verbinden Sie anschließend das Plugin mit Ihrem Snyk-Konto (falls Sie noch kein kostenloses Snyk-Konto erstellt haben, klicken Sie hier). Klicken Sie dazu in der Plugin-Ansicht auf die Schaltfläche Connect your IDE to Snyk und folgen Sie den Anweisungen zur Authentifizierung.
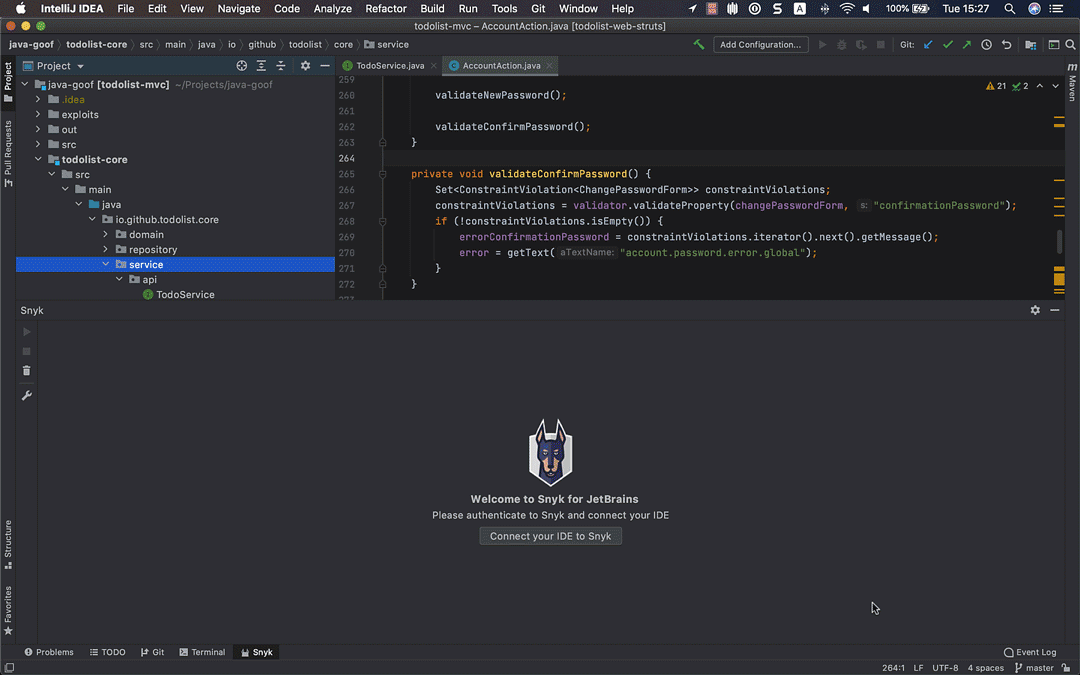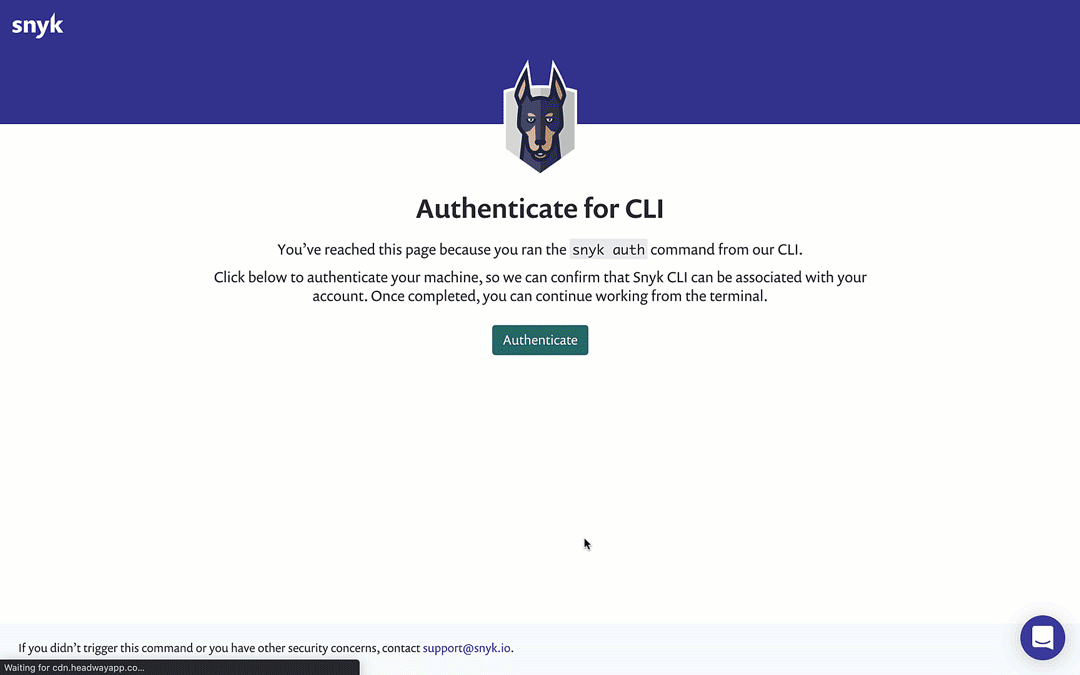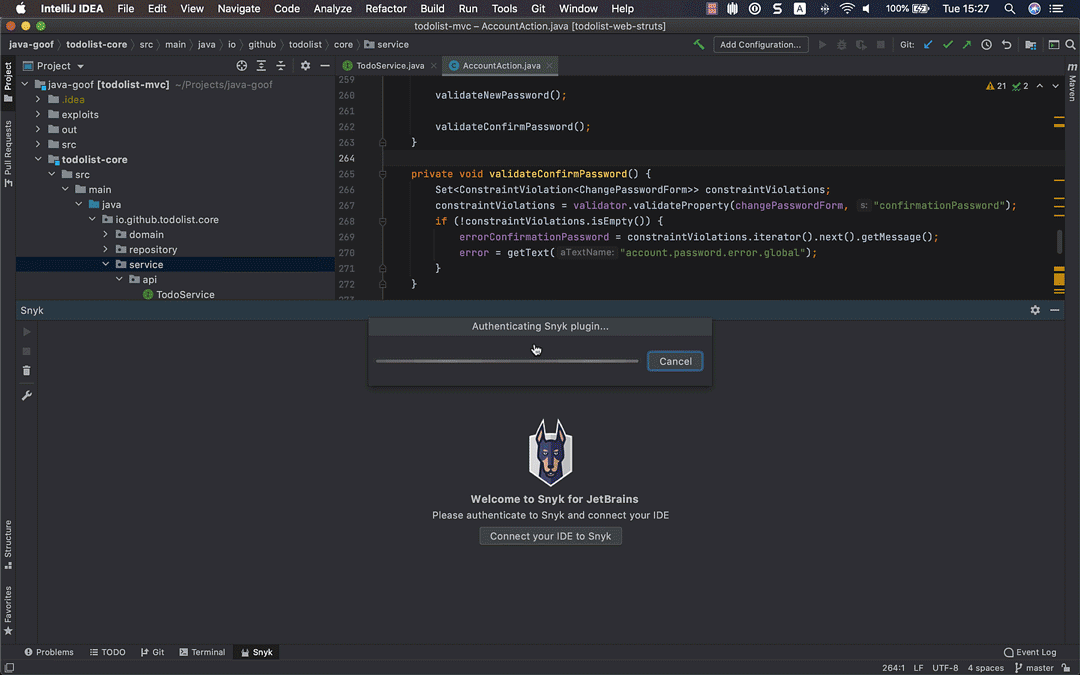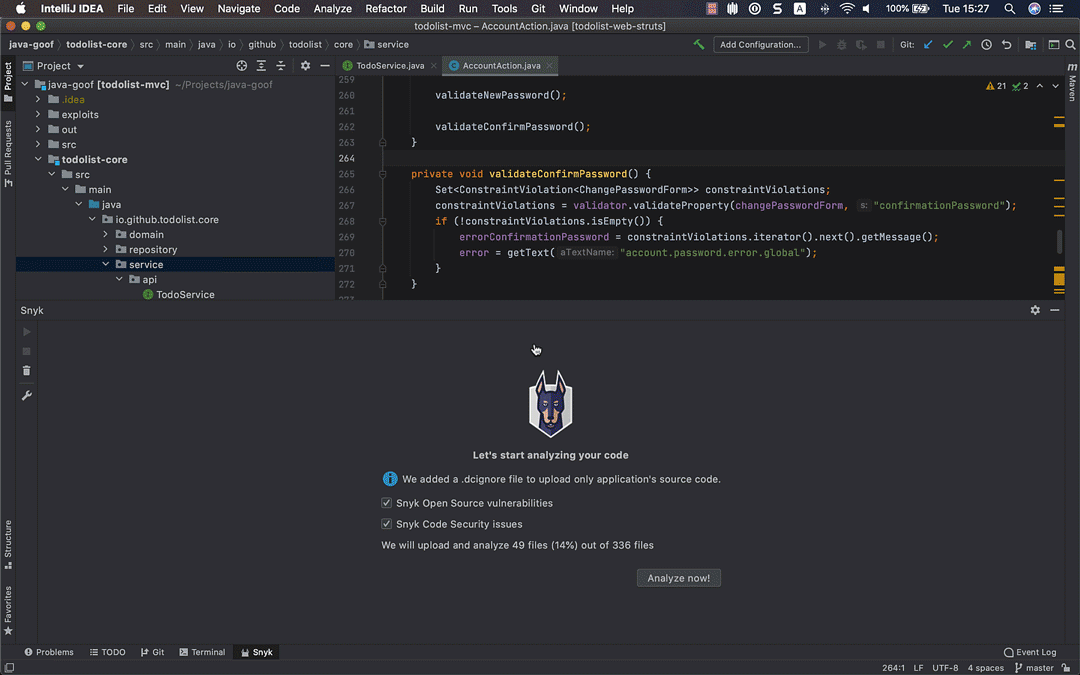
Das war’s! Führen Sie jetzt einfach einen Snyk-Test aus. Klicken Sie auf Analyze now, um die Sicherheitstests von Snyk zu starten. Innerhalb weniger Sekunden zeigt das Plugin eine Liste aller gefundenen Problemtypen an, unterteilt in drei Kategorien:
Open-Source-Sicherheit – bekannte Schwachstellen in direkten und indirekten (transitiven) Open-Source-Abhängigkeiten, die Sie in Ihr Projekt einbinden
Code-Sicherheit – Sicherheitslücken im eigenen Code
Codequalität – Qualitätsprobleme im eigenen Code
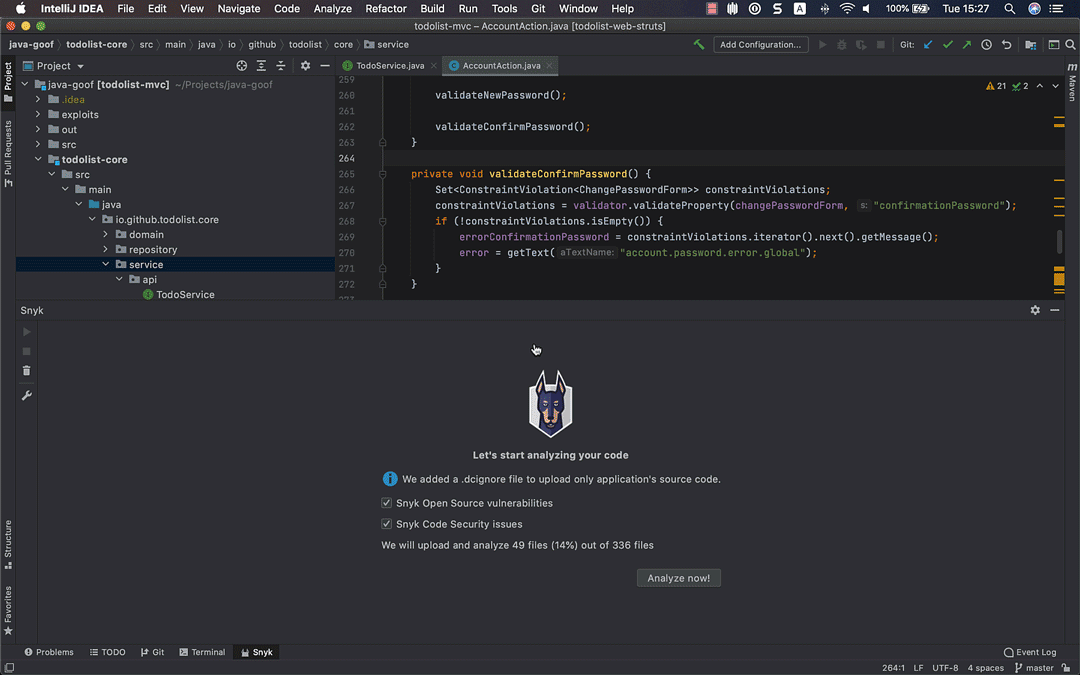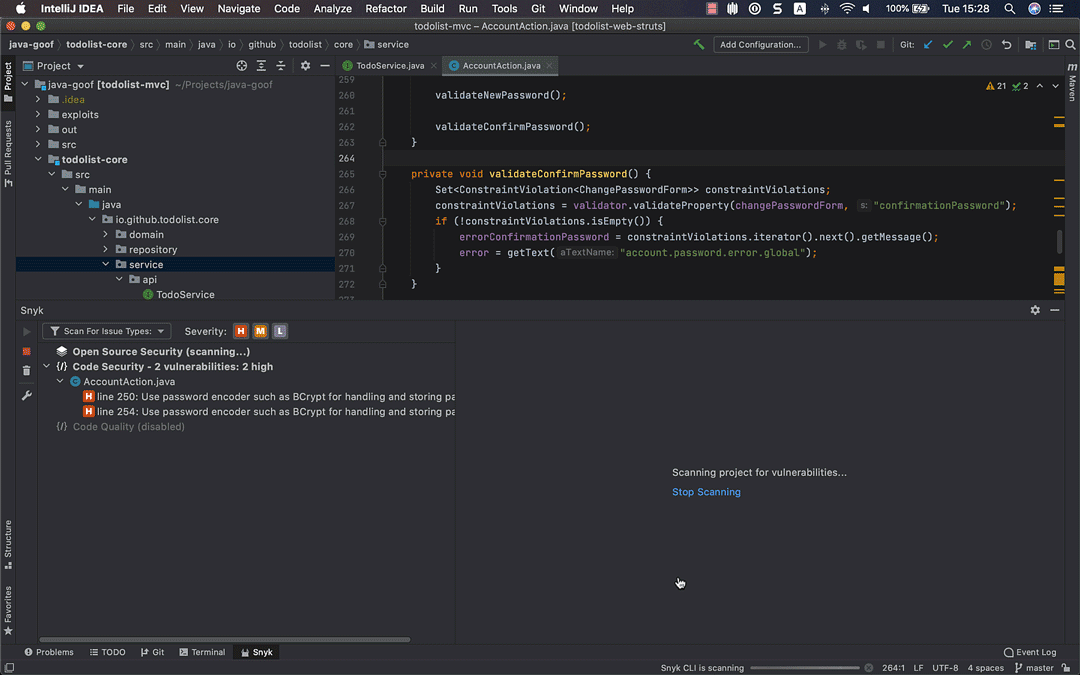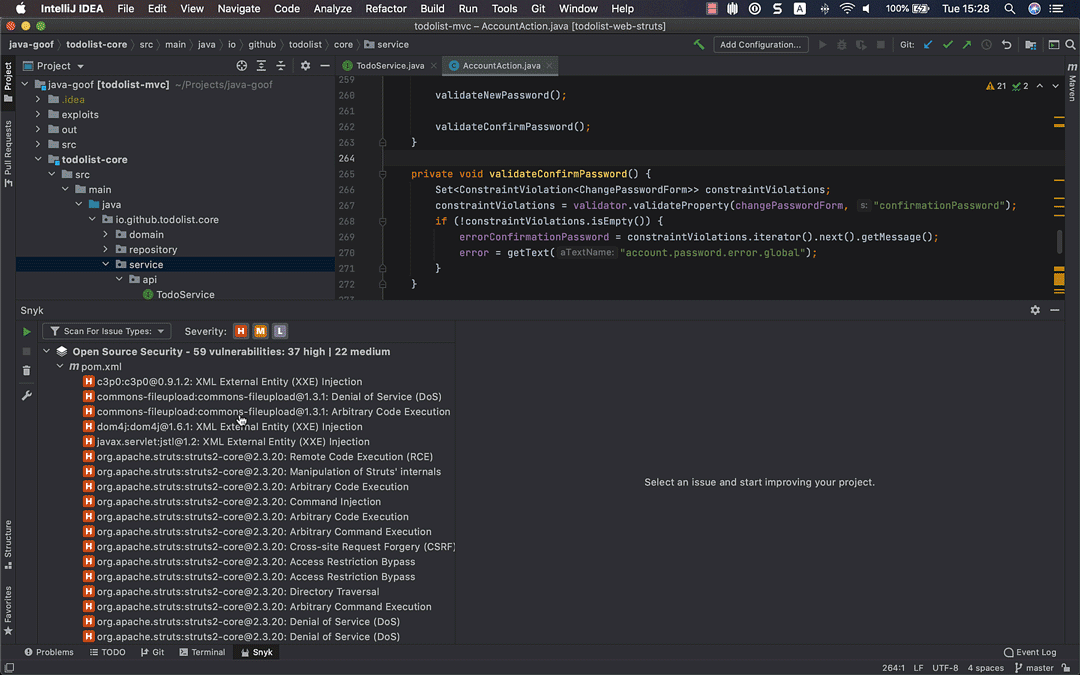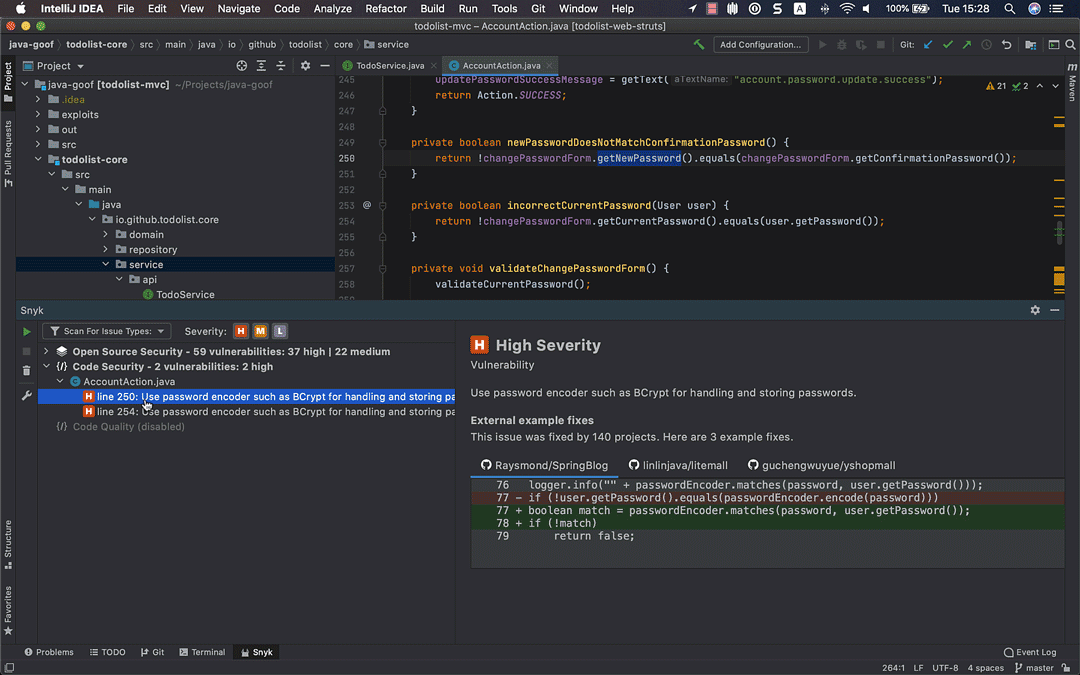
Klicken Sie auf eine der Kategorien, um die Baumansicht zu erweitern und mit der Behebung der Probleme zu beginnen.
Bei Schwachstellen in Open-Source-Abhängigkeiten erklärt das Plugin, wie die Schwachstelle eingeführt wurde, und zeigt einen Weg zur Behebung auf, indem es eine Version empfiehlt, auf die Sie die Abhängigkeit aktualisieren sollten. Ein Link zur Schwachstellendatenbank von Snyk bietet weitere Informationen zum Problem, darunter CVSS, CVE und CWE.
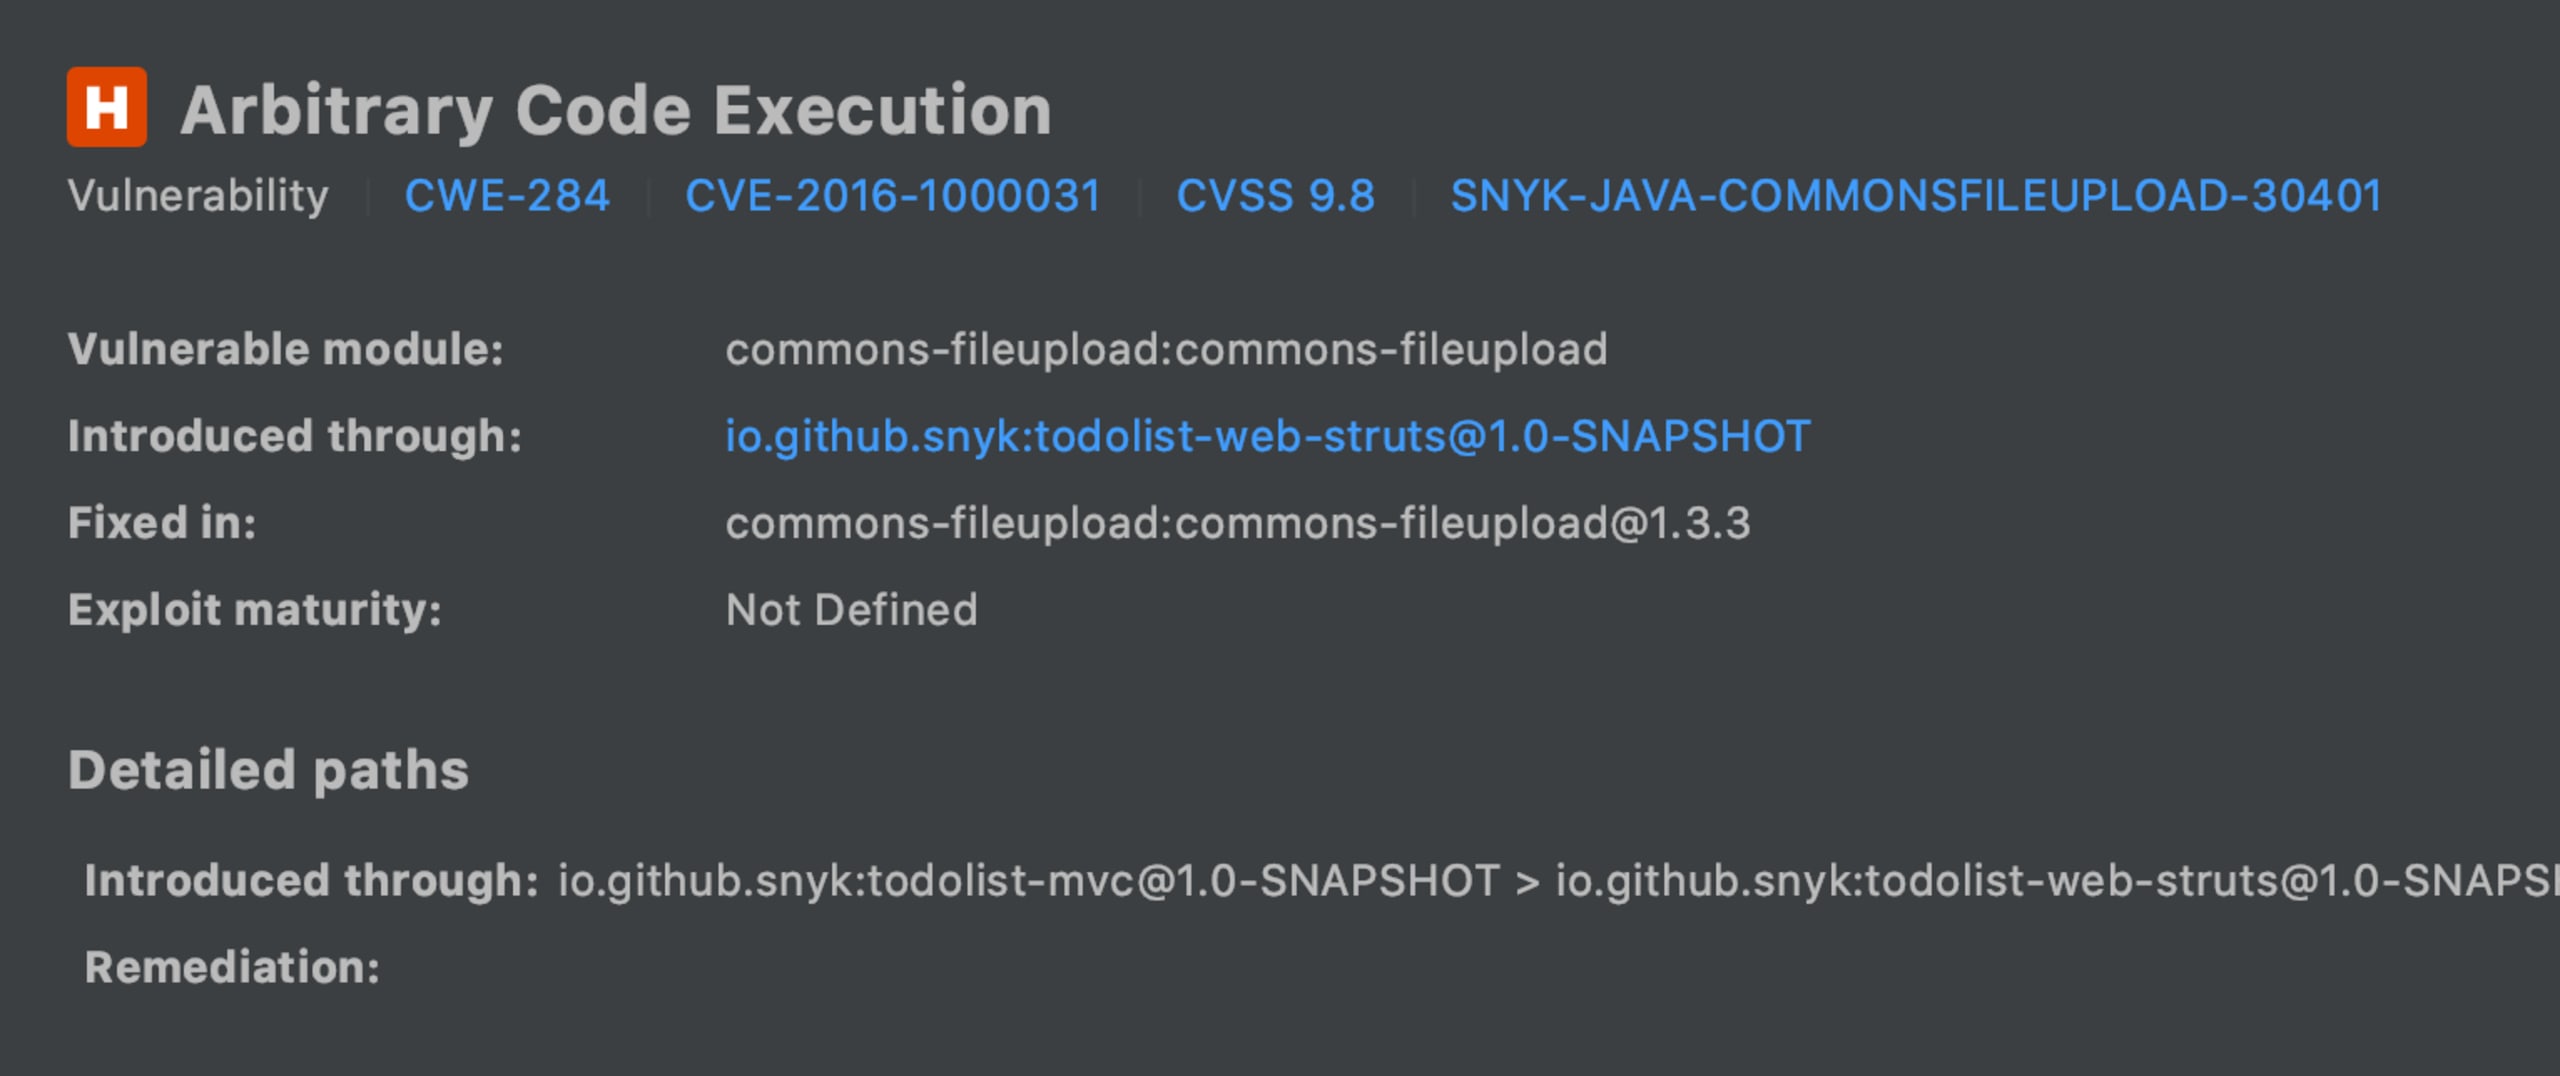
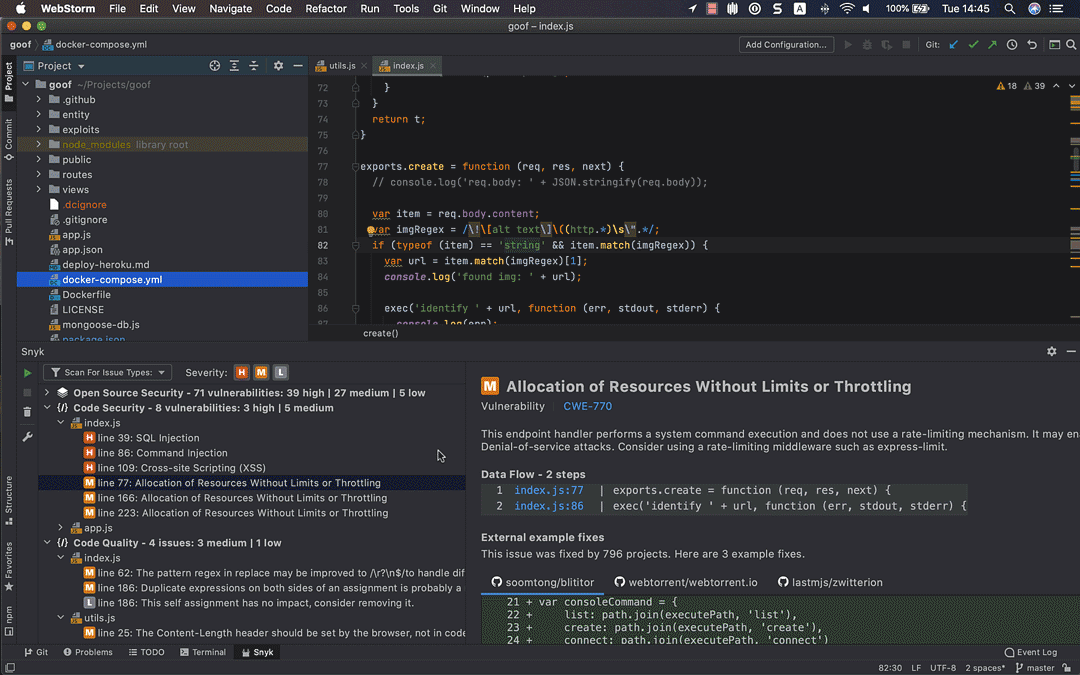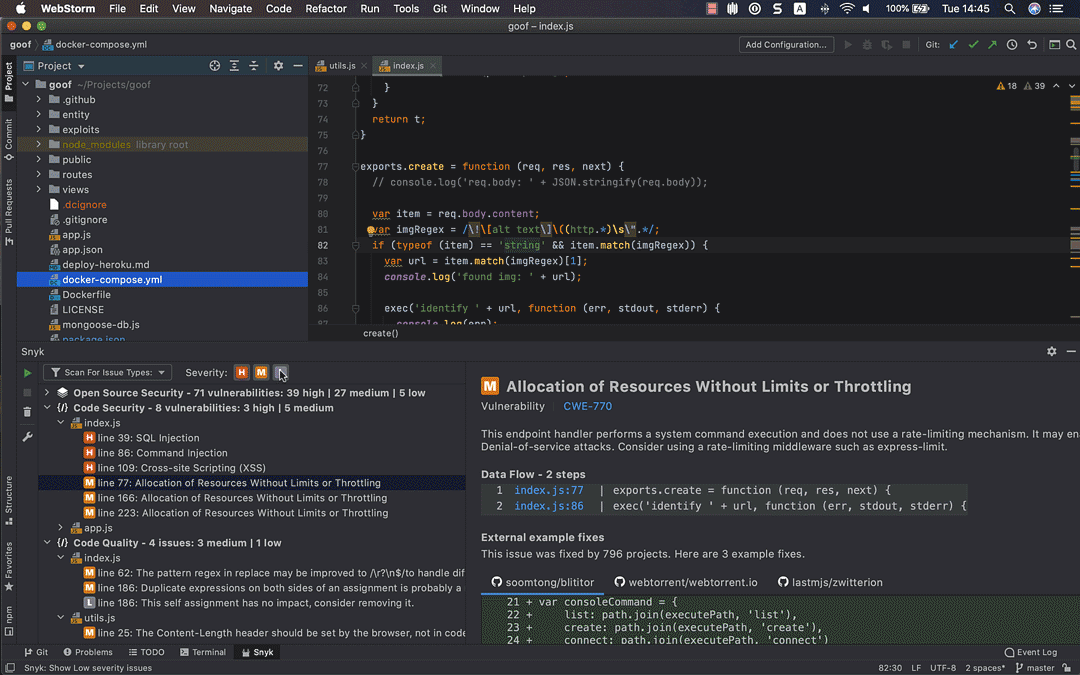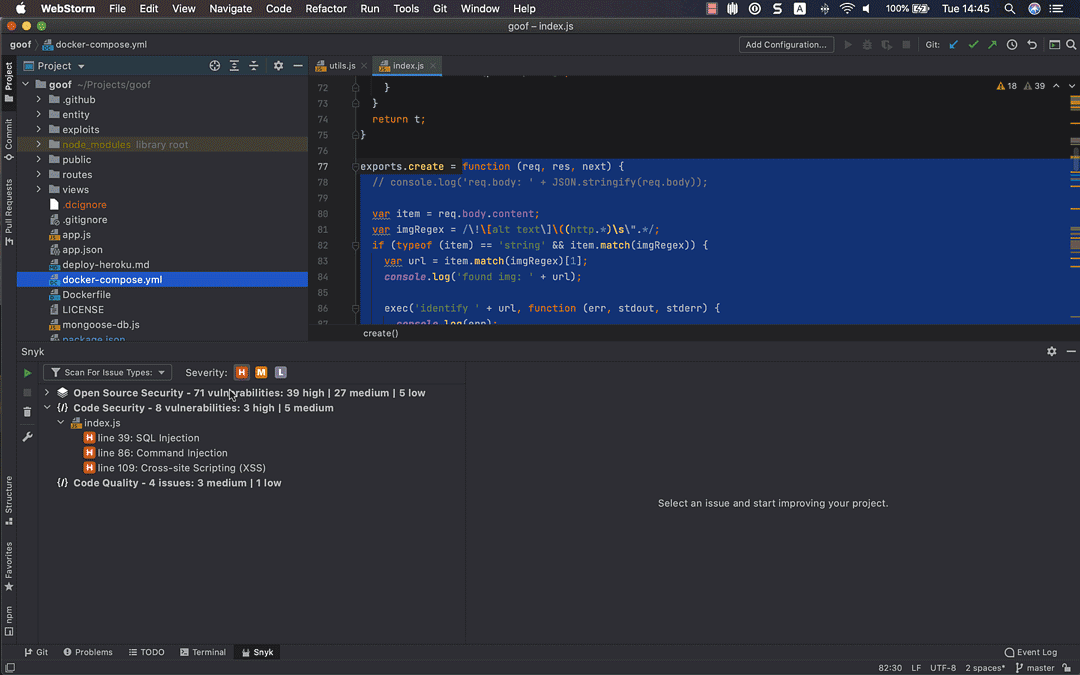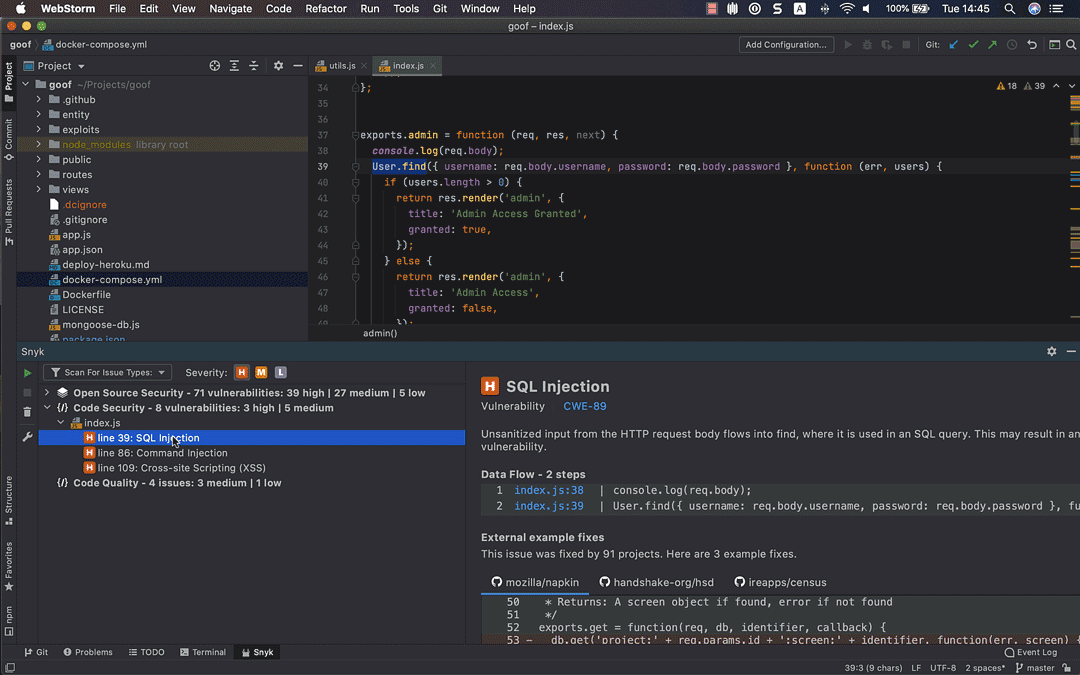
Bei Sicherheits- und Qualitätsproblemen im eigenen Code zeigt das Plugin den Datenfluss an und verweist auf die betroffenen Dateien und Codezeilen. Entwickler können auf den Dateinamen klicken, um die Datei direkt an der Zeile zu öffnen, die das Problem verursacht. Die Datenflussanalyse hilft Ihnen, Probleme und deren Ausbreitung in der Anwendung nachzuvollziehen – so werden auch komplexe Probleme verständlich.
Doch damit nicht genug! Das Plugin zeigt nicht nur, was im Code falsch ist, sondern liefert auch Beispiele dafür, wie andere das Problem behoben haben. So können Entwickler schneller Maßnahmen ergreifen.
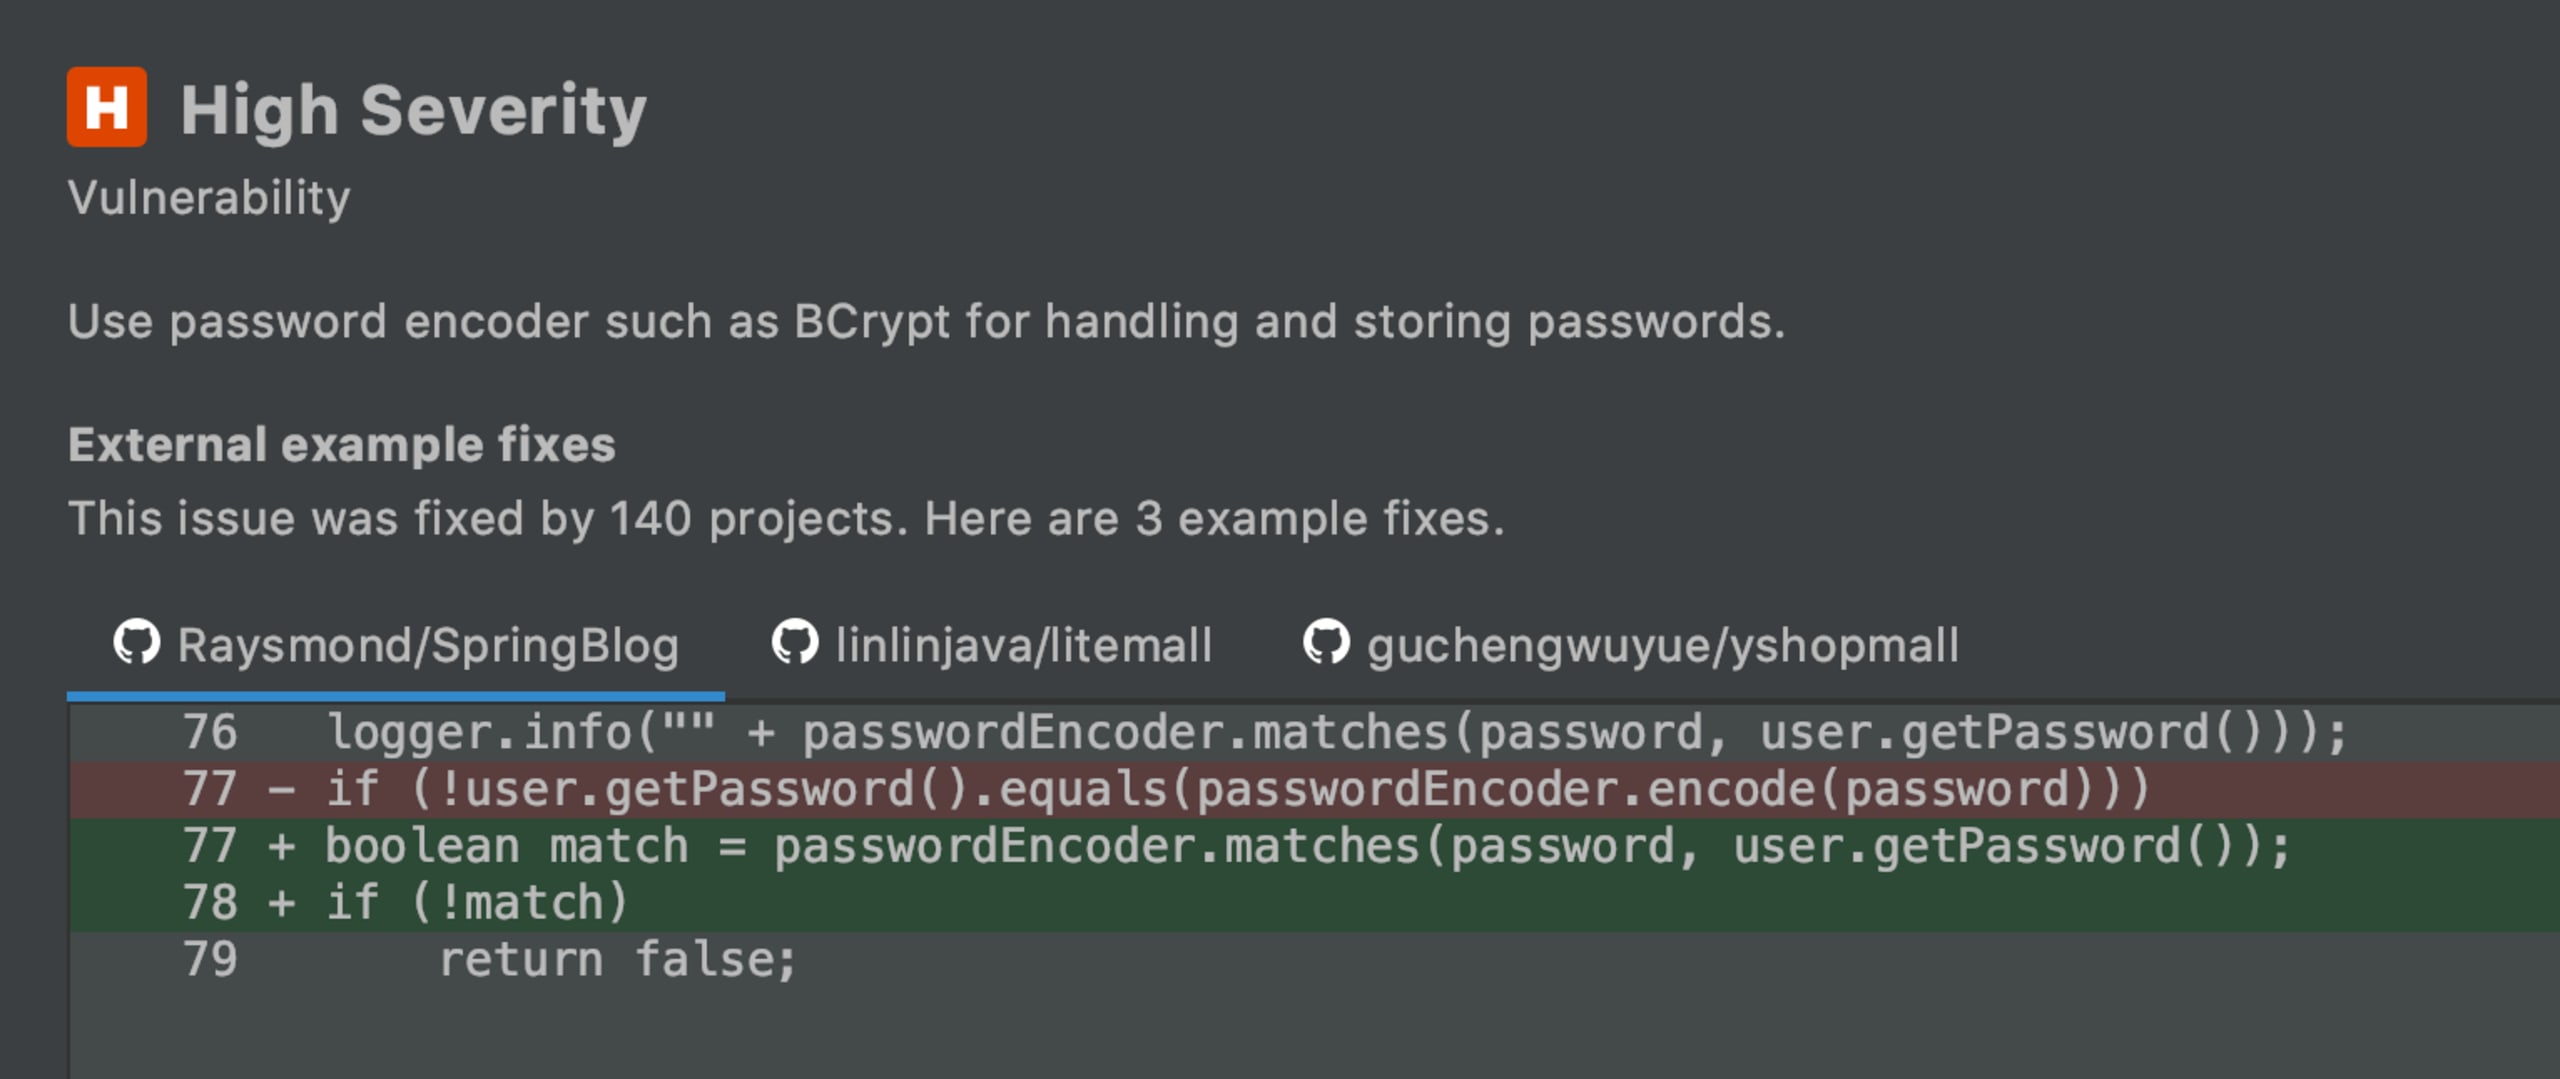
Befürchten Sie, dass zu viele Probleme in Ihrer IDE Sie überfordern? Keine Sorge. Mit den integrierten Filteroptionen des Snyk-Plugins können Sie Ihre Behebungsmaßnahmen ganz einfach priorisieren.
Zunächst können Sie einen bestimmten Scan ausführen, anstatt mehrere Scan-Typen zu starten. Klicken Sie oben in der Plugin-Ansicht auf den Filter Scan For Issue Types, wählen Sie den gewünschten Scan-Typ aus und führen Sie den Scan erneut aus. Das Plugin zeigt dann nur die Ergebnisse dieses Scans an.
Außerdem können Sie sich bei der Durchsicht der gefundenen Probleme auf die Behebung der größten Bedrohungen konzentrieren – also der Probleme mit hohem Schweregrad. Verwenden Sie dafür die Severity-Filter.
Weitere Informationen zur Verwendung des Plugins finden Sie in unserem Blogbeitrag Java-Sicherheitsprobleme beim Programmieren in IntelliJ IDEA beheben.
Schützen Sie Ihren Code von Anfang an
Wenn Sie Code direkt in einer IDE testen, werden Probleme früh in der Entwicklung erkannt – noch bevor Sie Code in ein Quellcodeverwaltungssystem einchecken. Statt eine kritische Schwachstelle erst später im Softwareentwicklungsprozess zu entdecken und den Code dann neu entwickeln zu müssen, wenn dies zeitaufwendiger und technisch schwieriger ist, ist es effizienter und produktiver, den Code unmittelbar nach dem Hinzufügen zu testen.
Schnelle Entwicklung ist eine geschäftliche Anforderung. Ebenso wichtig ist es jedoch, weder Entwickler noch die Unternehmen, für die sie arbeiten, Sicherheitsrisiken auszusetzen. Das neue JetBrains-IDE-Plugin von Snyk hilft Entwicklern, beide Anforderungen zu erfüllen, ohne dabei notwendigerweise Abstriche machen zu müssen.
Testen Sie das neue JetBrains-IDE-Plugin von Snyk
Laden Sie unser neues Plugin für JetBrains-IDEs herunter. Damit finden und beheben Entwickler Sicherheitsprobleme leichter direkt beim Programmieren!