Rückblick auf die Black Hat USA 2022

21. September 2022
0 Min. LesezeitIn den vergangenen Tagen habe ich viele Nachrichten zu meinen Erlebnissen auf der diesjährigen Black Hat USA erhalten. In diesem Beitrag fasse ich die Konferenz zusammen, gebe Ihnen einen Einblick in die vorgestellten Themen und teile einige hilfreiche Perspektiven.
Die Black Hat ist eine der größten und meistdiskutierten Konferenzen für Cybersicherheit. Ihre Anfänge reichen bis ins Jahr 1997 zurück. Heute finden Black-Hat-Konferenzen auf der ganzen Welt statt – unter anderem in den USA, Asien, Europa, dem Nahen Osten und Afrika – und bieten Briefings und Schulungen zu verschiedenen Aspekten der Cybersicherheit. Für Forschende aus aller Welt, darunter Studierende und Fachleute, gehört diese Konferenz zu den absoluten Pflichtterminen.
Nach drei Jahren mit Abstandregeln persönlich an der Black Hat USA teilzunehmen, war ein rundum entspanntes Erlebnis. Die Black Hat USA feierte ihr 25-jähriges Jubiläum und verband Schulungen mit den traditionellen Konferenzveranstaltungen. Die Schulungen fanden an den ersten vier Tagen, vom 6. bis 9. August, statt; die Konferenz folgte am 10. und 11. August.
Ich kam am 5. August in Las Vegas an und nahm am 6. August an einer Schulung teil. Dieses Jahr konnte ich die Schulung „Hacking and Securing Cloud Infrastructure“ besuchen. Sie umfasste vier intensive Tage mit Themen wie Cloud-Grundlagen, Cloud-Architektur, Sicherheitsmaßnahmen in der Cloud, Angriffen auf Cloud-Umgebungen (Azure, AWS und GCP) sowie Kubernetes-Sicherheit.
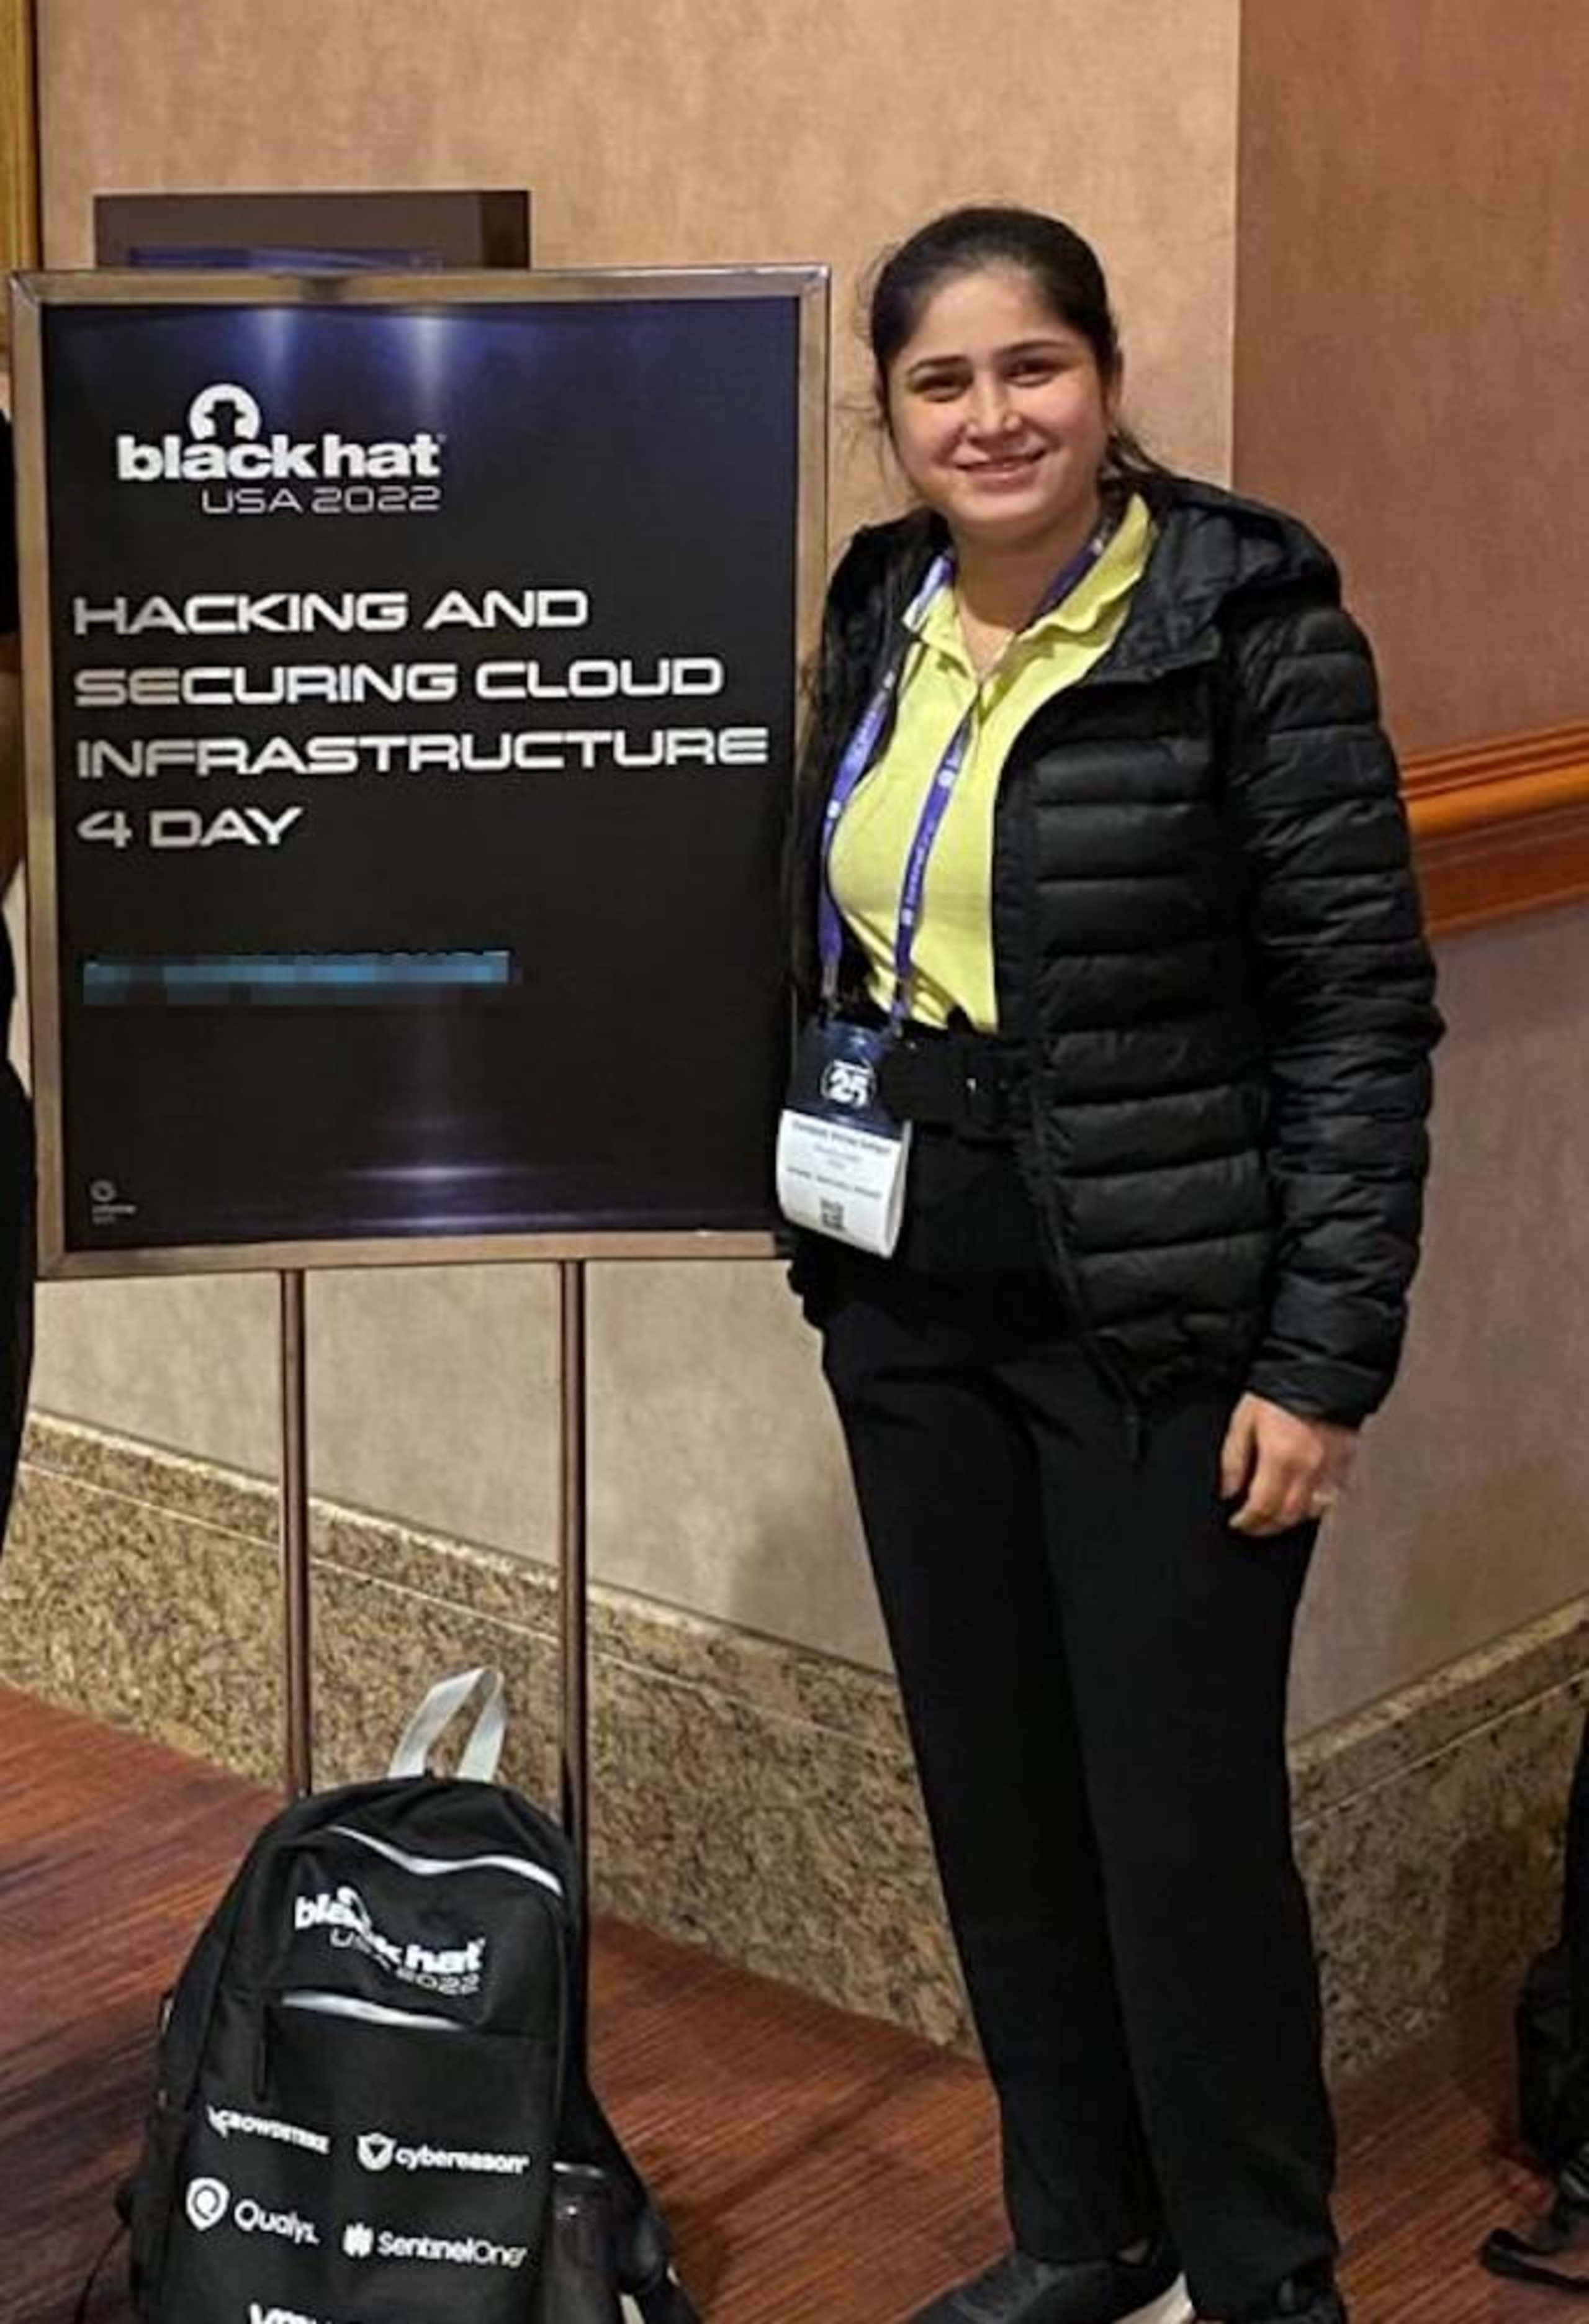
Die Schulung war großartig und ich habe viel gelernt. Die Black Hat bot zahlreiche Schulungen in verschiedenen Themenbereichen – von AppSec und Kryptografie über Verteidigung und IoT bis hin zu Malware, um nur einige zu nennen.
Am letzten Schulungstag, dem Day 0 der Konferenz, fand der CISO Summit statt. Daran nahmen Führungskräfte aus der Cybersicherheitsbranche teil; außerdem war eine beeindruckende Reihe von Speaker:innen vertreten.
Der CISO Summit begann mit Begrüßungsworten und Einführungen von Jeff Moss (Gründer von Black Hat und DEFCON) und Steve Wylie (General Manager von Black Hat). Zu den weiteren interessanten Vorträgen zählten Cyber War 2022 von Kenneth Geers, When Your Kinetic War Gets into My Cybernetic Defenses von Frank Artes, Building (Zero) Trust Starts with HardFirmware von Yuriy Bulygin, Why Cybersecurity is a Key Pillar of ESG: What this means to you as a CISO von Joanna Burkey und „People Shortage - Skills Gap“ von Dave Kennedy.
Die Veranstaltung endete mit den abschließenden Worten des Advisory Panels, bestehend aus:
Wendy Nather
Saša Zdjelar
Justine Bone
Trey Ford

Das Panel erörterte wichtige Themen wie Cyberversicherung, Sicherheit im Gesundheitswesen sowie häufige Fehler und Versäumnisse in der Branche.
Die Black Hat Briefings begannen am 10. August mit einer beeindruckenden Eröffnungsrede von Jeff Moss. Er sprach über die Geschichte der Black Hat und darüber, was sie in ihren 25 Jahren im Bereich Cybersicherheit erreicht hat.
Auf Jeff Moss’ Einführung folgte Chris Crebs, der als Teil der CISA keiner Vorstellung bedarf. Er erläuterte die Perspektive der Regierung und warum Compliance auf Basis von Checklisten besser funktioniert als eine bloße Verbesserung der Ergebnisse.
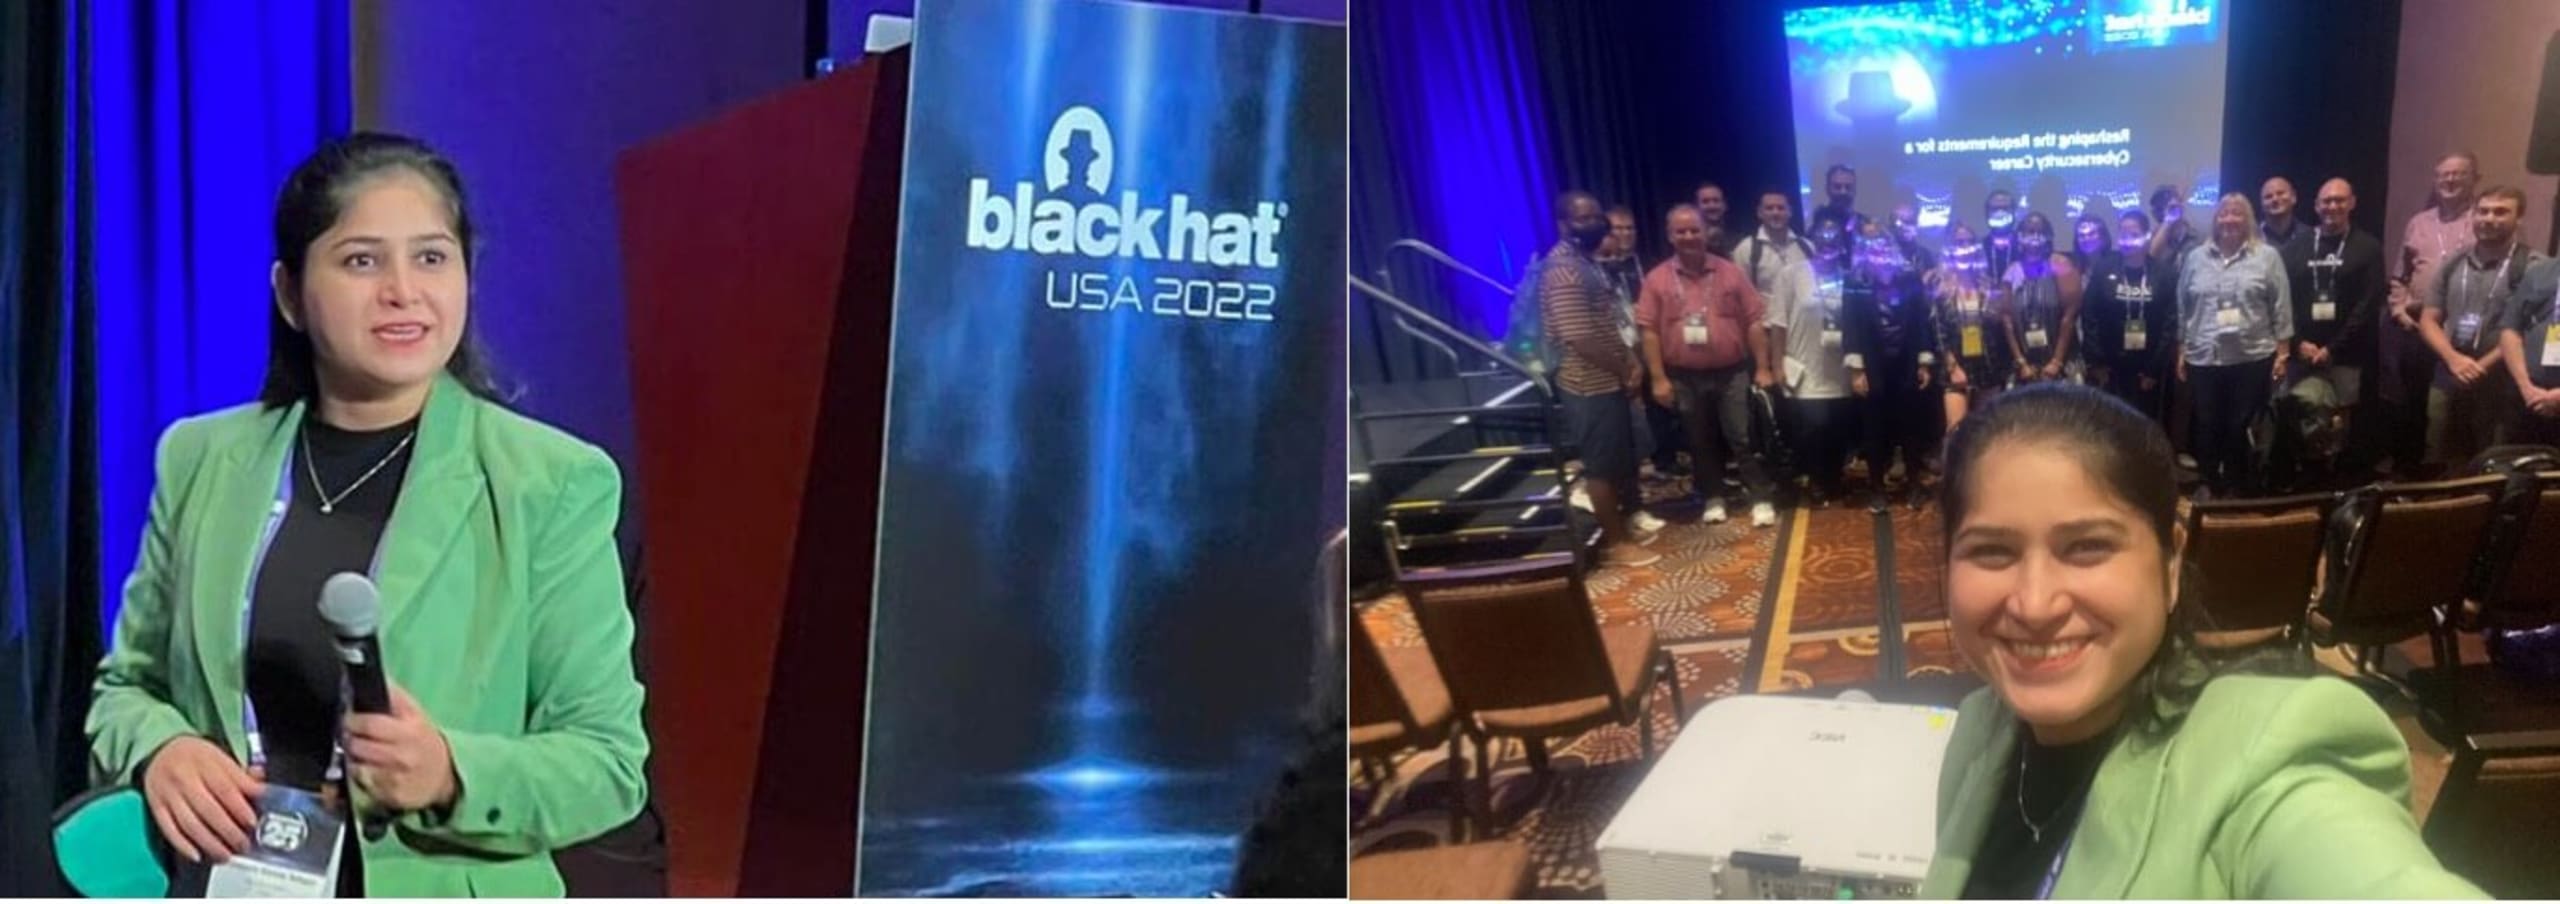
Dieses Jahr hatte ich die Gelegenheit, am ersten Tag einen Vortrag vor Ort zu halten. In meiner Präsentation Reshaping the Requirements for a Cybersecurity Career ging es um Cybersicherheit als Beruf, die aktuelle Arbeitsmarktlage, neue Anforderungen an eine Karriere in der Cybersicherheit und konkrete Tipps für den nächsten Schritt in diesem Bereich. Das Gespräch bot für alle etwas – von Personalverantwortlichen und Führungskräften bis hin zu Studierenden, die in die Cybersicherheit einsteigen möchten.
Im Bereich Cybersicherheit gab es schon immer mehr offene Stellen und Chancen als Menschen, die sie besetzen können. Wir sprachen darüber, wie Unternehmen mehr Menschen für Cybersicherheitsteams gewinnen können, indem sie ihnen die nötige technische Ausbildung für einen erfolgreichen Einstieg bieten.
Außerdem wurde ich von den beiden großartigen Hosts Chris Cochran und Ronald Eddings in den Podcast Hacker Valley Studio eingeladen. Wir sprachen über meinen Weg in die Cybersicherheit und meine aktuelle Rolle bei Snyk.
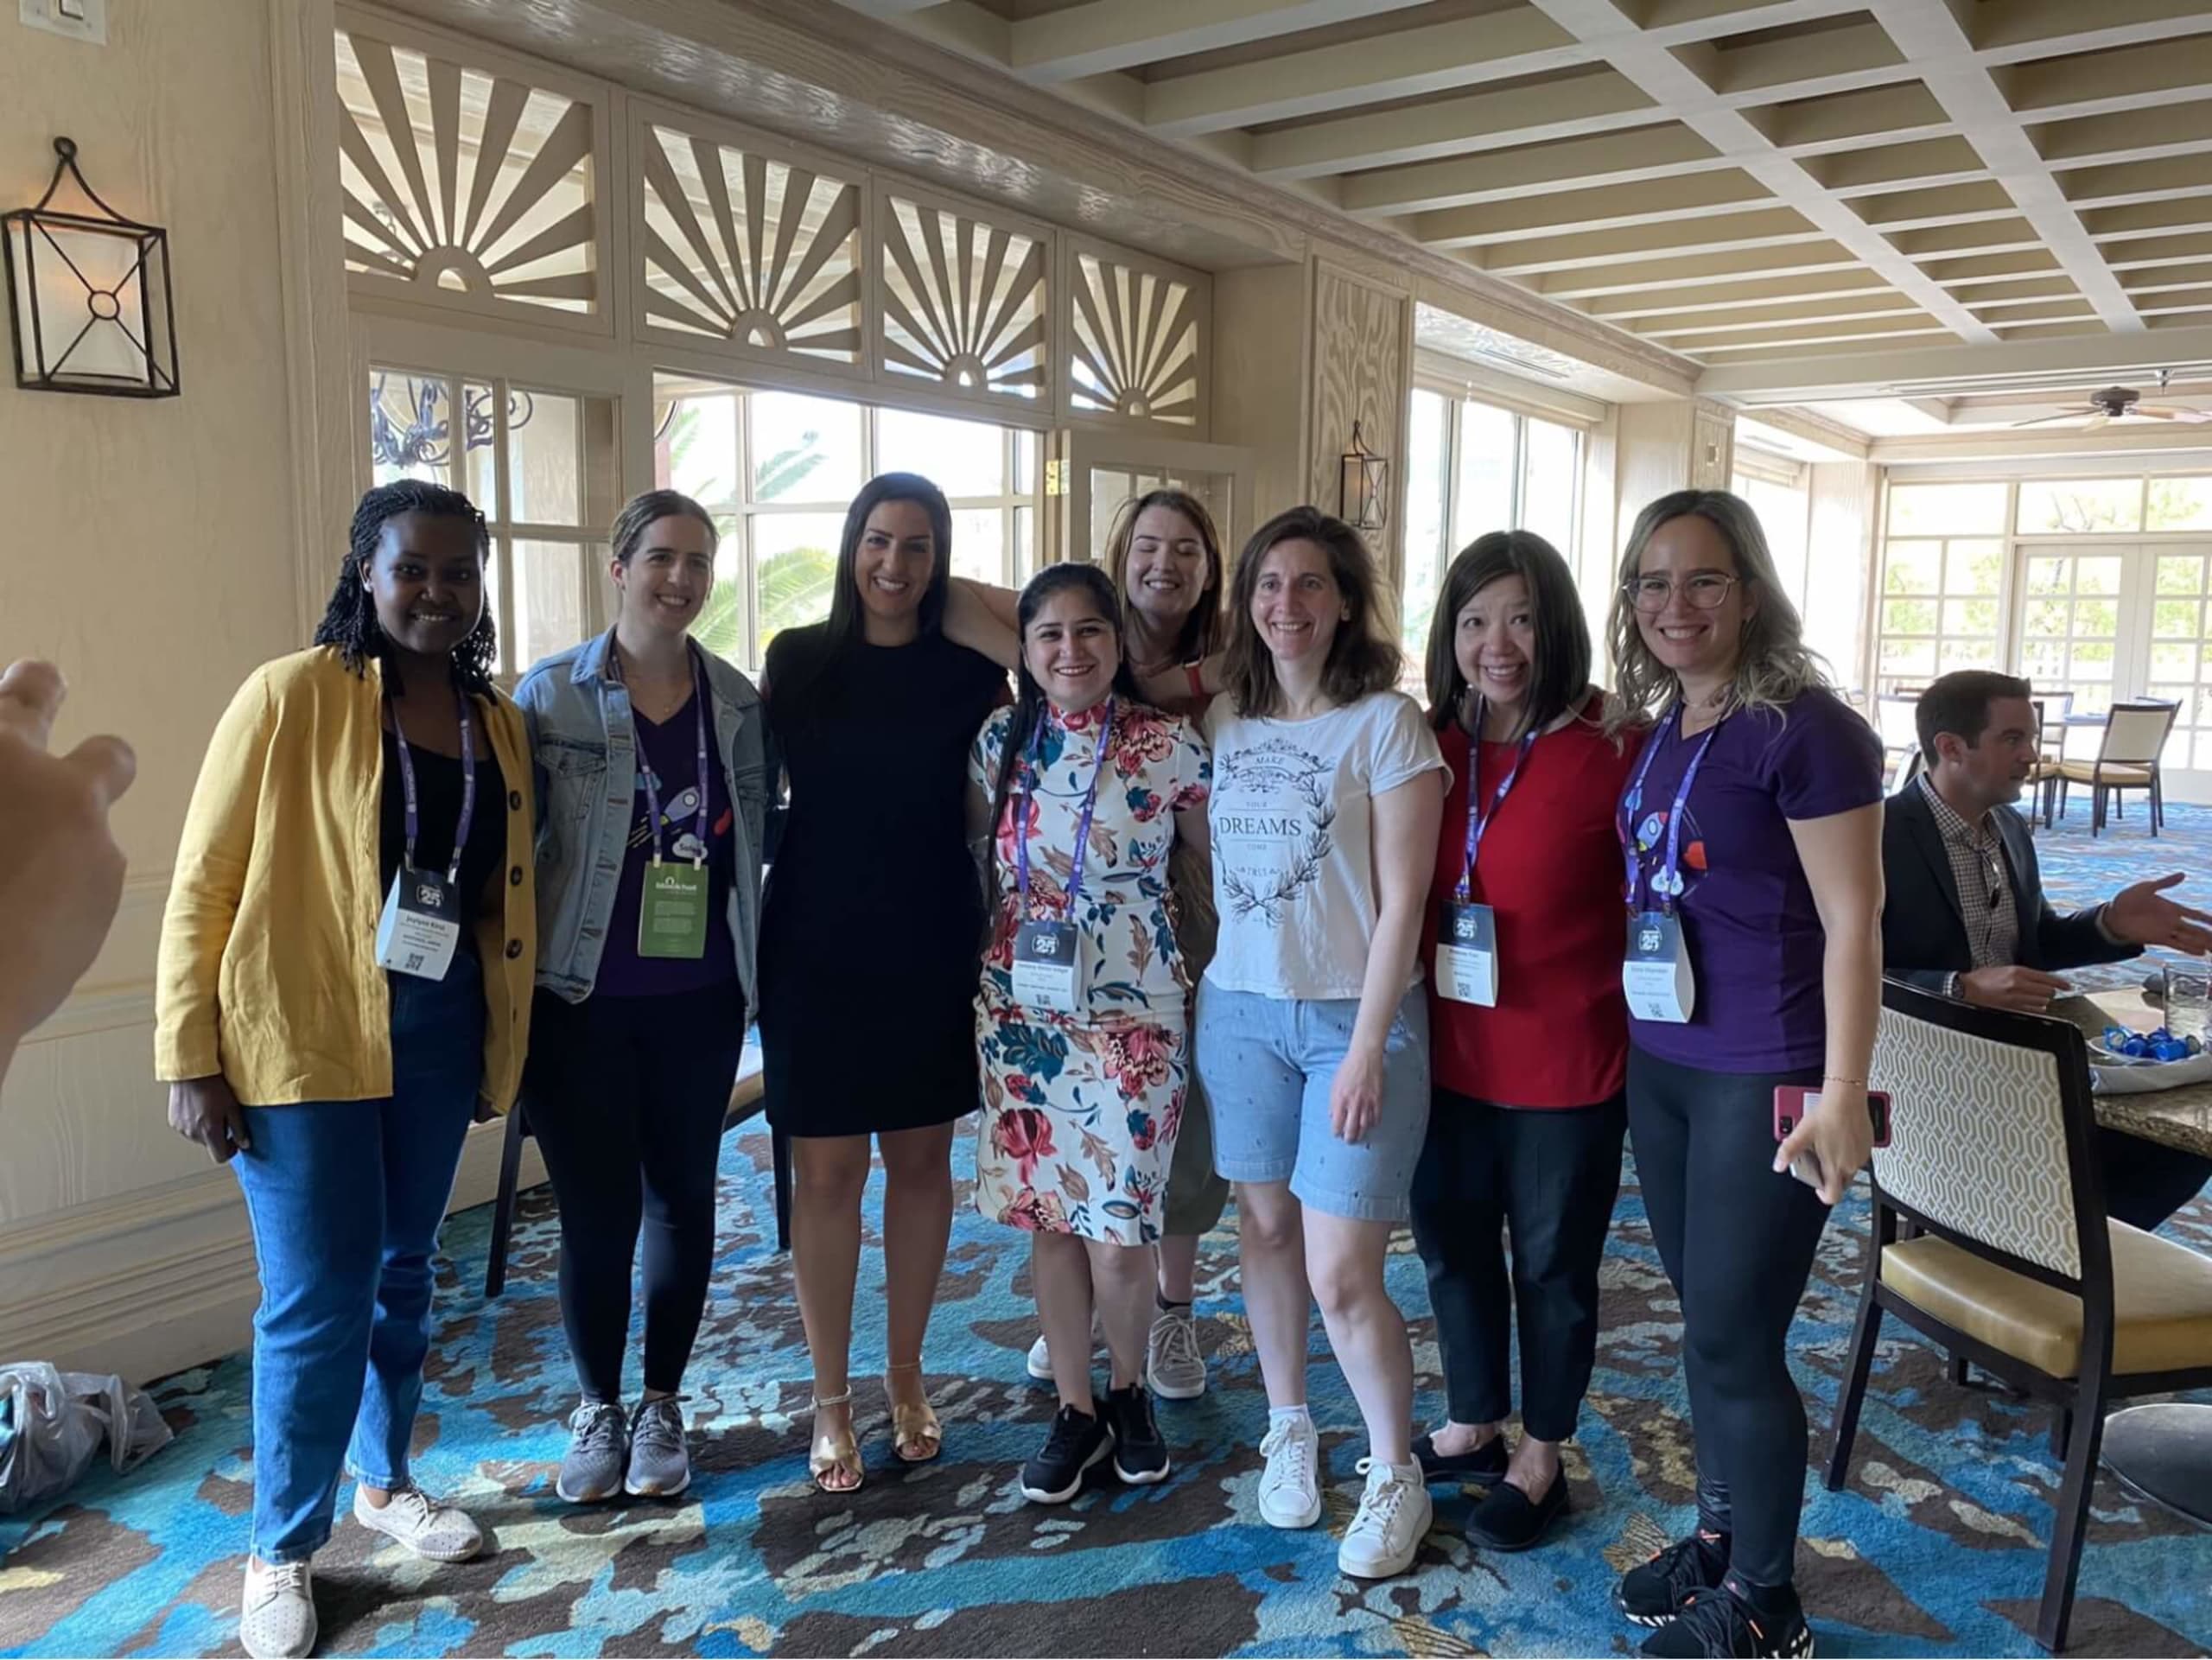
Der zweite Tag machte noch mehr Spaß. Er begann mit dem Diversity Breakfast, das meine gute Freundin Shira Shamban organisiert hatte. Am Tisch entspann sich ein angeregtes Gespräch über Cloud-Sicherheit, und ich lernte einige sehr neugierige Menschen aus diesem Bereich kennen.
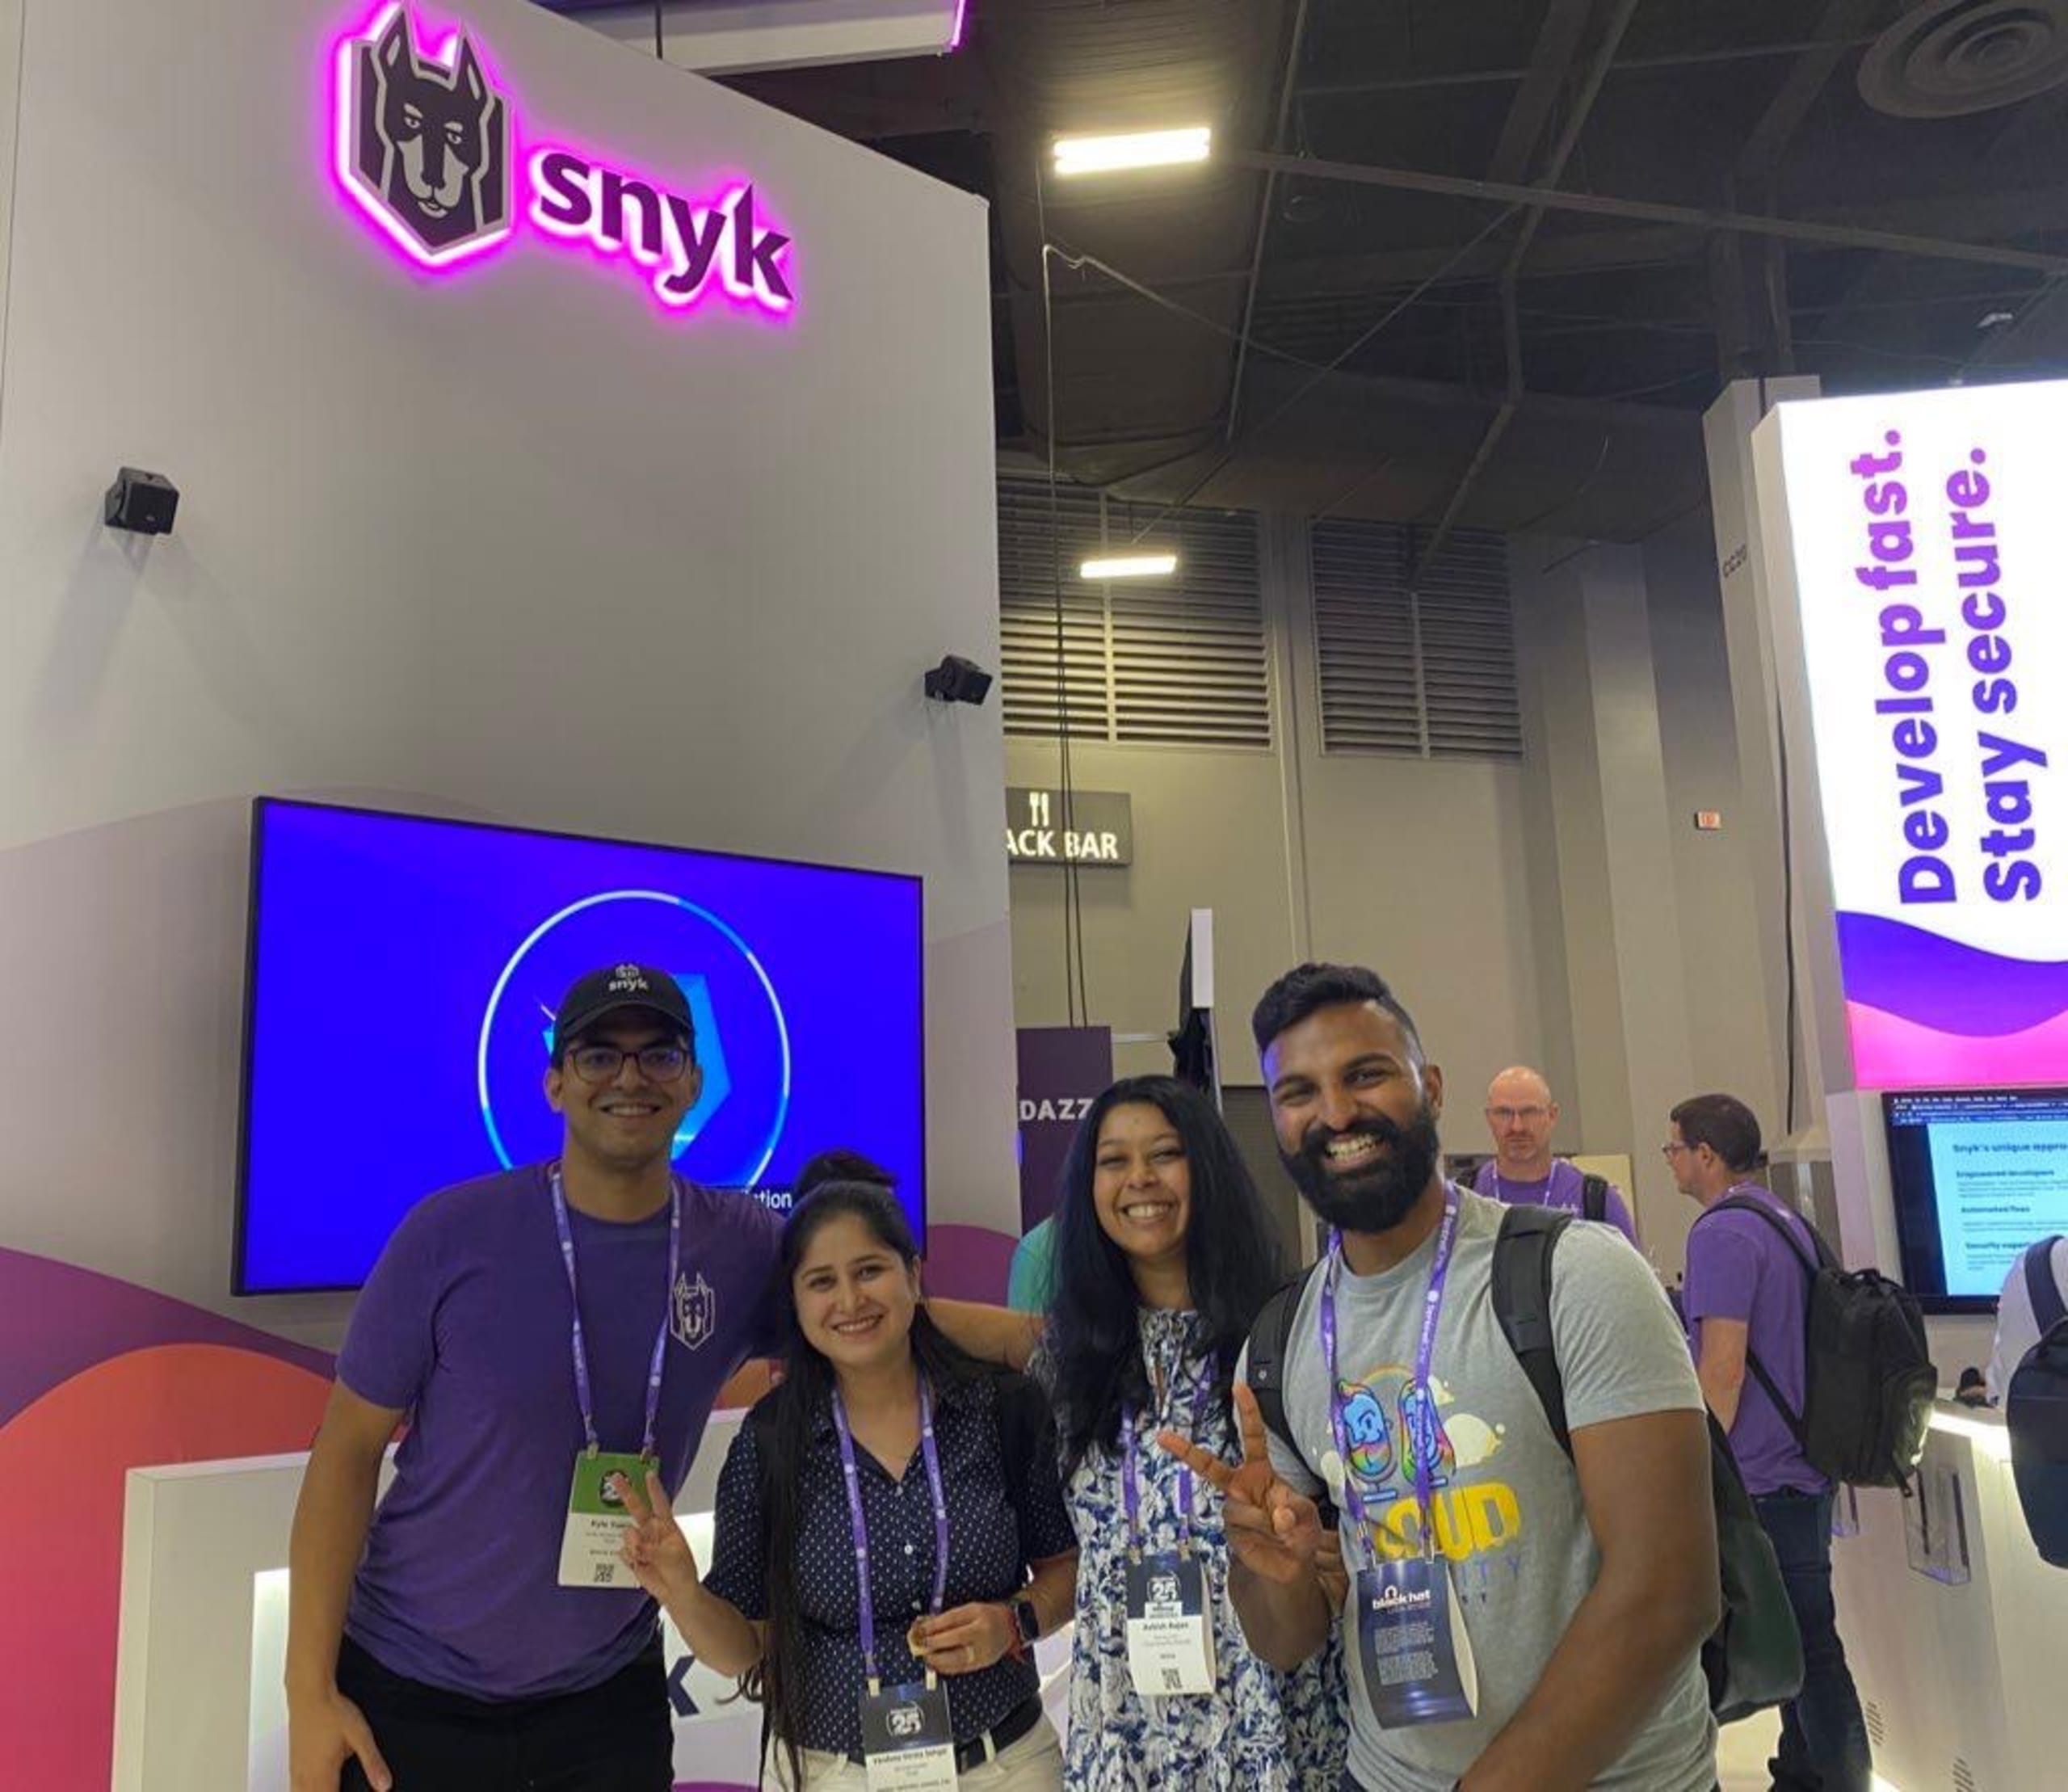
Snyk hatte einen großen Stand auf der Black Hat USA, an dem ich mein fantastisches Team traf. Die Gespräche mit dem Team waren das Tüpfelchen auf dem i. Ich traf Kyle, Ashish und Shilpi und verbrachte den ganzen Tag am Stand im Gespräch mit allen – von potenziellen Kund:innen über Studierende bis hin zu CISOs. Alle wollten mehr über Snyk und unser Maskottchen Patch erfahren.
Ich startete ganz entspannt mit meinem eigenen Vortrag: Diverse Founders Building Cybersecurity Businesses. Start-ups entwickeln sich ständig weiter, und es ist an der Zeit, neu zu bewerten, was eine vielfältige Gründerperson ausmacht. Bei diesem Treffen sprachen wir über die Abläufe, Geschäftsideen und Strategien von Start-ups, die von Frauen geführt werden, sowie über die Bedeutung einer inklusiven, gerechten und vielfältigen Arbeitsplatzkultur.
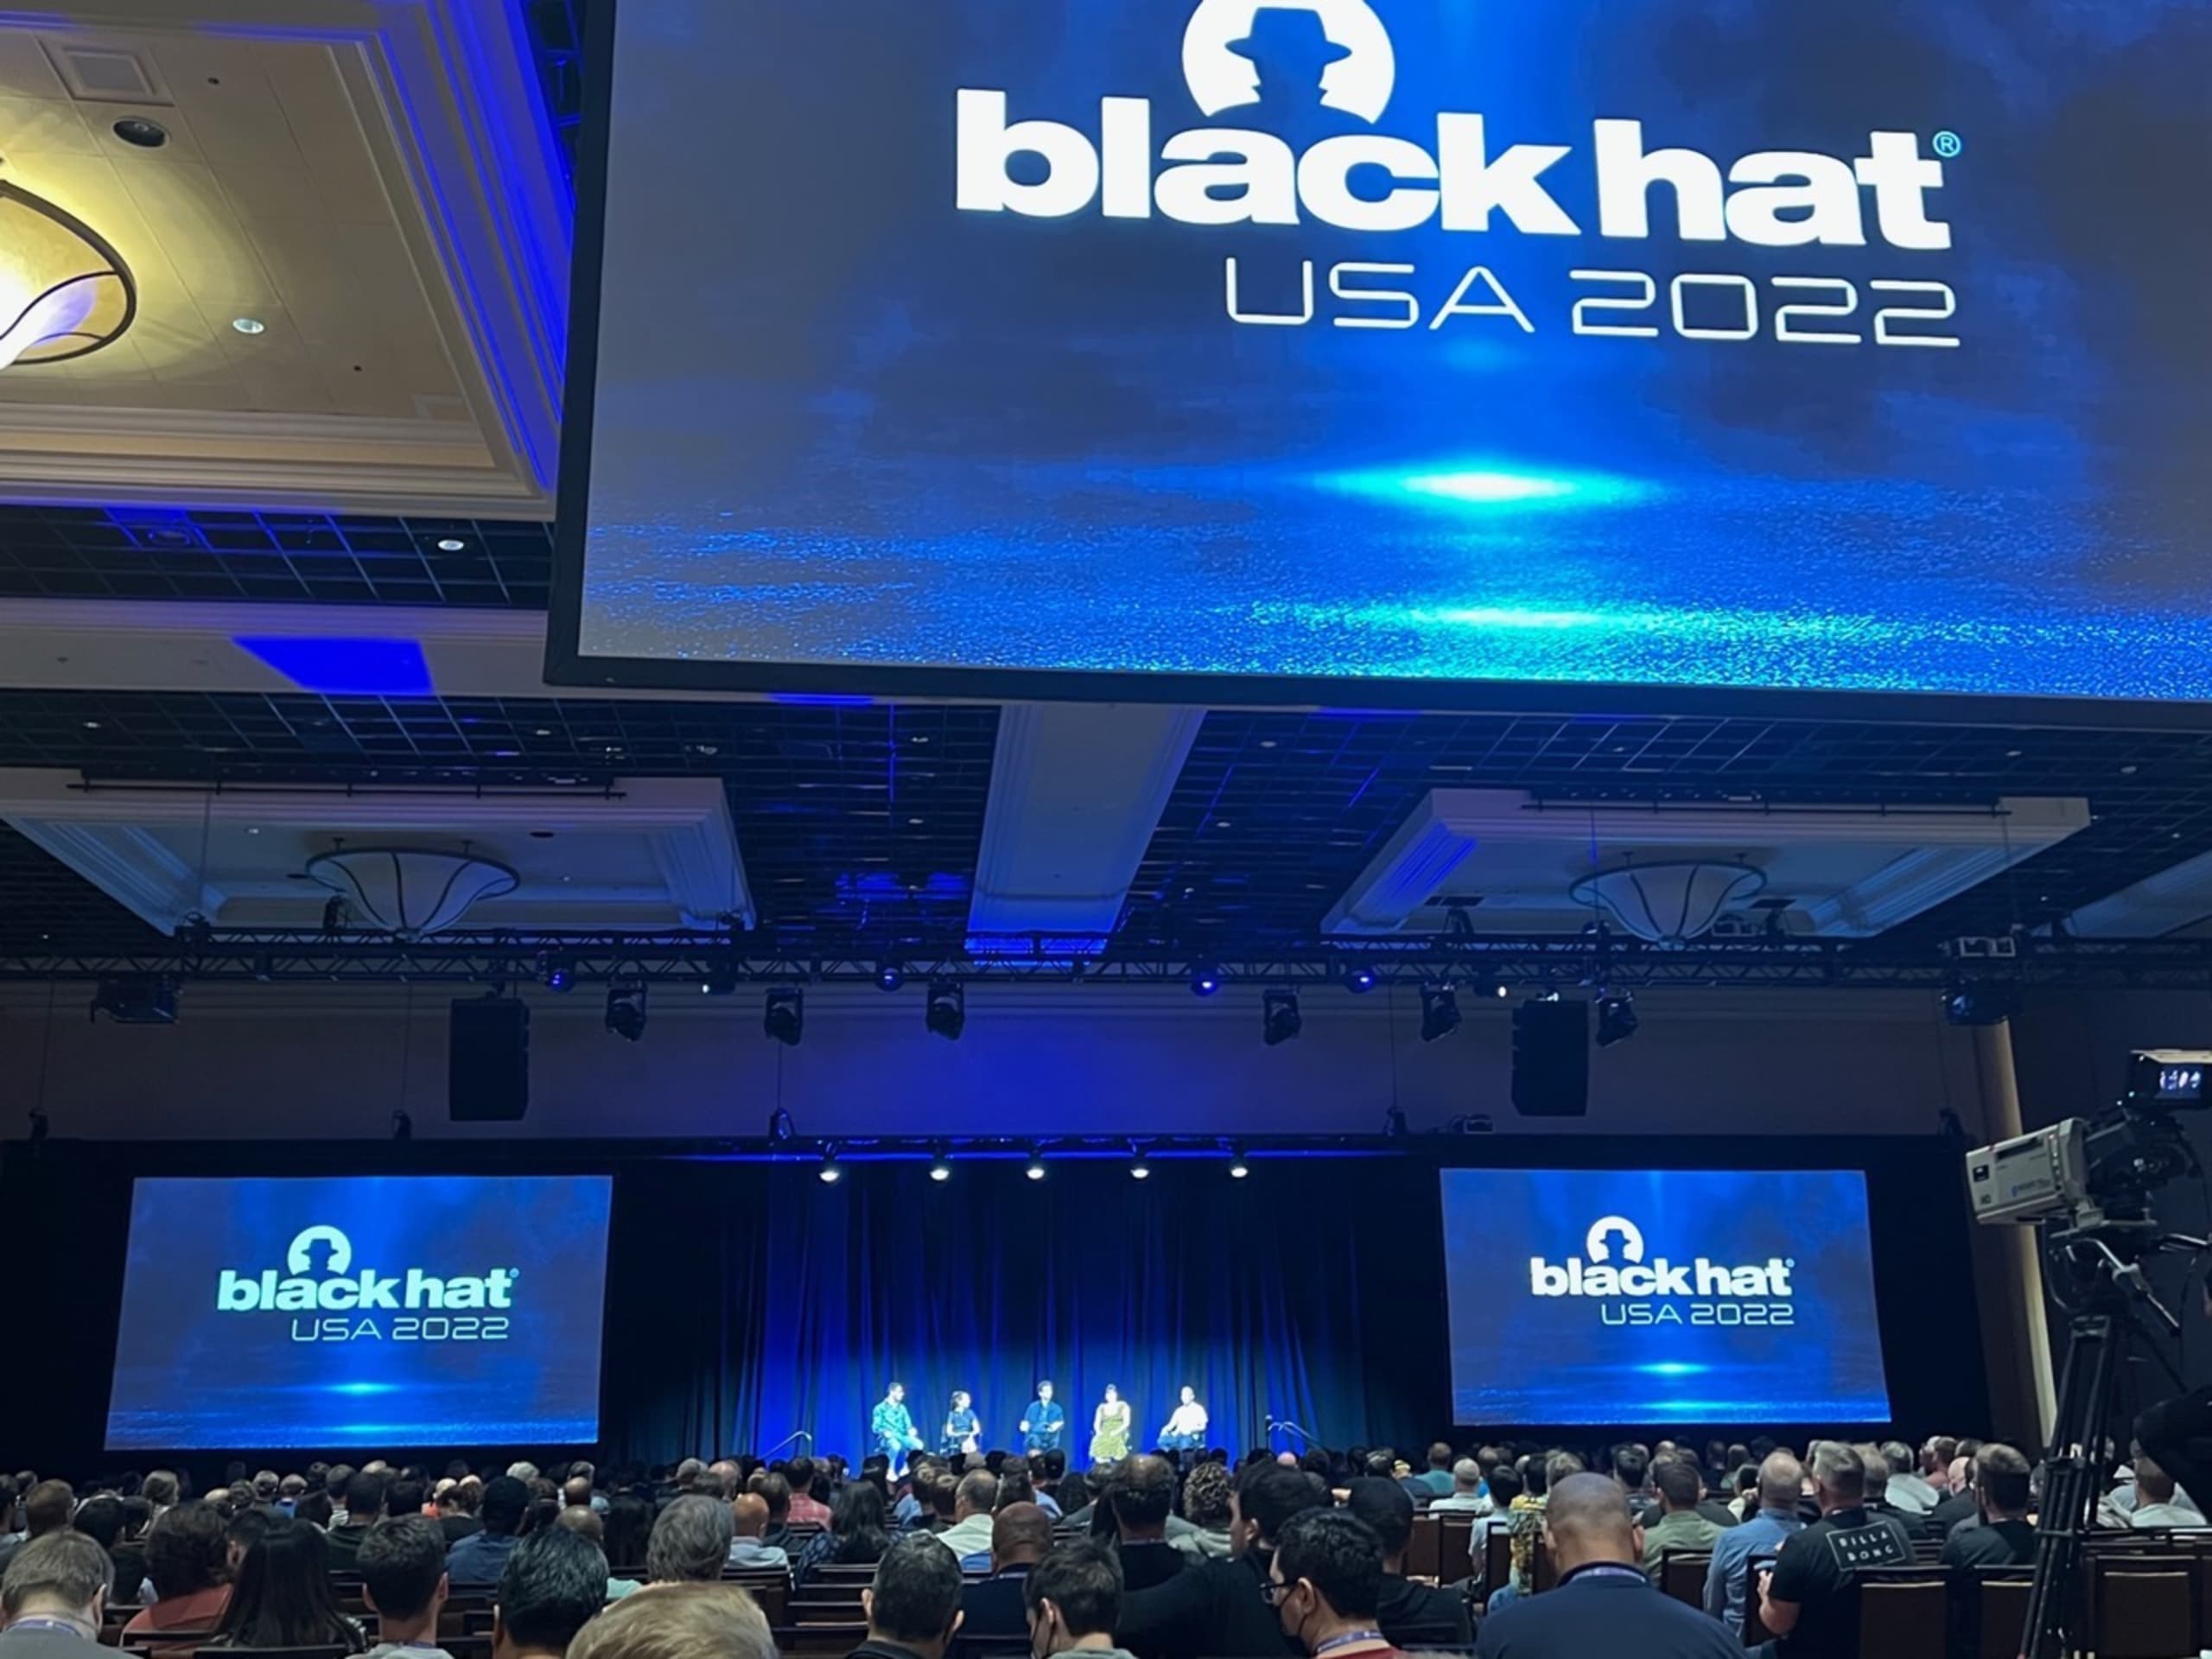
Die letzte Veranstaltung auf der Black Hat war das Panel mit den abschließenden Worten der Mitglieder des Review Boards. Dabei ging es um zentrale Erkenntnisse und Informationen zur Prüfung von Einreichungen.
Zum Abschluss meines Aufenthalts in Las Vegas traf ich einige wirklich großartige Menschen, die ich schon immer kennenlernen wollte – darunter Wendy Nather, Mikko Hypponen, Tanya Janca, Katie Missouries und Lynn Dohm, um nur einige zu nennen.
Zu guter Letzt traf ich auf der Black Hat unsere Indian Hackers Tribe. Es ist mir immer eine Herzensangelegenheit, Teil dieses Fotos zu sein.

Insgesamt war die BHUSA 2022 großartig, und ich kann 2023 kaum erwarten. Ich hoffe, Sie dort zu sehen!