Nicht über Los – Warnung vor schädlichem Paket

12. Februar 2025
0 Min. LesezeitForschende haben kürzlich ein weiteres Problem in der Software-Supply-Chain von BoltDB entdeckt, einem beliebten Datenbanktool in der Go-Programmierumgebung. Das BoltDB-Go-Modul war mit einer Backdoor versehen und enthielt versteckten Schadcode. Diese Version nutzte aus, wie Go seine Module verwaltet und zwischenspeichert, und blieb dadurch mehrere Jahre unentdeckt. Über eine Serverinfrastruktur, die Befehle sendet – also einen Command-and-Control-Server –, ermöglicht diese Backdoor Hackern die Fernsteuerung infizierter Computer. Die schädliche Version (1.3.1) wurde im November 2021 auf GitHub veröffentlicht. Nach der Veröffentlichung speicherte der Go Module Mirror-Dienst sie dauerhaft.
Was ist ein Typosquatting-Angriff?
Bei Typosquatting-Angriffen erstellen und veröffentlichen Angreifer schädliche Softwarepakete in Online-Repositories. Dabei verwenden sie Namen, die beliebten Paketen sehr ähnlich sind. Sie hoffen, dass Nutzer versehentlich diese gefährlichen Versionen herunterladen und installieren, statt der legitimen Software, die sie eigentlich installieren wollten.
Weitere Informationen finden Sie hier – https://snyk.io/blog/typosquatting-attacks/
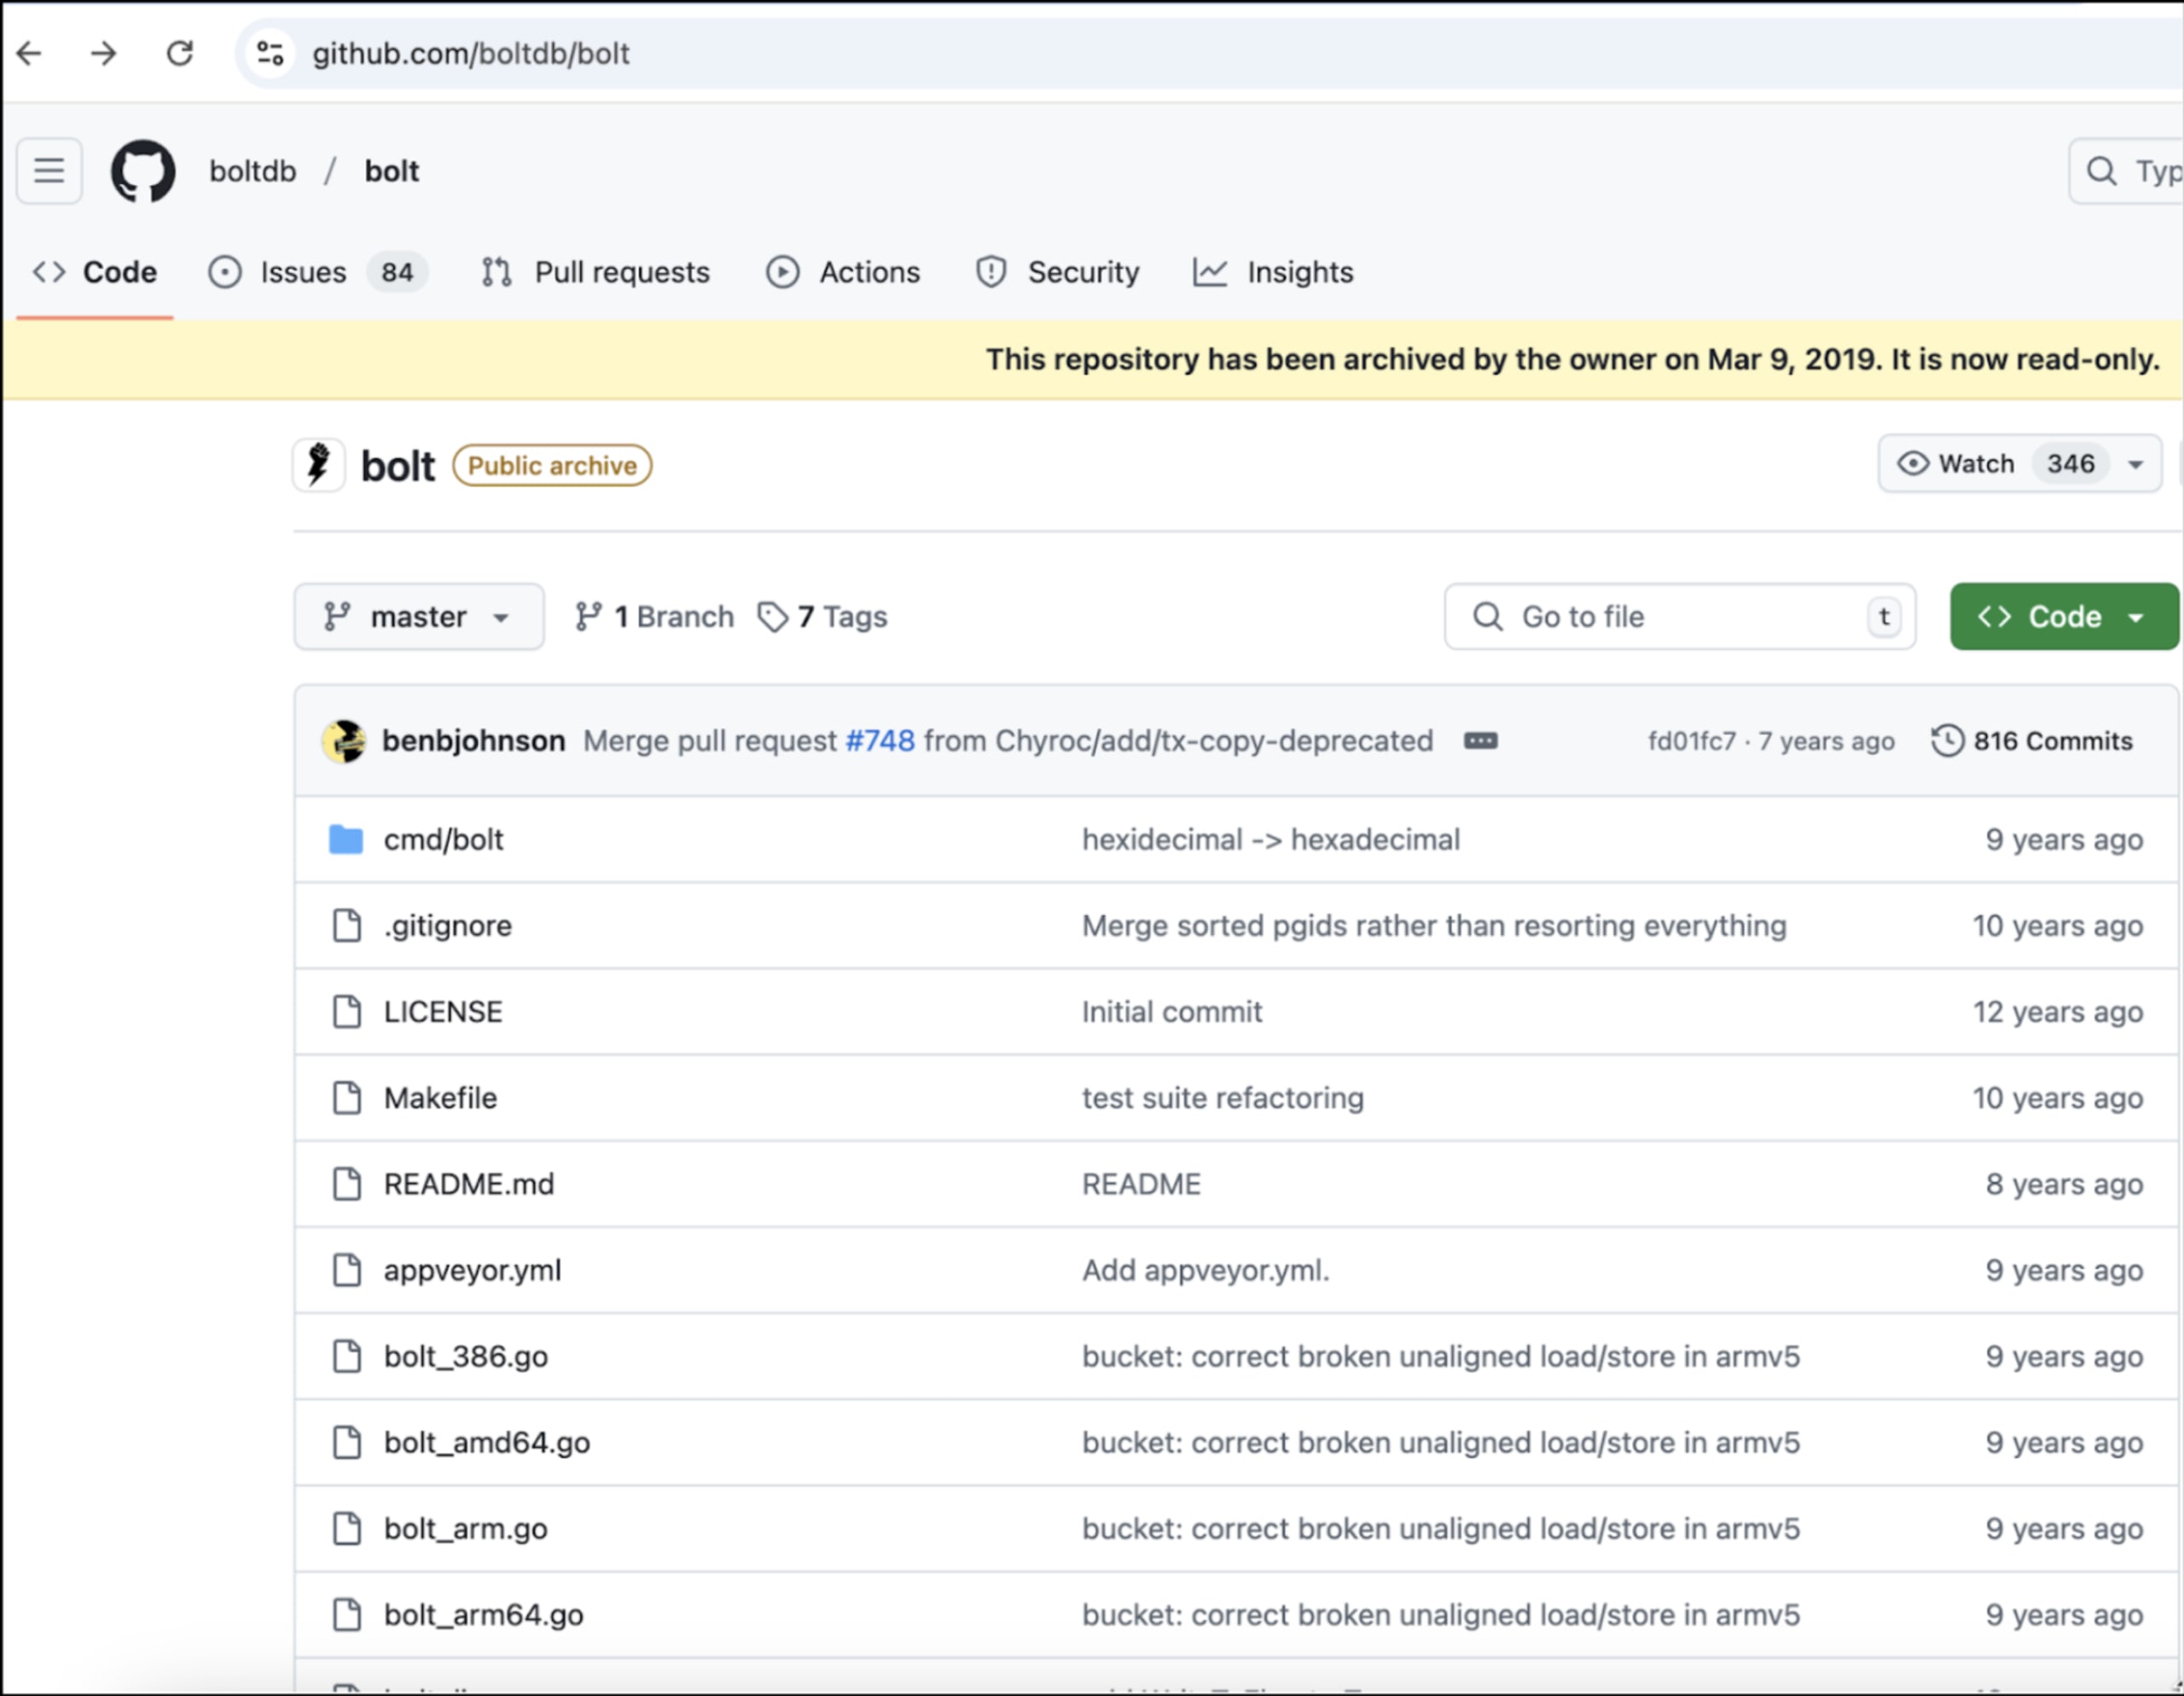
Das schädliche Go Module Mirror-Paket hieß github.com/botdb-go/bolt und ähnelte dem Original, also github.com/boltdb/bolt. Als das schädliche Paket entdeckt wurde, stellte man die tatsächliche legitime Version wieder her. Der Go Module Mirror speichert Module jedoch unbegrenzt im Cache, sodass auch das manipulierte Modul dort zwischengespeichert wurde. Hinzu kommt, dass wir unsere Systeme inzwischen mit den neuesten Abhängigkeiten aktualisieren möchten. Dadurch aktualisierten Entwickler die Version, die drei Jahre lang im System verblieben war. Forschende von Socket meldeten den Go Module Mirror am 30. Januar 2025 an GitHub und Google. Das Modul war im Go Module Proxy zwischengespeichert und wurde weiterhin an Clients ausgeliefert.
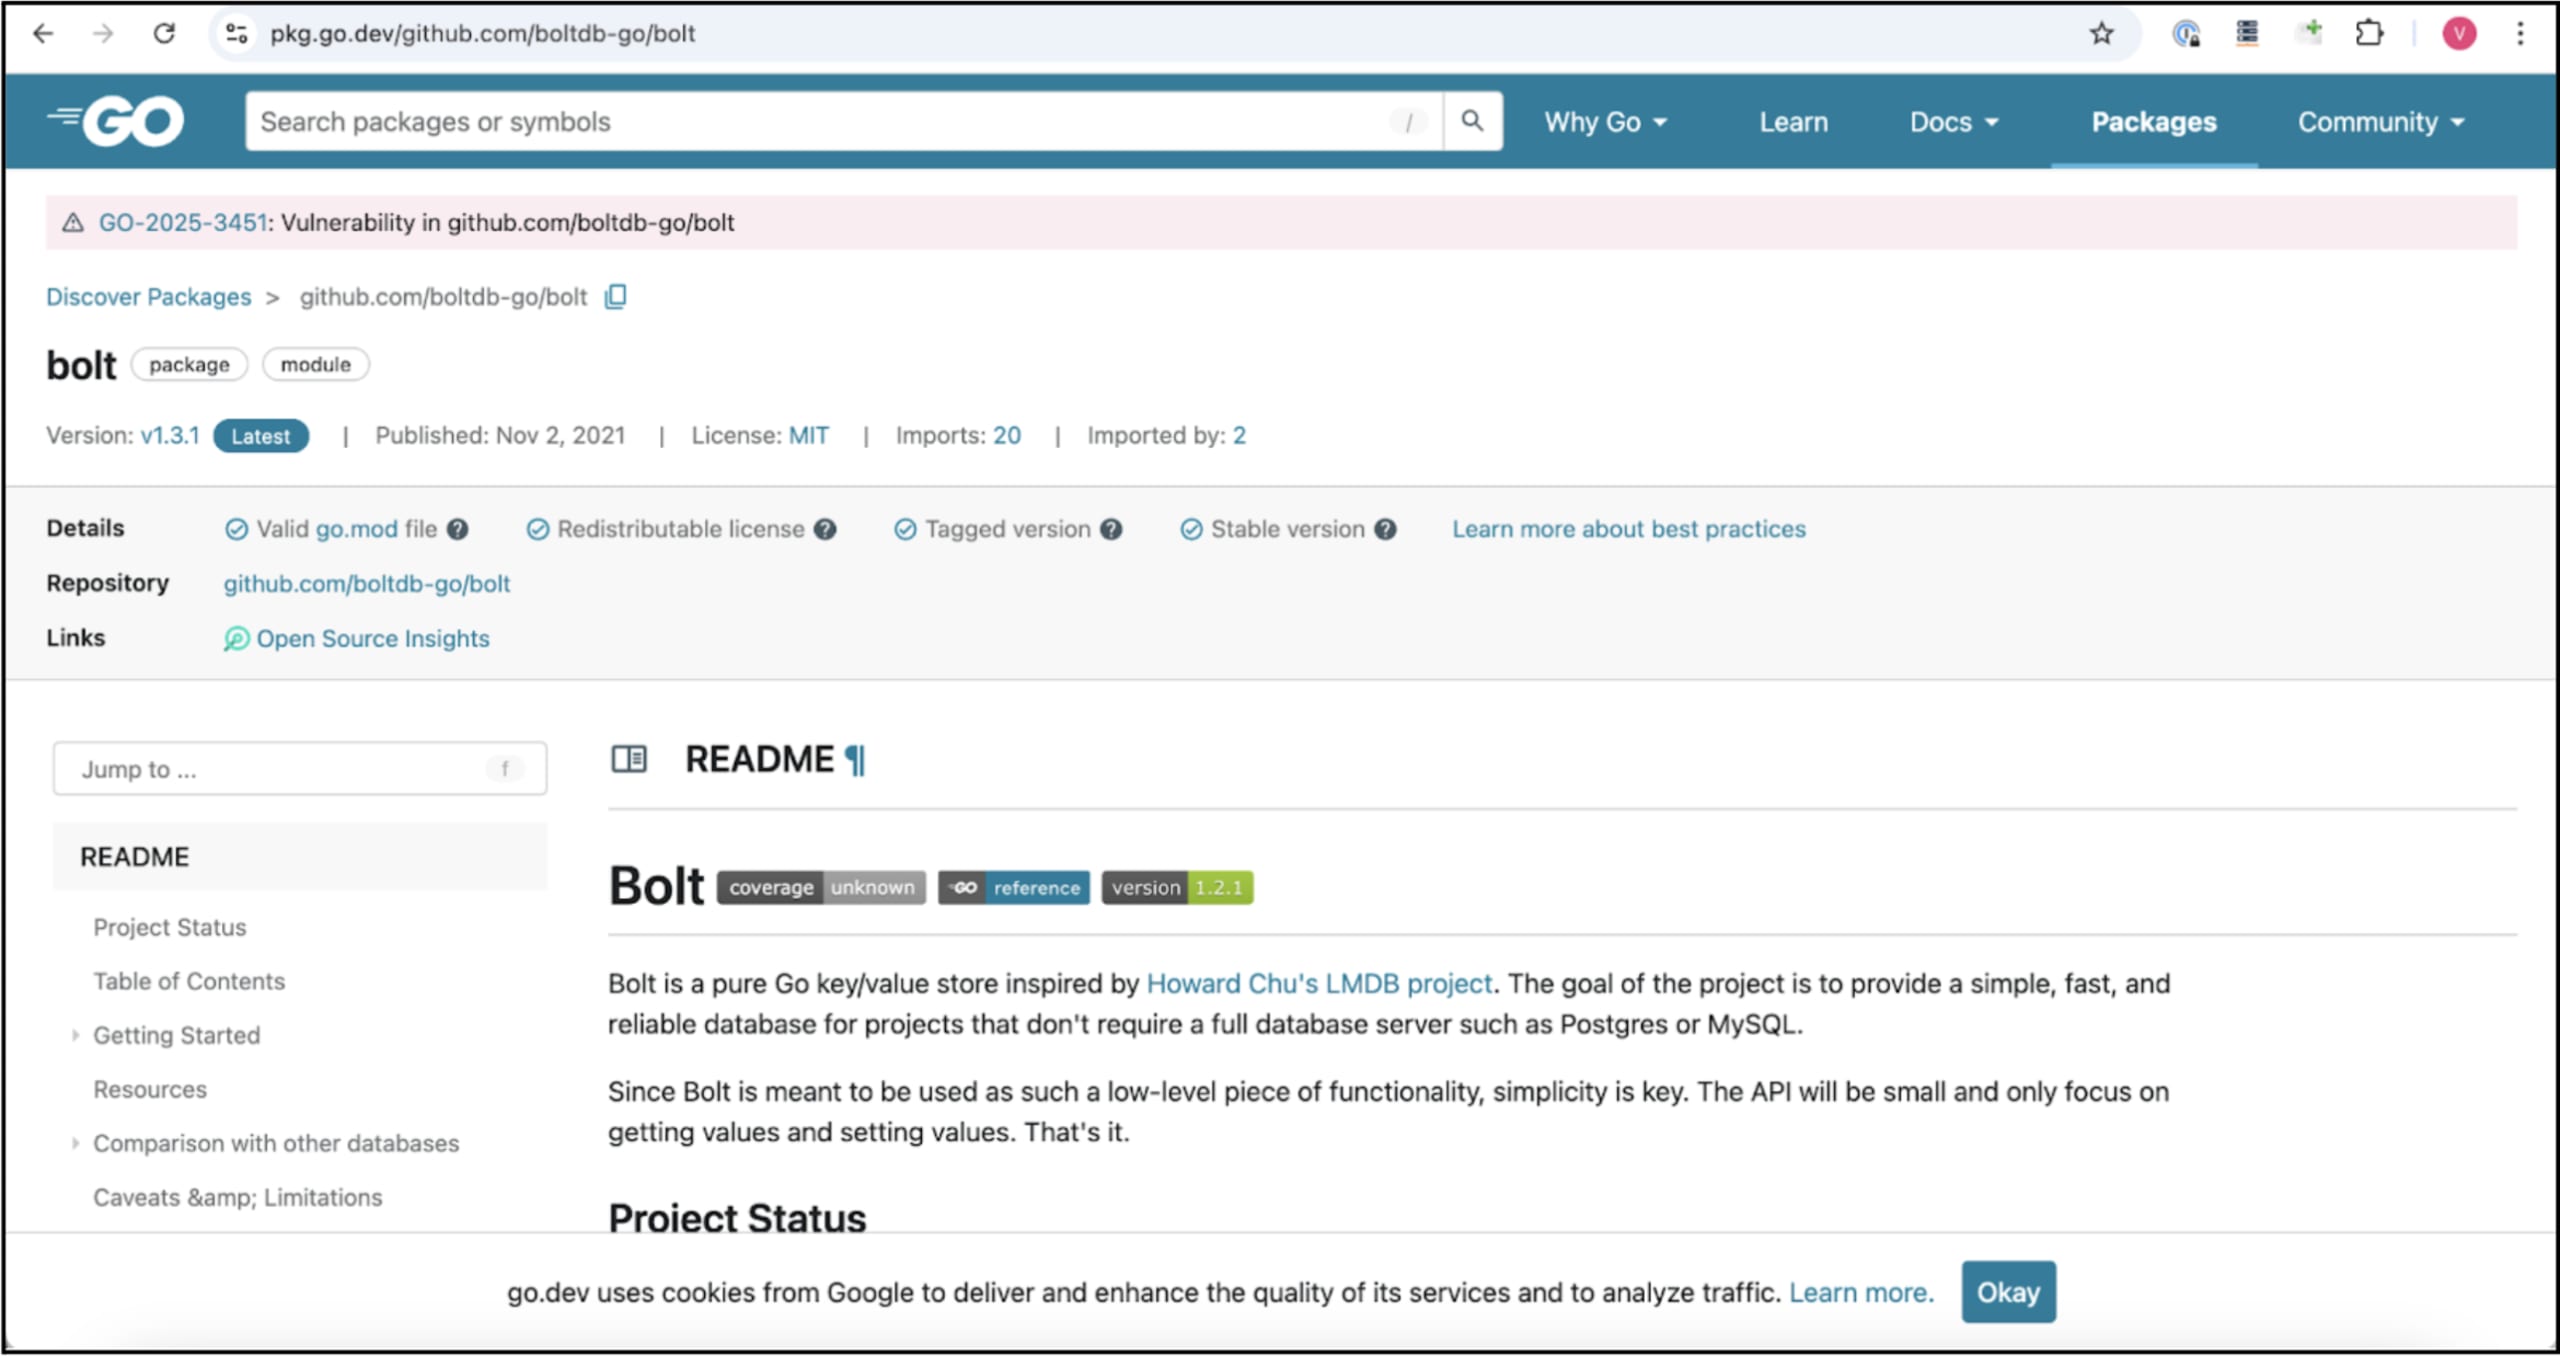
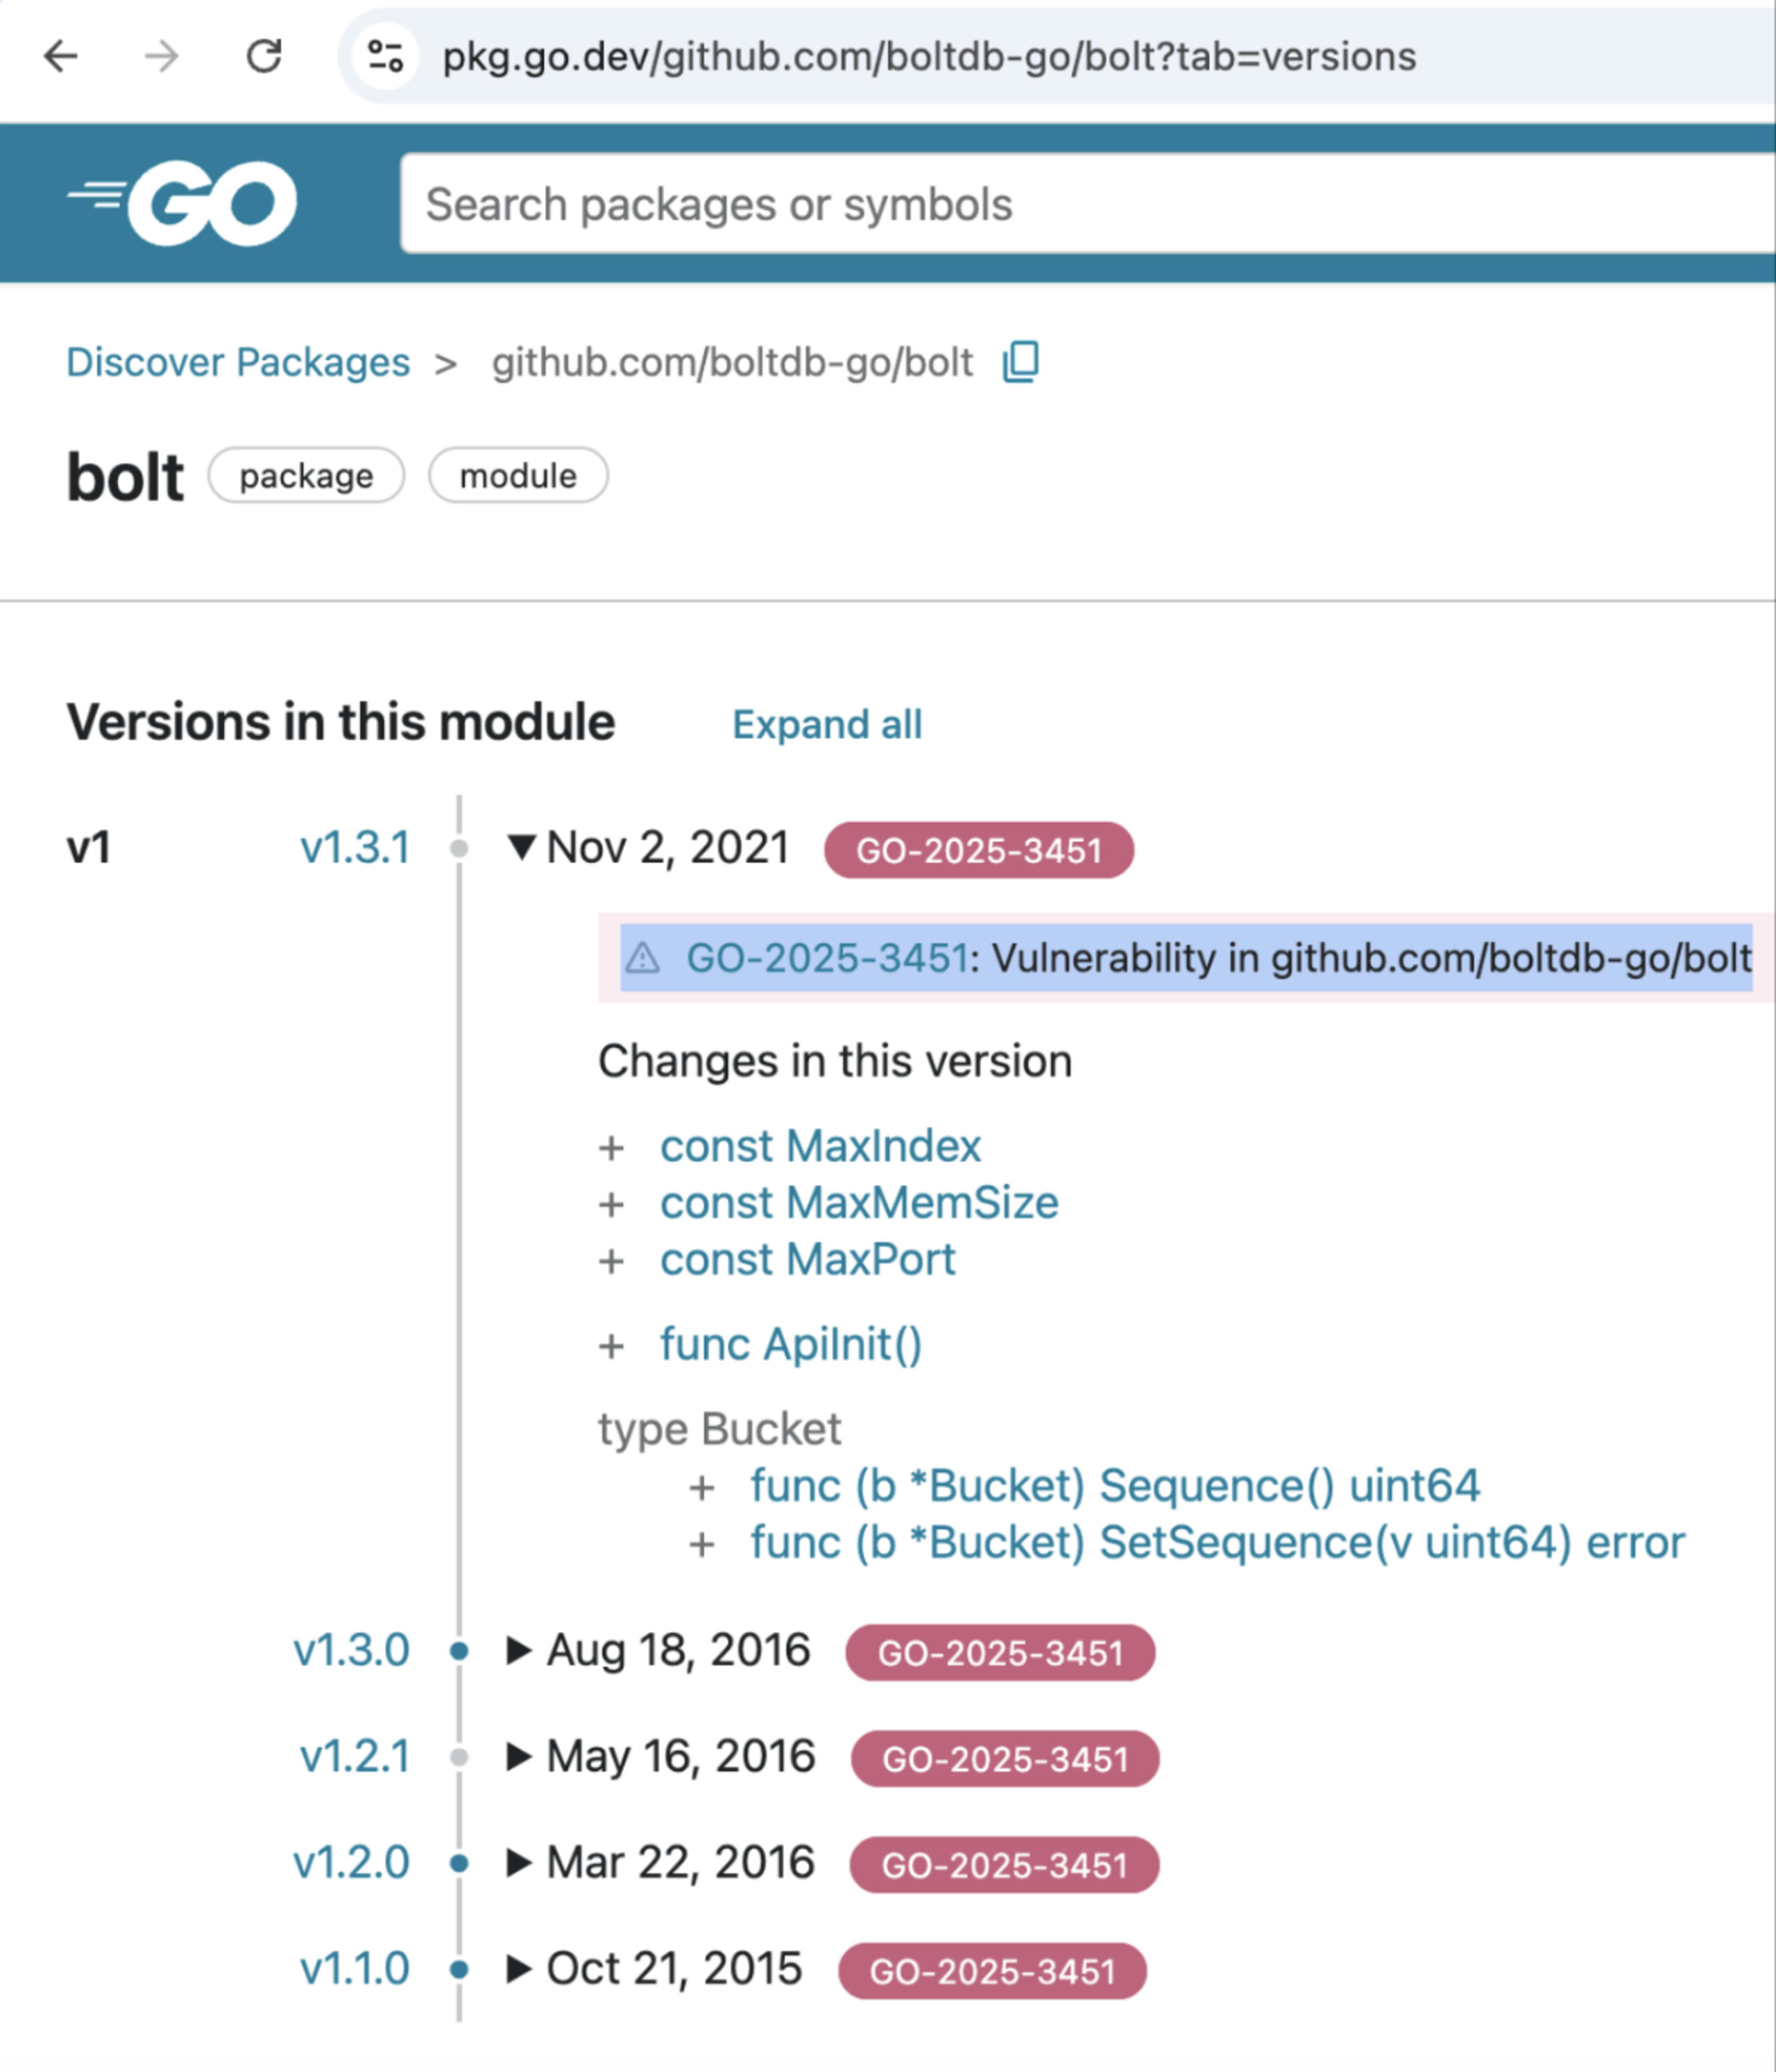
Seit 2015 sind im ursprünglichen Repository mehr als 80 ungelöste Probleme verzeichnet.
Auswirkungen
Tausende Unternehmen waren mehr als drei Jahre lang betroffen
Eine erhebliche Schwachstelle im Supply-Chain-Ökosystem
Schädliche Pakete sind möglicherweise weiterhin über den Go Module Proxy auffindbar
Ergriffene Maßnahmen
Laut einem Update von Arstechnia vom 7. Februar 2025 gab ein Google-Sprecher folgende Erklärung ab:
„Das Modul wurde sowohl aus dem Go-Modul-Proxy als auch von GitHub entfernt. Außerdem haben wir es in die Go-Schwachstellendatenbank aufgenommen, damit alle, die glauben, betroffen zu sein, es dort finden können. Wir gehen das Problem mit Maßnahmen wie einer Capability-Analyse über Capslock und Vergleichen mit deps.dev an. Wir bedanken uns bei Socket und den Mitwirkenden des Go-Teams, die das Modul entdeckt haben und an Lösungen arbeiten. Gemeinsam mit der gesamten Branche werden wir weiterhin das Bewusstsein für verbreitete Open-Source-Sicherheitsprobleme wie dieses schärfen und uns für Initiativen wie SLSA und OpenSSF einsetzen.“
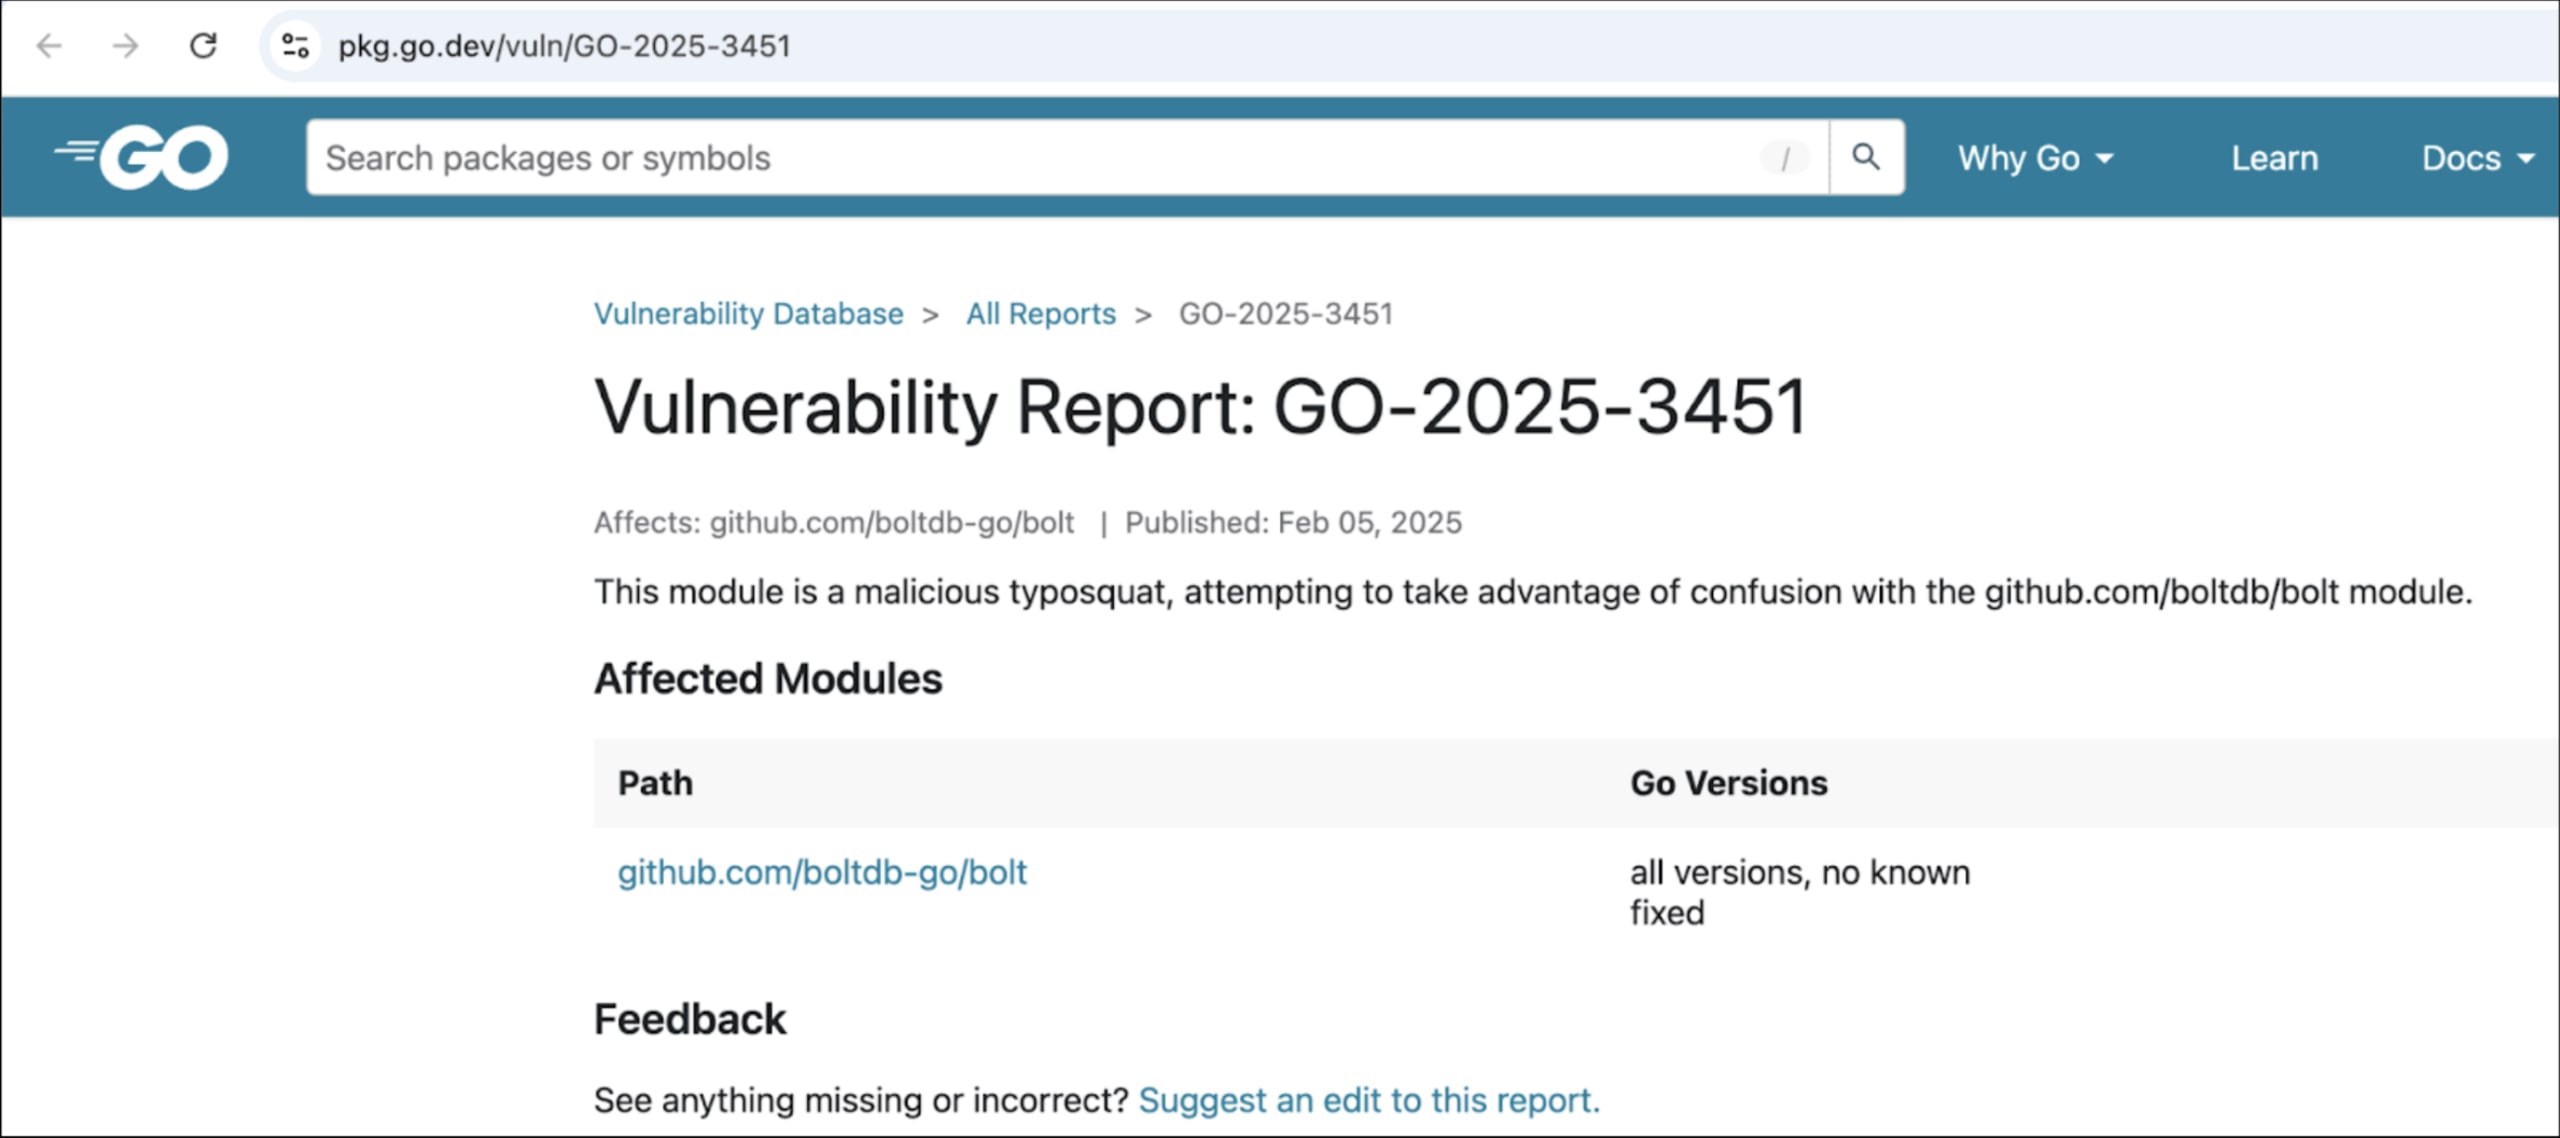
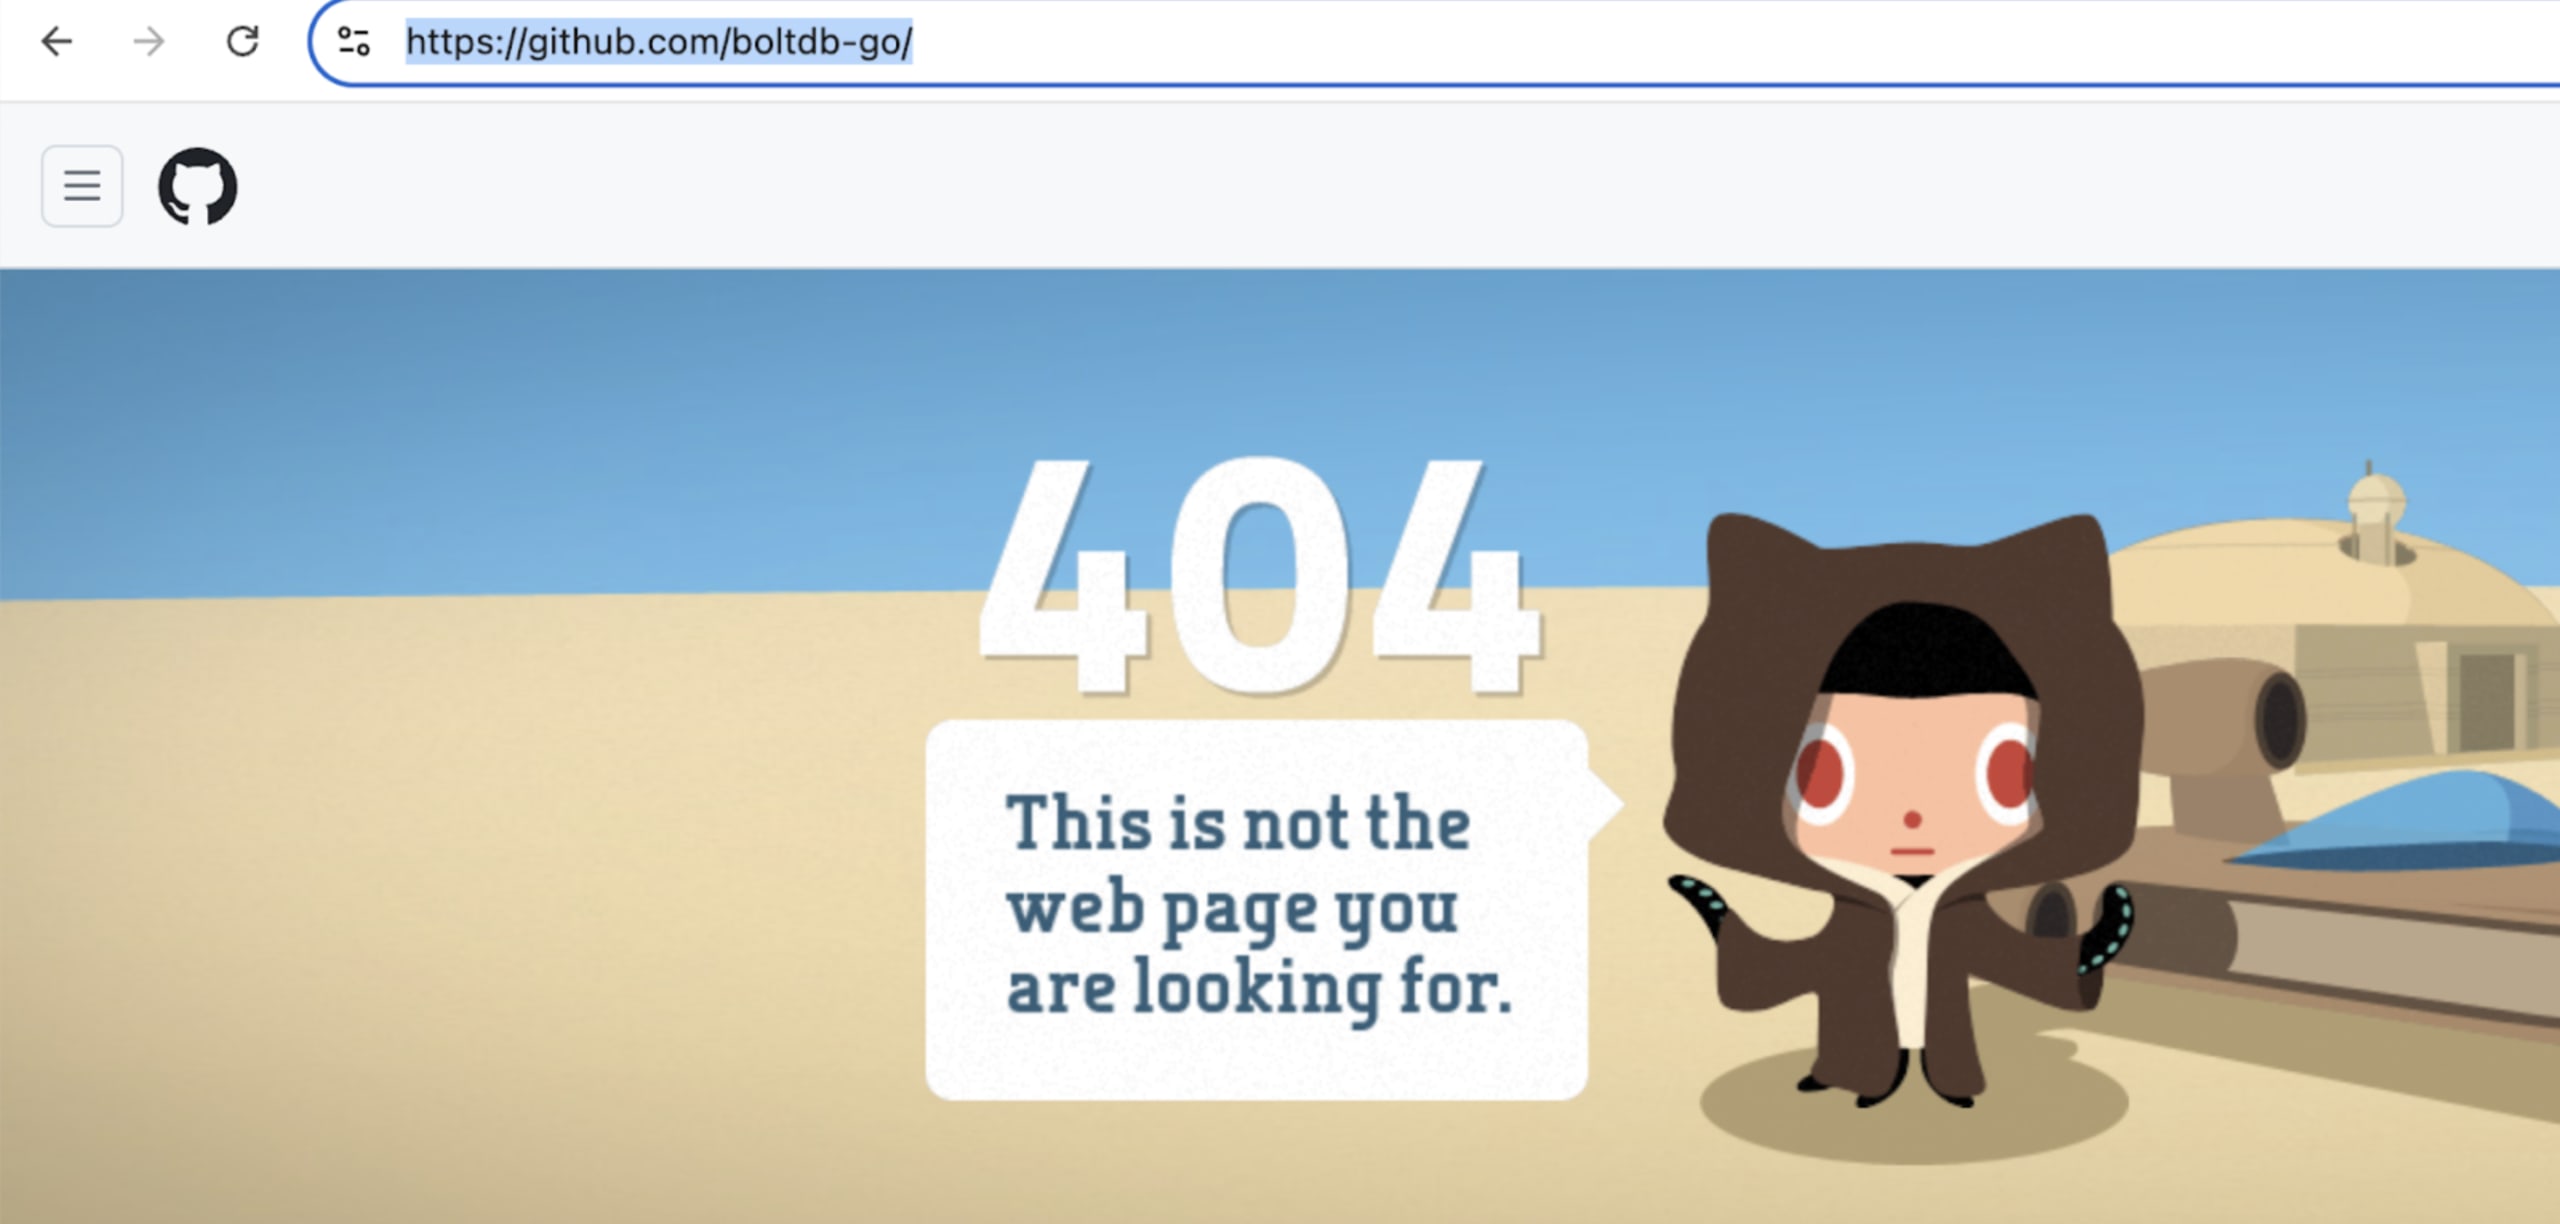
Das anfällige Paket im Go Module Mirror wurde von GitHub entfernt.
Risikominderung
Beachten Sie Risiken und Best Practices für die Supply-Chain-Sicherheit:
https://snyk.io/blog/supply-chain-risks-and-best-practices/
Entdecken Sie die 4 Best Practices zur Abwehr von Angriffen auf die Software-Supply-Chain
https://snyk.io/articles/software-supply-chain-security/#best
Sichern Sie Ihre Software-Supply-Chain mit Snyk https://snyk.io/solutions/software-supply-chain-security/
Quellen:
Snyk Open Source-Advisory: https://security.snyk.io/vuln/SNYK-GOLANG-GITHUBCOMBOLTDBGOBOLT-868841
https://socket.dev/blog/malicious-package-exploits-go-module-proxy-caching-for-persistence
https://thehackernews.com/2025/02/malicious-go-package-exploits-module.html
Machen Sie bei Fetch the Flag 2026 mit!
Stellen Sie Ihre Security-Kenntnisse bei unserem Capture-the-Flag-Event vom 12. bis 13. Februar auf die Probe, von 12 Uhr mittags bis 12 Uhr mittags ET.