Open-Source-Schwachstellen im Bitbucket-Workflow finden

Noa Korem
22. Januar 2019
0 Min. LesezeitSnyk hat die neuen Code Insights von Bitbucket implementiert. Damit können Nutzer von Bitbucket Server detaillierte Ergebnisse der Snyk-Schwachstellenanalyse direkt in Bitbucket einsehen.
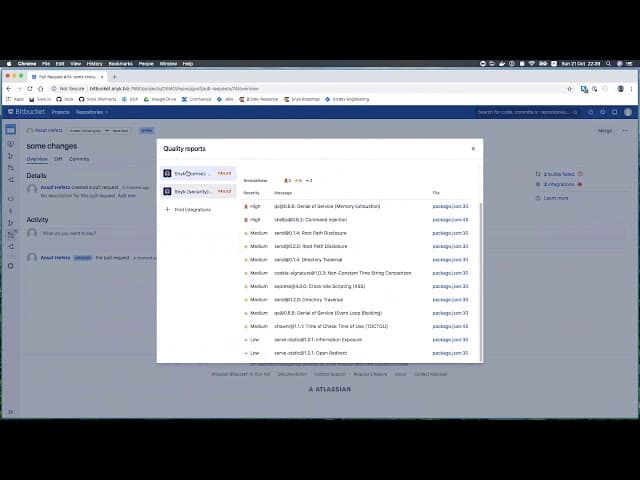
Sehen Sie sich eine kurze Demo der neuen Integration an:
Die Integration von Snyk in Bitbucket Server hilft Entwicklern, ihren Code im Rahmen ihres täglichen Workflows vor Open-Source-Schwachstellen zu schützen. Snyk scannt alle geöffneten Pull Requests, um sicherzustellen, dass sie keine neuen Open-Source-Schwachstellen einführen, und kann verhindern, dass solche Pull Requests zusammengeführt werden. Außerdem scannt Snyk täglich Repositories, um neu bekannt gewordene Schwachstellen aufzuspüren.
Wird eine neue Schwachstelle entdeckt, benachrichtigt Snyk Sie nicht nur darüber, sondern erstellt auch einen Fix-Pull-Request mit vorgeschlagenen Upgrades oder den präzisen Patches von Snyk, um die Schwachstelle zu beheben.
Dank der Implementierung von Code Insights können Entwickler die Scan-Ergebnisse direkt in ihrem gewohnten Bitbucket-Workflow analysieren, ohne für eine tiefergehende Analyse zu Snyk wechseln zu müssen. In der Pull-Request-Oberfläche von Bitbucket scannt Snyk die Änderungen auf neue Schwachstellen. Außerdem können Sie detaillierte Inline-Anmerkungen neben jeder Änderung anzeigen, die ein neues Problem verursacht. Diese Anmerkungen erleichtern das Verständnis der Snyk-Scan-Ergebnisse und unterstützen fundierte Entscheidungen, wie die folgenden Bilder zeigen.
Das folgende Bild zeigt detaillierte Scan-Ergebnisse eines neuen Pull Requests einschließlich Angaben zu den gefundenen Schwachstellen:

Das folgende Bild zeigt Inline-Anmerkungen zu den Schwachstellen:

Mit Code Insights ist Snyk nun bestens für die Integration in Ihren Atlassian-Workflow gerüstet. Snyk schützt den Code-Management-Prozess und testet, behebt und überwacht Ihre Projekte in Bitbucket Server (weitere Informationen finden Sie hier: So installieren Sie Snyk mit Bitbucket Server). Auch Build- und Deployment-Prozesse können Sie mit der Integration in die Bitbucket-Pipeline von Snyk absichern. Bleiben Sie sicher!