Schwachstellen in Artifactory-Container-Repositories finden und beheben

8. Februar 2020
0 Min. LesezeitWir freuen uns, Ihnen mitteilen zu können, dass Sie jetzt in JFrog Artifactory gespeicherte Container-Images mit Snyk Container scannen können. Mit Snyk Container finden und beheben Sie Schwachstellen in Ihren Container-Images. Die Integration in Artifactory als Container-Registry ermöglicht es Ihnen, Ihre Projekte zu importieren und Ihre Container auf Schwachstellen zu überwachen, wie in unserer Dokumentation zum Management von Container-Schwachstellen ausführlich beschrieben. Snyk prüft die von Ihnen importierten Projekte auf bekannte Sicherheitslücken – und zwar so häufig, wie Sie es festlegen. Die Integration mit Artifactory ist in unseren Pro- und Enterprise-Tarifen verfügbar.
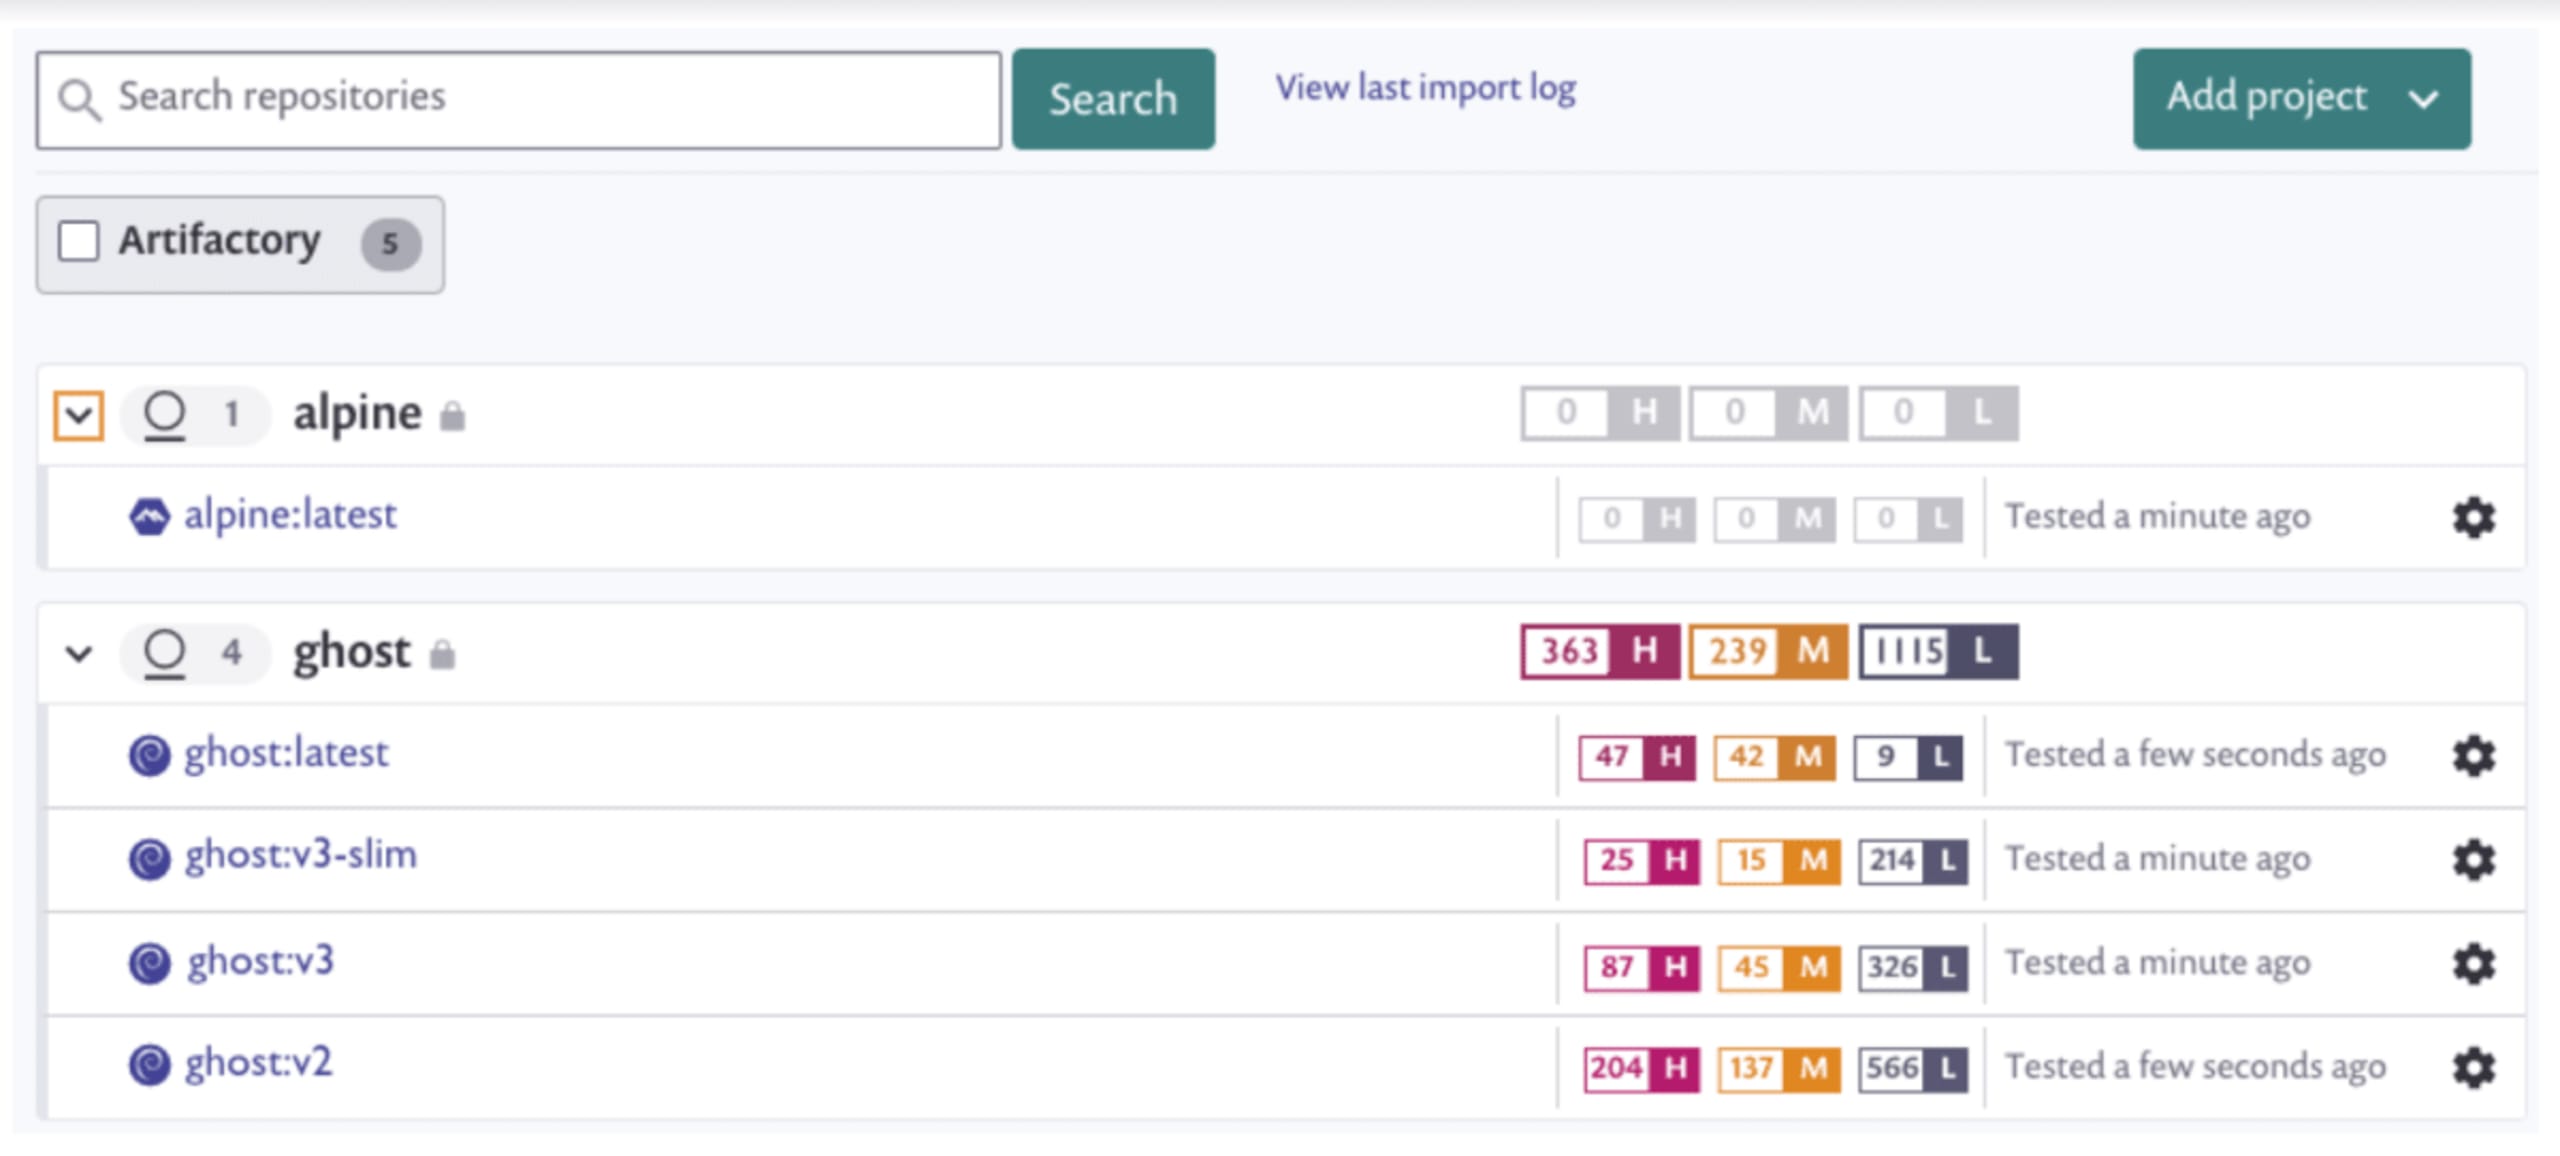
Snyk Container empfiehlt Upgrades für Basis-Images, damit Sie die Erstellung Ihrer Container schnell optimieren können. Zudem identifiziert es einzelne Layer, sodass Sie sich auf die problematischen Zeilen in Ihrem Dockerfile konzentrieren können.
Basis-Images optimieren
Snyk hilft Ihnen dabei, alternative Basis-Images zu finden und auszuwählen, um die Gesamtzahl der Schwachstellen in Ihren Container-Images zu verringern. Oft gibt es mehrere Alternativen für Basis-Images, insbesondere bei beliebten offiziellen Docker-Images. Snyk Container kann das aktuell von Ihnen verwendete Basis-Image ermitteln und Upgrade-Empfehlungen für Versionen mit weniger Schwachstellen geben.
Hier sehen Sie Empfehlungen für Basis-Images für das Image `node:10.4.0`:
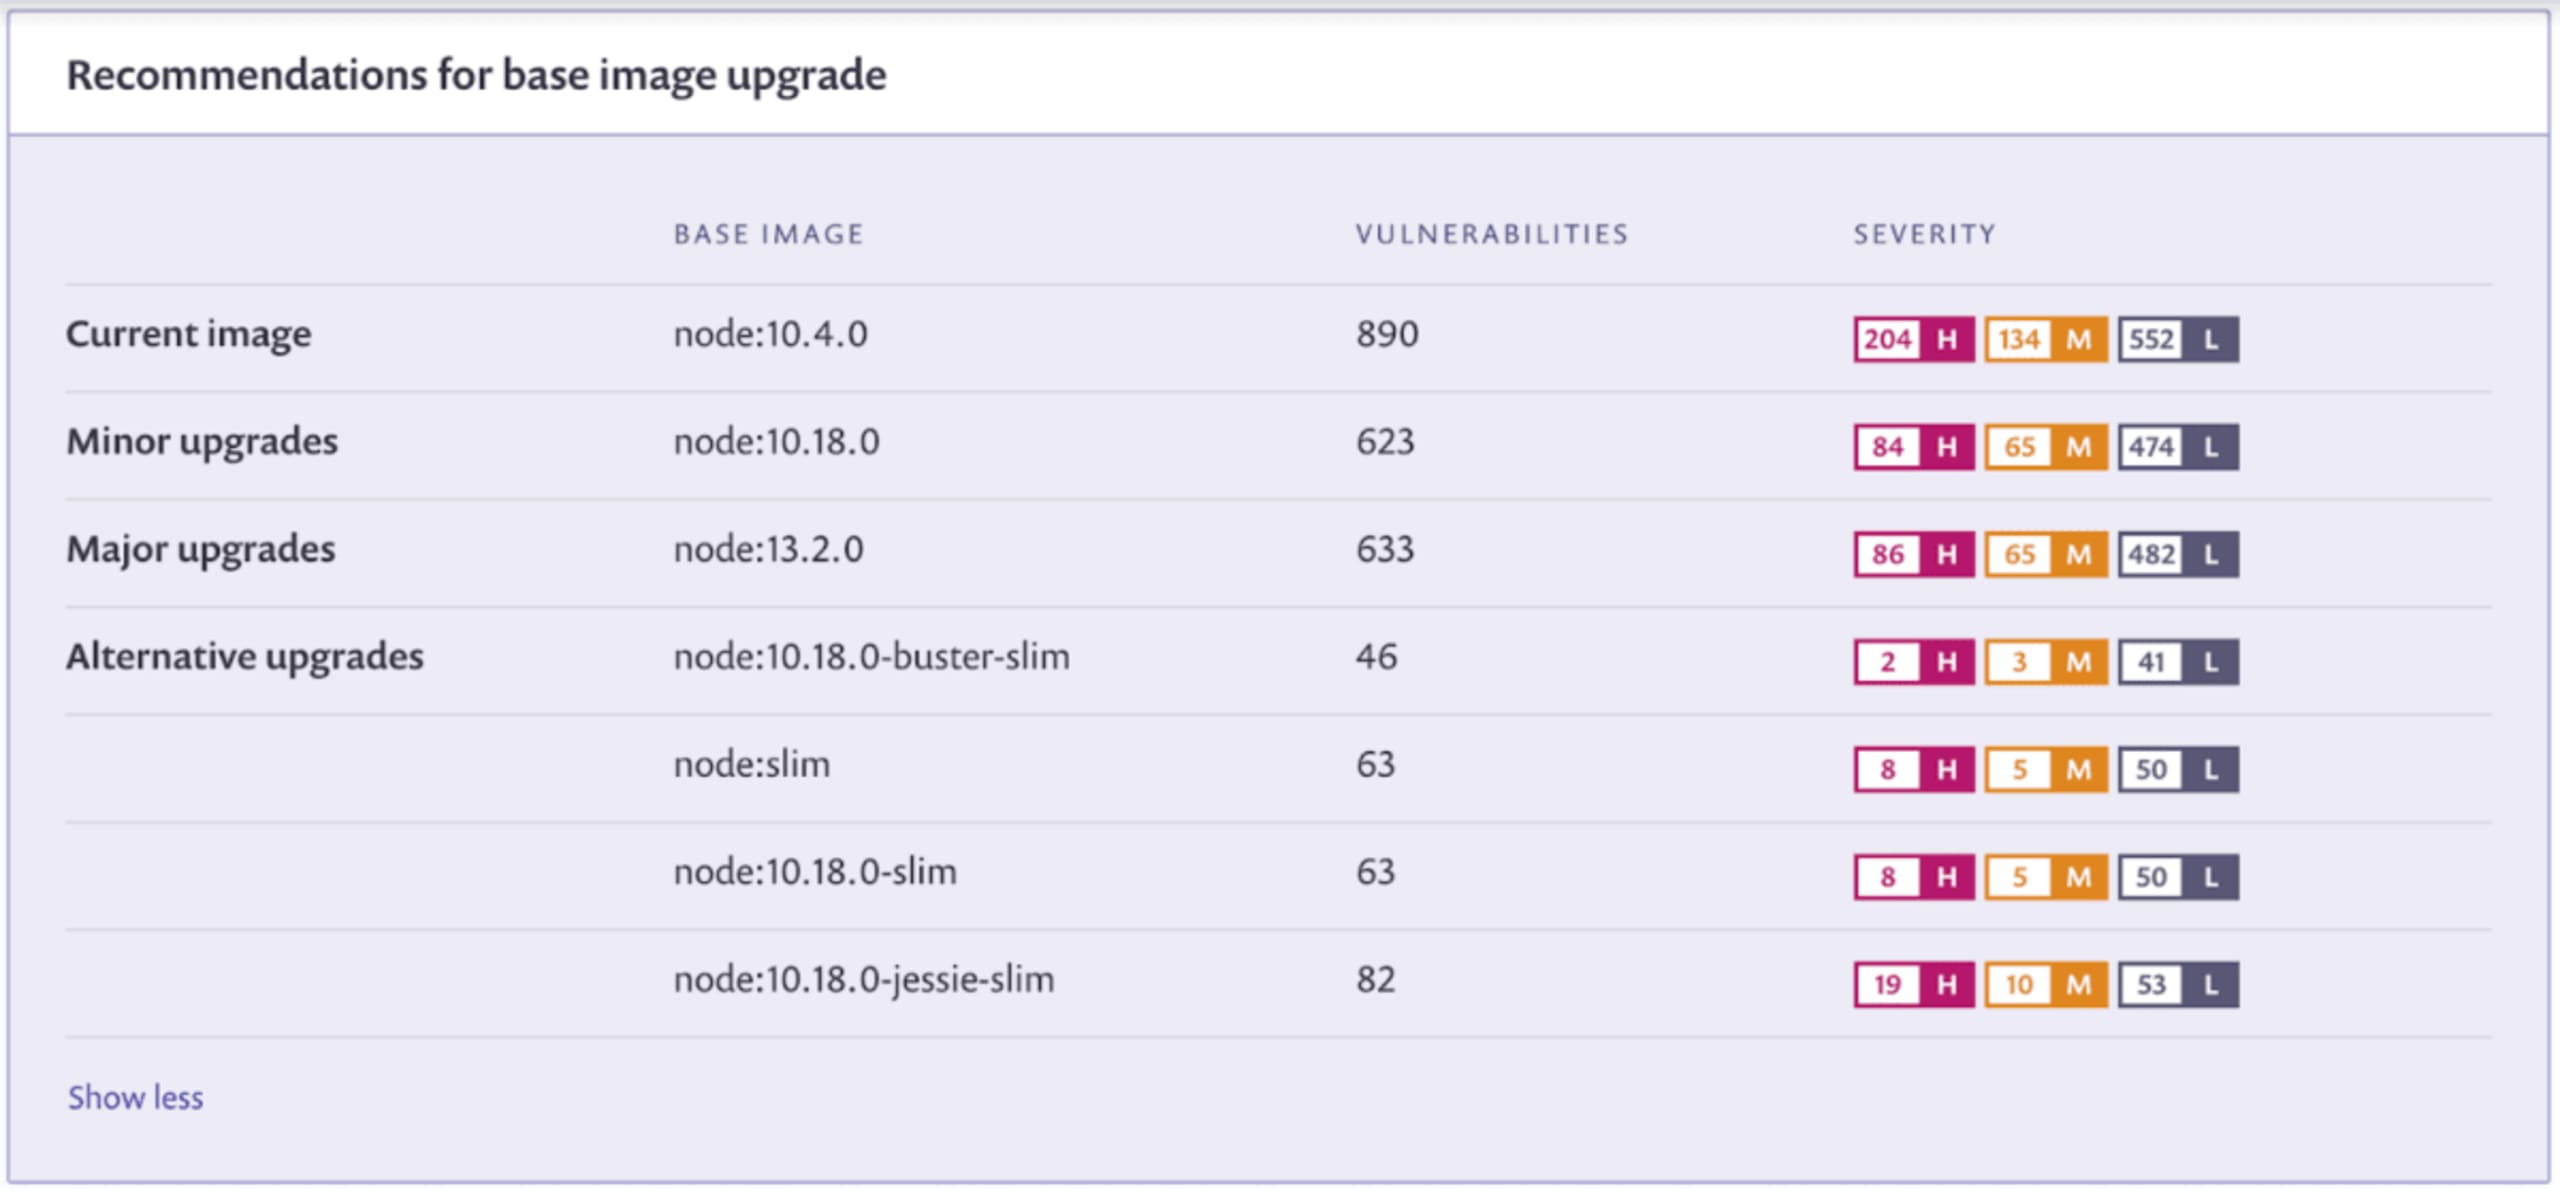
Snyk Container bietet Ihnen je nach Projekt verschiedene Empfehlungen, damit Sie selbst entscheiden können, wie Sie Schwachstellen beheben:
Minor-Upgrades – nach dem Grundsatz, dass kleinere Upgrades schneller und einfacher umzusetzen sind und Ihren Build seltener beeinträchtigen, empfehlen diese Upgrades, dieselbe Hauptversion des Frameworks (in diesem Beispiel node) und dieselbe Betriebssystemdistribution beizubehalten
Major-Upgrades – erfordern den Wechsel zu einer neueren Hauptversion des Frameworks oder der Betriebssystemdistribution
Alternative Upgrades – schlagen andere Images vor, die stattdessen verwendet werden können, wobei sich sowohl das Framework als auch die Distribution ändern können. Diese Alternativen können die Anzahl der Schwachstellen erheblich verringern, wie im obigen Beispiel. Möglicherweise sind jedoch zusätzliche Tests und Überlegungen erforderlich, um sicherzustellen, dass Ihr Code weiterhin funktioniert.
Problematische Dockerfile-Anweisungen identifizieren
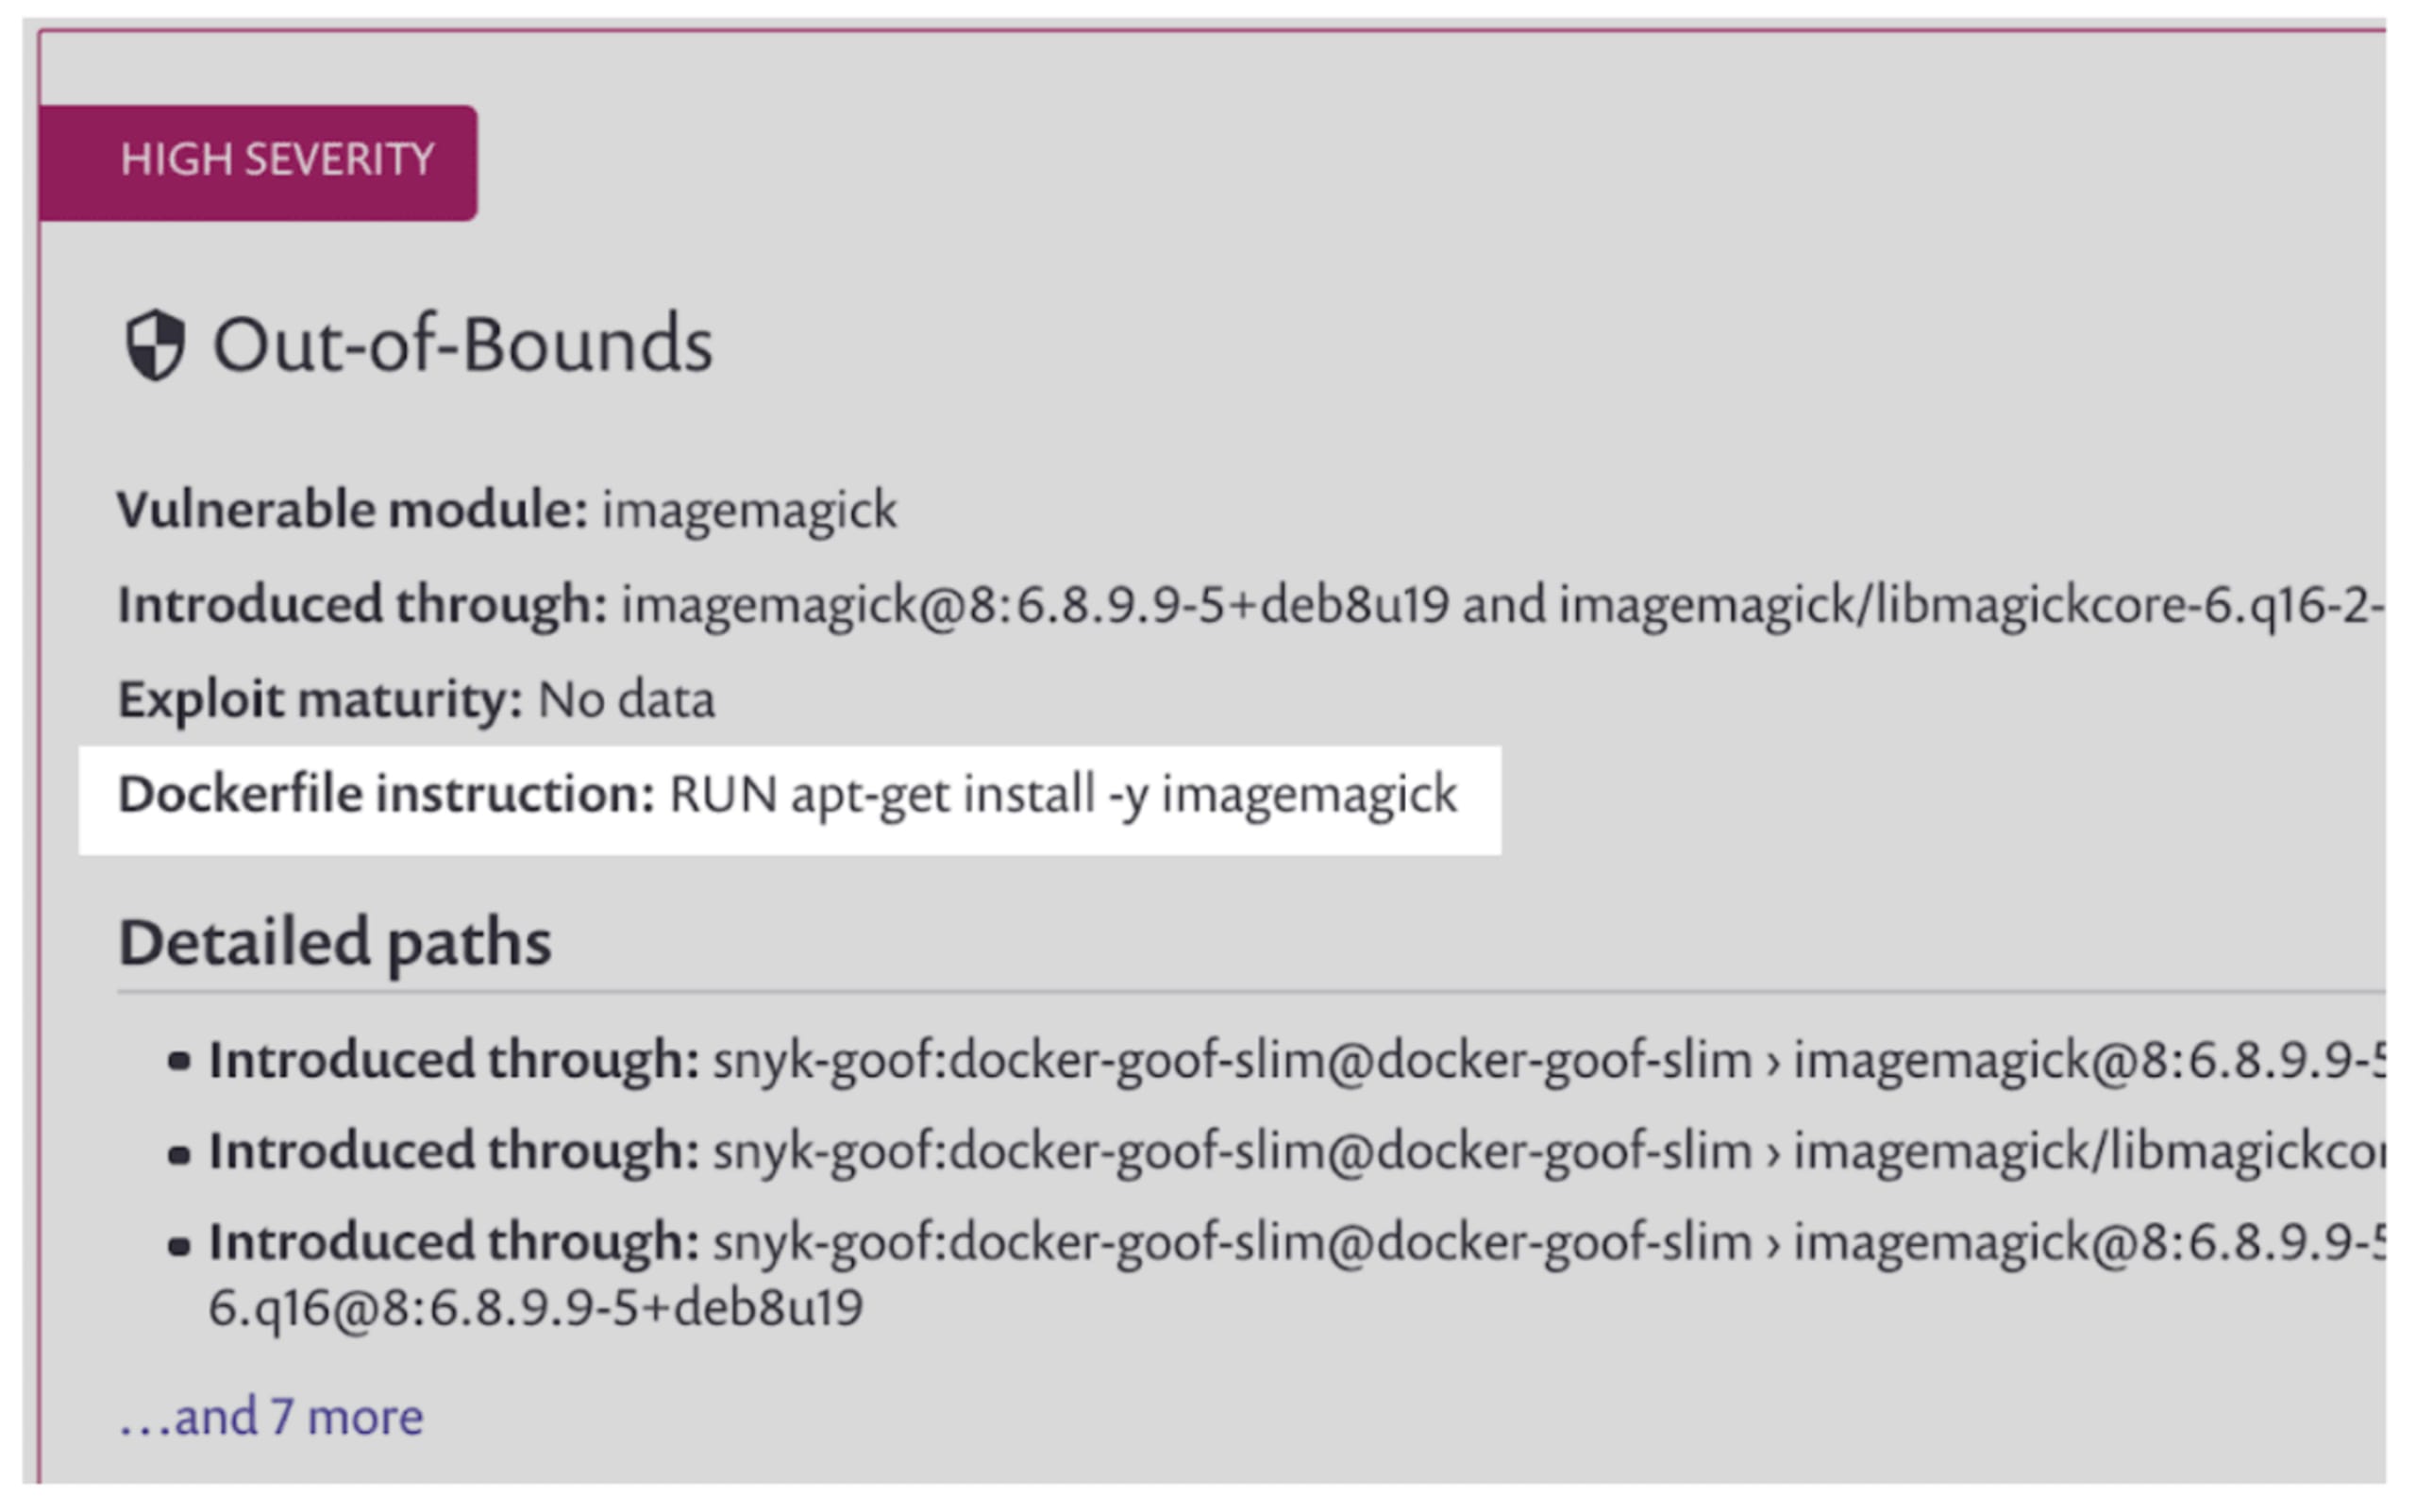
Snyk Container hilft Ihnen außerdem dabei, herauszufinden, an welchen Stellen in Ihren Containern Schwachstellen entstehen können. Dazu analysiert es die Anweisungen in Ihrem Dockerfile und zeigt die konkreten Pfade auf, über die Schwachstellen eingebracht werden. Anhand dieser Informationen können Sie entscheiden, ob Sie neuere Pakete installieren oder das Container-Image weiter optimieren können, indem Sie gegebenenfalls Anweisungen ganz entfernen.
Im folgenden Bild sehen Sie beispielsweise eine Schwachstelle, die durch die Dockerfile-Anweisung `RUN apt-get install -y imagemagick` eingebracht wird. Mit diesen Informationen können Sie prüfen, ob Sie `imagemagick` in diesem Container wirklich benötigen. Falls ja, installieren Sie eine neuere Version, um die Schwachstelle zu beheben.
Snyk Container und JFrog Artifactory: zentrale Schwachstellen-Scans für Code und Container
Dank der Integration von Snyk in Artifactory können Sie Schwachstellen sowohl in Open-Source-Abhängigkeiten als auch in Ihren Container-Images direkt in den Artifactory-Repositories finden und beheben. Snyk Container beschränkt sich nicht darauf, die Anzahl der Schwachstellen zu melden: Es beschleunigt deren Behebung, indem es empfohlene Korrekturoptionen und priorisierte Details zu den Schwachstellen bereitstellt.
Erste Schritte
Die JFrog-Artifactory-Integration ist ab sofort in den Snyk-Pro- und Enterprise-Tarifen verfügbar und funktioniert sowohl mit lokalen als auch mit Cloud-basierten Artifactory-Repositories. Der Einstieg ist ganz einfach: Legen Sie los. Richten Sie in der Snyk-Anwendungskonsole die Integrationsinformationen ein, um Ihre Container-Images zu scannen. Schon können Sie Schwachstellen in Ihren Container-Images finden und beheben.
Snyk ist vom 30. März bis zum 2. April bei der KubeCon EU dabei. Einige Snyk-Mitarbeitende werden an Präsentationen teilnehmen:
Hayley Denbraver hält am 1. April um 10:55 Uhr einen Vortrag zur Sicherheit von Helm-Charts: Uncharted Territories:__Discovering Vulnerabilities in Public Helm Charts.
Gareth Rushgrove ist am 1. April um 14:55 Uhr Teil des Panels Kubernetes and Cloud Native Security: A State of the Union.
Wir hoffen, Sie dort zu sehen! Bleiben Sie sicher!
Container-Sicherheit mit Fokus auf Entwickler
Snyk findet und behebt automatisch Schwachstellen in Container-Images und Kubernetes-Workloads.