Snyk AppRisk Pro: Ein ganzheitlicher Ansatz für das Application Risk Management

1. Mai 2024
0 Min. LesezeitWir freuen uns, die Verfügbarkeit von Snyk AppRisk Pro bekannt zu geben – unserem neuesten Angebot für Application Security Posture Management (ASPM), das Unternehmen dabei unterstützt, ihre Application-Security-Programme mit Snyk zu verwalten und zu skalieren!
Snyk AppRisk Pro bietet neben neuen Analysetools eine Reihe innovativer, vom Ökosystem geprägter Funktionen und ermöglicht so ein umfassendes Application Risk Management mit Snyk. Diese Funktionen stärken die drei zentralen Säulen von Snyk AppRisk: Anwendungstransparenz und -erkennung, Management der Security-Abdeckung und risikobasierte Priorisierung. Gemeinsam ermöglichen sie Security- und Entwicklungsteams eine effektivere Zusammenarbeit beim Management von Anwendungsrisiken für ihr Unternehmen:
Runtime-Intelligenz: Snyk arbeitet mit führenden Security- und Observability-Lösungen wie Dynatrace, SentinelOne und Sysdig zusammen. So können Security-Teams Runtime-Kontext nutzen, um Risiken zu bewerten und zu verwalten.
Entwicklungskontext: Snyk AppRisk-Nutzer können jetzt dank branchenweit erster Integrationen mit Entwicklungsplattformen wie Backstage und Roadie den einzigartigen Entwicklungskontext nutzen, um das Management der Security-Abdeckung und die Priorisierung zu optimieren.
Erweiterte Security-Abdeckung: Neue Integrationen mit Tools zur Erkennung von Geheimnissen wie GitGuardian und Nightfall AI sowie zusätzliche AST-Tools erweitern die Transparenz von Snyk AppRisk über Application-Security-Programme hinweg.
Application Analytics: Eine neue Datenanalysefunktion bietet AppSec-Teams einen umfassenden Überblick über ihr AppSec-Programm auf Makroebene und erleichtert die Nachverfolgung, Messung und Berichterstattung zur Programmleistung und zu Risiko-KPIs.
Diese Funktionen sind jetzt in Snyk AppRisk Pro verfügbar! Weitere Informationen erhalten Sie, wenn Sie an unserem Live-Webinar teilnehmen oder unsere Produktdokumentation aufrufen.
Unterschiedliche Perspektiven auf Apps zusammenführen
Auch wenn „Shift Left“ mit Snyk unseren Kunden erhebliche Vorteile gebracht hat, indem Anwendungsrisiken reduziert und die Produktivität von Entwicklern gesteigert wurden, sehen wir weiterhin große Chancen, die Zusammenarbeit zwischen Security- und Entwicklungsteams zu verbessern – durch ein gemeinsames Verständnis von Anwendungsrisiken.
Entwickler verfügen in der Regel über fundierte Kenntnisse ihres eigenen Codes und ihrer Abhängigkeiten. Ihr Fokus beschränkt sich jedoch oft auf die spezifischen Teile der App, an denen sie gerade arbeiten, etwa eine einzelne API oder einen einzelnen Service. Security-Teams hingegen haben einen umfassenderen Überblick und sind für die Absicherung aller Apps verantwortlich, die entwickelt werden. Sie können jedoch nicht sicher sein, dass Entwickler diese Apps durchgehend scannen, und übersehen möglicherweise kritische Bereiche der App.
Selbst wenn Apps während des gesamten SDLC kontinuierlich gescannt werden, fehlt beiden Teams der nötige Kontext, um ihr Risikoprofil vollständig zu verstehen. Dabei stellen sich wichtige Fragen zur Architektur, zur Umgebung und zur geschäftlichen Bedeutung der App – Aspekte, die Priorisierungsentscheidungen beeinflussen.
Der fehlende Kontext führt zusammen mit überquellenden Vulnerability-Backlogs oft dazu, dass starre Security-Maßnahmen eingeführt werden, die den Entwicklungsfortschritt behindern und Entwickler frustrieren. Dadurch entstehen Lücken in der Security-Abdeckung, die Unternehmen unbekannten Risiken aussetzen.
Um Application-Security-Programme effektiv zu skalieren, müssen Security- und Entwicklungsteams ihre Perspektiven auf Apps aufeinander abstimmen. So können sie effektiv zusammenarbeiten, um reale Geschäftsrisiken zu erkennen, zu priorisieren und zu reduzieren.
Genau deshalb freuen wir uns über die neuen Funktionen in Snyk AppRisk Pro: Sie umfassen eine Reihe branchenweit erster Ökosystem-Integrationen, die diesen Kontext bereitstellen!
Runtime-Intelligenz nutzen
Nicht jeder von Entwicklern geschriebene Code wird tatsächlich von der Anwendung ausgeführt. Beispielsweise wird ein Open-Source-Paket, das während der Entwicklung als Abhängigkeit eingebunden wird, zur Laufzeit möglicherweise gar nicht in den Speicher der Anwendung geladen. Aus Security-Sicht ist dieser Runtime-Kontext entscheidend, denn er gibt Aufschluss darüber, wie hoch das Risiko einer bestimmten Schwachstelle ist. Er kann die Erfahrung von Entwicklern erheblich beeinflussen: Der Unterschied besteht darin, ob sie sich mit einem falsch positiven Ergebnis auseinandersetzen müssen oder ob sie selbstbewusst handeln können, weil ihnen die Priorität klar ist.
Snyk AppRisk stellt Kunden jetzt diesen unverzichtbaren Runtime-Kontext bereit!
Aufbauend auf der im Januar erfolgten Übernahme des führenden Runtime-Daten-Pioniers Helios lässt sich Snyk AppRisk jetzt mit führenden Security- und Observability-Lösungen wie Dynatrace, SentinelOne und Sysdig integrieren. So können Security-Teams die von Schwachstellen ausgehenden Risiken präzise bewerten. Mit diesem Runtime-Kontext kann die Security beispielsweise zwischen Open-Source-Schwachstellen unterscheiden, deren Komponenten zur Laufzeit bereitgestellt oder in den Arbeitsspeicher geladen werden, und solchen, bei denen dies nicht der Fall ist. Dank dieses klareren Verständnisses des Runtime-Verhaltens einer Anwendung können Security-Teams gemeinsam mit Entwicklern ihre Ressourcen gezielter auf die Schwachstellen konzentrieren, die für das Unternehmen das größte Risiko darstellen. So entsteht ein effizienteres AppSec-Programm, bei dem Entwickler im Mittelpunkt stehen.
In Snyk AppRisk wird dieser Runtime-Kontext auf der Insights-Seite bereitgestellt. Dort können Security-Teams mithilfe der Funnel-Ansicht und flexibler Filter schnell die größten Geschäftsrisiken ermitteln:
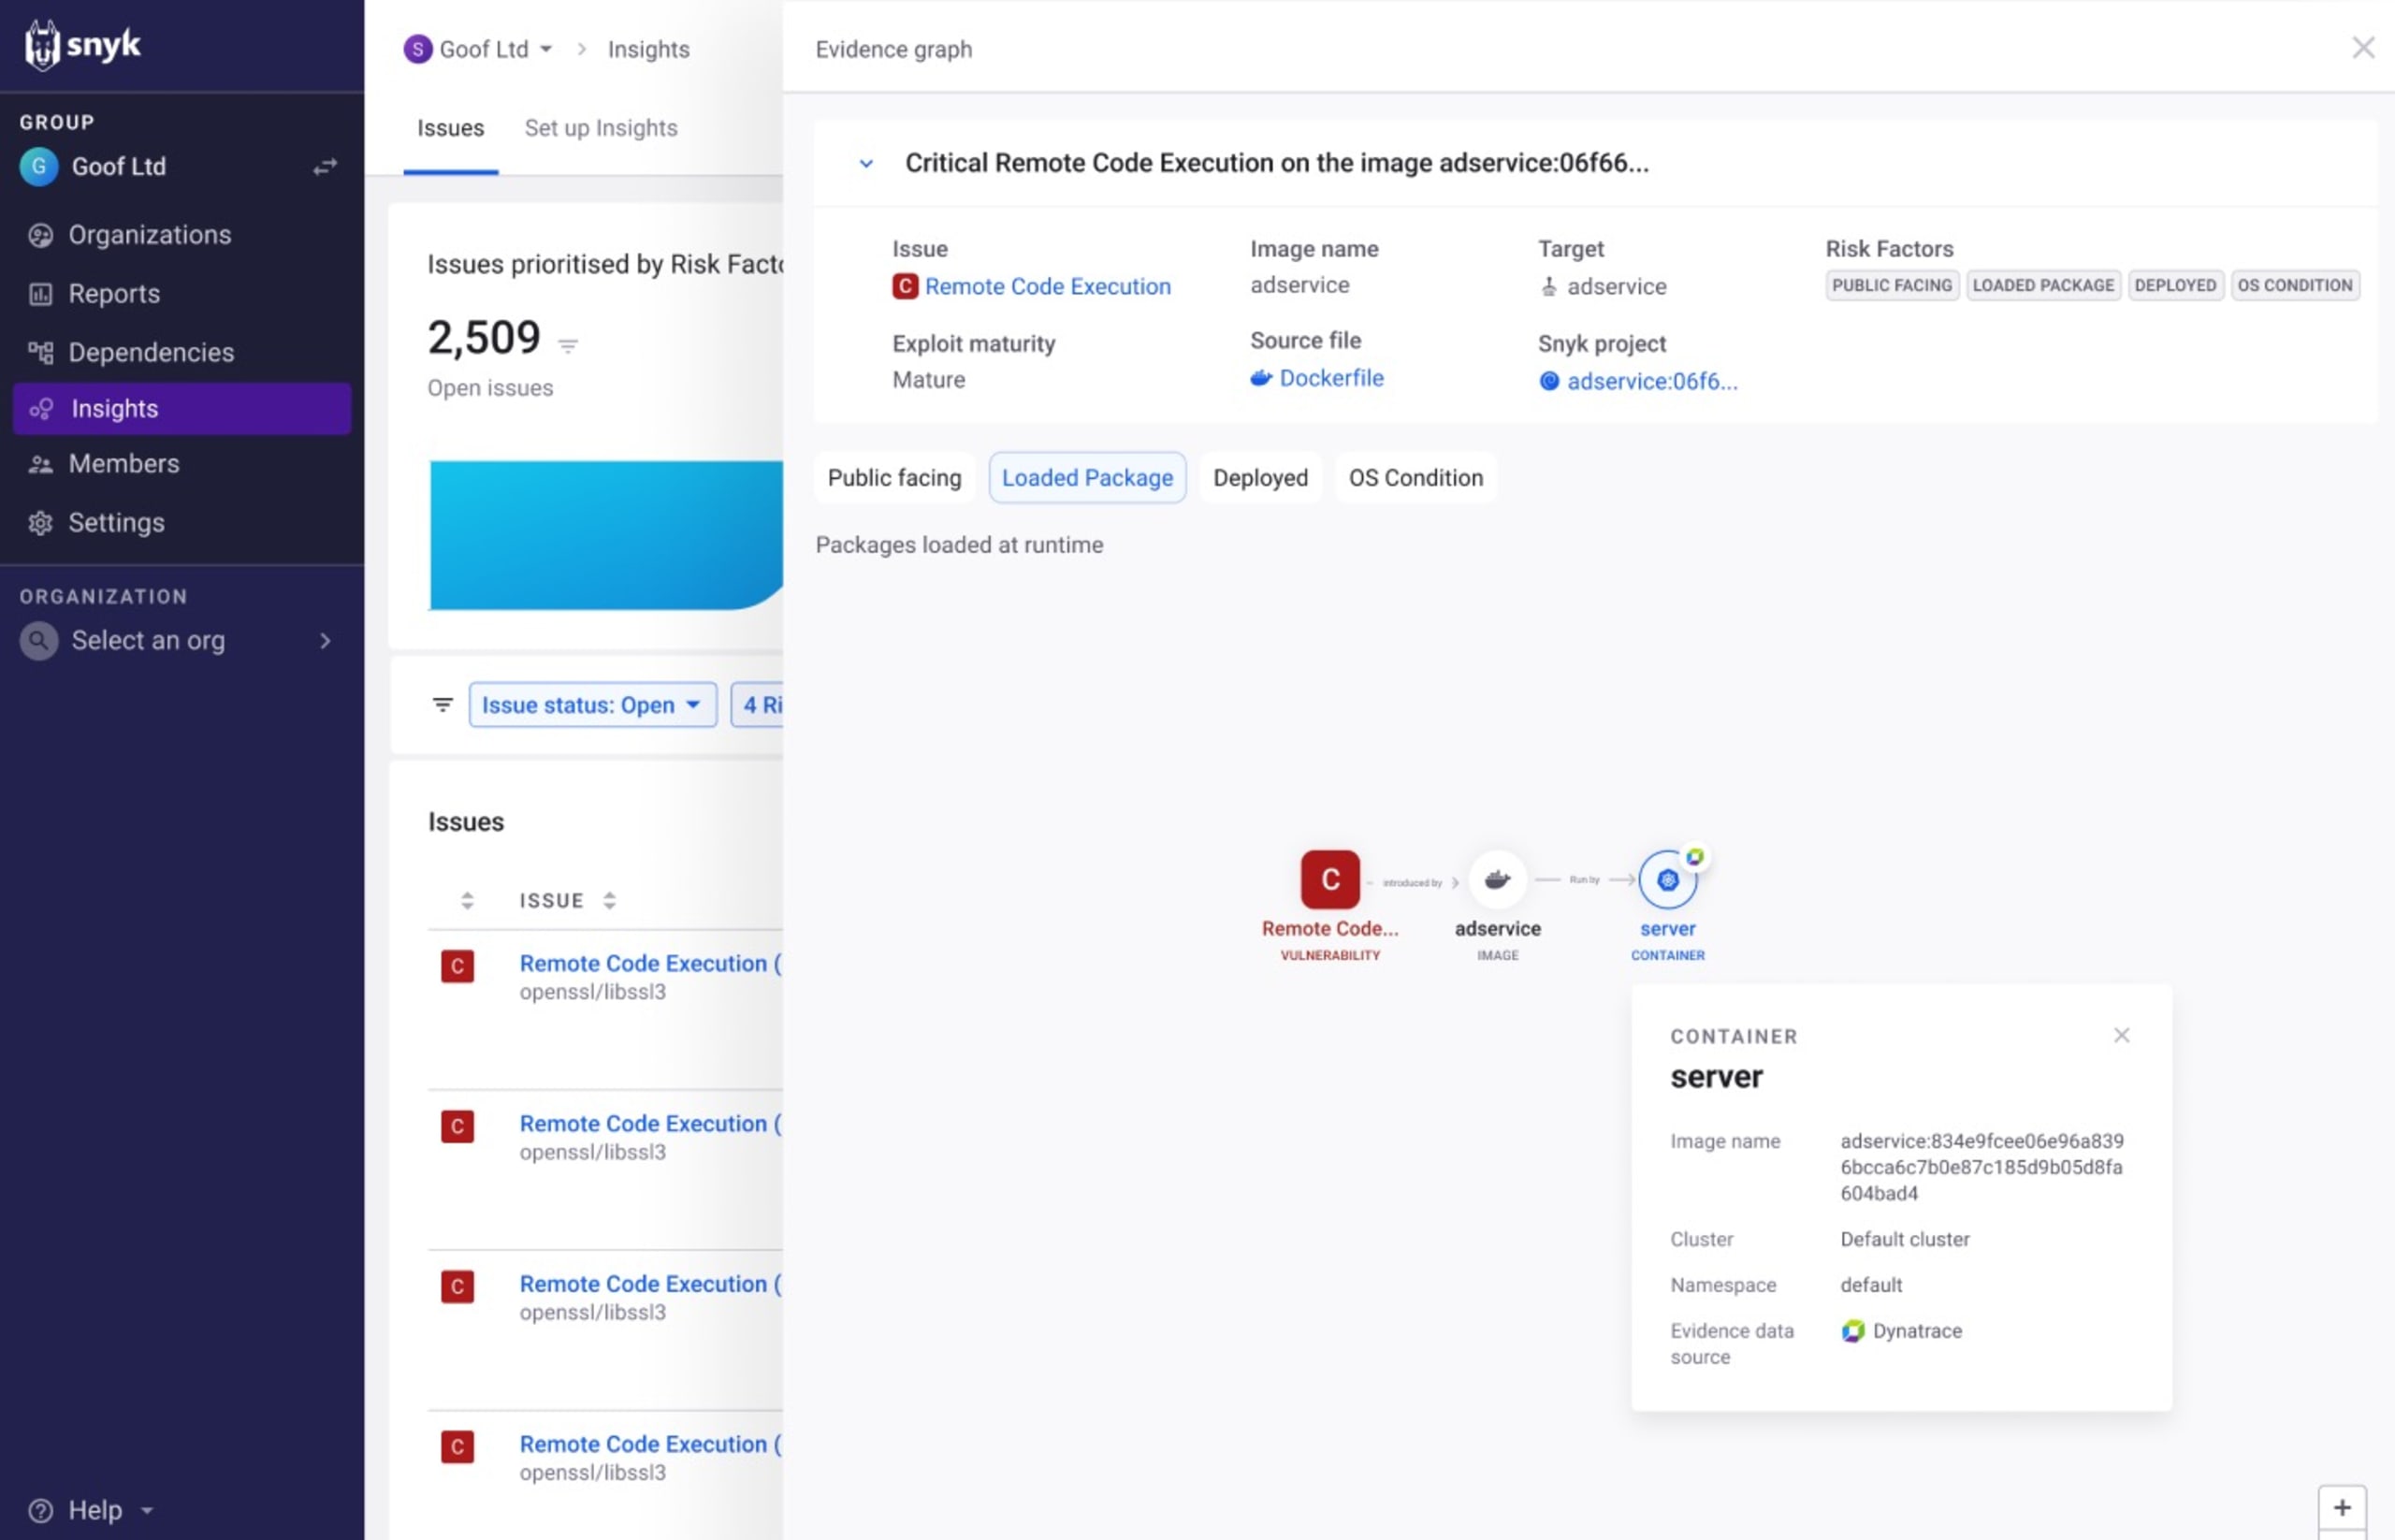
Diese Partnerintegrationen wurden für unterschiedliche Security- und Observability-Konfigurationen in Unternehmen entwickelt. Wenn Sie diese Integrationen nicht nutzen können, lässt sich mit dem neuen, eBPF-basierten Runtime-Sensor von Snyk Runtime-Kontext in Snyk AppRisk erfassen. Weitere Informationen zu diesem Sensor finden Sie hier.
Entwicklungskontext erschließen
Damit Kunden Risiken effektiv verwalten können, erkennt Snyk AppRisk alle verschiedenen Assets, die zum Erstellen, Bereitstellen und Ausführen ihrer Apps verwendet werden. Dazu gehören Repositories, Abhängigkeiten, Container, Entwickler und vieles mehr. Diese Assets werden übersichtlich in einem Asset-Inventar organisiert und durch zusätzlichen Kontext aus verschiedenen Integrationen angereichert.
Wir freuen uns, bekannt zu geben, dass Snyk AppRisk jetzt einzigartige Integrationen mit Backstage und Roadie bietet und diese Assets so um wertvollen Entwicklungskontext ergänzt!
Mit dem Aufkommen von Platform Engineering gewinnen Entwicklerplattformen zunehmend an Bedeutung. Laut Gartner befindet sich derzeit in etwa 75 % des Marktes eine Entwicklerplattform in der aktiven Pilot-, Einführungs- oder Bereitstellungsphase. Diese Plattformen, auch Developer-Portale genannt, werden vor allem von Platform-, DevOps- und Entwicklungsteams eingesetzt, um Workflows zu vereinfachen, die Zusammenarbeit zu fördern und die Produktivität über den gesamten Entwicklungslebenszyklus hinweg zu steigern. Dadurch verfügen sie über umfangreiche Informationen zu den Anwendungen und der Entwicklungsumgebung eines Unternehmens, die auch zu Application-Risk-Management-Prozessen beitragen können.
Kunden von Snyk AppRisk können diesen Entwicklungskontext jetzt nutzen – etwa den Typ eines Service, die Code-Verantwortlichkeit und die Phase im Lebenszyklus. So gewinnen sie ein besseres Verständnis ihrer Anwendungen und können ihre Perspektive besser mit der von Platform- und Entwicklungsteams in Einklang bringen, um die Security-Abdeckung zu verbessern und Korrekturen zu priorisieren.
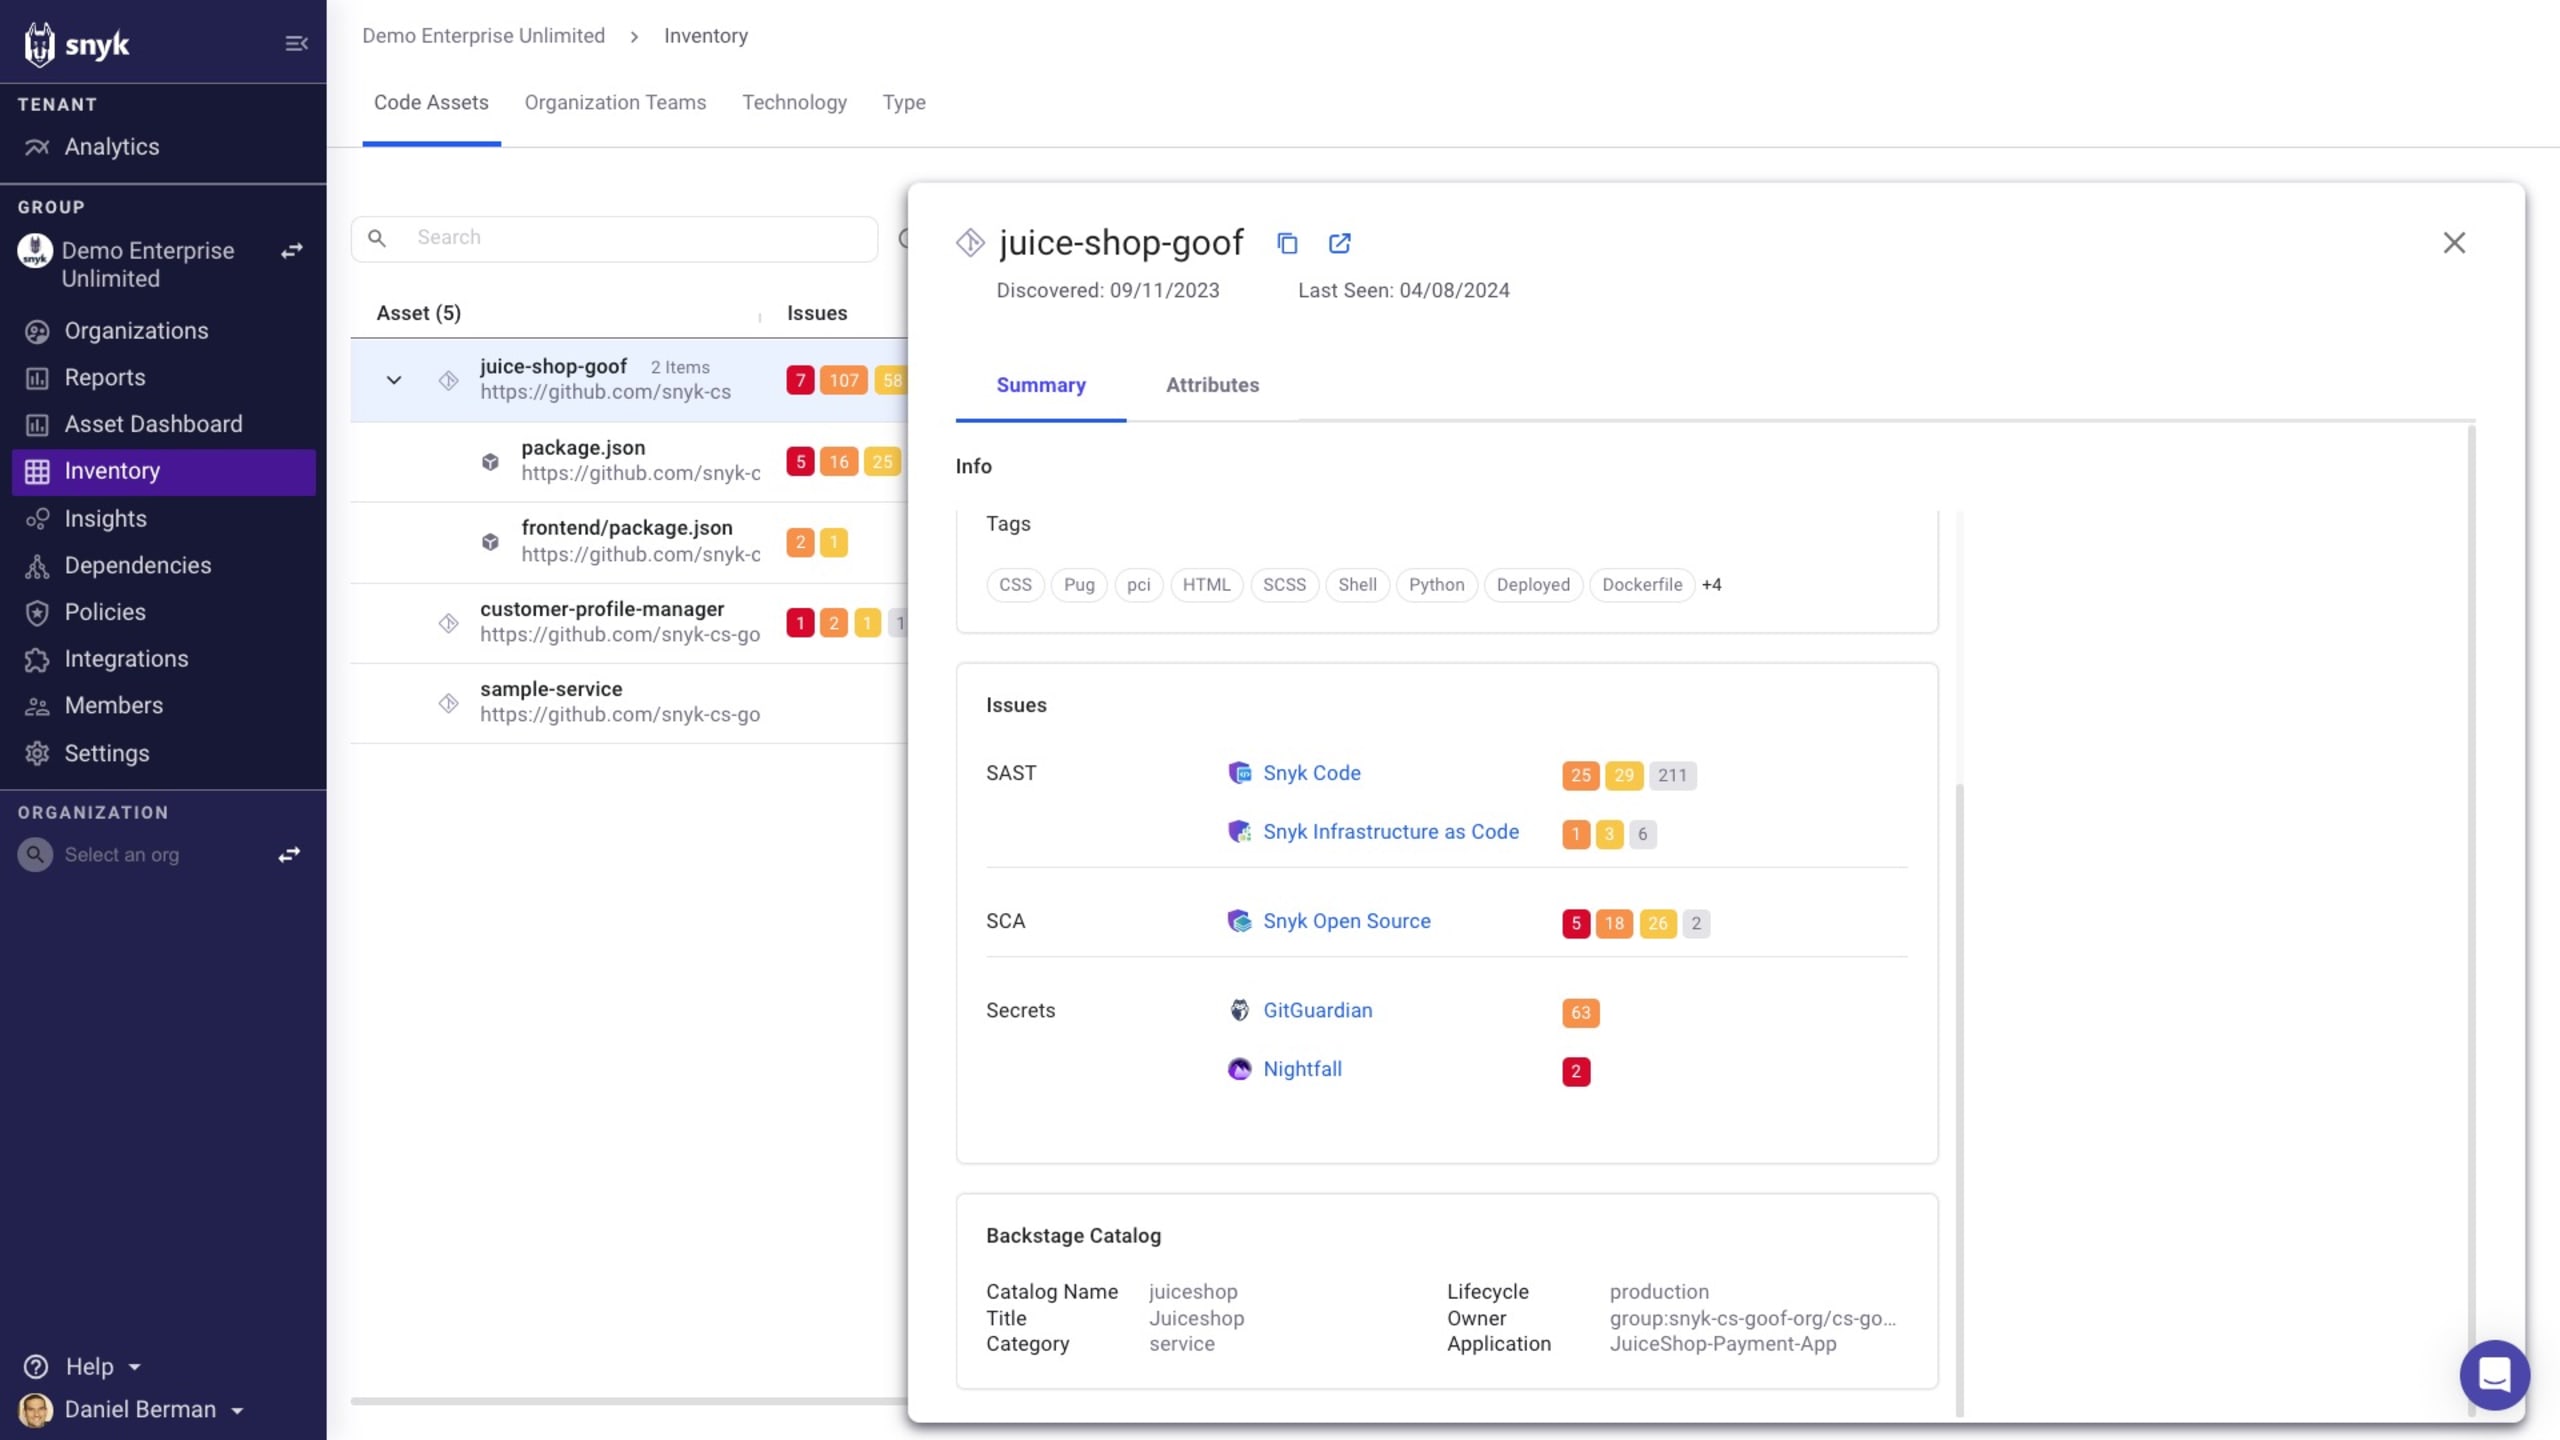
Hinweis: Der Entwicklungskontext ist sowohl in Snyk AppRisk Essentials als auch in Snyk AppRisk Pro verfügbar.
Management der Security-Abdeckung erweitern
Wir freuen uns, neue Integrationen mit GitGuardian und Nightfall AI anzukündigen. Sie erweitern die Transparenz von Snyk AppRisk hinsichtlich der Abdeckung durch Tools zur Erkennung von Geheimnissen und ermöglichen so ein ganzheitlicheres Risikomanagement!
Snyk AppRisk dient als Governance-Ebene für die entwicklerorientierten AST-Tools von Snyk – Snyk Open Source, Snyk Container, Snyk Code und Snyk Infrastructure as Code – und ermöglicht AppSec-Teams zu überprüfen, ob wichtige Anwendungs-Assets angemessen und durchgehend geschützt werden.
Gleichzeitig wissen wir, dass Application-Security-Programme, insbesondere in großen Unternehmen, neben der Risikoübersicht von Snyk auch weitere Security-Tools umfassen können. Mit den neuesten Integrationen für GitGuardian und Nightfall AI erweitert Snyk AppRisk seine Funktionen, um unterschiedlichen Programmanforderungen gerecht zu werden. Dadurch können unsere gemeinsamen Kunden die Security-Abdeckung ganzheitlicher verwalten, indem sie überprüfen, ob ihre Tools zur Erkennung von Geheimnissen ordnungsgemäß bereitgestellt sind.
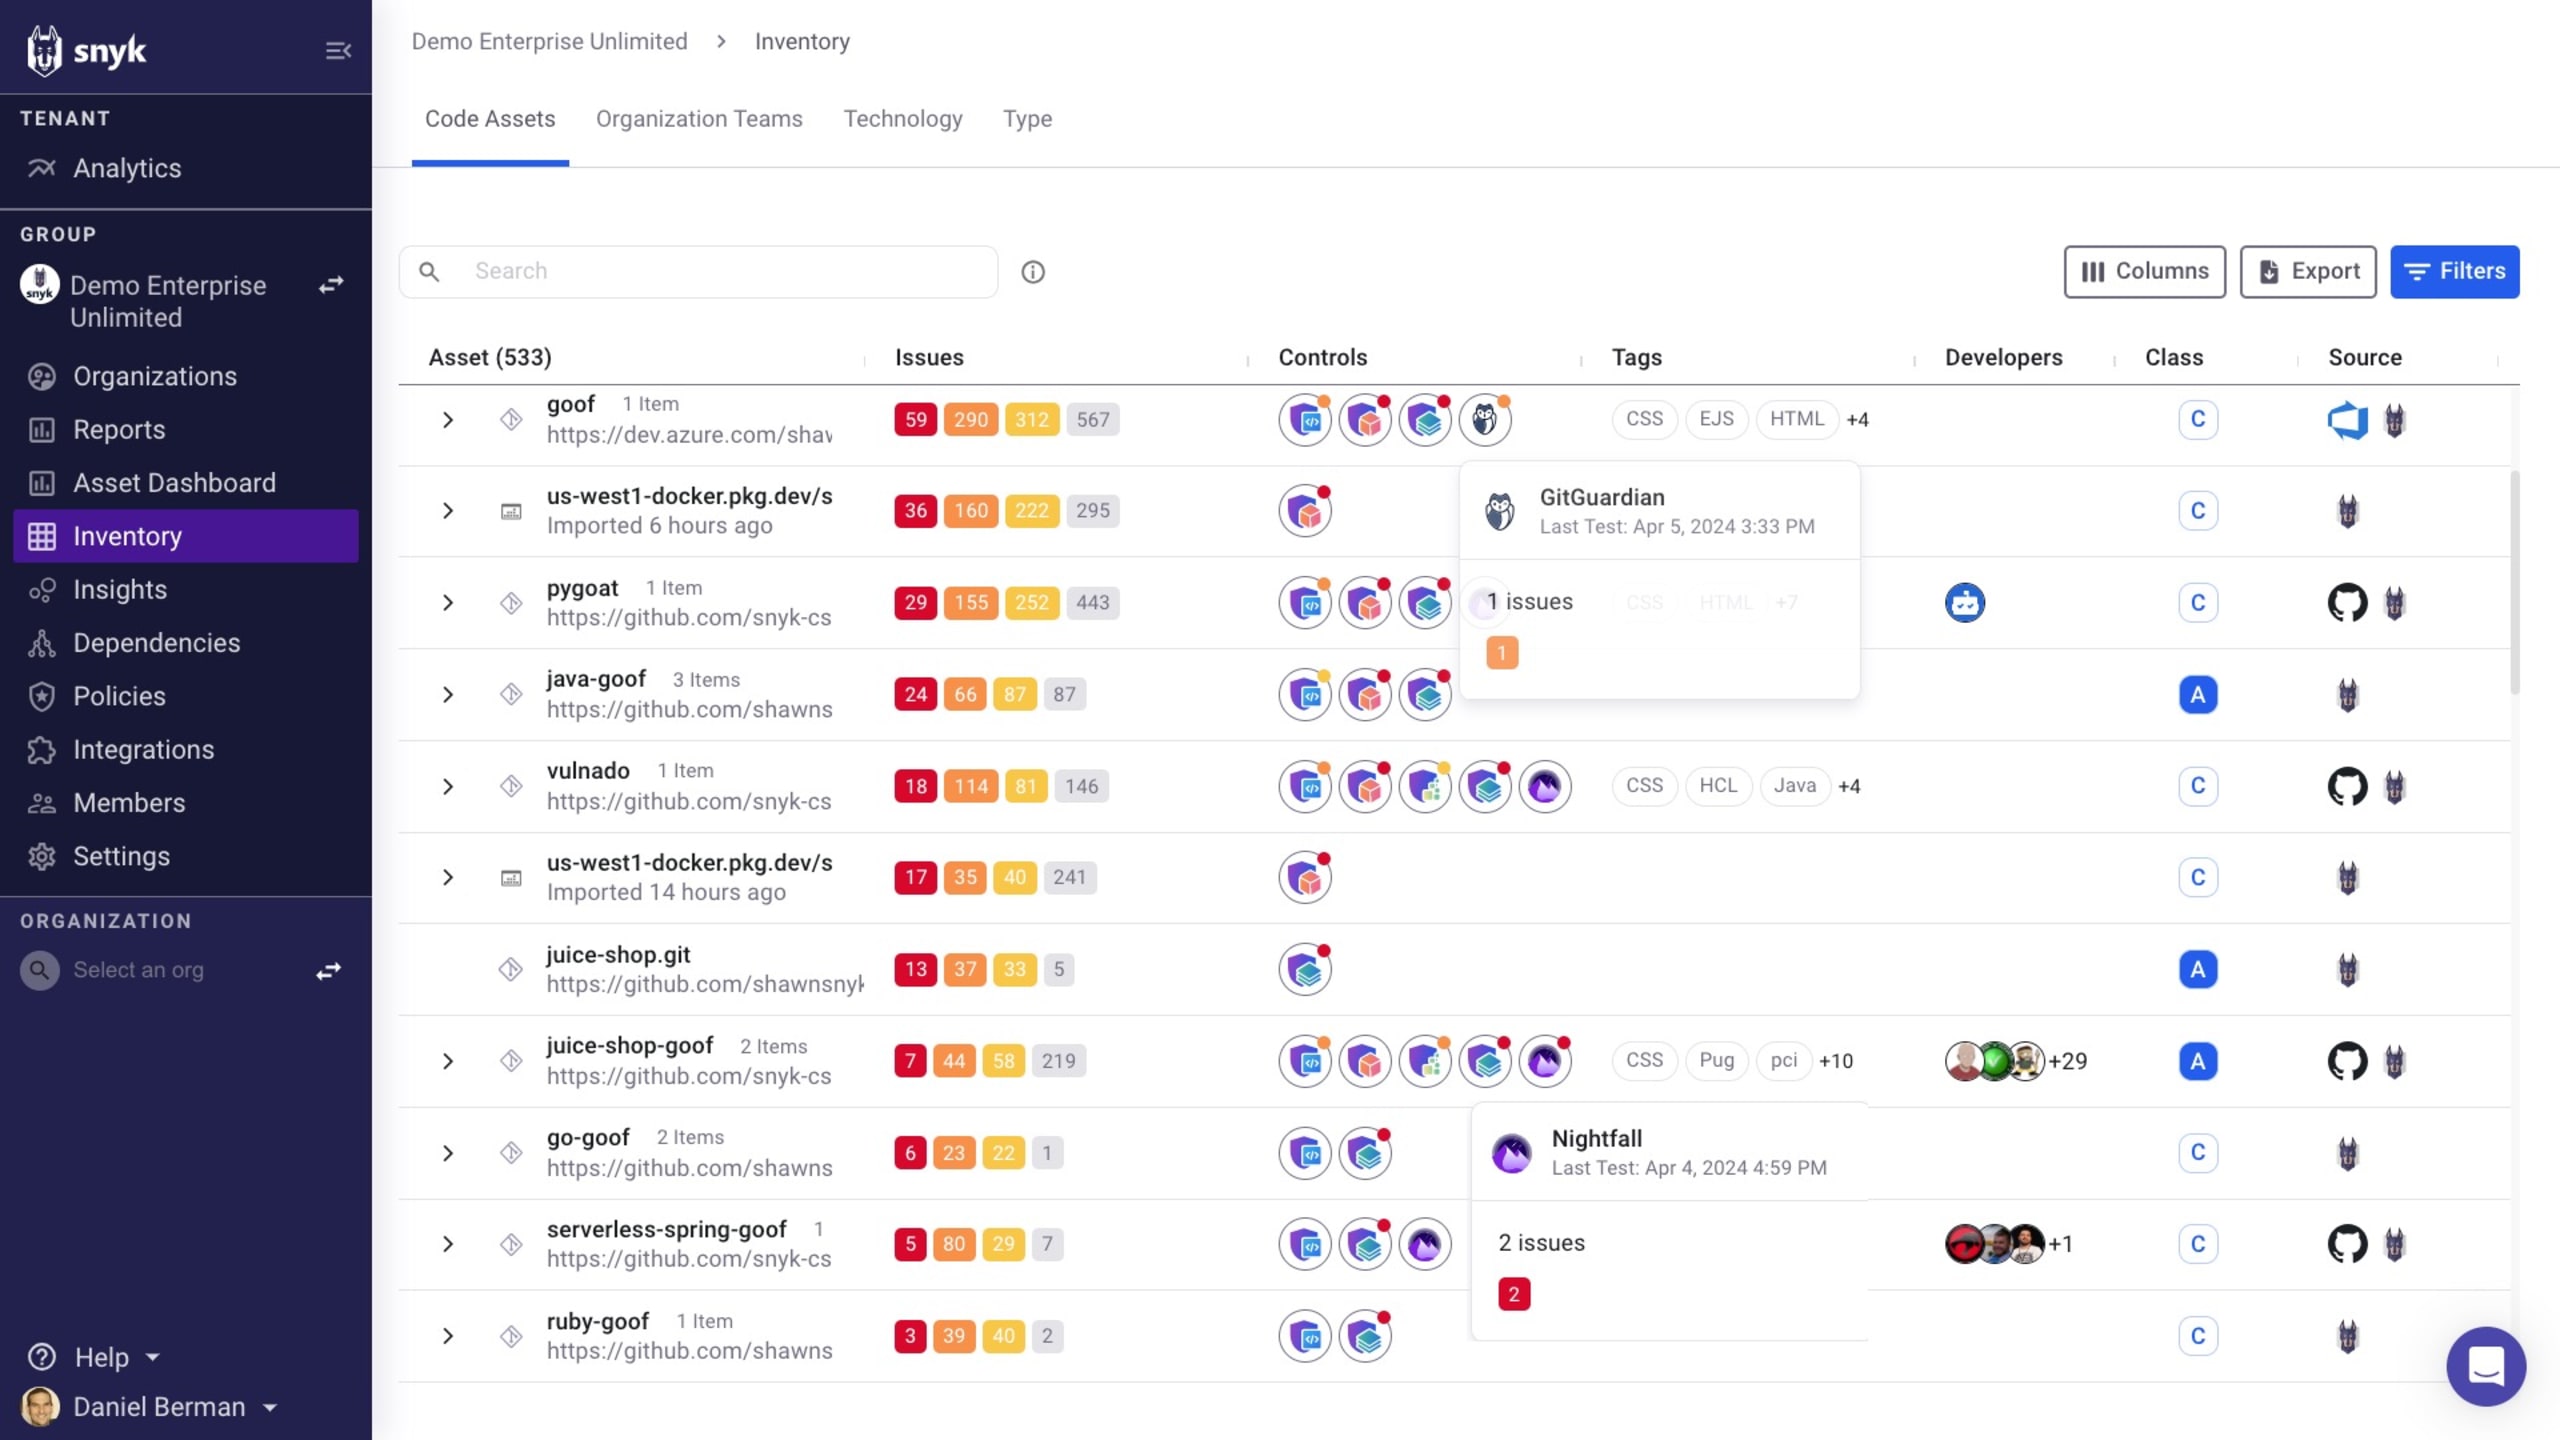
Eine vollständige Liste der von Snyk AppRisk unterstützten AST-Tools finden Sie in unserer Produktdokumentation.
Programmerfolg messen
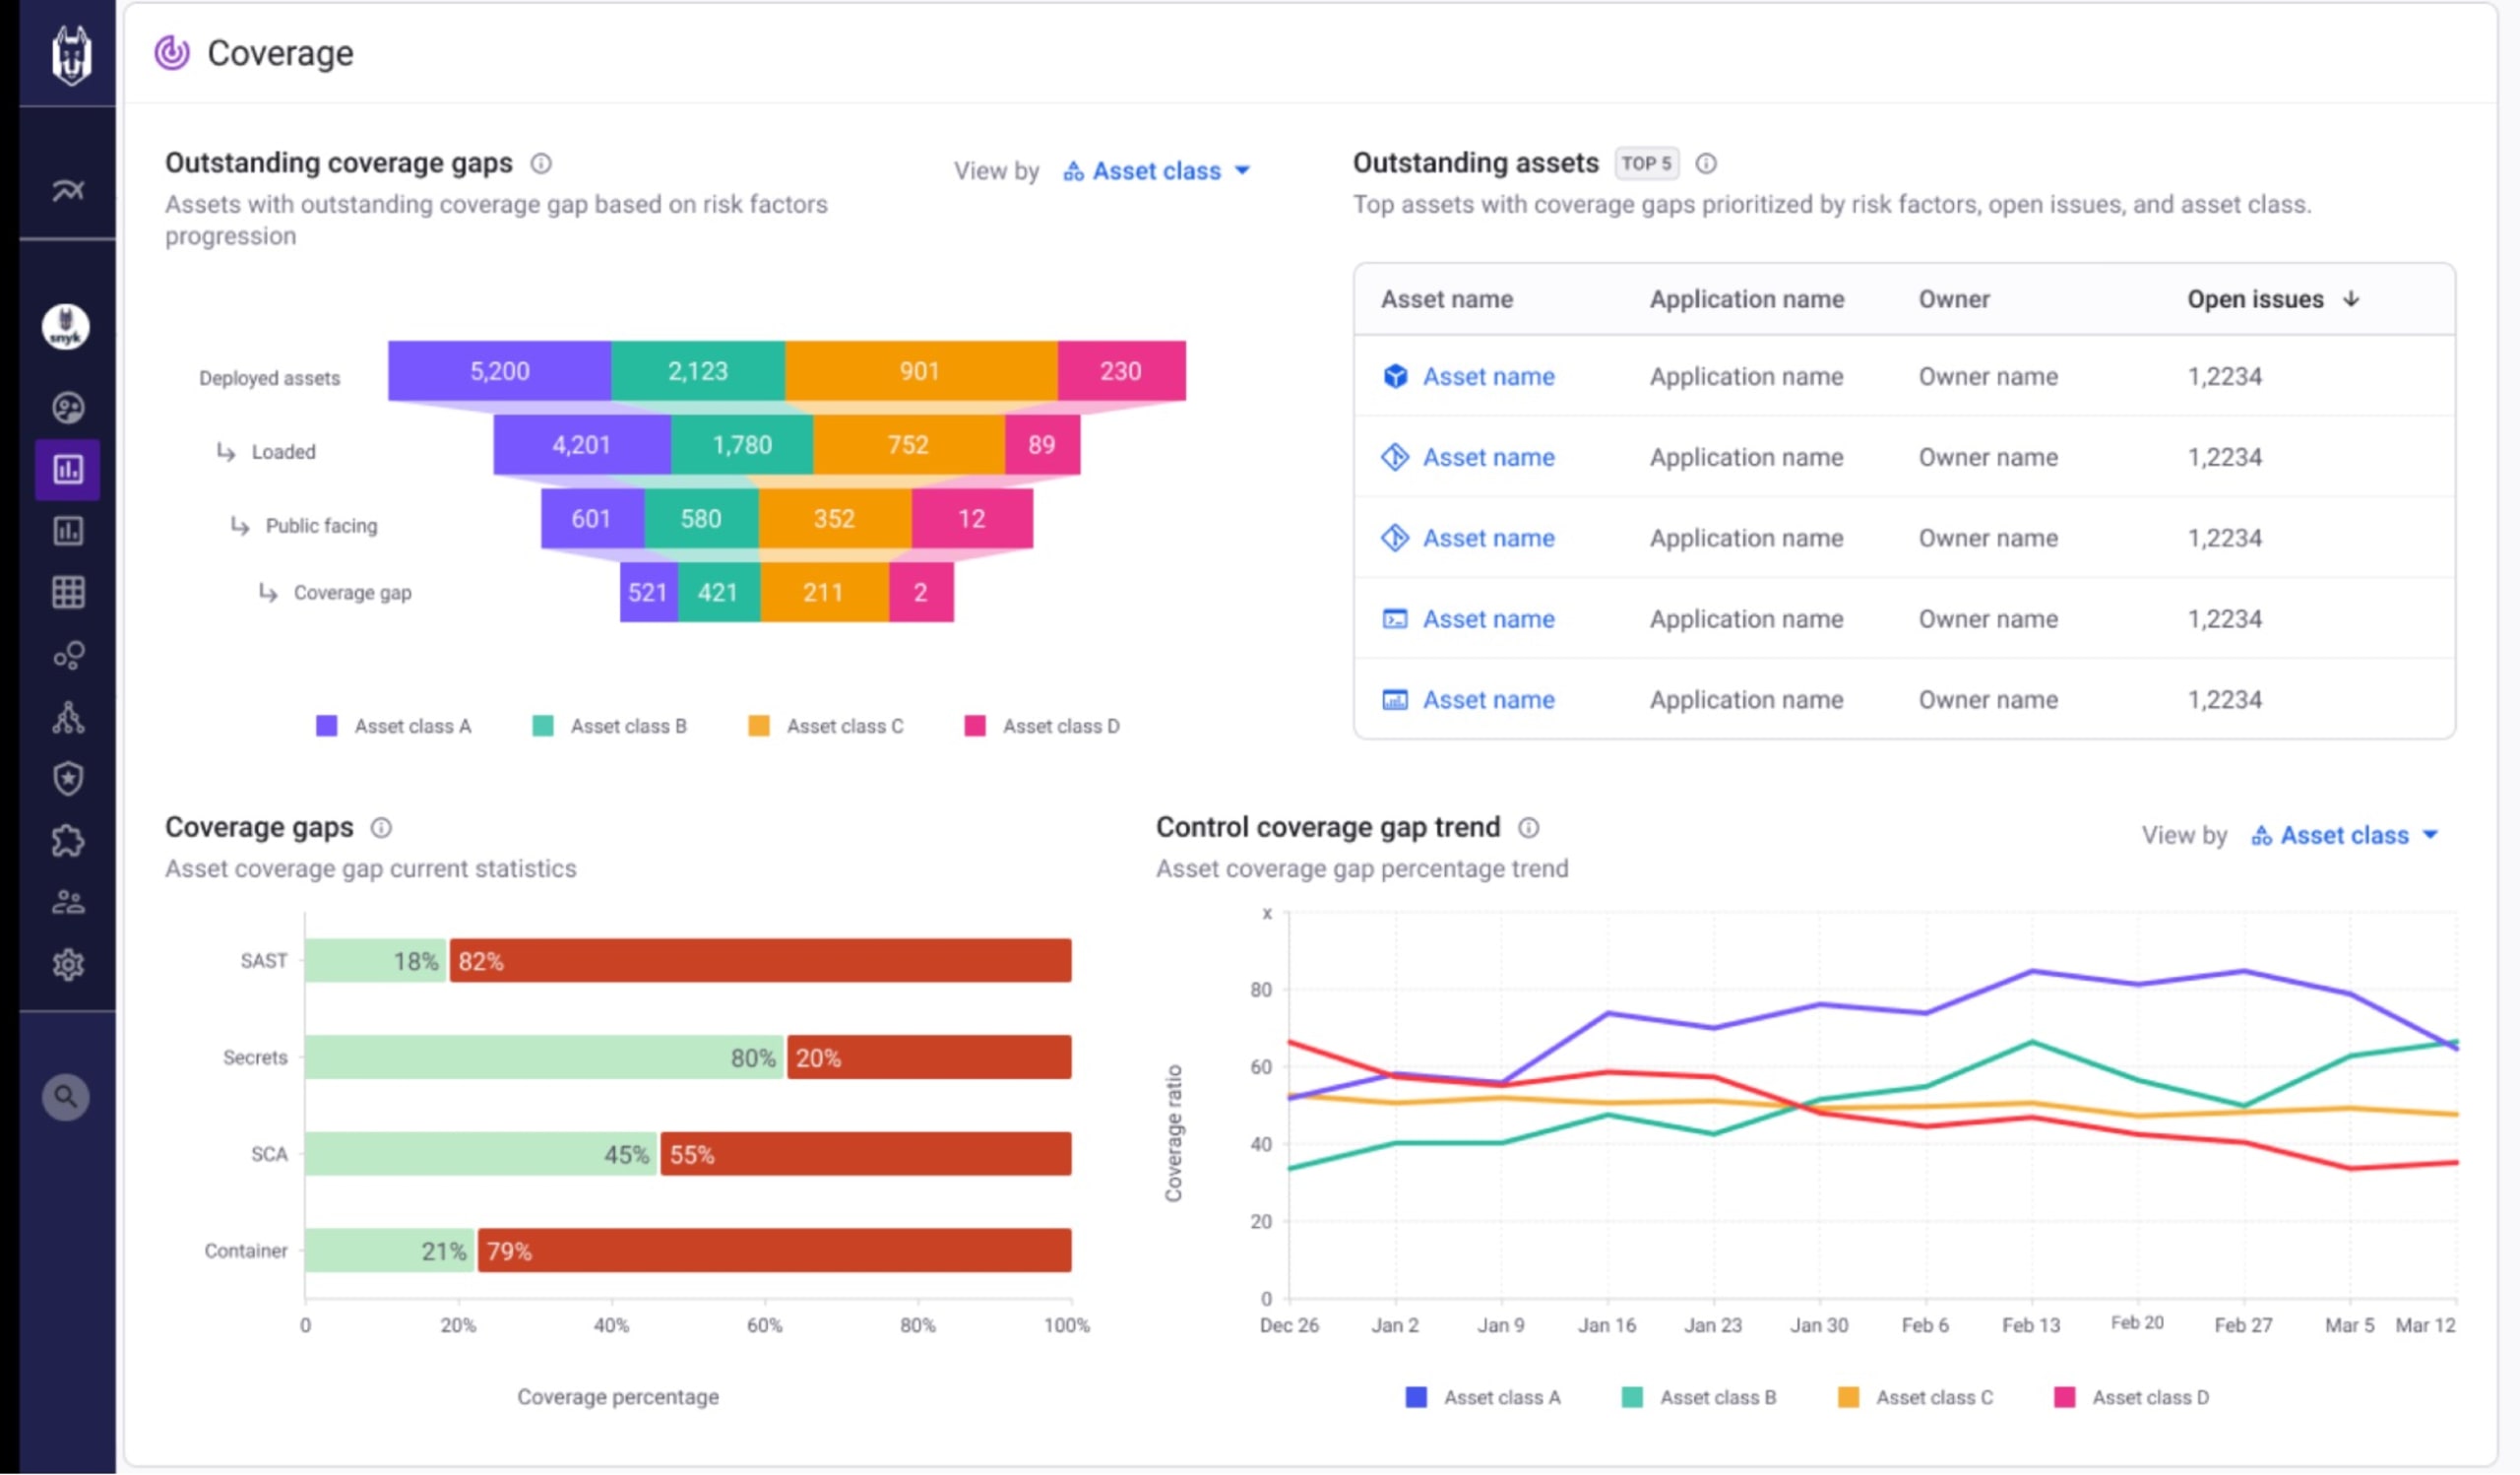
Wir freuen uns, Application Analytics in Snyk AppRisk verfügbar zu machen. Diese neue, erweiterte Reporting-Funktion bietet AppSec-Teams einen umfassenden Überblick über ihr AppSec-Programm auf Makroebene und erleichtert die Nachverfolgung, Messung und Berichterstattung zur Programmleistung und zu Risiko-KPIs.
Eine der größten Herausforderungen für AppSec-Teams besteht darin, zu bewerten, wie wirksam ihr Programm Anwendungsrisiken reduziert. Viele Teams konzentrieren sich darauf, die Anzahl der im Laufe der Zeit behobenen Schwachstellen und die mittlere Behebungszeit zu erfassen und zu melden. Diese Kennzahlen erzählen jedoch nicht immer die ganze Geschichte. Sie dokumentieren zwar die Maßnahmen für jene Teile der App, die den Teams bekannt sind – aber was ist mit den Bereichen, die ihnen unbekannt sind und nicht abgesichert werden? Außerdem lässt sich die tatsächliche Risikoreduzierung nicht allein daran messen, wie viele Schwachstellen behoben wurden.
Mit Application Analytics erhalten AppSec-Teams Zugriff auf zahlreiche wichtige Leistungsindikatoren (KPIs) zu Findings, Abdeckung und Assets. Diese KPIs lassen sich aus zwei Perspektiven betrachten: aus der Sicht der Assets oder der Anwendungen. So gewinnen AppSec-Teams ein umfassendes Verständnis der Effektivität ihres Programms. Angereichert mit Anwendungs- und Geschäftskontext helfen diese KPIs den Teams, den Programmerfolg präziser zu bewerten, Strategien anzupassen und Führungskräften einen klareren Überblick über den Gesamt-ROI zu geben.
So können Nutzer von Snyk AppRisk beispielsweise schnell ermitteln, welche wichtigen Assets Aufmerksamkeit erfordern – unter Berücksichtigung ihrer Bedeutung für das Unternehmen, der damit verbundenen Risikostufen und der Anzahl ungelöster Findings. Außerdem können sie Lücken in der Abdeckung verschiedener Assets bewerten und die Effizienz des Programms bei ihrer Behebung beurteilen. Indem sie die Einführung von Assets im Zeitverlauf beobachten, können Nutzer von Snyk AppRisk feststellen, ob ein Rückgang der Abdeckung oder ein Anstieg neu hinzugekommener Findings auf bestimmte Ursachen zurückzuführen ist.
Weitere Informationen zu Application Analytics finden Sie in unserer Produktdokumentation.
Snyk AppRisk entwickelt sich weiter
Snyk AppRisk wurde entwickelt, um die Zusammenarbeit zwischen Security-Teams und Entwicklern zu fördern und ihre Perspektiven auf Anwendungen, Risiken und den Behebungsprozess aufeinander abzustimmen. Die heute vorgestellten innovativen Erweiterungen verbessern die nötige Transparenz erheblich und fördern so dieses gemeinsame Verständnis.
Auch in Zukunft werden wir daran arbeiten, diese Transparenz weiter zu verbessern: durch zusätzlichen Kontext, die Integration neuer Datenquellen und die Entwicklung von Tools, mit denen beide Teams den bereitgestellten Kontext nutzen können, um Workflows zur Risikoprävention und -behebung zu optimieren. Damit ASPM sein Versprechen wirklich einlösen kann, muss der Kontext in die Entwickler-Workflows eingebettet sein, um Maßnahmen anzuleiten und den Entwicklungsfortschritt so wenig wie möglich zu beeinträchtigen. Bleiben Sie dran – wir halten Sie zu diesem Thema auf dem Laufenden!
Snyk AppRisk Pro ist jetzt verfügbar! Besuchen Sie unsere Snyk AppRisk-Produktseite, lesen Sie die Produktdokumentation oder melden Sie sich für unser Live-Webinar an, um mehr zu erfahren!
DevSecOps mit Snyk voranbringen
Meistern Sie die Komplexität von Anwendungen und KI-Halluzinationen und fördern Sie die Zusammenarbeit zwischen Entwicklungs- und Sicherheitsteams – mit Erkenntnissen von Snyk und Accenture.