Docker-Hub-Authentifizierung: Ist 2021 das Jahr, in dem Sie 2FA auf Docker Hub aktivieren?

15. März 2021
0 Min. LesezeitNach den Reaktionen im Publikum bei meinen Vorträgen zu „Container durch Einbruch absichern“ und den jüngsten Reaktionen auf Twitter zu urteilen, wissen nicht viele von der relativ neuen Funktion zur Multi-Faktor-Authentifizierung von Docker Hub.
Im Oktober 2019 führte Docker eine Betaversion der Zwei-Faktor-Authentifizierung ein (auch 2FA genannt), um den Authentifizierungsmechanismus von Docker Hub zu verbessern. Diese neue Funktion stärkt die Software-Supply-Chain-Sicherheit des wichtigsten und größten Hubs für Docker-Container-Images und -Anwendungen weiter.
Eines der Themen meiner Vorträge war die Verfügbarkeit von 2FA für Maintainer und Entwickler in der npm-Registry und der Docker-Hub-Registry. Ich wollte die Reaktion des Publikums auf die folgende Folie einschätzen, die besagt, dass kein einziges Konto auf Docker Hub 2FA aktiviert hatte!
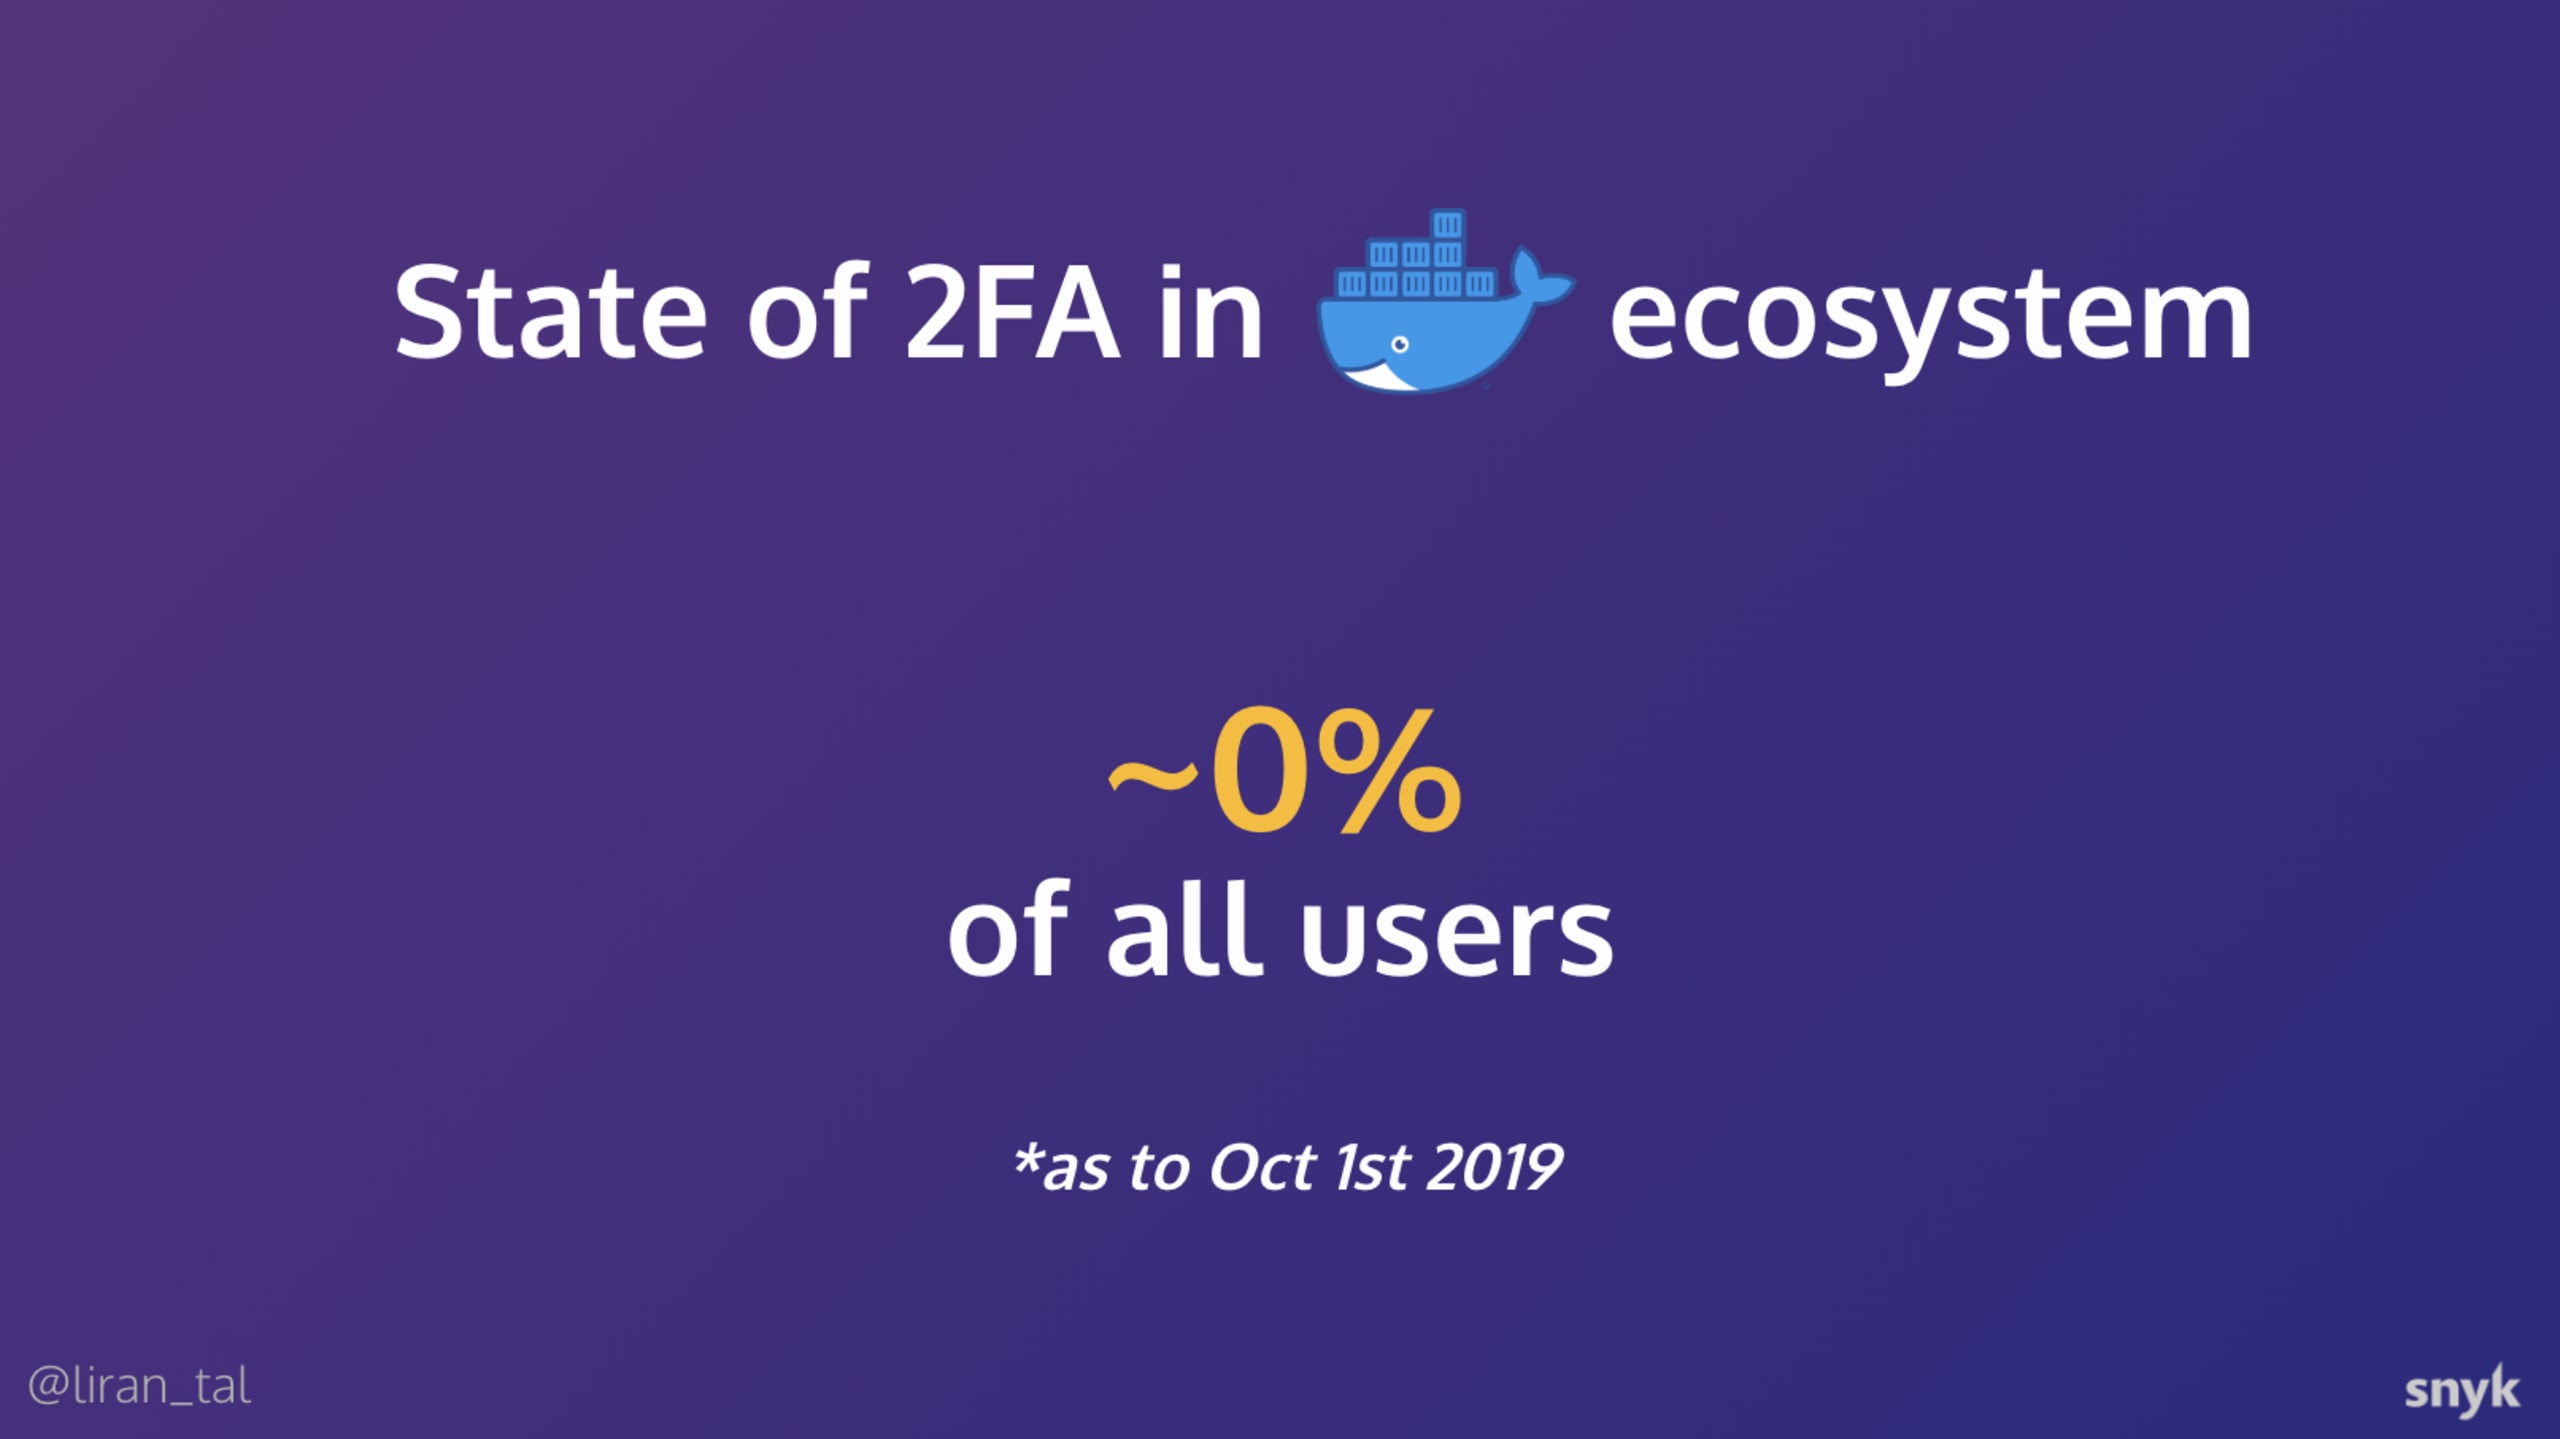
Was steckt hinter dieser Zahl?
Einfach ausgedrückt: Die Docker-Hub-Authentifizierung unterstützte bis Oktober 2019 keine Multi-Faktor-Mechanismen. Vergleichen wir sie mit anderen Registries: Laut Daten zur npmjs-Registry vom Januar 2020 hatten nur 9,27 % aller Entwickler 2FA aktiviert. Da 2FA bei npmjs bereits Ende 2017 eingeführt wurde, hinken Entwickler bei der Sicherheit ihrer Software-Supply-Chain hinterher.
Docker Hub führt 2FA ein
Als wichtigste Software-Registry für Container-Images, auf der Millionen von Docker-Images gehostet werden, muss die Sicherheit der Software-Supply-Chain bei Docker Hub eindeutig ernst genommen werden.
Die Ankündigung des Docker-Teams im GitHub-Repository, 2FA für die Docker-Hub-Authentifizierung einzuführen, wurde von der Community sehr begrüßt.
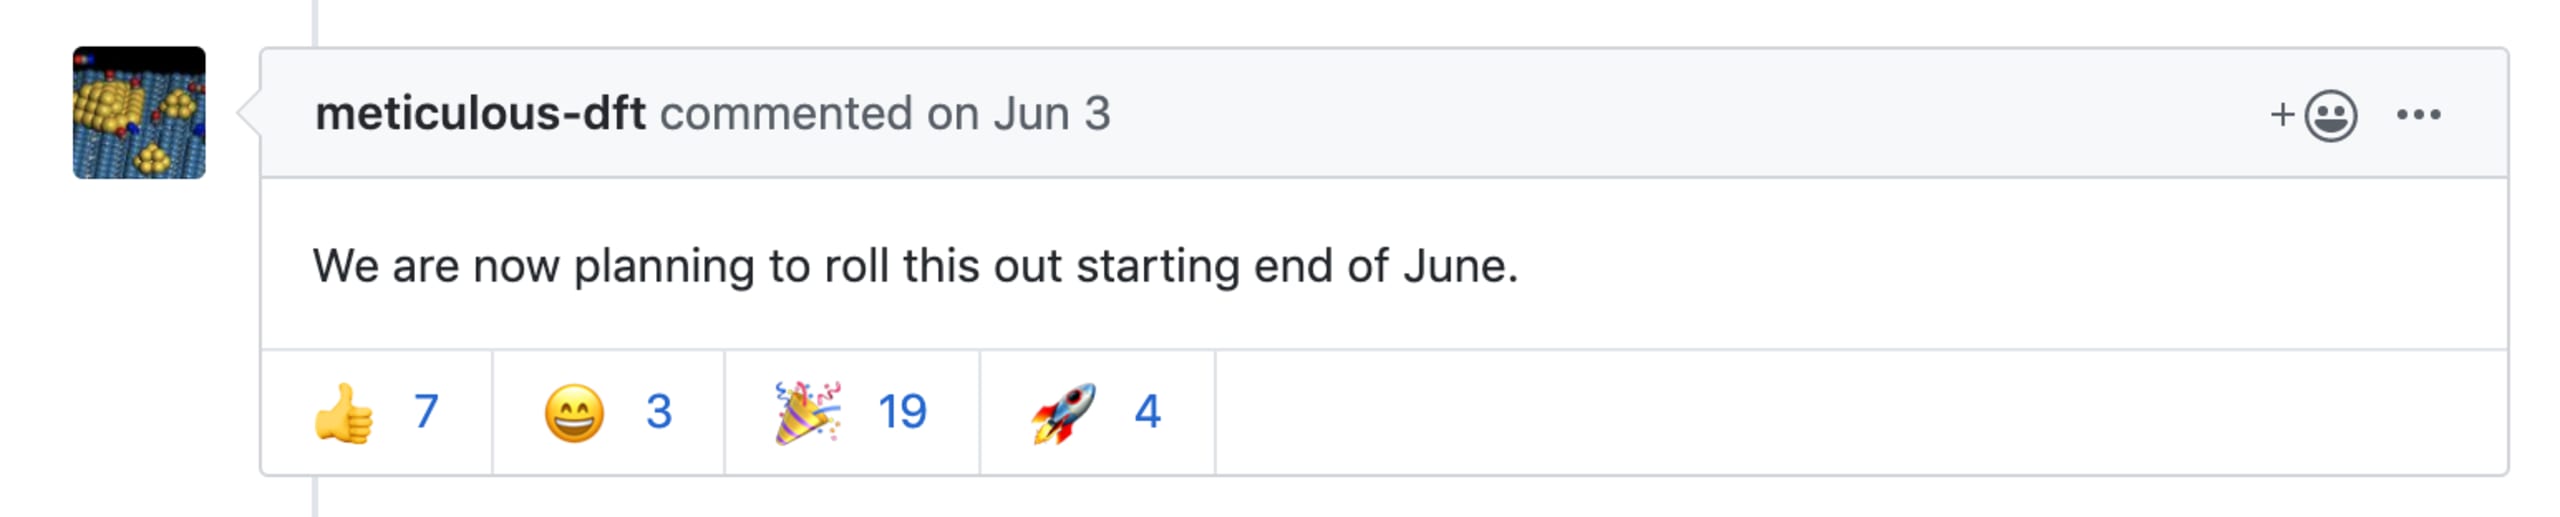
Im Oktober 2019 wurde die Betaversion der 2FA-Unterstützung für Docker Hub offiziell angekündigt und zur Aktivierung für Nutzer bereitgestellt.
Zwei-Faktor-Authentifizierung für Docker Hub aktivieren
Wir haben bereits 10 Best Practices für die Sicherheit von Docker-Images vorgestellt, die Sie befolgen sollten. Die 2FA-Unterstützung für die Docker-Hub-Authentifizierung ist ein wichtiger Fortschritt für die Sicherheit von Docker-Images und die Software-Supply-Chain. Es liegt im Interesse Ihres Projekts, sie zu aktivieren. So senken Sie das Risiko, dass ein Angreifer Ihr Konto kompromittiert und schädliche Docker-Container-Images in die Container-Registry einschleust.
Wie aktiviere ich die Zwei-Faktor-Authentifizierung für Docker?
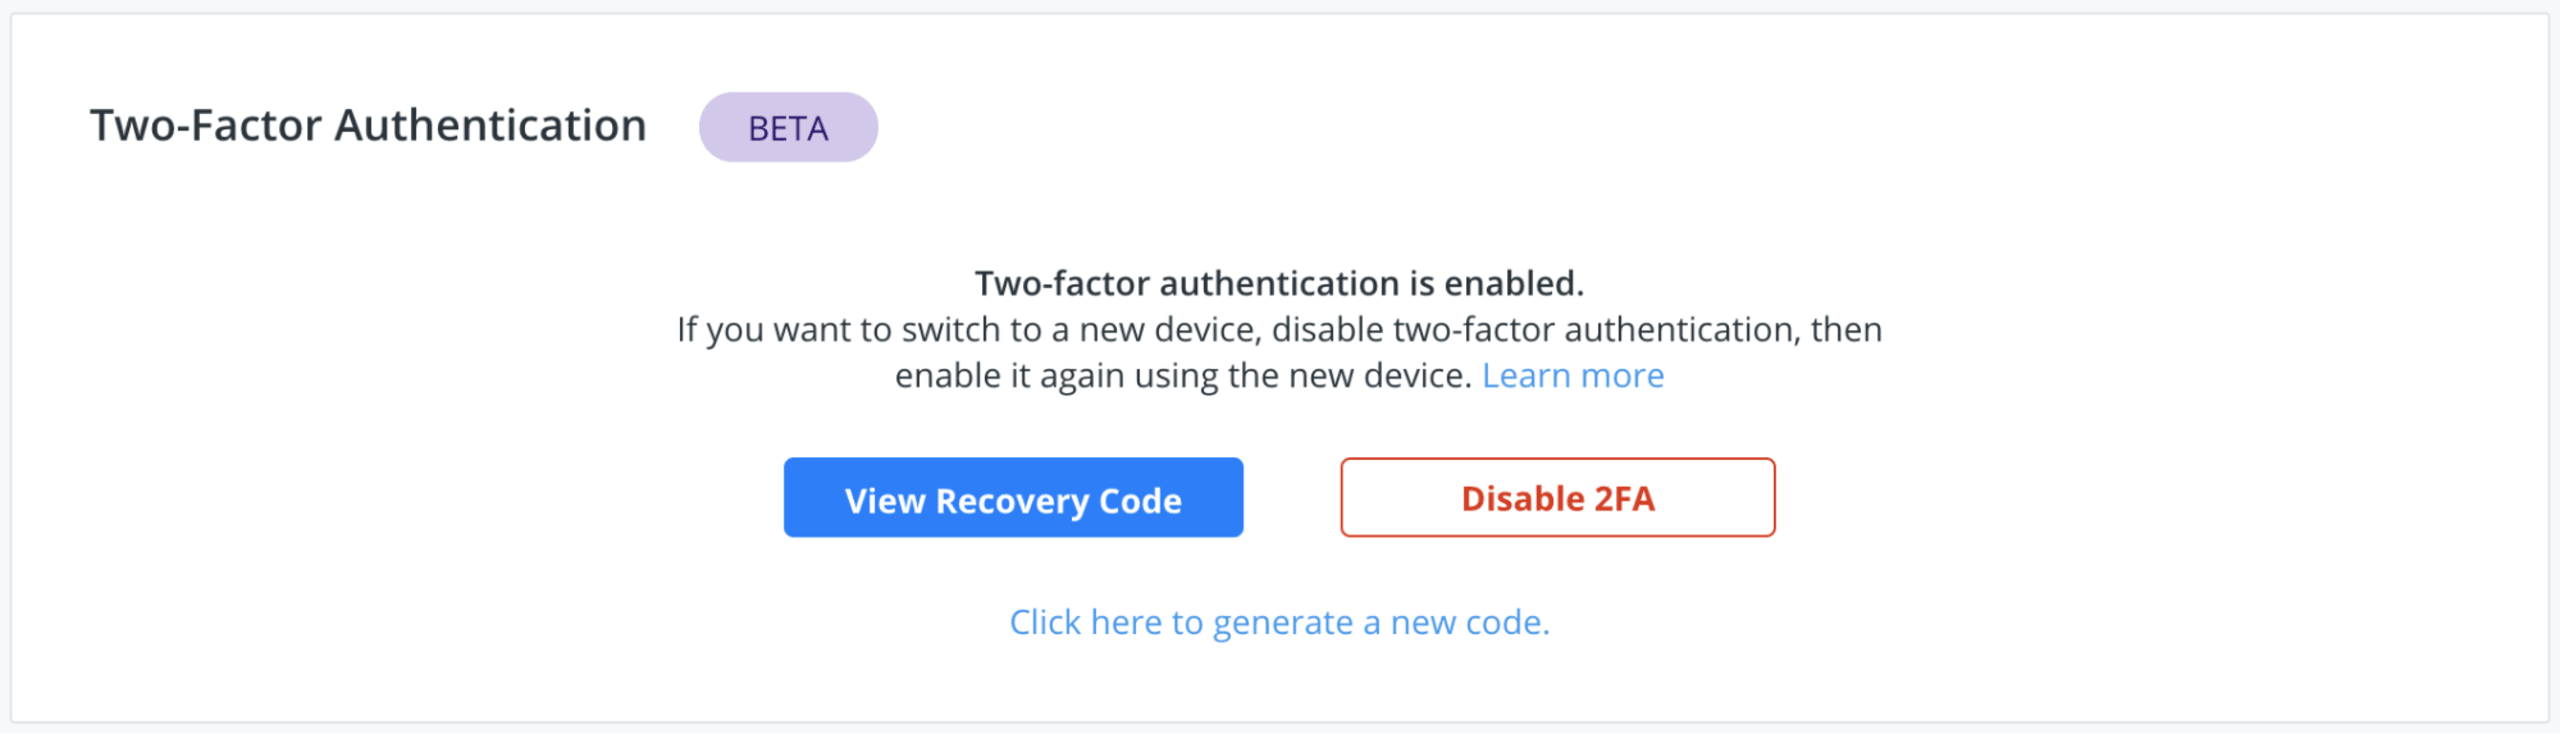
Um 2FA zu aktivieren, rufen Sie die Sicherheitseinstellungen Ihres Kontos auf Docker Hub auf und folgen Sie den Anweisungen zur Aktivierung von 2FA. Wenn Sie fertig sind, teilen Sie die gute Nachricht und machen Sie andere darauf aufmerksam!
Die Sicherheit Ihrer Container-Images
Reicht 2FA für Docker Hub für die Sicherheit aus?
Der Zugriff auf Ihre Image-Repositories ist nun abgesichert – sprechen wir über die Images selbst. Mit dem Snyk Container Scanner können Entwickler Images direkt vom Desktop aus auf CVEs scannen. Das ist ein echter Gamechanger für entwicklerorientierte Sicherheit. Probieren Sie es selbst aus: Installieren Sie die Snyk CLI und führen Sie diesen einfachen Befehl aus (ersetzen Sie node:latest durch Ihren Image-Tag):
Wenn die Dockerfile für Ihr Image verfügbar ist, erhalten Sie noch mehr Details, indem Sie dem obigen Befehl --file Dockerfile hinzufügen. Weitere Informationen zur erweiterten Verwendung der Kommandozeile finden Sie in der Dokumentation zur Snyk Container CLI.
Snyk Container kann direkt in Ihre Docker-Hub-Repositories integriert werden und bietet vollständige Transparenz über die dorthin übertragenen Sicherheitslücken. Außerdem kann Snyk Container Sie über künftig in Ihren Images gefundene Sicherheitslücken überwachen und benachrichtigen – selbst wenn Sie keine neuen Images geändert oder übertragen haben.
Snyk ist für Open Source kostenlos und bietet auch eine kostenlose Stufe für private Projekte. So können Sie sich bei Snyk registrieren, um Ihre Docker-Images zu testen und zu sichern. Und natürlich sollten Sie auch Ihre Anwendungsprojekte importieren!
Container-Sicherheit mit Fokus auf Entwickler
Snyk findet und behebt automatisch Schwachstellen in Container-Images und Kubernetes-Workloads.
Weitere Docker-Sicherheitspraktiken: