DevOpsDays Singapur 2024: Die Sicherheitsrisiken von KI-generiertem Code aufdecken

23. April 2024
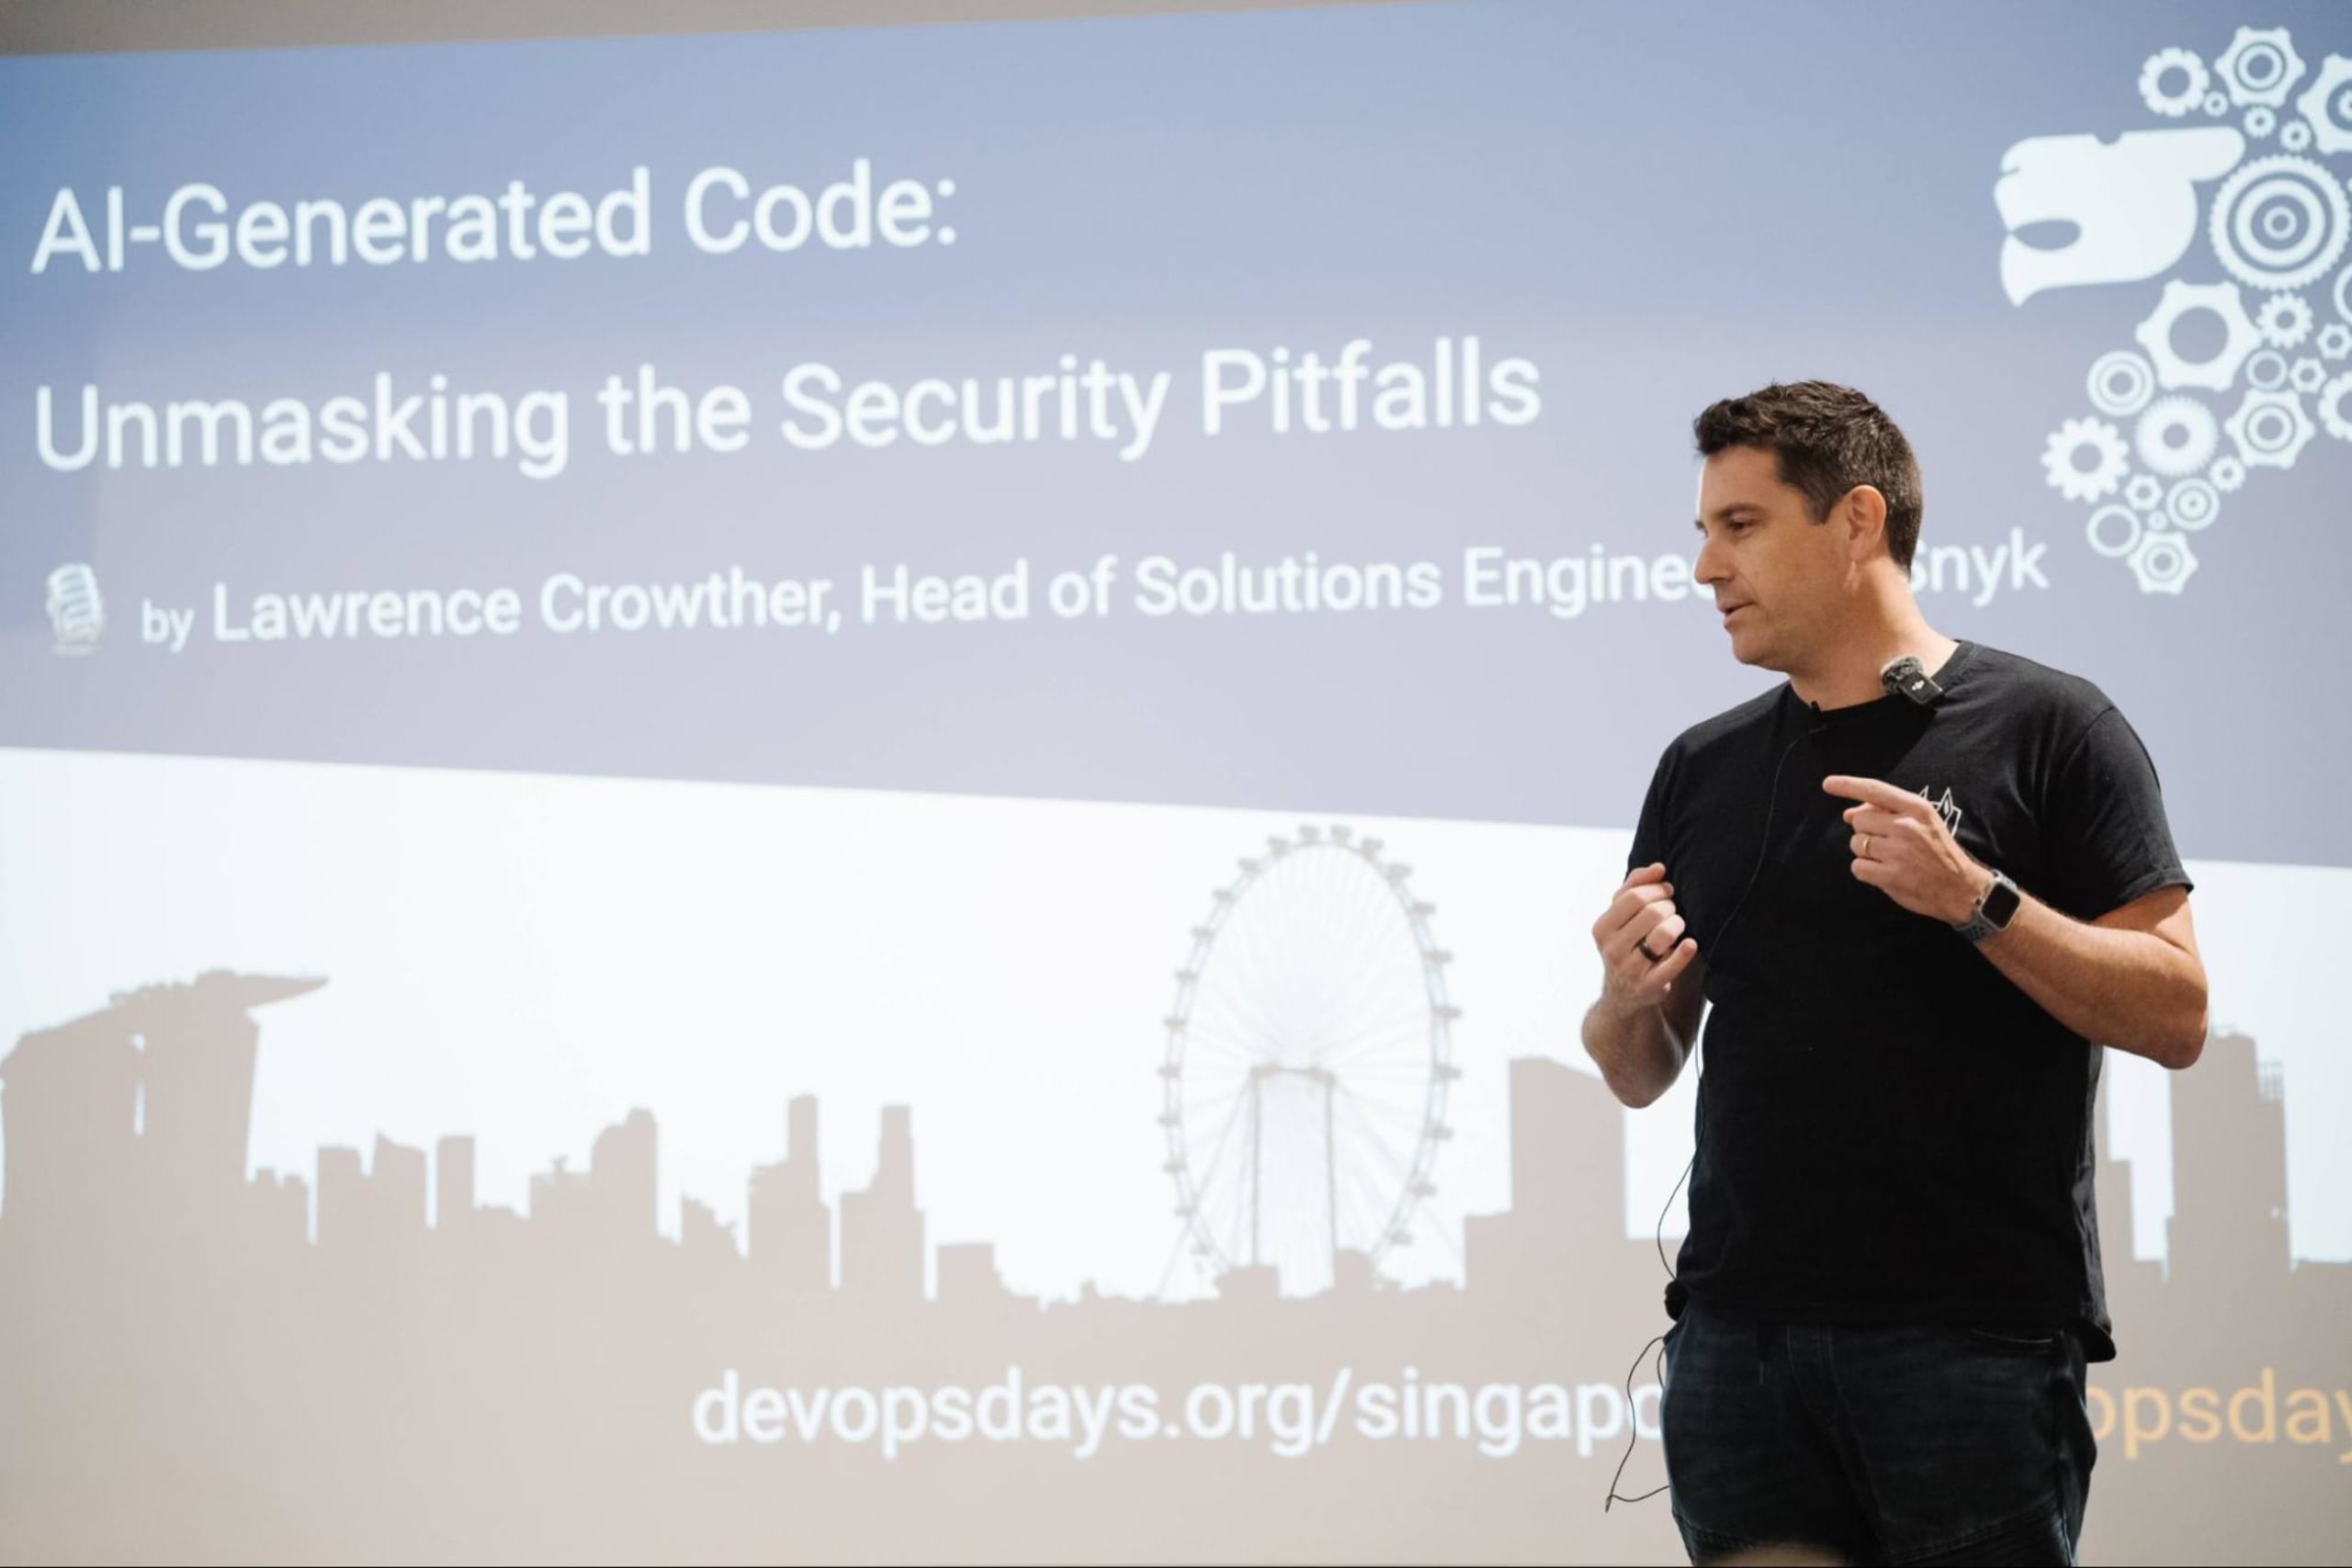
0 Min. LesezeitBei den DevOpsDays Singapur 2024 war Lawrence Crowther als Keynote-Speaker zu Gast, ausgewählt über ein Call-for-Papers-Verfahren. In seinem Vortrag beleuchtete er die entscheidende Integration von Sicherheit in DevOps-Prozesse. Dabei ging es um KI-generierten Code und dessen Potenzial, die Softwareentwicklung zu revolutionieren und gleichzeitig Schwachstellen offenzulegen. Hier sind einige Highlights seines Vortrags, der die sich wandelnde DevOps-Landschaft sowie neue Herausforderungen und Lösungen im Bereich Softwaresicherheit beleuchtet.
In der schnelllebigen Welt der Softwareentwicklung revolutionieren KI-Tools wie Copilot, AWS Code Whisperer und Gemini von Google die Art und Weise, wie Entwickler Code schreiben. Diese Tools versprechen, den Entwicklungsprozess zu beschleunigen und die Produktivität zu steigern. Doch wie jede rasant voranschreitende Technologie bringen sie auch Herausforderungen mit sich – insbesondere im Bereich Sicherheit.
Das Potenzial von KI in der Entwicklung
KI-gestützte Tools werden mit erheblichen Auswirkungen in die Entwicklungspipeline integriert. Studien legen beispielsweise nahe, dass KI-Tools dabei helfen können, Aufgaben 57 % schneller zu erledigen und die Abschlussquote um 27 % zu steigern. Diese Tools automatisieren nicht nur routinemäßige Programmieraufgaben, sondern unterstützen auch bei der Auswertung großer Datenmengen und der Verbesserung der Sicherheitslage von Anwendungen.
Herausforderungen für Sicherheit und KI
Trotz ihrer Vorteile bringen KI-Tools auch neue Schwachstellen mit sich. KI-generierter Code kann unbeabsichtigt Sicherheitslücken wie SQL-Injections und XSS oder veraltete Bibliotheken enthalten, die die Anwendungssicherheit gefährden. Eine Analyse von Repositories, in denen GitHub Copilot zum Einsatz kam, ergab beispielsweise, dass 40 % des generierten Codes Schwachstellen aufwies.
Live-Demos: Von Problemen zu Lösungen
Lawrence Crowther führte während seines Vortrags eine Live-Demo vor und zeigte dem Publikum, wie diese Schwachstellen auftreten und in Echtzeit behoben werden können. Dabei ergänzte er eine Java-Anwendung um eine Suchfunktion. Copilot schlug dabei unbeabsichtigt eine SQL-Abfrage vor, die anfällig für SQL-Injection war. Anschließend zeigte er, wie KI bei der Behebung solcher Probleme helfen kann, indem sie nach Eingabe geeigneter Prompts sichere Codeausschnitte generiert.
Die Rolle von Sicherheitstools im KI-Zeitalter
Da KI immer stärker in Entwicklungstools integriert wird, werden robuste Sicherheitsmaßnahmen zunehmend wichtiger. Tools wie Snyk lassen sich direkt in Entwicklungsumgebungen und GitHub integrieren, um Schwachstellen zu erkennen und zu beheben, bevor der Code zusammengeführt wird – wie eine „Grammarly für Code“. Diese Sicherheitstools sind unverzichtbar, um die Integrität und Sicherheit von Software in einer KI-gestützten Entwicklungsumgebung zu gewährleisten.
Die wichtigsten Erkenntnisse: Ein Aufruf an Entwickler
Die Integration von KI in die Entwicklung ist unvermeidlich und bietet Vorteile, bringt jedoch auch die Verantwortung mit sich, Sicherheit an erste Stelle zu setzen. Entwickler müssen KI-generierten Code ebenso sorgfältig prüfen, wie sie die Arbeit eines Junior-Entwicklers überprüfen würden. Werden Sicherheitstools frühzeitig in den Entwicklungsprozess integriert, lassen sich potenzielle Schwachstellen verhindern – damit Innovation nicht auf Kosten der Sicherheit geht.
Lawrence Crowthers Vortrag bei den DevOpsDays Singapur 2024 bot tiefgehende Einblicke in die entscheidenden Schnittstellen von KI, Sicherheit und DevOps. Da KI-generierter Code immer häufiger zum Einsatz kommt, müssen wir die Abdeckung durch Static Application Security Testing (SAST) und Software Composition Analysis (SCA) im gesamten SDLC priorisieren. Der Vortrag reflektiert aktuelle Praktiken und zeigt einen Weg in eine sicherere und effizientere Zukunft der Softwareentwicklung auf.
Wenn Sie tiefer einsteigen und Lawrences Einschätzungen aus erster Hand hören möchten, empfehle ich Ihnen dringend, sich die Aufzeichnung seines Vortrags auf YouTube anzusehen. Wenn Sie seinen Vortrag selbst erleben, erhalten Sie zusätzlichen Kontext und wertvolle Nuancen. Sehen Sie sich das Video an, um mehr zu erfahren und zu entdecken, wie Sie Ihre DevOps-Praktiken verbessern können.