Entwickler stärken: Softwaresicherheit mit Snyk-IDE-Plugins

Soumen Mukherjee
23. Juni 2022
0 Min. LesezeitDieser Beitrag wurde von Snyk Ambassador Soumen Mukherjee verfasst. Snyk Ambassadors teilen mit Leidenschaft ihr Fachwissen rund um Sicherheit. Werden Sie noch heute Ambassador und melden Sie sich an!
Im Bereich Anwendungssicherheit setzt heute jedes Unternehmen auf die Shift-Left-Strategie. Das bedeutet im Wesentlichen, Sicherheitskontrollen bereits in frühere Entwicklungsphasen zu integrieren.
Das ist vergleichbar mit dem Prinzip, Probleme an der Wurzel zu packen: Sicherheitskontrollen in den jeweiligen Bereichen machen potenzielle Sicherheitslücken sichtbar – etwa Schwachstellen im Code, Schwachstellen in Drittanbieterpaketen und Probleme mit der Codequalität. Heute gibt es unzählige Tools, die solche Kontrollen mithilfe ihrer jeweiligen Algorithmen und Engines durchsetzen und in übersichtlichen Dashboards darstellen. So erhalten technische Teams und Führungskräfte Transparenz und können über weitere Korrekturmaßnahmen entscheiden. Doch die meisten Tools lösen nur einen Teil der Probleme, nicht alle. Was heute in der Branche heraussticht, ist Snyk. Snyk ist definitiv mein bevorzugtes Tool für Shift Left, denn es deckt alles auf elegante und nahtlose Weise ab.
Allgemein bekannt ist auch, dass es wirtschaftlich deutlich günstiger ist, Probleme in frühen Phasen zu beheben. Je früher ein Problem gelöst wird, desto geringer sind die Kosten. Trotzdem fällt es der Branche schwer, dieses Prinzip in der Praxis umzusetzen. Selbst heute, mit den vielen Tools, die in verschiedene Build-Pipelines integriert sind, verlagern wir Sicherheitsmaßnahmen noch nicht weit genug nach links, um die Kosten für die Behebung zu senken. Außerdem reagieren wir meist nur, statt proaktiv vorzugehen. Was diesen Tools heute fehlt, ist die Möglichkeit, Entwickler zu proaktivem statt reaktivem Handeln zu befähigen. Die Integration in Build-Pipelines ist zum Beispiel ein gewisser Shift-Left-Ansatz. Es gibt jedoch bessere Möglichkeiten, Sicherheit in Entwicklungs- statt in Ops-Workflows und deutlich früher zu integrieren.
DevSecOps oder SecDevOps: Was verlagert Sicherheit weiter nach links?
Während sich die Welt heute in Richtung DevSecOps bewegt, wächst zugleich der Wunsch nach einem Wechsel zu SecDevOps.
„Bei DevSecOps geht es in erster Linie darum, Sicherheitsprozesse in DevOps-Zyklen zu integrieren und dabei die Effizienz zu wahren. SecDevOps hingegen räumt der Sicherheit denselben Stellenwert ein wie den konkreten Schritten zur Integration von Sicherheit in den DevOps-Prozess. Im Grunde bedeutet SecDevOps, jede Entscheidung mit einem Security-First-Mindset zu treffen.“
Security magazine
Meiner Meinung nach sind Entwickler ein wesentlicher Teil der Wertschöpfungskette, wenn Sicherheit an erster Stelle stehen soll. Damit Sicherheit wirklich weiter nach links rückt, müssen Entwicklungsteams auf alle Sicherheitskontrollen zugreifen können, die heute in die Pipeline integriert werden. In der Praxis sind Sicherheitskontrollen (SAST, SCA, Codequalität) jedoch reaktiv: Bis Entwickler erfahren, was nicht stimmt, haben sie bereits Folgendes getan.
Einen erheblichen Teil des Codes bzw. der Stubs mithilfe von Drittanbieterpaketen implementiert.
Code in einen Feature-Branch übertragen und bereits viel Aufwand in Unit- und Funktionstests investiert.
In weniger ausgereiften Szenarien oder Setups den Code bereits in den Integrations-Branch gemergt.
Jede Warnung zu Schwachstellen oder zur Codequalität in dieser Phase führt also zu einer reaktiven Reaktion und wird schnell zu einem kostspieligen Vorhaben.
Was ist also die Lösung? Wie bereits erwähnt: Probleme an der Wurzel packen.
Verlagern Sie Sicherheit in die IDE!
Hier kommen die Snyk-IDE-Plugins ins Spiel. Snyk bietet zahlreiche IDE-Plugins und -Erweiterungen für Open Source und SAST. Im Arbeitsalltag informieren sie Entwickler über mögliche Warnsignale zu Schwachstellen in Drittanbieterpaketen, Problemen mit der Codequalität und Schwachstellen im gerade geschriebenen Code.
So verlagert sich der gesamte Ansatz weg von reaktiven Prüfungen in der CI und an Wochenenden hin zu proaktiven Warnungen und Empfehlungen zu unsicherem Code – direkt in der IDE und während Sie ihn schreiben. Ich finde, das ist ein Paradebeispiel dafür, worum es bei Shift Left wirklich geht.
Snyk-IDE-Plugins helfen Entwicklern, die drei genannten Bereiche während der Arbeit im Blick zu behalten, und befähigen sie, proaktiv statt reaktiv vorzugehen.
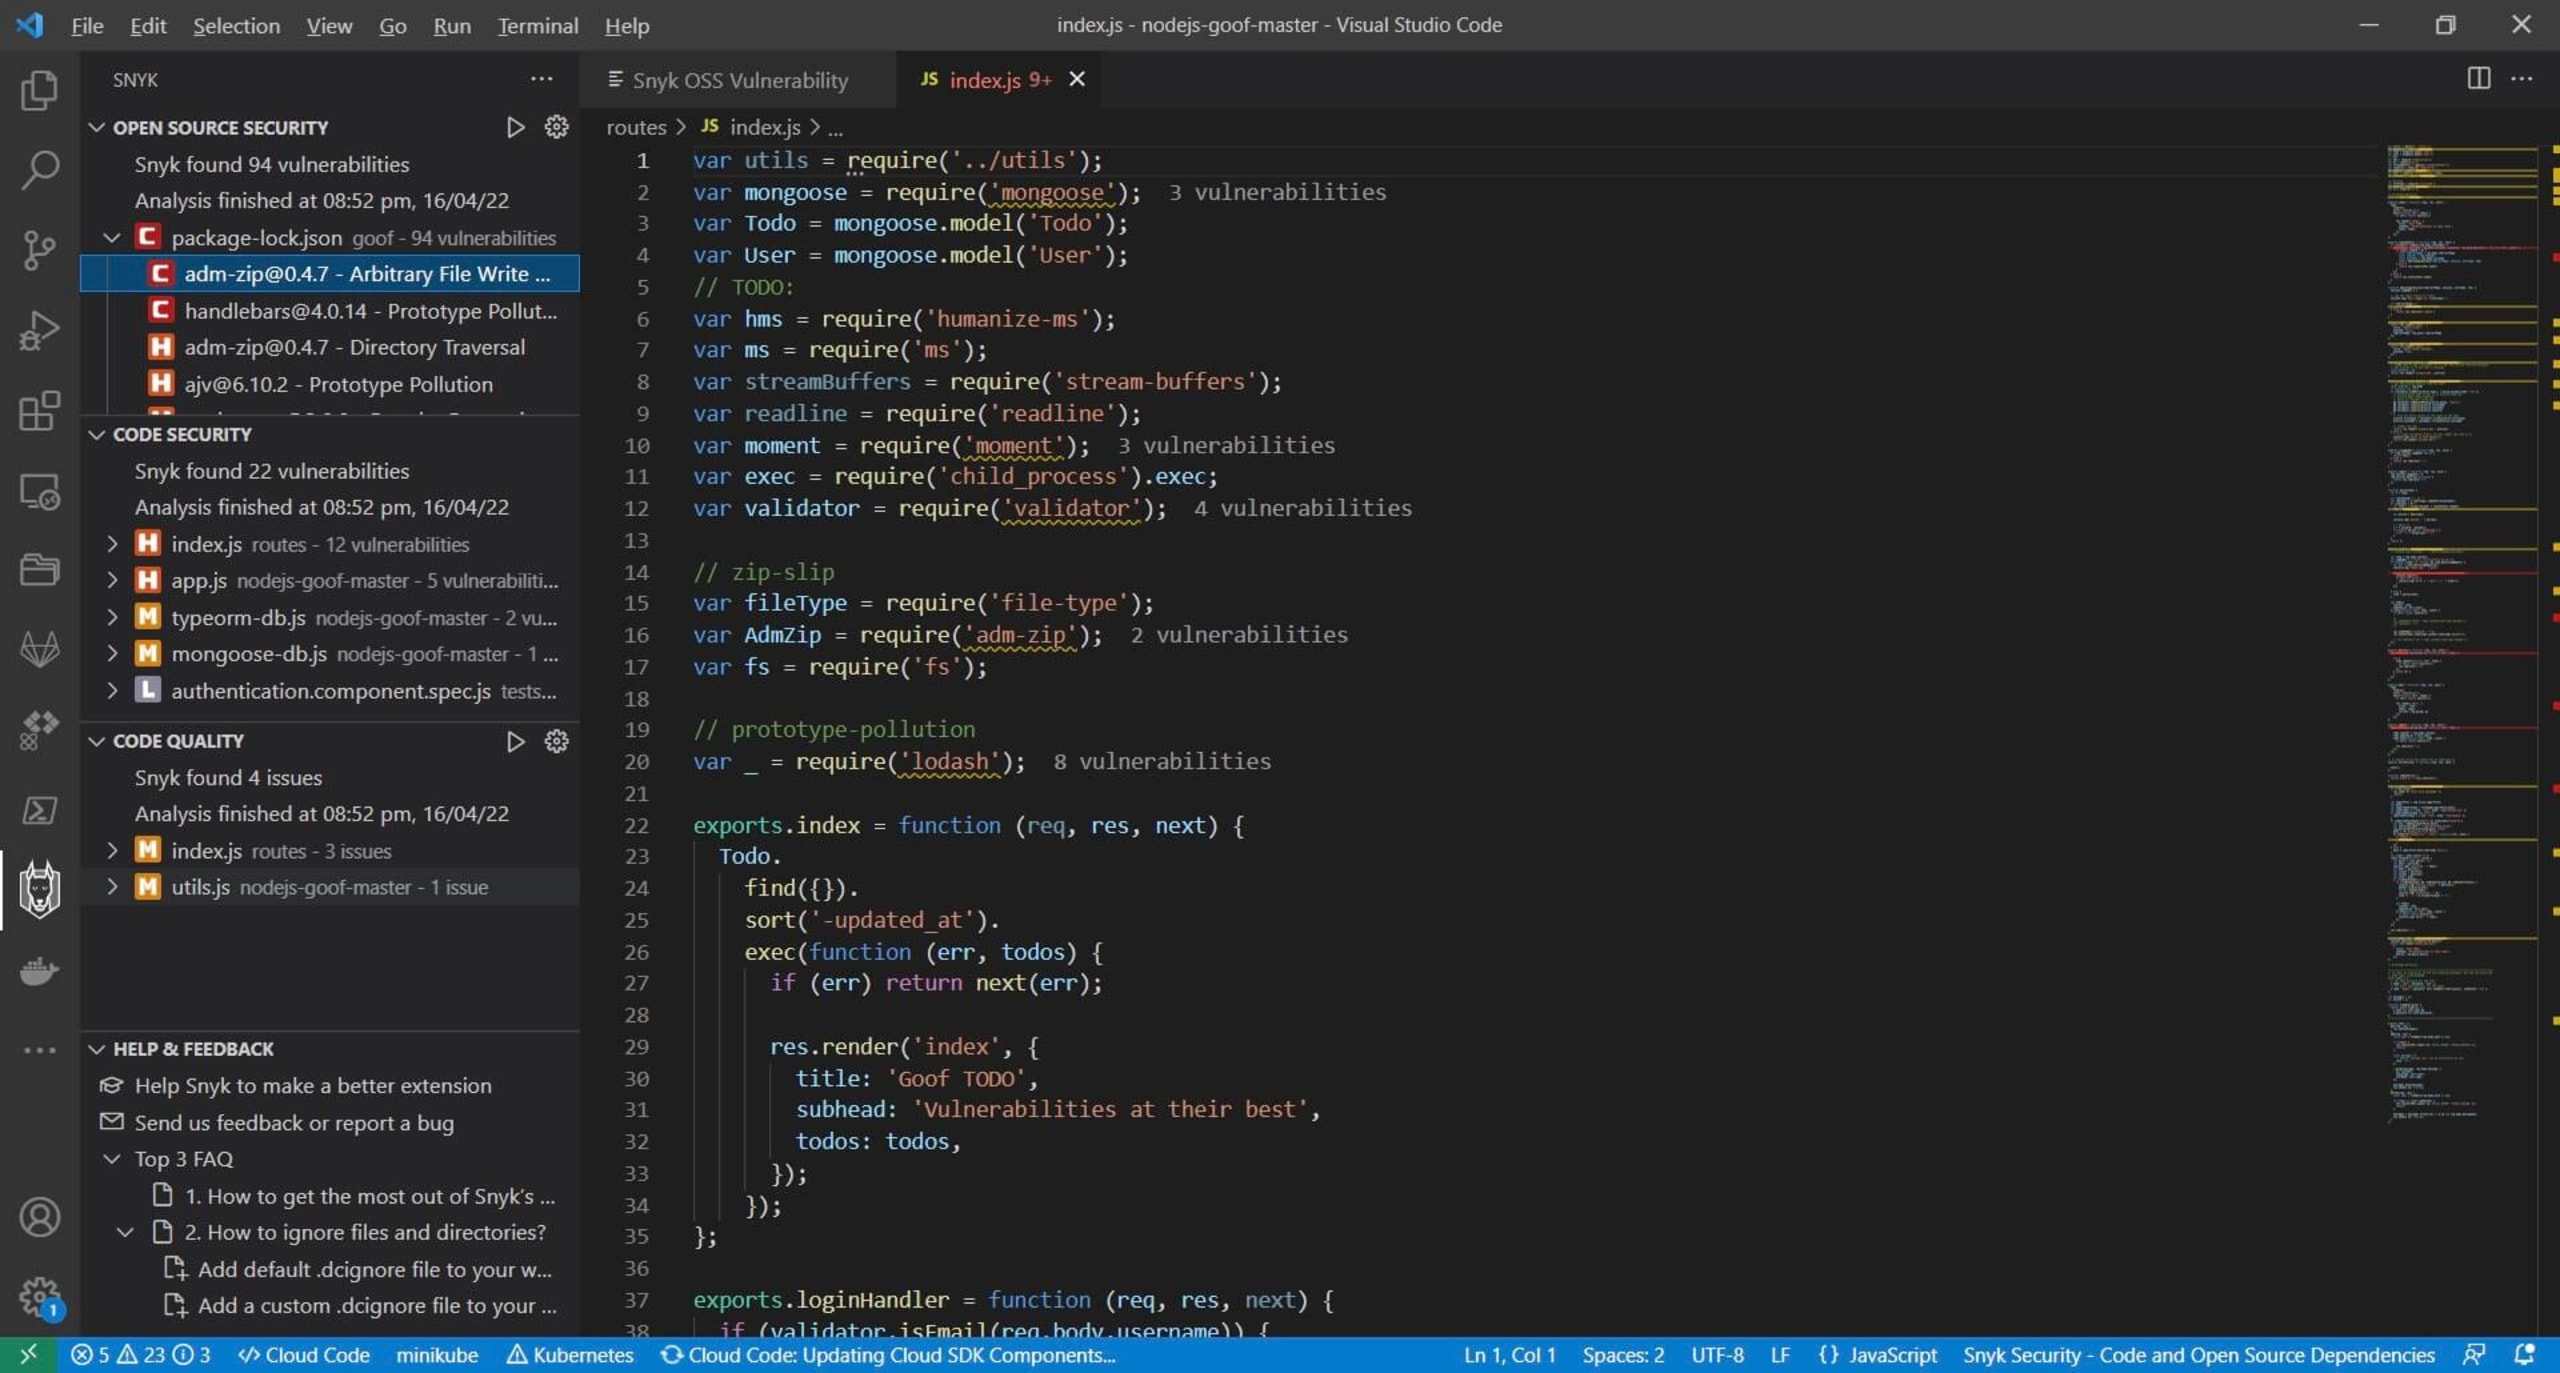
Die Vorteile von Snyk-IDE-Plugins
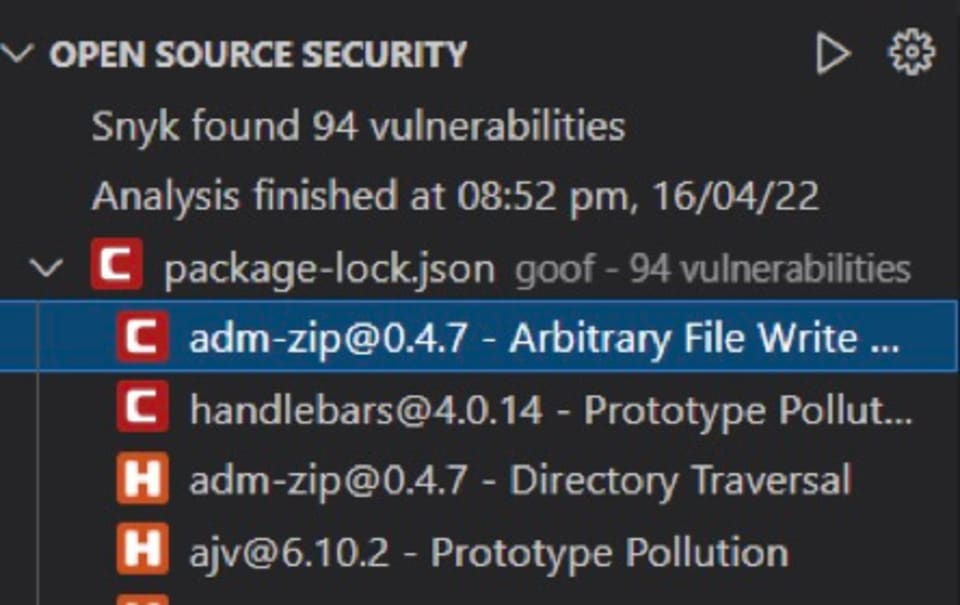
Erstens bieten sie eine sorgfältig zusammengestellte Liste von Open-Source-Sicherheitsproblemen, sortiert nach Schweregrad. Wenn Sie auf einen Eintrag klicken, werden außerdem alle Details aus der Schwachstellendatenbank angezeigt:
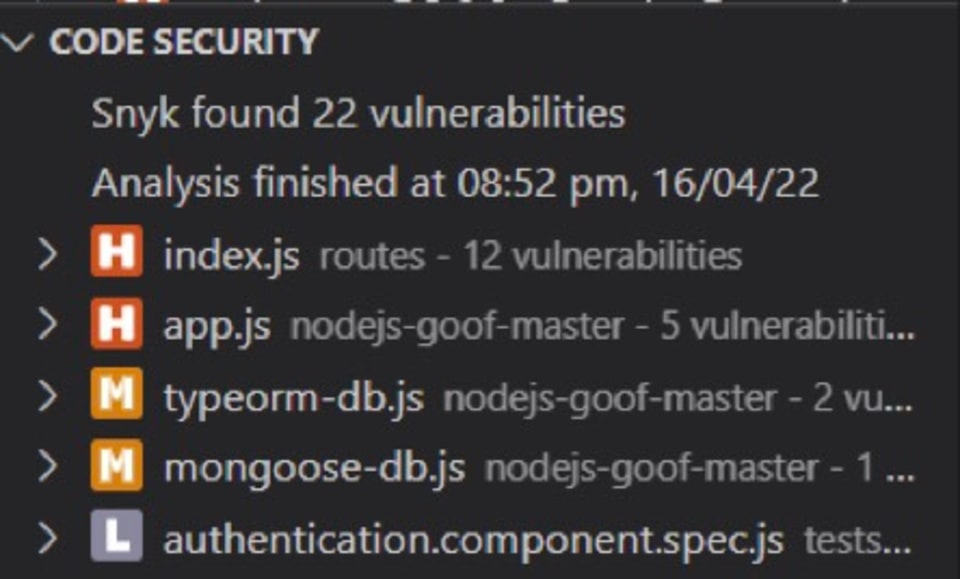
Auch im Bereich Codesicherheit werden potenzielle Schwachstellen im geschriebenen Code erkannt:
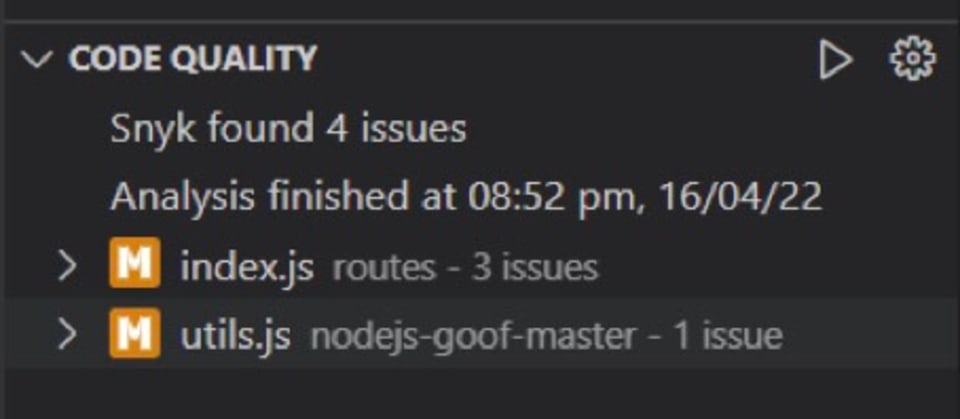
Wer sich besonders für Codequalität interessiert, findet im dritten Teil des IDE-Plugins die entsprechenden Probleme im Projekt:
Stärken Sie Ihr Team mit Snyk
Meine Empfehlung lautet daher: Verlagern Sie Sicherheit so weit wie möglich nach links und geben Sie Entwicklern alles an die Hand, was sie benötigen, um Schwachstellen im Code zu erkennen, zu beheben und die Korrekturen zu validieren – bevor sie etwas in einen Branch übertragen. Die Snyk-IDE-Plugins leisten genau das. In Kombination mit dem vollen Potenzial der Snyk-Plattform erhalten Sie eine erstklassige Strategie für Anwendungssicherheit.
Weitere Informationen zu den von Snyk unterstützten IDEs finden Sie auf der Plugin-Seite von Snyk. Sie können die Plugins direkt mit Ihrem kostenlosen Snyk-Konto nutzen.
Sichern Sie Ihren Code mit modernsten Erkenntnissen
Lernen Sie in nur 30 Minuten das gesamte Funktionsspektrum von Snyk Code SAST kennen.