Schwachstellen Microservices zuordnen – mit Snyk und OpsLevel

John Laban

21. Oktober 2021
0 Min. LesezeitJohn Laban ist Gründer und CEO von OpsLevel. Dieser Blogbeitrag erschien ursprünglich im OpsLevel-Blog.
Snyk entwickelt sich rasant zum De-facto-Standard für Unternehmen, die kontinuierliche Sicherheit in ihre Softwareentwicklungsprozesse integrieren möchten. Angesichts der erstklassigen Sicherheitsinformationen und der entwicklerorientierten Tools ist das kein Wunder.
Von Open Source und Containern bis hin zu Ihrem Anwendungscode und Ihrer Infrastructure as Code bietet Snyk Lösungen, um Sicherheitslücken in Ihrem gesamten Stack zu finden und zu beheben. Ganz gleich, in welchem Kontext: Die von Snyk gewonnenen Erkenntnisse sind wertvoll – unabhängig davon, ob kritische Sicherheitslücken gefunden werden oder nicht (wir finden die Gewissheit, dass keine Sicherheitslücken erkannt wurden, großartig).
Die Komplexität von Microservices
Eine wiederkehrende Herausforderung im Microservices-Kontext besteht jedoch darin, die Zusammenhänge herzustellen, damit die zuständigen Serviceverantwortlichen die Snyk-Scan-Ergebnisse schnell prüfen und entsprechende Maßnahmen ergreifen können. Hochwertige, sichere Services bereitzustellen, ist immer das Ziel. Bei so vielen betrieblichen Aufgaben können Sicherheitslücken jedoch leicht übersehen werden.
Außerdem fällt es Plattform-, Sicherheits- oder SRE-Teams, die sich auf die Sicherheitslage und Best Practices konzentrieren, oft schwer, den Gesamtzustand ihrer Architektur zu beurteilen. Bei Tausenden von Scans und Hunderten von Services: Wie können sie schnell erkennen, welche Services und Teams die Vorgaben nicht erfüllen und zurückfallen?
Mit Snyk-Scan-Ergebnissen und OpsLevel-Prüfungen lassen sich diese Herausforderungen bewältigen.
Snyk + OpsLevel
Die Kombination dieser beiden Lösungen bietet zahlreiche Vorteile:
Sie erkennen auf einen Blick, wenn ein Service nicht wie erwartet gescannt wird
Prüfungsersteller (z. B. Plattform- oder SRE-Teams) können Scan-Ergebnisse detailliert bewerten
Automatische Berichte zeigen, welche Services und Teams die Vorgaben nicht erfüllen
Serviceverantwortliche behalten ihre Scan-Ergebnisse stets im Blick und wissen, wie dringend sie offene Sicherheitslücken beheben müssen
Und dank des umfassenden Kontexts im Servicekatalog von OpsLevel können alle Benutzer Scan-Ergebnisse einfacher und aussagekräftiger prüfen.
Schwachstellen Services zuordnen
Eine Anleitung zur Integration von Snyk und OpsLevel finden Sie hier. Dabei kommt OpsLevels erweiterbares Custom-Event-Check-Framework zum Einsatz, um JSON-Payloads zu empfangen. Zum Senden der JSON-Payloads mit Scan-Ergebnissen empfehlen wir das CLI-Tool von Snyk. Ein Beispielskript finden Sie in der Dokumentation von OpsLevel.
Scan-Ergebnisse werden Services über eine Prüfung zugeordnet. OpsLevel stellt spezielle Vorlagen für Snyk bereit (z. B. Keine kritischen Sicherheitslücken oder Weniger als 5 geringfügige Sicherheitslücken), die Sie als Ausgangspunkt verwenden können.
Sie können auch eigene Prüfungen mit jq schreiben – für das Parsen von Payloads und die Bestehen/Nichtbestehen-Logik – sowie Markdown und Liquid für die Formatierung und Vorlagen der Ergebnismeldungen verwenden.
Wissensvermittlung und Priorisierung
Jede Prüfung in OpsLevel bietet Prüfungserstellern die Möglichkeit, Serviceverantwortlichen genau zu erläutern, welche Schritte zum Bestehen erforderlich sind und warum die jeweilige Prüfung überhaupt wichtig ist.
Durch die Einbindung von Snyk-Scan-Ergebnissen in das Service-Maturity-Modell von OpsLevel wird auch die Priorisierung für Serviceverantwortliche klarer. Neben den Ergebnis- und Notizfeldern einer Prüfung, die den vollständigen Kontext liefern, können Prüfungsersteller Filter und Stufen im Bewertungsraster von OpsLevel nutzen, um Services gezielt und schrittweise sicherer und ausgereifter bereitzustellen.
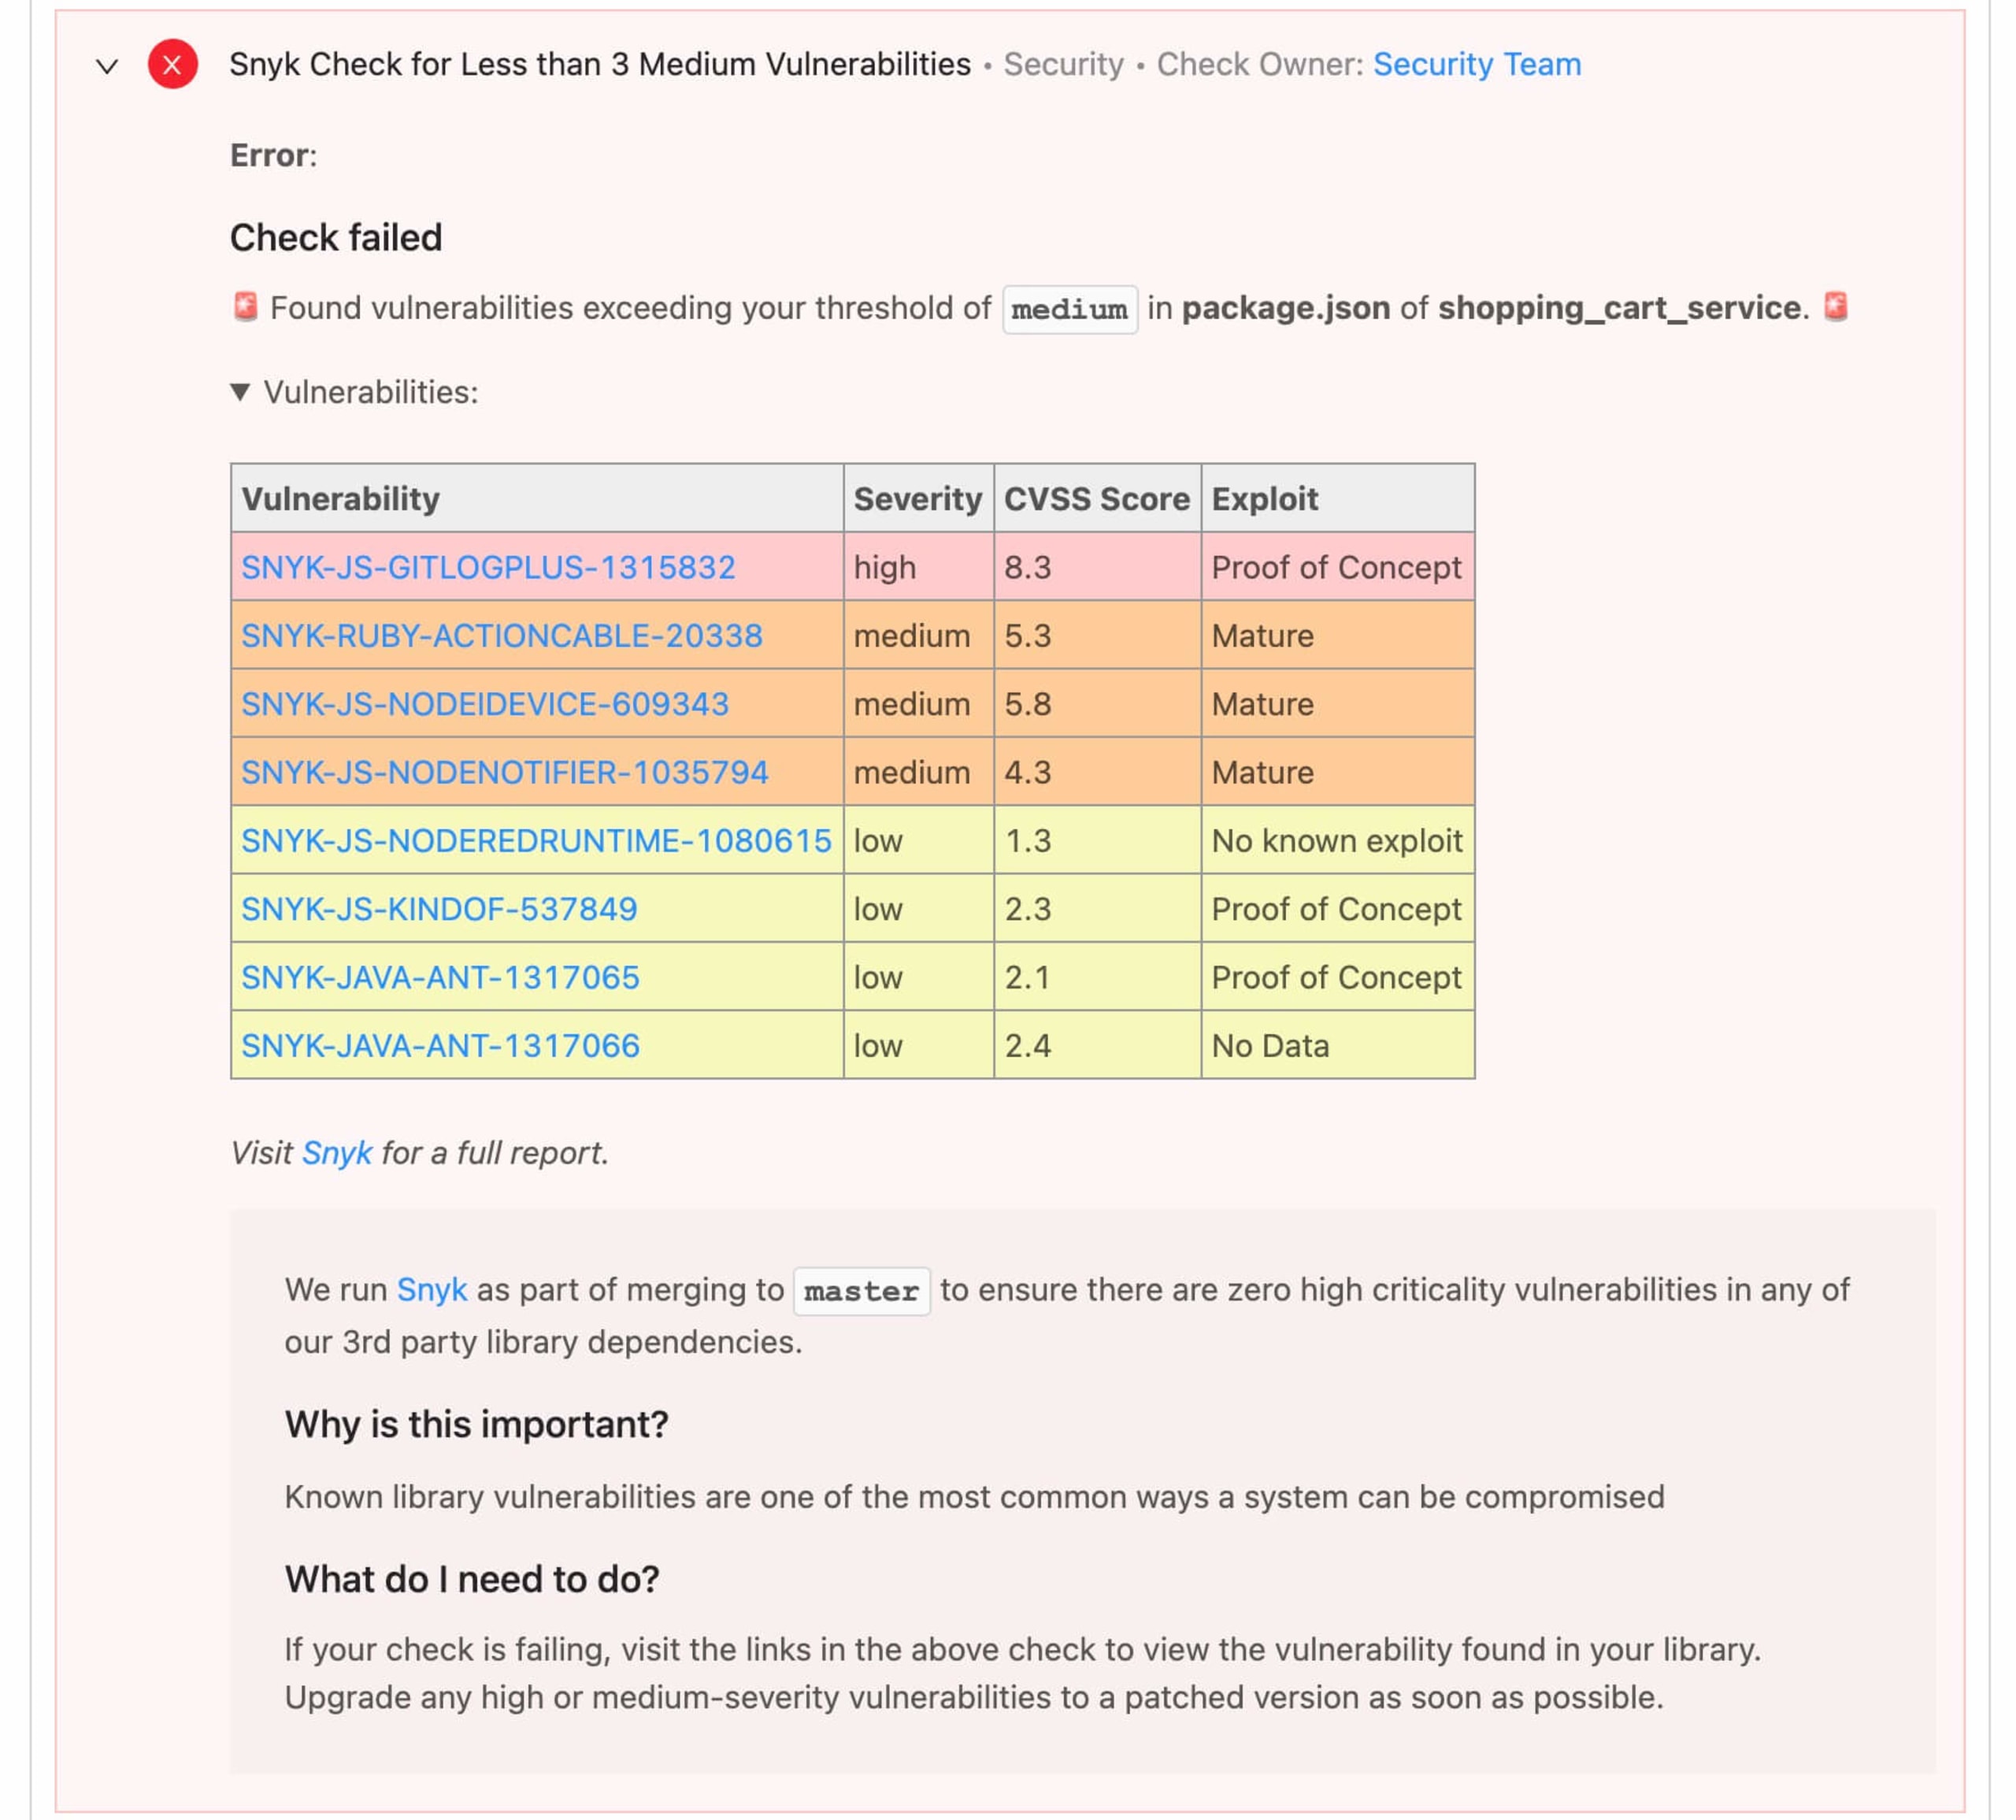
Ansicht der Scan-Ergebnisse durch einen Serviceverantwortlichen mit mehr als 3 mittelschweren Sicherheitslücken
So können beispielsweise schwerwiegende Sicherheitslücken in Scan-Ergebnissen bei kundenorientierten Services ein Ausschlusskriterium sein, während sie bei ausschließlich intern genutzten Services weit weniger bedenklich sind. Solche Unterschiede lassen sich in OpsLevel schnell abbilden und anschließend von Serviceverantwortlichen einfach prüfen. So setzen sie ihre Zeit stets für die richtigen betrieblichen oder sicherheitsrelevanten Aufgaben ein.
Automatisierte Berichte
Die Ergebnisse einzelner Prüfungen weisen Serviceverantwortlichen die nächsten Schritte zur Verbesserung und Absicherung ihrer Services. Zusammengefasst liefern sie wichtigen Stakeholdern – etwa Plattformteams oder der technischen Leitung – Einblicke in die aktuelle Sicherheitslage ihrer Organisation.
Fragen wie welcher Teil meiner Anwendung ist am stärksten gefährdet? oder welches Team fällt zurück? lassen sich mit den Prüfungsberichten von OpsLevel leicht beantworten.
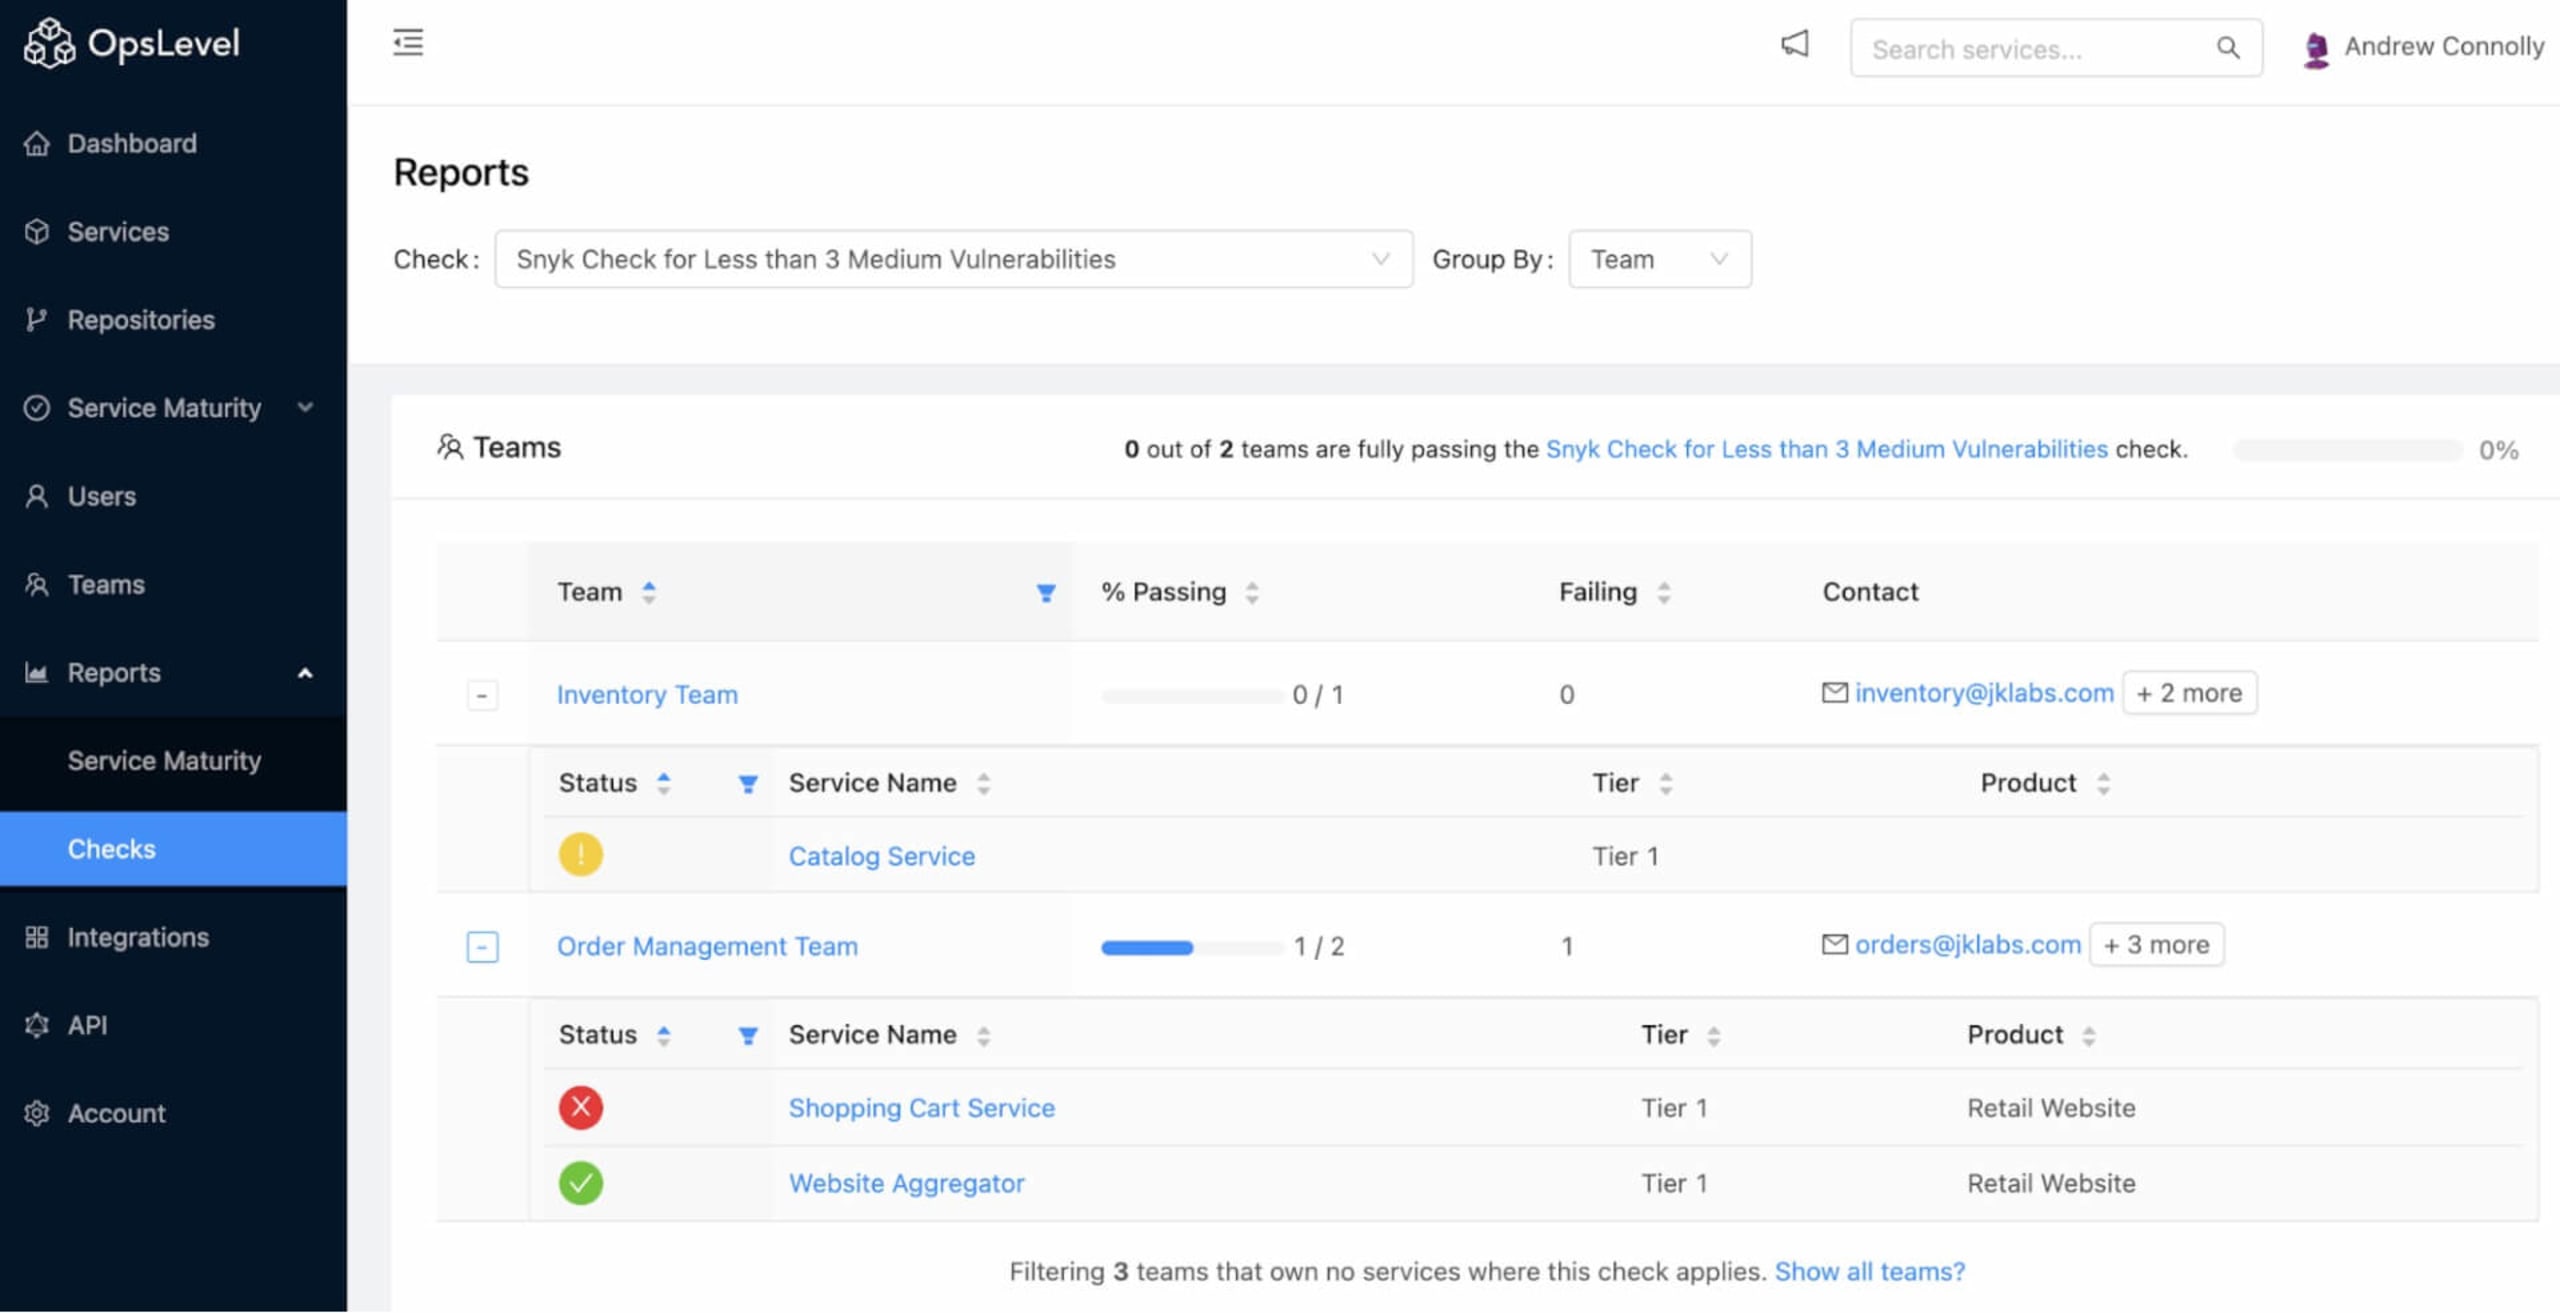
Übersicht über den Status aller relevanten Services für diese Prüfung: 1 bestanden, 1 nicht bestanden und 1 ohne Scan-Ergebnisse.
OpsLevel + Snyk ausprobieren
Wenn Sie Snyk bereits verwenden, sind Sie auf dem richtigen Weg, um sicherere Services bereitzustellen. Beschleunigen Sie diesen Weg, indem Sie Ihre Scan-Ergebnisse in einen umfassenden Servicekatalog integrieren. Weitere Informationen zu OpsLevel oder eine Demo-Anfrage finden Sie hier. Wenn Sie Snyk noch nicht ausprobiert haben, können Sie kostenlos loslegen.
Starten Sie mit Capture the Flag
Erfahren Sie in unserem virtuellen On-Demand-Workshop für Einsteiger, wie Sie Capture-the-Flag-Herausforderungen lösen.