Black Hat Asia 2025: Meine Reise als Reviewer, Speaker und Community Connector

28. April 2025
0 Min. LesezeitVon Zeit zu Zeit erlebt man eine Konferenz, die nicht einfach nur alle Erwartungen erfüllt, sondern einen verändert. Black Hat Asia 2025 war für mich genau so eine Konferenz.
Die diesjährige Ausgabe fand im Herzen Singapurs statt und war aus vielen Gründen etwas Besonderes. Ich hatte das Privileg, gleich mehrere Rollen zu übernehmen: als Mitglied des Review Boards, Speaker, Panelteilnehmerin, Speaker-Coach und vor allem als Lernende. Es war eine Woche voller tiefgreifender technischer Erkenntnisse, inspirierender Gespräche und überraschender Wiedersehen mit Menschen, die ich schon lange bewundere, aber nur selten treffe – insbesondere außerhalb Indiens.
Von der Community Lounge bis zur anregenden Locknote zum Abschluss der Konferenz bot jede Session die Gelegenheit, Kontakte zu knüpfen, nachzudenken und dazuzulernen. Ich nahm neue Perspektiven, frische Energie und ein erneuertes Gefühl der Bestimmung für unsere tägliche Arbeit in der Cybersecurity mit.
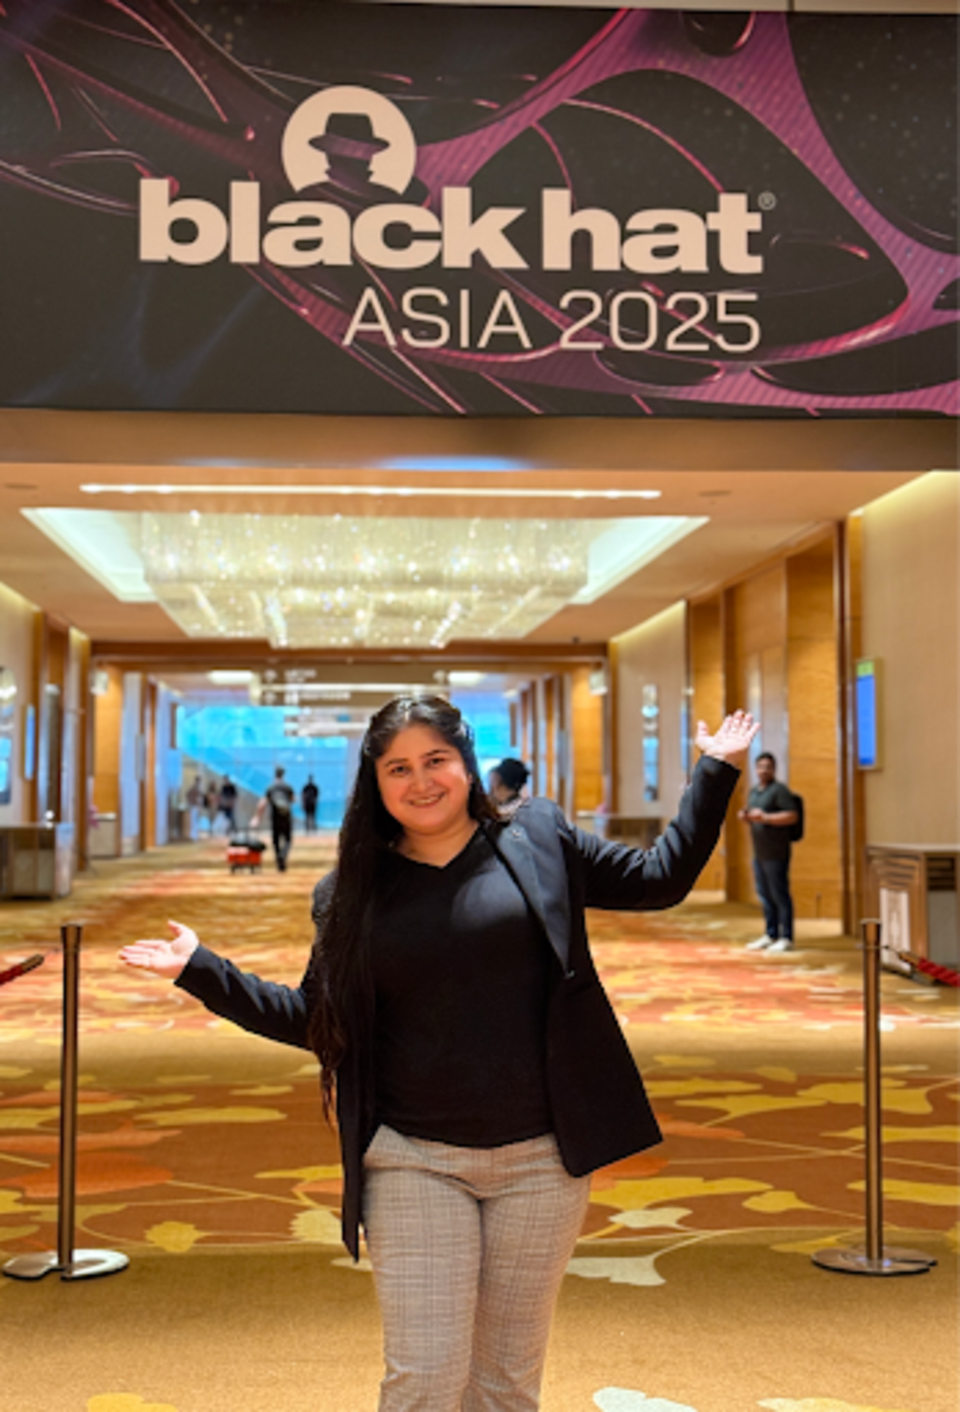
Hier ein Rückblick auf meine beeindruckende Reise durch die Konferenz.
Cloud-Sicherheit: Verbindungen in der Cloud schaffen
Meine erste Session war das Meetup zu „Cloud-Sicherheit: Verbindungen in der Cloud schaffen“ – ein Treffen von Cloud-Sicherheitsexpertinnen und -experten sowie Interessierten, bei dem gemeinsame Herausforderungen und innovative Lösungen diskutiert wurden. Wir sprachen darüber, Multi-Cloud-Umgebungen abzusichern, Compliance-Anforderungen zu bewältigen und darüber, dass Identität heute den eigentlichen Perimeter bildet. Doch vor allem erzählten wir unsere Geschichten.
Es war belebend, Menschen aus verschiedenen Teilen Asiens und anderen Regionen kennenzulernen, denen ich in Indien nur selten begegnen würde. Die Vielfalt der Gedanken, Ansätze und Erfahrungen bereicherte die Diskussion um Perspektiven, die mir bisher nicht begegnet waren. Das ist das Besondere an Meetups bei Black Hat: Sie sind ungezwungen und zugleich äußerst aufschlussreich.
Den Status quo hacken: Frauen in der Cybersecurity feiern
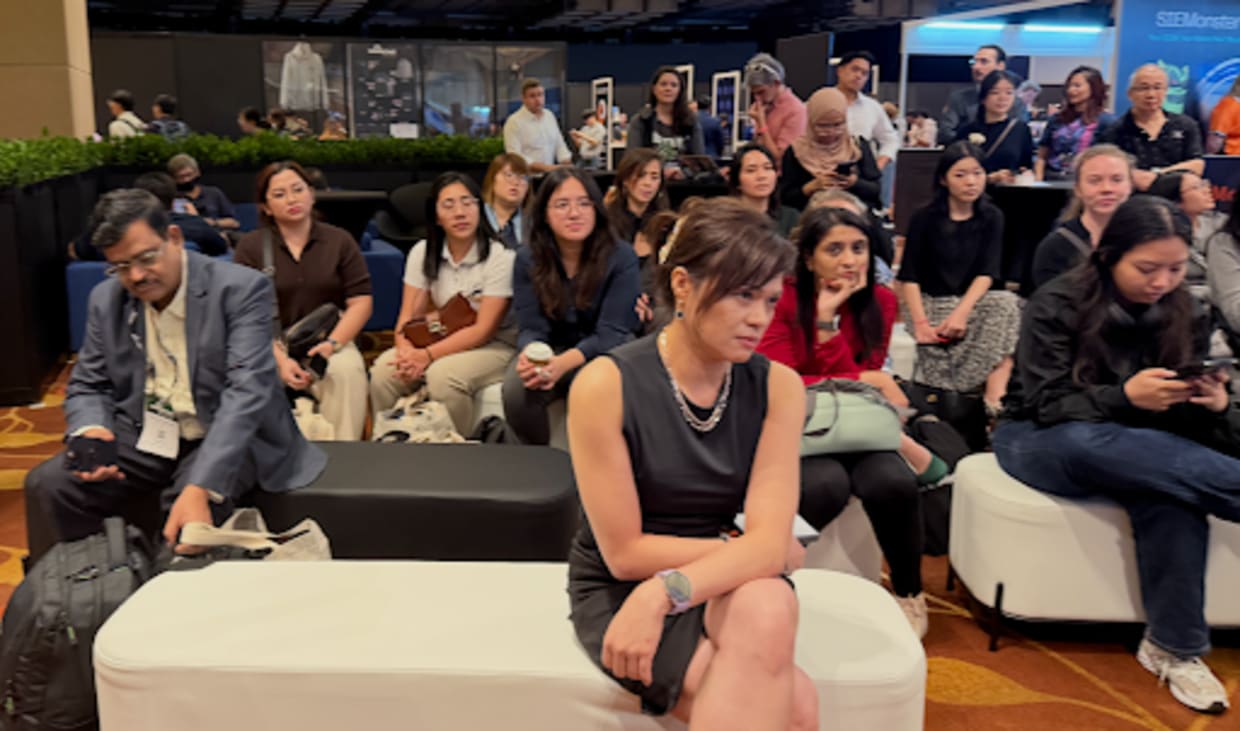
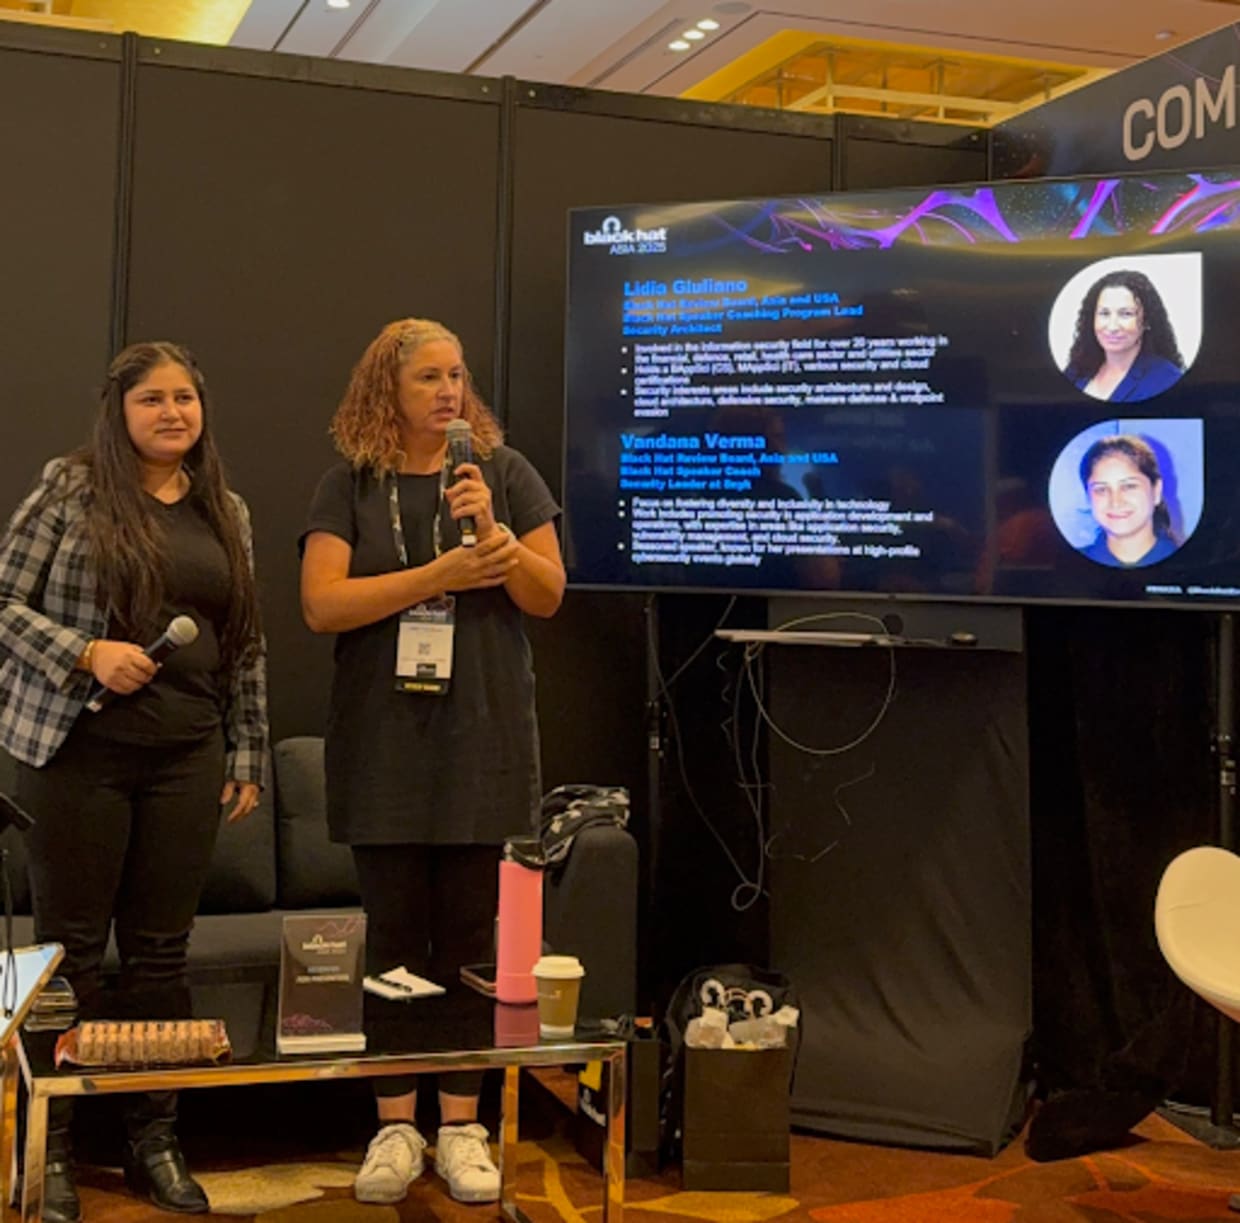
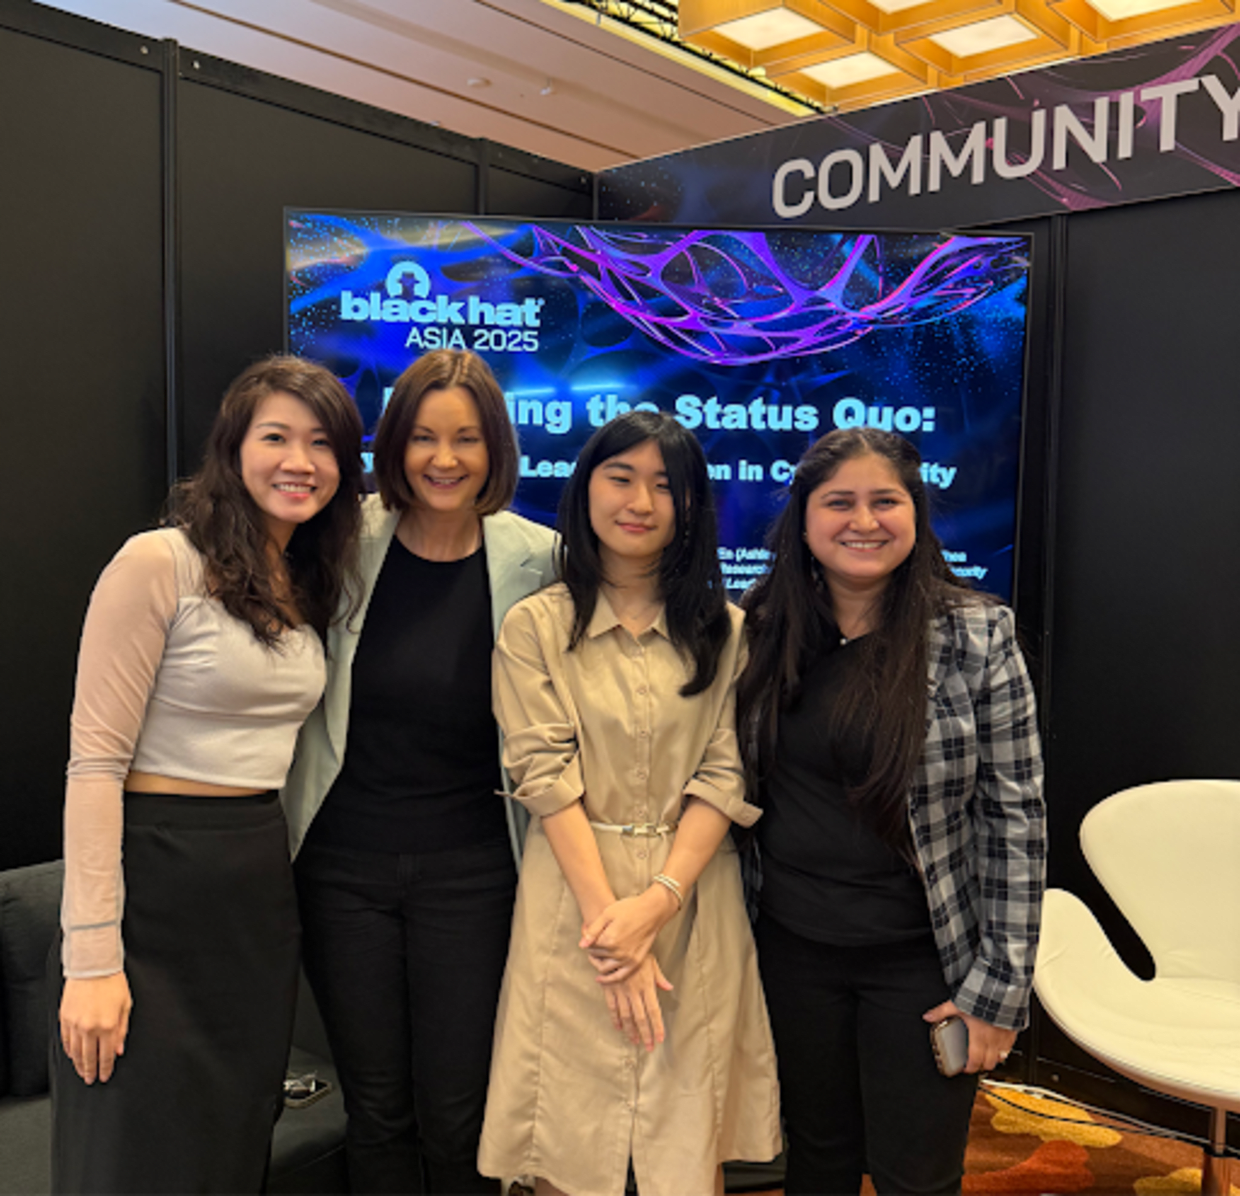
Dieses Panel lag mir besonders am Herzen. Bei „Den Status quo hacken: Geschichten führender Frauen in der Cybersecurity“ kamen beeindruckende Führungspersönlichkeiten zusammen: Ashley Shen, Pamela O’Shea, Asuka Nakajima und ich. Wir erzählten nicht nur von unseren technischen Werdegängen, sondern auch von der menschlichen Seite der Cybersecurity – von unseren Herausforderungen, den überwundenen Vorurteilen, den Mentorinnen und Mentoren, die uns zum Erfolg verhalfen, und der Widerstandskraft, die es braucht, um dabei zu bleiben.
Die Herzlichkeit, Unterstützung und Offenheit im Raum waren überwältigend. Viele Teilnehmende sagten hinterher, wie erfrischend es gewesen sei, Geschichten zu hören, die es nur selten in die Keynotes von Konferenzen schaffen. Das erinnerte mich daran, dass Repräsentation wichtig ist – wichtiger, als wir denken.
Speaker:
Chi-En (Ashley) Shen | Technische Leitung, Security Research Engineering, Cisco Talos
Pamela O'Shea | Direktorin, Shea Security
Asuka Nakajima | Senior Security Research Engineer, Elastic
Vandana Verma | Review Board, Black Hat Asia
Die Führungskräfte von morgen coachen: Schwachstelleninformationen mit SBOM und VEX
Ein weiteres Highlight war, das brillante Duo Anusha Penumacha und Srinija Kammari für ihren Vortrag zu „Die Ausnutzbarkeit von Schwachstellen mit SBOM und VEX ermitteln.“ zu coachen. Ihr Thema war hochgradig technisch und zugleich äußerst relevant. Es hat mir große Freude gemacht, ihnen dabei zu helfen, ihre Botschaft und Präsentation zu verfeinern.
Zu sehen, wie sie auf der Bühne glänzten, war ein stolzer Mentorinnenmoment! Beim Speaker-Coaching geht es nicht nur um Folien und Bühnenpräsenz, sondern darum, Stimmen Gehör zu verschaffen – klar und selbstbewusst. Diese Stimmen werden die nächste Generation von Führungskräften in der Cybersecurity prägen.
KI: inzwischen schlauer als Hacker, aber immer noch verwirrt von Katzen
Am nächsten Tag war ich Teil einer weiteren spannenden Session: „KI: inzwischen schlauer als Hacker, aber immer noch verwirrt von Katzen“. Auf unterhaltsame und aufschlussreiche Weise ging es darum, wie sich KI zu einem wichtigen Faktor in der Cybersecurity entwickelt – allerdings nicht ohne Eigenheiten und Grenzen.
Wir untersuchten, wie KI-Modelle die Bedrohungserkennung verbessern, aber auch, wie Angreifer lernen, sie auszutricksen. Außerdem sprachen wir über ethische Auswirkungen, die Bedeutung der Datenqualität und die Lücke zwischen dem, was KI verspricht, und dem, was sie in der Praxis tatsächlich leistet. Die Fragen aus dem Publikum waren messerscharf – es war klar, dass sich alle kritisch mit der Rolle von KI in unserem Bereich auseinandersetzten.
Locknote: Rückblicke, Erkenntnisse und der Blick nach vorn
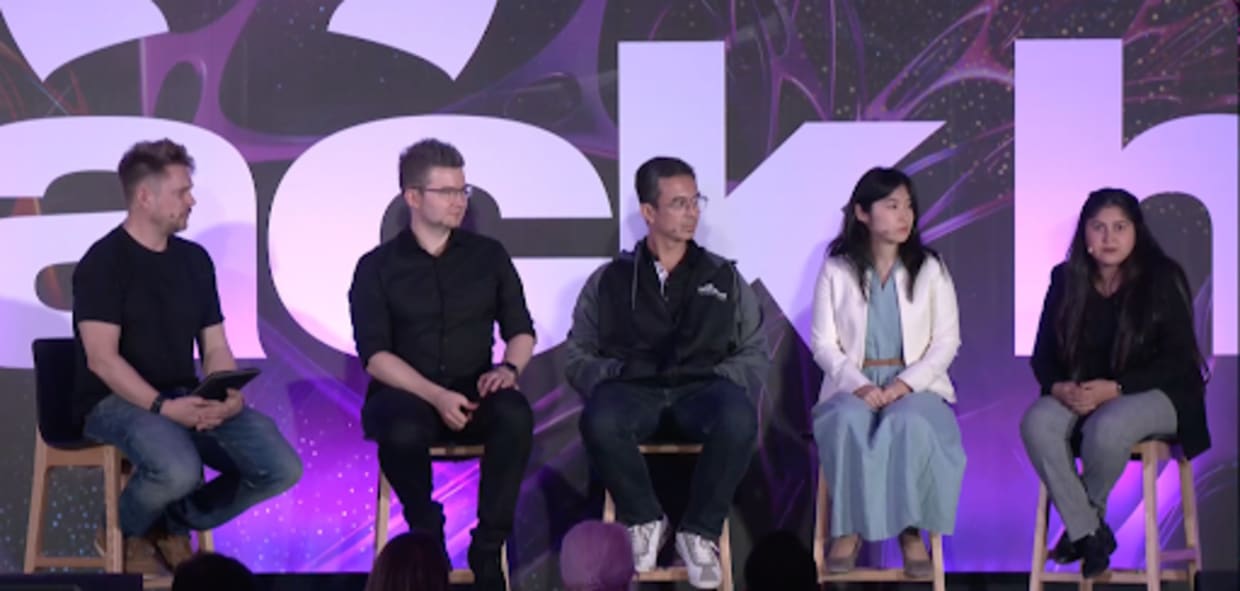
Zum Abschluss war ich Teil der Locknote-Session – einer Podiumsdiskussion, in der die wichtigsten Erkenntnisse der Black Hat Asia zusammengefasst wurden. Wir sprachen über Trends, Überraschungen und die entscheidenden Herausforderungen der Sicherheitswelt von heute – von Supply-Chain-Sicherheit bis hin zu den menschlichen Faktoren, die noch immer oft übersehen werden.
Auf dieser Bühne zu stehen, fühlte sich an, als würde sich ein Kreis schließen. Nach monatelanger Prüfung von CFPs, dem Coaching von Speakern und meinen eigenen Sessions war dies der perfekte Anlass, über alles nachzudenken, wofür die Konferenz steht.
Speaker:
Asuka Nakajima | Senior Security Research Engineer, Elastic
Ryan Flores | Leiter des Teams für zukunftsorientierte Bedrohungsforschung
Daniel Cuthbert | Junior-Pentester, Santander
Vandana Verma | Review Board, Black Hat Asia
Jeff Moss | Gründer der Black Hat- und DEF CON-Konferenzen sowie ehemaliger Chief Security Officer und VP bei ICANN; Beirat des US-Heimatschutzministeriums
Vitaly Kamluk | Gründer, TitanHex
Zum Abschluss
Außerdem konnte ich am Dinner des Black Hat Review Boards teilnehmen – gemeinsam mit den anderen großartigen Reviewerinnen und Reviewern des Boards.
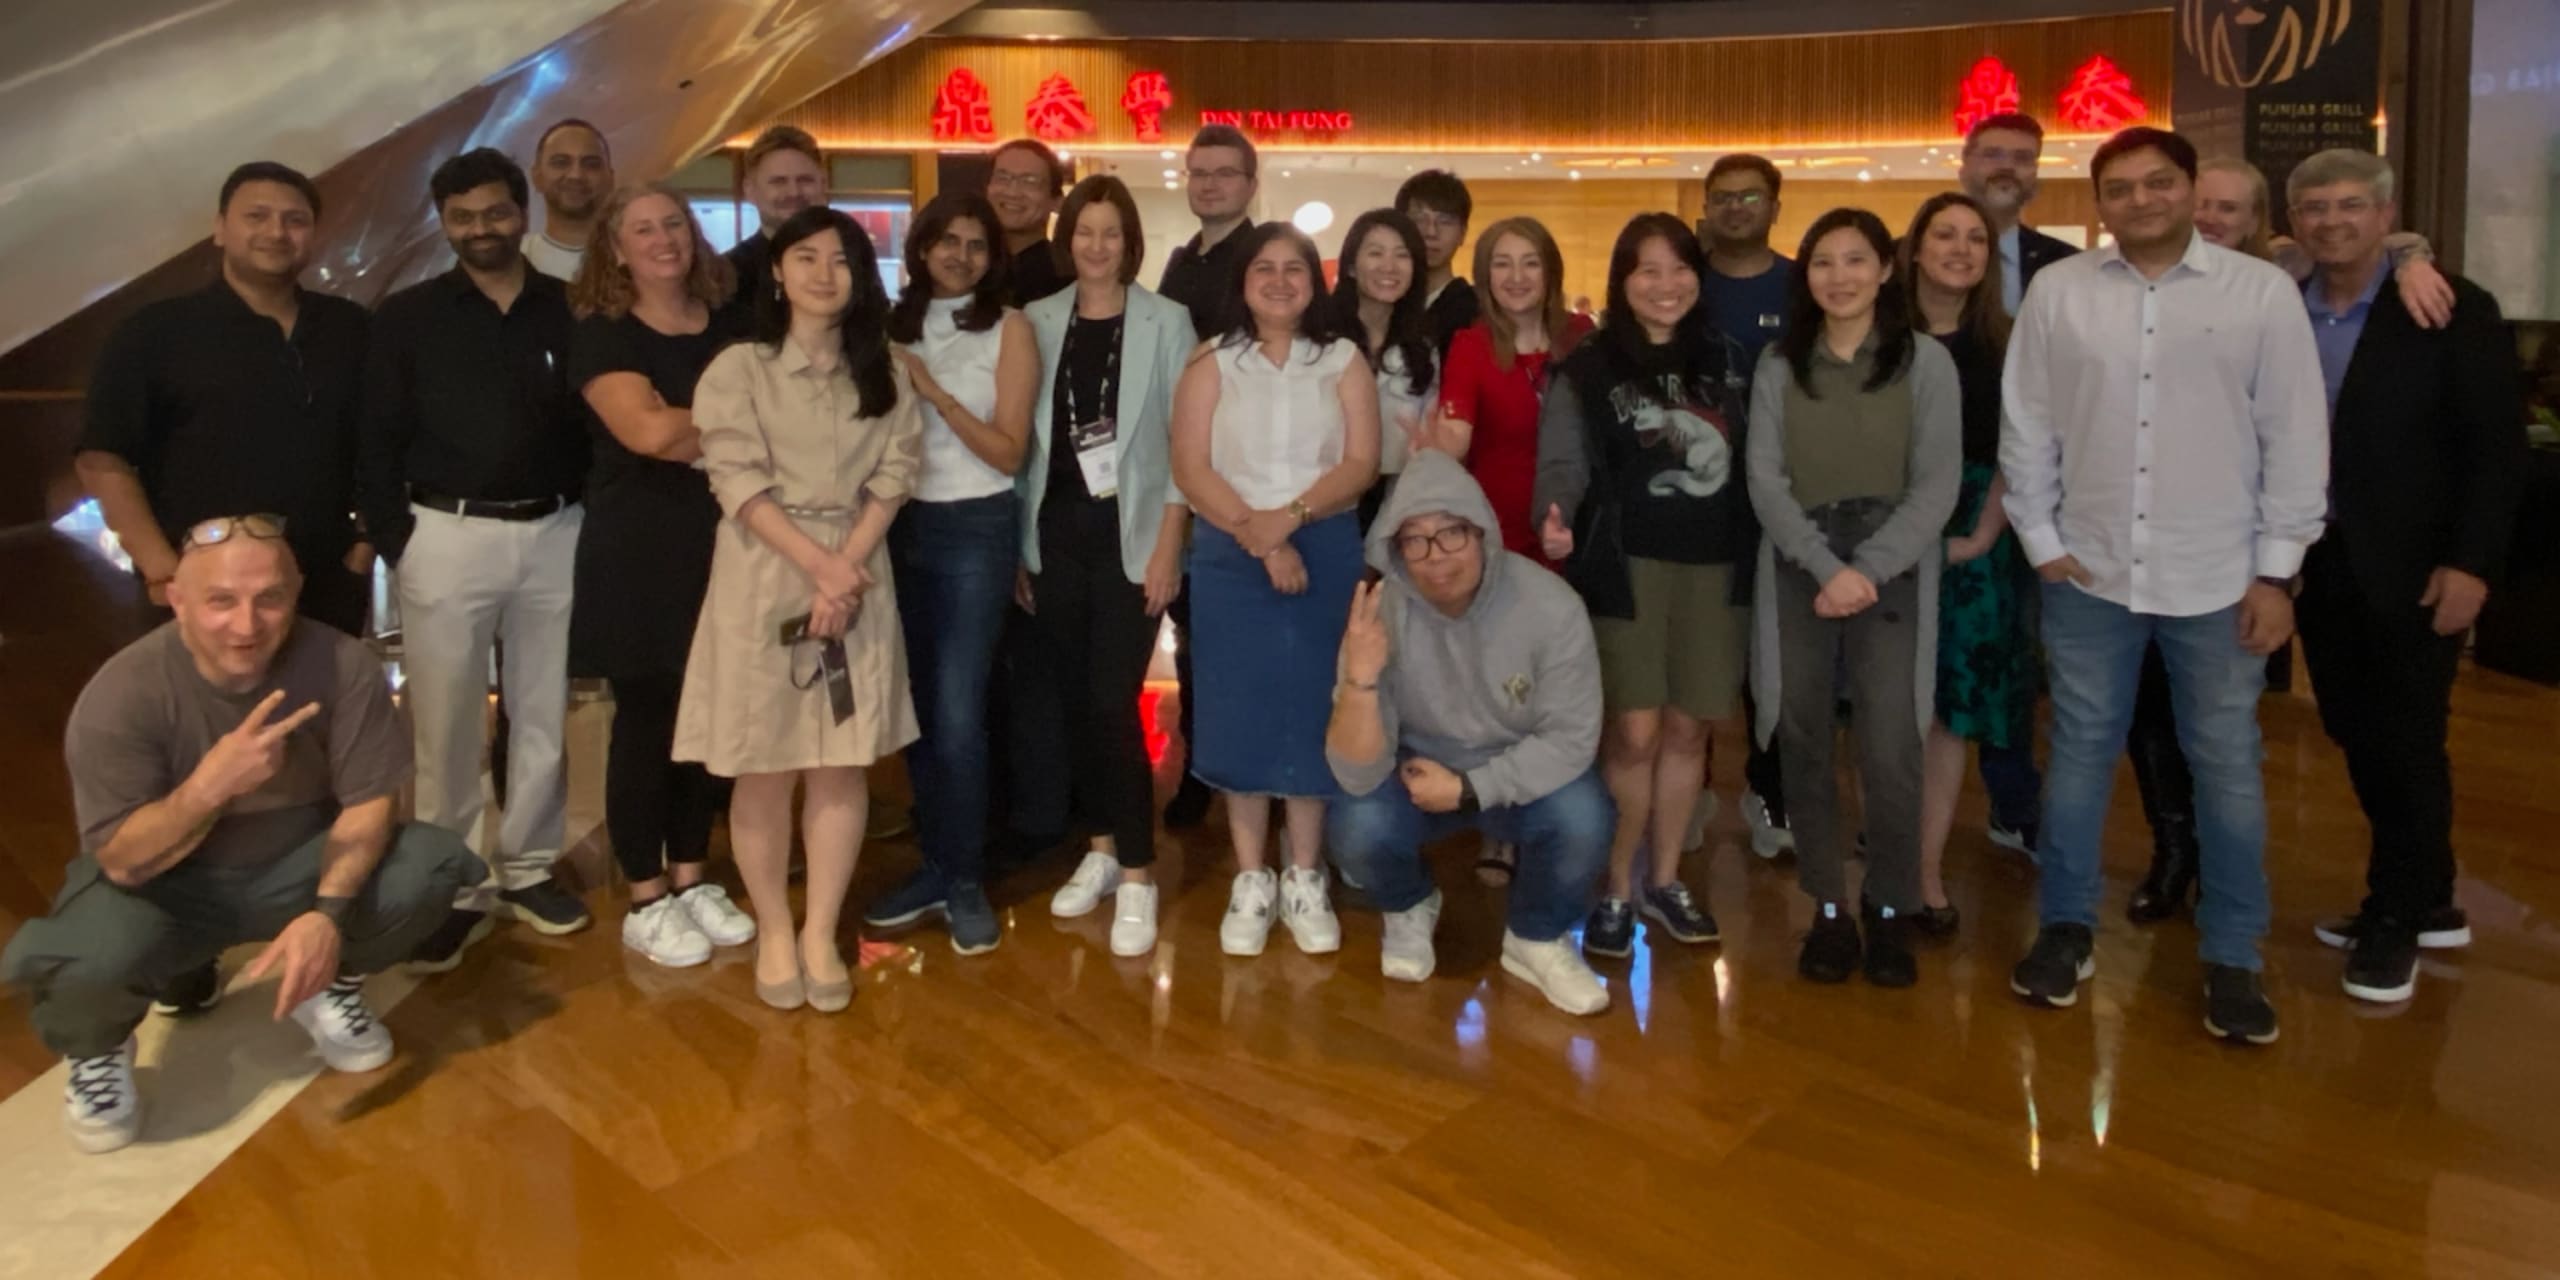
Vielleicht war es am erfüllendsten, Mentorinnen und Mentoren wiederzutreffen, neue Freundschaften zu schließen und Verbündete aus aller Welt zu finden. Viele dieser Menschen sehe ich in Indien nur selten oder gar nicht. Von Gesprächen auf den Fluren bis zu spontanen Abendessen – ob erfahrene Veteranen oder junge Fachkräfte bei ihrer ersten Black Hat: Die Energie war ansteckend. Und ja, Teil des ikonischen Fotos „Hackers in India“ zu sein, war das Sahnehäubchen – ein stolzer Moment an der Seite einiger der klügsten Köpfe meines Heimatlandes, die inzwischen weltweit für Aufsehen sorgen.
Bei der Black Hat Asia 2025 ging es nicht nur um Vorträge oder Titel, sondern um Menschen, Fortschritt und Leidenschaft. Es ging darum, einer Community etwas zurückzugeben, die mir so viel gegeben hat, und aus jedem Gespräch etwas mitzunehmen.
Ein herzliches Dankeschön an alle, die ich getroffen, begleitet oder von denen ich gelernt habe.
Übernehmen Sie die Kontrolle über AI-Security mit Snyk
Erfahren Sie, wie Snyk den von AI generierten Code Ihrer Entwicklungsteams absichert und Ihren Security-Teams zugleich vollständige Transparenz und Kontrolle bietet.