IAM-Sicherheit mit AWS-Berechtigungsgrenzen und Snyk maximieren

26. Juni 2023
0 Min. LesezeitIn der sich rasant wandelnden Cloud-Landschaft von heute sind die Verwaltung von Berechtigungen und zuverlässige Sicherheitskontrollen für Unternehmen, die Amazon Web Services (AWS) nutzen, unverzichtbar. AWS Identity and Access Management (IAM) spielt eine zentrale Rolle bei der Verwaltung von Berechtigungen für den Zugriff auf AWS-Ressourcen. IAM bietet zwar eine granulare Kontrolle über Berechtigungen, doch AWS-IAM-Berechtigungsgrenzen sorgen für zusätzliche Sicherheit und Flexibilität bei der Feinabstimmung von Zugriffskontrollen.
Eine AWS-Berechtigungsgrenze ist ein Sicherheitsmechanismus, der die Berechtigungen einschränkt, über die eine IAM-Identität (Benutzer und Rollen) verfügen kann. Mit einer Berechtigungsgrenze können Unternehmen einheitliche und klar definierte Autorisierungsrichtlinien festlegen, die eine unbeabsichtigte oder absichtliche Ausweitung von Berechtigungen verhindern. Die Festlegung von Berechtigungsgrenzen trägt dazu bei, das Risiko eines unbefugten Zugriffs auf vertrauliche Ressourcen zu verringern und die möglichen Auswirkungen von Sicherheitsverletzungen oder menschlichen Fehlern zu begrenzen.
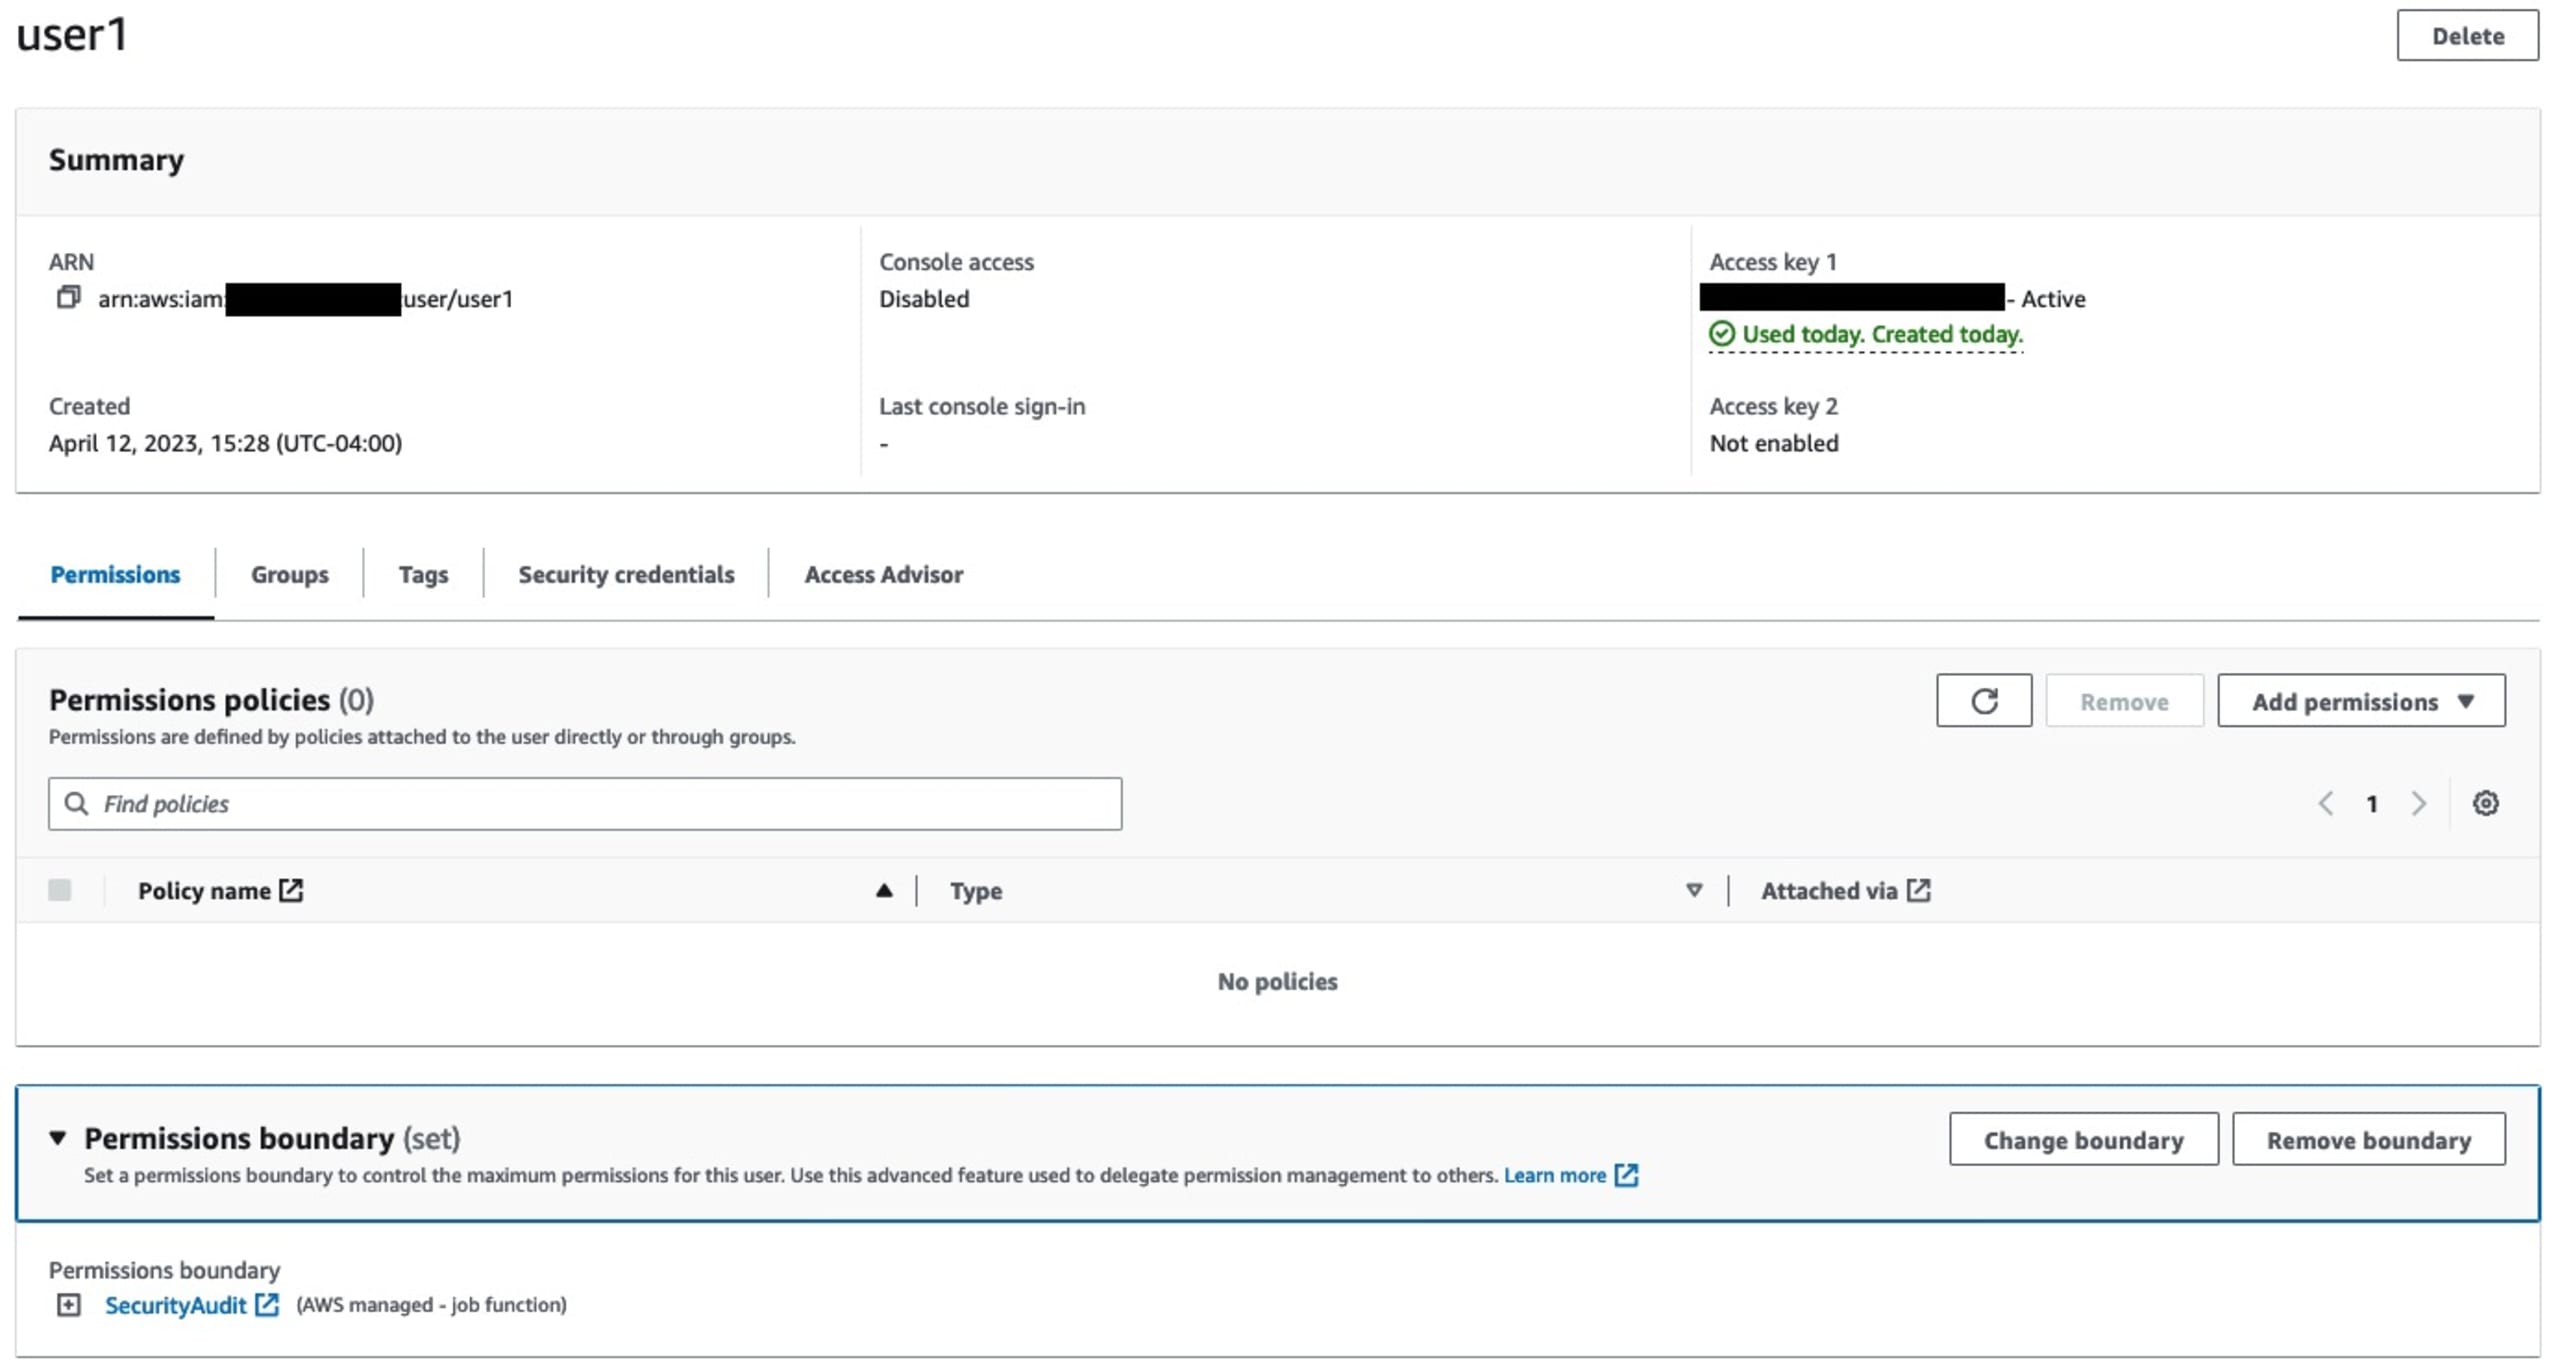
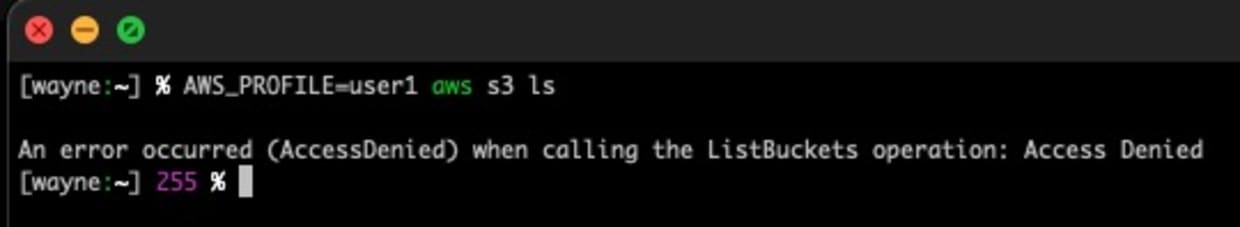
Kurz gesagt: Berechtigungsgrenzen sind Leitplanken für Berechtigungen. Sie erteilen jedoch selbst keine Berechtigungen. Dieser Benutzer hat beispielsweise keine Berechtigungen, obwohl für ihn die Berechtigungsgrenze SecurityAudit gilt:
Vorteile und Anwendungsfälle
IAM-Berechtigungsgrenzen sind besonders für Unternehmen mit verteilten oder komplexen IAM-Umgebungen nützlich.
In den folgenden Anwendungsfällen können Berechtigungsgrenzen die Sicherheit und die betriebliche Effizienz erhöhen:
Zentralisierte Cloud-IAM-Teams: Berechtigungsgrenzen ermöglichen es Teams oder Geschäftsbereichen, ihre eigenen IAM-Entitäten und zugehörigen Berechtigungen innerhalb der durch die Sicherheitsrichtlinien des Unternehmens festgelegten Grenzen zu verwalten. Durch diese Delegierung von Verwaltungsaufgaben gewinnen sie an Agilität und Autonomie, während ein zentralisiertes Sicherheitskonzept erhalten bleibt. Der „delegierte Administrator“ ist der wichtigste Anwendungsfall für IAM-Berechtigungsgrenzen.
Mandantenfähige Umgebungen: In gemeinsam genutzten Infrastrukturen oder mandantenfähigen Anwendungen tragen Berechtigungsgrenzen dazu bei, zu verhindern, dass ein Mandant auf die Ressourcen eines anderen zugreift. Unternehmen können die Isolation sicherstellen und starke Sicherheitsgrenzen aufrechterhalten, indem sie für jeden Mandanten spezifische Grenzen definieren.
Funktionstrennung: Berechtigungsgrenzen sind hilfreich, um organisatorische Zuständigkeiten voneinander abzugrenzen und durchzusetzen. Administratoren können unbefugte Aktionen verhindern, indem sie Grenzen anhand von Aufgabenbereichen wie Entwicklung, Test oder Produktion zuweisen.
Zugriff durch Dritte: Berechtigungsgrenzen bieten eine zusätzliche Kontrollebene, wenn externen Parteien wie Auftragnehmern oder Anbietern Zugriff gewährt wird. Indem sie eine Grenze festlegen, die den Zugriff auf die erforderlichen Ressourcen beschränkt, können Unternehmen die Risiken verringern, die mit weitreichenden Berechtigungen für Dritte verbunden sind.
Auswertung von Berechtigungsgrenzen
Wenn für eine IAM-Entität eine Berechtigungsgrenze definiert ist, wird diese während der Richtlinienauswertung gegen Ende des Prozesses ausgewertet, wie hier dargestellt:
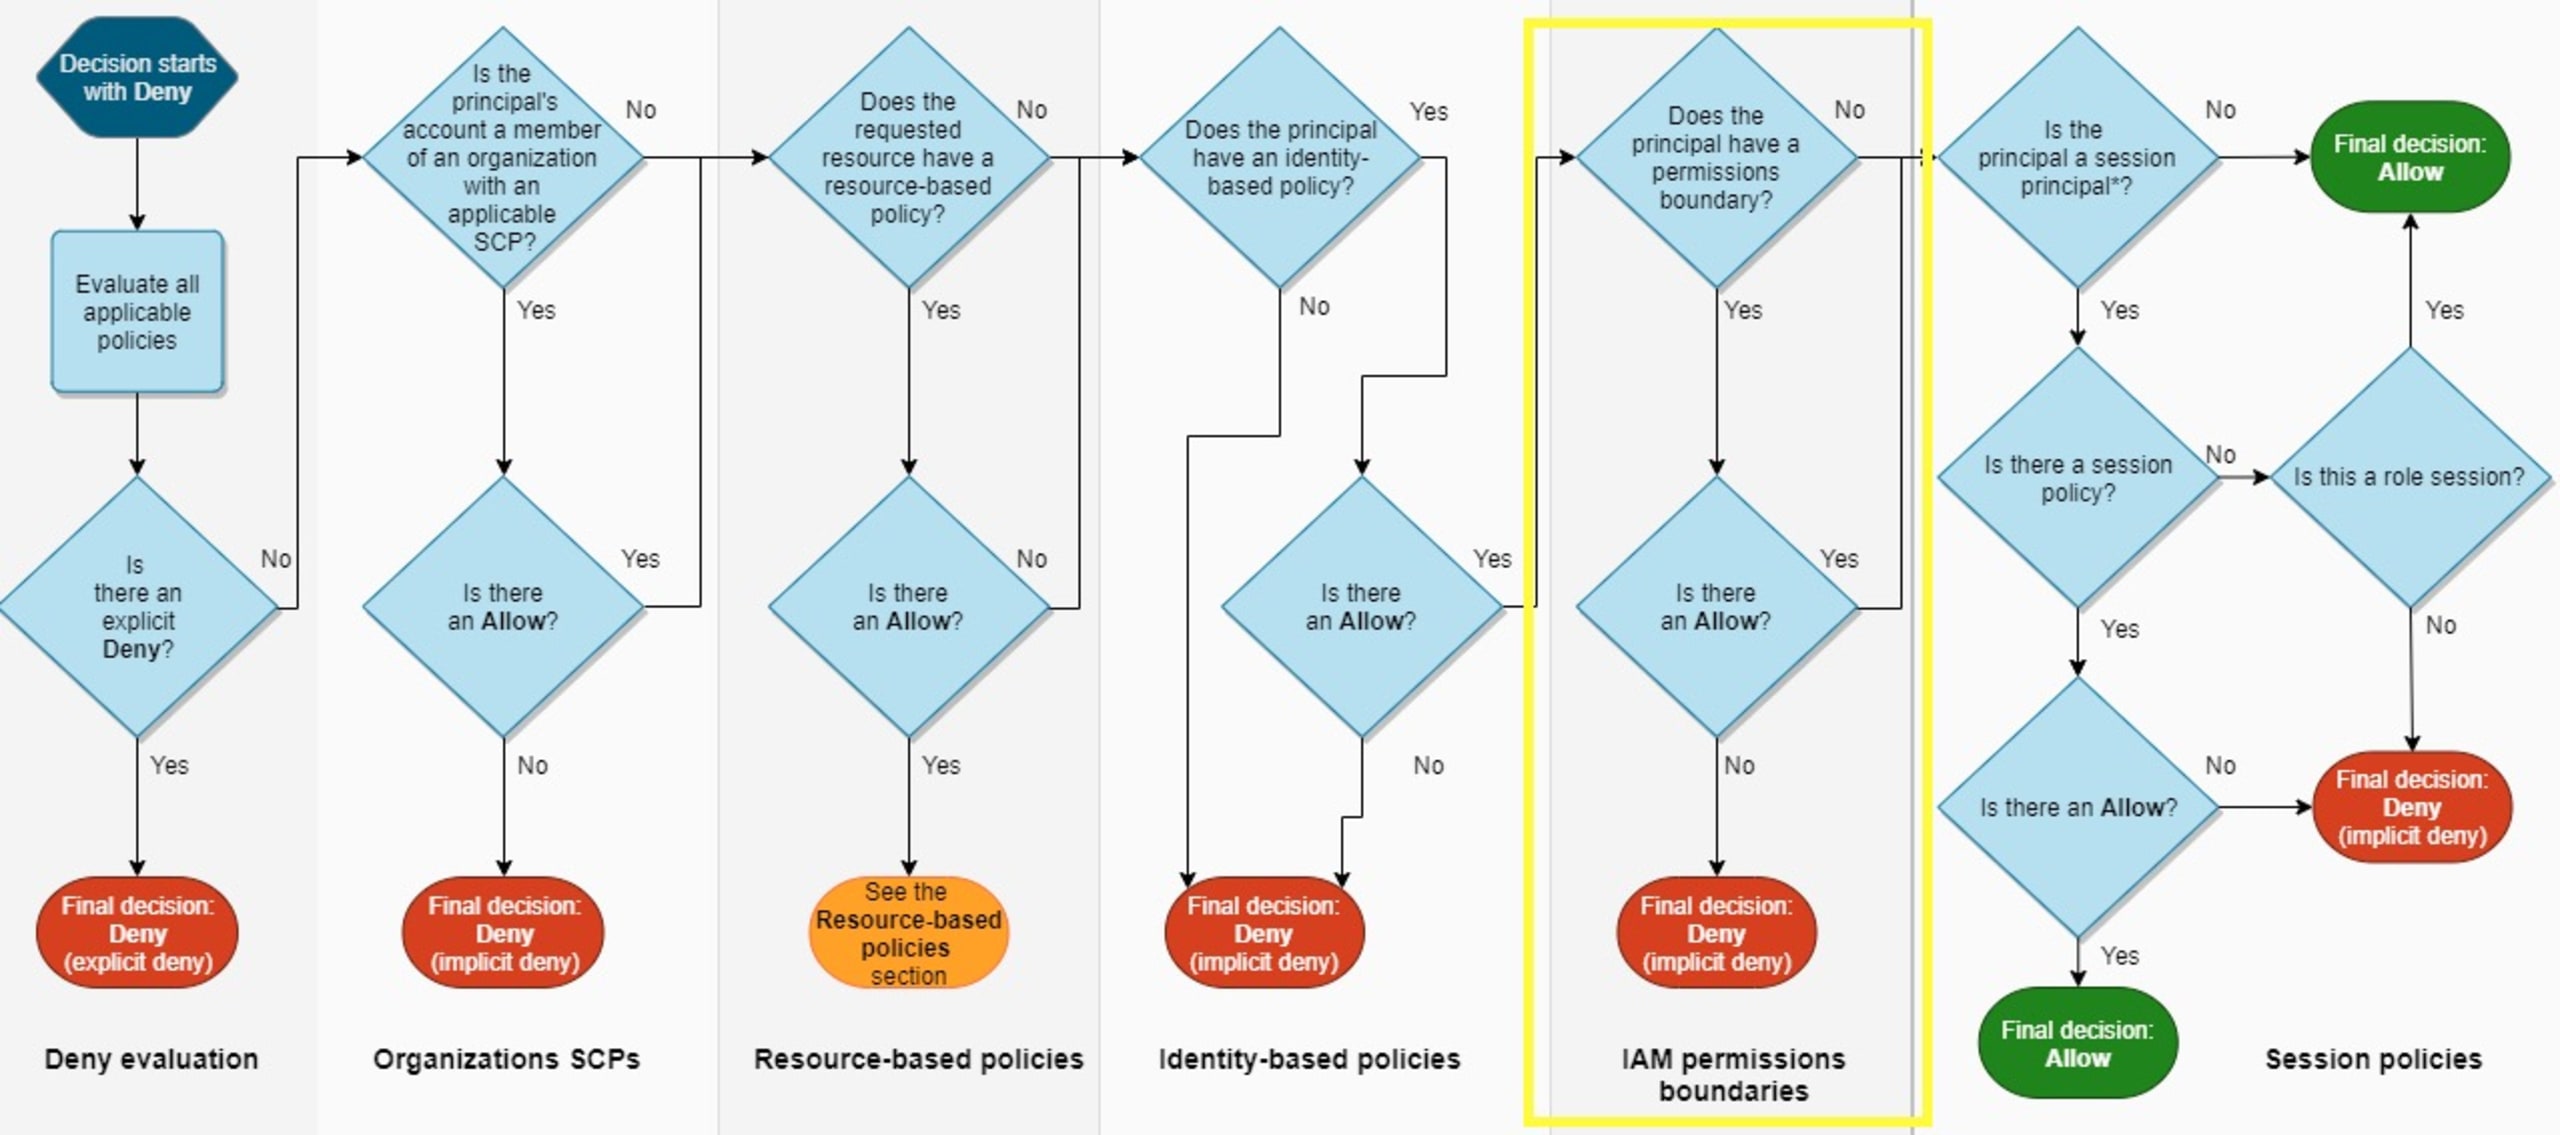
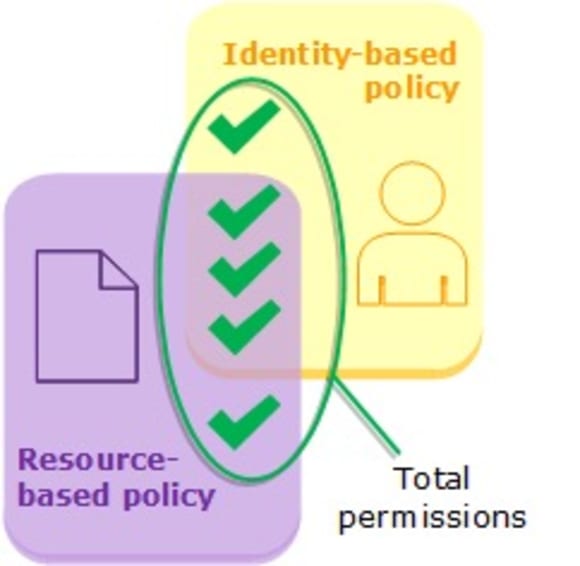
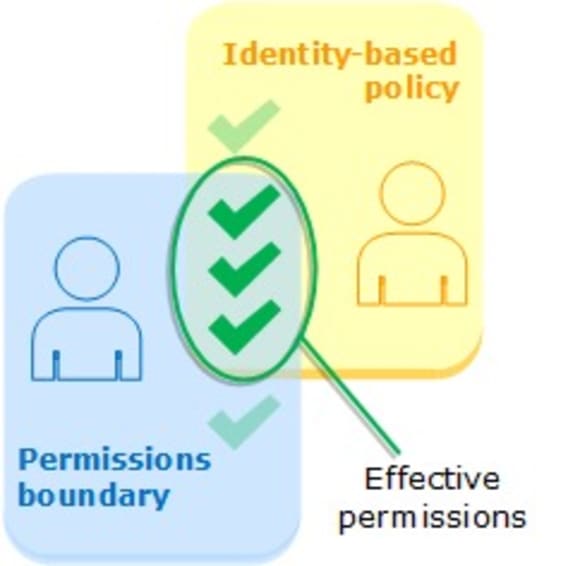
Der Entscheidungsbaum für IAM-Berechtigungen ist komplex. Beachten Sie, dass diese Diagramme keinen kontoübergreifenden Zugriff enthalten und ressourcenbasierte Richtlinien nicht vollständig darstellen. Jede Spalte steht für eine mögliche Quelle, die Berechtigungen für IAM-Identitäten zulassen oder verweigern kann. Bei der Auswertung von Berechtigungen befinden sich Berechtigungsgrenzen in der fünften Spalte und können Berechtigungen zulassen oder verweigern.
Eine wichtige Erkenntnis ist, dass ressourcenbasierte Richtlinien die beabsichtigte Wirkung von IAM-Berechtigungsgrenzen außer Kraft setzen können. Erteilt eine ressourcenbasierte Richtlinie der anfragenden Identität direkt Berechtigungen, wirkt sich eine implizite Verweigerung in einer Berechtigungsgrenze nicht auf die endgültige Entscheidung aus. Das liegt daran, dass ressourcenbasierte Richtlinien vor der Berechtigungsgrenze ausgewertet werden.
Um eine robuste Sicherheitslage aufrechtzuerhalten, müssen Unternehmen Ressourcenrichtlinien sorgfältig entwerfen und überwachen, damit sie mit den vorgesehenen Sicherheitsgrenzen übereinstimmen. Regelmäßige Audits und Überprüfungen, Developer-Tools und die SCM-Integration von Berechtigungsrichtlinien sind notwendig, um sicherzustellen, dass Außerkraftsetzungen beabsichtigt sind und dem Prinzip der geringsten Berechtigungen entsprechen.
Snyk-Regeln
Snyk ist das einzige IaC-Sicherheitstool und die einzige Code-to-Cloud-Suite, die IAM-Berechtigungsgrenzen auswertet und die folgenden Regeln umfasst. Die Screenshots zu den einzelnen Regeln stammen aus der Ausführung der Snyk CLI.
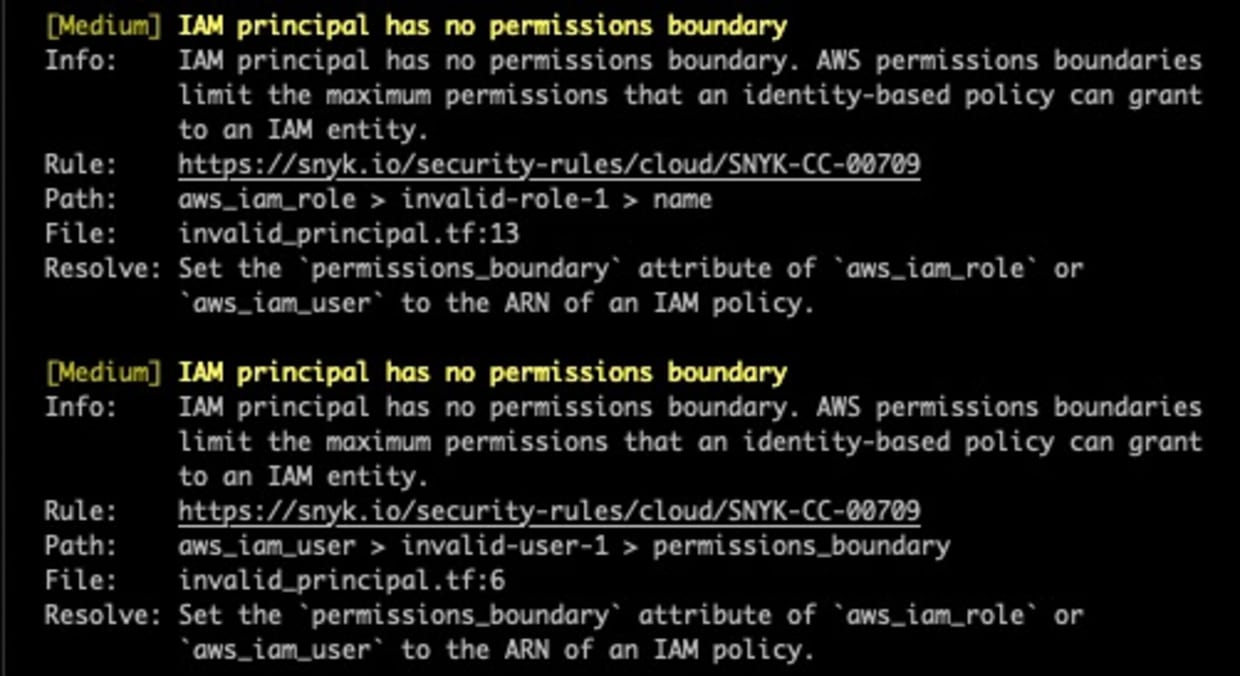
IAM-Identität hat keine Berechtigungsgrenze
Diese Richtlinie generiert Findings für IAM-Rollen und -Benutzer, denen keine Berechtigungsgrenze zugewiesen ist. Ein zentralisiertes oder verteiltes IAM-Team kann schnell erkennen, ob Berechtigungsgrenzen verwendet werden. Das folgende Terraform-Snippet generiert Findings für diese Regel, da weder der Benutzer:
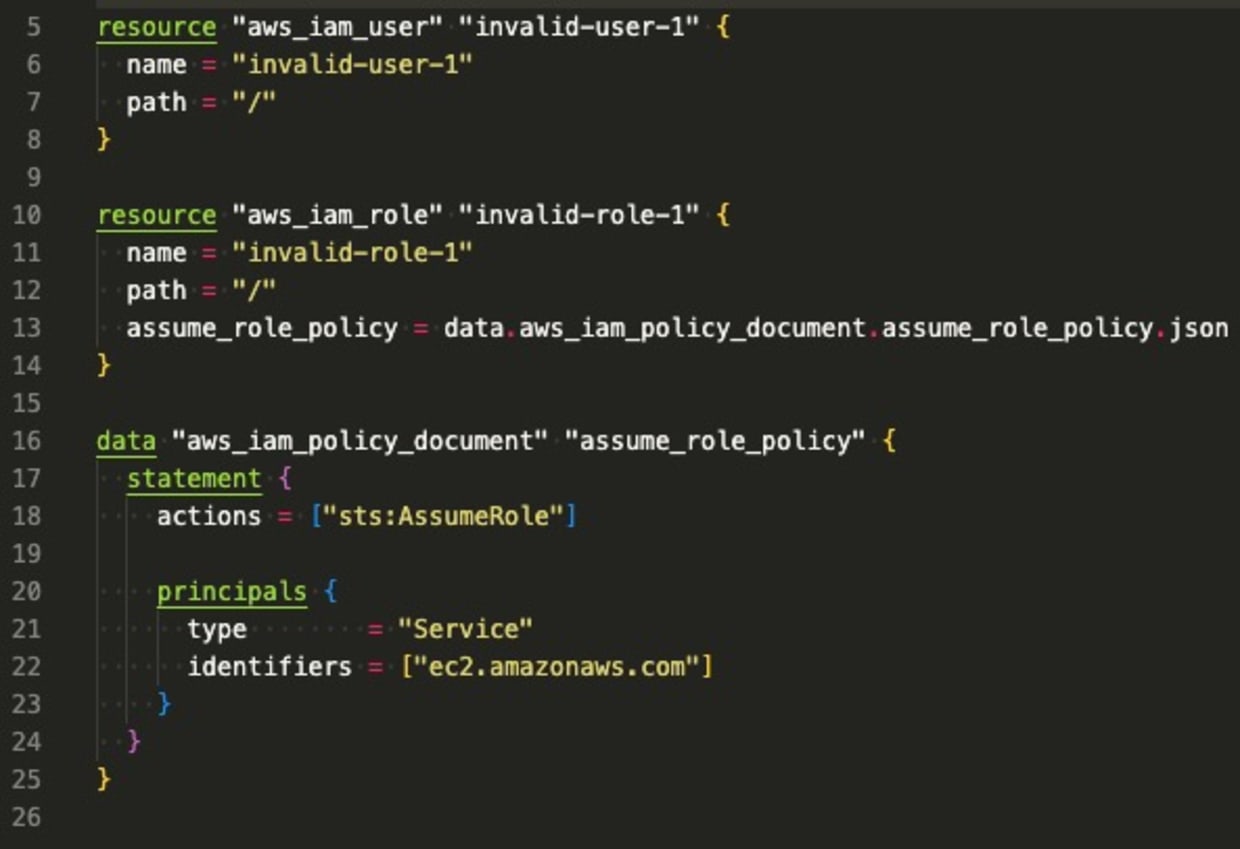
IAM-Identität hat eine zu weit gefasste Berechtigungsgrenze
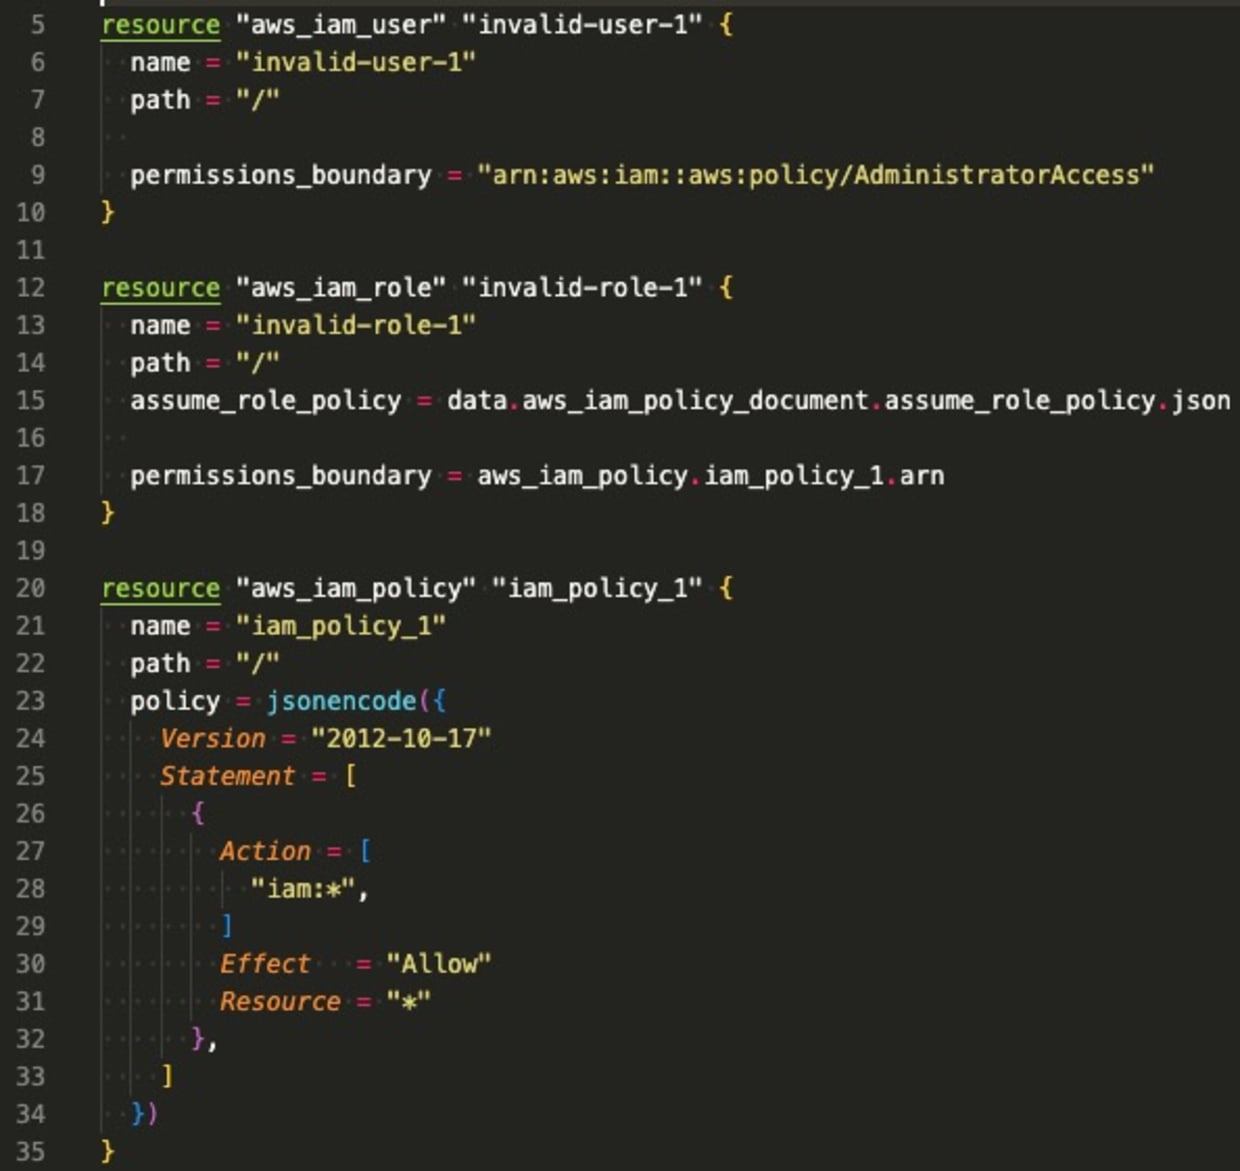
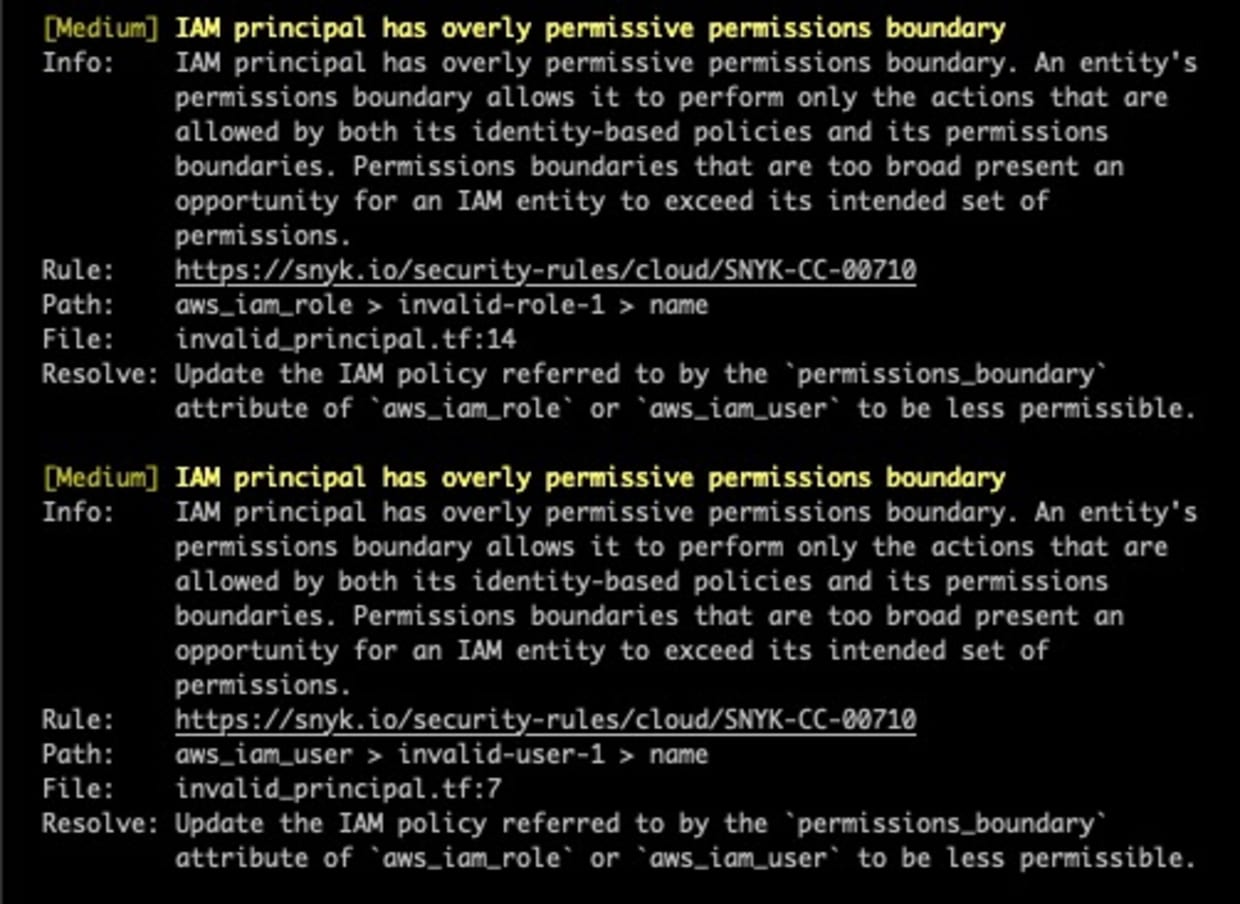
Bei IAM-Rollen und -Benutzern mit Berechtigungsgrenzen sucht diese Richtlinie nach Grenzen, die möglicherweise zu weit gefasst sind. Eine IAM-Berechtigungsgrenze wie die folgende:
ist in Wirklichkeit überhaupt keine Berechtigungsgrenze. Mit dieser zusätzlichen Transparenz können Unternehmen Berechtigungen wirksamer reduzieren und das Prinzip der geringsten Berechtigungen umsetzen. Das folgende Terraform generiert Findings für alle IAM-Identitäten, deren Berechtigungsgrenzen zu weit gefasst sind:
Delegierter IAM-Administrator ist falsch konfiguriert
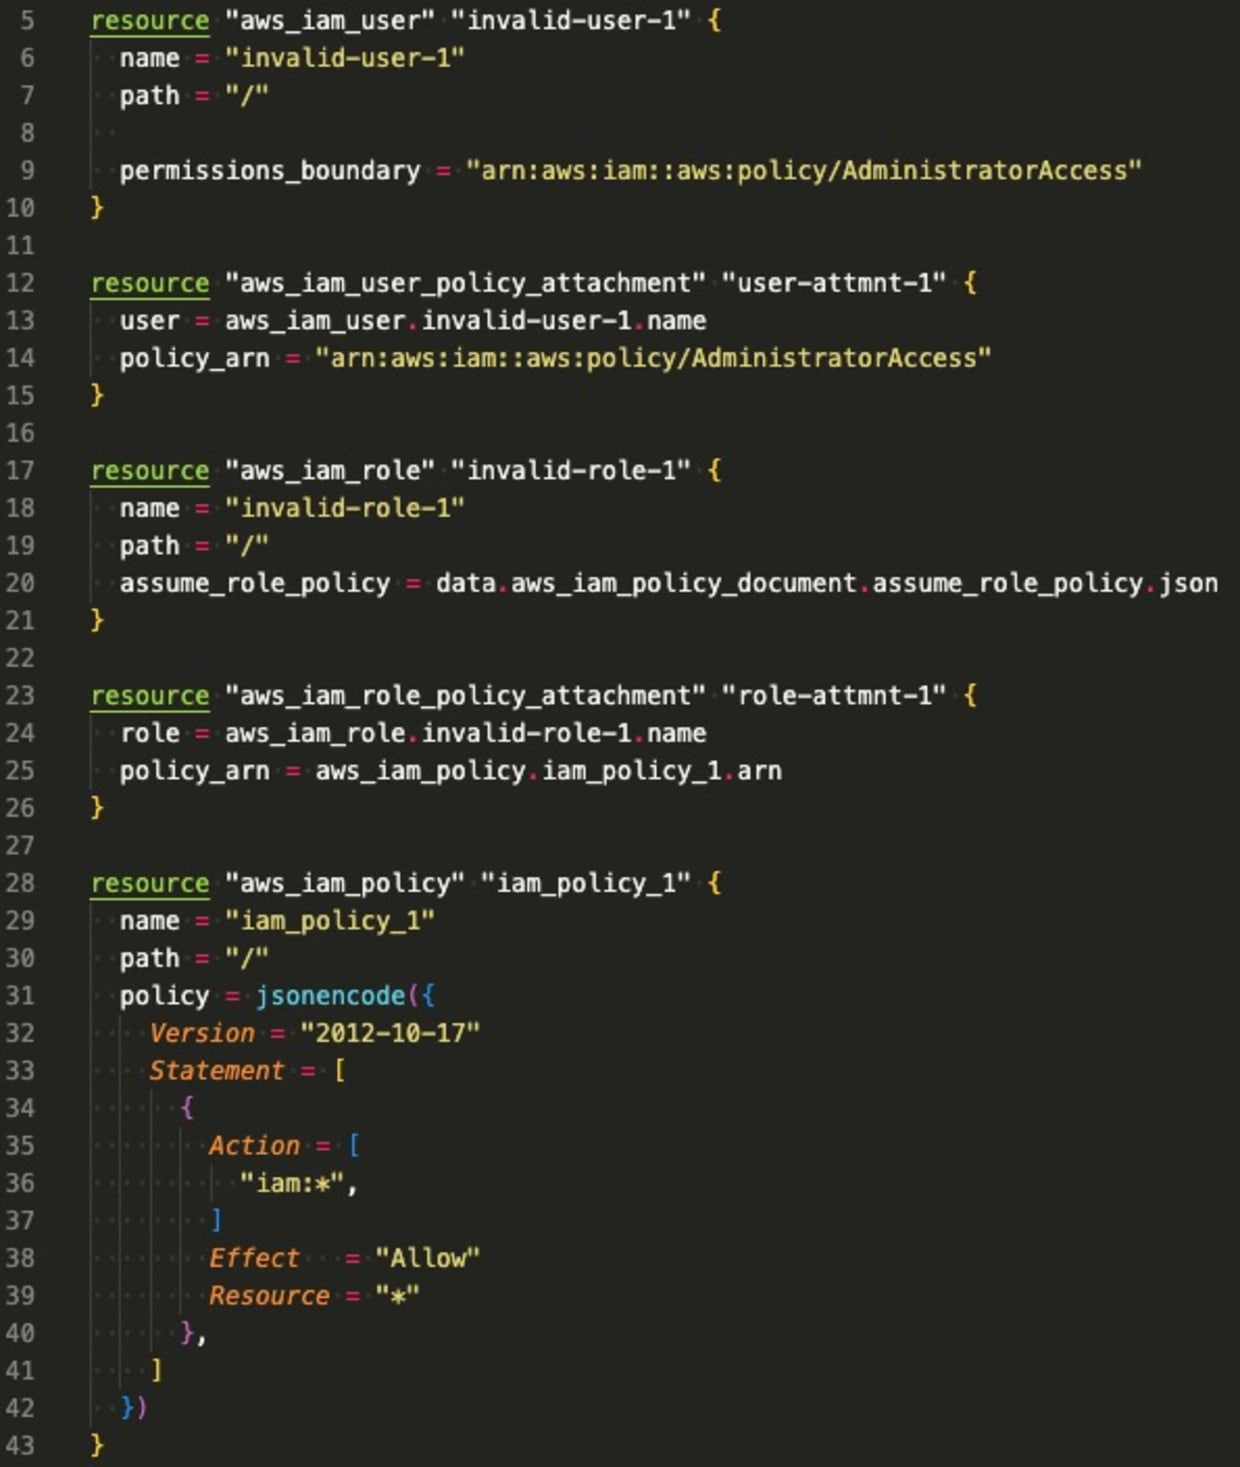
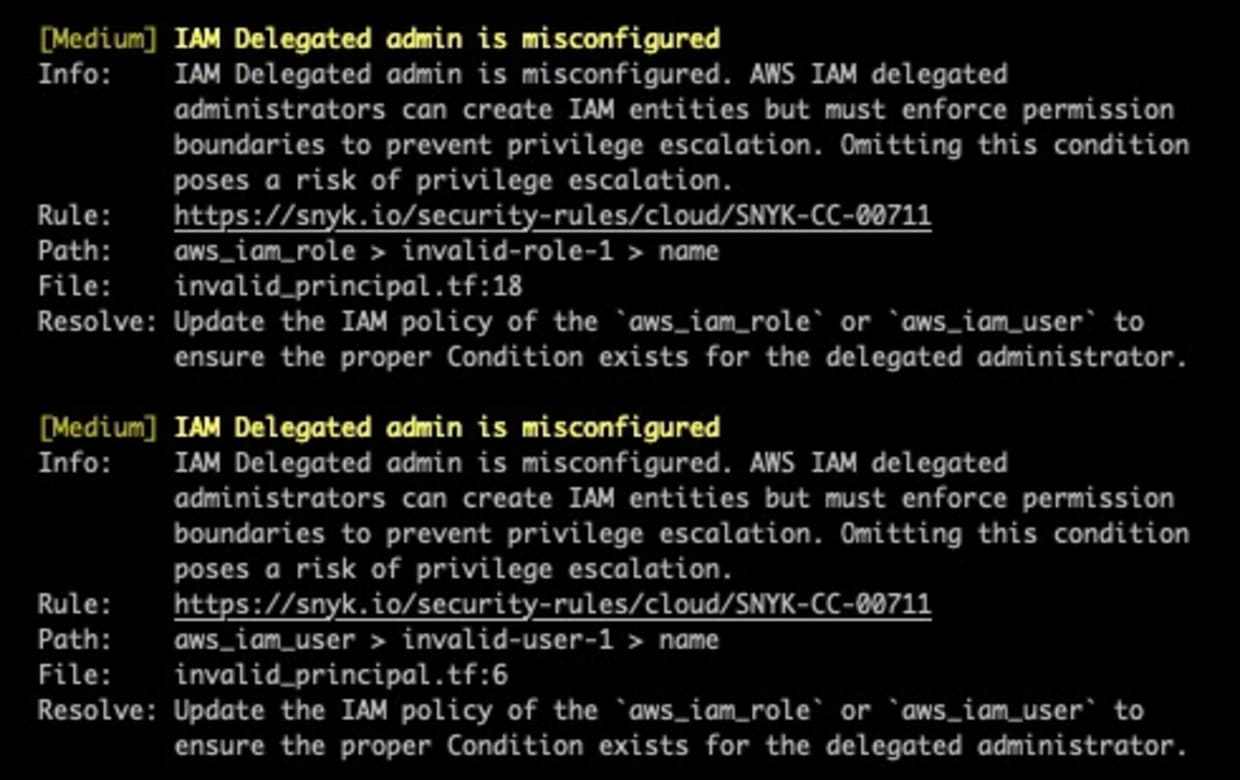
Wie bereits erwähnt, sind delegierte IAM-Administratoren der wichtigste Anwendungsfall für Berechtigungsgrenzen. So können zentrale IAM-Teams Entwicklern erlauben, eigene Benutzer und Rollen zu erstellen, um geschäftliche Anforderungen zu erfüllen, und gleichzeitig ein gewisses Maß an Kontrolle über die Konten behalten, in denen diese Benutzer und Rollen erstellt werden. Für diese neu erstellten Identitäten sind ebenfalls eigene Berechtigungsgrenzen erforderlich. IAM-Teams können dies mithilfe einer korrekt konfigurierten IAM-Richtlinie mit IAM-Bedingungen sicherstellen. Hier untersuchen wir die Berechtigungen von Benutzern und Rollen, mit denen weitere Identitäten erstellt werden können, und prüfen ihre IAM-Richtlinien auf die entsprechenden Bedingungen. Diese Findings machen sichtbar, wo delegierte Administratoren möglicherweise Berechtigungen ausweiten können.
Ressourcenrichtlinie setzt Berechtigungsgrenze außer Kraft
Diese vorgeschlagene Snyk-Regel untersucht Ressourcenrichtlinien, um festzustellen, welchen IAM-Identitäten Zugriff auf die jeweilige Ressource gewährt wird und ob die Identität auf Grundlage ihrer identitätsbasierten Richtlinien und Berechtigungsgrenzen Zugriff haben sollte. So können Unternehmen Lücken in ihrer Sicherheitslage erkennen, also Fälle, in denen ressourcenbasierte Richtlinien Berechtigungsgrenzen möglicherweise außer Kraft setzen. Einige dieser Ressourcen, die ressourcenbasierte Richtlinien unterstützen, sind:
S3-Buckets
KMS-Schlüssel
DynamoDB-Tabellen
SecretsManager-Secrets
Automatisieren Sie Ihre Sicherheits-Governance mit Snyk
Snyk IaC unterstützt Entwickler dabei, Konfigurationen mit einer einheitlichen Policy-Engine abzusichern und sorgt für konsistente Transparenz und Governance – von der IDE bis zu laufenden Cloud-Umgebungen. Neben den integrierten Snyk-Sicherheitsregelwerken für die oben beschriebenen IAM-Berechtigungen können Teams benutzerdefinierte Regeln in der Abfragesprache Rego von OPA definieren und die Cloud-Compliance mithilfe von Regelwerken sicherstellen, die auf über 10 unterstützte Frameworks abgestimmt sind.
Quellen
Verantwortlichkeiten mithilfe von Berechtigungsgrenzen delegieren
Wann und wo IAM-Berechtigungsgrenzen eingesetzt werden sollten
Sichern Sie Ihre Infrastruktur an der Quelle
Snyk automatisiert die IaC-Sicherheit und Compliance in Workflows und erkennt abweichende sowie fehlende Ressourcen.