Ankündigung des Early Access von IaC+: Sichern Sie Ihre Infrastrukturkonfigurationen über den gesamten SDLC hinweg
Lauren Place
3. Oktober 2023
0 Min. LesezeitDas Entwerfen und Verwalten sicherer Infrastrukturkonfigurationen – vom Code bis zur Cloud – ist ein komplexer Prozess, an dem mehrere technische Teams und Stakeholder im Bereich Sicherheit beteiligt sind.
Die erste Herausforderung besteht darin, vor dem Deployment sichere Infrastrukturkonfigurationen zu schreiben. Wenn Unternehmen ihre Anwendungen für die Cloud modernisieren oder auf einen cloudnativen Anwendungsentwicklungsprozess umstellen, arbeiten Anwendungsentwickler während der Entwicklung und des Builds mit Infrastruktur- oder Plattformteams zusammen, um sichere Konfigurationen im Code zu definieren und bereitzustellen. Heute gibt es viele IaC-Sicherheitstools für die Zeit vor dem Deployment. Ohne Kontext aus bereitgestellten Umgebungen melden sie jedoch oft eine große Zahl „kritischer“ Probleme. Das untergräbt das Vertrauen der Entwickler und trägt zu einer Alarmmüdigkeit bei.
Die zweite Herausforderung besteht darin, nach dem Deployment sichere Konfigurationen in der Cloud aufrechtzuerhalten. Sicherheitsteams müssen Entwickler in die Lage versetzen, Fehlkonfigurationen zu beheben, wenn in der Produktionsumgebung etwas schiefläuft. Es gibt zwar viele Cloud-Sicherheitstools, die Fehlkonfigurationen in Cloud-Umgebungen nach dem Deployment erkennen sollen, doch ihnen fehlt der Einblick in die Entwickler-Workflows vor dem Deployment. Außerdem können sie Fehlkonfigurationen nicht bis zum Quellcode und den verantwortlichen Entwicklungsteams zurückverfolgen.
Um unsere Kunden bei der Bewältigung dieser Herausforderungen zu unterstützen, haben wir eine neue Version von Snyk IaC namens IaC+ entwickelt. Damit können Entwickler Fehlkonfigurationen in ihren bestehenden Workflows finden und beheben. Außerdem bietet IaC+ eine zentrale zuverlässige Informationsquelle für die Sicherheit von Infrastrukturkonfigurationen über den gesamten SDLC hinweg – vom Code bis zur Cloud. IaC+ basiert auf einer neuen Engine und einem erweiterten Satz an Sicherheitsregeln.
IaC+ ist ab dem 3. Oktober 2023 im Early Access über Snyk Preview verfügbar.
Tiefgreifendere und präzisere IaC-Prüfungen vor dem Deployment
Vorbeugen ist besser als heilen. Wir bei Snyk sind überzeugt, dass Konfigurationen am effizientesten vor der Produktion gesichert werden – während sie in IDE und CLI geschrieben und geändert werden, sowie durch die Überwachung von Git-Repositories und CI-Pipelines.
IaC+ unterstützt dieselben Integrationen und Workflows wie unsere aktuelle Version. Verbesserungen an unserer Engine sorgen für präzisere Ergebnisse. Dazu gehört die dateiübergreifende Analyse für Terraform, mit der Module und Variablendateien getestet werden können. So können sich Ihre Entwickler auf die Behebung der wichtigsten Probleme konzentrieren.
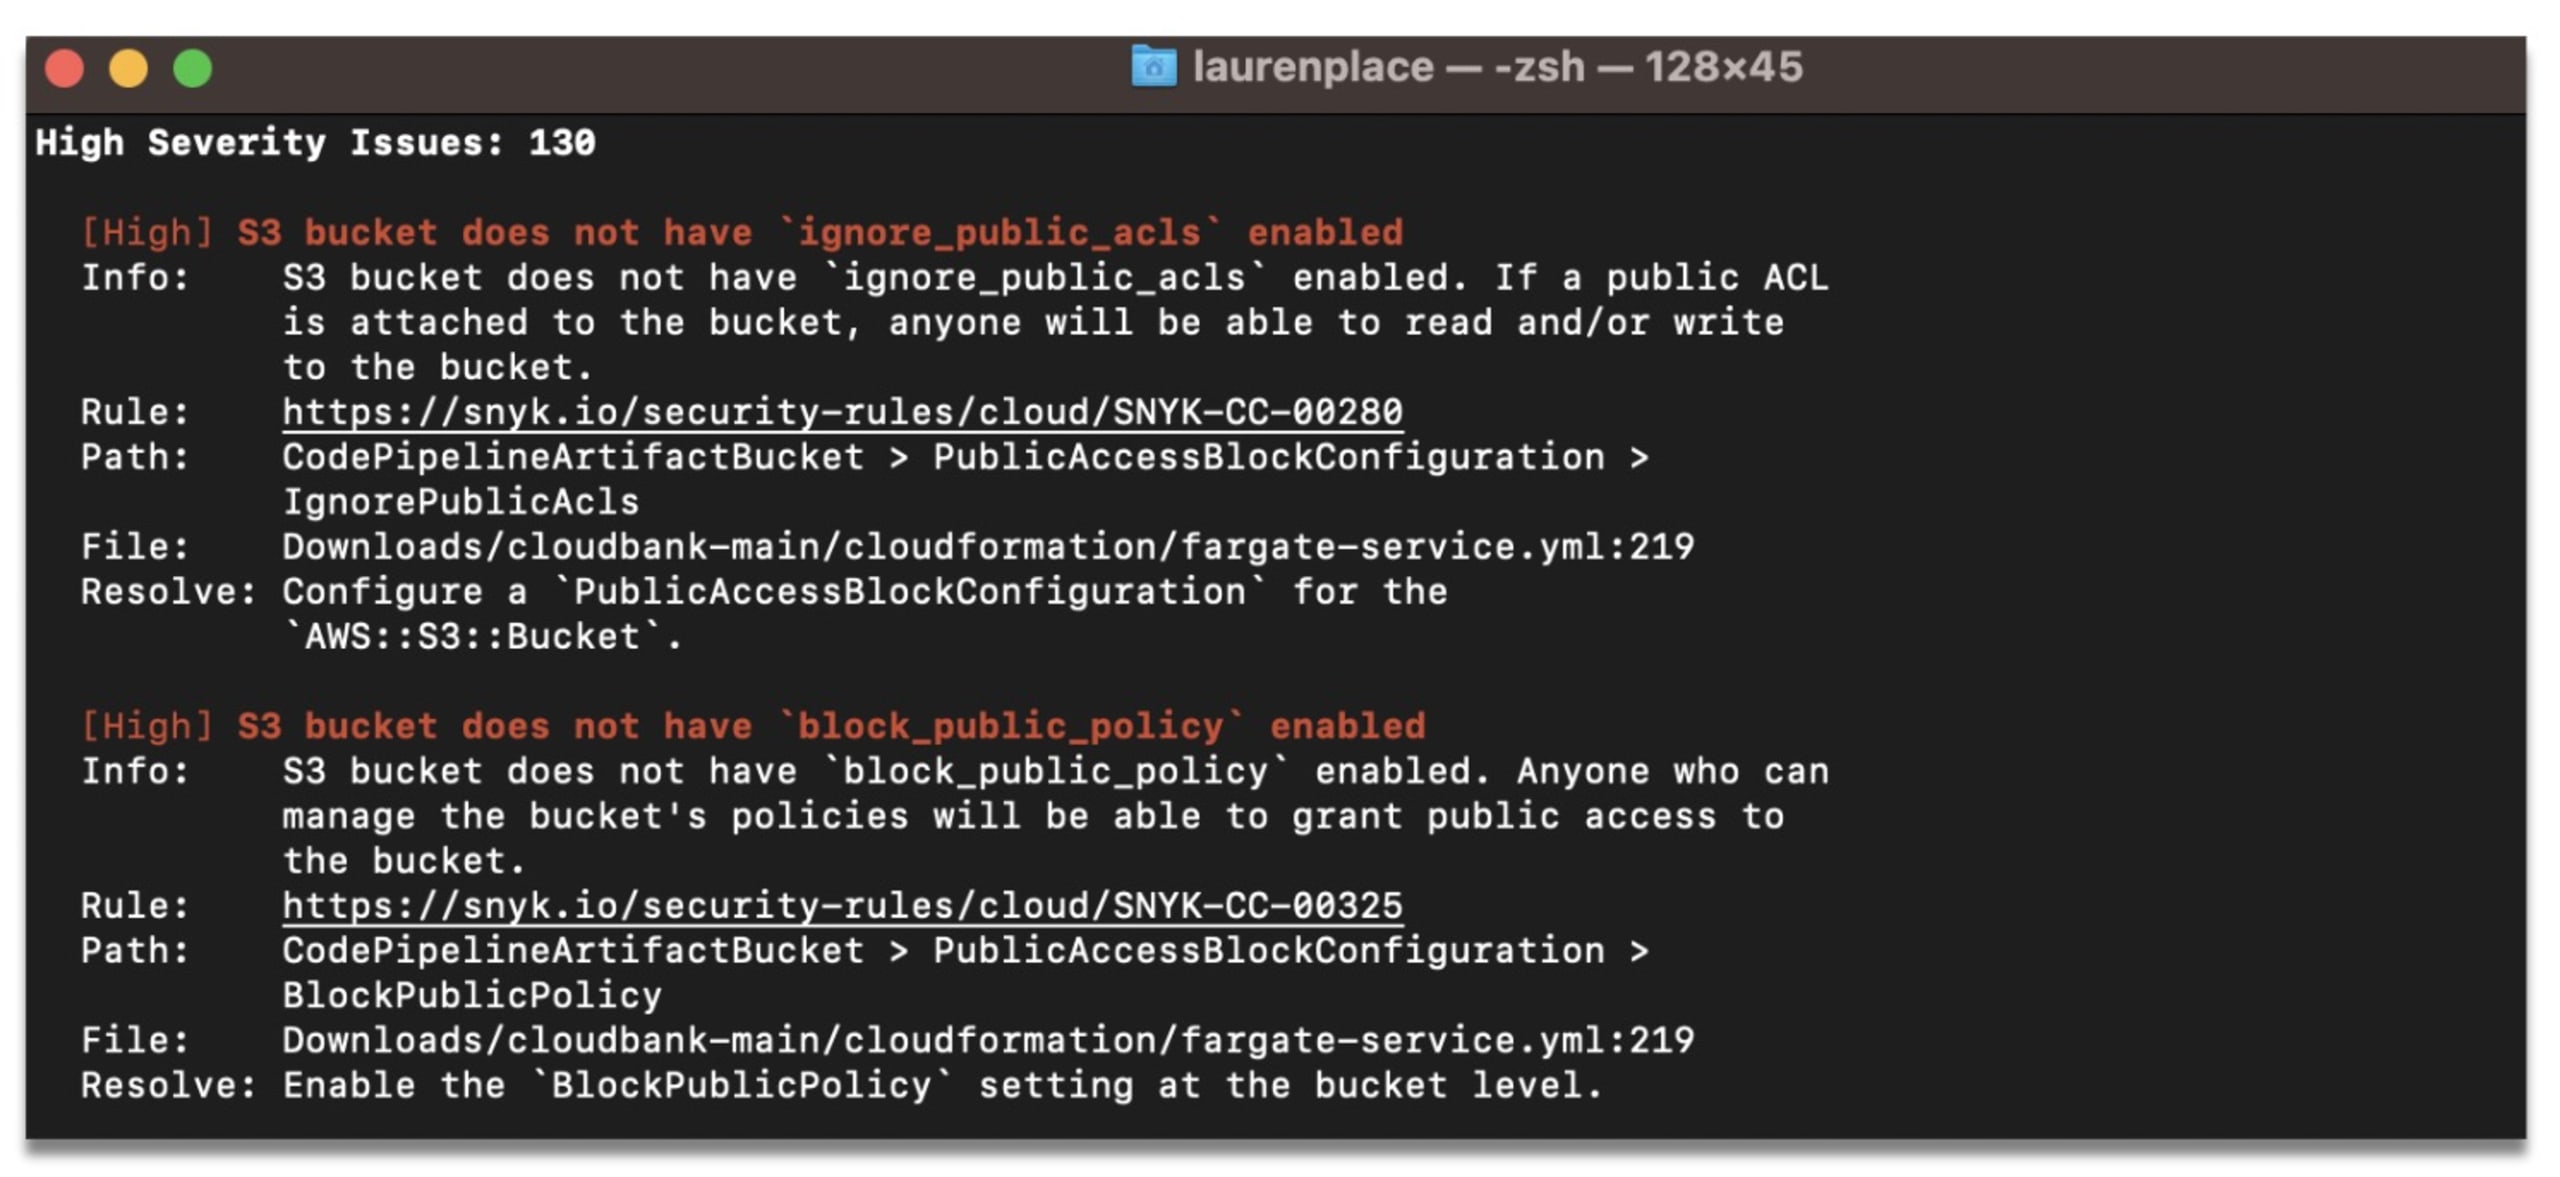
Zusätzlich zur dateiübergreifenden Analyse bietet IaC+ einen erweiterten Satz an Sicherheitsregeln. Er ergänzt den integrierten Regelsatz von Snyk um Hunderte Sicherheits- und Compliance-zugeordnete Regeln, darunter Regeln für mehr als ein Dutzend Frameworks wie SOC2, PCI DSS und NIST 27001.
Verbesserte Priorisierung von Fehlkonfigurationsproblemen
Die Umsetzbarkeit – also der Weg von der Erkennung bis zur Behebung – steht im Mittelpunkt von Snyk IaC. Damit Probleme schneller sichtbar und priorisiert werden können, erfasst IaC+ Probleme auf Ebene des gesamten Repositorys statt einzelner IaC-Dateien. So können unsere Nutzer Probleme in ihrer gesamten Snyk-Organisation anzeigen und filtern, anstatt einzelne IaC-Dateien eine nach der anderen zu untersuchen.
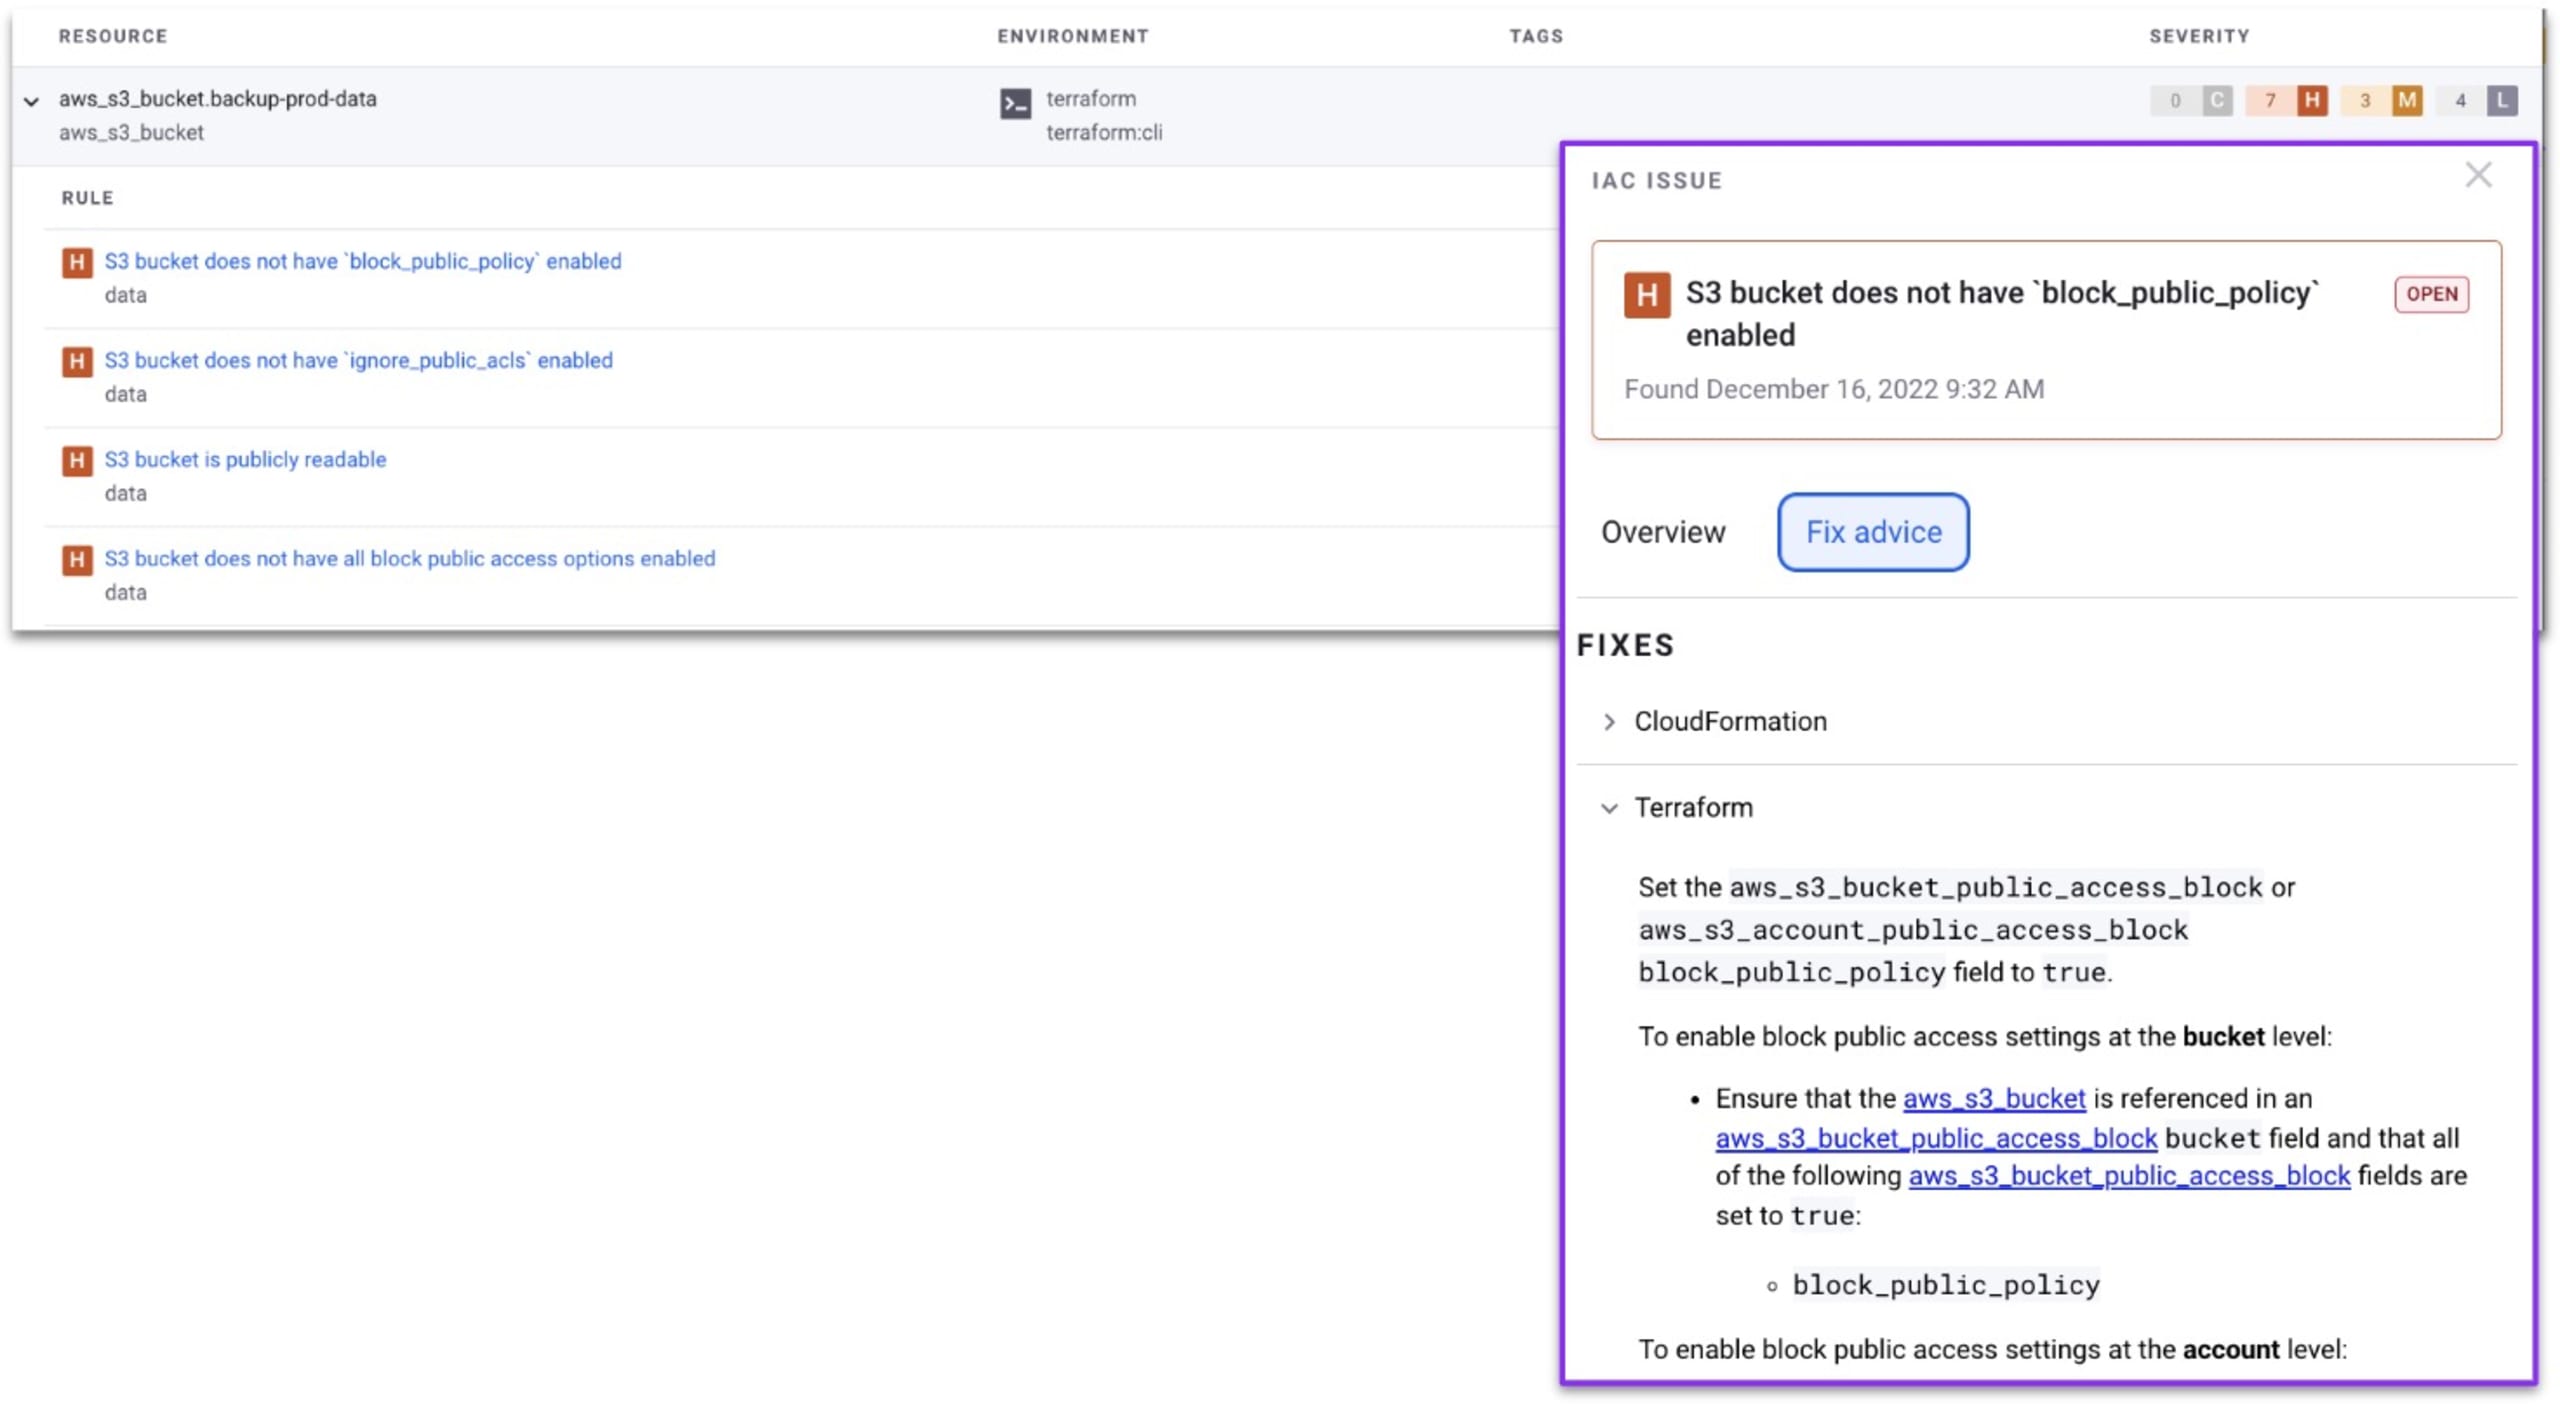
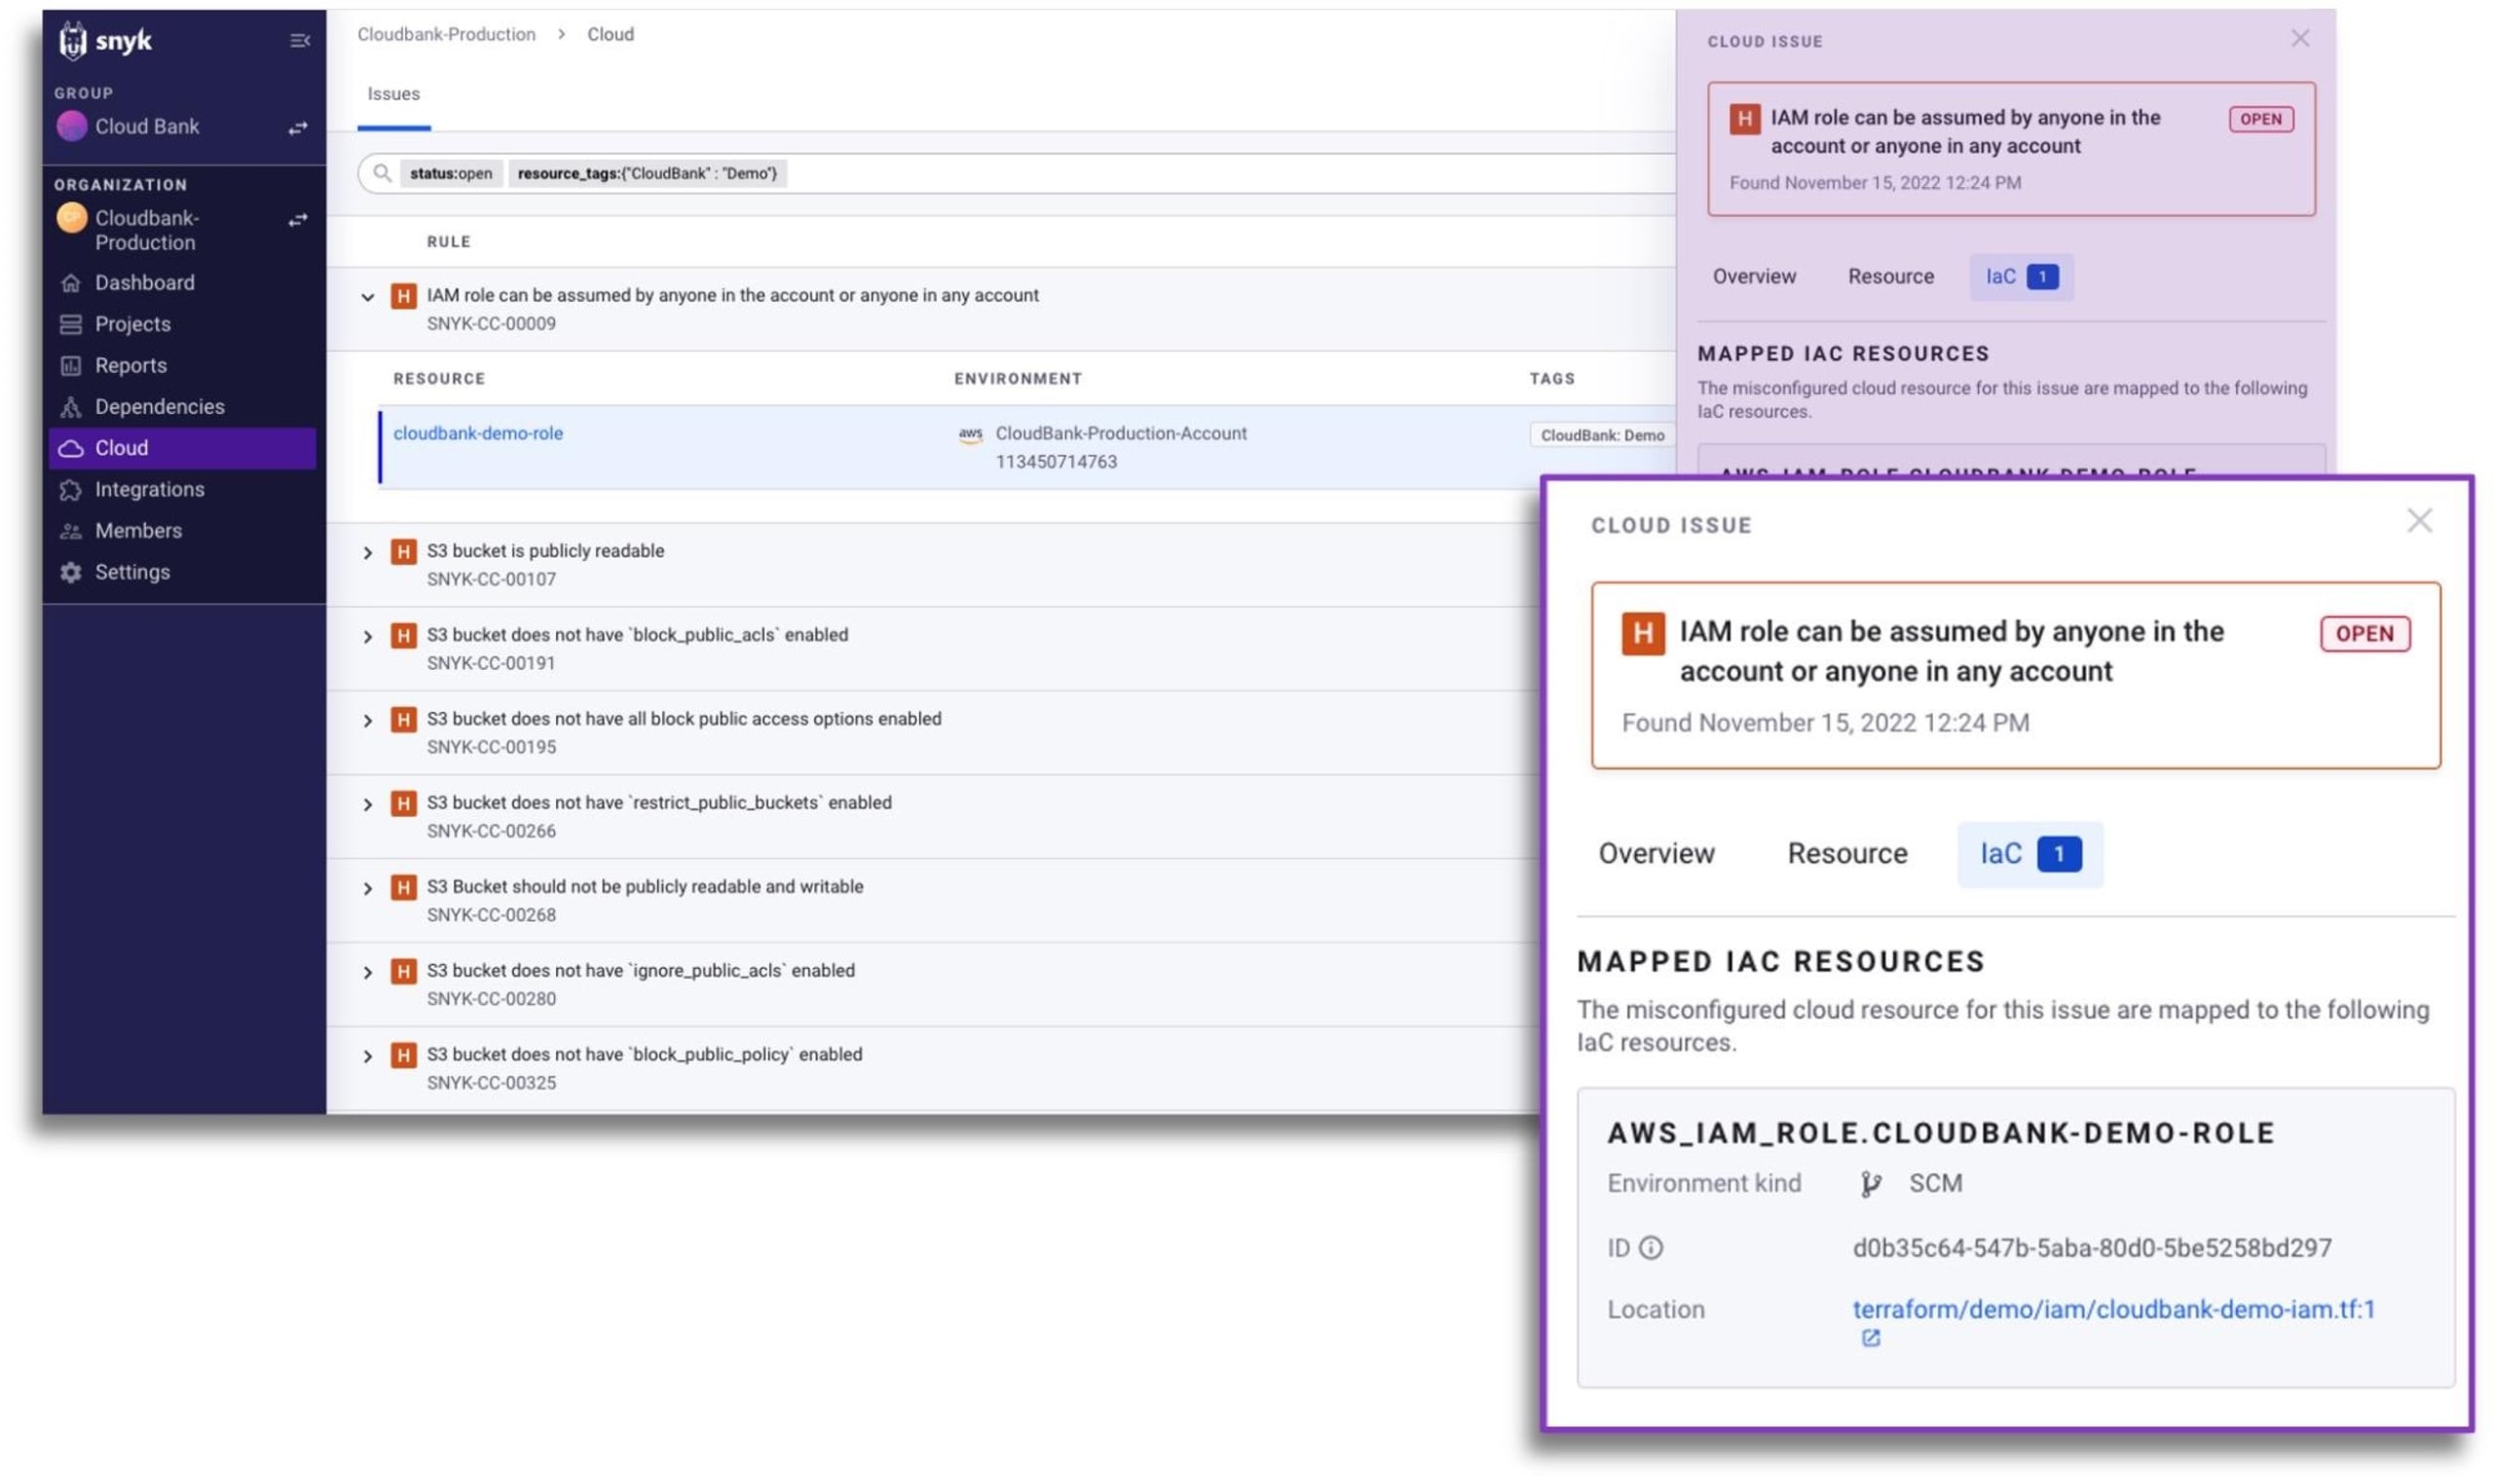
Zu dieser Änderung bei der Organisation unserer Probleme gehört eine neue IaC+-Problemseite in der Snyk-Benutzeroberfläche. Die Seite „Cloud-Probleme“ bietet jetzt einen einheitlichen Überblick über Fehlkonfigurationen vor und nach dem Deployment – vom Code bis zur Cloud. Damit erhalten Teams eine zentrale zuverlässige Informationsquelle für die Sicherheit von Konfigurationen in Umgebungen vor und nach dem Deployment.
Neue Einsatzmöglichkeiten vom Code bis zur Cloud
Beide Versionen von Snyk IaC ermöglichen es Nutzern, Cloud-Umgebungen von AWS, Azure und Google Cloud einzubinden, zu scannen und zu testen.
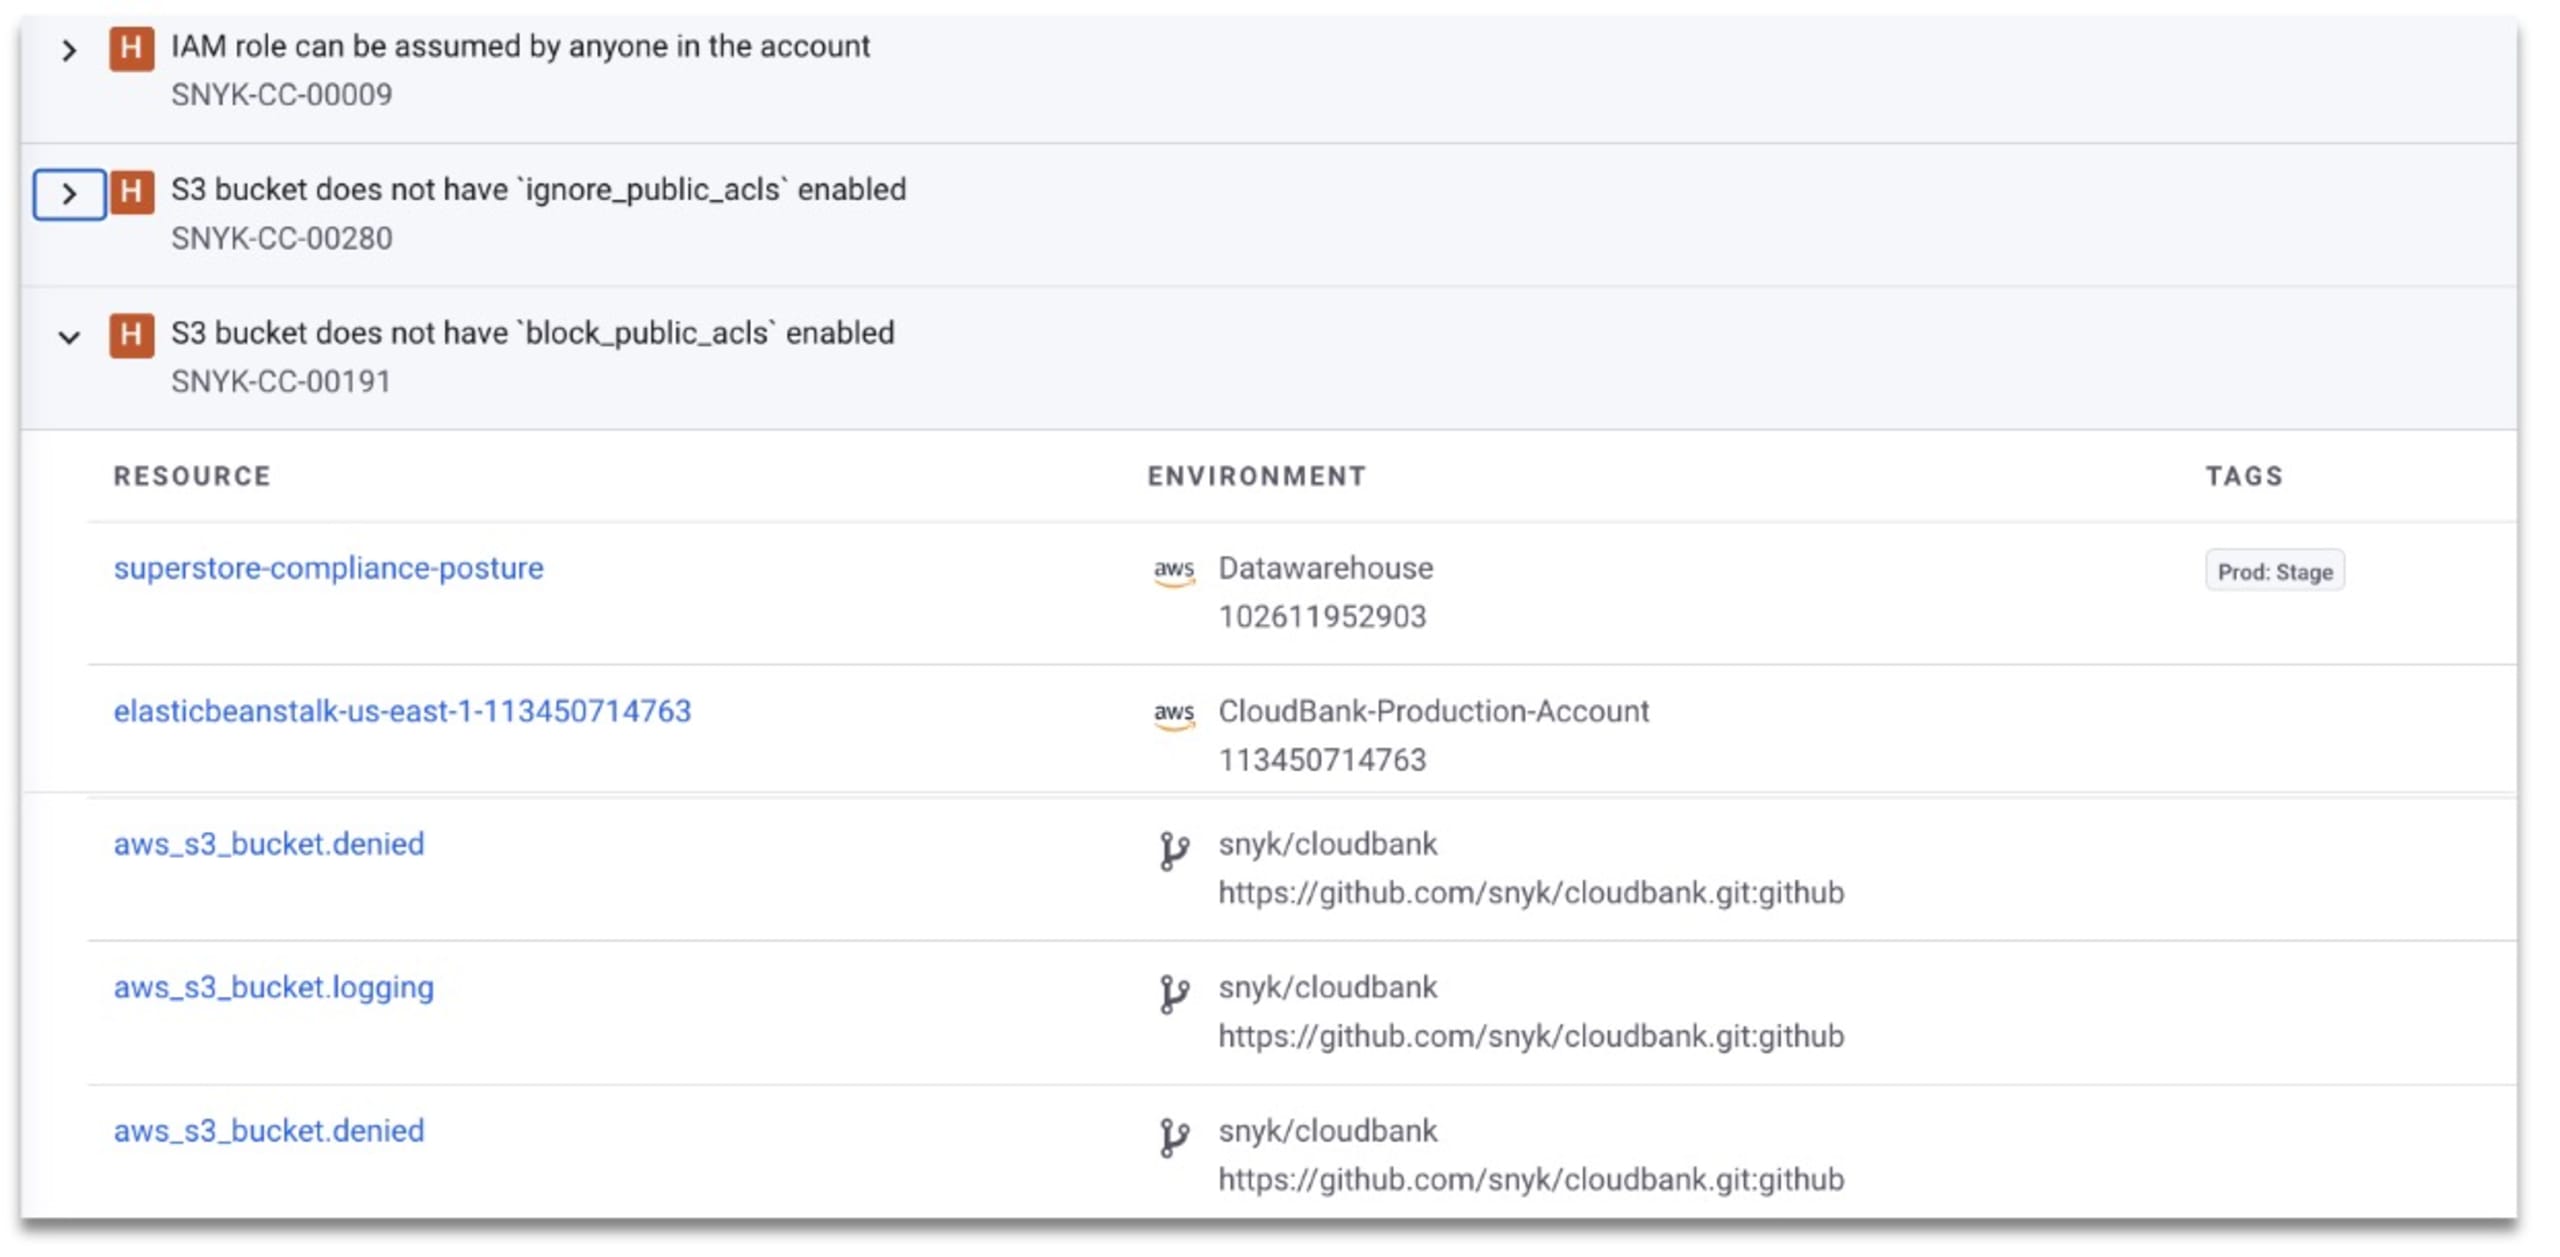
IaC+ verwendet jedoch dieselbe zugrunde liegende Engine und dasselbe Datenmodell wie die Cloud-Funktionen. Dadurch lassen sich benutzerdefinierte Regeln vom Code bis zur Cloud nahtlos durchsetzen und die sich weiterentwickelnden Regeln von Snyk ergänzen. Wenn Sie Ihre Cloud-Konten in Snyk einbinden und IaC+ aktivieren, können Sie außerdem Cloud-Probleme in Entwickler-Workflows beheben. Snyk beschleunigt die Behebung, indem es Cloud-Fehlkonfigurationen automatisch bis zum IaC-Quellcode zurückverfolgt und den technischen Teams den Ort der Behebung sowie den zuständigen Ansprechpartner aus der Entwicklung nennt.
Wie erhalte ich Zugriff auf IaC+?
IaC+ ist ab dem 3. Oktober 2023 für alle Snyk IaC-Kunden mit Enterprise-Tarif im Early Access über Snyk Preview verfügbar. Weitere Informationen zum Einstieg in IaC+ während des Early Access finden Sie in unserer Dokumentation.
Wenn Sie IaC+ ausprobieren möchten, wenden Sie sich bitte an Ihre Snyk-Ansprechperson oder kontaktieren Sie uns hier, um an einem Pilotprojekt teilzunehmen.
Sichern Sie Ihre Infrastruktur an der Quelle
Snyk automatisiert die IaC-Sicherheit und Compliance in Workflows und erkennt abweichende sowie fehlende Ressourcen.