AnwendungssicherheitWie Snyk dabei hilft, die Cybersicherheitsempfehlungen des Weißen Hauses umzusetzen23. März 2022
IaC-SicherheitCloud-Ressourcen umfassender erfassen, um Infrastrukturabweichungen zu reduzieren23. März 2022
Schwachstellen-InsightsProtestware liegt bei Open Source im Trend: 4 Arten und ihre Auswirkungen21. März 2022
Schwachstellen-InsightsSicherheitswarnung zu dompdf: RCE-Schwachstelle in beliebter PHP-PDF-Bibliothek entdeckt18. März 2022
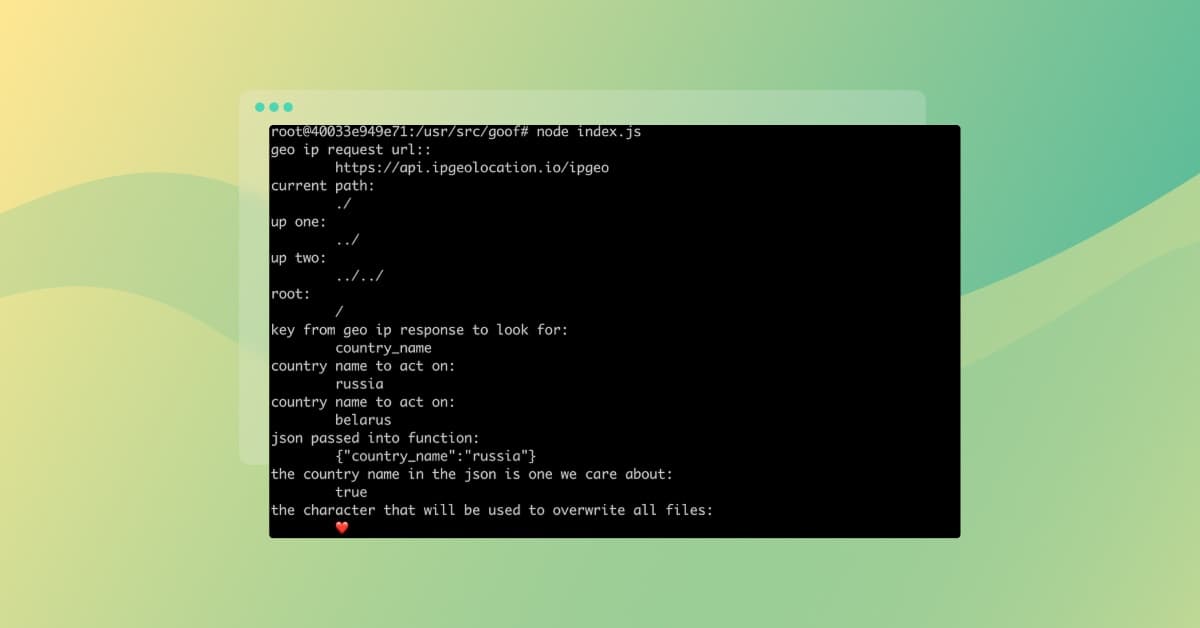
Schwachstellen-InsightsWarnung: Das Modul peacenotwar sabotiert npm-Entwickler im Paket node-ipc aus Protest gegen den Einmarsch in die Ukraine16. März 2022
Open-Source-SicherheitEine Software-Stückliste (SBOM) für die Sicherheit der Open-Source-Lieferkette erstellen14. März 2022
Container-Sicherheit„Dirty Pipe“-Linux-Schwachstelle und Ihre containerisierten Anwendungen (CVE-2022-0847)9. März 2022
Container-SicherheitContainer-Sicherheit mit der Sicherheitsexpertise von Snyk vereinfachen8. März 2022
Open-Source-SicherheitSichtbar unsichtbare schädliche Node.js-Pakete: Wenn Nischenkonfigurationen auf unsichtbare Zeichen treffen28. Februar 2022
Snyk verdoppelt kostenlose Nutzungslimits und spendet über Snyk Impact angesichts der Krise in der Ukraine25. Februar 2022