4 Vorteile der Visualisierung Ihrer Cloud-Infrastruktur

11. Juni 2019
0 Min. LesezeitAnmerkung der Redaktion
Dieser Blogbeitrag erschien ursprünglich auf fugue.co. Fugue wurde 2022 Teil von Snyk und ist ein wichtiger Bestandteil von Snyk IaC.
Wenn Unternehmen ihre Cloud-Nutzung ausweiten, wird es zu einer schwierigen, aber unerlässlichen Aufgabe, den Überblick über ihre Cloud-Ressourcen zu behalten. Es ist entscheidend zu verstehen, wie Ihre Cloud-Ressourcen bereitgestellt und konfiguriert sind, und zugleich alle Fehlkonfigurationen zu erkennen. Viele Security- und Compliance-Teams decken diesen Bedarf, indem sie gemeinsam mit Systemarchitekten manuell Architekturdiagramme für Berichte erstellen. Dafür verwenden sie Konfigurationseinstellungen aus der Cloud-Konsole, Protokolldatensätze und AWS Config-Daten. Dieser Prozess ist mühsam und zeitaufwendig und lässt sich bei großen Cloud-Workloads in Unternehmen nicht skalieren.
Bei Fugue sind wir überzeugt, dass die Visualisierung Ihrer Cloud-Ressourcen weder komplex noch aufwendig sein muss. Wir freuen uns, die Visualisierungsfunktion für Cloud-Ressourcen von Fugue anzukündigen. Damit können DevOps-Teams, Security Engineers und Compliance-Analysten automatisch visuelle Diagramme der Ressourcen in ihren Cloud-Umgebungen erstellen. Die visuelle Zusammenarbeit kann die Kommunikation und die Workflows zwischen Cloud-Teams verbessern.
Hier sind einige der Vorteile:
Ihre Cloud-Ressourcen und ihre Beziehungen verstehen
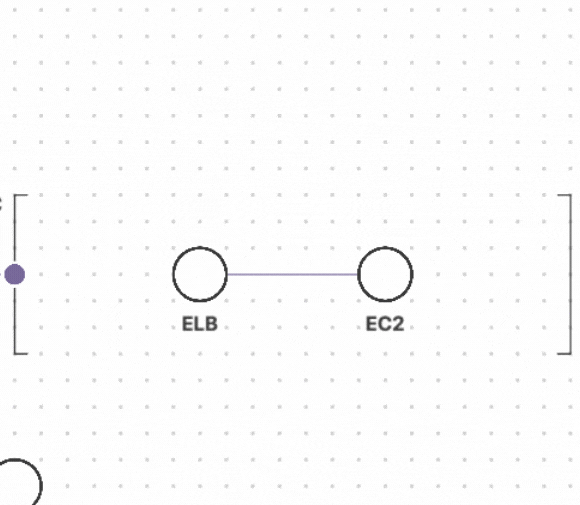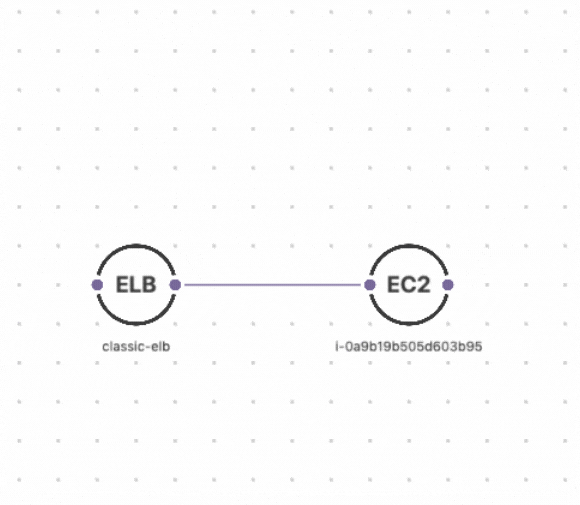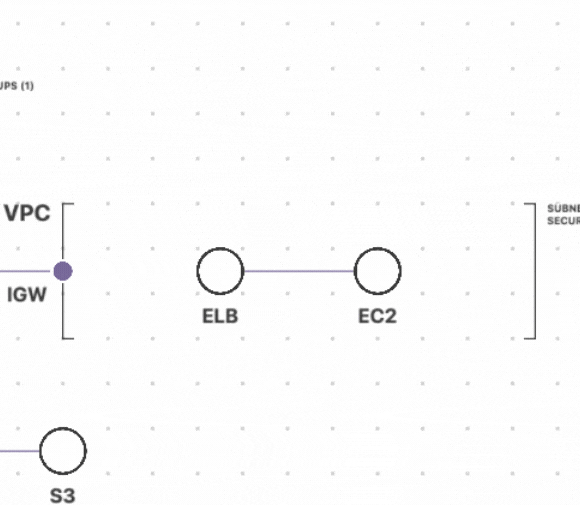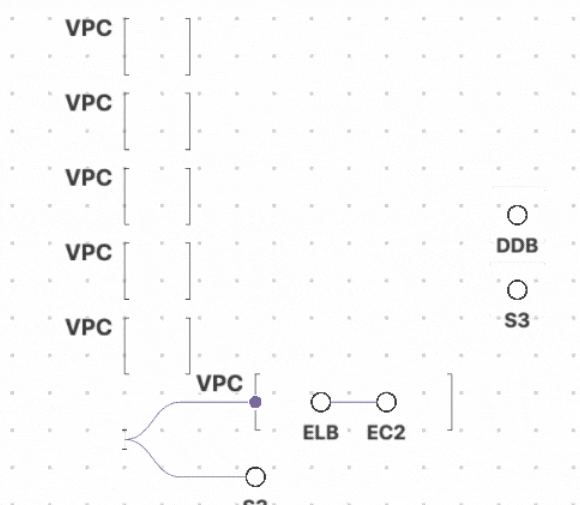
Wie können Sie feststellen, ob Ihre Cloud-Ressourcen konform sind, wenn Sie nicht wissen, welche Ressourcen vorhanden sind? Ohne den vollständigen Überblick lassen sich Fehlkonfigurationen oder Abweichungen nicht erkennen. Fugue ermöglicht es verschiedenen Teams, ihre Cloud-Umgebungen zu visualisieren, die aktuellen Cloud-Ressourcen abzubilden, Konfigurationsdetails genauer zu betrachten und Beziehungen zwischen Ressourcen zu erkennen. Interaktive Diagramme bieten Einblick in eine sich ständig verändernde Cloud-Umgebung und lassen sich für neue und bestehende Cloud-Umgebungen automatisch erstellen.
Compliance nachweisen
Wenn Unternehmen sensible Daten in die Cloud verlagern, sind sie dafür verantwortlich, diese Daten zu schützen und die Einhaltung von Vorschriften nachzuweisen. Compliance-Teams können ihre Cloud-Umgebungen schnell auf mögliche Verstöße prüfen und Architekturdiagramme erstellen, um die Konformität mit PCI, HIPAA, SOC 2, DSGVO, ISO 27001 und anderen Compliance-Standards nachzuweisen.
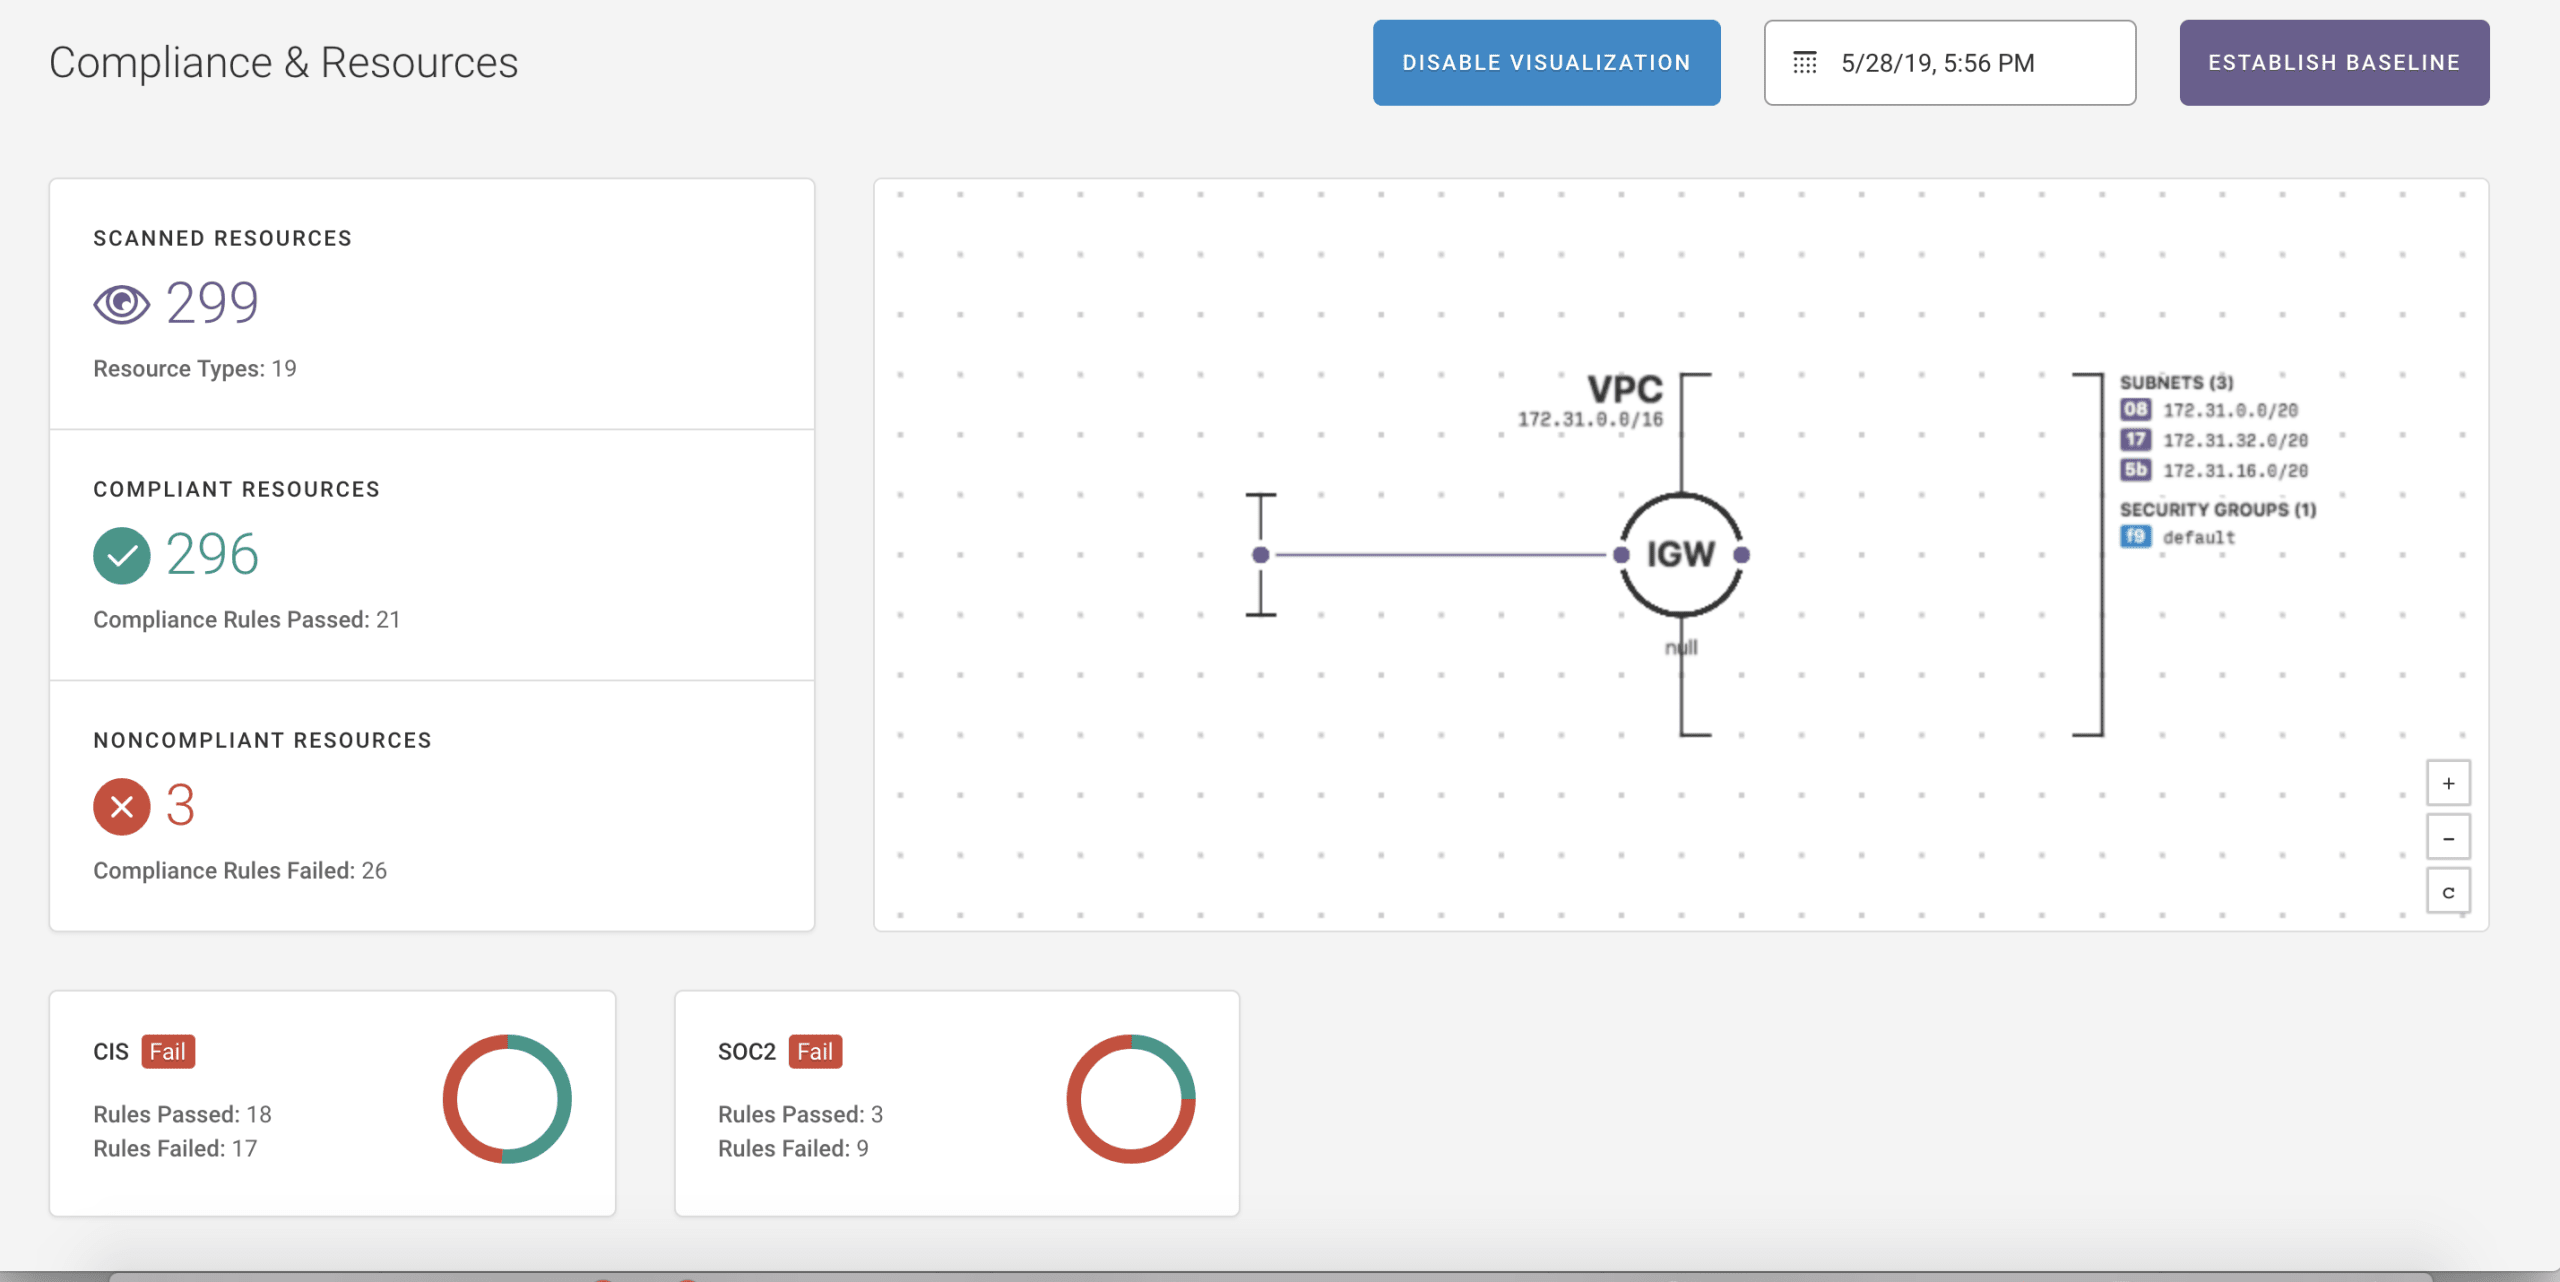
Mit Fugue lassen sich Diagramme Ihrer Cloud-Infrastruktur ganz einfach teilen. Die automatisch erstellten Diagramme können per E-Mail an Führungskräfte oder Auditoren gesendet und in andere Dokumentationen zum Nachweis der Compliance aufgenommen werden.
Fehlkonfigurationen oder Compliance-Verstöße erkennen
Fugue erkennt Compliance-Verstöße in Ihrer Cloud-Infrastruktur. Werden diese im Kontext der dynamischen visuellen Diagramme von Fugue dargestellt, können Teams die Verstöße besser verstehen und Maßnahmen zu ihrer Behebung priorisieren.
Mit der Visualisierung von Cloud-Ressourcen können Unternehmen Ressourcenkonfigurationen und -beziehungen prüfen und so Cloud-Ressourcen mit Compliance-Verstößen und sicherheitsrelevanten Konfigurationen erkennen.
Sie können eine Visualisierung der Cloud-Ressourcen für Umgebungen jeder Größe erstellen. Die Visualisierungen zeigen nicht verbundene Ressourcen, beispielsweise AWS S3-Buckets, in einer eingeklappten Ansicht. So wird bei der Visualisierung großer Umgebungen Platz gespart.
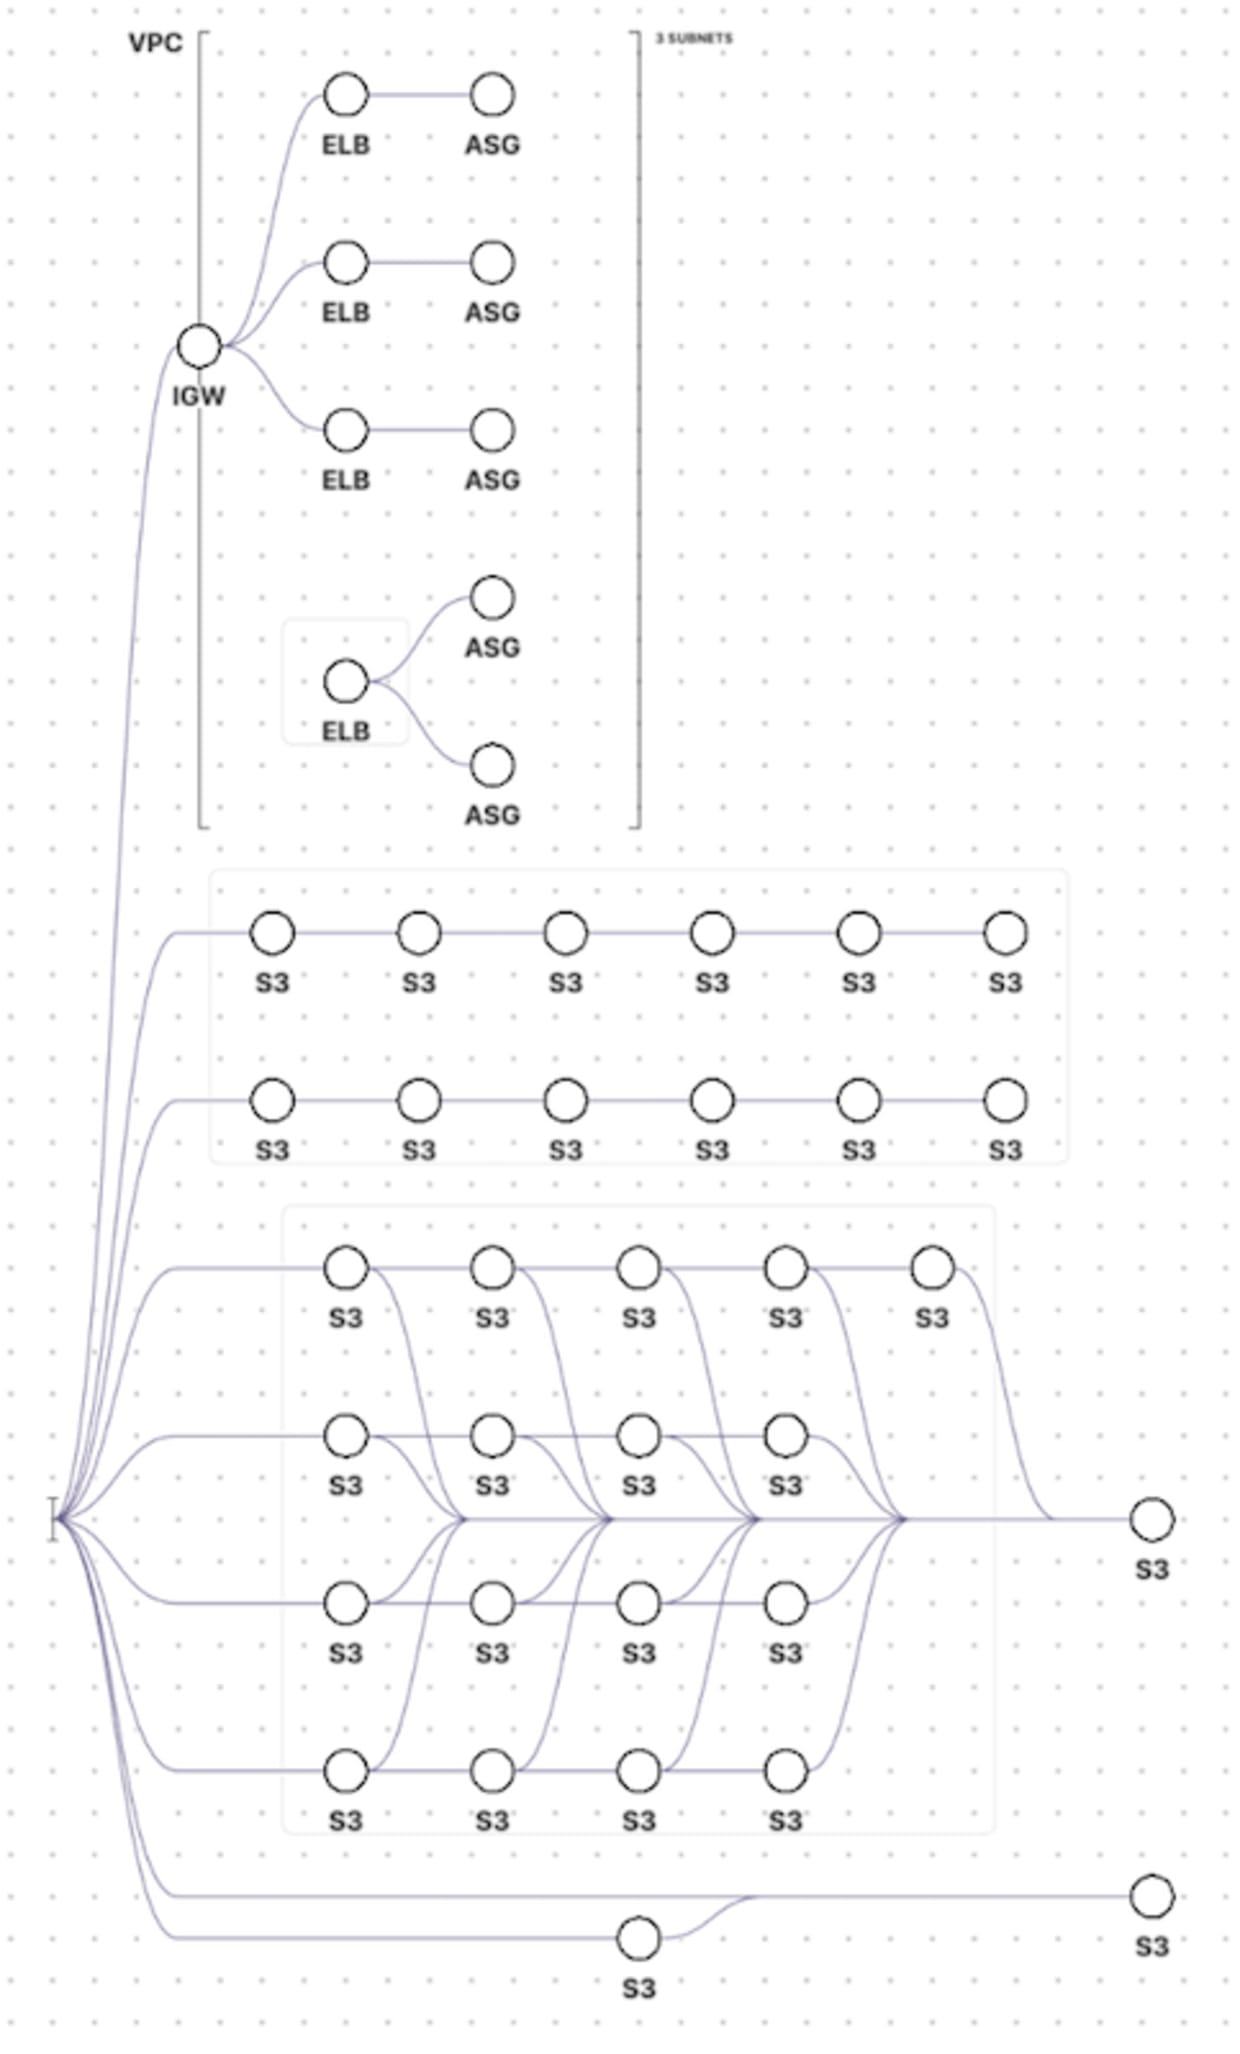
Eine Umgebung kann beispielsweise 10 nicht verbundene AWS S3-Buckets enthalten. Fugue-Nutzer sehen die 10 AWS S3-Buckets zunächst in einer eingeklappten Ansicht, in der sie zu einem zusammengefassten AWS S3-Bucket gruppiert sind. Wenn Sie auf den gruppierten AWS S3-Bucket klicken, werden die 10 einzelnen AWS S3-Buckets angezeigt.
Änderungen an der Infrastruktur verstehen
In Cloud-Infrastrukturen ist Veränderung die einzige Konstante. Im Zeitalter der kontinuierlichen Integration und Bereitstellung (CI/CD) aktualisieren Cloud-Teams ihre Anwendungen und ändern ihre Cloud-Infrastrukturen täglich oder sogar stündlich. Das fördert Innovation und Wettbewerbsfähigkeit, erschwert jedoch das Verständnis und die Validierung von Änderungen.
Mit den Tools zur Visualisierung von Ressourcen von Fugue können Cloud-Stakeholder scheinbar chaotische Veränderungen besser einordnen. DevOps-Teams können diese Tools nutzen, um zu überprüfen, ob die geplanten Änderungen wie gewünscht umgesetzt wurden. Security- und Compliance-Teams wiederum sehen, wann Änderungen vorgenommen werden, und können schnell feststellen, ob dadurch Schwachstellen in der Infrastruktur oder Compliance-Verstöße entstanden sind.
IaC-Sicherheit für Entwickler
Snyk schützt Ihre Infrastructure as Code vom SDLC bis zur Laufzeit in der Cloud mit einer einheitlichen Policy-as-Code-Engine, damit jedes Team sicher entwickeln, bereitstellen und betreiben kann.