KI-Sicherheitsleitplanken mit dem Snyk CLI MCP Server
Artikel von

0 Min. Lesezeit
Der Aufstieg KI-gestützter Coding-Assistenten wie Cursor, Windsurf und VS Code sowie IDE-Erweiterungen wie Qodo und Continue.dev hat die Softwareentwicklung grundlegend verändert. Entwickler können damit Features in wenigen Minuten anlegen, wofür früher Tage nötig waren (hat jemand Vibe Coding gesagt?).
Dieses Tempo hat jedoch einen unangenehmen Nachteil: Wenn Large Language Models Code generieren, können sie anfällige Code-Muster reproduzieren und veraltete Bibliotheken, anfällige Versionen beliebter Bibliotheken oder schlicht unsichere Standardeinstellungen vorschlagen. Gelangen solche Schwachstellen in die Produktion, schnellen die Kosten für ihre Behebung in die Höhe und die Angriffsfläche des Unternehmens wächst über Nacht.
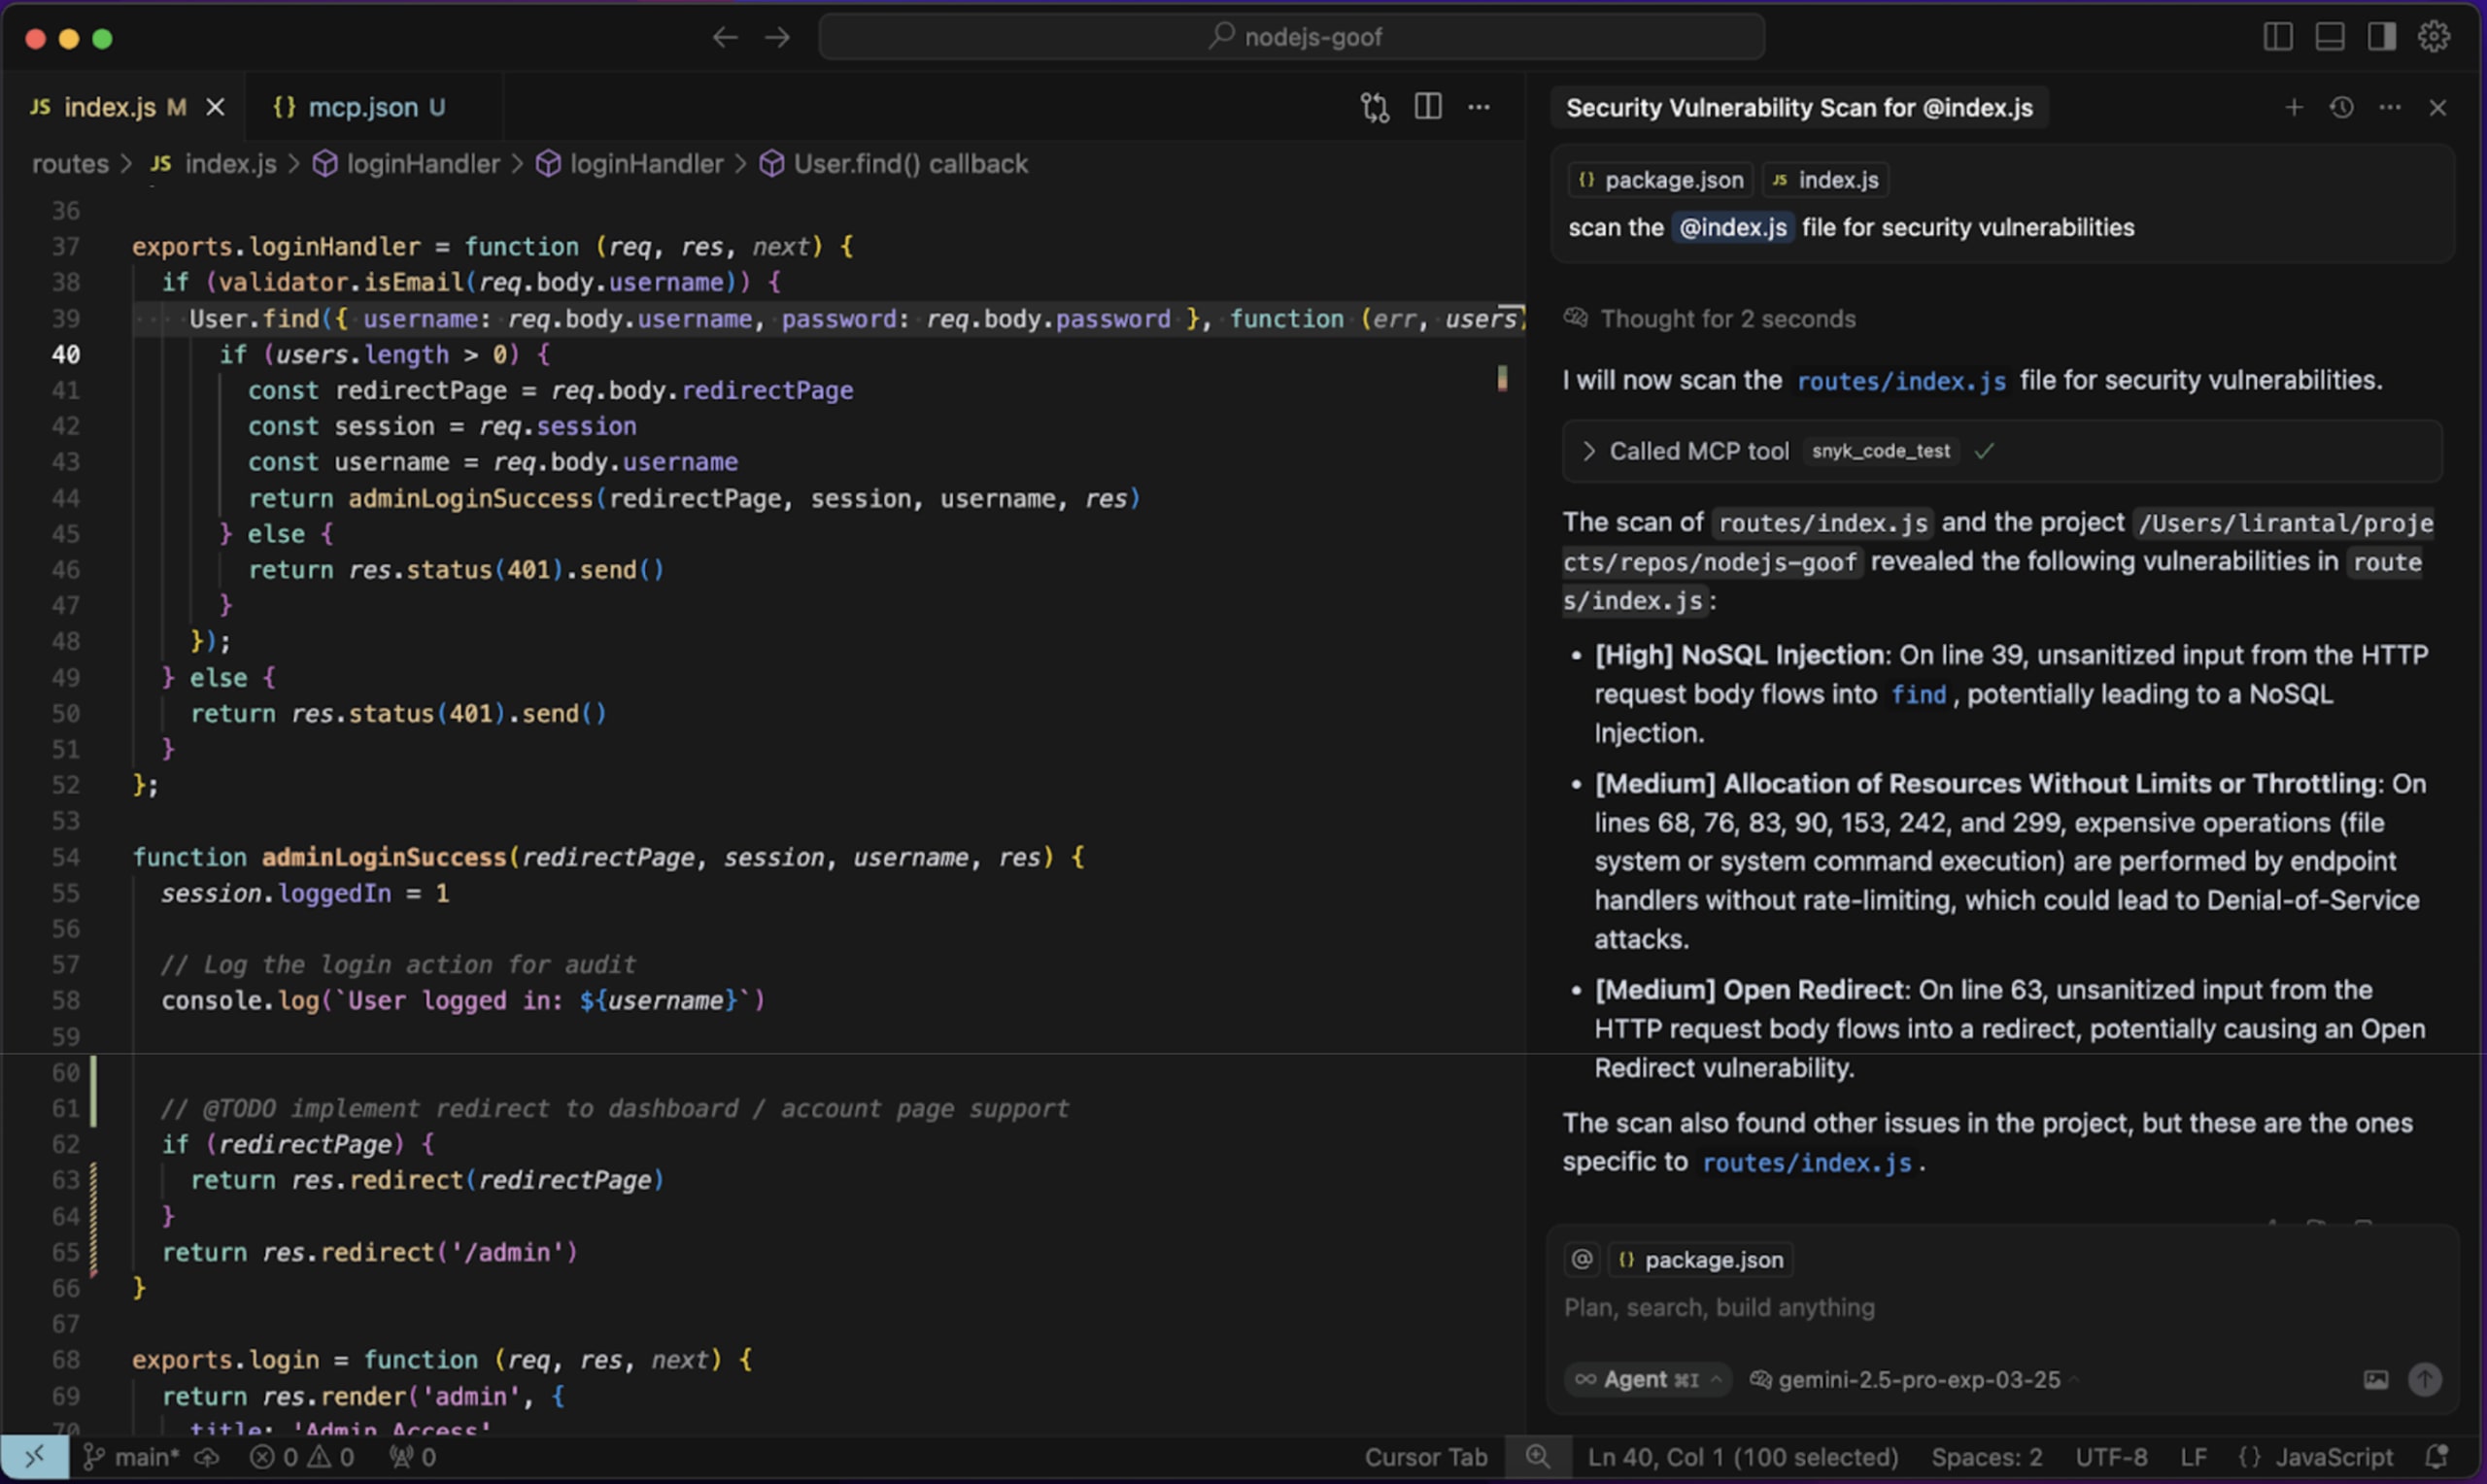
Stellen Sie sich vor, Ihre agentischen KI-Workflows und GenAI-Coding-Assistenten könnten Snyk selbstständig für Sicherheits-Scans und zur Behebung von Problemen nutzen. Hier ein Vorgeschmack in Form des MCP-Servers, der in unsere Snyk CLI integriert ist..
Was sehen Sie hier? Der agentische Modus von Cursor nutzt den Snyk CLI MCP Server, um anfällige Abhängigkeiten von Drittanbietern und unsicheren Code zu finden, etwa eine NoSQL-Injection-Schwachstelle in einem Express-Route-Handler.
Der Bedarf an KI-Sicherheit
Viele Technologieunternehmen spüren mittlerweile die Spannung zwischen Entwicklern, die GenAI-Coding-Tools schnell einführen, und dem Bedarf an KI-Sicherheitsleitplanken. Sie möchten die Produktivitätssteigerungen durch GenAI nutzen, doch jeder neue, von einem Assistenten generierte Pull Request birgt Unsicherheiten:
Sind die Abhängigkeiten aktuell und frei von bekannten Exploits?
Umgehen Hilfs-Code-Snippets die Eingabevalidierung oder Autorisierungsprüfungen?
Wird der generierte Code die mühsam erreichte Sicherheitslage mit der Zeit verschlechtern?
Ohne gezielte Leitplanken wird KI zum Multiplikator für technische Schulden statt für Innovation. Teams brauchen eine Möglichkeit, Entwicklern ihre schnellen Feedback-Schleifen zu erhalten und gleichzeitig Sicherheitsprobleme automatisch zu erkennen und zu beheben, sobald Code vorgeschlagen wird.
Genau diese Lücke schließt Snyk bei Fragen der KI-Sicherheit. Indem Snyk seine entwicklerorientierte Security Engine direkt in den KI-Workflow integriert, den Entwickler von der CLI bis zur IDE ihrer Wahl nutzen, können sie Coding-Assistenten und GenAI-Coding-Praktiken einsetzen ohne Abstriche bei Sicherheit, Compliance oder Geschwindigkeit.
Der folgende Screenshot der VS Code IDE zeigt beispielsweise von OpenAI’s ChatGPT generierten Code, der einen Node.js-Datei-Upload-Server vorschlägt. Nachdem der Code in VS Code eingefügt und gespeichert wurde, scannt die Snyk-Erweiterung für VS Code die Datei, findet eine Path-Traversal-Schwachstelle und schlägt mithilfe ihrer KI-gestützten Funktionen eine Lösung vor:

MCP-Server: Eine bessere Developer Experience
MCPs sind der neue Klebstoff, der agentische KI-Workflows mit verteilten und unabhängigen Funktionsaufrufen verbindet. Snyk macht entwicklerorientierte Sicherheit damit wirklich zugänglich und autonom nutzbar.
Entwickler profitieren von schnellen Feedback-Schleifen und reibungslosen Tools. Doch jeder neue Integrationspunkt kann sie ausbremsen – insbesondere, wenn Sicherheitsprüfungen den Wechsel zwischen Eingabeaufforderung und App-UI oder die Konfiguration eines benutzerdefinierten Webhooks erfordern. Das Model Context Protocol (MCP) krempelt das um: Es bietet KI-Agenten und Sicherheitstools eine gemeinsame „Plug-and-Play“-Sprache – einen schlanken, offenen Standard, mit dem jeder Coding-Assistent auf vorhersehbare Weise ein Tool um Kontext bitten oder ihm Code übergeben kann.
Entdecken Sie noch heute die Snyk AI Trust Platform.
KI-Innovation beginnt mit Vertrauen. KI-Vertrauen beginnt mit Snyk.
Snyk-Sicherheit jetzt als MCP Server
Wir freuen uns, den Snyk CLI MCP Server vorzustellen – einen gehosteten Endpunkt, der die entwicklerorientierte Security Engine von Snyk über die Snyk CLI direkt in jeden MCP-kompatiblen Coding-Assistenten integriert.
Welche Vorteile bietet Entwicklern die Nutzung von Snyk über den MCP Server? Auf dieser Grundlage bieten wir Engineering-Teams entscheidende Vorteile:
Native Sicherheit direkt im Agenten von Snyk: Ihr bevorzugter Assistent – ob Continue.dev, Qodo, Cursor, Windsurf oder ein künftiger Assistent – kann Snyk jetzt über eine vertraute, einheitliche Schnittstelle aufrufen: MCP. Schwachstellen-Scans finden direkt im agentischen Workflow statt. So müssen Sie weder den Kontext wechseln noch warten, bis CI Probleme erkennt.
Interoperabilität ohne Einrichtung: Da die Snyk CLI MCP spricht, benötigen Sie weder eine benutzerdefinierte Konfiguration noch eigene Skripte oder Community-Hacks. Fügen Sie die Server-URL hinzu, authentifizieren Sie sich einmalig über OAuth, und jeder konforme MCP-Client erkennt automatisch die Open-Source-Abhängigkeits-Scans und statischen Code-Analysen von Snyk. Weitere Tools folgen!
Da der Integrationsaufwand nahezu entfällt, können Teams mit dem Snyk CLI MCP Server GenAI-Tools im Tempo des Vibe Coding einführen und gleichzeitig die Anwendungssicherheit in jedem Tastendruck verankern.
Erste Schritte mit dem Snyk CLI MCP Server
Wenn Sie Snyk über den MCP Server nutzen möchten, müssen Sie zunächst sicherstellen, dass Sie die Snyk CLI-Version >= 1.1296.2 verwenden.
Aktualisieren Sie die Snyk CLI auf eine Version, die MCP-Server-Funktionen unterstützt:
So führen Sie den Snyk CLI MCP Server über den Transporttyp Ihrer Wahl aus (SSE und STDIO werden unterstützt):
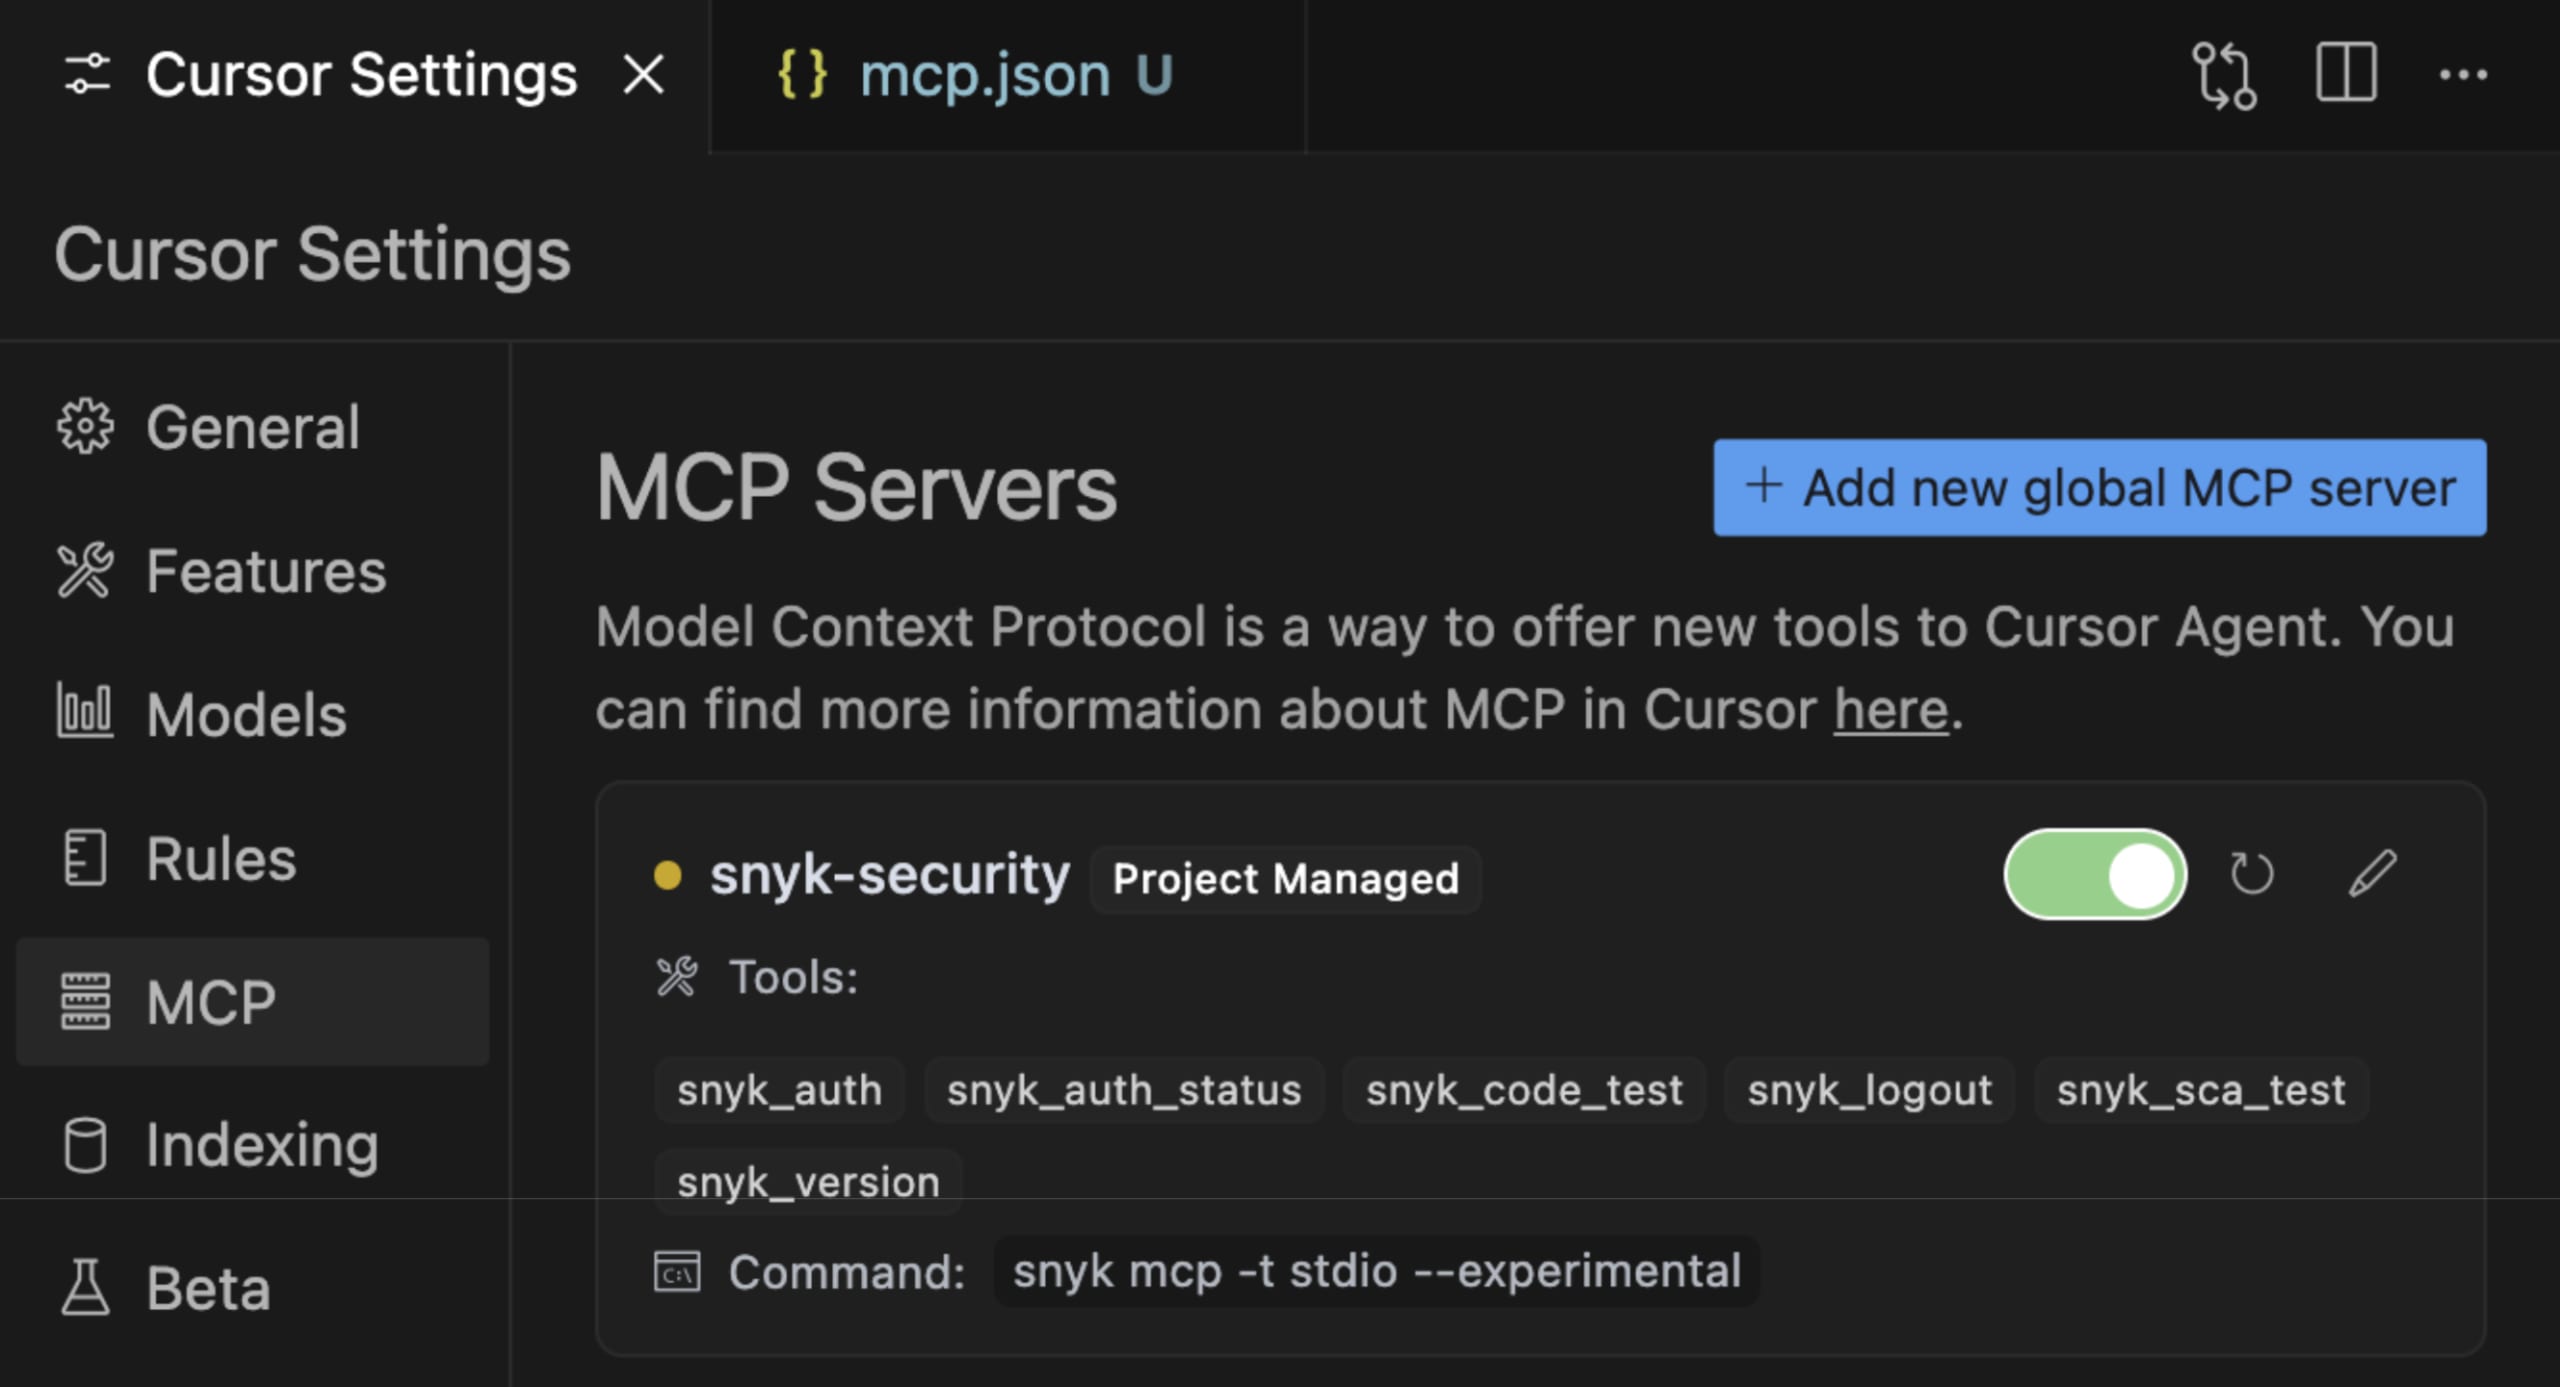
In den meisten Fällen führen Sie diese Befehle im Rahmen einer MCP-Server-Integration mit einem MCP-Client oder MCP-Host aus (z. B. Cursor, Windsurf oder Qodo). Das folgende Code-Snippet und der Screenshot zeigen, wie Sie Snyk über die MCP-Unterstützung mit der Datei .cursor/mcp.json zu Cursor hinzufügen:

Snyk stellt im Rahmen der MCP-Server-Integration jetzt mehrere Tools bereit. Sie können deren Informationen in einem GenAI-Code-Chat abfragen oder in vollständig autonomen agentischen Workflows nutzen:
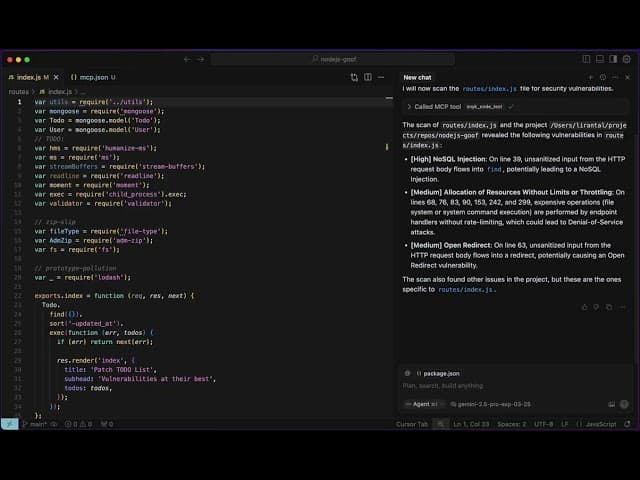
Hier sehen Sie ein Beispiel, in dem Snyk eine anfällige Codezeile mit SQL-Injection findet:
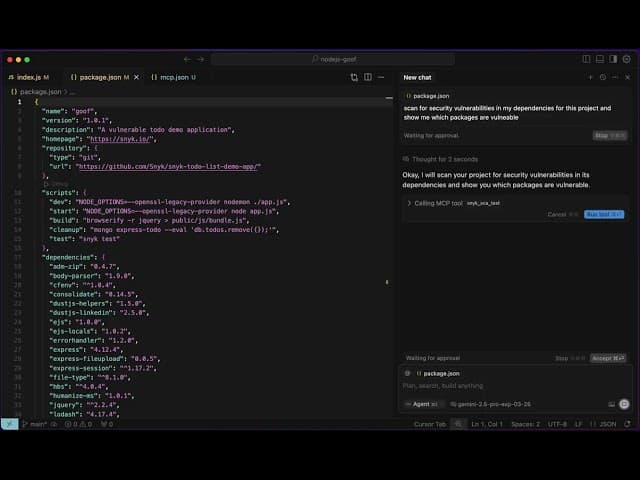
Befürchten Sie, dass das LLM bösartige oder anfällige Versionen von Abhängigkeiten von Drittanbietern vorschlägt? Auch diese findet Snyk mithilfe der MCP-Server-Tools, die agentischen Workflows zur Verfügung stehen:
GenAI absichern – im Tempo von LLMs
GenAI wird die Softwareentwicklung weiter beschleunigen – aber nur, wenn die Sicherheit Schritt hält. Indem Snyk seine Schwachstelleninformationen in das offene MCP-Ökosystem integriert, erreicht Snyk Entwickler dort, wo Ideen zum ersten Mal Gestalt annehmen: in der IDE. Mit Snyk und dem neuen MCP Server wird jede KI-generierte Codezeile geprüft, bevor sie in einen Branch gelangt oder überhaupt committet wird. Außerdem wird jede Abhängigkeit von Drittanbietern in dem Moment überprüft, in dem sie von agentischen Workflows wie dem YOLO-Modus von Cursor oder anderen vorgeschlagen wird – und zwar anhand der Snyk Vulnerability Database.
Und das Beste daran? Wenn Sie den Snyk CLI MCP Server mit der kostenlosen Snyk VS Code-Erweiterung kombinieren, erhalten Sie integrierte, nahtlose KI-Sicherheitsleitplanken, die anfälligen Code erkennen und KI-gestützte Sicherheitskorrekturen ermöglichen.
Mit der Einführung des gehosteten Snyk CLI MCP Server müssen Teams nicht länger zwischen Geschwindigkeit und Wachsamkeit wählen. Sie bekommen beides. Integrieren Sie ihn also, behalten Sie Ihren bevorzugten Coding-Assistenten und stellen Sie Software mit der Gewissheit bereit, dass Snyk Sie vom ersten automatisch vervollständigten Code bis zum Cloud-Deployment unterstützt.
Sichern Sie KI-generierten Code ab
Erstellen Sie Ihr kostenloses Snyk-Konto und sichern Sie KI-generierten Code in wenigen Minuten ab. Oder buchen Sie eine Demo mit unseren Experten und erfahren Sie, wie Snyk Ihre Anwendungsfälle für Entwicklersicherheit unterstützt.