Uma solução DevSecOps da Snyk para seus aplicativos na AWS

28 de novembro de 2023
0 minutos de leituraA AWS oferece a infraestrutura, a inovação, os serviços e a confiabilidade necessários para executar seus aplicativos de missão crítica. Por isso, milhões de clientes trabalham com a AWS para criar, executar e escalar aplicativos na nuvem. Mas como garantir proativamente a segurança desses aplicativos essenciais?
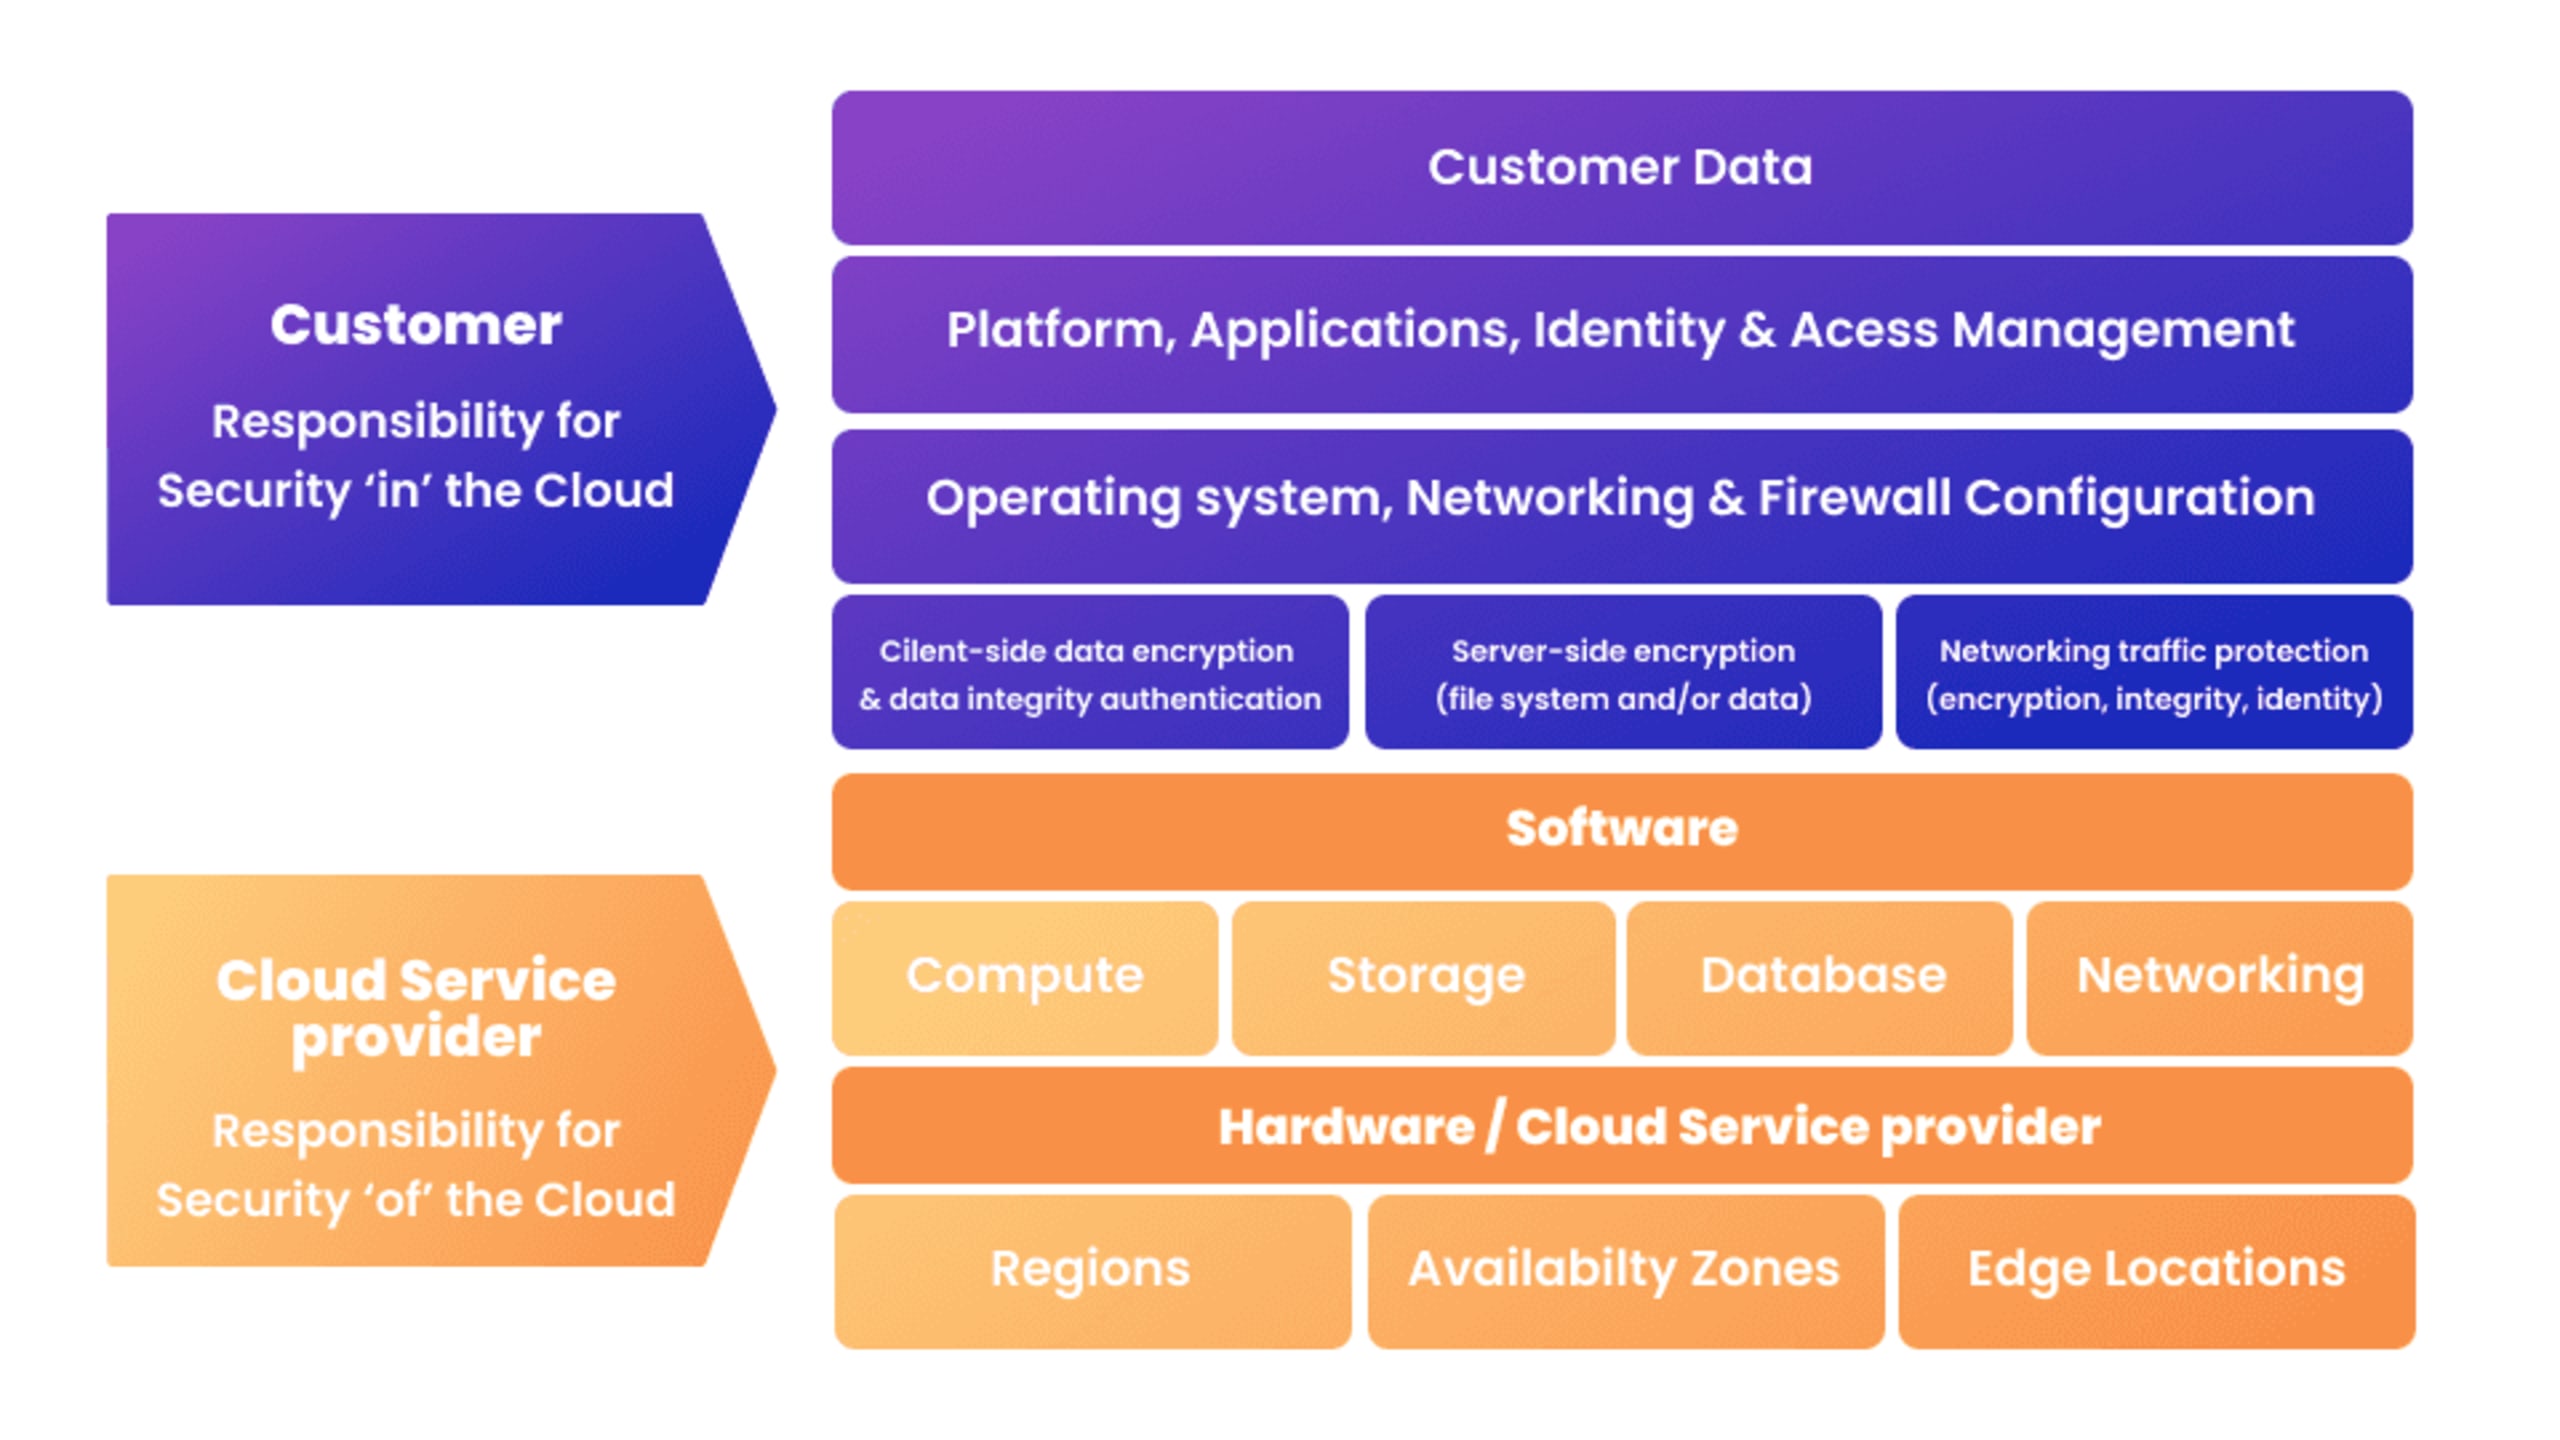
O modelo de responsabilidade compartilhada da AWS atribui à AWS a segurança da nuvem (hardware, software, redes, instalações de nuvem etc.), mas a responsabilidade de proteger os aplicativos executados na nuvem é do parceiro/cliente (sistemas operacionais, aplicativos, utilitários, configurações etc.).
Com a Snyk, os clientes têm as ferramentas necessárias para criar e executar aplicativos com segurança na AWS.
Três motivos para adotar DevSecOps na AWS
Adotar uma abordagem de deslocamento para a esquerda (shift left) — ou seja, integrar a segurança desde as primeiras etapas do desenvolvimento — reduz o acúmulo de pendências de segurança e evita problemas no código que as equipes de desenvolvimento teriam de resolver mais adiante. No entanto, a revolução das tecnologias nativas da nuvem mudou a forma como as equipes de desenvolvimento e segurança trabalham. Por isso, simplesmente deslocar a segurança para a esquerda é apenas o começo.
Isso acontece porque as equipes modernas dependem cada vez mais de microsserviços, conteinerização e pipelines de integração e entrega contínuas (CI/CD), que exigem uma abordagem mais abrangente e colaborativa para integrar a segurança a todo o ciclo de vida do desenvolvimento de software.
Escala: o número de desenvolvedores é mais de oito vezes maior que o de profissionais de segurança. Isso cria uma grande disparidade entre o modelo tradicional de segurança e a disponibilidade de talentos necessária para sustentá-lo. Além disso, como as organizações continuam contratando mais desenvolvedores do que profissionais de segurança, surge um claro desafio de escalabilidade.
Velocidade: tradicionalmente, as organizações alinhavam segurança e desenvolvimento usando o modelo em cascata, com etapas distintas — como design, implementação, testes e manutenção —, cada uma dependente da conclusão da anterior.
Hoje, em contrapartida, a maioria das organizações adotou o modelo DevOps, que prioriza a colaboração contínua entre as equipes de desenvolvimento e operações para automatizar processos e entregar software com mais rapidez e frequência.
Um desafio comum do modelo DevOps é que o ritmo acelerado e a ênfase na integração e na implantação contínuas podem resultar em testes insuficientes. Isso exige que os processos de segurança acompanhem o ritmo acelerado do desenvolvimento.Escopo: no desenvolvimento local tradicional, o software e a infraestrutura são criados e mantidos em data centers físicos. Isso oferece controle e segurança totais, mas costuma exigir um investimento inicial maior e limitar a escalabilidade.
Já o desenvolvimento nativo da nuvem oferece mais escalabilidade e flexibilidade, além de reduzir a sobrecarga operacional, mas também traz desafios de segurança. Entre eles estão gerenciar dados em ambientes distribuídos, proteger microsserviços e contêineres e lidar com possíveis vulnerabilidades na infraestrutura de nuvem compartilhada — tudo isso exige uma estratégia de segurança robusta e adaptável.
Deslocar a segurança para a esquerda é um ótimo começo, pois essa abordagem atua principalmente nas primeiras etapas do desenvolvimento. Mas, para acompanhar a natureza dinâmica e evolutiva do desenvolvimento e da implantação de software moderno, a segurança precisa ser contínua e abranger todo o SDLC.
Integrar a segurança desde o início ajuda a reduzir problemas e pendências, mas o paradigma nativo da nuvem — que prioriza escalabilidade, velocidade e ambientes distribuídos — traz complexidades e desafios que exigem medidas de segurança contínuas e adaptáveis.
Uma abordagem abrangente de segurança com a Snyk e a AWS
Uma abordagem abrangente de DevSecOps integra práticas e considerações de segurança a todo o ciclo de vida do desenvolvimento de software, promovendo uma atuação proativa e colaborativa em segurança no contexto do DevOps.
Snyk e AWS oferecem as ferramentas de segurança necessárias para ter uma visão de 360 graus e melhorar a postura de segurança dos seus aplicativos e do ambiente de nuvem na AWS. Com a plataforma de segurança da Snyk, criada para desenvolvedores, você pode automatizar controles de segurança em toda a sua stack de aplicativos e segurança na AWS para encontrar e corrigir vulnerabilidades em:
Com a Snyk, você pode escalar a segurança em todos os componentes do aplicativo. A Snyk ajuda os desenvolvedores a reduzir drasticamente o tempo necessário para encontrar e corrigir problemas de segurança em toda a stack de aplicativos na AWS.
Analise pacotes de código aberto em busca de vulnerabilidades com a integração exclusiva da Snyk com o AWS CodePipeline.
Automatize os controles de segurança no CI/CD com o Amazon CodeCatalyst e monitore problemas de segurança na interface da Snyk.
Analise imagens de contêiner no Amazon ECR e aproveite as recomendações de atualização de imagens-base.
Encontre e corrija configurações incorretas e problemas de conformidade nos arquivos do AWS CloudFormation, do Terraform ou do Amazon EKS.
Use o Amazon EventBridge para criar fluxos de trabalho de notificação e resposta quase em tempo real com base nos logs de auditoria e nas descobertas de segurança da Snyk.
Além disso, a Snyk oferece os controles flexíveis e a visibilidade necessários para padronizar a segurança e aplicar as melhores práticas em todo o ambiente da AWS, sem comprometer a velocidade do desenvolvimento.
Use as informações sobre vulnerabilidades da Snyk no Amazon Inspector para priorizar primeiro as vulnerabilidades mais graves.
Use políticas personalizadas de segurança e licenciamento para definir limites aceitáveis nas áreas jurídica e de segurança e aplicá-los automaticamente em todo o SDLC.
Use controles de acesso baseados em função (RBAC) e monitore as atividades de auditoria da Snyk em toda a sua frota de aplicativos no AWS CloudTrail Lake.
Incorpore descobertas e eventos de segurança da Snyk ao AWS Security Hub para ajudar as equipes de segurança a visualizar eventos e encaminhá-los a fluxos de trabalho automatizados.
Acelere a integração à plataforma de segurança da Snyk, criada para desenvolvedores, usando as integrações da Snyk com o AWS Control Tower.
Baixe o guia completo de DevSecOps na AWS
Saiba mais no nosso Guia do comprador: como escolher uma verdadeira solução DevSecOps para seus aplicativos na AWS ou agende uma demonstração ao vivo com um especialista em segurança da Snyk. Descubra por que desenvolvedores e equipes de segurança escolhem a Snyk como solução de AppSec e como ela pode ajudar sua equipe.
Se você usa o AWS Marketplace para descobrir, avaliar e comprar software de terceiros, acesse nossa página no marketplace para experimentar a Snyk gratuitamente direto pelo AWS Marketplace!