Como implementar a segurança shift left de forma eficaz
Escrito por

0 minutos de leitura
O que é segurança shift-left?
A segurança shift-left consiste em realizar verificações de segurança o mais cedo e com a maior frequência possível no ciclo de desenvolvimento de software (SDLC), como parte da adoção de DevSecOps. As vulnerabilidades identificadas mais cedo no desenvolvimento são muito mais fáceis e baratas de corrigir.
No mundo atual, em que a maioria das empresas usa tecnologia e software para se diferenciar no mercado, o ritmo de desenvolvimento nunca foi tão importante. Deixar para corrigir vulnerabilidades de segurança de software quando já é tarde pode sair caro e expor as organizações a riscos desnecessários. Por isso, é importante desenvolver com segurança desde o início — uma prática conhecida como segurança shift left.
Mas, para levar a segurança para o início do processo com sucesso, não basta entregar aos desenvolvedores uma lista de problemas para corrigir ou oferecer uma ferramenta criada para a equipe de segurança. Os desenvolvedores precisam de ferramentas fáceis de usar e do apoio contínuo da equipe de segurança ao longo do processo.
Vamos entender melhor a segurança shift left, os riscos de deixar a segurança para depois e algumas boas práticas e ferramentas para começar.
A importância da segurança shift left
A segurança shift left permite que a segurança acompanhe as metodologias ágeis de desenvolvimento, enquanto ajuda a gerenciar os novos riscos introduzidos pelas tecnologias de nuvem.
As metodologias ágeis e as práticas de DevOps transformaram a forma de desenvolver e entregar software, acelerando o ciclo entre escrever código, gerar valor para o cliente, aprender com o mercado e se adaptar. Com autonomia, as equipes de desenvolvimento entregam software de forma contínua e mais rápida do que nunca, tomando decisões sobre tecnologia e implementação sem intermediários.
À medida que o restante da organização evolui, as equipes de segurança enfrentam exigências maiores e muitas vezes se tornam um gargalo nos ciclos acelerados de desenvolvimento. Ferramentas e práticas legadas de segurança de aplicações, criadas para a era pré-nuvem, mais lenta, colocam as equipes de segurança no caminho crítico da entrega de aplicações de alta qualidade. Com isso, os desenvolvedores passaram a ser responsáveis por identificar e implementar as proteções de segurança adequadas aos seus processos.
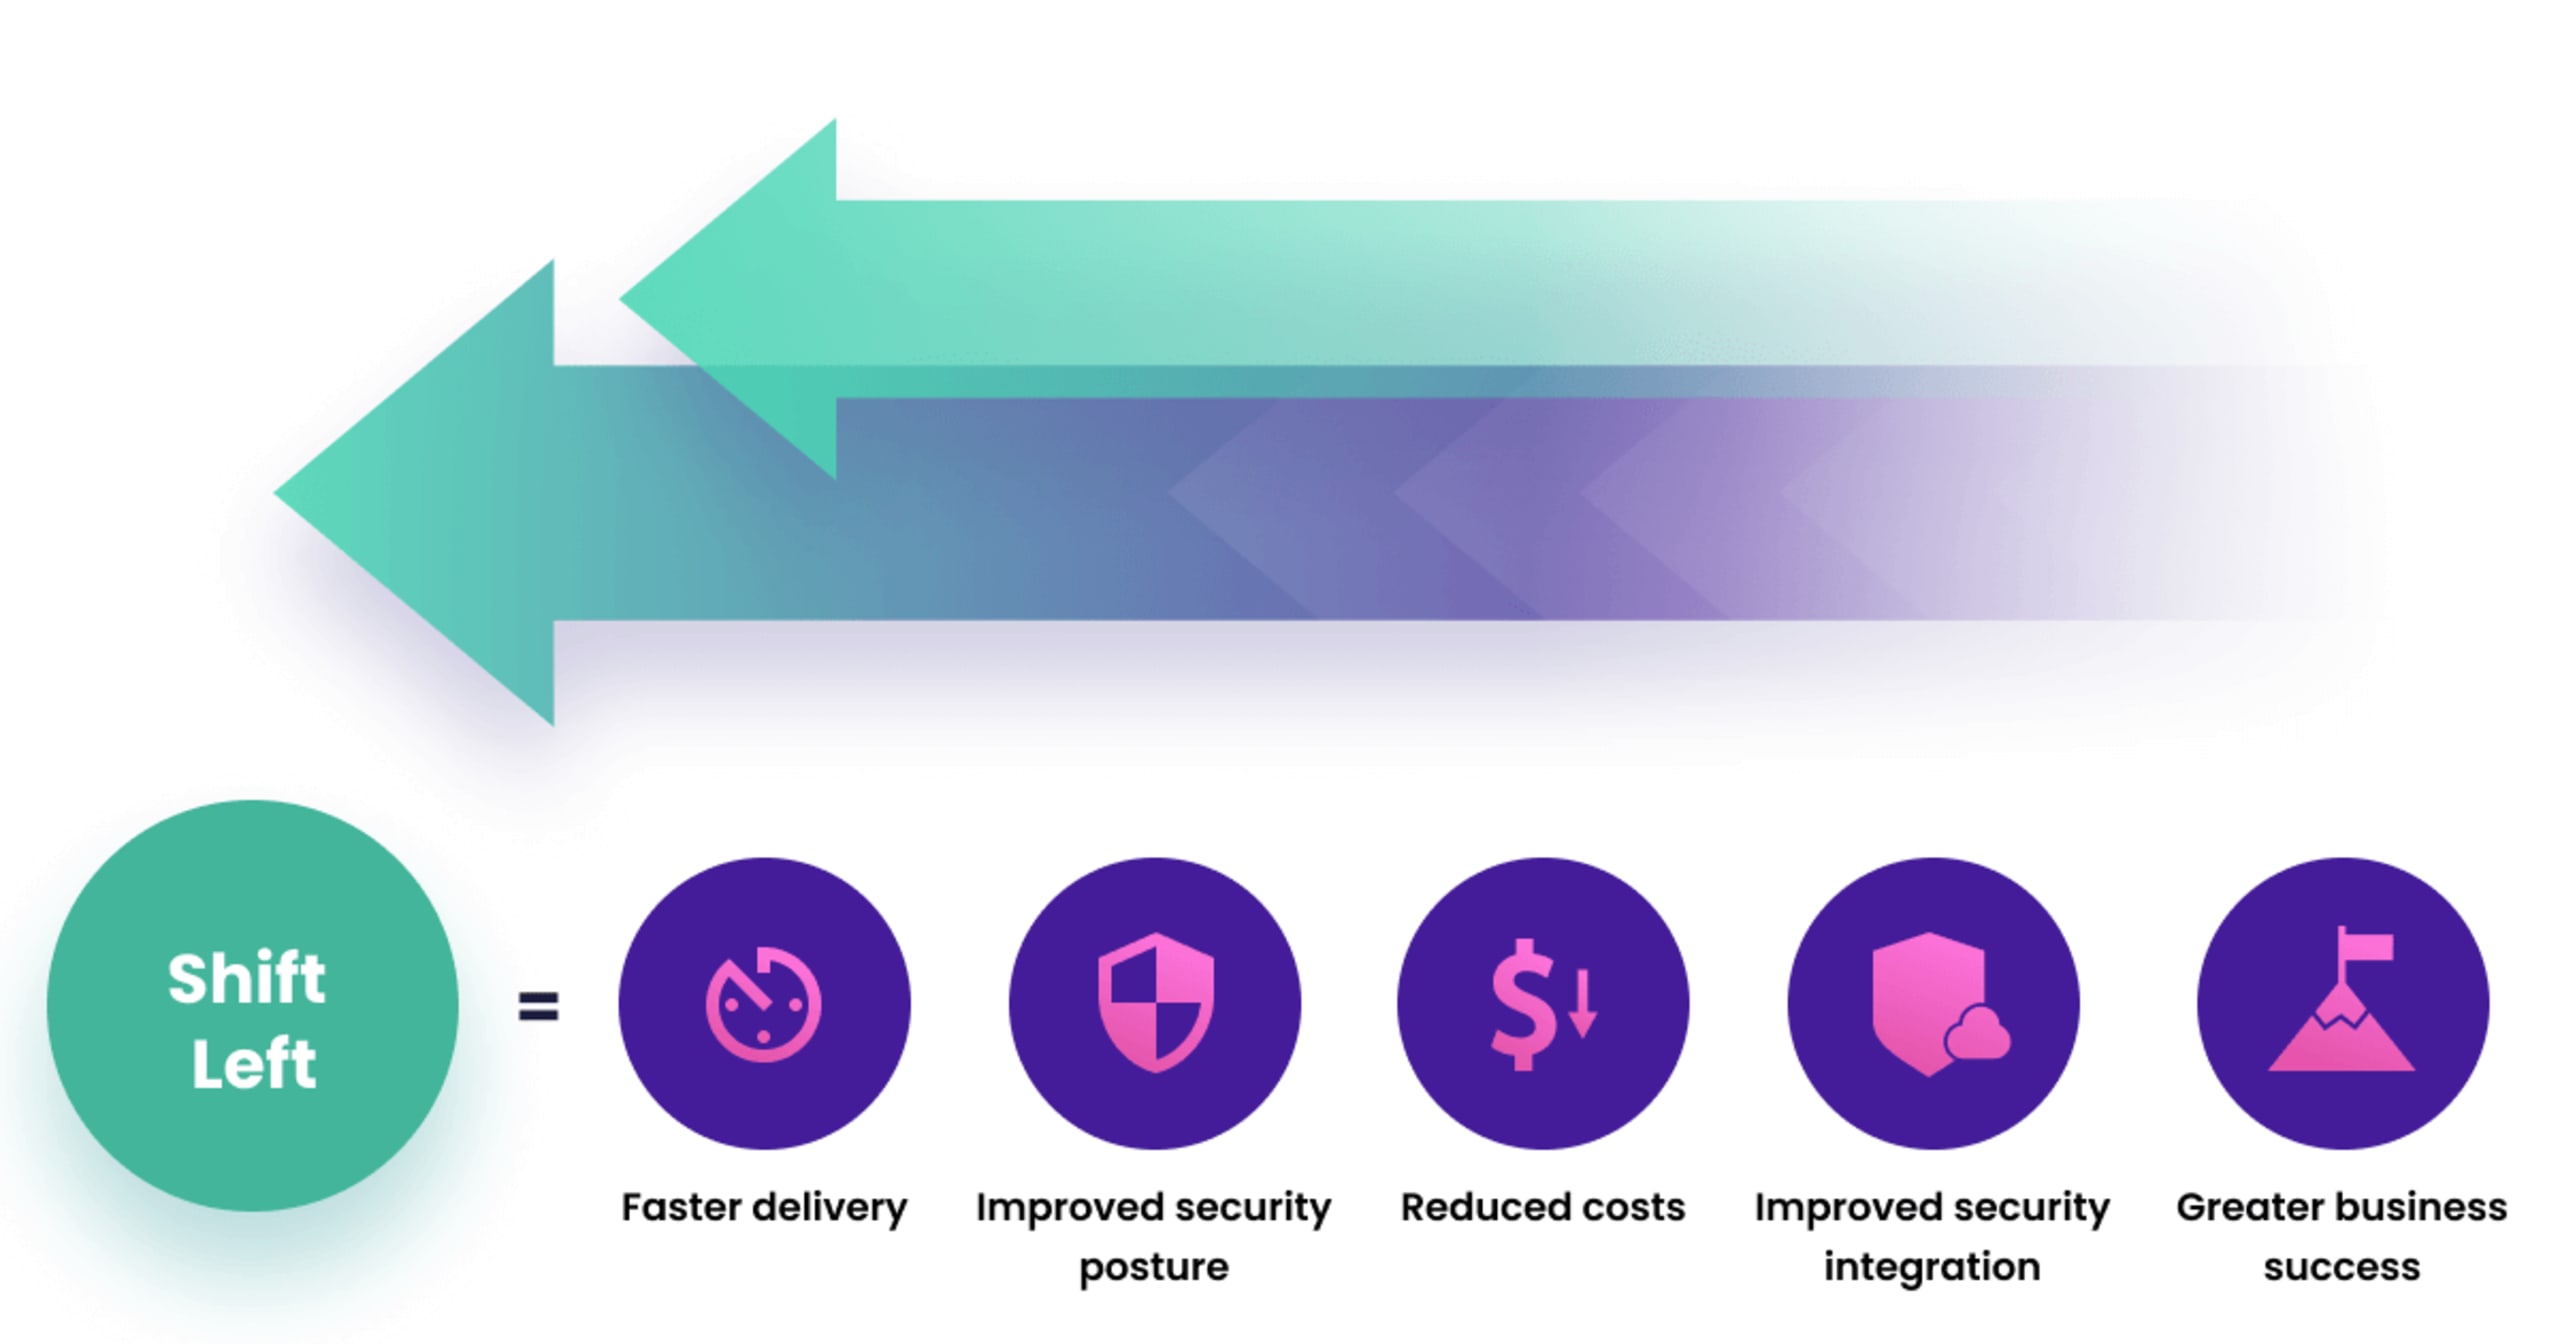
Os benefícios da segurança Shift Left
Os riscos de deixar a segurança para depois
O uso de software de código aberto se tornou onipresente entre as comunidades de desenvolvimento. Os ecossistemas de desenvolvimento dependem cada vez mais de bibliotecas e pacotes de código aberto de terceiros para agilizar o trabalho. Essas dependências podem conter vulnerabilidades que passam despercebidas durante o processo de build. Cada vez mais organizações reconhecem o impacto do software de código aberto em sua postura geral de segurança.
Como acontece com todas as tecnologias, os contêineres e a infraestrutura como código (IaC) também trouxeram desafios e ameaças específicos do ponto de vista da segurança. À medida que a comunidade de código aberto cria e compartilha imagens de contêineres e configurações do Kubernetes, as vulnerabilidades presentes neles passam a fazer parte dos ambientes operacionais.
A segurança já não se resume a impedir vulnerabilidades no código proprietário. Em aplicações modernas nativas da nuvem, é preciso proteger o código, as dependências diretas e transitivas, as imagens de contêineres e as configurações de IaC. Deixar a segurança para o fim já não é uma opção: adiar uma revisão de segurança até que a aplicação esteja pronta para implantação pode causar longos atrasos ou deixar vulnerabilidades passarem despercebidas.
O que são testes shift left?
Os testes shift left integram práticas de teste de software, incluindo segurança, o mais cedo possível no SDLC. Isso significa que processos e ferramentas permitem que as equipes de desenvolvimento e operações compartilhem a responsabilidade pela entrega de software seguro e de alta qualidade. Os testes e as ferramentas shift left ajudam as organizações a lançar software com mais frequência, evitando bugs comuns e gargalos causados por problemas de segurança.

3 etapas para começar a usar testes shift left
O que são ferramentas de segurança shift left?
As ferramentas de segurança shift left procuram vulnerabilidades conhecidas e classificam os resultados. Elas também podem identificar tendências e padrões. Como as violações de segurança costumam explorar a camada de aplicação para acessar sistemas, essas ferramentas são essenciais para melhorar a segurança da camada de aplicação. Elas ajudam os desenvolvedores a testar vulnerabilidades conhecidas (ou erros de código) durante as etapas de build e lançamento. Como novas vulnerabilidades surgem o tempo todo, as ferramentas de segurança shift left oferecem diversas vantagens.
Ferramentas de segurança shift left
Vamos conhecer cinco das ferramentas de segurança shift left mais populares:
Teste estático de segurança de aplicações (SAST): o SAST é um teste estrutural que analisa o código-fonte em repouso. Ele identifica pontos fracos que podem levar a uma vulnerabilidade e, em seguida, gera um relatório.
Teste dinâmico de segurança de aplicações (DAST): o DAST testa a aplicação com base em especificações enquanto ela está em execução, sem exigir conhecimento aprofundado sobre o funcionamento interno do sistema. As ferramentas DAST analisam o código em execução para identificar problemas em solicitações, respostas, interfaces, scripts, injeções, autenticação e sessões usando fuzzing.
Análise de composição de software (SCA): também conhecida como análise de origem, esse método ajuda a analisar todos os componentes e bibliotecas de software usados. Essas ferramentas identificam vulnerabilidades conhecidas e notificam sobre correções ou atualizações disponíveis.
Teste interativo de segurança de aplicações (IAST): combinando abordagens estáticas e dinâmicas, as ferramentas híbridas de IAST testam a aplicação e o fluxo de dados usando casos de teste predefinidos. Com base nos resultados, a ferramenta pode recomendar casos de teste adicionais.
Teste de segurança de aplicações como serviço (ASTaaS): nesse modelo, a organização contrata uma empresa externa para realizar todos os testes das aplicações. O ASTaaS geralmente combina métodos estáticos e dinâmicos de segurança, incluindo testes de invasão e avaliação de interfaces de programação de aplicações (APIs).
Comece a participar de desafios de Capture the Flag
Aprenda a resolver desafios de Capture the Flag assistindo sob demanda ao nosso workshop virtual introdutório.
Boas práticas de segurança shift left
Veja algumas práticas que ajudam a levar a segurança para o início do processo:
Defina políticas de segurança shift left: Políticas de segurança são um bom primeiro passo para implementar a segurança shift left. Elas podem estabelecer limites de forma automática e consistente antes do início do trabalho, fornecendo informações essenciais para processos de desenvolvimento eficientes, inclusive em relação à segurança.
Avalie onde e como o software é criado: À medida que os desenvolvedores se familiarizam com as práticas de programação segura, vale a pena reavaliar seu SDLC. Entender onde e como seu software é criado ajuda a identificar pequenas mudanças para antecipar os testes no ciclo de vida. Além disso, você pode descobrir quais ferramentas são relevantes para sua base de código.
Adote a automação de segurança: As equipes de desenvolvimento devem adotar ferramentas de automação de segurança. A automação de segurança usa processos de software para detectar, investigar e corrigir ameaças externas a aplicações e sistemas. Assim, ela acelera o ciclo de desenvolvimento e ajuda a reduzir o tempo de lançamento no mercado.
Implemente correções de segurança à medida que o código é criado: O ideal é incorporar a segurança ao processo de desenvolvimento enquanto ele acontece e fornecer feedback o mais rápido possível. Assim, os desenvolvedores recebem comentários sobre o código em que estão trabalhando e podem implementar correções rapidamente.
Incorpore a visibilidade à cultura: Um dos principais objetivos da segurança shift left é manter o código seguro durante e após o lançamento. Para isso, as equipes precisam ter visibilidade constante da segurança das aplicações. Assim, podem corrigir os problemas conforme necessário, lançando atualizações de software.
Como implementar a segurança shift left
A segurança shift left é fundamental para implementar uma estratégia de DevSecOps com sucesso, mas deve ser adotada com responsabilidade. Para isso, é preciso capacitar os desenvolvedores a integrar a segurança aos fluxos de trabalho existentes de forma simples, sem atritos ou obstáculos — e com o nível adequado de supervisão. Porém, ao envolver os desenvolvedores mais diretamente na responsabilidade pelos desafios de segurança nativa da nuvem, precisamos reconhecer que as ferramentas usadas por eles serão diferentes das ferramentas de gerações anteriores, voltadas a operadores.
Saiba como a Snyk ajuda você a encontrar e corrigir vulnerabilidades
Conheça a plataforma de segurança da Snyk, feita para desenvolvedores, que ajuda você a encontrar e corrigir vulnerabilidades em todas as etapas do ciclo de vida de desenvolvimento de software (SDLC)