Visão geral do DevSecOps
Escrito por

0 minutos de leitura
O que é DevSecOps?
DevSecOps é a integração de práticas de segurança a um modelo de entrega de software DevOps. Sua base é uma cultura que, por meio de processos e ferramentas, permite que as equipes de desenvolvimento e operações compartilhem a responsabilidade pela entrega de software seguro.
Em um nível de alta maturidade, o modelo DevSecOps integra os objetivos de segurança o mais cedo possível no ciclo de vida do desenvolvimento de software. Embora a segurança seja “responsabilidade de todos”, as equipes de DevOps estão em uma posição única, na interseção entre desenvolvimento e operações, para aplicar a segurança de forma ampla e profunda.
Qual é a diferença entre DevOps e DevSecOps?
A diferença entre DevOps e DevSecOps, em poucas palavras, está na cultura de responsabilidade compartilhada. O conceito de DevOps é discutido e documentado há mais de uma década, e surgiram muitas definições. Em sua essência, DevOps é um modelo organizacional que alinha as práticas de desenvolvimento e operações como uma responsabilidade compartilhada.
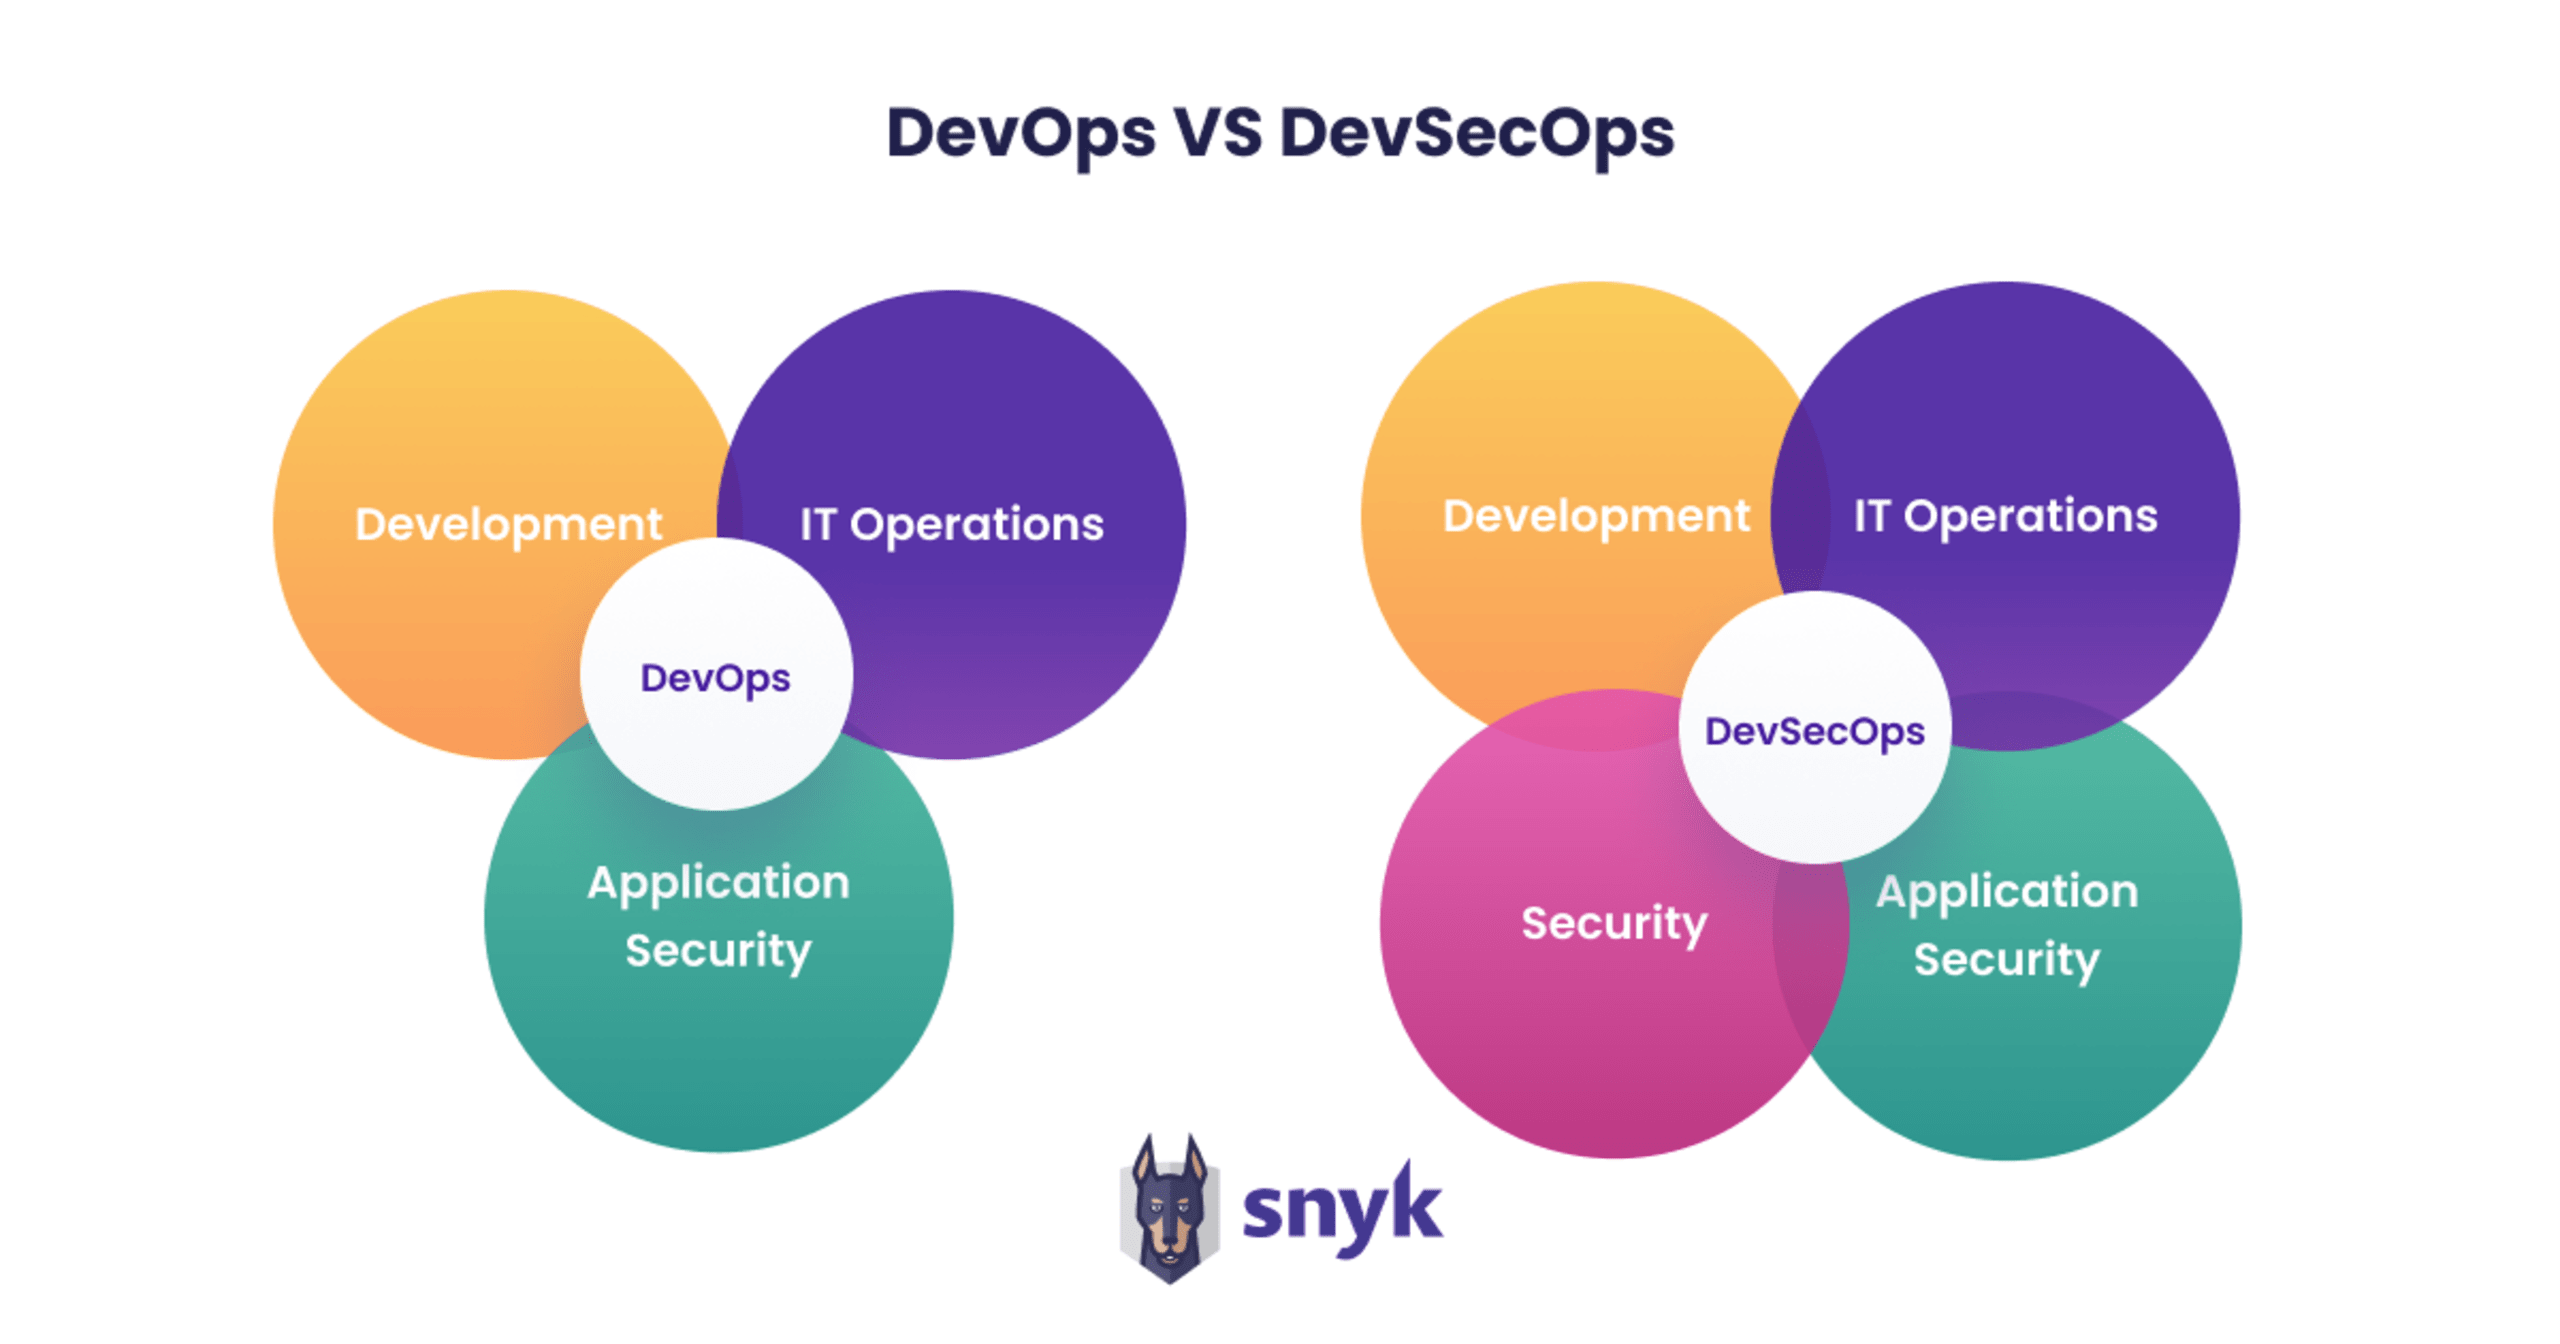
Comparação entre DevOps e DevSecOps
O que começou como um conjunto informal de práticas comuns compartilhadas por equipes de engenharia de software de alto desempenho se transformou em uma moderna expressão de cultura e processo de engenharia: DevOps. Organizações que compartilham a responsabilidade entre desenvolvimento e operações conseguem iterar mais rápido e, como resultado, têm mais sucesso. DevSecOps amplia essa filosofia, incorporando os objetivos de segurança à estrutura geral de metas. DevSecOps deve ser visto como uma continuação natural do DevOps, e não como uma ideia ou conceito separado. Equipes que aplicam práticas de DevOps com sucesso devem encarar o DevSecOps como um passo evolutivo, não revolucionário.
Muitos concordam que o objetivo era criar um ambiente em que o valor para o negócio fosse gerado com um fluxo contínuo e sustentável, da escrita do código à produção. Com esse novo modelo, vieram ferramentas e metodologias que aceleraram o processo, mas também criaram um gargalo: as práticas tradicionais de segurança, com ciclos lentos de feedback, passaram a dificultar a agilidade do DevOps. Como resultado, muitas vezes a segurança só era implementada após a entrada em produção ou por equipes externas incluídas no processo, o que tornava tudo mais lento.
Para deixar mais clara a diferença entre DevOps e DevSecOps, o DevSecOps amplia a cultura de responsabilidade compartilhada do DevOps para incluir também as práticas de segurança. As atividades criadas para identificar e, de preferência, resolver problemas de segurança são incorporadas no início do ciclo de vida do desenvolvimento de aplicações, em vez de serem realizadas após o lançamento de um produto. Isso é possível ao permitir que as equipes de desenvolvimento executem muitas das tarefas de segurança de forma independente durante o ciclo de vida do desenvolvimento de software (SDLC).
Essa abordagem ajuda a reduzir as vulnerabilidades que chegam à produção e, assim, diminui os custos associados à correção de falhas de segurança. Ela permite escalar e também promove uma cultura colaborativa que aproxima a segurança dos objetivos de DevOps. O DevSecOps busca incorporar a segurança a todas as etapas do processo de entrega, desde a definição dos requisitos, e estabelecer um plano de automação da segurança.
A importância do DevSecOps
Por que as práticas de DevSecOps são importantes?
A transformação digital se tornou uma necessidade essencial para quase todas as empresas. Essa transformação envolve três grandes mudanças: mais software, tecnologias de nuvem e metodologias DevOps.
Mais software significa que uma parcela maior dos riscos da organização passa a ser digital, aumentando a dívida técnica e os desafios de segurança de aplicações, o que torna cada vez mais difícil proteger os ativos digitais.
A nuvem envolve o uso de tecnologias mais recentes, que trazem riscos diferentes, mudam mais rápido e são mais acessíveis publicamente — eliminando ou redefinindo o conceito de perímetro seguro. Também significa que muitos riscos de TI e infraestrutura são transferidos para a nuvem, enquanto outros passam a ser definidos exclusivamente por software. Isso reduz vários riscos, mas reforça a importância do gerenciamento de permissões e acesso.
Por fim, DevOps muda a forma como o software é desenvolvido e entregue, acelerando o ciclo entre escrever código, gerar valor para o cliente, aprender com o mercado e se adaptar. Com autonomia, as equipes de desenvolvimento entregam software continuamente e mais rápido do que nunca, tomando decisões de tecnologia e implementação sem intermediários. Os ciclos tradicionais e lentos de feedback, que atrasam o desenvolvimento, não são mais tolerados, pois as equipes priorizam cada vez mais a autonomia — você escreve, você opera.
À medida que o restante da organização evolui, as equipes de segurança enfrentam demandas maiores e muitas vezes se tornam gargalos. Ferramentas e práticas antigas de segurança de aplicações, criadas para o ritmo mais lento da era pré-nuvem, colocam essas equipes no caminho crítico da entrega de aplicações de alta qualidade. Com equipes reduzidas devido à grave escassez de profissionais de segurança, elas se tornam um gargalo e não conseguem acompanhar o ritmo. Como resultado, as equipes de desenvolvimento entregam aplicações inseguras, as equipes de segurança sofrem esgotamento e a segurança passa a ser vista como um obstáculo, anulando a aceleração que a empresa busca.
Para lidar com esses desafios, as equipes começaram a mudar suas práticas, dando origem ao DevSecOps. Uma cultura DevSecOps incorpora a segurança ao DevOps, permitindo que as equipes de desenvolvimento protejam o que criam no próprio ritmo e promovendo uma colaboração maior entre profissionais de desenvolvimento e segurança. Isso permite que as equipes de segurança atuem como parceiras, oferecendo conhecimento e ferramentas para ampliar a autonomia dos desenvolvedores e, ao mesmo tempo, manter o nível de supervisão que a empresa exige.
6 benefícios do modelo DevSecOps
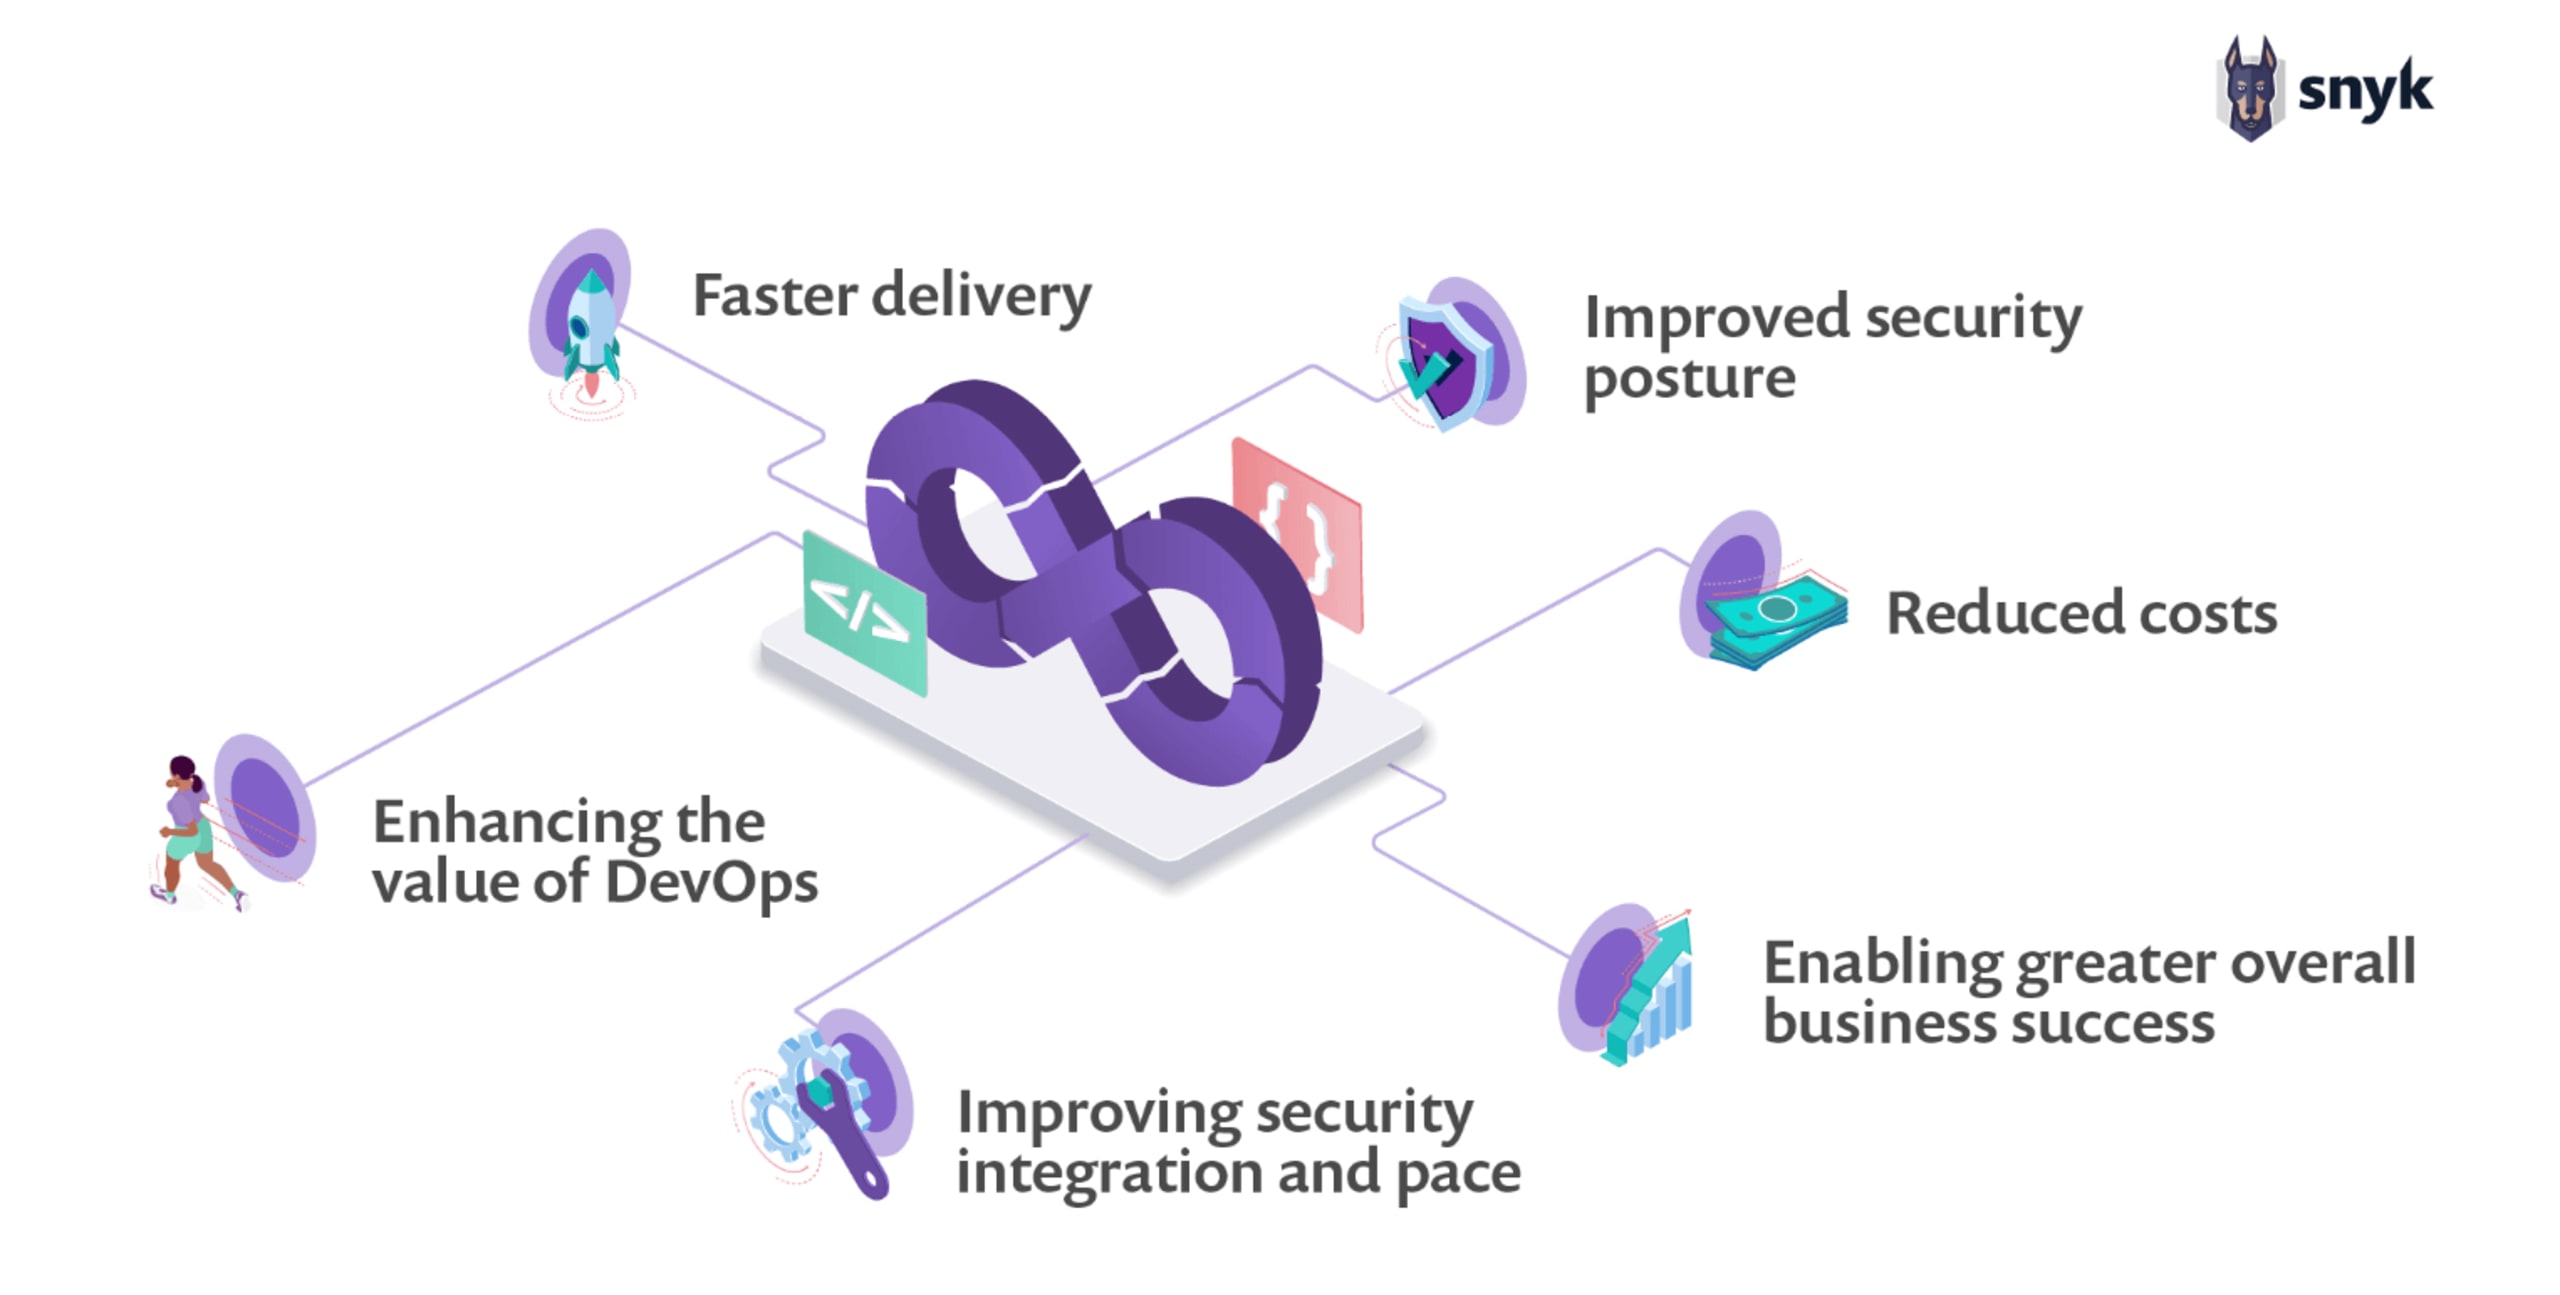
Entrega mais rápida: Integrar a segurança ao pipeline aumenta a velocidade de entrega de software. Os bugs são identificados e corrigidos antes da implantação, permitindo que os desenvolvedores se concentrem em lançar funcionalidades.
Melhoria da postura de segurança: A segurança é considerada desde a fase de design. Um modelo de responsabilidade compartilhada garante que ela esteja profundamente integrada — da criação e implantação à proteção das cargas de trabalho em produção.
Redução de custos: Identificar vulnerabilidades e bugs antes da implantação reduz drasticamente os riscos e os custos operacionais.
Mais valor para o DevOps: Integrar práticas de segurança ao DevOps melhora a postura geral de segurança e cria uma cultura de responsabilidade compartilhada. O Relatório Snyk/Puppet 2020 DevSecOps Insights constatou esse resultado em organizações com DevSecOps maduro.
Mais integração de segurança e agilidade: Eliminar a necessidade de adaptar os controles de segurança após o desenvolvimento reduz o custo e o tempo para entregar software seguro.
Mais sucesso para a empresa como um todo: A maior confiança na segurança do software desenvolvido e a adoção de novas tecnologias ajudam a aumentar a receita e ampliar as ofertas da empresa.
Adoção do DevSecOps: integrando a segurança ao pipeline de CI/CD
A maioria das organizações modernas de DevOps depende de alguma combinação de sistemas de integração contínua e implantação/entrega contínua, na forma de um pipeline de CI/CD. Esse pipeline é uma excelente base para realizar diferentes testes e validações de segurança automatizados, sem exigir o trabalho manual de uma pessoa.

Adoção de DevSecOps: integrando a segurança ao pipeline de CI/CD
Para integrar os objetivos de segurança desde o início do desenvolvimento de uma aplicação, comece antes mesmo de escrever a primeira linha de código. A segurança pode ser integrada e a modelagem de ameaças pode começar ainda na concepção inicial do sistema, da aplicação ou de uma história de usuário específica. Análise estática, linters e mecanismos de políticas podem ser executados sempre que um desenvolvedor envia código, garantindo que os problemas mais simples sejam resolvidos antes que as alterações avancem no pipeline.
A análise de composição de software pode ser aplicada de forma abrangente para confirmar que as dependências de código aberto têm licenças compatíveis e não contêm vulnerabilidades. Como resultado, os desenvolvedores passam a se sentir responsáveis pela segurança de suas aplicações e recebem feedback imediato sobre o nível de segurança relativo do código que escreveram.
Depois que o código é enviado e compilado, você pode começar a executar testes de integração de segurança. Executar o código em um ambiente isolado de contêiner permite automatizar testes de chamadas de rede, validação de entrada e autorização, por exemplo. Esses testes geram feedback rápido, permitindo iterar e priorizar rapidamente os problemas identificados, com o mínimo de interrupção no fluxo geral. Se ocorrerem situações como chamadas de rede sem explicação ou entradas não sanitizadas, os testes falham e o pipeline gera feedback prático, na forma de relatórios e notificações para as equipes responsáveis.
Depois que o artefato de implantação passa pela primeira bateria de testes de integração, ele avança para a próxima etapa. Agora, será implantado em um ambiente isolado mais amplo, uma cópia limitada do futuro ambiente de produção. Nessa etapa, é possível realizar outros testes de integração de segurança, ainda que com um objetivo diferente.
Agora, é possível testar aspectos como o registro correto de logs e os controles de acesso. A aplicação registra corretamente as métricas relevantes de segurança e desempenho? O acesso está limitado ao grupo certo de pessoas (ou totalmente bloqueado)? Se houver falhas, as equipes responsáveis recebem itens de ação.
Por fim, a aplicação chega à produção. Mas o trabalho de DevSecOps continua a todo vapor. A aplicação automatizada de patches e o gerenciamento de configurações garantem que o ambiente de produção esteja sempre executando as versões mais recentes e seguras das dependências de software. De preferência, uma infraestrutura imutável significa que todo o ambiente é frequentemente desativado e recriado, passando continuamente por toda a bateria de testes nas diferentes etapas do pipeline.
Usar um pipeline de CI/CD DevSecOps ajuda a integrar os objetivos de segurança em cada etapa, sem acrescentar burocracia e controles excessivos, mantendo a entrega rápida de valor para o negócio.
Fortalecendo a cultura DevSecOps
Como uma organização pode evoluir de “DevOps” para “DevSecOps”? Não basta entregar à já ocupada equipe de DevOps um conjunto de KPIs de segurança e considerar o trabalho feito. É preciso uma cultura colaborativa, compartilhada e de iteração rápida.
Se o objetivo é integrar os objetivos de segurança desde o início, isso precisa ser o mais simples possível. Não cabe aos desenvolvedores carregar o peso de integrar as equipes e os objetivos de segurança ao fluxo de valor. Acrescentar etapas só aumenta o tempo necessário para entregar funcionalidades aos clientes. A equipe de segurança deve ser ágil e adotar uma abordagem pragmática, aplicando a segurança com o mínimo de interrupção.
Durante o planejamento, principalmente quando se trata de infraestrutura, os engenheiros de segurança devem participar das discussões e ter autonomia para contestar decisões inadequadas ou inseguras, além de conhecimento para sugerir alternativas. Muitas vezes, equipes de segurança sobrecarregadas simplesmente dizem “não” e deixam para as equipes de DevOps encontrar alternativas. Mais uma vez, isso mostra a importância de dar às equipes de segurança os recursos adequados.
Quando segurança e DevOps colaboram desde o início e com frequência, os objetivos de segurança ficam profundamente integrados à infraestrutura. Os recursos e as aplicações implantados em produção serão resultado de uma colaboração abrangente e eficaz entre segurança, desenvolvimento e operações. A equipe de segurança não precisará pedir recursos extras ou auditorias às equipes de desenvolvimento depois; saberá que tudo isso foi incorporado desde o primeiro dia.
Se sua organização evoluiu para adotar as práticas de DevSecOps, você sabe que, além de trabalhar com agilidade e encantar seus clientes com novos recursos e funcionalidades aprimoradas, também oferece essa experiência com o nível de segurança adequado.