指標に
Snykは、
Snykは、
「DevSecOpsを
3倍
脆弱性の
次に
84%
削減
AIに
3,000+
組織
DevSecOpsプラットフォームと
録画デモをご覧いただき、DevSecOpsプログラムを強化し、より大きな成果を上げる方法をご確認ください。
Snykは、
リアルタイムの
開発チームと
厳格に
Snykは、

Snykは、

Snykは、

Snykは継続的インテグレーション/継続的デリバリー

Snykは、

Snykは、
Snykは、
リアルタイムの
IDEや
CI/CDパイプラインと
オープンソースの
セキュリティポリシー、
動的アプリケーションセキュリティテスト
コンテナイメージ、Infrastructure as Code
脆弱性を
セキュリティ上の
アプリケーション、
Jiraなどの
検出から
脆弱性に
既存の
「OWASP DevSecOps成熟度モデルを
DevOps戦略に 取り入れている ところです。 成熟度モデルに 沿って レベルアップし、 現在の 状態と 目指す姿との ギャップを 埋める ために、 Snykの 活用を はじめと する さまざまな 取り組みを 選びました。」

Eric Cheng
Digital Solutions Architect, Komatsu
アナリストと顧客からリーダーとして選出されました

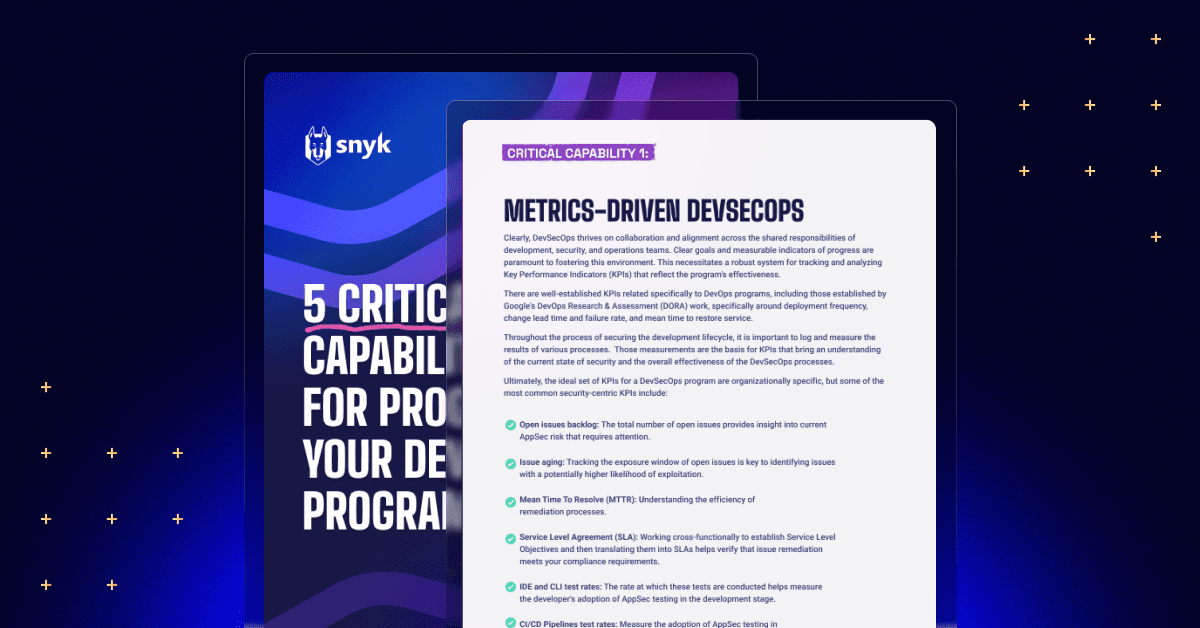
DevSecOpsプログラムを前進させる5つの重要な機能
このホワイトペーパーでは、成功する持続可能なDevSecOpsプログラムの構築に欠かせない5つの機能を詳しく解説します。開発者のスピード向上、チームの連携強化、セキュリティの効率化によって、堅牢な保護を実現する方法をご紹介します。
Snykで実現する、開発者ファーストのシフトレフト文化:Mulesoftの取り組み
Mulesoftが開発者のコンテキスト切り替えを減らし、開発スピードを高めることで、DevSecOps文化をどのように促進しているのかをご紹介します。
2024年オープンソースセキュリティレポート:進まない改善とDevSecOpsの新たな課題
Snykの2024年オープンソースセキュリティレポートの主な調査結果を紹介します。進展の鈍化やDevSecOpsの新たな課題を取り上げています。