2022年コンテナセキュリティ動向レポート:責任分担、教育、専門知識などを探る

2022年4月27日
0 分で読めますコンテナへの依存が年々高まるなか、開発者には最適なコンテナセキュリティソリューションが必要です。また、そうしたソリューションは既存の開発ワークフローにシームレスに統合できなければなりません。SnykはSysdigとのパートナーシップを通じて、コンテナセキュリティツールの開発への取り組みを強化し、開発者の変化するニーズに応えるためにツールを進化させてきました。開発者を第一に考える組織として、開発者自身から寄せられるフィードバックを大切にしています。
そこでTechstrong Researchと協力し、クラウド環境のセキュリティ確保に関する開発者の優先事項を調査しました。Techstrongは、DevOps、クラウドネイティブ、開発、セキュリティ、デジタルトランスフォーメーションに関心を持つ人々で構成される会員コミュニティに、簡易アンケートを実施しました。1,700人を超えるメンバーから回答が寄せられ、セキュリティ上の考慮事項がデプロイに与える影響、クラウドネイティブ環境やコンテナ環境のセキュリティ確保の複雑さ、そして組織内でのセキュリティ業務の分担について、貴重な知見が得られました。これらのデータはすべて、2022年コンテナセキュリティ動向レポートで紹介・分析しています。
まず、セキュリティによってクラウドへのデプロイが遅くなると開発者が感じているかどうかを調査しました。従来、セキュリティはワークフロー全体を遅らせる可能性のある追加作業と見なされてきました。しかし、アンケート結果からは、セキュリティチームがデプロイ時にアプリケーションチームやDevOpsチームと対等な関係者となるため、徐々に連携を深めていることが分かります。(興味深いことに、回答者の約20%は、セキュリティによって作業が速くなると答えました。多くのチームが「理想的なDevSecOps」の一部と考える感覚ではないでしょうか。)
次に、セキュリティ対策を理解しているのは誰か、そして開発者にセキュリティをどう学んでもらうかについて調査しました。脆弱性のスキャンは目新しい取り組みではありませんが、脆弱性がコンテナのデプロイに及ぼす影響を十分に理解していない組織もあります。たとえば、多くのコンテナおよびKubernetesプラットフォームには、セキュリティ制御がデフォルトで組み込まれています。しかし、ビジネスモデルによっては、より厳格で細かなセキュリティ設定が必要になる場合があります。Kubernetesには学習のハードルがあり、Namespaceやクラスターにセキュリティポリシーを適用する際の細かな点も複雑です。アプリケーションチームにとって、こうした点すべてが直感的とは限りません。
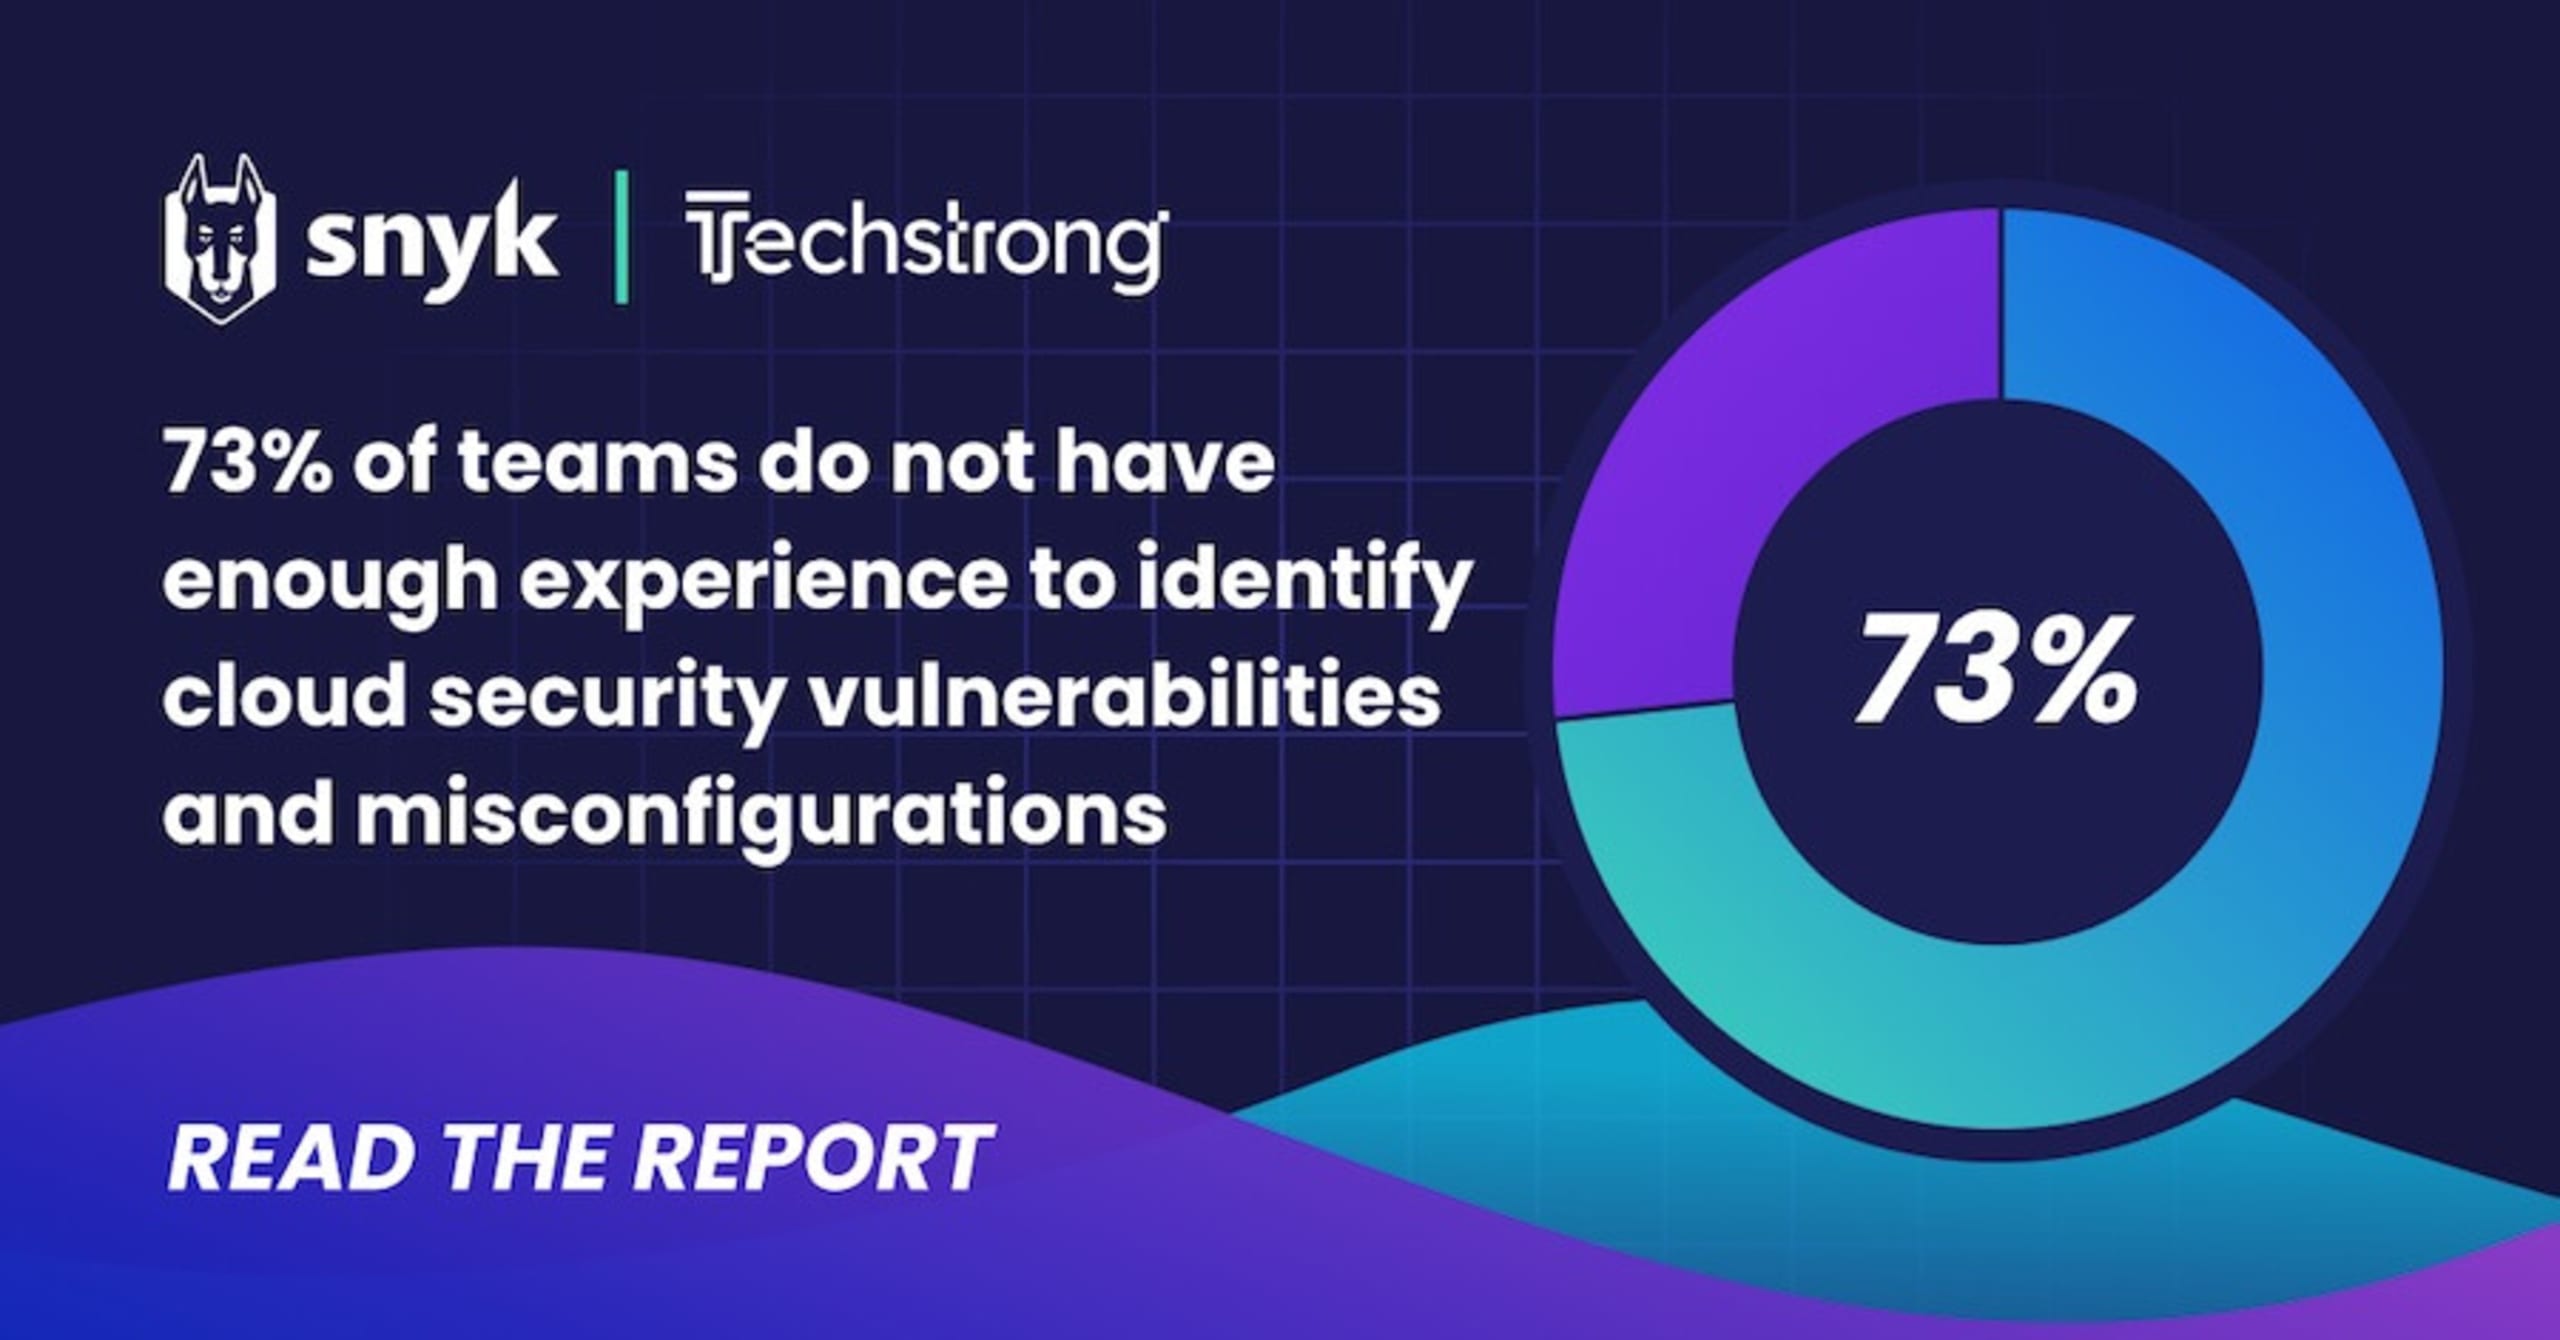
これに関連して、アプリケーションチームにはクラウドセキュリティの脆弱性を特定する十分な経験があると思うか、回答者に尋ねました。大多数が「ない」と回答しました。これは開発者に課されている多くの期待を反映しています。優れたユーザー体験を作り、バグに対処し、使いやすいアプリケーションを開発するだけでなく、今ではセキュリティとテストも担わなければなりません。「フルスタック開発者」という言葉を聞くと、まずアプリケーションのフロントエンドとバックエンドの両方を作れる開発者を思い浮かべるかもしれません。しかし、クラウドネイティブアプリでは、「フルスタック」にコンテナやIaCまで含む技術スタック全体が含まれることもあります。アプリケーションチームにセキュリティの背景知識を提供するには、脆弱性とその緩和方法を理解するのに役立つツールを提供するのが効果的です。
「[SnykとSysdig]を連携させて統合すれば、クラスター内で何が稼働しているかについて、非常に有用な情報をすべて把握できます。コンテナに関する重要な詳細が開発者にフィードバックされるため、開発者自身が膨大な情報をかき分けて調べる必要はありません。必要な詳細を、使い慣れたツール上で確認できます。」


Jim Armstrong
Product Marketing, Snyk
すべての開発者がセキュリティの専門家になれるわけではありませんが、セキュリティチャンピオンとして、プロジェクト全体の関係者を集めてセキュリティ上の懸念について話し合える開発者を特定している組織もあります。これにより、セキュリティは全員の責任となります。アンケート結果にもこの傾向が表れており、最も多くの回答者が、自組織ではセキュリティに共同で取り組んでいると答えました。
この傾向に関連して、回答者の約半数が、クラウドインフラの設定の作成やコンテナの設計・設定を、クラウド、運用、開発、セキュリティの各チームが協力して行っていると報告しました。より多くの組織でクラウド環境やコンテナのセキュリティ確保が共同作業となるにつれ、Snyk Containerのように、チームがプロセスにセキュリティを組み込めるツールの価値は一層高まっています。
「[コンテナを扱う場合は]少し難しくなります。『コンテナによって何がもたらされるのか、早急に学ぶ必要がある。何が違うのか、違いがあるなら、対応方法や使用するツールを見直し、変更すべき点はあるのか』と考えるセキュリティチームもあります。」


Eric Carter
Director of Product Marketing, Sysdig
さまざまなチームのメンバーがコンテナのセキュリティ問題を特定して修正できるプラットフォームは、ワークフローの可能性と柔軟性を大きく広げます。
ウェビナーを見る
Techstrongが主催するSnykとSysdigのパネリストによるウェビナーで、レポートの主な調査結果について詳しくご覧ください。