202 0年は 私たち全員に とって 非常に 困難な 年でした。 しかし、 新年が 目前に 迫る 今、 エンジニアリングチームと プロダクトチームの 取り組みを 振り返る 絶好の 機会です。 厳しく 過酷な 状況の 中で 成し遂げられた この 努力は、 Snykを 市場を リードする 開発者ファーストの クラウドネイティブアプリケーションセキュリティ ソリューションと して 確立するのに 貢献しました。
クラウドネイティブアプリケーションセキュリティとは? 数年前まで 当たり前だった ソフトウェア開発の 姿は、 変化しました。
アプリケーションの 開発と デプロイの プロセスは、 より 迅速で 頻繁な デプロイを 実現する 形へと 変わりました。 また、 アプリケーションを 構成する コードも 変化し、 オープンソースコード、 独自コード、 コンテナ、 Infrastructure as Codeを 組み合わせる ケースが 増えています。
アプリケーションセキュリティ の 観点から 見ると、 こうした 変化は 独自の 課題を もたらし、 それには 独自の ソリューションが 必要です。 今年の SnykConでは、 業界で 唯一の 開発者ファーストの ソリューションと して、 DevOps環境で クラウドネイティブアプリケーション 全体を 迅速かつ 安全に 構築できる、 当社の Cloud Native Application Securityプラットフォームを 発表しました。
それでは、 今年を 振り返ってみましょう。
1. SDLC全体を通じて早期に統合 脆弱性管理の 第一歩は、 まず 問題の 存在を 特定する ことです。 202 0年、 Snykを アプリケーションの ライフサイクルの さまざまな 段階に 簡単に 導入できるよう、 多くの 取り組みを 行いました。 新しい IDE プラグインの 提供、 GitHubおよびBitbucketとの 統合の 改善、 プライベートレジストリや コンテナレジストリとの 新たな 統合などが 含まれます。
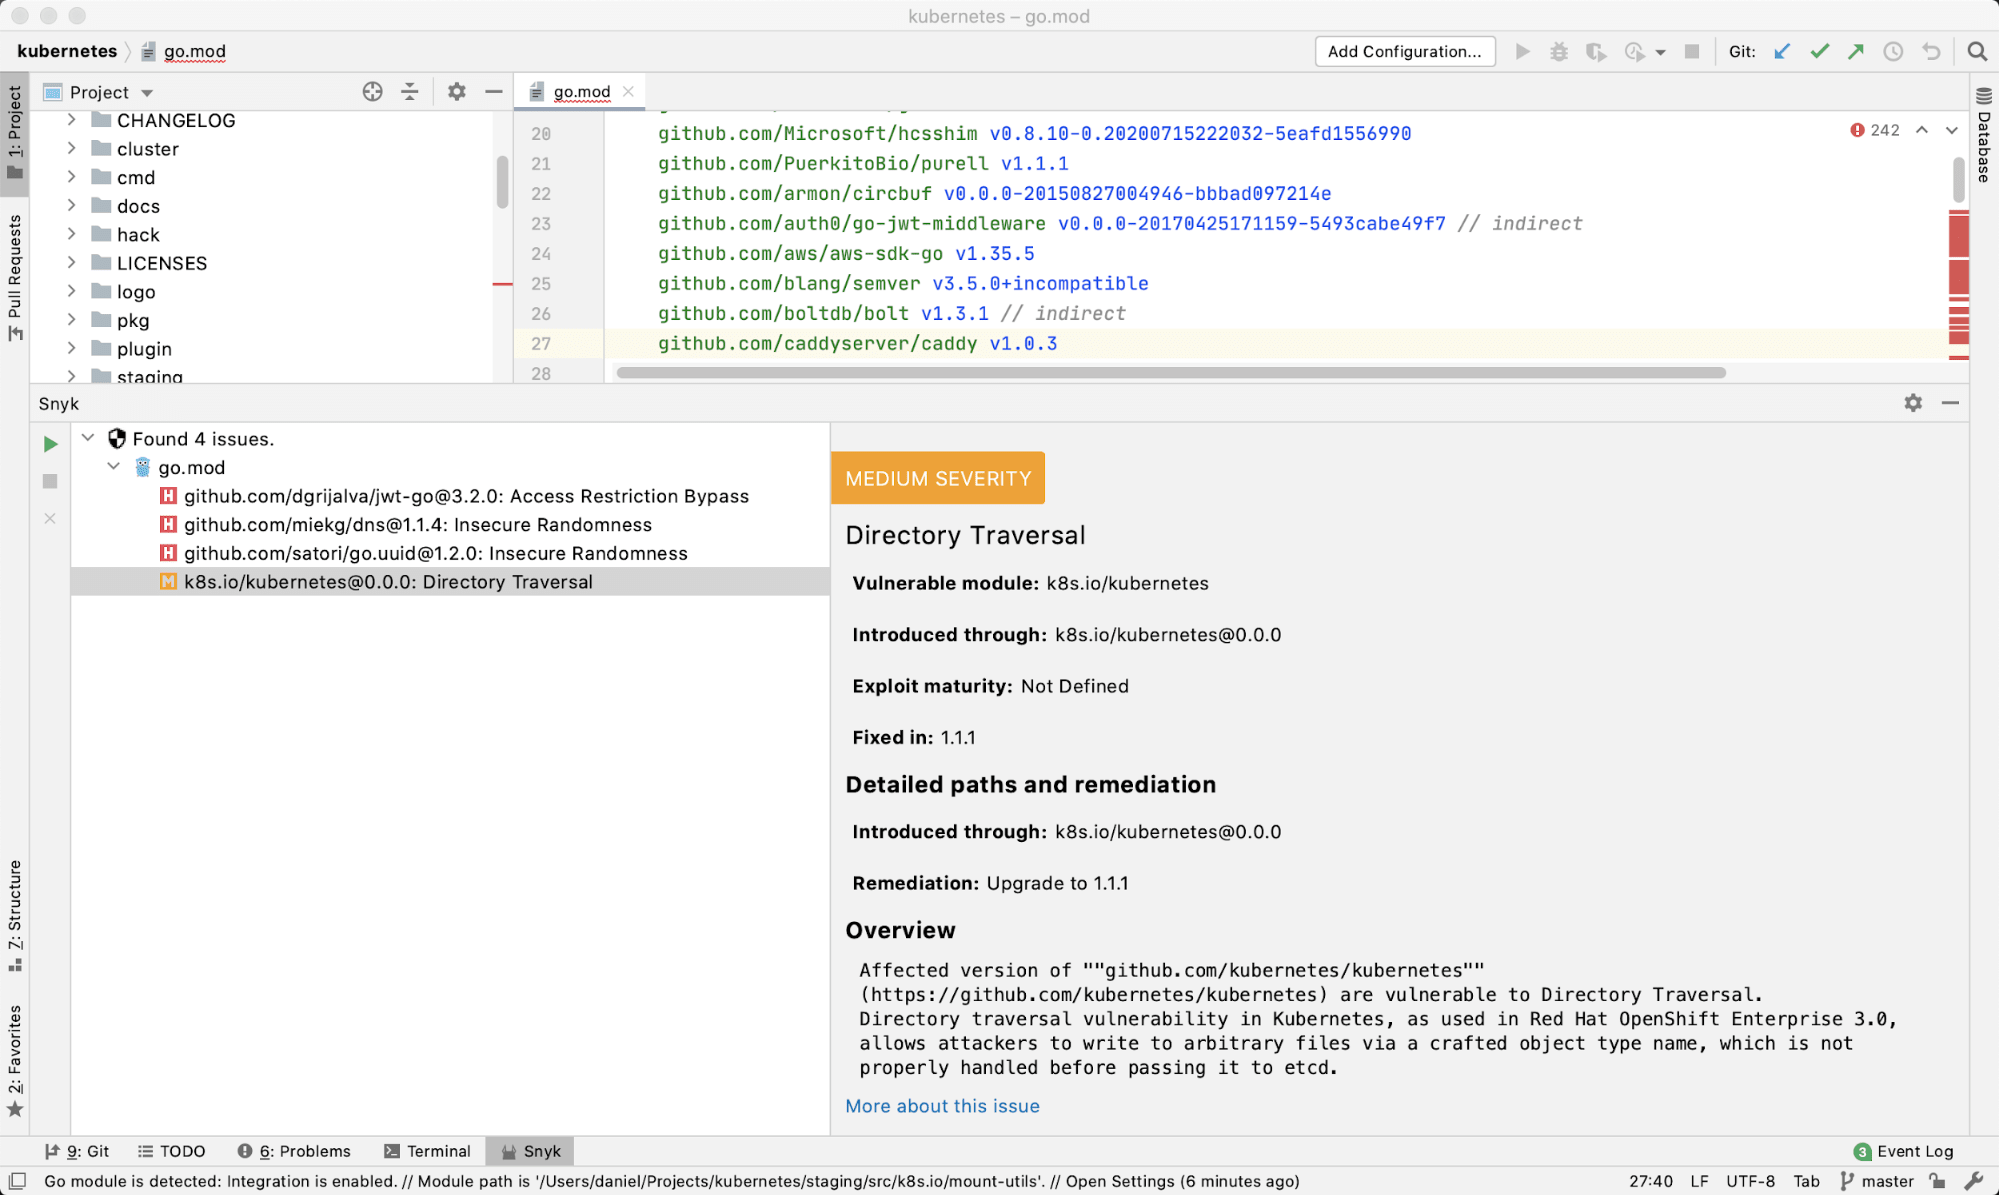
IDE 開発者の ローカル開発環境に セキュリティテストを 組み込むことは、 セキュリティを 開発プロセスの 早い 段階に 移すうえで 重要です。 開発者は 問題を できるだけ 早期に 発見して 修正でき、 修正コストが 高くなる 前に 対処できます。 202 0年、 Snykは 従来からの Eclipseと IntelliJの サポートに 加え、 主要な JetBrains IDEすべて (WebStorm、 PyCharm、 PhpStorm、 GoLandなど)へ サポートを 拡大しました。
JetBrainsのGoLand向けSnyk IDEプラグイン
Snyk CLI Snyk Container と Snyk IaCが 加わり、 Snyk CLIで できる ことが これまで 以上に 広がりました。 既存および 今後の 機能を サポートする ため CLIの 動作を いくつか 更新する 必要が ありましたが、 その 結果、 ワークフローが 改善され、 新たな 機能が 加わりました。
Snyk Containerのテスト 従来の snyk test --dockerコマンドに 代わり、 新たに snyk container testコマンドと、 対応する monitorサブコマンドが 導入されました。 CLIの 構文だけでなく、 新しい containerコマンドでは 内部にも さまざまな 改善が 加えられています。
名称の 変更からも わかるように、 Dockerコンテナ以外も スキャンできるようになりました。 Snykは あらゆる OCIコンテナに 対応しており、 Dockerエンジンが 起動していない 場合も スキャンできます。 podman ユーザーの 方や、 Javaアプリで jibなどの ツール を 使って ビルドしている 方も、 Snykで スキャンできます。
コンテナイメージから ファイルの アーカイブを 抽出 し、 イメージそのものではなく その アーカイブを スキャンしたい 場合にも、 Snyk Containerで 対応できるようになりました。
ベースイメージの 脆弱性を 減らす ために distrolessイメージ を 使用している 場合も、 新しい Snyk CLIで 正しく スキャンできます。
さらに、 containerと iacの サブコマンドが 追加された ことで、 組み込みの ヘルプシステムも 整理・ 改善され、 必要な ときに 状況に 応じた ヘルプを 確認できます。
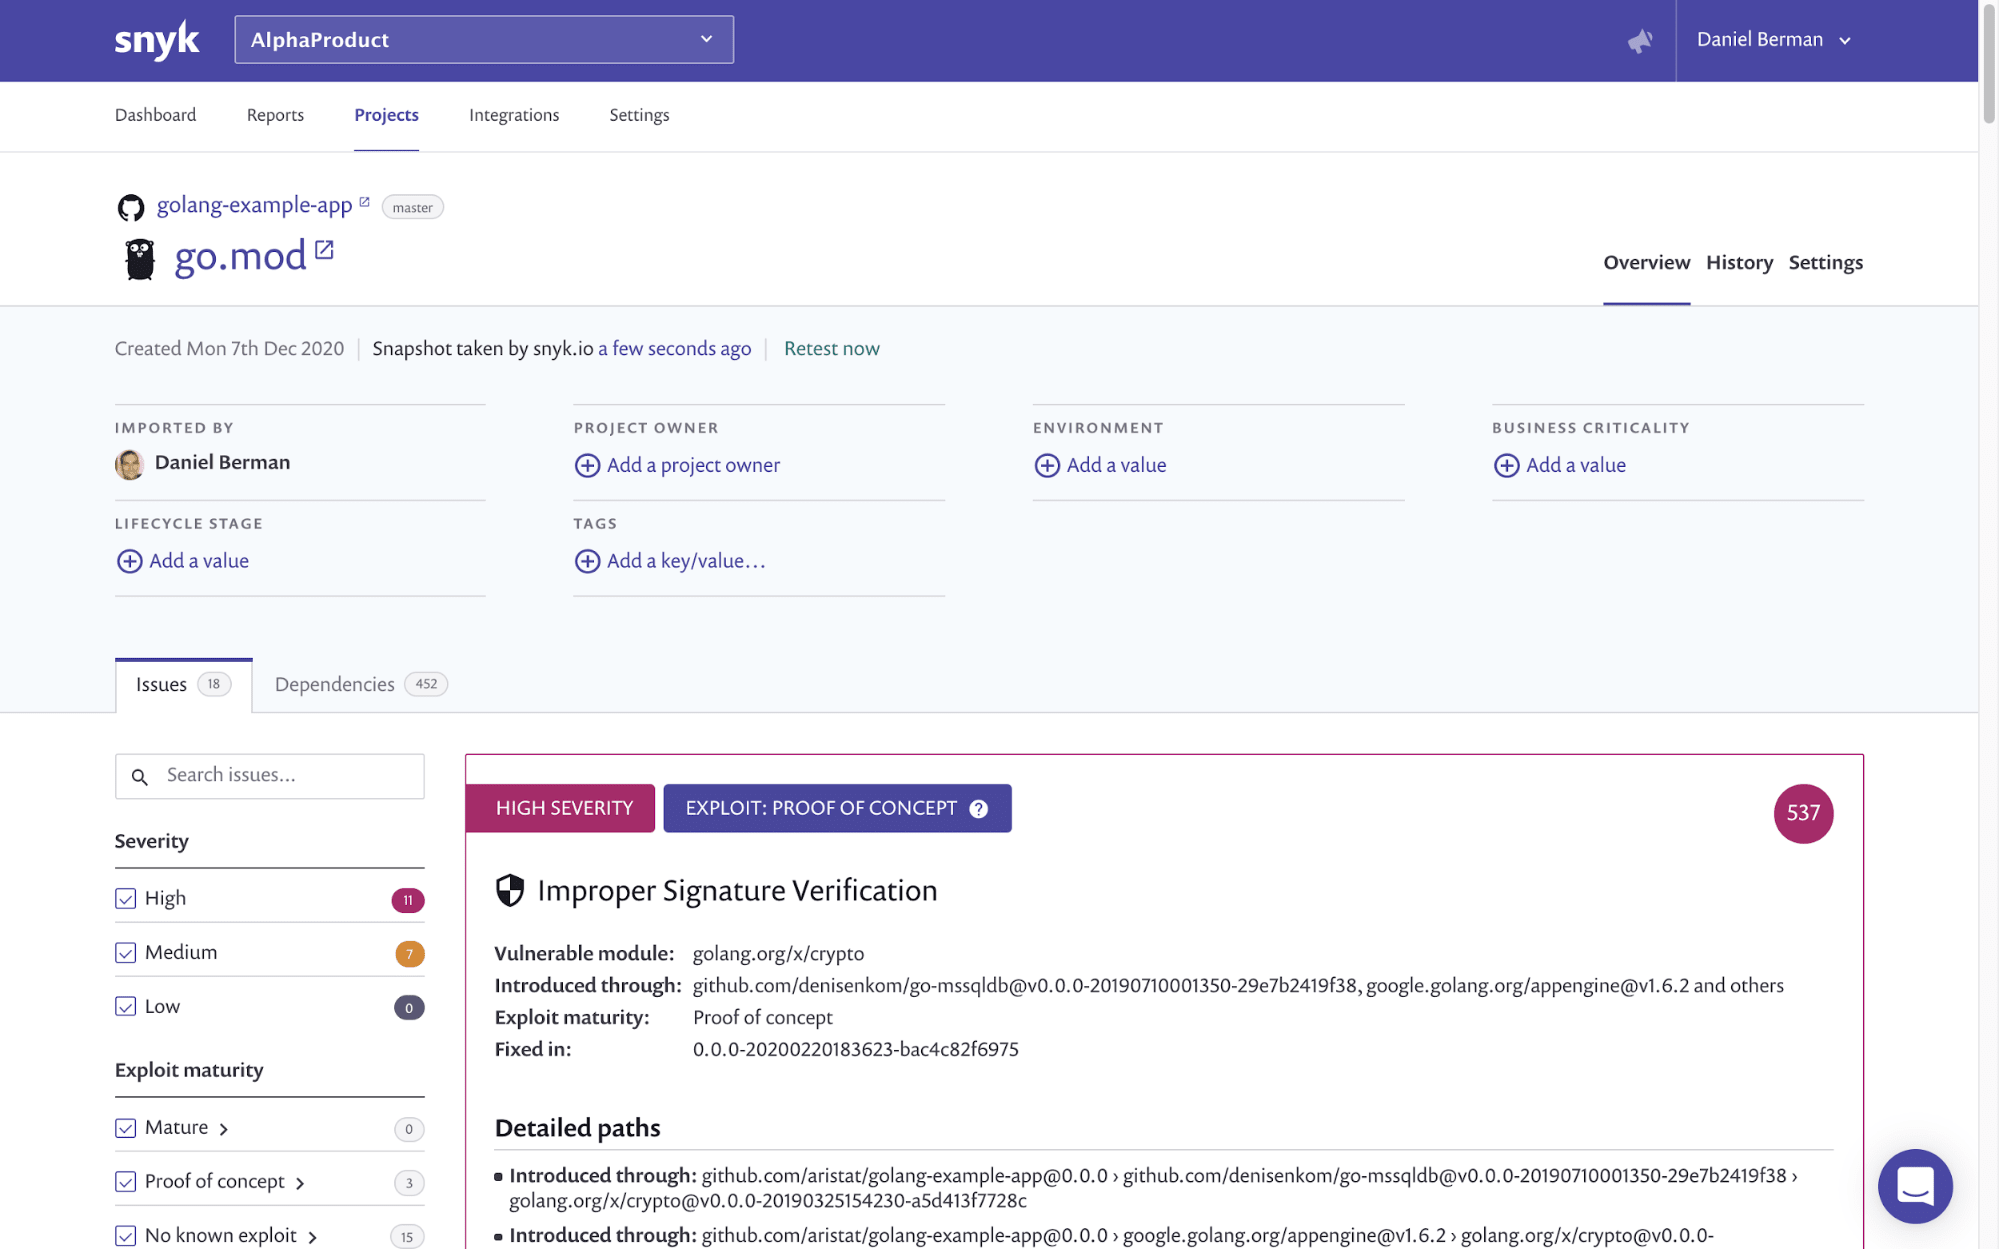
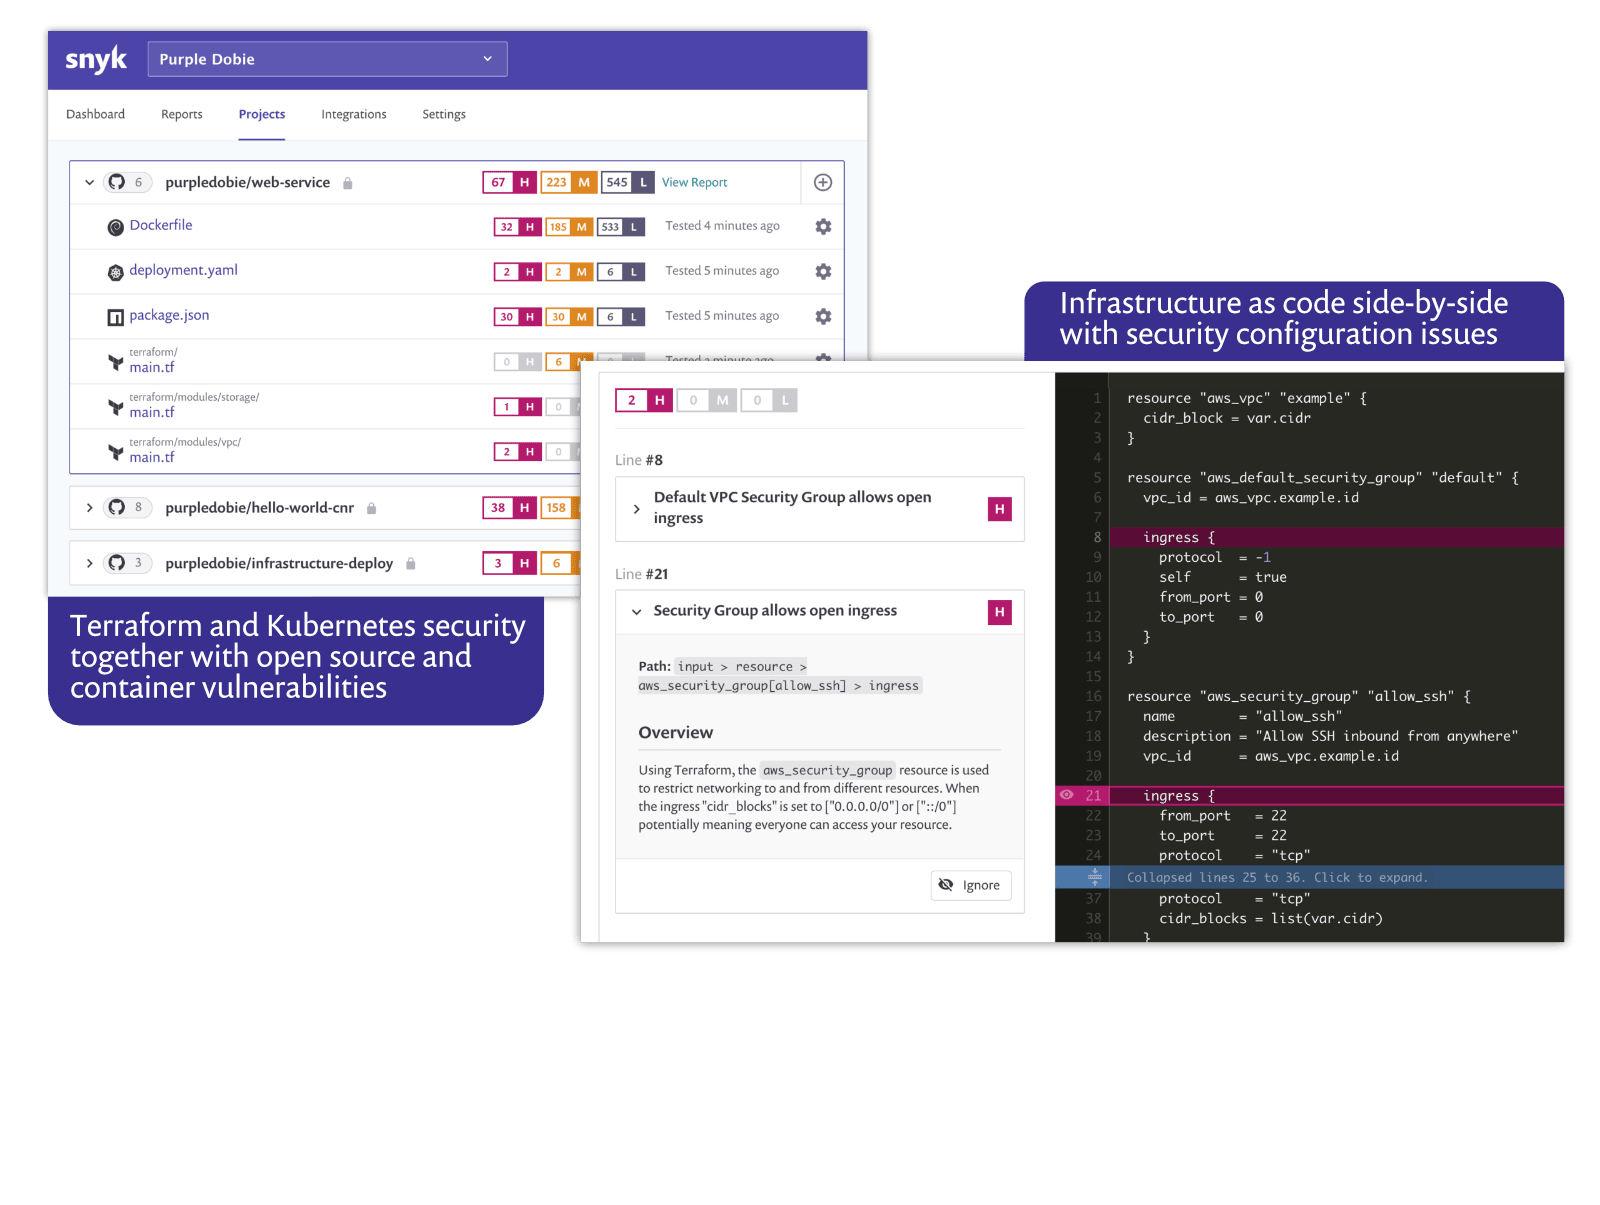
Snyk IaCのテスト Snyk Infrastructure as Code (IaC) は 昨年リリースした 3つ目の 主要製品です。 詳細は 後ほど ご紹介します。 当初、 Snyk IaCは Gitリポジトリからの スキャンのみを サポートしていましたが、 CIパイプライン の 一環と して テストを 自動化したいと いう お客様の 要望を 受け、 Snyk CLIでの テストにも 対応しました。 snyk iac testコマンドを 使って、 Kubernetesや Terraformの ファイルを スキャンできます。
Gitベースのワークフロー 今年は、 既存の さまざまな Gitベースの ソースコード管理システムとの 統合の 改善にも 注力し、 開発者に とって 使いやすく、 それぞれの ユーザーに より 自然な 操作感を 提供できるよう取り組みました。
GitHub ご想像の とおり、 GitHubとの 統合は Snykで 最も よく 利用されている 連携方法です。 その ため、 できる 限りスムーズに 利用できるよう、 継続的に 新機能を 提供しています。
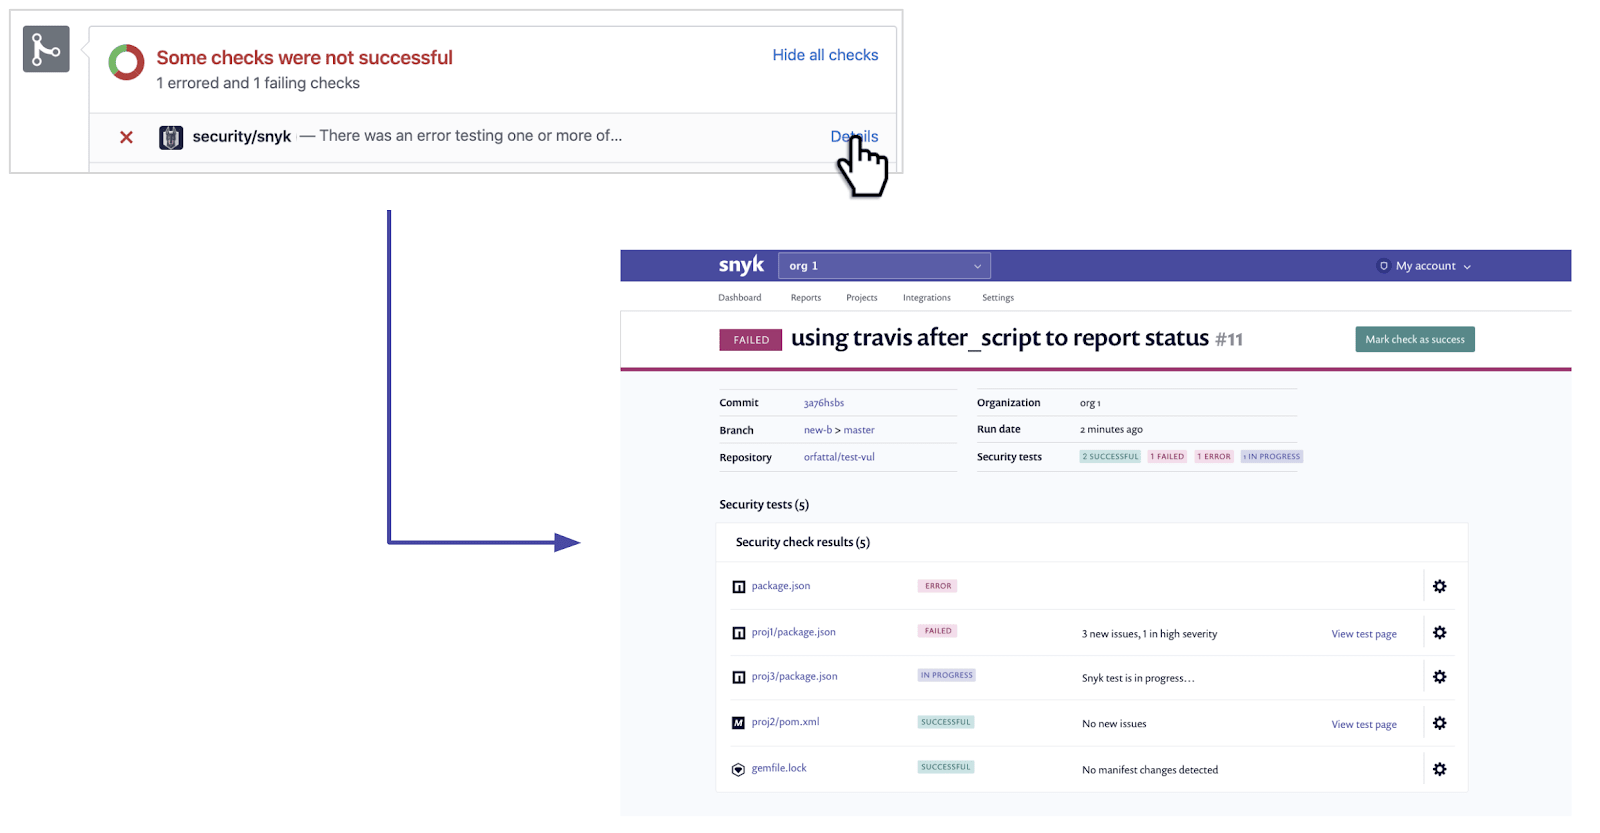
まず、 Snykが 修正PRや アップグレードPRを 作成する 際に 使用する GitHubアカウントを 設定する オプションと、 リポジトリ内の 特定の コントリビューターに これらの PRを 割り当てる 機能を 追加しました。 また、 コントリビューターが Snykの テスト失敗を スキップするようリクエスト できる オプションも 導入しました。
Snykで失敗したテストをスキップ
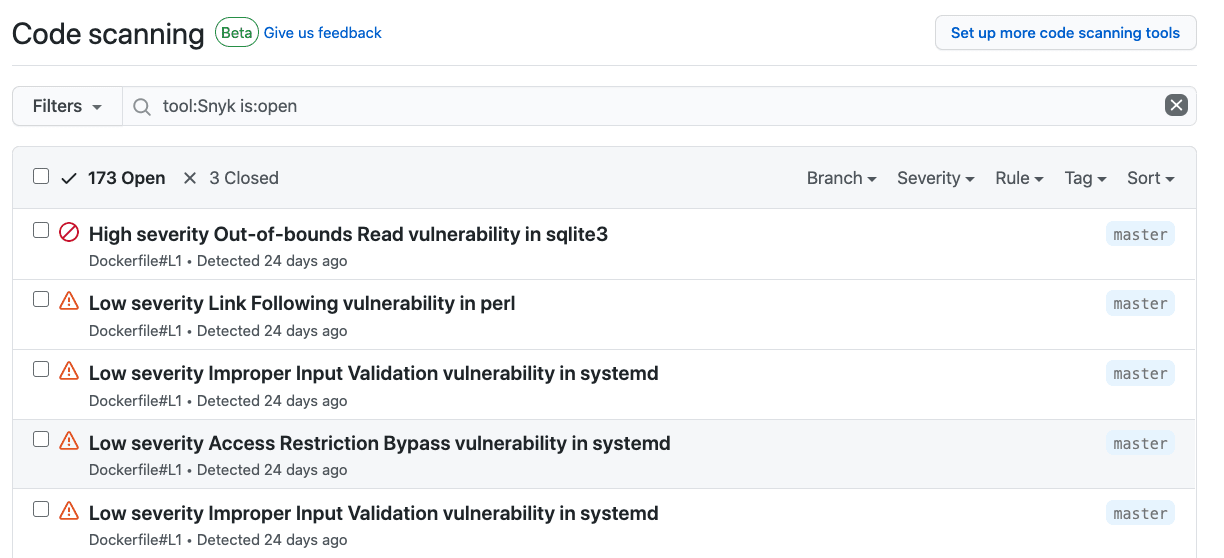
GitHubセキュリティ統合 GitHubは 10月に サードパーティの セキュリティ統合機能を リリースしました。 これに より、 Snyk Containerと Snyk IaCの 検出結果を、 リポジトリの GitHub Securityタブに 直接 表示できるようになりました。 以前から GitHub Actions を サポートしており、 この 新機能に よって、 GitHubを 幅広く 利用している 開発者は、 GitHubの UIで セキュリティの 詳細な レポートを 確認できます。
GitHub Code Scanning における Snyk コンテナの問題
SCMからのDockerfileスキャン コンテナには 多くの 利点が ありますが、 その 一方で、 イメージが 作成に 使用した Dockerfileとは 別に 保存されると いう 側面が あります。 セキュリティの 観点では、 コンテナが 安全かどうかを 判断できるのは、 ビルドして スキャナーで 確認した 後 に なってしまいます。
今まではそうでした。 Snykは すでに お使いの SCMツールと 統合しており、 Dockerfileは 通常コードと 一緒に 保存されています。 そこで、 リポジトリから 直接 Dockerfileを 検出して スキャンする 機能 を 追加しました。 選択した ベースイメージを 確認し、 その イメージに 含まれる 脆弱性を 報告します。 これに より、 コンテナの スキャン を 簡単に 始められ、 特に 導入初期に 多くの 脆弱性の 原因と なる ベースイメージに ついて、 すぐに 結果を 確認できます。
さらに、 検出された Dockerfileと、 実行した コンテナイメージの テストを 関連付けられるようになりました。 Snyk Containerでは 以前から この 2つの オブジェクトを 関連付ける ことができましたが、 この 機能に よって プロセスが 簡素化され、 Dockerfileを 探して Gitリポジトリを 調べる 必要が なくなり、 どの イメージが どの Dockerfileに 紐づいているかも 簡単に 把握できます。
Bitbucket Bitbucket Cloudの ユーザーに とって、 Snykが Code Insightsの サポートを 追加 した ことは 朗報でした。 Bitbucketの ユーザーインターフェース内で、 検出された 問題を 確認できるようになりました。 また、 Bitbucketの CI/CDパイプライン の 一環と して 脆弱性スキャンに 使用する Snyk Pipe も 強化し、 Code Insightsに 対応させました。
Azure Repos さらに、 Azure Repos Serverの サポート を 追加しました。 これに より、 Azure Repos (クラウド版と 新たに オンプレミス版)、 Azure Pipelines 、 Azure Container Registry、 Azure Functionsに 至るまで、 Microsoft Azureエコシステム全体を サポートします。
2. エコシステムのサポートを強化 202 0年には、 既存の プログラミング言語の カバレッジを 改善するとともに、 Snykの セキュリティテストを 拡張し、 より 多くの パッケージマネージャーと エコシステムに 対応しました。
Java Gitリポジトリ (GitHub/GitLab/Bitbucket/Azure Repos)から インポートした Java Gradleプロジェクトの セキュリティスキャンを 改善する ため、 gradle.lockfileファイルの サポートを 拡充しました。 ロックファイルには さまざまな 利点が ありますが、 Snykの セキュリティテストでは、 より 正確で 包括的な 結果を 得られます。 詳しくは こちら を ご覧ください。
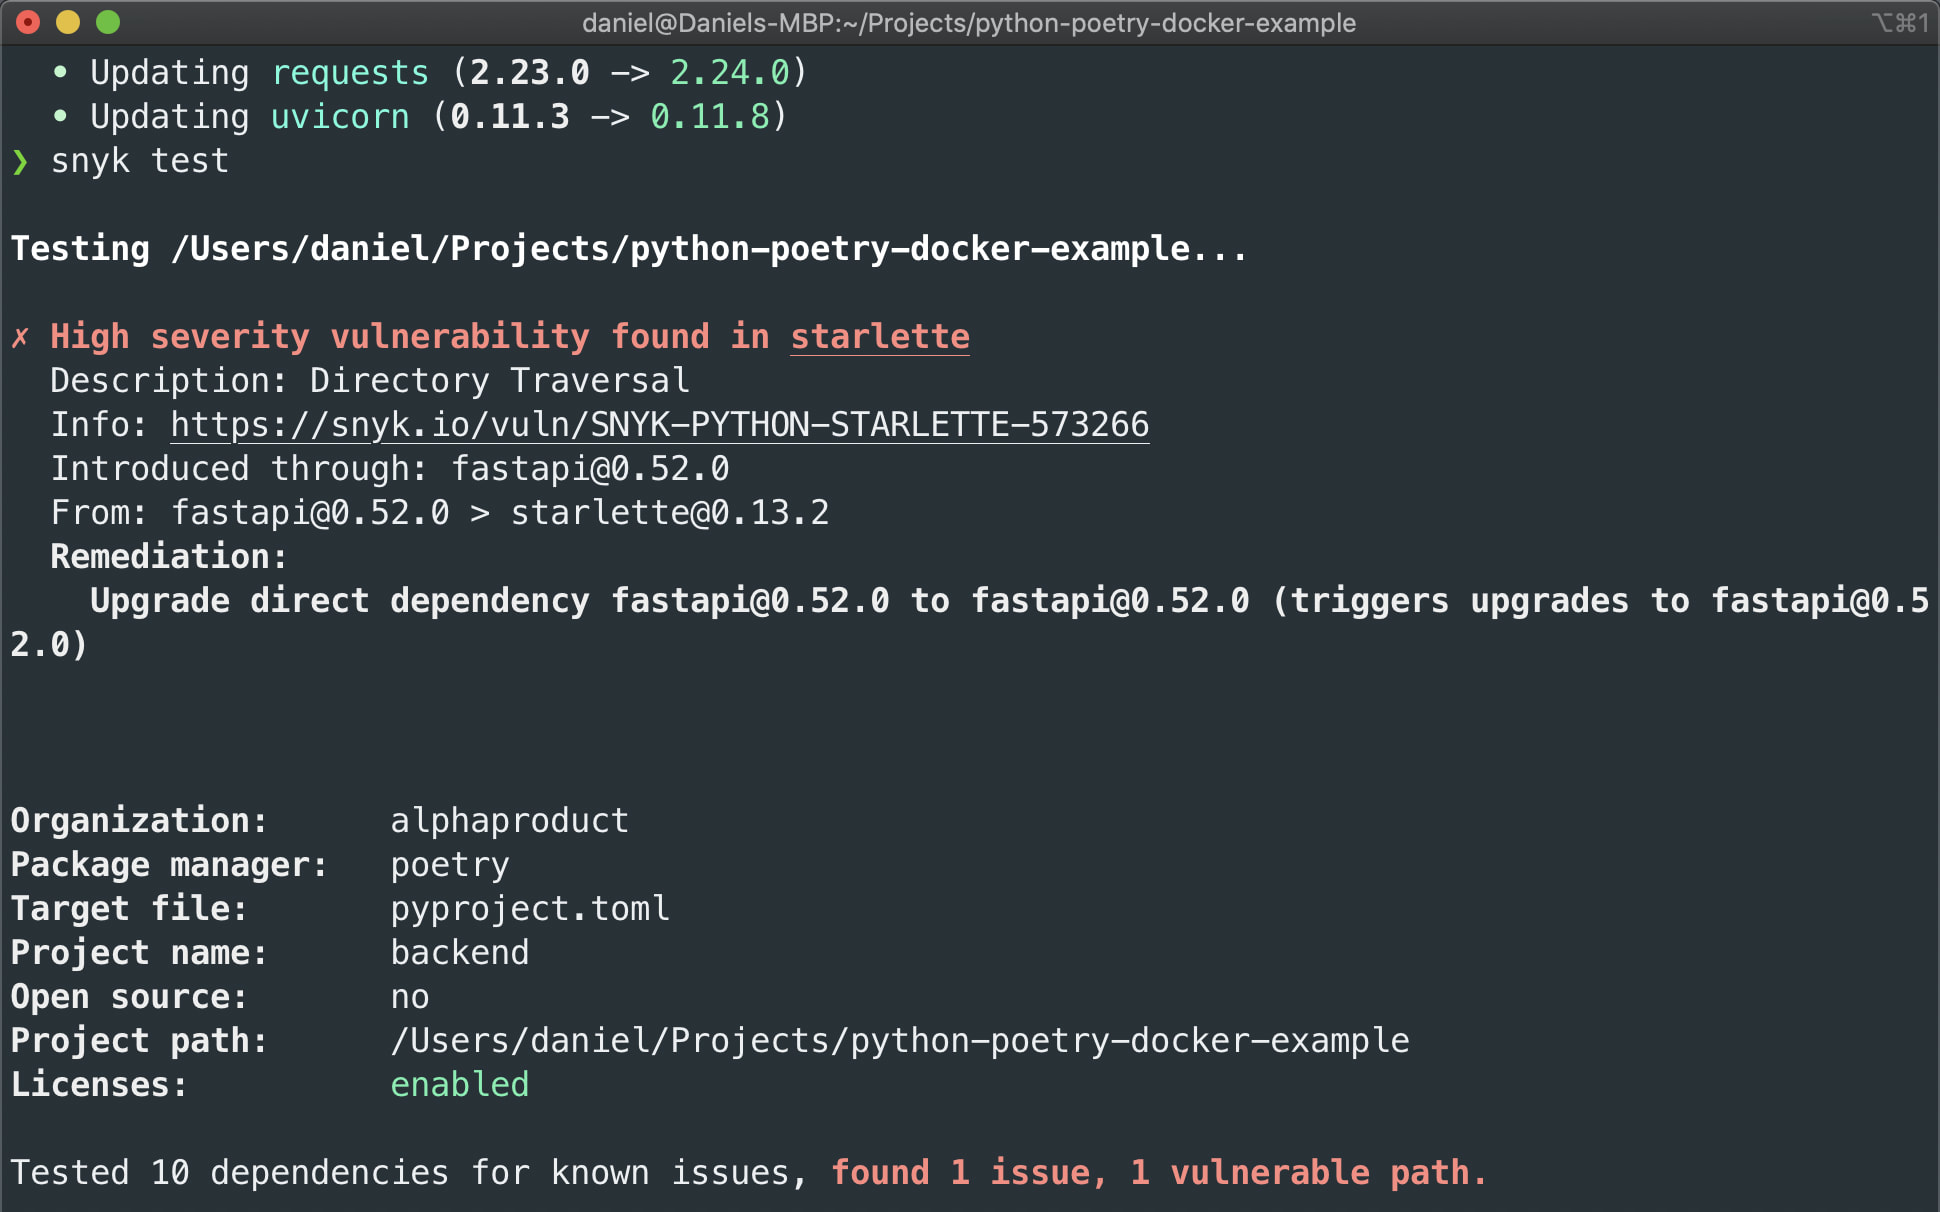
Python この エコシステムの 人気を 反映して、 Snykユーザーが テストする Pythonプロジェクトの 数は 着実に 増加しています。 そこで 今年は、 Pythonを 使用する 組織が コードベースを より 安全に 保護できるよう、 さまざまな 改善を 行いました。 成長著しい Pythonの パッケージ・プロジェクト管理ツールを 利用する ユーザーが、 Snyk CLIで プロジェクトの テストと 監視を 行えるよう、 Poetryを サポート しました。 また、 SCM統合に Pipenvの サポートを 追加しました。 Pythonの 脆弱性を 簡単に 修正できるよう、 Python向けの 自動修正ワークフロー も 追加しました。
Snyk CLIでPoetryプロジェクトをスキャンする
Snyk CLIで Poetryプロジェクトを スキャン
Golang Golangは ここ 数年で 急速に 普及しており、 Snykユーザーにも 人気の 言語です。 202 0年には、 この 言語の パフォーマンスと カバレッジの 両方を 改善する ために 投資しました。 depGraphsへの 移行 に より Goプロジェクトの スキャン体験が 大幅に 向上し、 Kubernetesのような 大規模プロジェクトも 非常に 高速に スキャンできるようになりました。 CLIスキャンですでに 利用可能だった Go Modulesプロジェクトの サポートは、 Gitベースの SCM統合 にも 拡大しました。 また、 Goコンテナ内の 脆弱性検出を 可能に する ための 取り組みも 行いました。
Snykは 202 0年に 3つ目の 正式な 製品、 Snyk Infrastructure as Code (Snyk IaC) を リリースしました。 これに より、 デプロイ構成が まだ コードの 段階に ある うちに スキャンできるようになり、 デプロイ時に 作成する リソースの 設定が 適切である ことを 確認できます。 宣言型マニフェストで 定義される アプリケーションや クラウドインフラが 増えるにつれ、 アプリケーションと サービスの 安全性を 確保する 役割を 担う 開発者も 増えています。 コードを コミットする たびに 変更が 加わる 可能性が ある ため、 規模に 応じて 対応するには、 デプロイ前に 問題を 発見して 修正できるよう、 パイプラインに セキュリティを 組み込む 必要が あります。
3. 脆弱性バックログの優先順位付け 脆弱性の バックログは、 すぐに 何千件もの 問題で 膨れ上がりがちです。 すべての 問題に 対処するのは 不可能ですし、 通常は その 必要も ありません。 では、 どこから 始めればよいのでしょうか?
その ため 今年は、 開発チームと セキュリティチームが、 セキュリティへの 効果を 最大化する ために どこへ 注力すべきかを 判断できるよう、 大きく 力を 入れました。 その 一環と して、 開発者ファーストの 優先順位付け機能を 数多く 導入 し、 問題を 精査して 効果的に 修正の 優先順位を 決める ために 必要な セキュリティツールと コンテキストを 提供しています。
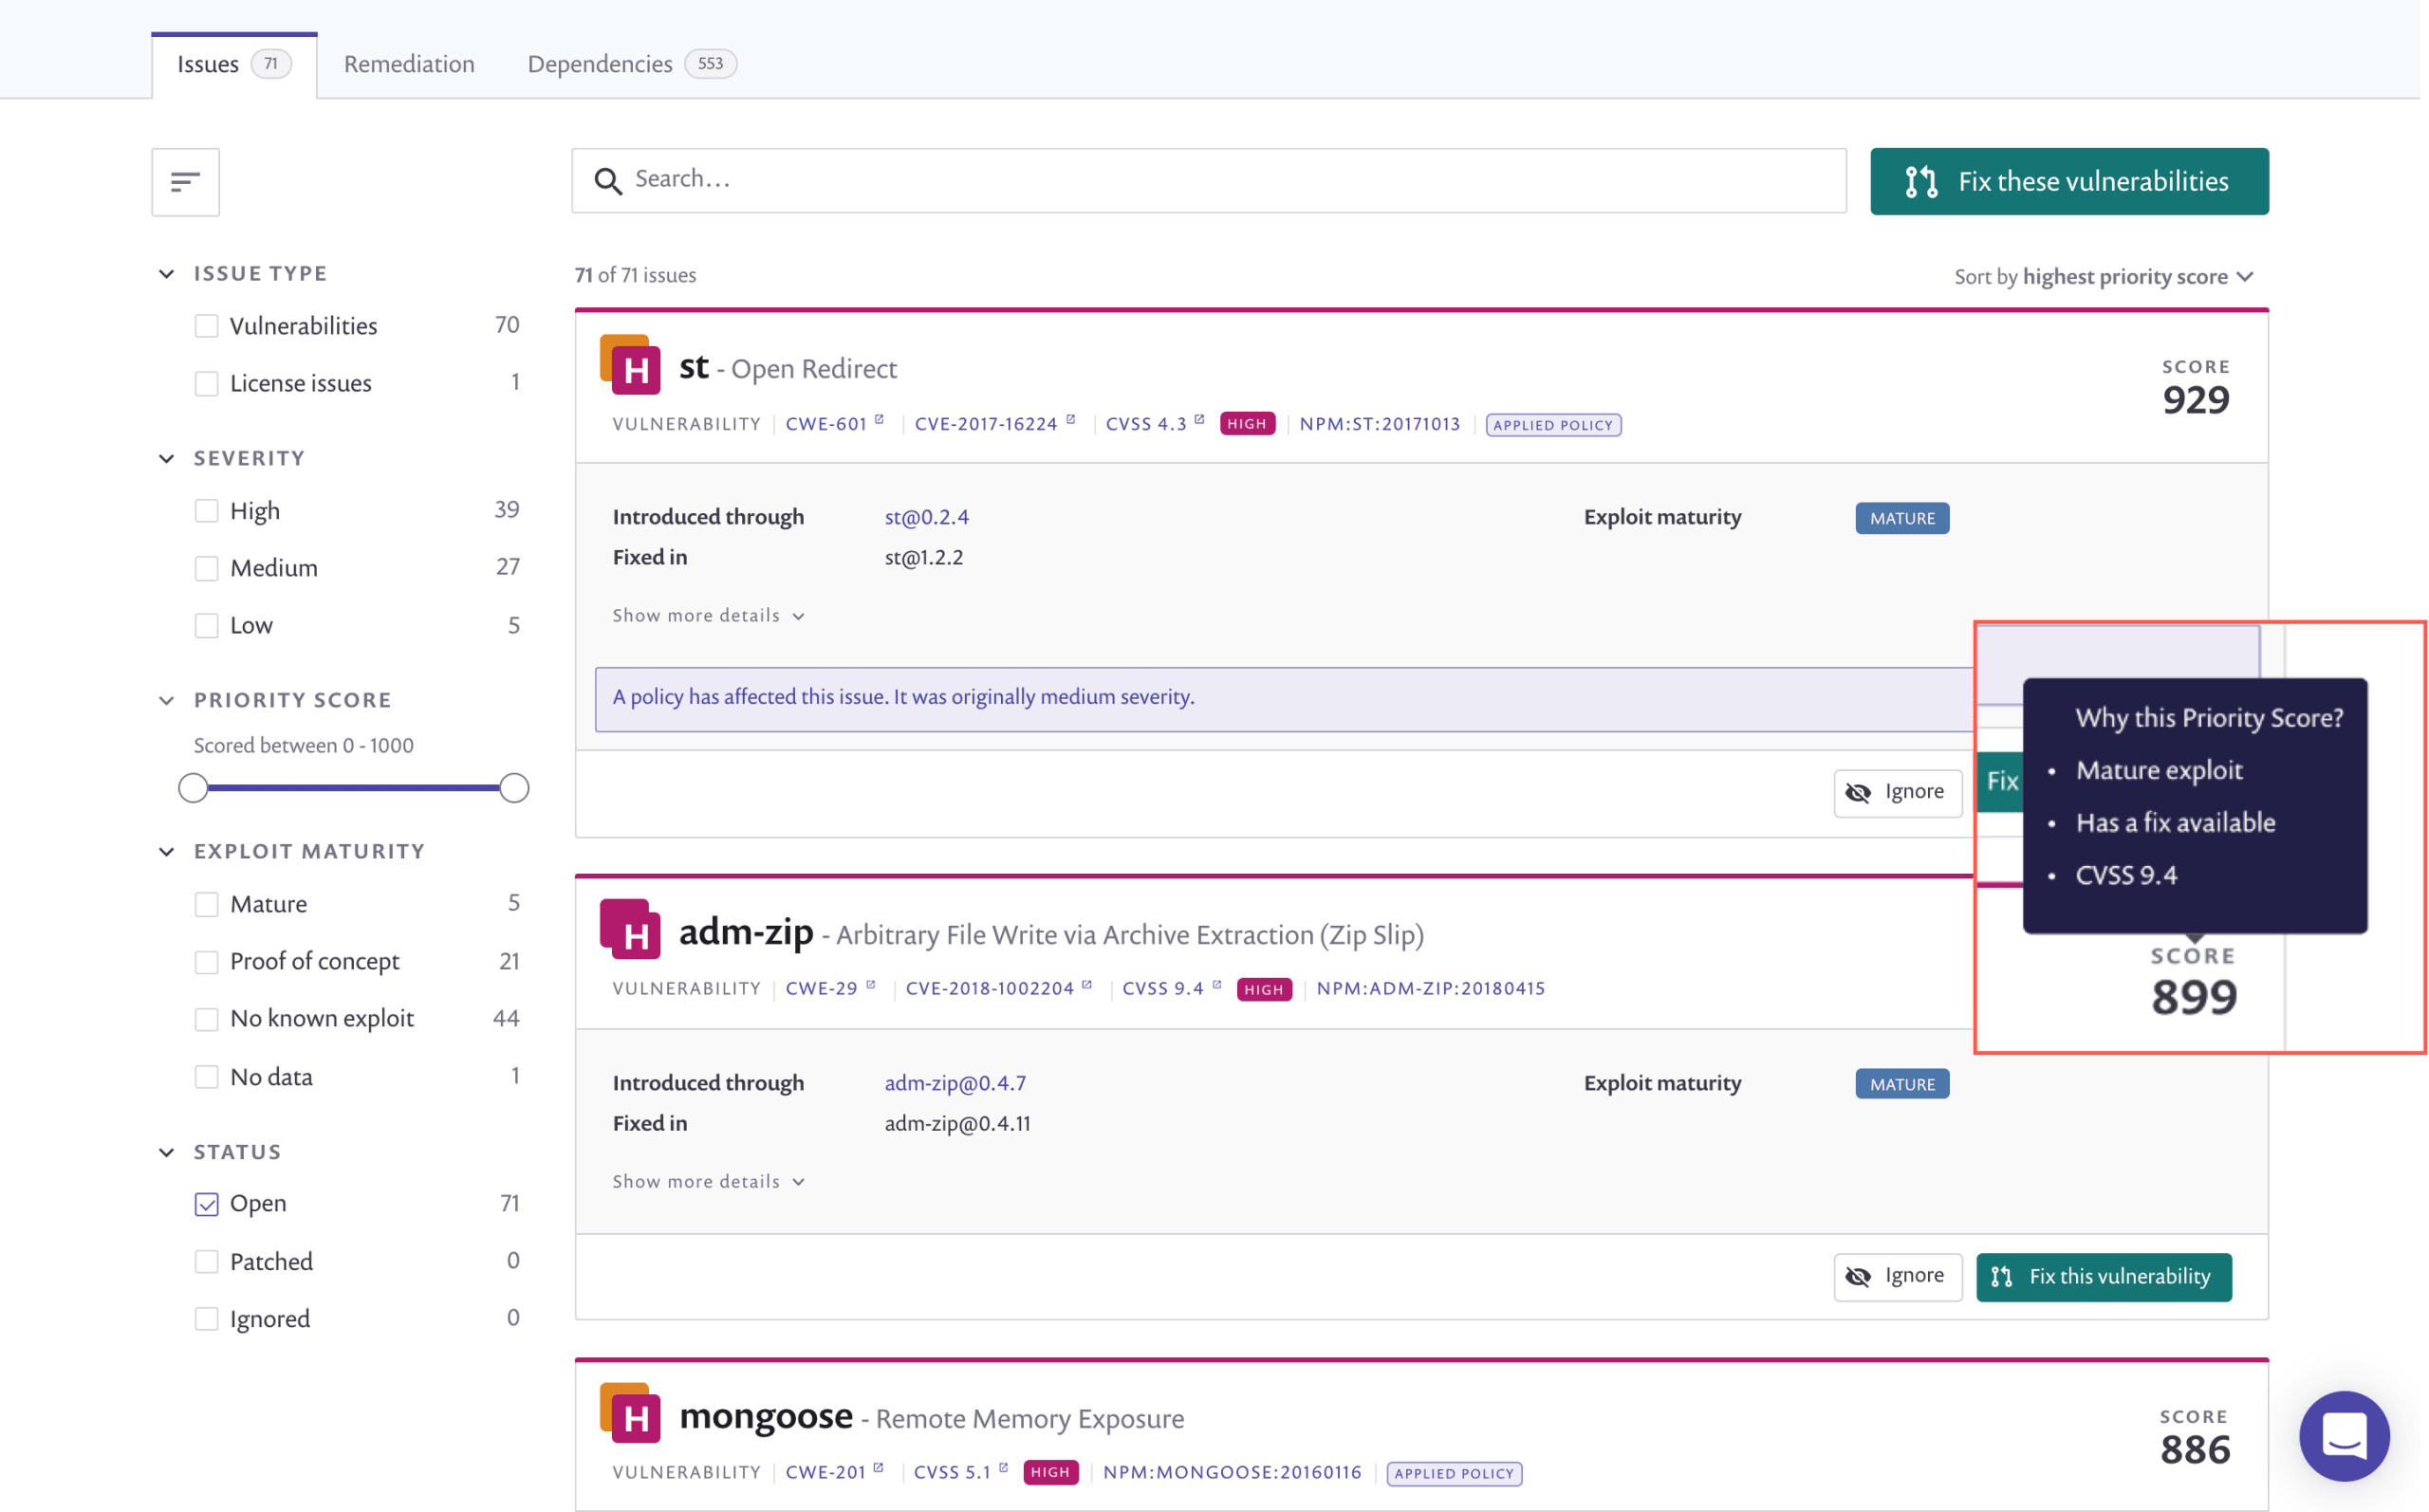
優先度スコア Snykの 新しい Priority Score は、 独自の アルゴリズムを 活用する 高度な 組み込み型スコアリングシステムです。 CVSSスコア、 修正方法の 有無、 既知の エクスプロイト、 脆弱性が 発見されてからの 期間、 攻撃経路から 到達可能かどうかなど、 幅広い 要素を 評価します。 算出された スコアは Snyk UIの 個々の 問題カードに 表示され、 バックログを すばやく 絞り込んだり、 並べ替えたりするのに 役立ちます。
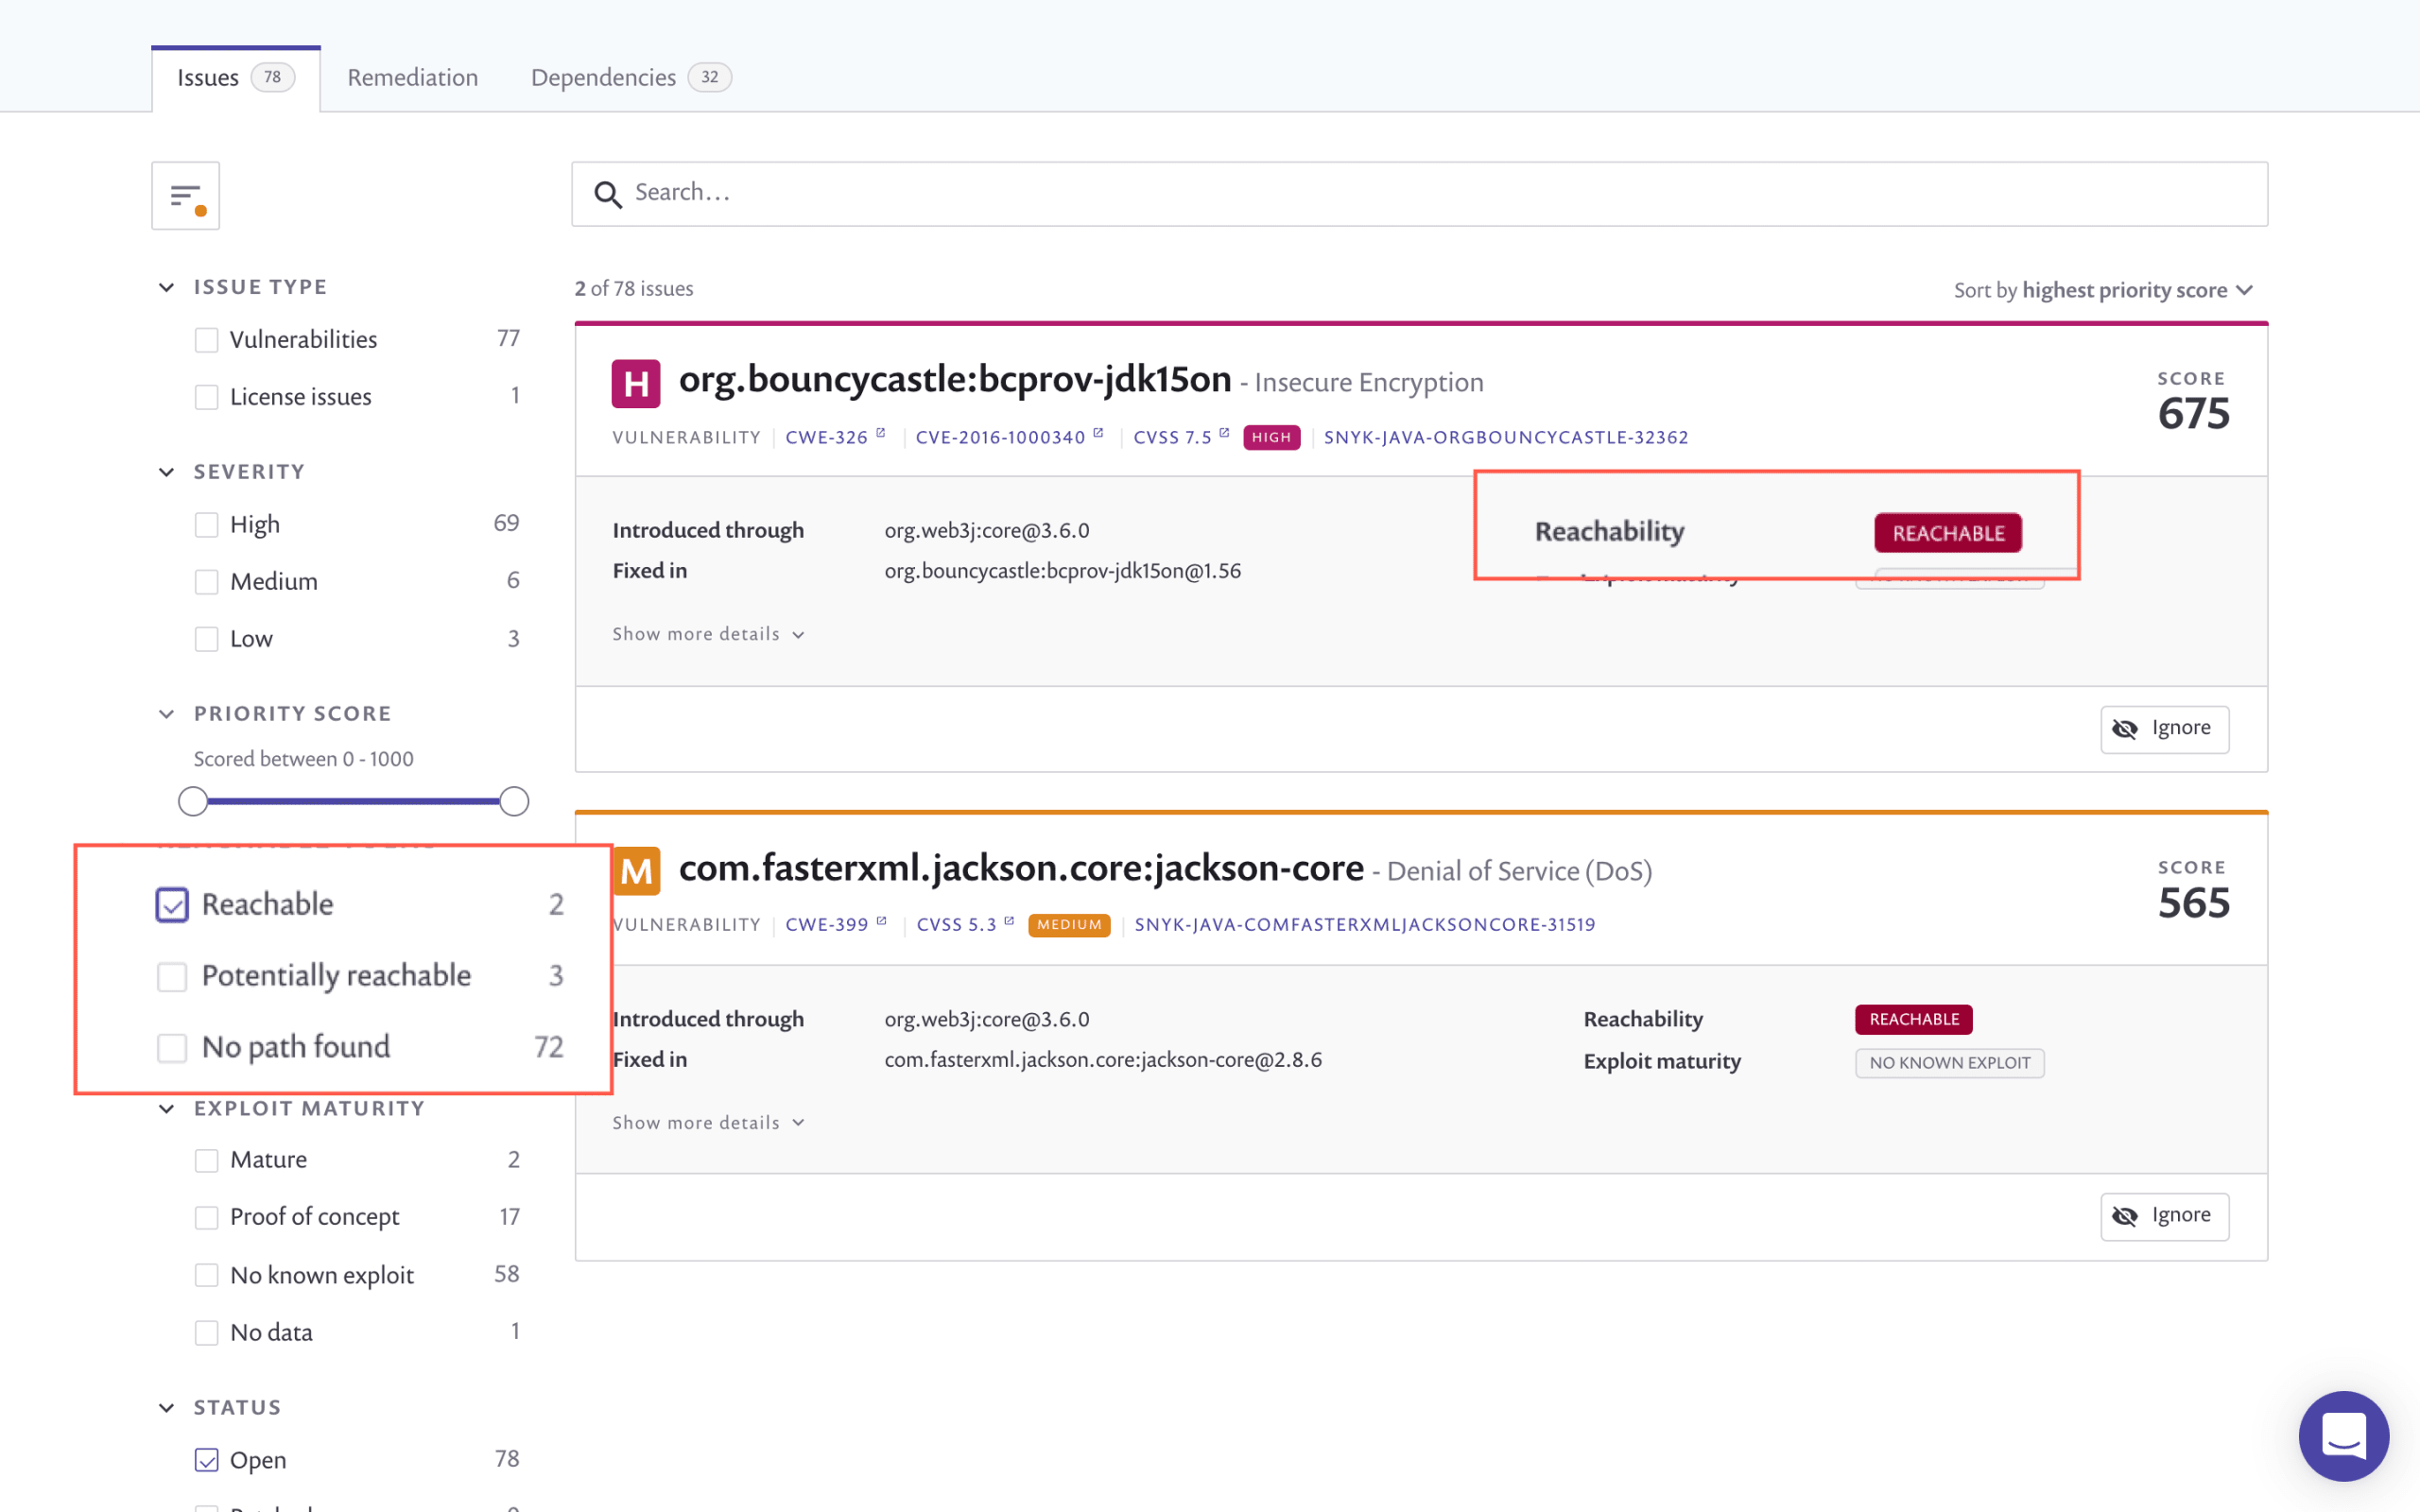
到達可能な脆弱性 到達可能な 脆弱性 は、 脆弱性に 関する アプリケーションレベルの コンテキストを 提供する 高度な 分析機能です。 脆弱な 関数が アプリケーションの 実行経路から 到達可能かどうかを 判断するのに 役立ちます。 Snykユーザーは すでに、 Javaの MavenおよびGradleプロジェクトで 修正の 判断に この 機能を 活用しています。 来年は、 対応する エコシステムを さらに 拡大する 予定です。
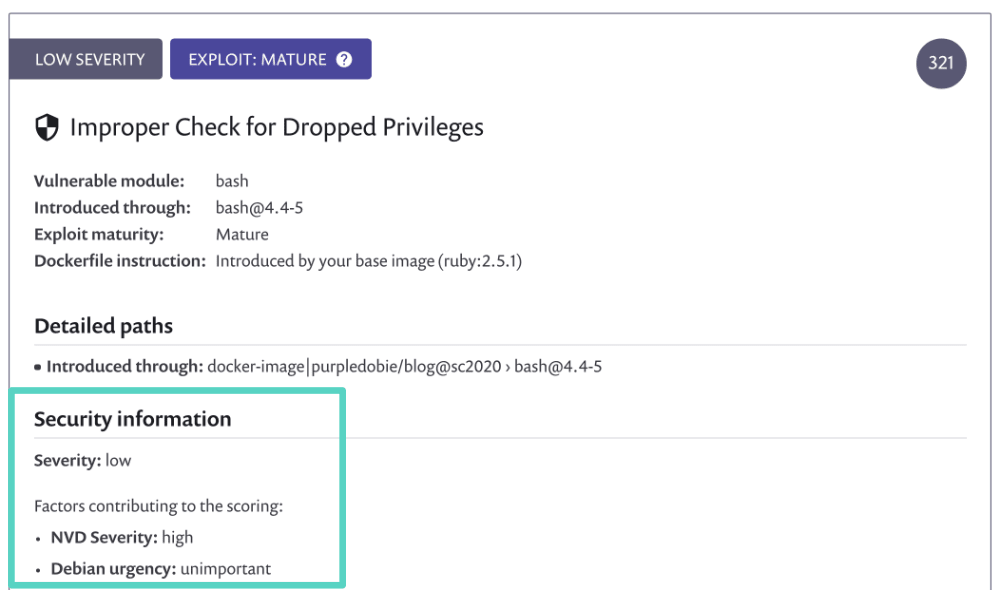
Linuxの脆弱性におけるエクスプロイトの成熟度と相対的な重要度 優先度 スコア機能は Snyk Containerでも 利用でき、 コンテナ固有の 詳細情報も 考慮します。 たとえば、 脆弱性に 成熟した エクスプロイトが あり、 Kubernetesクラスター内で 実際に 稼働している 場合、 優先度 スコアは 高くなります。 コンテナを rootと して 実行するなど、 リスクを 高める 設定が Kubernetes Podに 適用されている 場合も、 優先度 スコアに 反映されます。
さらに、 Linuxパッケージの 脆弱性は、 コンテナイメージで 使用する Linuxディストリビューションに よって 評価が 異なる 場合が あります。 Linuxパッケージの 高リスク脆弱性が、 Debianや Ubuntuなど 特定の ディストリビューションでは 低深刻度と 見なされる こともあります。 Snykでは 両方の 評価を 考慮しますが、 ディストリビューションの メンテナーを 権威ある 情報源と 見なしている ため、 この 例では ディストリビューション側の 評価 (低)を 脆弱性に 割り当てます。
ディストリビューション固有の セキュリティ詳細を 表示する Snyk Container
4. より多くの問題を、より簡単に、より確かな方法で修正 コードの 問題を スキャンする ツールは 数多く あります。 しかし、 問題への 対応や 修正を 支援する ことは、 まったく 別の 話です。 自動化された 実行可能な 修正は Snykプラットフォームの 中核を なす要素であり、 今年は Snykの 製品チームと 開発チームが 当然 注力する 領域と なりました。
依存関係を最新の状態に保つ 3月、 Snykは Greenkeeperの 開発元である Neighbourhoodie Softwareとの パートナーシップを 発表しました。 この 提携に より、 Snykの 依存関係 自動アップグレード が 正式に 提供開始されました。 依存関係の 新しい バージョンが 検出されると、 コンテキストが 豊富で 実行に 移しやすい プルリクエストが 自動的に 作成され、 開発者が プロジェクトを より 健全で 安全な 状態に 保てるよう 支援します。
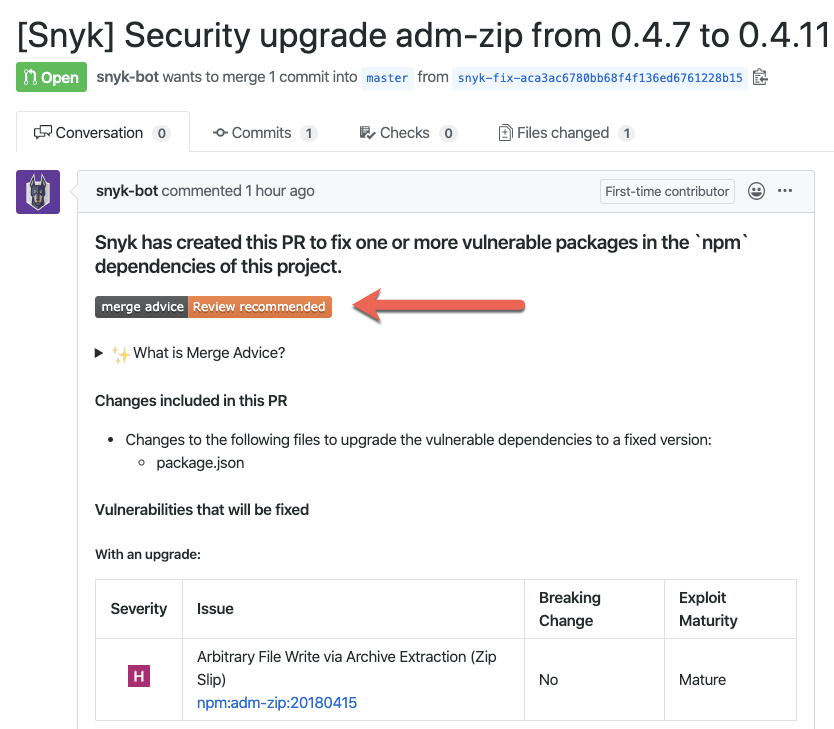
確信を持って修正をマージ 開発者が Snykの 修正PRを より 確信を 持って マージできるよう、 Merge Adviceを 導入しました 。 プルリクエストに 追加される 新しい バッジで、 修正に よって 破壊的変更が 発生する 可能性が あるかどうかを 示します。 これに より、 開発者は マージするかどうかを 判断する ために 必要な 情報を 得られます。
SnykのPRテストをスキップ GitHubリポジトリであなたや 他の コントリビューターが 新しい プルリクエストを 作成すると、 Snykは セキュリティテストと ライセンステストを 自動的に 実行します。 開発ワークフローへの 影響を 最小限に 抑える ため、 プルリクエストが 失敗した 理由の 詳細を 確認し、 その後、 管理者に テストの スキップを 依頼して プルリクエストを 「強制的に パス」 できる 機能を 追加しました。
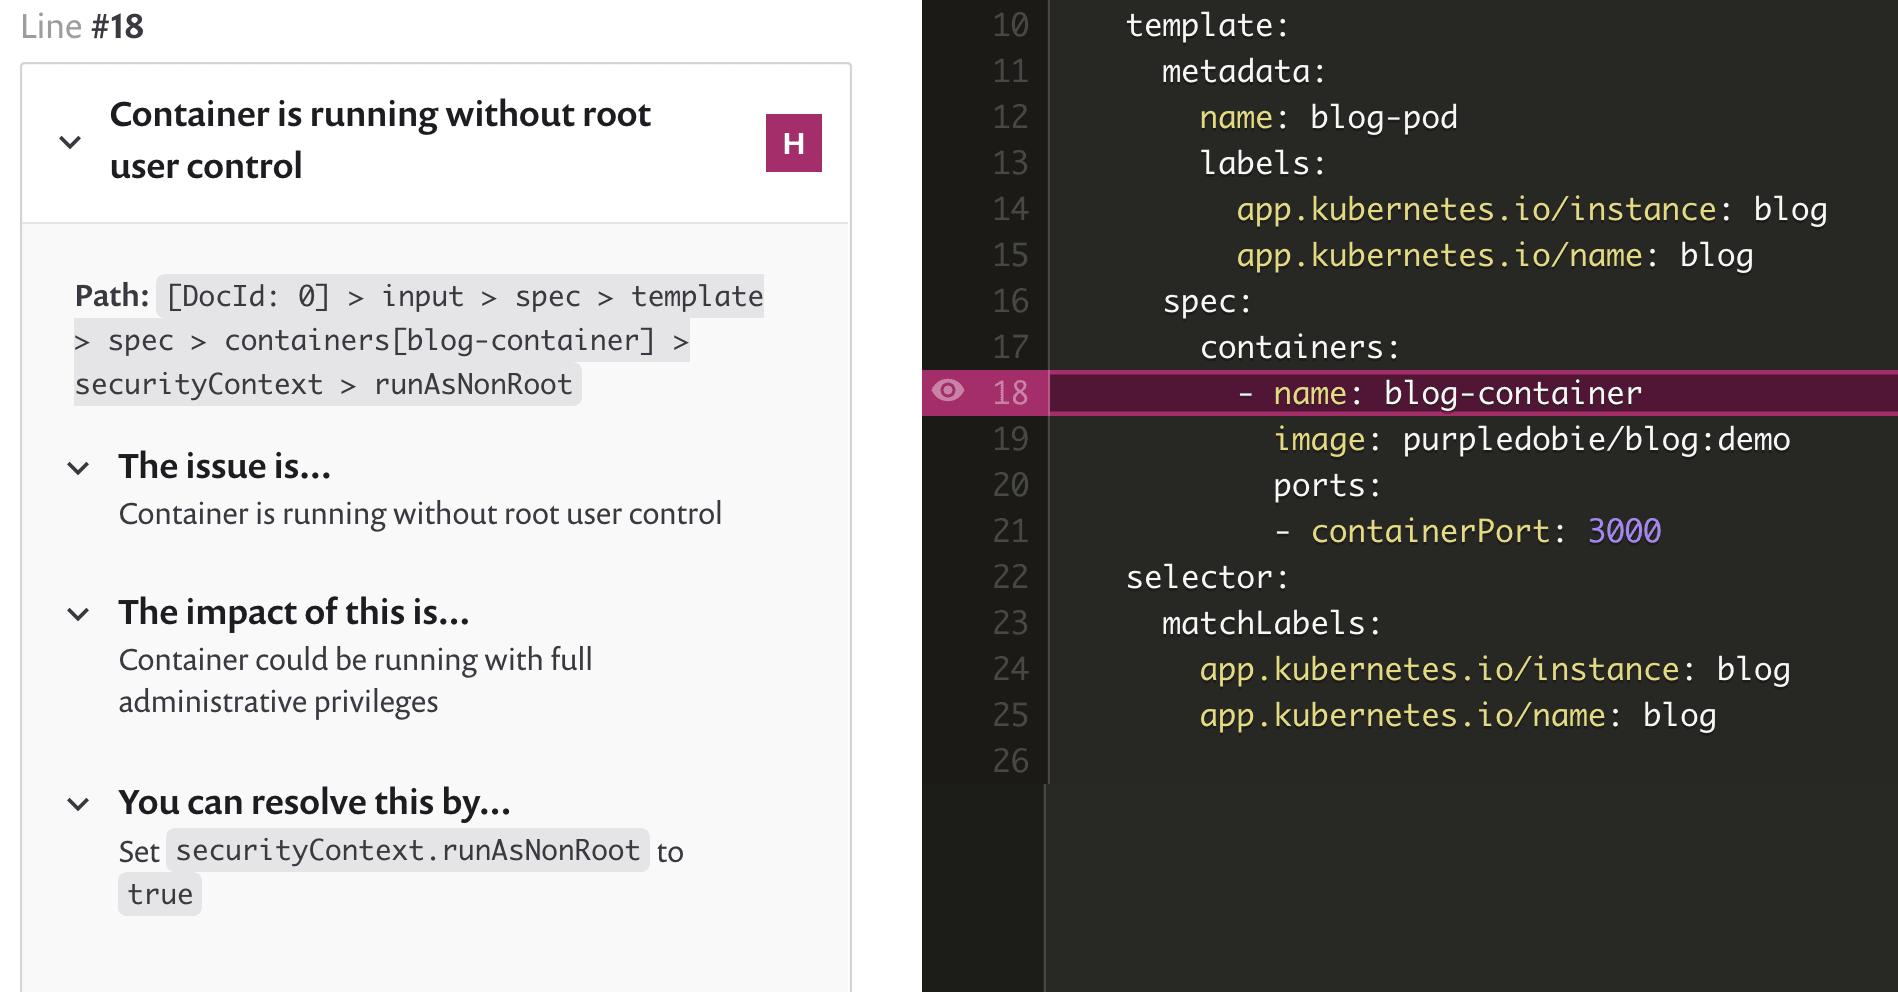
Infrastructure as Codeのガイダンス Snyk IaCは、 IaCの 問題を 表示し、 その 修正方法を ユーザーに 案内する 独自の インターフェースを 提供します。 お客様との 対話を 通じて、 IaCを 正式な プロセスと して 整備し始めたばかりの 組織が 多いことが 分かりました。 スキルレベルには ばら つきが あり、 特に セキュリティ上の 問題に ついては、 多くの ユーザーが 追加の ガイダンスを 必要と しています。 また、 従来の 意味での 脆弱性とは 限らない IaCの 問題も あります。 その ため、 調査する 時間が あったとしても、 NVDのような データベースで 問題や 参考情報を 必ず 見つけられるとは 限りません。 そこで Snyk IaCに 追加の ガイダンスを 組み込み、 検出された 問題の 背景情報と 影響評価を 提供できるようにしました。
5. セキュリティとコンプライアンスを大規模に管理 数千もの アプリケーションや プロジェクトの アプリケーションセキュリティ プログラムを 管理するには、 効率と 生産性を 最大限に 高める 方法が 必要です。 その ため 202 0年、 Snykは 大規模な ガバナンスを 支援する ために 投資し、 Snyk Open Source、 Snyk Container、 Snyk IaC全体に わたる 複数の 重要な 機能を 導入しました。
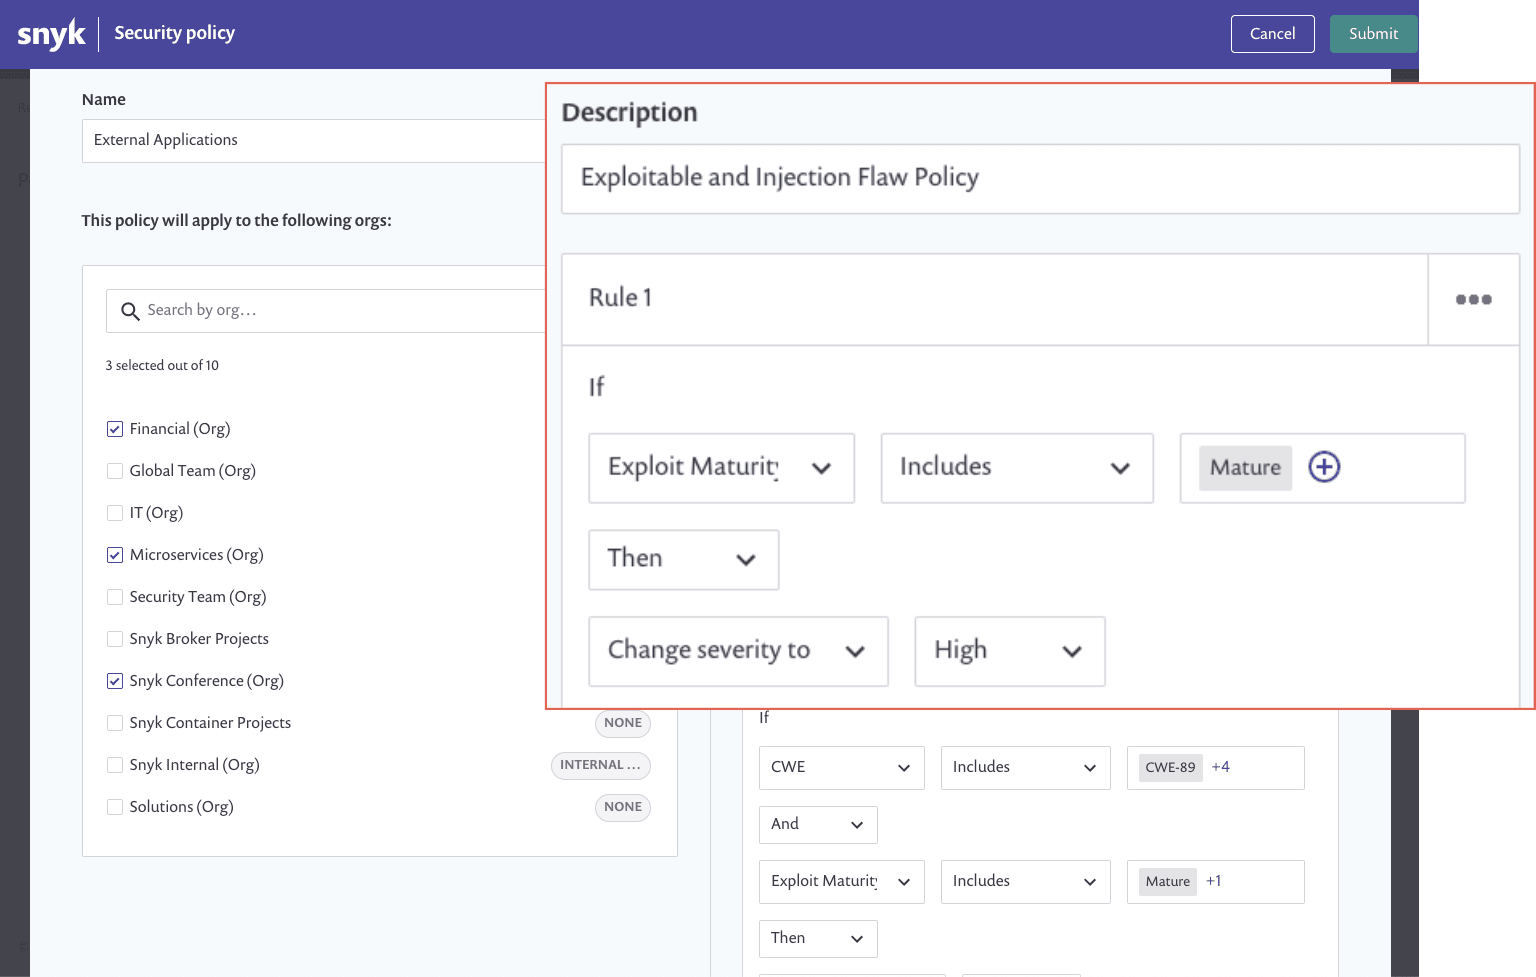
セキュリティポリシーとライセンスポリシー 組織が 各プロジェクトや チーム全体の セキュリティと コンプライアンスを より 簡単に 管理できるよう、 Snykは 新しい ポリシーエンジンを 導入しました。 ライセンスポリシーと セキュリティポリシーの 定義、 カスタマイズ、 適用が 可能です。
ライセンスポリシーを 使うと、 組織は 許容する 法的な 範囲を 定め、 それを 全体に 適用できます。 また、 Snykの ライセンスポリシーでは、 特定の ライセンス問題に 直面した 開発者が 実行できる、 具体的な 法的 指示を 管理者が 追加する こともできます。
セキュリティポリシーを 使うと、 脆弱性の 優先度を 自動的に 上げたり下げたりする ルールを 設定できます。 各ポリシーには、 脆弱性への 対応方法を 明確に 定める 1つ以上の ルールが 含まれます。 ルールは 条件に 基づいて アクションを 実行します。 現在、 脆弱性の 種類 (共通の 特徴に 基づいて 脆弱性を 分類する 標準である CWEを 使用) や Exploit Maturityに 応じて、 深刻度を 変更する ルールを 設定できます。 たとえば、 成熟した エクスプロイトが 存在する すべての XSS (クロスサイトスクリプティング) の 深刻度を 上げ、 RCE (リモートコード実行)の 深刻度を 下げる ルールを、 1つの ポリシーに 含める ことができます。
プロジェクト管理 数千もの プロジェクトを 管理し、 それぞれに 数千件もの セキュリティ上の 問題が ある 状況では、 対応に 追われてしまいがちです。 プロジェクトを 見つけるだけでも 難しくなり、 ましてや 緊急の 対応が 必要な プロジェクトかどうかを 把握するのは 簡単ではありません。
Snykの プロジェクト属性と プロジェクトタグを 使うと、 ビジネスへの 影響や 技術スタックの メタデータを 関連付け、 Snykプロジェクト (Snyk Open Source、 Snyk Container、 Snyk IaC)を 標準化された 方法で 整理できます。 これに より、 プロジェクトの 検索や 発見が 容易に なる ほか、 デプロイ環境、 ライフサイクルの 段階、 優先度 スコア、 その 他組織に とって 重要な 特性に 基づいて、 特定の プロジェクトに 注力しやすくなります。
バックログ管理 わずか 数カ月前の SnykConで 発表された バックログ管理では、 優先度 スコアに 基づいて バックログ内の 脆弱性を 修正する ための、 対象を 絞った 修正プルリクエストを 作成します。 これに より、 より 無理の ない ペースで 脆弱性の バックログを 減らせます。
ライセンスコンプライアンス管理 プロジェクトに 取り込む オープンソースの 依存関係には、 セキュリティ上の リスクだけでなく、 法的リスクも あります。 今年、 Snykの 開発者ファーストな ライセンスコンプライアンス管理 機能を 発表しました。 これに より、 利用している オープンソースライセンス を より 簡単に 管理し、 コンプライアンスを 確保できます。
Snykは SDLC全体 (CLI、 IDE、 SCM、 CI/CD)に 統合し、 直接 依存関係と 推移的依存関係の 両方で ライセンスを 検出できるように する ことで、 幅広く、 かつ 詳細な ライセンスコンプライアンス管理を 実現します。 Java、 JavaScript、 Scala、 Go、 Python、 Ruby、 PHP、 Swift、 Objective-C、 .NETなど、 主要な プログラミング言語を すべて サポートしています。
検出された ライセンスの 問題は、 開発者が 問題の 範囲を 把握して 対応できるよう、 必要な コンテキストとともに 表示されます。 会社の ポリシーに 準拠する ための 次の 手順を 詳しく 説明した 法的 指示も 含まれます。 さまざまな ダッシュボードや レポート機能を 利用すると、 管理者は 使用中の ライセンスの 詳細な 一覧を 確認・共有できます。 BoMレポートでは、 すべての オープンソースコンポーネントと ライセンスに 加え、 著作権情報も 一覧 表示されます。
2021年に向けて(ネタバレ注意!) 202 0年も Snykの 製品に 関する 素晴らしい 発表が 目白押しでしたが、 202 1年に 予定していることにも ご期待ください!
開発者に とっての 使いやすさ、 自動化された 実行可能な 修正、そして 深い セキュリティ分析と いう Snykの 中核テーマは、 今後の 発表でも 重要な 役割を 果たします。 非常に 重要な エコシステムの サポートを 追加し、 Snykを 市場を リードする クラウドネイティブアプリケーションセキュリティ ソリューションたら しめる 独自の 機能を さらに 強化していきます。
皆さまに とって、 健康で 幸せな 新年と なりますように!