Azure DevOpsパイプラインにセキュリティを組み込む


Hayley Denbraver
2019年12月16日
0 分で読めますAzure Pipelinesを使えば、ビルド、テスト、デプロイを簡単に自動化できるため、アプリケーションの開発により多くの時間を費やせます。具体的には、Azure Pipelines向けタスクを使うと、すぐに使えるタスク群をAzure Pipelinesのインターフェースからパイプラインに追加して、Azure PipelinesのCI/CDワークフローをカスタマイズおよび自動化できます。
アプリケーションセキュリティの責任が開発の早い段階へと移行するなか、Azure Pipelineにセキュリティポリシーを組み込むことが重要になっています。
Azure Pipelines向けSnyk
SnykはAzureのツールスイート全体と連携し、Azure ReposからAzure DevOps、Azure Functionsまで対応しています。コンテナ分野では、Azure Container RegistryやAzure Kubernetes Serviceとも連携します。このたび、Azure DevOps開発者ツールスイートの一部であるAzure Pipelinesとの連携も開始しました。Snyk Security Scan Azure Pipelinesタスクは、アプリケーションの依存関係とコンテナイメージをスキャンしてオープンソースのセキュリティ脆弱性を検出し、継続的インテグレーション/継続的デリバリー(CI/CD)ワークフローにシームレスに追加できます。
Microsoftのパートナー企業XpiritのJesse Houwingが開発したコミュニティ主導のSnyk Taskは、提供を終了しました。Snyk自身が公開・保守するタスクへの移行をおすすめします。
Azure PipelinesのUIを使ってSnyk Security Scanをインストールする方法を、短い動画でご紹介します。
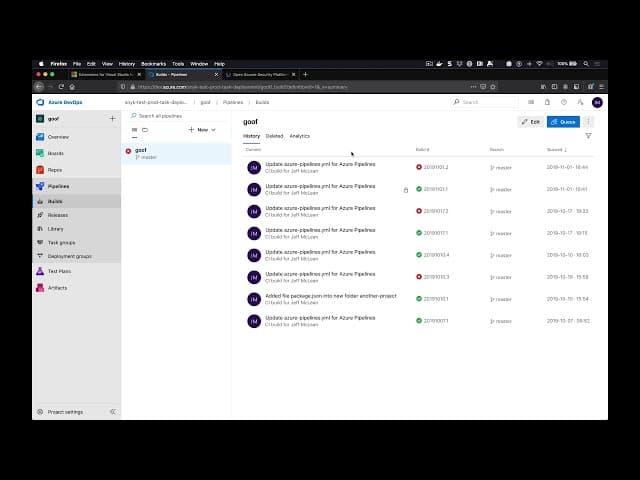
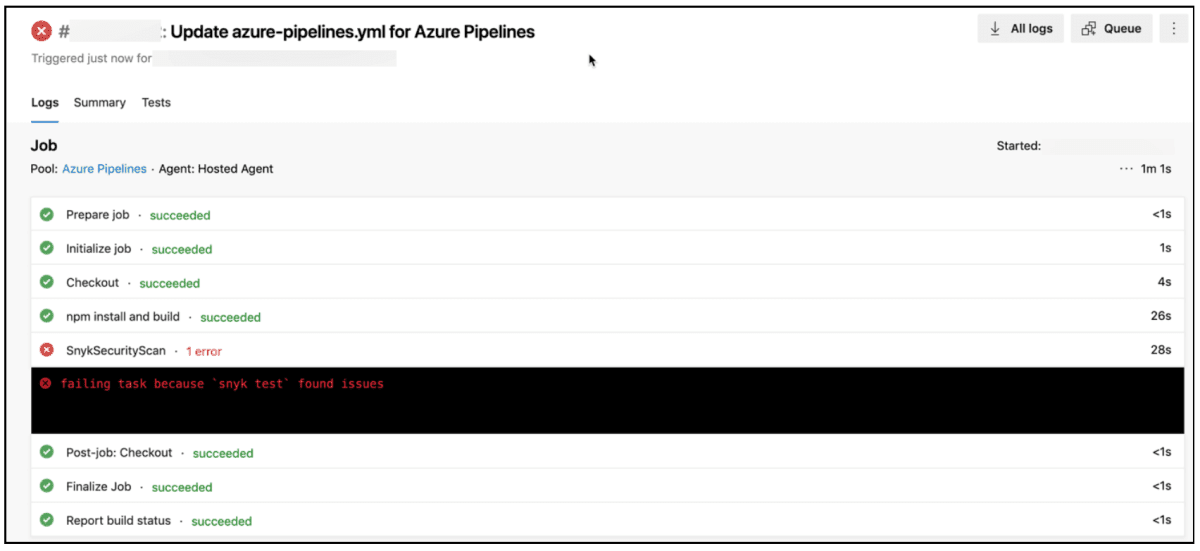
Azure Pipelines向けのSnyk Security Scanタスクを使えば、パイプラインにSnykのスキャンをすばやく追加して、CI/CDワークフローの一環として脆弱性をテストおよび監視できます。結果はAzure Pipelinesの出力に表示され、Snyk.ioのインターフェースからも確認できます。
詳しくはドキュメントページをご覧ください。Azure DevOps Marketplaceから利用を開始して、安全を確保しましょう。
キャプチャー・ザ・フラッグを始めよう
オンデマンドのバーチャル入門ワークショップを視聴して、キャプチャー・ザ・フラッグの課題の解き方を学びましょう。