Bitbucket Cloudの開発ワークフローをエンドツーエンドで保護する機能を強化

2020年6月4日
0 分で読めますAtlassianとの連携を拡大し、SnykとBitbucket Cloudのインテグレーションを強化しました。これらの強化により、Bitbucket Cloudの開発ワークフロー全体を通じて、オープンソース依存関係の脆弱性をこれまで以上に簡単に検出、修正、監視できるようになりました。
開発者の負担をなくし、DevOpsの導入をシンプルにするため、SnykはAtlassianのDevOpsローンチに参加できることを嬉しく思います。開発者が時間を取り戻し、より良いコードをリリースできるよう支援する12の新しいインテグレーションが紹介されています。
ネタバレ注意:Atlassianも、コーディング中のテストが開発者のスピードと信頼性を高め、DevOpsの理念を持続させるうえで重要だと考えています。
2018年に初めてリリースしたBitbucketインテグレーションをさらに発展させ、SnykとBitbucket Cloudのインテグレーションを大幅に強化しました。主な改善点は3つ(さらに、お得な特典も1つ)です。
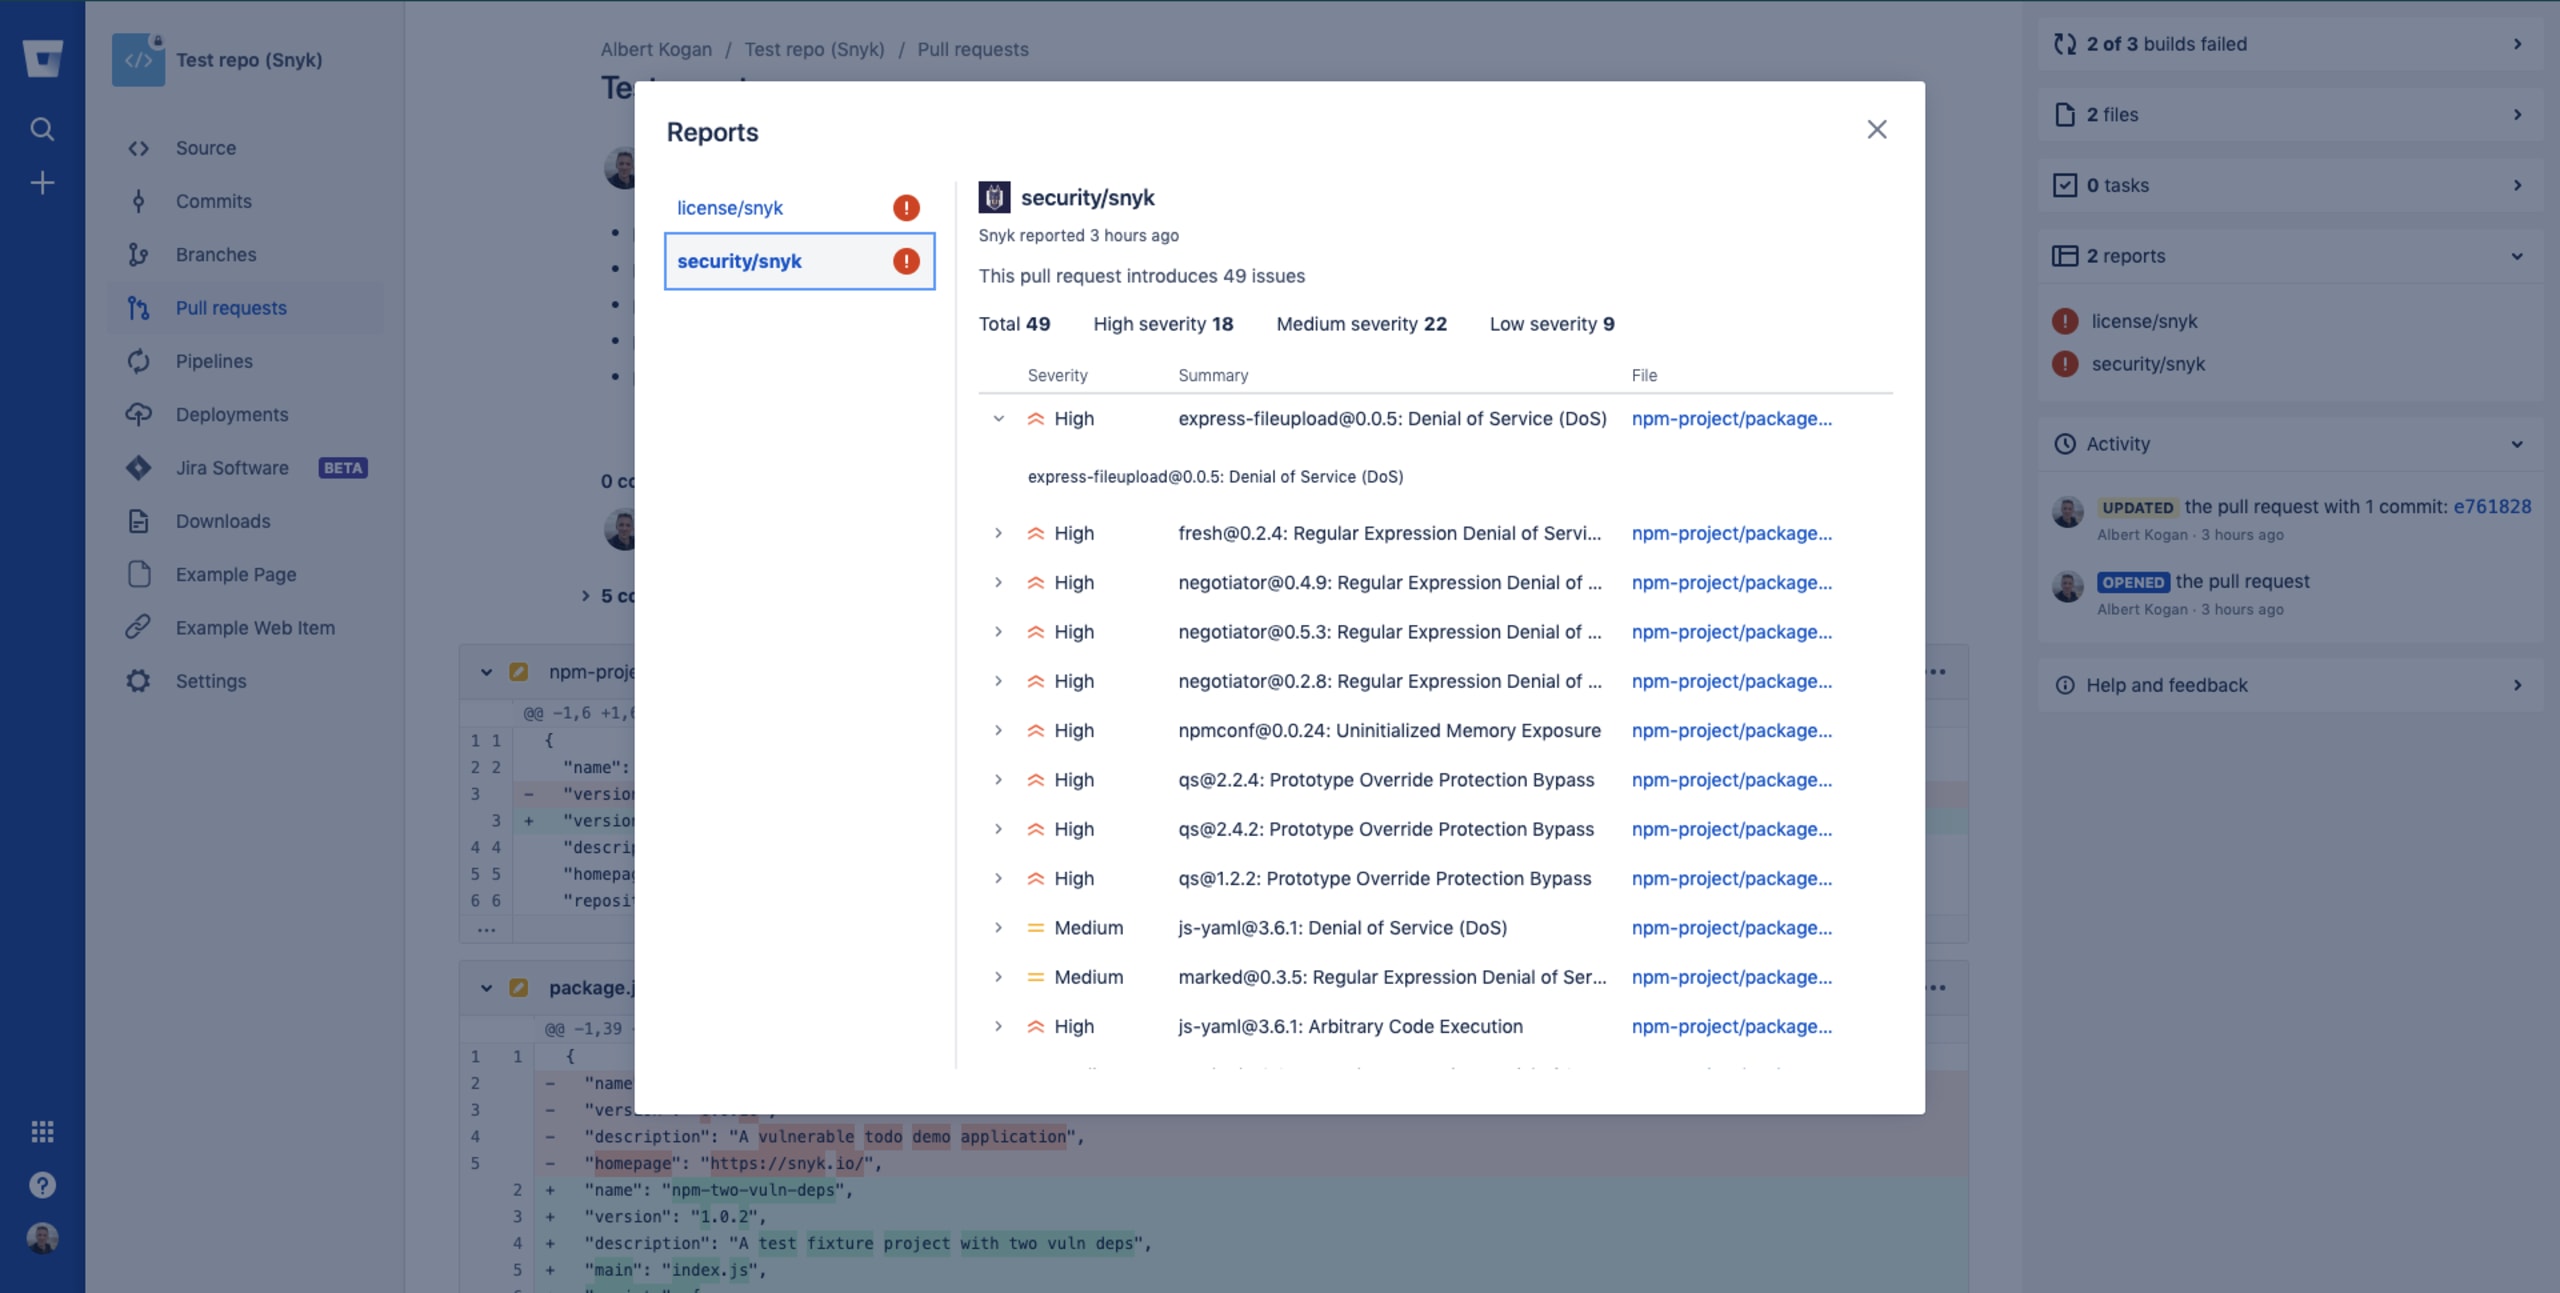
SnykはBitbucket CloudのCode Insightsに対応しました。これにより、ユーザーはオープンソース依存関係に含まれるセキュリティ脆弱性を、コードの行単位で把握できます。
BitbucketのCI/CDパイプラインで脆弱性をスキャンするために使用されるSnyk Pipeも強化し、Code Insightsに対応しました。
開発者は特定のベンダーに縛られることを好まず、最適なツールを選びたいと考えることを踏まえ、AtlassianはBitbucketユーザー向けにSnyk、AWS、Sentryを含む特別なプロモーションを用意しました。この特典では、Bitbucket CloudでホストされるパブリックおよびプライベートのGitリポジトリとコンテナイメージを対象に、Snykのテストを無制限で無料で利用できます。2020年6月30日までに、BitbucketユーザーがStandardまたはPremiumプランにアップグレードすると、こちらのリンクからSnykに登録して特典を利用できます。
Snykを利用していないユーザーも、新しいAtlassian MarketplaceのSnyk Security Connect Appを使って、プルリクエストのセキュリティスキャンを実行し、Code Insightsで結果を確認できます。数回クリックするだけでアプリをインストールして利用を開始できます。
プルリクエストのセキュリティを早期に把握
Code Insightsを使うと、Bitbucket Cloudのユーザーは開発ライフサイクル全体を通じて、コード品質とセキュリティの問題を確認できます。これを実現するのが、サードパーティ製の専門ツールです。ツールがコードを分析し、分析概要を含む詳細なレポートと注釈を提供することで、問題の特定と対処を効率化します。
Code Insightsとの新しいインテグレーションにより、普段の開発フローの中でSnykのセキュリティスキャン結果を確認できます。新しいプルリクエストが作成されると、Snykが新たな脆弱性やライセンスの問題をスキャンし、新たな問題を引き起こす変更箇所の横に詳細な注釈を表示します。これにより開発者は、Bitbucketのユーザーインターフェース内で、データに基づいた迅速かつ効果的な修正を行えます。
Bitbucket Cloudのパイプライン全体を可視化
Bitbucket Pipesを使うと、すぐに使えるタスク、つまり「Pipe」を利用して、BitbucketのCI/CDパイプラインをカスタマイズおよび自動化できます。昨年3月には、BitbucketユーザーがCI/CDパイプラインに自動セキュリティテストを追加できる専用のSnyk Pipeをリリースしました。
bitbucket-pipelines.ymlに数行の設定を追加するだけで、開発者はCI/CDワークフローの一部として依存関係の脆弱性を自動的にスキャンできます。脆弱性が見つかった場合、Snyk Pipeはユーザーの設定に従ってプロセスを停止します。
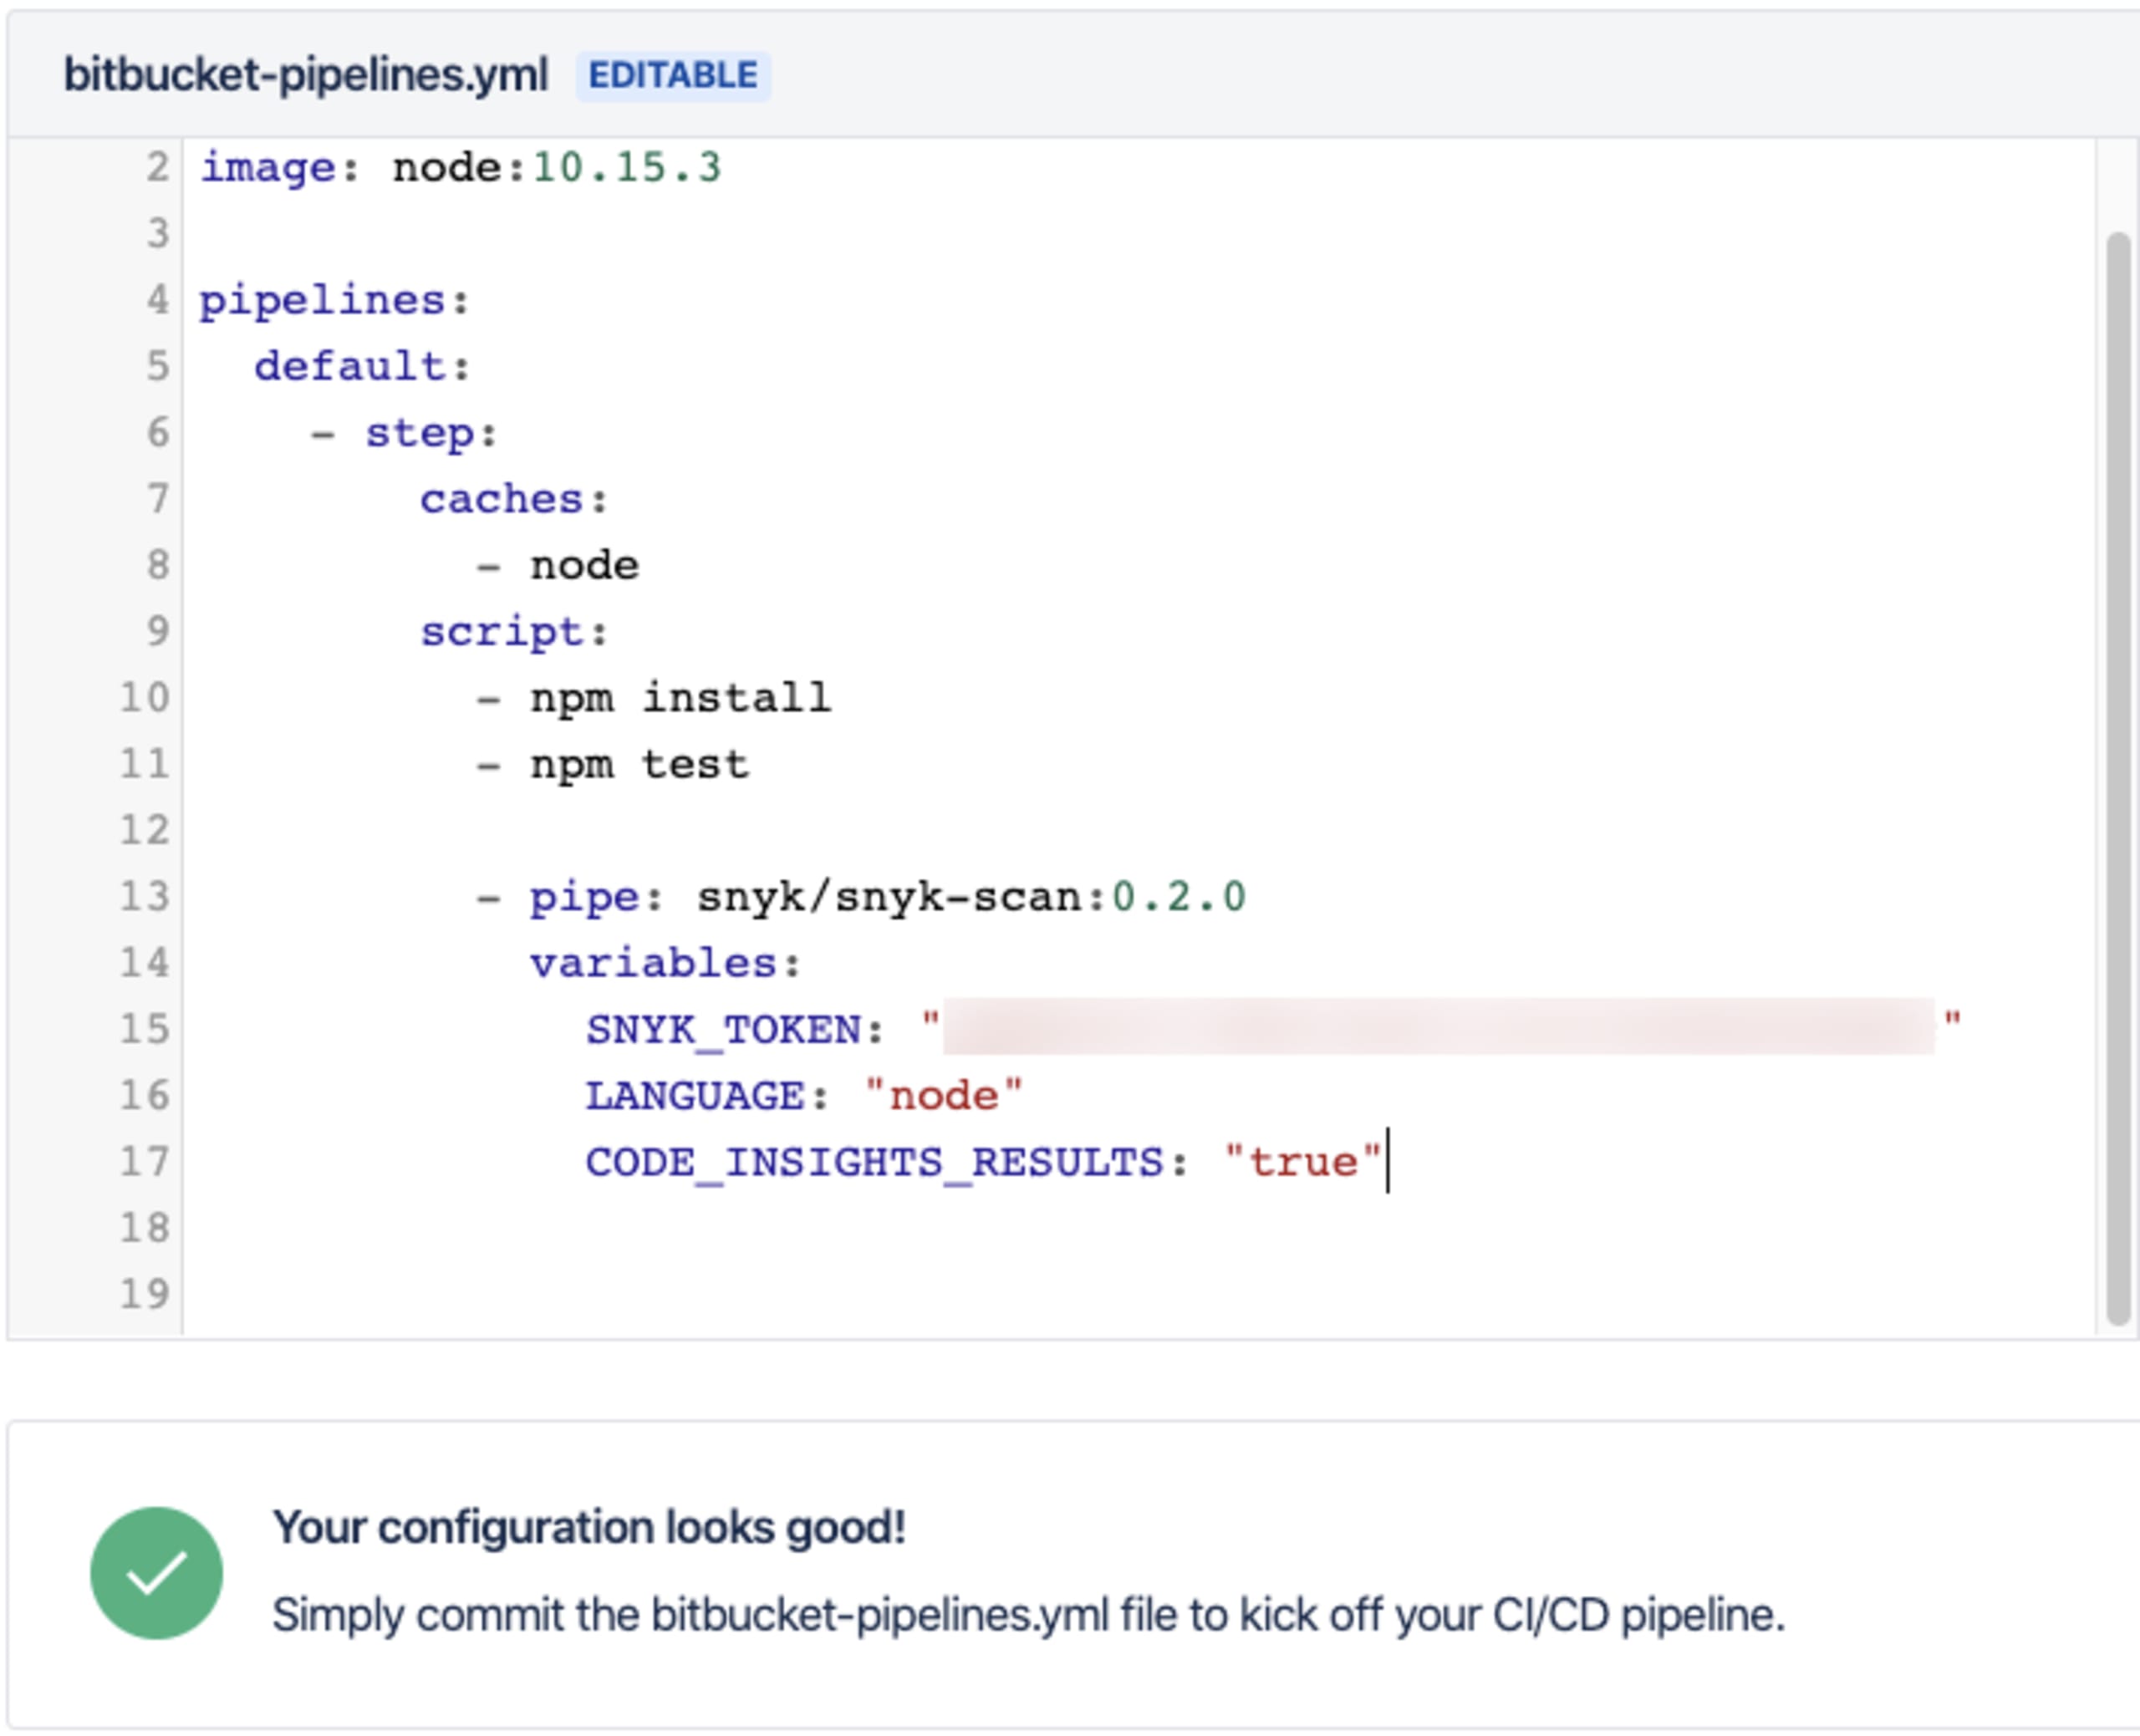
Bitbucket Cloudとのインテグレーション強化により、自動化されたパイプラインで実行したSnykのセキュリティテストの結果を、詳細なCode Insightsレポートで確認できるようになりました。
Snyk Connect Appで簡単にセットアップ
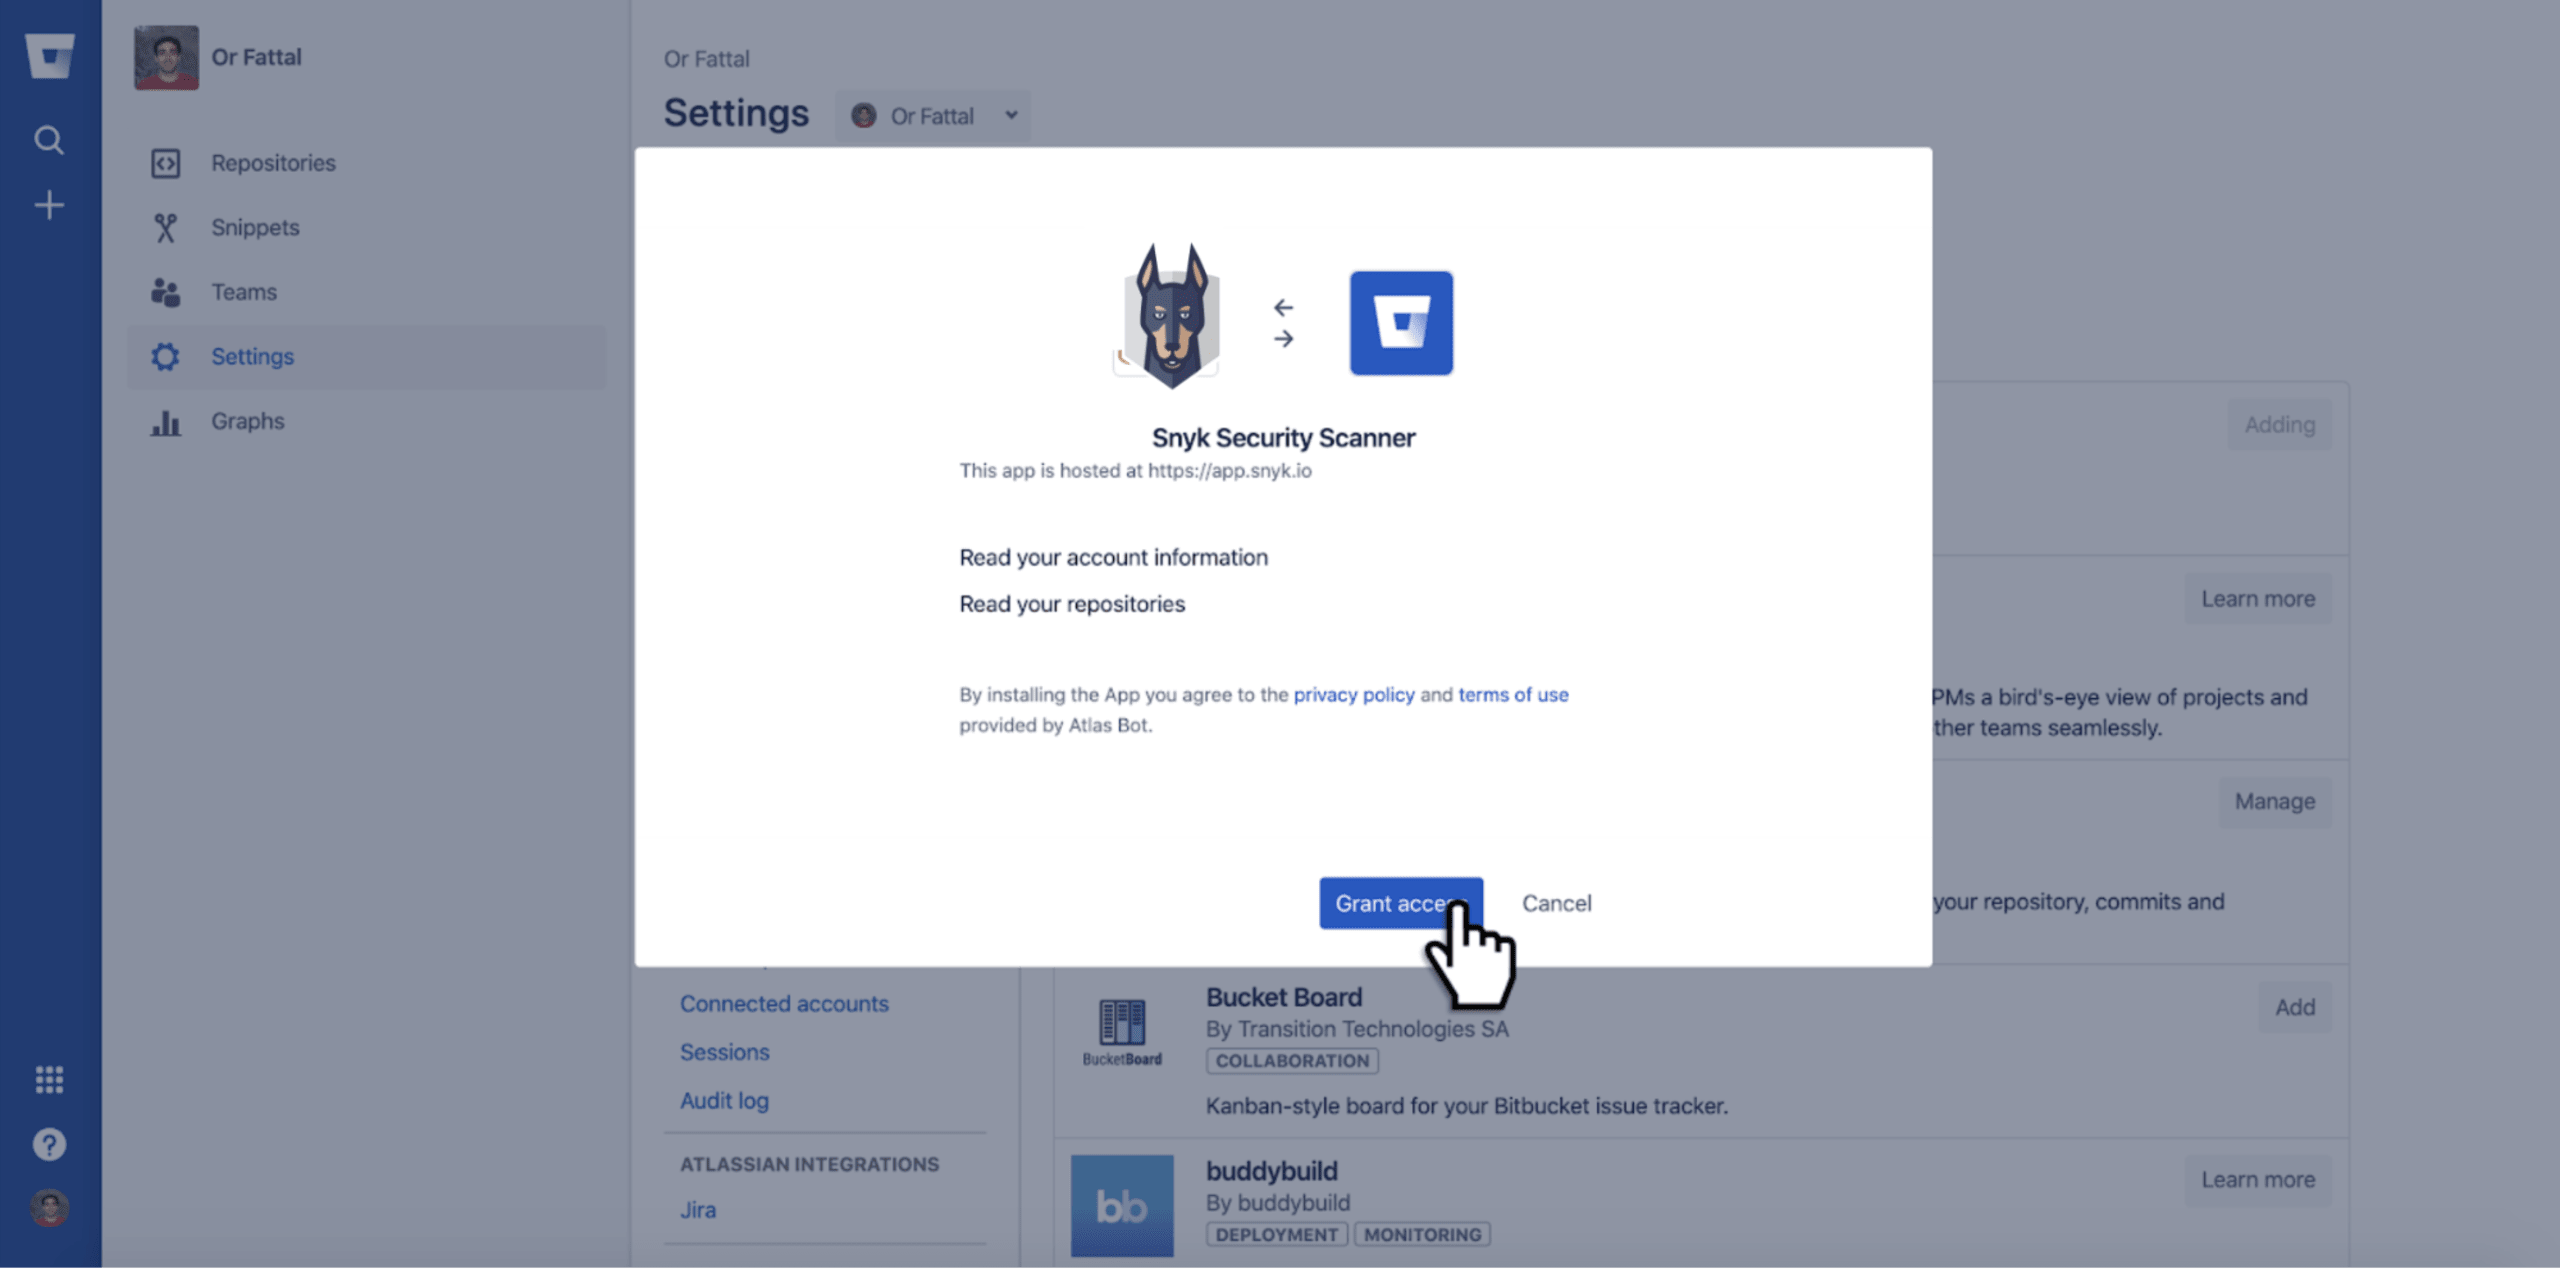
Bitbucket Cloudユーザーの皆様に、SnykのセキュリティテストとCode Insightsのインテグレーションを、新しい専用のConnect Appから簡単にインストールできることをお知らせします。
Snyk Connect Appを使えば、Bitbucket Cloudユーザーは数回クリックするだけで、Snykによるプルリクエストの脆弱性スキャンとCode Insightsによる早期のセキュリティ分析を利用できます。Snykへの登録も不要です。
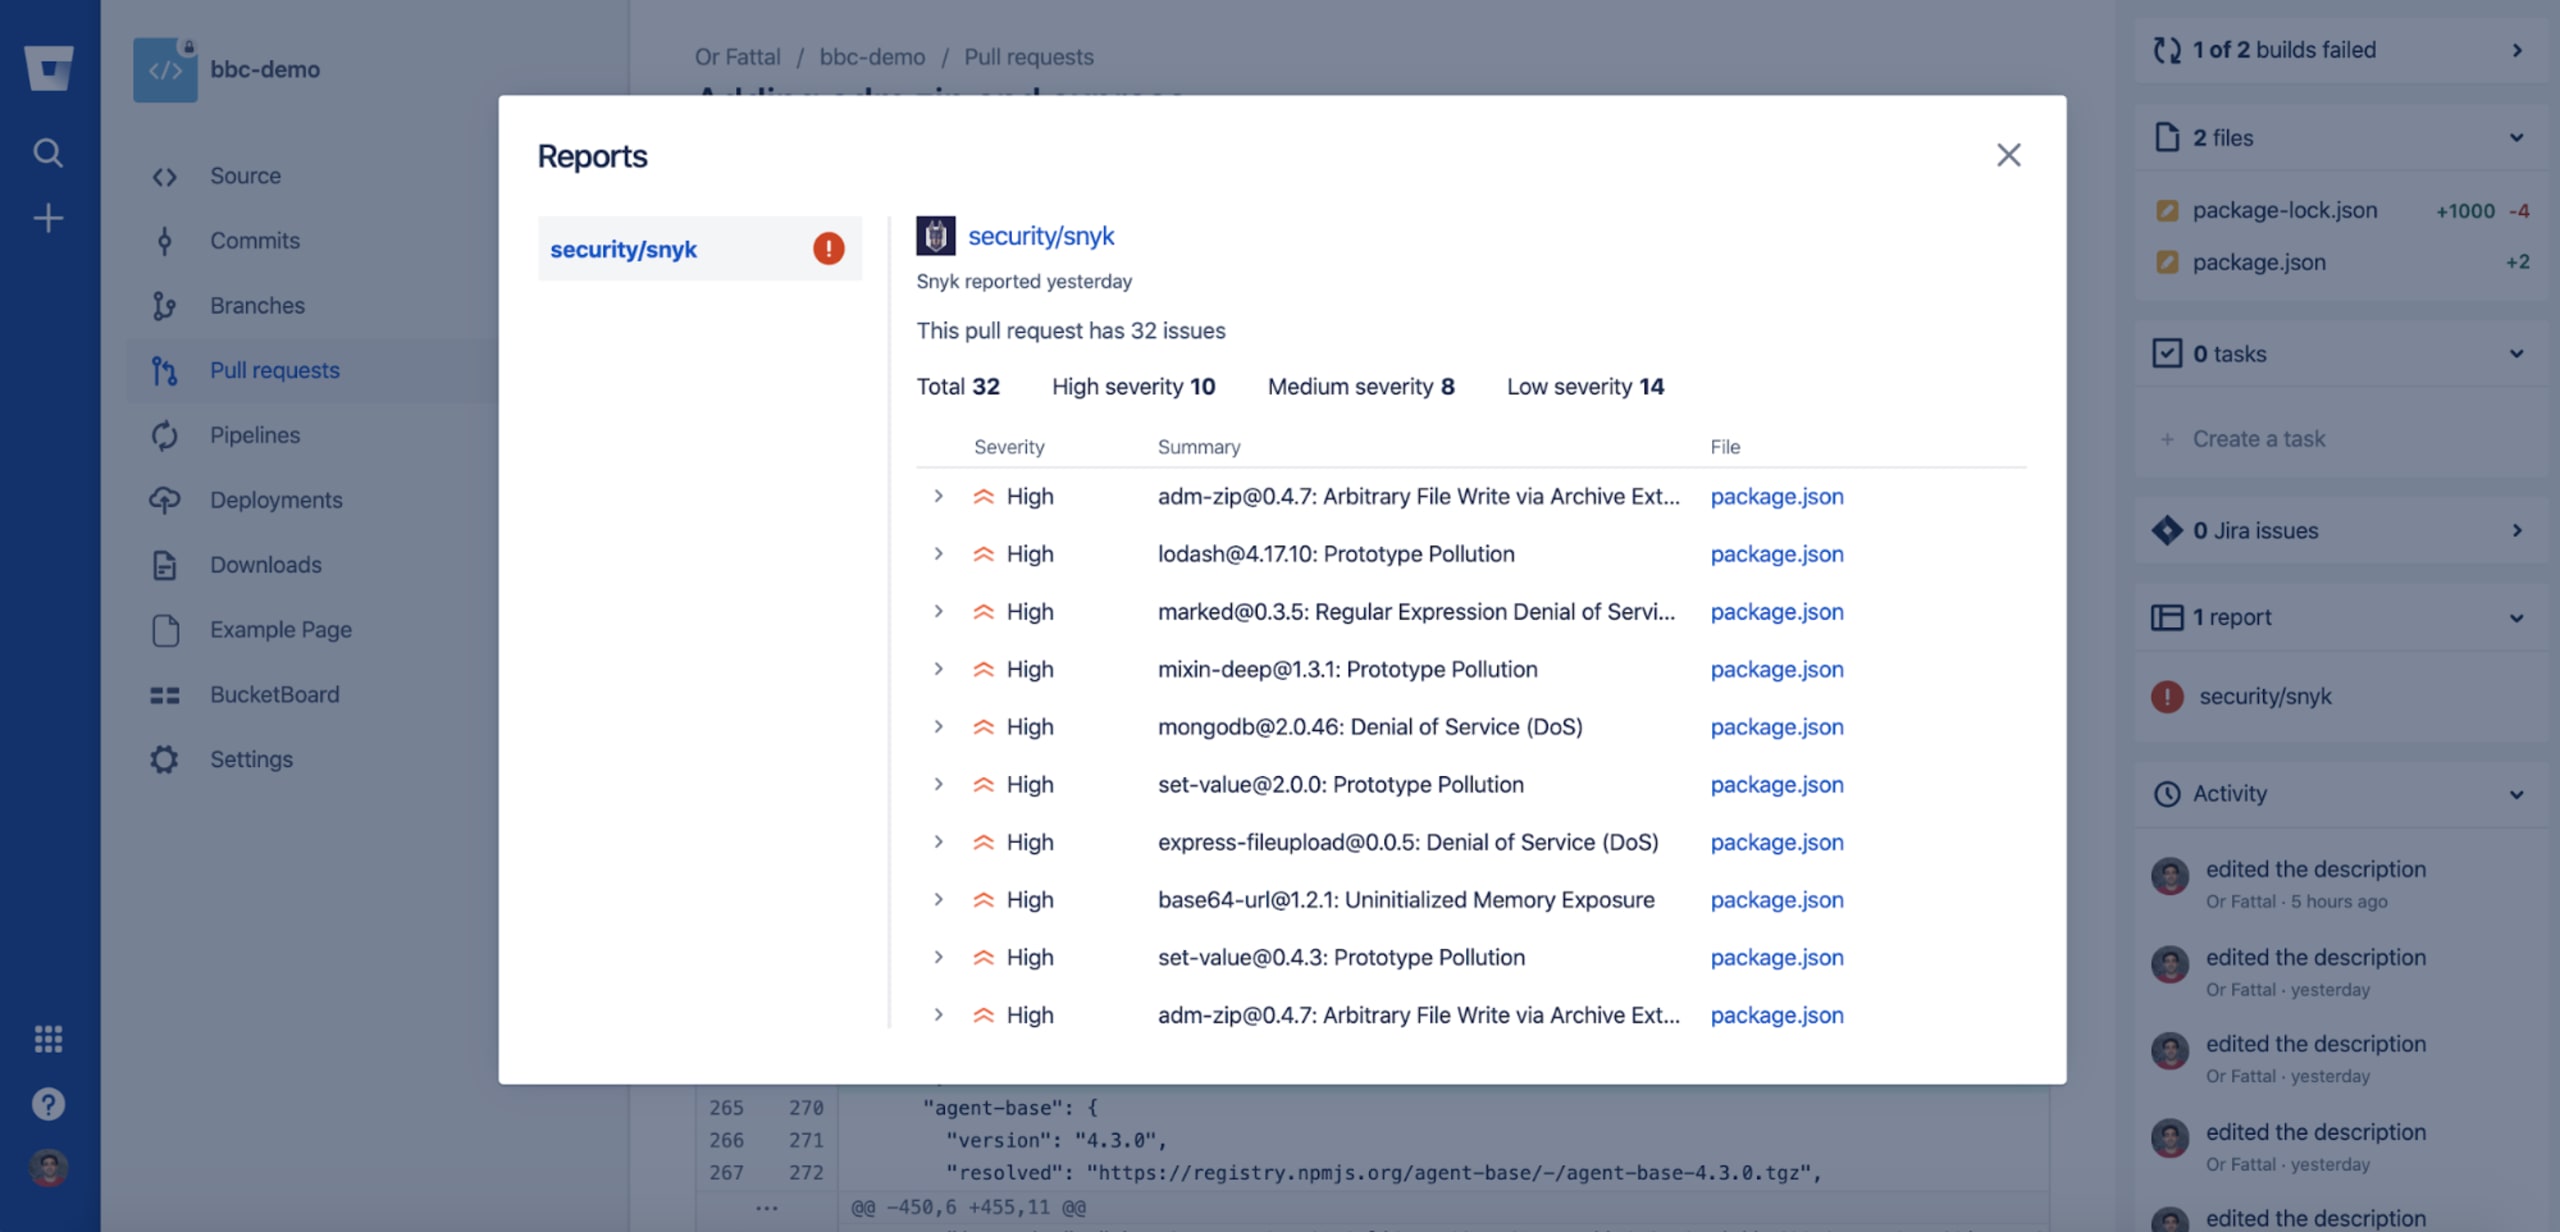
Code Insightsレポートに表示された脆弱性をクリックすると、Snykの公開脆弱性データベースに移動します。詳しい調査に必要な背景情報や詳細を確認できます。
初期バージョンでは、npmとJava(MavenおよびGradle)のセキュリティ分析に対応します。対応する言語は近日中に追加予定ですので、続報にご注目ください。
テストを無制限で無料利用!
Atlassianは、Snykをセキュリティ分野の最良クラスのパートナーとして評価し、6月末までBitbucketユーザー向けの特別プロモーションを実施します。この特典では、Bitbucket CloudでホストされるパブリックおよびプライベートのGitリポジトリとコンテナイメージを対象に、Snykを無料かつ無制限でテストできます。特典を利用するには、6月末までにこちらのリンクからSnykに登録してください。
SnykとAtlassianの各種インテグレーションの詳細については、以下をご覧ください。
ドキュメント:Snykとのインテグレーションについて、およびCI/CDパイプラインにPipeを導入する方法。
安全なコーディングを!
Capture the Flagを始めよう
オンデマンドのバーチャル入門ワークショップを見て、Capture the Flagの課題の解き方を学びましょう。